

Wollen Sie Ihre App-Authentifizierungstoken offline sicher aufbewahren? Hier erfahren Sie, was Sie wissen müssen:
- Verschlüsseln Sie Tokens: Verwenden Sie AES-256-Verschlüsselung mit iOS-Schlüsselkasten oder Android-Schlüsselkasten.
- Zugriffskontrolle: Fügen Sie biometrische Authentifizierung zur zusätzlichen Sicherheit hinzu.
- Token-Verwaltung: Verwenden Sie kurzlebige Tokens, aktualisieren Sie sie sicher und rotieren Sie die Schlüssel regelmäßig.
- Beste Werkzeuge: Probieren Sie @capacitor-community/secure-storage oder zum kryptierten Speicherplatz für Plattformen Diese Schritte schützen Benutzerdaten, verhindern Token-Diebstahl und sichern sicheren Offline-Zugriff. Lesen Sie weiter für detaillierte Vergleiche und Anweisungen zur Einrichtung.
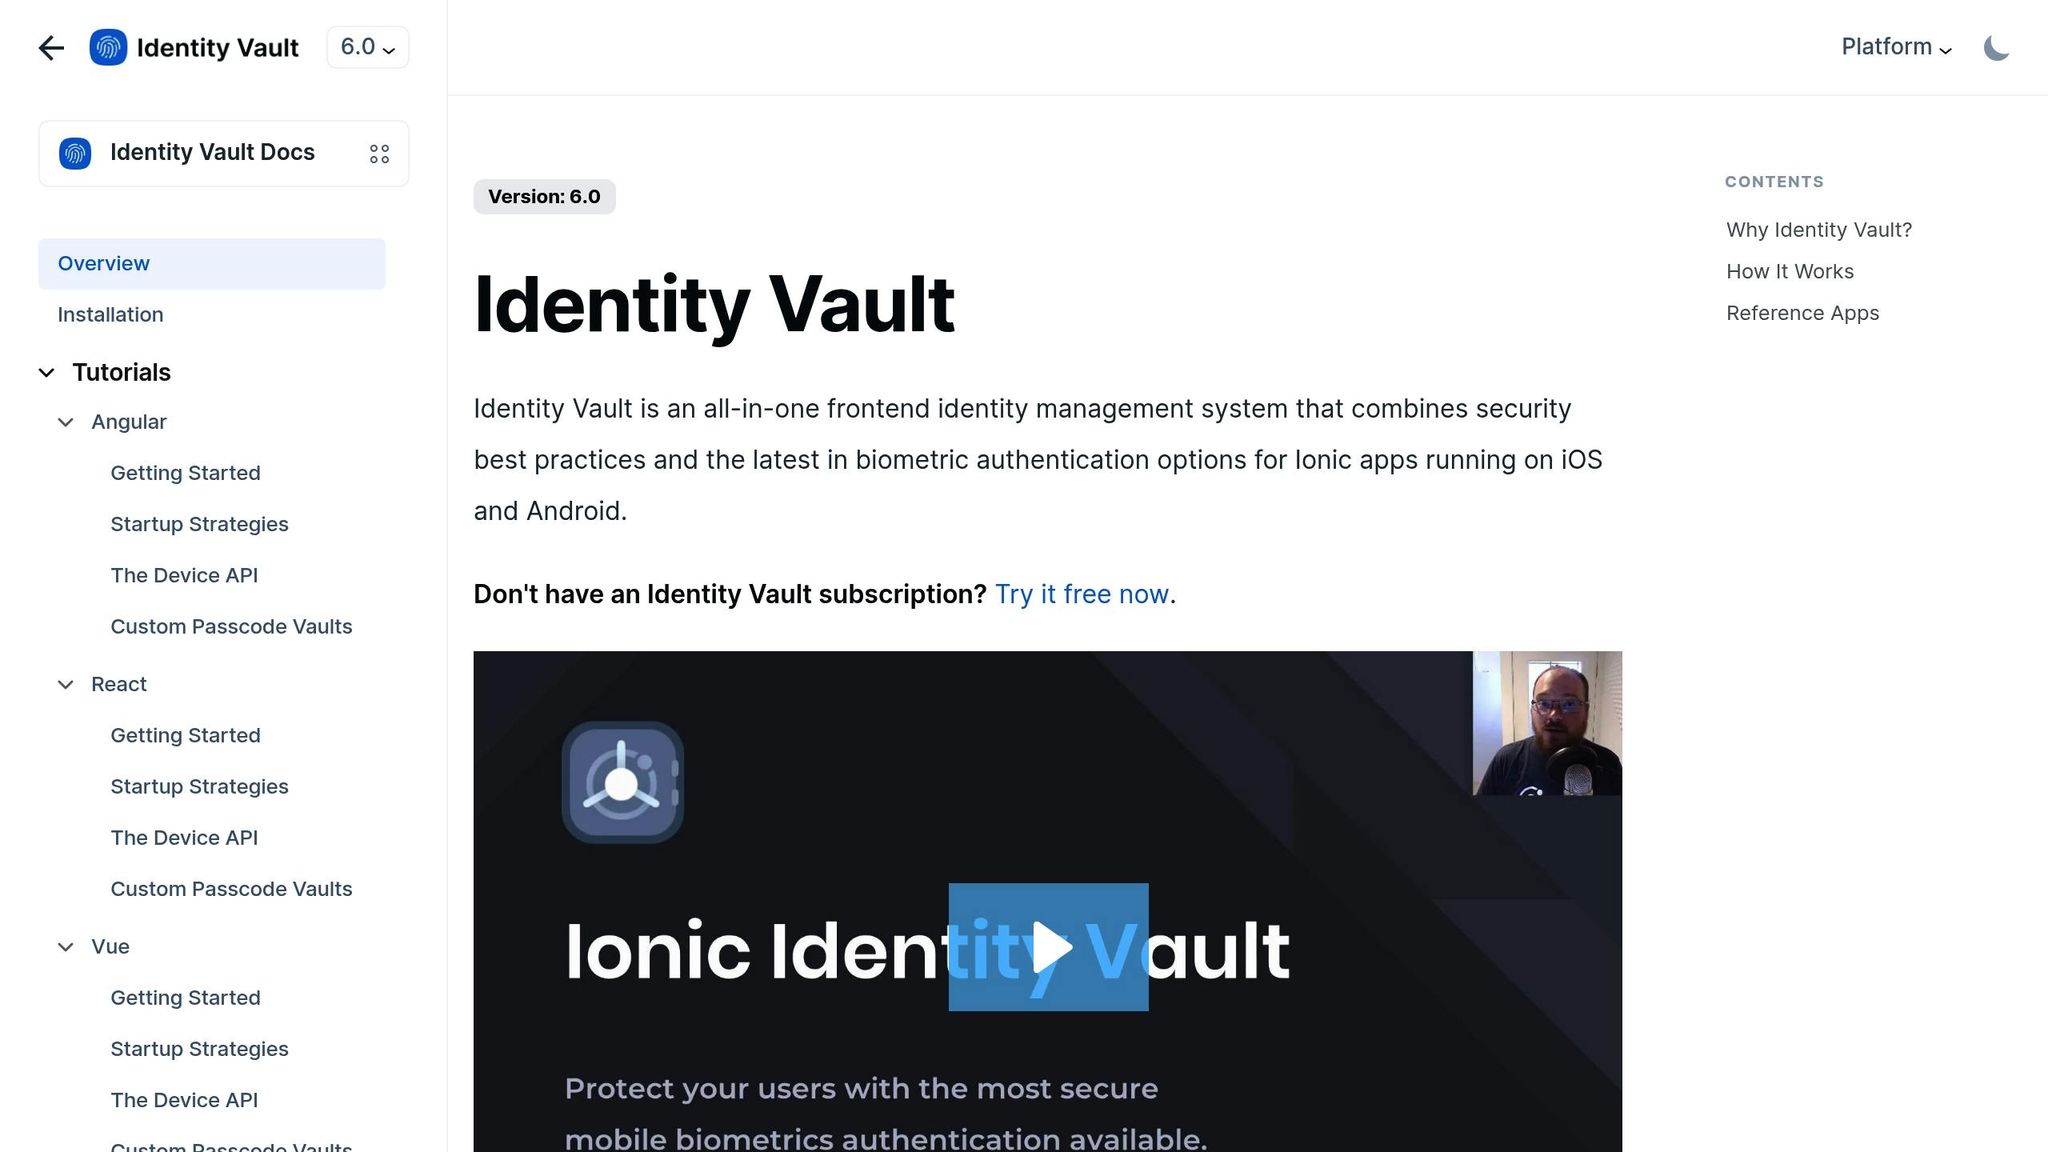
Ionic Identity Vault
zur sicheren mobilen biometrischen AuthentifizierungIonic Identity Vault
Um sicherzustellen, dass der Speicher sicher ist, verwenden Sie
AES-256-Verschlüsselung durch iOS-Schlüsselkasten oder Android-Schlüsselkasten. Implementieren Sie Ionic Identity Vault PKCE während der initialen OAuth2 code-Austauschvorgänge und stelle sicher, dass du kurzlebige Refresh-Tokens nach jedem Gebrauch rotierst. Füge außerdem biometrische Authentifizierung zur Sicherung des Zugriffs auf Tokens und zur Verbesserung der Gesamtsicherheit hinzu.
Implementierung der sicheren Speicherung
Um AES-256-Verschlüsselung, PKCE und biometrische Kontrolle wie zuvor besprochen zu verwenden, beginne damit, das Secure Storage-Plugin zu installieren:
npm install @capacitor-community/secure-storageÜberprüfe die Plugin-Dokumentation für Details zur Einrichtung von Verschlüsselungsschlüsseln, Aktivierung der biometrischen Authentifizierung und Verwaltung der Offline-Tokenspeicherung, -Abruf und -Aktualisierungsvorgänge. Einmal eingerichtet, gehe zum Definieren von Methoden für die Speicherung von Tokens und die Verwaltung ihres Lebenszyklus offline über, was im nächsten Abschnitt behandelt wird.Analyse der Speichersysteme
Wenn Sie bei der Auswahl sichrer Speicheroptionen für Offline-Tokens in __CAPGO_KEEP_0__-Anwendungen Faktoren wie
__CAPGO_KEEP_0__
Capacitor VerschlüsselungsmethodenKompatibilität über verschiedene Plattformen hinweg und einfache Integration. Im Folgenden finden Sie eine Übersicht über wichtige Plugins für die sichere Speicherung von Offline-Tokens.
Plugin-Vergleich
- @capacitor-community/secure-storage: Bietet AES-256-Verschlüsselung mit iOS-Keychain und Android-Keystore, unterstützt biometrische Anmeldung, und beinhaltet automatische Schlüsselrotation.
- @ionic/storage: Enthält keine integrierte Verschlüsselung, erfordert eine manuelle Wrapper-Implementierung für die Sicherheit und fehlt an biometrischer Authentifizierung.
- Native SecureStorage: Funktioniert ausschließlich mit dem iOS-Keychain, unterstützt Android jedoch nicht.
- @ionic-enterprise/identity-vault: Bietet Hardware-Schutz vor dem Zugriff, unterstützt biometrische Authentifizierung und verwaltet den sicheren Token-Lebenszyklus effektiv.
Zusammenfassung
Eine kurze Übersicht über die wichtigsten Praktiken und Werkzeuge für Offline-Tokenspeicherung:
- Verschlüssle Tokens mit Hardware-basierten Schlüsseltresoren mit biometrischer Authentifizierung gesichert.
- Implementiere strenge Richtlinien für Token-Ausstellung, -Ablauf, -Rotation und -Aktualisierung.
Für die kryptografische Verschlüsselung auf mehreren Plattformen sind Werkzeuge wie @capacitor-community/secure-storage und context: Seite/ Bereich: Capgo-Marketing-Website. Rolle: Kurze UI-Bezeichnung oder Navigationselement. Gesehen in: Seite trust.astro. Nachrichtsschlüssel `und` (Und). Ionic Identity Vault Capgo End-to-End-Verschlüsselung, CI/CD-Integration und Zielgruppen-gezielte Rollouts, während Apple- und Android-Speicheranforderungen erfüllt werden.
Tools und Ressourcen
- @capacitor-community/secure-storage: Verschlüsselte Schlüssel-Wert-Speicherung für iOS und Android.
- Ionic Identity Vault: Unternehmensniveau-Speicherung mit biometrischer Sicherheit.
- Capgo: Bietet lebendige Updates mit verschlüsselter CI/CD-Lieferung.
Fortsetzen von Secure Storage for Offline Tokens in Capacitor
Wenn Sie Secure Storage for Offline Tokens in __CAPGO_KEEP_0__ verwenden Wenn Sie Secure Storage for Offline Tokens in Capacitor verwenden um Sicherheit und Compliance zu planen, verbinden Sie es mit Verschlüsselung Verschlüsselung Compliance Compliance Capgo Sicherheits-Scanner Capgo Sicherheits-Scanner Capgo Sicherheit Capgo Sicherheit Capgo Trust Center Capgo Trust Center



