
¿Quieres mantener seguros los tokens de autenticación de tu app sin conexión? Esto es lo que necesitas saber:
- Cifra los tokens: Usa cifrado AES-256 con iOS Keychain o Android Keystore.
- Controla el acceso: Añade autenticación biométrica para mayor seguridad.
- Gestión de tokens: Usa tokens de corta duración, renuévalos de forma segura y rota las llaves regularmente.
- Best tools: Prueba @capacitor-community/secure-storage o Ionic Identity Vault para almacenamiento cifrado multiplataforma.
Estos pasos protegen los datos del usuario, evitan el robo de tokens y aseguran el acceso offline. Sigue leyendo para ver comparativas y guías de configuración.
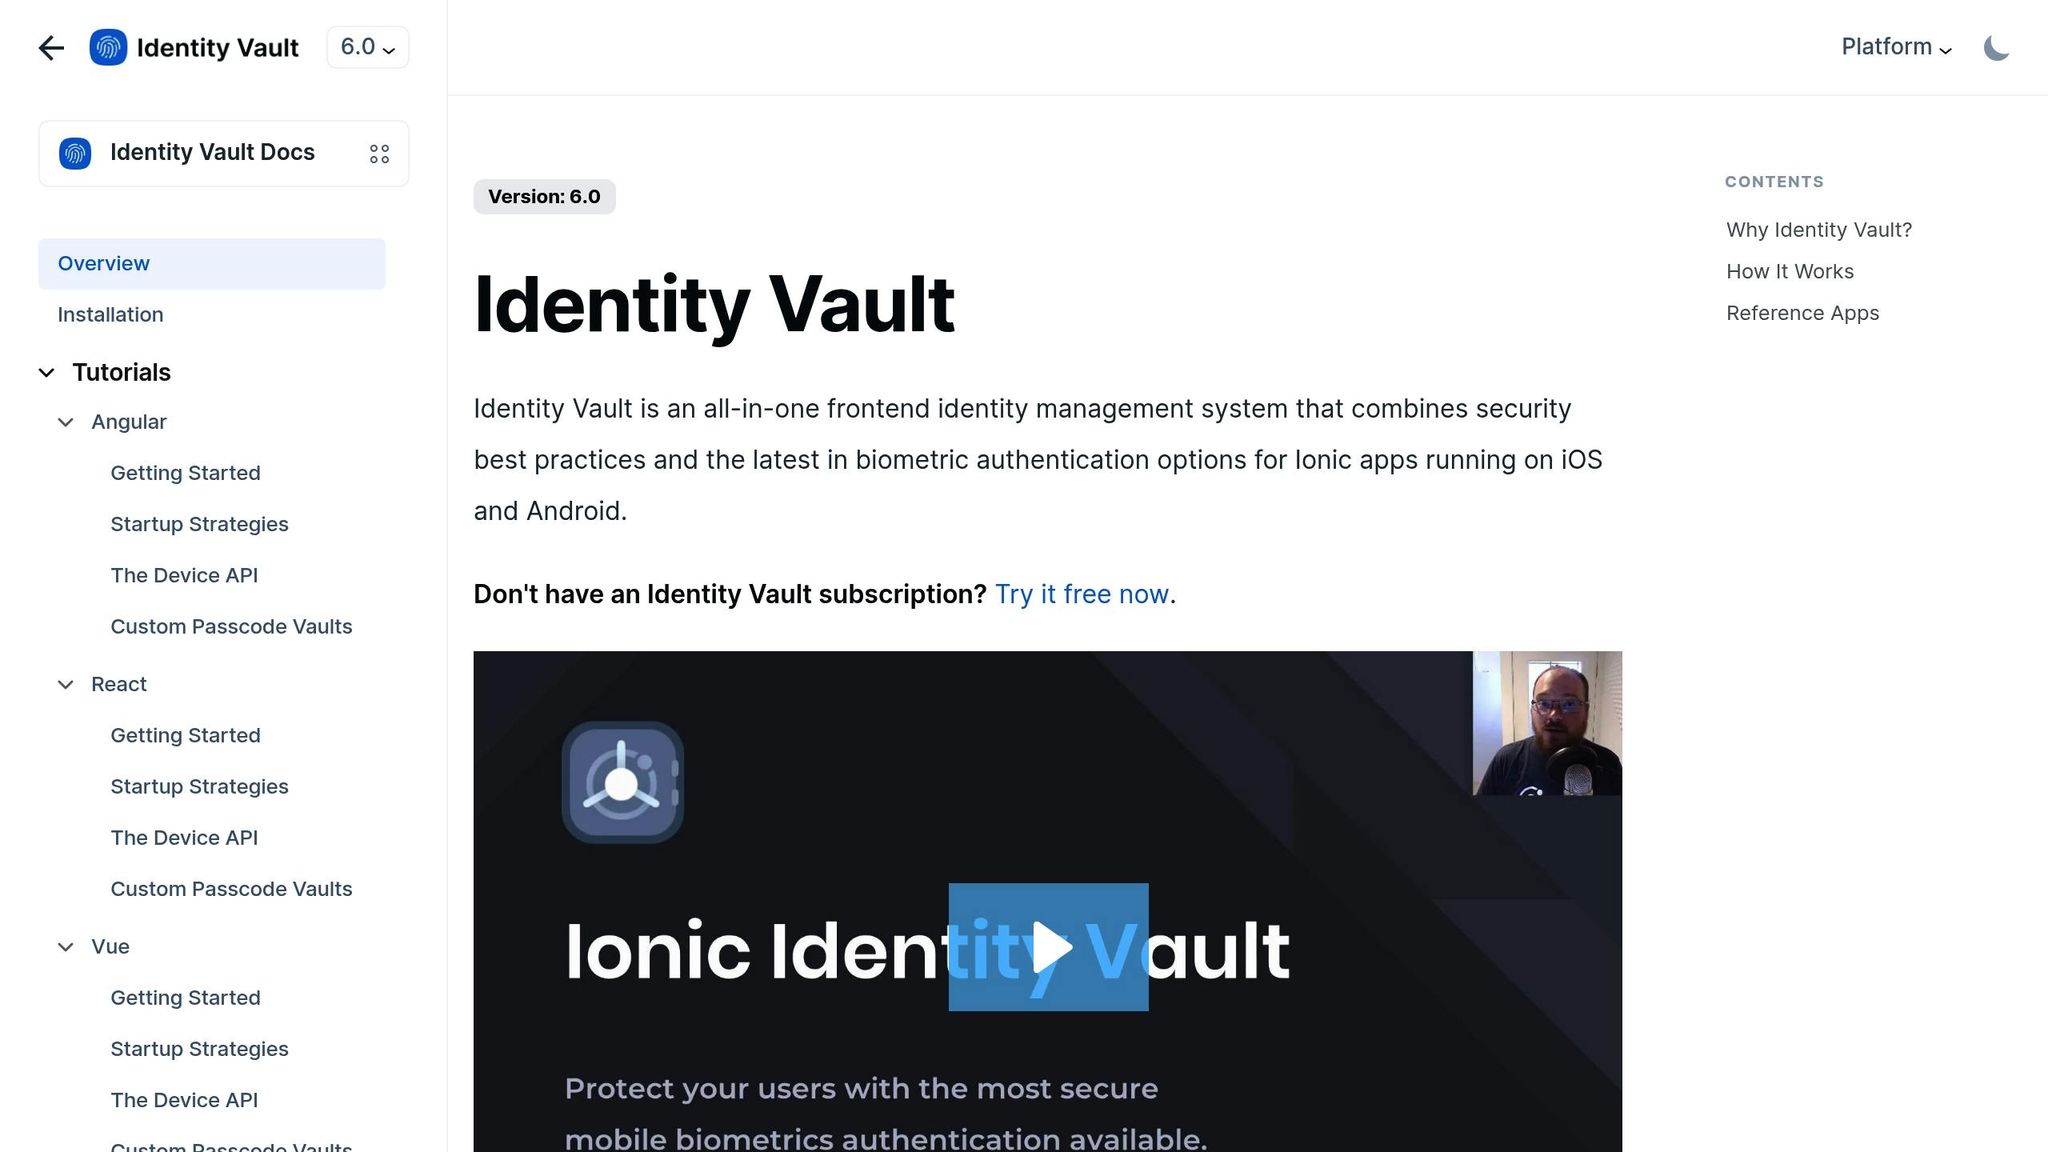
Ionic Identity Vault: Autenticación biométrica móvil segura
Estándares de seguridad para tokens offline
Para garantizar un almacenamiento seguro, usa cifrado AES-256 mediante iOS Keychain o Android Keystore. Implementa PKCE durante los intercambios iniciales de OAuth2 code, y asegúrate de rotar los refresh tokens de corta duración tras cada uso. Además, añade autenticación biométrica para proteger el acceso a los tokens y mejorar la seguridad general.
Implementación de Secure Storage
Para usar cifrado AES-256, PKCE y controles biométricos como vimos antes, empieza instalando el plugin Secure Storage:
npm install @capacitor-community/secure-storageConsulta la documentación del plugin para ver detalles sobre la configuración de claves de cifrado, la activación de la autenticación biométricay la gestión de procesos de almacenamiento, recuperación y refresco de tokens offline.
Una vez configurado, el siguiente paso es definir los métodos para guardar tokens y gestionar su ciclo de vida offline, que veremos en la próxima sección.
Análisis de soluciones de almacenamiento
Al elegir opciones de almacenamiento seguro para tokens offline en aplicaciones Capacitor, los desarrolladores deben evaluar factores como métodos de cifrado, compatibilidad entre plataformas y facilidad de integración. A continuación, presentamos un desglose de los principales plugins de secure-storage para gestionar tokens offline.
Comparativa de funciones de los plugins
- @capacitor-community/secure-storage: Ofrece cifrado AES-256 mediante iOS Keychain y Android Keystore, admite desbloqueo biométrico, e incluye rotación automática de claves.
- @ionic/storage: No incluye cifrado integrado, requiere un wrapper manual para seguridad y carece de funciones de autenticación biométrica.
- Almacenamiento seguro nativo: Funciona exclusivamente con iOS Keychain pero no es compatible con Android.
- @ionic-enterprise/identity-vault: Ofrece cifrado a nivel de hardware, admite autenticación biométrica y gestiona eficazmente el ciclo de vida de los tokens.
Resumen
Aquí tienes un resumen de las mejores prácticas y herramientas para el almacenamiento de tokens offline:
- Cifrar tokens usando almacenes de claves por hardware, protegidos con biometría.
- Implementa políticas estrictas de emisión, expiración, rotación y refresco de tokens.
Para cifrado multiplataforma, herramientas como @capacitor-community/secure-storage y Ionic Identity Vault son excelentes opciones. Además, Capgo ofrece cifrado de extremo a extremo, integración CI/CD y despliegues segmentados cumpliendo con los requisitos de Apple y Android.
Herramientas y recursos
- @capacitor-community/secure-storage: Almacenamiento cifrado de clave-valor para iOS y Android.
- Ionic Identity Vault: Almacenamiento de nivel enterprise con seguridad biométrica.
- Capgo: Ofrece Live Updates con entrega cifrada vía CI/CD.
Sigue leyendo sobre Secure Storage for Offline Tokens en Capacitor
Si estás usando Almacenamiento seguro de tokens offline en Capacitor para planificar la seguridad y el cumplimiento, conéctalo con Cifrado para los detalles de implementación en Encryption, Cumplimiento para el detalle de implementación en Compliance, Escáner de seguridad de Capgo para el flujo de trabajo del producto en Capgo Security Scanner, Seguridad de Capgo para el flujo de trabajo del producto en Capgo Security, y Centro de confianza de Capgo para el flujo de trabajo del producto en Capgo Trust Center.





