
Vuoi mantenere i token di autenticazione del tuo app al sicuro anche offline? Ecco cosa devi sapere:
- Criptare i token: Utilizza l'encryption AES-256 con iOS Keychain o Android Keystore.
- Controllo dell'accesso: Aggiungi l'autenticazione biometrica per maggiore sicurezza.
- Gestione dei tokenUsa token di breve durata, rinnaziali in modo sicuro e cambia le chiavi regolarmente.
- Strumenti migliori: Prova @capacitor-community/secure-storage o Ionic Identity Vault Autenticazione mobile sicura
Questi passaggi proteggono i dati degli utenti, prevenendo il furto di token e garantendo l'accesso offline sicuro. Continua a leggere per confronti dettagliati e istruzioni di configurazione.
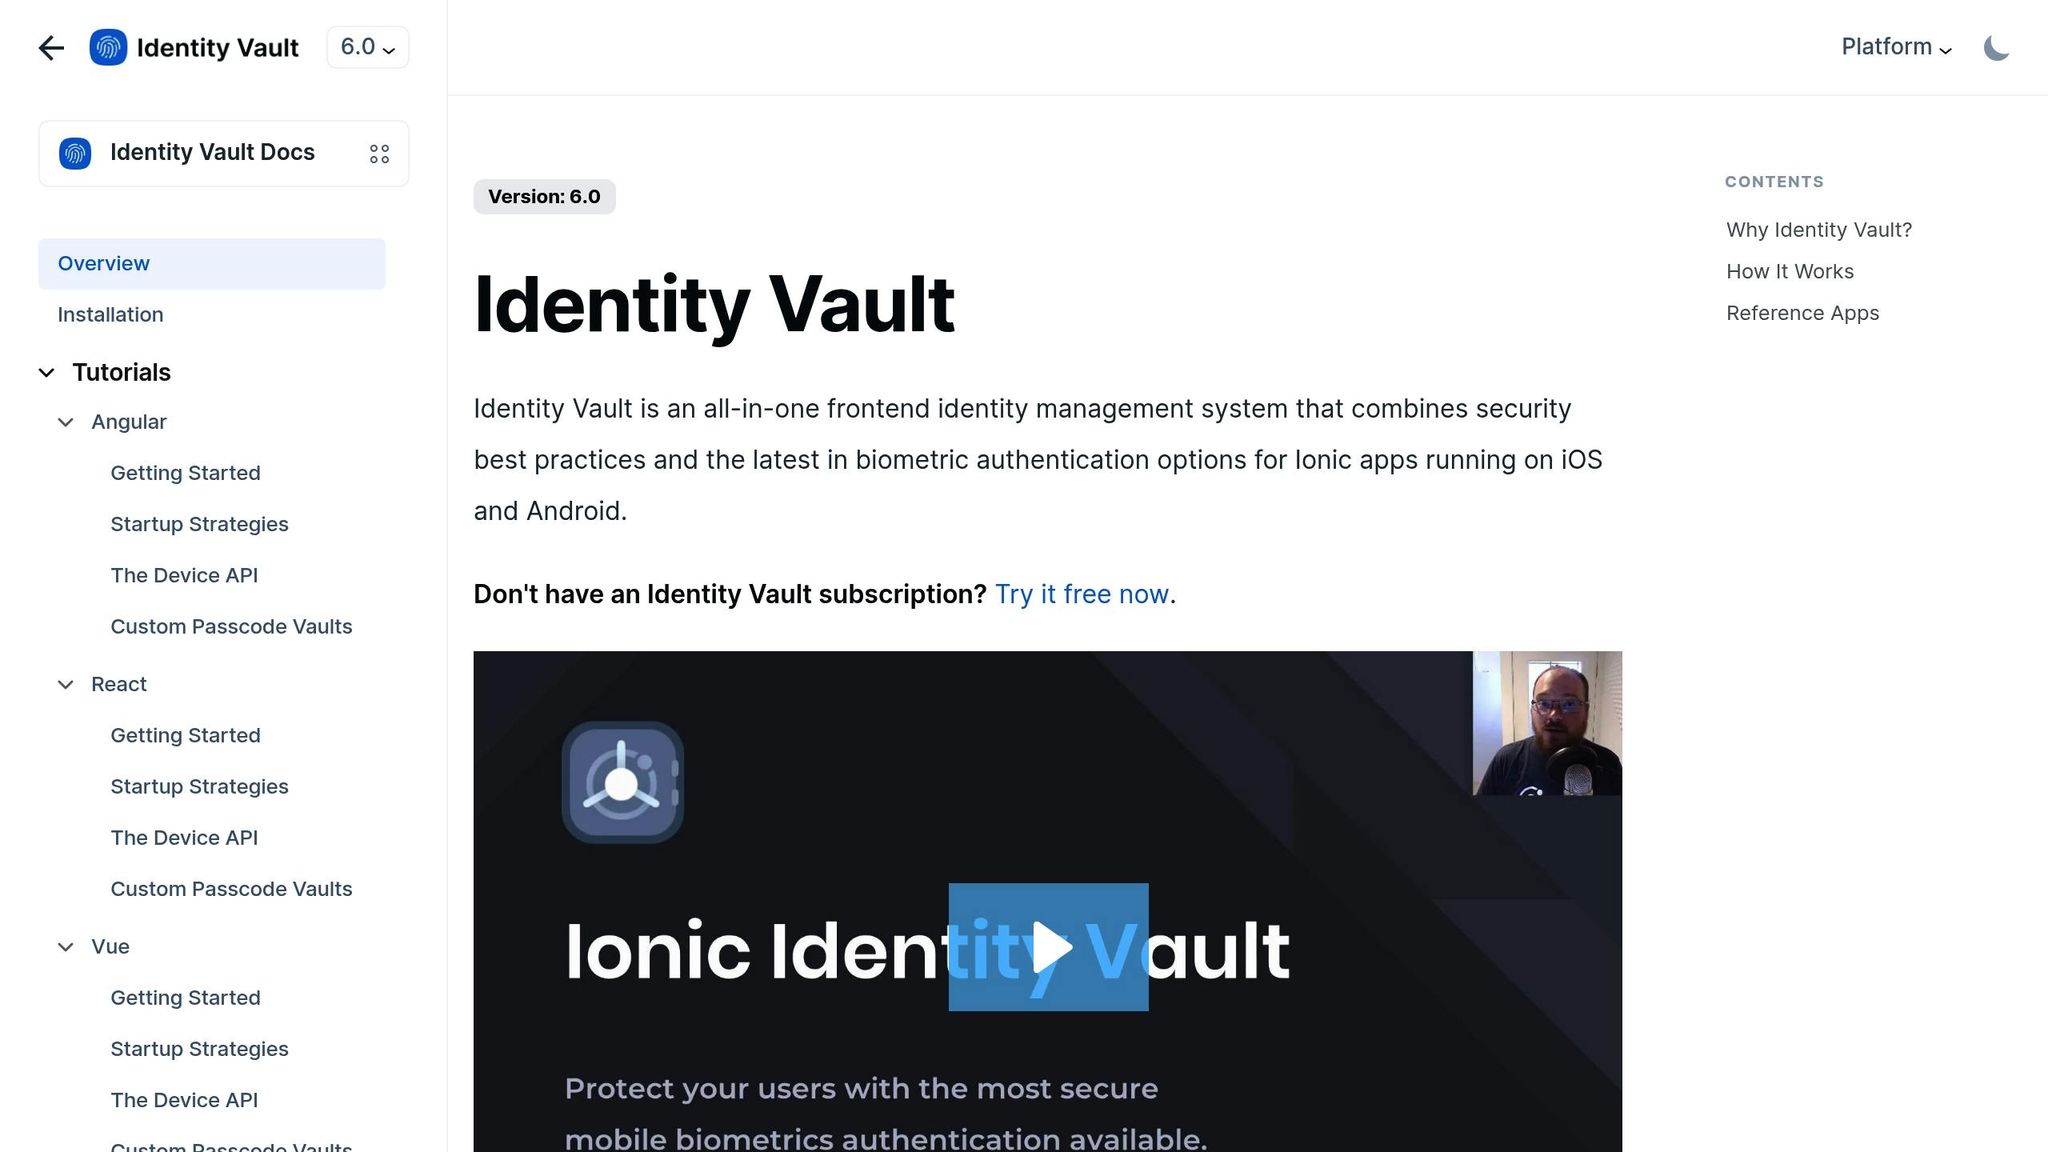
Ionic Identity VaultStandard di sicurezza per i token offline
Standardi di Sicurezza per Token Offline
To assicurare un storage sicuro, utilizza l'encryption AES-256 tramite Keychain iOS o Keystore Android. Implementa PKCE Durante gli scambi OAuth2 iniziali code, assicurati di rotare i token di refresh a breve scadenza dopo ogni utilizzo. Inoltre, aggiungi l'autenticazione biometrica per proteggere l'accesso ai token e migliorare la sicurezza complessiva.
Implementazione di Storage Sicuro
Per utilizzare l'encryption AES-256, PKCE e controlli biometrici come discusso in precedenza, inizia installando il plugin di Storage Sicuro:
npm install @capacitor-community/secure-storageCheck the plugin documentation for details on setting up encryption keys, attivazione dell'autenticazione biometricae gestione dei token offline, di recupero e di aggiornamento dei processi.
Una volta configurato, passa alla definizione dei metodi per la memorizzazione dei token e alla gestione del loro ciclo di vita offline, argomento che verrà trattato nella sezione successiva.
Analisi delle Soluzioni di Memoria
Quando si sceglie un'opzione di archiviazione sicura per i token offline nei Capacitor applicazioni, i sviluppatori devono ponderare fattori come metodi di crittografia, compatibilità tra piattaforme e facilità di integrazione. Ecco un riassunto delle principali estensioni di memoria sicura per la gestione dei token offline.
Confronto delle Funzionalità dei Plugin
- https://@capacitor-community/secure-storageOffre crittografia AES-256 utilizzando Keychain iOS e Keystore Android, supporta l'accesso biometrico, e include la rotazione automatica delle chiavi.
- https://@ionic/storageNon include crittografia integrata, richiede un wrapper manuale per la sicurezza e manca delle funzionalità di autenticazione biometrica.
- Storage Sicuro Nativo: Funziona esclusivamente con la Keychain di iOS, ma non supporta Android.
- @ionic-enterprise/identity-vaultFornisce crittografia hardware-level, supporta l'autenticazione biometrica e gestisce efficacemente il ciclo di vita dei token sicuri.
Riepilogo
Ecco un breve riassunto delle pratiche e delle tool chiave per lo storage dei token offline:
- Cifra i token using hardware-backed key stores, con autenticazione biometrica.
- Implementate politiche rigorose per l'emissione, scadenza, rotazione e rinnovo dei token.
Per l'encryption cross-platform, utilizza tool come comunità/@capacitor-archiviazione-sicura e Ionic Identity Vault sono eccellenti opzioni. Inoltre, Capgo offre crittografia end-to-end, integrazione CI/CD e rilasci mirati agli utenti, soddisfacendo le richieste di Apple e Android.
Strumenti e Risorse
- comunità/@capacitor-archiviazione-sicura: Archiviazione chiave-valore crittografata per iOS e Android.
- Ionic Identity Vault: Archiviazione di livello aziendale con sicurezza biometrica.
- Capgo: Fornisce aggiornamenti in tempo reale con consegna CI/CD crittografata.
Continua da Secure Storage per Token Offline in Capacitor
Se stai utilizzando Secure Storage per Token Offline in Capacitor per pianificare la sicurezza e la conformità, collega Crittografia per il dettaglio di implementazione in Crittografia, Conformità per il dettaglio di implementazione in Conformità, Capgo Scanner di Sicurezza per il workflow del prodotto in Capgo Scanner di Sicurezza, Capgo Sicurezza per il workflow del prodotto in Capgo Sicurezza, e Capgo Centro di fiducia per il workflow del prodotto nel Centro di Trust Capgo.



