
Crittografia
Copia un prompt di configurazione con i passaggi di installazione e la guida markdown completa per questo plugin.
Capgo offre una crittografia end-to-end robusta per i bundle della tua app, garantendo che il tuo code JavaScript e gli asset siano protetti durante la trasmissione e l'archiviazione. Questo sistema di crittografia è pensato per darti il controllo completo sulla sicurezza della tua app, mantenendo la comodità degli aggiornamenti live.
Panoramica
Sezione intitolata “Panoramica”Il sistema di crittografia di Capgo utilizza metodi crittografici standard del settore per proteggere i tuoi bundle da accessi non autorizzati. Quando la crittografia è abilitata, i bundle vengono cifrati prima di lasciare il tuo ambiente di sviluppo e restano cifrati fino a quando non vengono decifrati dalla tua app sul dispositivo dell'utente.
Cosa protegge realmente la crittografia: A differenza dei sistemi OTA che si limitano a firmare gli aggiornamenti, Capgo cifra il bundle caricato prima dello storage e della distribuzione. Questo protegge il contenuto del bundle da accessi casuali durante lo storage o il transito e garantisce che solo chi possiede la tua chiave privata possa generare un aggiornamento cifrato valido. Non hai rende impossibile il reverse engineering degli asset web distribuiti: la chiave pubblica utilizzata dal client per decifrare gli aggiornamenti è distribuita all'interno dell'app, quindi un attaccante determinato può comunque estrarla e ispezionare il contenuto del bundle con sufficiente impegno.
Modello di sicurezza
Riservatezza rispetto a Capgo
Sezione dal titolo “Riservatezza rispetto a Capgo”La tua chiave privata RSA viene generata e conservata sulla tua macchina. Capgo CLI non trasmette mai la tua chiave privata e Capgo non la memorizza. Neppure Capgo memorizza la tua chiave pubblica RSA completa: gli upload includono solo una breve key_id (i primi 20 caratteri del corpo PEM) in modo che i canali possano abbinare la coppia di chiavi utilizzata.
I bundle completi cifrati vengono archiviati e distribuiti come testo cifrato AES-128-CBC. I servizi Capgo, il CDN, l'object storage e chiunque sul percorso di distribuzione che veda solo gli artefatti ospitati non può leggere il tuo JavaScript, HTML o asset senza la tua chiave privata.
Massima riservatezza da Capgo
Sezione intitolata “Massima riservatezza con Capgo”La crittografia predefinita mantiene già il bundle contenuto riservato nell'archiviazione di Capgo e durante il trasferimento. Se vuoi anche ridurre ciò che Capgo potrebbe dedurre collegando il tuo canale di aggiornamento a un binario specifico dello store, usa la seguente guida.
Usa un ID app Capgo dedicato. Imposta plugins.CapacitorUpdater.appId (il tuo Capgo app_id) a un valore che è hai lo stesso del tuo bundle ID iOS o application ID Android. Le build per Store e MDM incorporano la tua chiave pubblica RSA in capacitor.config. Quando il Capgo app_id corrisponde al nome del pacchetto dello store, è più facile associare l'app Capgo a un binario pubblicato che contiene quella chiave pubblica. Un ID app Capgo separato evita quel collegamento diretto.
Capgo Builder e la chiave pubblica. Gli upload di Capgo Builder zippano il tuo progetto con capacitor.config (e l'albero nativo), incluso plugins.CapacitorUpdater.publicKey dopo key save. Per tenere la chiave pubblica fuori dagli upload su Builder:
- Compila le app native in locale o nella tua CI quando la riservatezza da Capgo conta, ed evita di caricare quegli alberi tramite Capgo Builder mentre la chiave pubblica è nella config, oppure
- Aggiungi la chiave pubblica con
key savesolo dopo che ogni Builder che non deve esporre la chiave ha completato l'upload, oppure - Se usi Capgo Builder per i build nativi, considera il workflow come un sistema che offre una forte integrità (checksum firmati) ma non hai garantisce la riservatezza di Capgo una volta inclusa la chiave pubblica in un upload del Builder.
Crittografa gli upload delta. I contenuti dei file delta (parziali) sono in chiaro a meno che tu non usi @capgo/capacitor-updater la versione 6.14.4 o superiore (la crittografia parziale è abilitata automaticamente per gli upload criptati sulle versioni supportate dell'updater) o passa --encrypt-partial su bundle upload. Anche con la crittografia parziale, nomi dei file elenzati nei manifesti delta non sono cifrati; solo gli hash per file sono protetti con RSA.
Integrità
Sezione intitolata “Integrità”Dopo la decrittazione, l'updater calcola SHA-256 sulla bundle e lo confronta con il checksum recuperato dalla firma RSA-wrapped. In caso di discrepanza, la bundle viene rimossa e non viene mai attivata:
- Android verifica il checksum dopo la decrittazione e prima scompattando l'archivio.
- iOS prima decripta e scompatta, poi verifica il checksum prima il bundle può essere attivato.
Quando è configurata una chiave pubblica, i checksum mancanti o non firmati correttamente con RSA vengono rifiutati.
Gestione delle chiavi
Sezione intitolata “Gestione delle chiavi”Per ogni upload zip completo, CLI genera una nuova AES-128 chiave di sessione casuale e IV a 16 byte, cifra il bundle con AES-128-CBC, e cifra la chiave di sessione con la tua RSA-2048 chiave privata usando PKCS#1 v1.5 tipo 1 padding. I dispositivi recuperano la chiave AES con la chiave pubblica RSA incorporata nell'app. Chiavi e IV non vengono riutilizzati tra upload di bundle CLI separati. All'interno di un singolo delta upload, tutti i file parziali cifrati condividono la chiave di sessione e l'IV di quell'upload.
La chiave pubblica utilizzata per la decifratura è incorporata nell'app distribuita. Il contenuto del bundle in chiaro è disponibile sui dispositivi che eseguono la tua app tramite lo stesso percorso di decifratura utilizzato dall'updater, paragonabile ad altri asset nel pacchetto dell'app.
Failures and reporting
Sezione intitolata “Errori e report”Gli errori di decifratura e checksum vengono segnalati come eventi di statistiche (download_fail, checksum_fail, decrypt_fail) all'endpoint di statistiche Capgo o al tuo handler di statistiche self-hosted. Le statistiche vengono inviate dal dispositivo; nulla viene riportato ai host di bundle di terze parti in base al successo o al fallimento della decrittazione. Ogni tentativo è di solito un download completo avviato dal dispositivo, quindi il probing in stile padding-oracle è impraticabile, e un plaintext modificato non supera comunque il checksum firmato.
Hardening futuro
Sezione intitolata “Hardening futuro”Una futura release maggiore potrebbe aggiungere un formato versionato con AES-GCM e RSA-PSS sull'hash come difesa in profondità accanto al design attuale. Sarebbe un passo incrementale di hardening, non una correzione di sicurezza d'emergenza per il formato corrente.
Come funziona la crittografia
Sezione intitolata “Come funziona la crittografia”Capgo utilizza un approccio di crittografia ibrida che combina la crittografia RSA e AES per ottenere sicurezza e prestazioni ottimali:
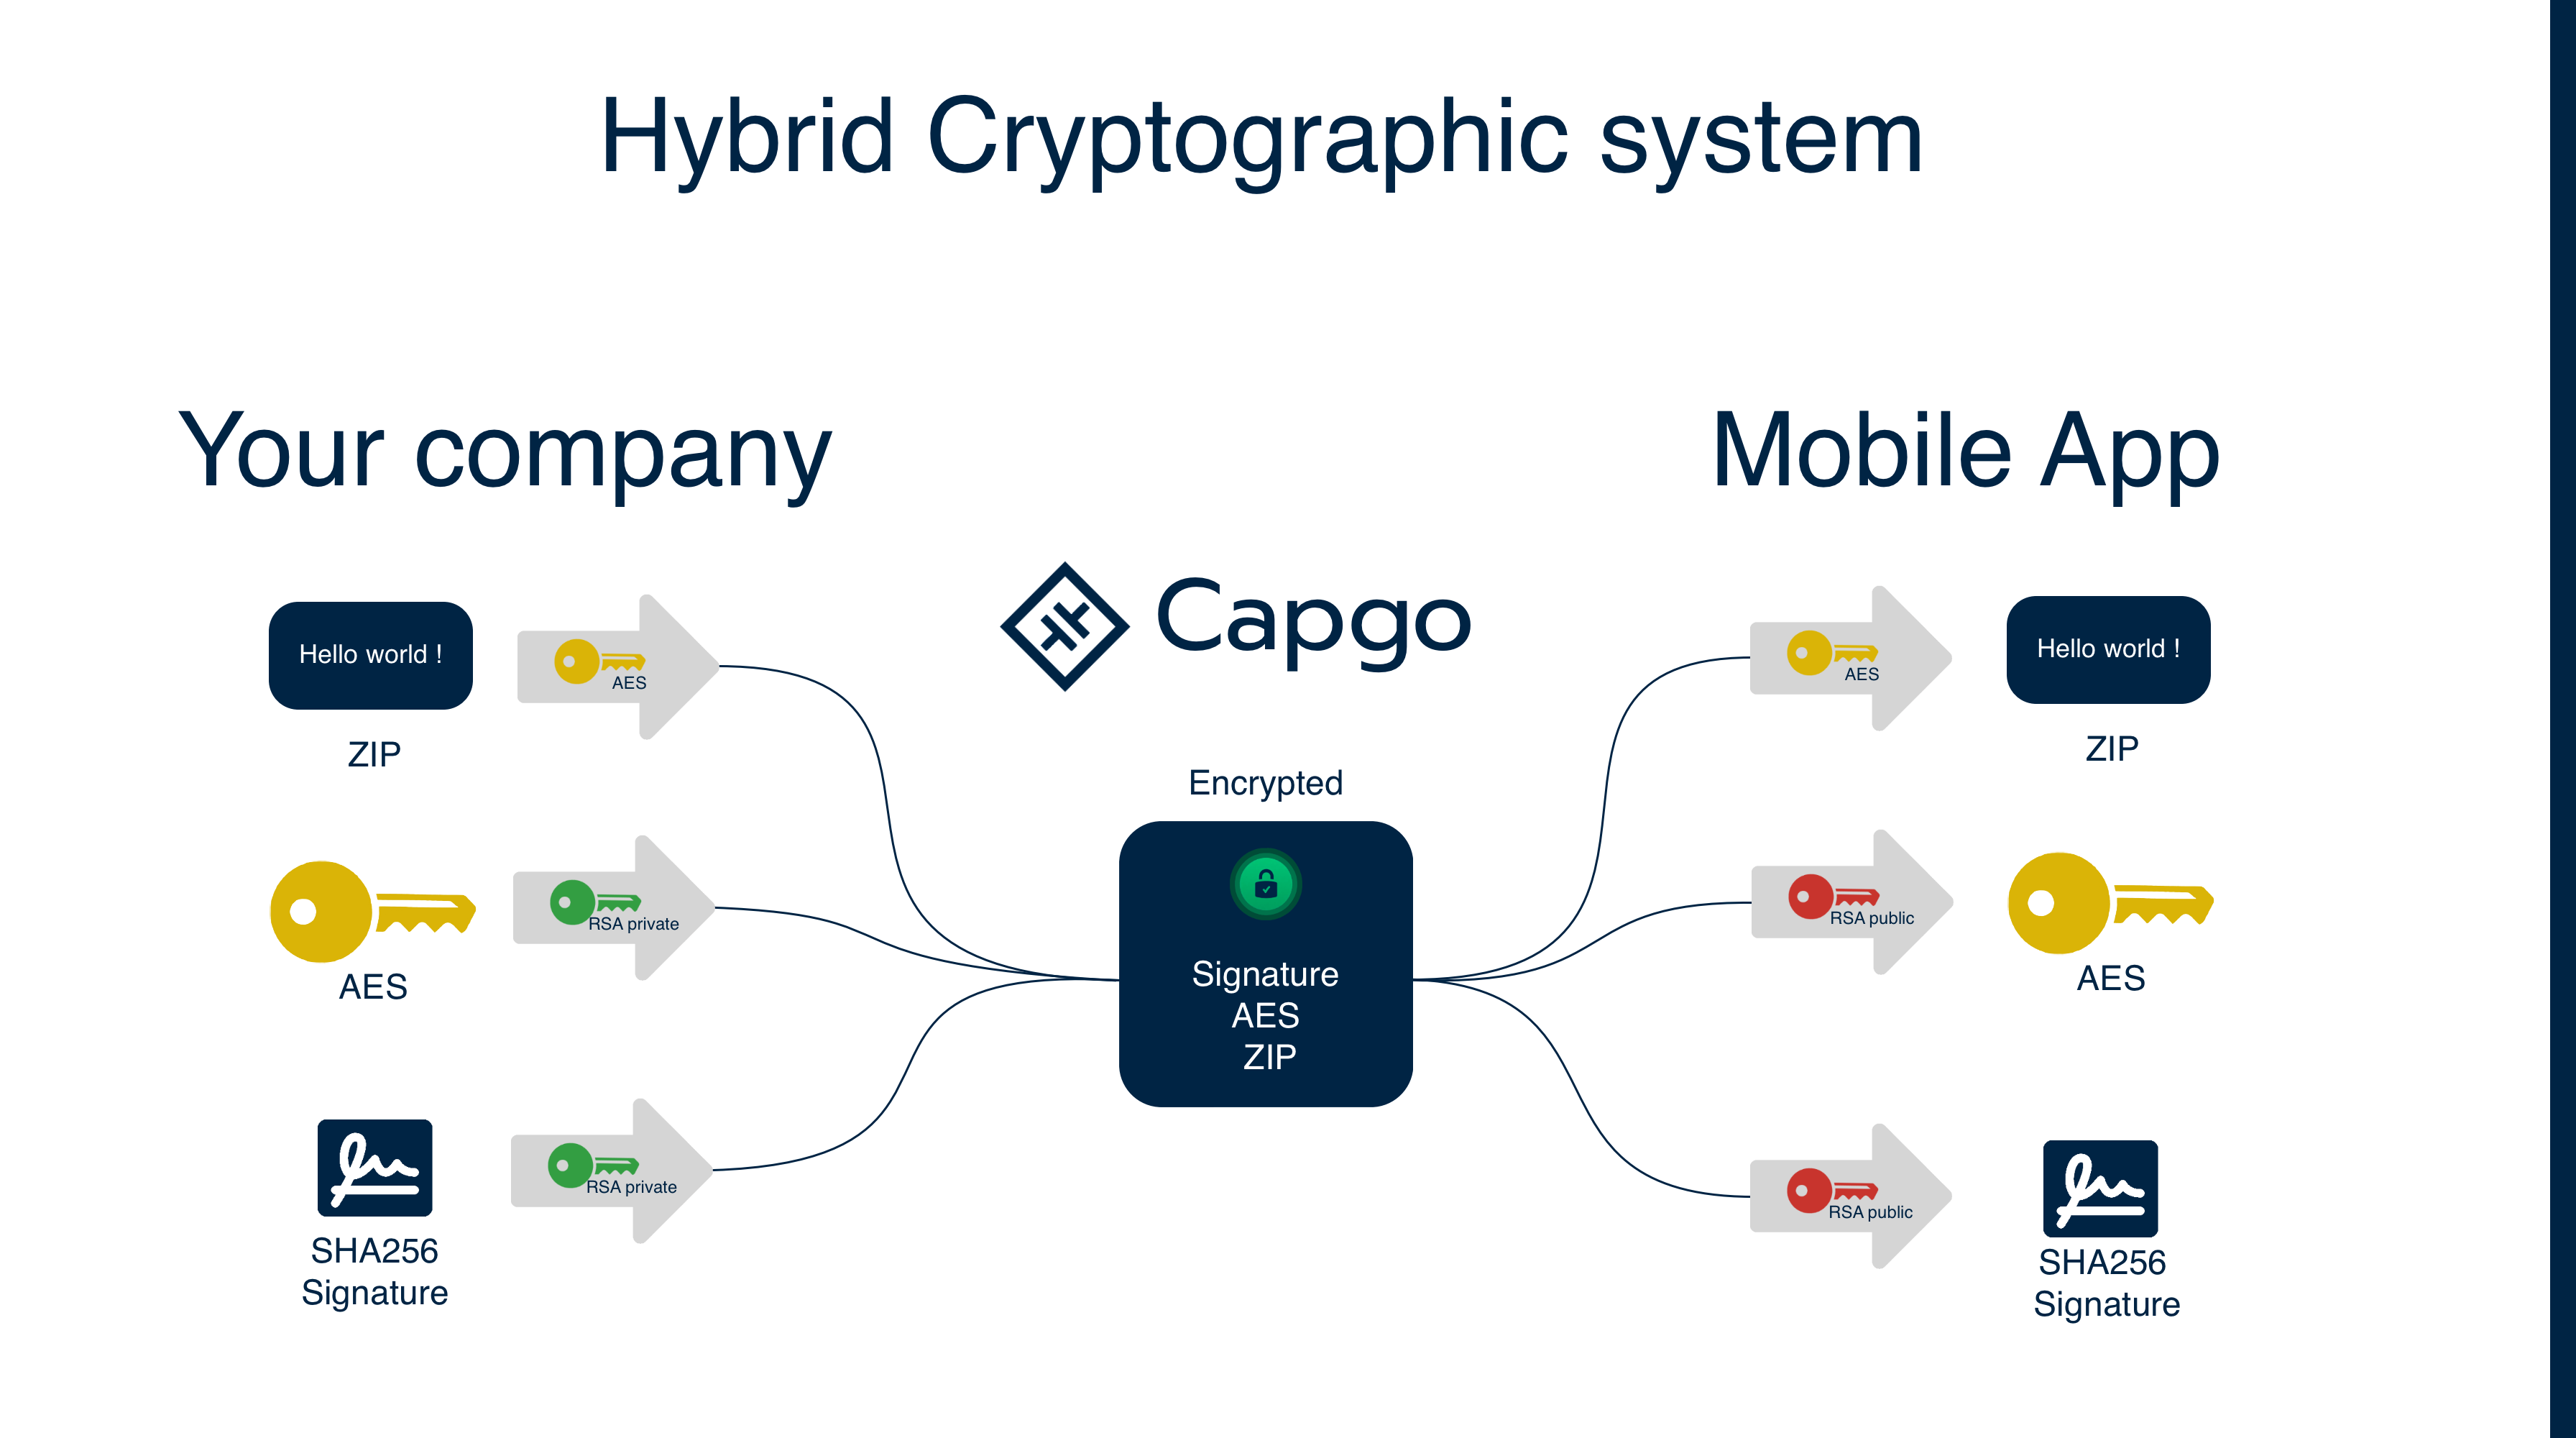
1. Generazione della chiave
Sezione intitolata “1. Generazione delle chiavi”- Chiave privata: Generata e archiviata in modo sicuro nel tuo ambiente di sviluppo (usata per la crittografia)
- Chiave pubblica: Derivata dalla tua chiave privata e archiviata nella configurazione Capacitor della tua app (usata per la decrittazione)
- Chiavi di sessione: Chiavi AES casuali generate per ogni upload di bundle
2. Processo di crittografia
Sezione intitolata “2. Processo di crittografia”- Per ogni upload di bundle viene generata una chiave di sessione AES casuale
- Il bundle è criptato con la chiave di sessione AES
- Viene calcolato il checksum del bundle
- La chiave di sessione AES e il checksum vengono criptati insieme usando la tua chiave privata RSA (creando la “signature”)
- Il bundle criptato e la signature criptata vengono salvati
Il checksum viene criptato insieme alla chiave AES per prevenire manomissioni. Poiché solo la tua chiave privata RSA può creare questa signature, e solo la corrispondente chiave pubblica può decriptarla, questo garantisce che sia la chiave di sessione AES che il checksum previsto siano autentici e non siano stati modificati da un attaccante.
3. Processo di decriptazione
Sezione intitolata “3. Processo di decriptazione”- L'app scarica il bundle e la signature criptati
- Il Capgo SDK usa la tua chiave pubblica RSA (salvata nell'app) per decriptare la signature
- Questo rivela la chiave di sessione AES e il checksum originale
- La chiave di sessione AES viene usata per decriptare il bundle
- Viene calcolato il checksum del bundle decriptato e confrontato con quello originale per la verifica dell'integrità
Questo processo garantisce che, anche se un attaccante intercetta il bundle criptato, non possa modificarne la session key AES né fornire un checksum falso, perché gli servirebbe la tua chiave privata per creare una firma valida che la chiave pubblica possa decifrare.
Capgo vs Altre piattaforme
Sezione intitolata “Capgo vs Altre piattaforme”| Funzionalità | Capgo | Altre piattaforme OTA |
|---|---|---|
| Contenuto del bundle | Criptato durante archiviazione e transito; comunque ispezionabile da un reverse engineer determinato con il binario dell'app | Leggibile pubblicamente |
| Metodo di sicurezza | Crittografia end-to-end reale | Solo firma Code |
| Livello di privacy | Protezione forte per consegna/archiviazione; non anti-reverse-engineering | La piattaforma può accedere al tuo code |
| Protezione | Contenuto + integrità + autenticità | Solo integrità + autenticità |
Perché è importante:
- Firma di Code verifica solo che gli aggiornamenti non siano stati manomessi e provengano dalla fonte corretta
- Crittografia Capgo protegge il bundle durante lo stoccaggio e la distribuzione, rendendo molto più difficile la creazione di aggiornamenti cifrati falsificati, poiché l'attaccante avrebbe bisogno della tua chiave privata
- L'ingegneria inversa è comunque possibile dopo la pubblicazione dell'app, perché il client contiene la chiave pubblica necessaria per decrittare e caricare l'aggiornamento
Metodi di crittografia
Sezione intitolata “Metodi di crittografia”Capgo utilizza Encryption V2 come metodo di crittografia standard:
Encryption V2 (standard attuale)
Sezione intitolata “Encryption V2 (standard attuale)”- Usa RSA-4096 per una maggiore sicurezza
- AES-256-GCM per la crittografia autenticata
- Fornisce la verifica dell'integrità
- Prestazioni e sicurezza migliori
Encryption V1 (deprecata)
Sezione intitolata “Encryption V1 (deprecata)”- Usa RSA-2048 per la crittografia delle chiavi
- AES-256-CBC per la crittografia del bundle
- Non è più disponibile nell'attuale CLI
- Le app legacy che usano V1 devono migrare a V2
Configurazione della crittografia
Sezione intitolata “Configurazione della crittografia”Passo 1: Genera le chiavi di crittografia
Sezione intitolata “Passo 1: Genera le chiavi di crittografia”Innanzitutto, genera le tue chiavi di crittografia usando Capgo CLI:
# Generate new encryption keys (creates files in current directory)npx @capgo/cli@latest key createQuesto crea:
.capgo_key_v2: La tua chiave privata (conservali in modo sicuro!).capgo_key_v2.pub: La tua chiave pubblica (usata dalla tua app)
Questi file vengono creati nella directory corrente in cui esegui il comando.
Passo 2: Salva la chiave pubblica nella configurazione di Capacitor (obbligatorio)
Sezione intitolata “Passo 2: Salva la chiave pubblica nella configurazione di Capacitor (obbligatorio)”Tu devi salva la chiave pubblica nella configurazione di Capacitor in modo che l'app mobile possa decifrare i bundle:
# Save public key from file to Capacitor config (required)npx @capgo/cli@latest key save --key ./.capgo_key_v2.pub
# Or save public key data directlynpx @capgo/cli@latest key save --key-data "$CAPGO_PUBLIC_KEY"
Passo 3: Sincronizza la piattaforma Capacitor (obbligatorio)
Sezione intitolata “Passo 3: Sincronizza la piattaforma Capacitor (obbligatorio)”Dopo aver salvato la chiave pubblica, devi devi sincronizza la piattaforma Capacitor per copiare la config aggiornata nel layer nativo:
# Sync the platform to copy config to nativenpx cap syncCrittografia dei bundle
Sezione intitolata “Crittografia dei bundle”Metodo 1: crittografia durante l'upload
Sezione intitolata “Metodo 1: crittografia durante l'upload”Il modo più semplice è crittografare durante il processo di upload:
# Upload with automatic encryptionnpx @capgo/cli@latest bundle upload --key-v2
# For external storage, you must encrypt first (see Manual Encryption Workflow below)
Metodo 2: workflow di crittografia manuale
Sezione intitolata “Metodo 2: workflow di crittografia manuale”Per un controllo maggiore, puoi crittografare i bundle manualmente:
-
Crea un bundle zip:
Finestra del terminale npx @capgo/cli@latest bundle zip com.example.app --path ./dist --key-v2 -
Crittografa il bundle:
Finestra del terminale npx @capgo/cli@latest bundle encrypt ./com.example.app.zip CHECKSUM_FROM_STEP_1 -
Carica sul tuo storage (es. S3) e registra con Capgo:
Finestra del terminale # First upload the encrypted bundle to your storage (e.g., AWS S3)aws s3 cp ./encrypted-bundle.zip s3://your-bucket/encrypted-bundle.zip# Then register with Capgo using the external URLnpx @capgo/cli@latest bundle upload --external https://your-storage.com/encrypted-bundle.zip --iv-session-key IV_SESSION_KEY_FROM_STEP_2
Gestione delle chiavi
Sezione intitolata “Key Management”Archiviazione sicura delle chiavi
Sezione intitolata “Storing Keys Securely”Opzioni per la chiave privata:
-
Basata su file (sviluppo locale):
Finestra del terminale # Key stored as .capgo_key_v2 file in project rootnpx @capgo/cli@latest bundle upload --key-v2 -
Variabile d'ambiente (CI/CD):
Finestra del terminale # Store in environment variable for CIexport CAPGO_PRIVATE_KEY="$(cat .capgo_key_v2)"npx @capgo/cli@latest bundle upload --key-data-v2 "$CAPGO_PRIVATE_KEY"
Configurazione chiave pubblica (obbligatoria):
# Must save public key to Capacitor config for mobile appnpx @capgo/cli@latest key save --key ./.capgo_key_v2.pubAmbiente di produzione:
- Conserva le chiavi private in servizi di gestione delle chiavi sicuri (AWS KMS, Azure Key Vault, ecc.)
- Usa la gestione dei segreti CI/CD per le chiavi private
- Non committare mai le chiavi private nel version control
Uso della chiave:
- Chiave privata: Usato da CLI per la crittografia durante l'upload del bundle (mantenere riservato)
- Chiave pubblica: Memorizzato nella configurazione dell'app per la decrittazione sul dispositivo (sicuro da commit)
Ruotare in caso di compromissione della chiave privata
Sezione intitolata “Rotazione dopo la compromissione della chiave privata”Ruota la coppia di chiavi se la chiave privata è sospettata o confermata compromessa. Non è richiesta una rotazione periodica calendarizzata. Si tratta di una migrazione della chiave nativa, non di una modifica solo OTA.
-
Genera una nuova coppia di chiavi:
Finestra del terminale npx @capgo/cli@latest key create -
Salva la nuova chiave pubblica nella configurazione di Capacitor:
Finestra del terminale npx @capgo/cli@latest key save --key ./.capgo_key_v2.pub -
Sincronizza e pubblica una release nativa: Esegui
npx cap sync, quindi distribuisci una nuova versione dell'app nativa contenente la chiave pubblica sostitutiva. -
Indirizza la nuova versione nativa: I dispositivi che eseguono ancora il binario nativo vecchio non possono decifrare gli aggiornamenti cifrati con la chiave sostitutiva. Usa Targeting delle versioni per limitare i bundle con chiave sostitutiva alla nuova versione nativa, mentre il resto della flotta si aggiorna tramite lo store o MDM.
-
Cambia il tuo upload secret: Non appena quella release nativa è live, sostituisci la chiave privata in CI e carica solo bundle indirizzati a versioni native che contengono la chiave pubblica sostitutiva.
Best practice di sicurezza
Sezione intitolata “Best practice di sicurezza”Sicurezza delle chiavi
Sezione intitolata “Sicurezza delle chiavi”- Non condividere mai le chiavi private tra ambienti o membri del team
- Usa chiavi diverse per ambienti diversi (dev, staging, production)
- Ruota dopo una compromissione: sostituisci la coppia di chiavi se la chiave privata è sospettata o confermata compromessa; una rotazione periodica non è necessaria
- Conserva le chiavi in modo sicuro using proper key management systems
Sicurezza del bundle
Sezione intitolata “Sicurezza del bundle”- Verifica sempre l'integrità del bundle dopo la decrittazione
- Monitora per pattern di download insoliti o errori
- Usa HTTPS per tutti gli URL dei bundle (obbligatorio per le app mobile)
- Implementare una corretta gestione degli errori di decrittazione
Controllo degli accessi
Sezione intitolata “Controllo degli accessi”- Limita l'accesso alle chiavi di cifratura solo al personale autorizzato
- Utilizza l'accesso basato sui ruoli per le operazioni di gestione delle chiavi
- Verifica regolarmente l'uso e l'accesso alle chiavi
- Implementare procedure adeguate di backup e recovery
Risoluzione dei problemi di crittografia
Sezione intitolata “Risoluzione dei problemi di cifratura”Problemi comuni
Sezione intitolata “Problemi comuni”Errori di decrittazione:
- Verifica che la chiave privata corrisponda alla chiave pubblica utilizzata per la crittografia
- Controlla che la
ivSessionKeysia corretta - Assicurati di utilizzare Encryption V2 (V1 non è più supportata)
Errori relativi alle chiavi:
- Conferma che il formato della chiave privata sia corretto (formato PEM)
- Verifica che la chiave non sia stata corrotta durante lo storage/transfer
- Controlla che la chiave abbia i permessi appropriati nella configurazione della tua app
Problemi di performance:
- Large bundles may take longer to encrypt/decrypt
- Valuta l'uso di Delta updates per ridurre le dimensioni dei bundle
- Monitora le prestazioni del dispositivo durante la decrittazione
Comandi di debug
Sezione intitolata “Comandi di debug”Verifica lo stato della crittografia:
npx @capgo/cli@latest app debugTest del workflow di crittografia/decrittografia:
# Test the complete workflow: zip → encrypt → decrypt → unzipnpx @capgo/cli@latest bundle zip com.example.app --key-v2npx @capgo/cli@latest bundle encrypt ./com.example.app.zip CHECKSUM --jsonnpx @capgo/cli@latest bundle decrypt ./encrypted-bundle.zip IV_SESSION_KEYConformità e standard
Sezione intitolata “Conformità e standard”L'implementazione della crittografia di Capgo segue gli standard del settore:
- AES-256: Algoritmo di crittografia approvato FIPS 140-2
- RSA-4096: Crittografia asimmetrica robusta per la protezione delle chiavi
- Modalità GCM: Garantisce sia la riservatezza sia l'autenticità
- Random sicuro: Generazione di numeri casuali crittograficamente sicura
Questo rende Capgo adatto a applicazioni che richiedono la conformità a:
- GDPR (Regolamento generale sulla protezione dei dati)
- HIPAA (Health Insurance Portability and Accountability Act)
- SOC 2 (Service Organization Control 2)
- ISO 27001 (Gestione della sicurezza delle informazioni)
Considerazioni sulle performance
Sezione intitolata “Considerazioni sulle prestazioni”Overhead della crittografia
Sezione intitolata “Overhead di crittografia”- Bundle size: I bundle cifrati sono leggermente più grandi (overhead ~1-2%)
- Tempo di elaborazione: La crittografia/decrittografia aggiunge una latenza minima
- Utilizzo memoria: Aumento temporaneo durante le operazioni di crittografia/decrittografia
Consigli di ottimizzazione
Section titled “Optimization Tips”- Use Delta updates to minimize encrypted data transfer
- Ottimizza la dimensione del bundle convertendo le immagini in formato WebP
- Minimizza i file JavaScript e CSS prima del bundling
- Rimuovi le dipendenze non utilizzate e code
- Monitora le prestazioni dei dispositivi su hardware datato o lento
Prossimi passi
Sezione intitolata “Prossimi passi”- Scopri come Storage personalizzato usare la crittografia con la tua infrastruttura
- Esplora Canali per gestire i bundle criptati tra gli ambienti
- Configurazione Integrazione CI/CD per automatizzare i deployment criptati
Continua da Encryption
Sezione intitolata “Continua da Encryption”Se stai usando Crittografia per pianificare sicurezza e compliance, collegalo a Conformità per i dettagli di implementazione in Compliance, Security Scanner di Capgo per il workflow del prodotto in Capgo Security Scanner, Sicurezza Capgo per il workflow di prodotto in Capgo Security, Trust Center di Capgo per il workflow di prodotto in Capgo Trust Center, e Sicurezza dell'organizzazione per i dettagli di implementazione in Organization Security.
Rilascia app Capacitor senza attese
Sviluppa con il tuo AI coding agent, pubblica live update istantanei, compila per iOS e Android senza un Mac e monitora ogni release.


Esigenze Enterprise? Parla con il nostro team