
暗号化
インストール手順と、このプラグインの完全なMarkdownガイドを含むセットアッププロンプトをコピーします。
Capgo はアプリのバンドルに対して堅牢なエンドツーエンド暗号化を提供し、JavaScript の code とアセットが送信および保存時に保護されることを保証します。この暗号化システムは、ライブアップデートの利便性を維持しながら、アプリのセキュリティを完全に制御できるように設計されています。
Capgo の暗号化システムは、業界標準の暗号方式を使用して、バンドルを不正アクセスから保護します。暗号化を有効にすると、バンドルは開発環境から出る前に暗号化され、ユーザーのデバイス上でアプリが復号するまで暗号化されたままになります。
暗号化が実際に保護するもの:更新を署名するだけの OTA システムとは異なり、Capgo はアップロードされたバンドルを保存や配信の前に暗号化します。これにより、ストレージや転送中にバンドルの中身が容易にアクセスされるのを防ぎ、秘密鍵を持つ人だけが有効な暗号化更新を生成できるようにします。ただし、 決して 配信された Web アセットのリバースエンジニアリングを不可能にするわけではありません。クライアントが更新の復号に使う公開鍵はアプリ内に含まれるため、本気で狙う攻撃者なら、十分な労力をかければそれを抽出し、バンドルの中身を確認できます。
セキュリティモデル
Capgo に関する機密性
「Capgo に関する機密性」というタイトルのセクションRSA 秘密鍵はあなたのマシン上で生成・保持されます。Capgo の CLI が秘密鍵を送信することはありませんし、Capgo も保存しません。Capgo も RSA 公開鍵全体を保存しません。アップロードに含まれるのは短い key_id (PEM本文の先頭20文字)により、チャネルが使用した鍵ペアを照合できるようにします。
暗号化されたフルバンドルは、以下として保存・配信されます AES-128-CBC暗号文。Capgoのサービス、CDN、オブジェクトストレージ、および配信経路上でホストされた成果物のみを確認できる第三者は、秘密鍵なしではJavaScript、HTML、アセットを読み取れません。
Capgo による最大限の機密性
セクション「Capgoからの最大限の機密性」デフォルトの暗号化により、バンドルの 内容 はCapgoのストレージ内および転送時に機密性が保たれます。さらに、更新チャネルを特定のストアバイナリに関連付けることでCapgoが把握し得る情報を減らしたい場合は、以下のガイドを使用してください。
専用のCapgoアプリIDを使用します。 設定 plugins.CapacitorUpdater.appId (あなたのCapgo app_id) に、 決して iOS のバンドル ID または Android のアプリケーション ID と同じ値を設定します。Store 版および MDM 版のビルドには、RSA 公開鍵が埋め込まれます。 capacitor.config。Capgo が app_id ストアのパッケージ名と一致する場合、その公開鍵を含む公開バイナリと Capgo アプリを関連付けやすくなります。別の Capgo アプリ ID を使用することで、この直接的な関連付けを回避できます。
Capgo Builder と公開鍵。 Capgo Builder は、 capacitor.config (およびネイティブツリー)を含むプロジェクトを zip 化してアップロードします。 plugins.CapacitorUpdater.publicKey その後 key save。Builder へのアップロードに公開鍵を含めないようにするには:
- Capgo からの機密保持が重要な場合は、ネイティブアプリをローカルまたは独自の CI でビルドし、公開鍵が設定ファイルにある間は Capgo Builder 通过这些ツリーをアップロードしないでください。 または
- 公開鍵を追加するには
key save鍵を公開してはならない Builder アップロードが完了した後にのみ実行してください。 または - ネイティブビルドに Capgo Builder を使用している場合、このワークフローは強力な 整合性 (署名付きチェックサム)を提供すると考えますが、 決して 公開鍵が Builder アップロードに含まれた時点で、Capgo による機密性の保証は期待しないでください。
Delta アップロードを暗号化します。 Delta(部分)ファイル本体は、 @capgo/capacitor-updater 6.14.4 以降 (対応する updater バージョンでは、暗号化アップロードで部分暗号化が自動有効化されます)を使用するか、 --encrypt-partial で bundle upload。部分的な暗号化でも、 ファイル名 はデルタマニフェストに記載されていても暗号化されず、RSAでラップされるのはファイルごとのハッシュのみです。
復号後、アップデーターは SHA-256 をバンドル全体で計算し、RSAでラップされた署名から復元したチェックサムと比較します。不一致の場合、バンドルは削除され、アクティベートされることはありません:
- Androidでは は復号後にチェックサムを検証し、 の前に アーカイブを解凍します。
- iOSと まず復号して解凍し、その後チェックサムを検証します の前に bundle をアクティブに設定できます。
公開鍵が設定されている場合、欠落しているチェックサムや RSA 署名が正しくないチェックサムは拒否されます。
鍵の取り扱い
「鍵の取り扱い」セクションzip ファイルをアップロードするたびに、CLI は新しいランダムな AES-128 セッションキーと 16バイトのIV、bundleを AES-128-CBCで暗号化し、セッション鍵をあなたの RSA-2048 秘密鍵で、 PKCS#1 v1.5 タイプ 1 パディングを使用して暗号化します。デバイスは、アプリに埋め込まれたRSA公開鍵を使ってAES鍵を復元します。鍵とIVは、別々のCLI bundleアップロード間で再利用されません。1回のdeltaアップロード内では、暗号化されたすべての部分ファイルが、そのアップロードのセッション鍵とIVを共有します。
復号に使われる公開鍵は、配布済みのアプリに埋め込まれています。平文のbundleコンテンツは、アップデーターが使うのと同じ復号パスでアプリを実行するデバイス上で利用できます。これはアプリパッケージ内の他のアセットと同程度です。
失敗とレポート
「失敗とレポート」セクション復号とチェックサムの失敗は、statsイベントとして報告されます(download_fail, checksum_fail, decrypt_fail)Capgo statsエンドポイントまたはあなたの セルフホスト型統計ハンドラー統計データはデバイスから送信されます。復号の成否に基づいてサードパーティのbundleホストへ何かが報告されることはありません。各試行は通常、デバイスが開始する全量ダウンロードであるため、padding-oracle攻撃のようなプロービングは実用的ではなく、改ざんされたプレーンテキストも署名付きチェックサムの検証に失敗します。
今後のセキュリティ強化
「今後のセキュリティ強化」セクション将来のメジャーリリースでは、以下を備えたバージョン付きフォーマットが追加される可能性があります: AES-GCM と RSA-PSS ハッシュに対する多層防御として、現在の設計と併用されます。これは段階的な強化ステップであり、現在のフォーマットに対する緊急のセキュリティ修正ではありません。
暗号化の仕組み
「暗号化の仕組み」セクションCapgo は、セキュリティとパフォーマンスを最適化するため、RSAとAESを組み合わせたハイブリッド暗号化方式を採用しています:
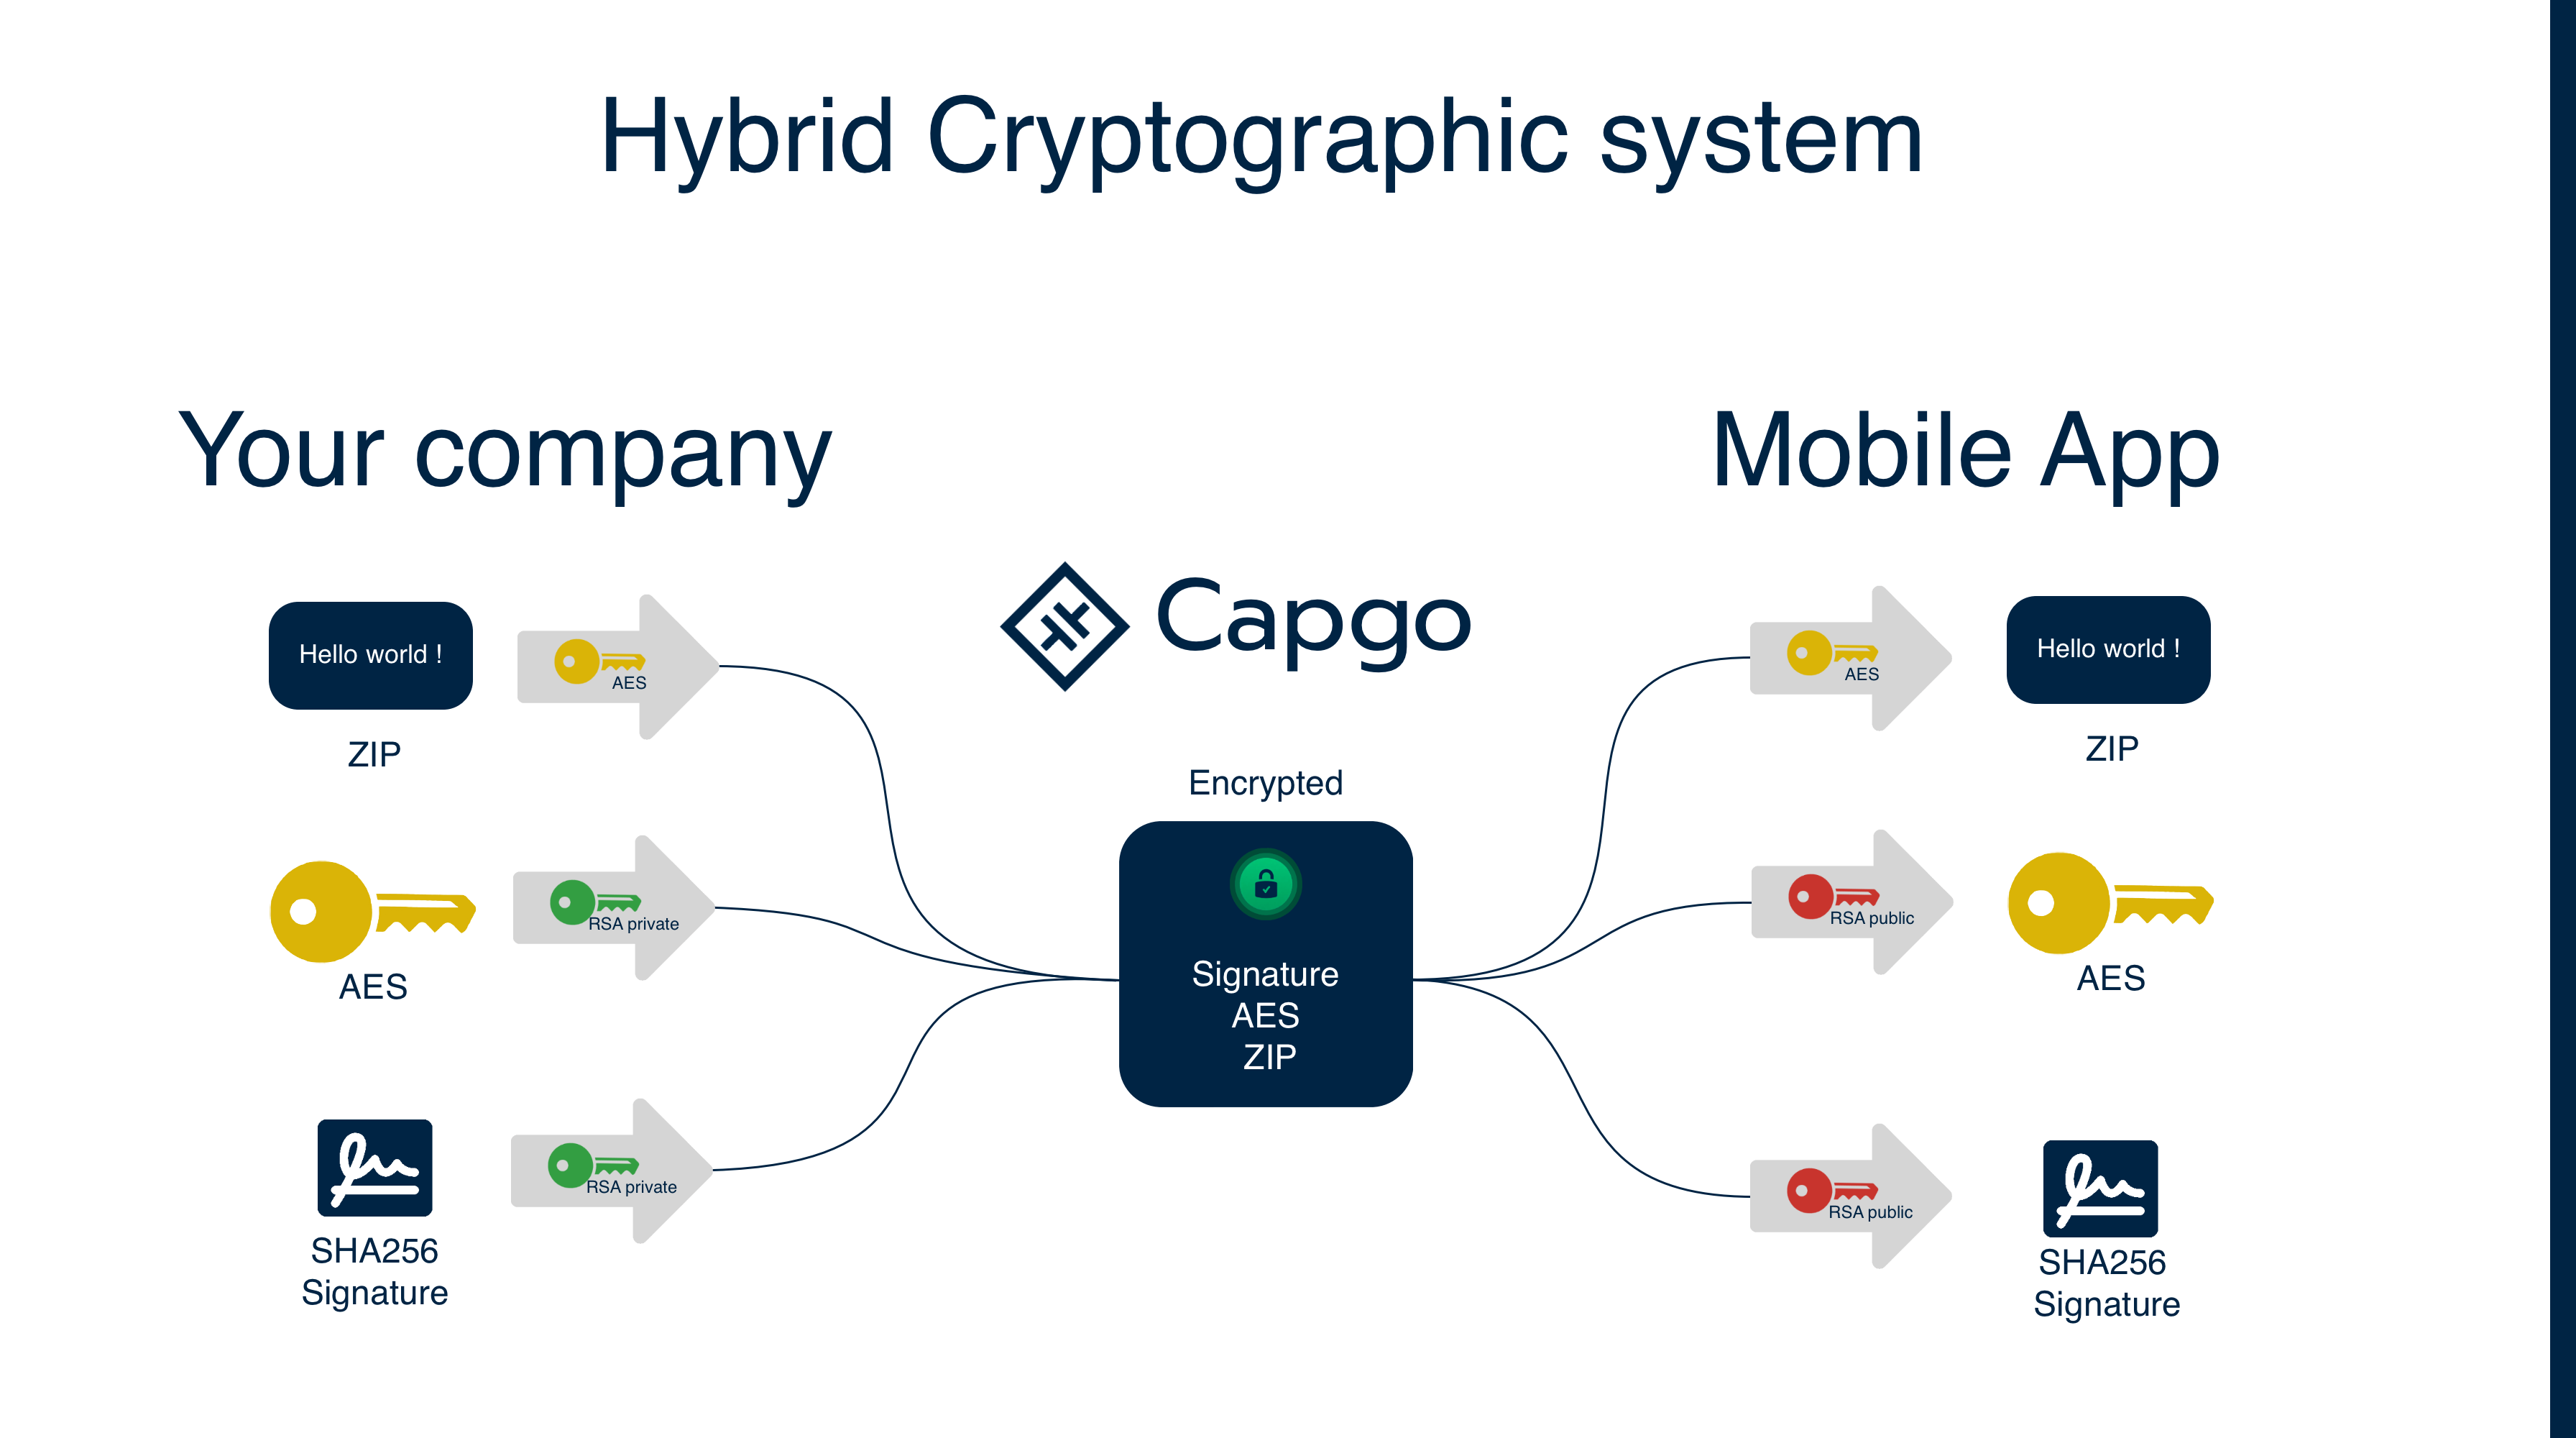
1. キー生成
「1. キー生成」セクション- 秘密鍵 (Private Key): 開発環境で安全に生成・保存(暗号化に使用)
- 公開鍵 (Public Key): プライベートキーから派生し、アプリの Capacitor 設定に保存(復号に使用)
- セッションキー: bundle のアップロードごとに生成されるランダムな AES キー
2. 暗号化プロセス
「2. 暗号化プロセス」セクション- bundle のアップロードごとに、ランダムな AES セッションキーが生成されます
- バンドルはAESセッションキーで暗号化されます
- バンドルのチェックサムが計算されます
- AESセッションキーとチェックサムは、RSA秘密鍵で一緒に暗号化されます(「署名」の作成)
- 暗号化されたバンドルと署名が保存されます
チェックサムはAESキーと一緒に暗号化され、改ざんを防ぎます。この署名はRSA秘密鍵でのみ作成でき、対応する公開鍵でのみ復号できるため、AESセッションキーと期待されるチェックサムが本物であり、攻撃者によって変更されていないことが保証されます。
3. 復号プロセス
「3. 復号プロセス」セクション- アプリが暗号化されたバンドルと署名をダウンロードします
- Capgo SDK は、アプリに保存されたRSA公開鍵を使用して署名を復号します
- これにより、AESセッションキーと元のチェックサムが判明します
- AESセッションキーを使用してバンドルを復号します
- 復号されたバンドルのチェックサムを計算し、元のチェックサムと比較して完全性を検証します
このプロセスにより、攻撃者が暗号化されたbundleを傍受しても、AESセッションキーを改ざんしたり、偽のチェックサムを提示したりすることはできません。公開鍵で検証できる有効な署名を作成するには、あなたのプライベートキーが必要だからです。
Capgo vs 他のプラットフォーム
「Capgo と他のプラットフォームの比較」セクション| 機能 | Capgo | その他のOTAプラットフォーム |
|---|---|---|
| bundleの内容 | 保存時・転送時は暗号化されますが、アプリのバイナリを持つ本気のリバースエンジニアなら依然として中身を検査できます | 公開状態で読み取り可能 |
| セキュリティ方式 | 真のエンドツーエンド暗号化 | Code による署名のみ |
| プライバシーレベル | 配信/ストレージの強力な保護。リバースエンジニアリング対策ではない | プラットフォームがあなたの code にアクセス可能 |
| 保護 | コンテンツ + 完全性 + 真正性 | 完全性 + 真正性のみ |
これが重要な理由:
- Code の署名 更新が改ざんされていないこと、および正しいソースから来ていることを検証するのみ
- Capgo 暗号化 バンドルを保存時も配信時も保護し、攻撃者に秘密鍵が必要になるため、暗号化アップデートの偽造を大幅に難しくします
- リバースエンジニアリングは依然として可能です アプリがリリースされた後、クライアントにアップデートの復号と読み込みに必要な公開鍵が含まれているためです
暗号化方式
セクション「暗号化方式」Capgo は Encryption V2 を標準の暗号化方式として使用します:
Encryption V2 (現在の標準)
セクション「Encryption V2 (現在の標準)」- セキュリティ強化のため RSA-4096 を使用
- 認証付き暗号化には AES-256-GCM を使用
- 完全性検証を提供
- パフォーマンスとセキュリティの向上
暗号化 V1 (非推奨)
セクション「Encryption V1 (非推奨)」- 鍵暗号化にRSA-2048を使用
- バンドル暗号化にAES-256-CBCを使用
- 現在のCLIでは利用不可
- V1を使用するレガシーアプリはV2への移行が必要
暗号化のセットアップ
「暗号化の設定」セクションステップ 1: 暗号化キーの生成
「ステップ 1: 暗号化キーの生成」セクションまず、Capgo CLI を使って暗号化キーを生成します:
# Generate new encryption keys (creates files in current directory)npx @capgo/cli@latest key createこれにより以下が作成されます:
.capgo_key_v2・秘密鍵(厳重に保管してください!).capgo_key_v2.pub・公開鍵(アプリで使用します)
これらのファイルは、コマンドを実行したカレントディレクトリに作成されます。
ステップ 2: 公開キーを Capacitor の設定に保存 (必須)
セクション「ステップ 2: Capacitor 設定に公開鍵を保存する(必須)」お客様 必ず モバイルアプリがバンドルを復号できるように、公開鍵を Capacitor 設定に保存してください:
# Save public key from file to Capacitor config (required)npx @capgo/cli@latest key save --key ./.capgo_key_v2.pub
# Or save public key data directlynpx @capgo/cli@latest key save --key-data "$CAPGO_PUBLIC_KEY"
ステップ 3: Capacitor プラットフォームを同期 (必須)
セクション「ステップ 3: Capacitor プラットフォームを同期する(必須)」公開鍵を保存した後、 必ず 更新された設定をネイティブレイヤーにコピーするには、Capacitor プラットフォームを同期します:
# Sync the platform to copy config to nativenpx cap syncBundle の暗号化
「バンドルの暗号化」セクション方法 1: アップロード時に暗号化
「方法1: アップロード時に暗号化」セクション最も簡単な方法は、アップロード処理中に暗号化することです:
# Upload with automatic encryptionnpx @capgo/cli@latest bundle upload --key-v2
# For external storage, you must encrypt first (see Manual Encryption Workflow below)
方法 2: 手動での暗号化ワークフロー
「方法2: 手動暗号化ワークフロー」セクションより細かく制御したい場合は、bundleを手動で暗号化できます:
-
zip bundleを作成します:
ターミナル npx @capgo/cli@latest bundle zip com.example.app --path ./dist --key-v2 -
bundleを暗号化:
ターミナル npx @capgo/cli@latest bundle encrypt ./com.example.app.zip CHECKSUM_FROM_STEP_1 -
ストレージ(S3など)にアップロードし、Capgo に登録します:
ターミナル # First upload the encrypted bundle to your storage (e.g., AWS S3)aws s3 cp ./encrypted-bundle.zip s3://your-bucket/encrypted-bundle.zip# Then register with Capgo using the external URLnpx @capgo/cli@latest bundle upload --external https://your-storage.com/encrypted-bundle.zip --iv-session-key IV_SESSION_KEY_FROM_STEP_2
キー管理
「キー管理」セクションキーを安全に保存
「キーを安全に保存」セクション秘密鍵のオプション:
-
ファイルベース(ローカル開発用):
ターミナル # Key stored as .capgo_key_v2 file in project rootnpx @capgo/cli@latest bundle upload --key-v2 -
環境変数 (CI/CD):
ターミナル # Store in environment variable for CIexport CAPGO_PRIVATE_KEY="$(cat .capgo_key_v2)"npx @capgo/cli@latest bundle upload --key-data-v2 "$CAPGO_PRIVATE_KEY"
公開鍵のセットアップ (必須):
# Must save public key to Capacitor config for mobile appnpx @capgo/cli@latest key save --key ./.capgo_key_v2.pub本番環境:
- 秘密鍵は安全な鍵管理サービス (AWS KMS、Azure Key Vault など) に保存してください
- 秘密鍵には CI/CD のシークレット管理を使用してください
- 秘密鍵をバージョン管理にコミットしないでください
鍵の用途:
- 秘密鍵 (Private Key): bundle のアップロード時の暗号化に CLI が使用します(安全に保管してください)
- 公開鍵 (Public Key): デバイス上での復号用にアプリ設定に保存されます(コミットしても安全です)
秘密鍵が漏洩した後のローテーション
セクション「秘密鍵漏洩後のローテーション」秘密鍵の漏洩が疑われる場合、または漏洩が確認された場合は、キーペアをローテーションしてください。定期的なスケジュールによるローテーションは不要です。これは OTA のみの変更ではなく、ネイティブキーの移行です。
-
新しいキーペアを生成します:
ターミナル npx @capgo/cli@latest key create -
新しい公開鍵を Capacitor の設定に保存します:
ターミナル npx @capgo/cli@latest key save --key ./.capgo_key_v2.pub -
ネイティブリリースを同期して配信: 実行
npx cap syncその後、置換公開鍵を含む新しいネイティブアプリバージョンを配布します。 -
新しいネイティブバージョンを対象にします: 古いネイティブバイナリを実行しているデバイスは、置換鍵で暗号化されたアップデートを復号できません。次を使用して バージョンターゲティング 置換鍵のバンドルを新しいネイティブバージョンに限定し、残りのデバイスはストアまたはMDM経由でアップデートします。
-
アップロードシークレットを切り替えます: そのネイティブリリースが公開され次第、CIの秘密鍵を置き換え、置換公開鍵を含むネイティブバージョン向けのバンドルのみをアップロードします。
セキュリティのベストプラクティス
「セキュリティベストプラクティス」セクション鍵のセキュリティ
セクション「鍵のセキュリティ」- 秘密鍵を共有しない 環境間やチームメンバー間で共有しない
- 異なる鍵を使用する 異なる環境(dev、staging、production)ごとに異なる鍵を使用する
- 漏洩後はローテーションする秘密鍵の漏洩が疑われる、または確認された場合は鍵ペアを交換してください。定期的なカレンダーベースのローテーションは必須ではありません
- 鍵を安全に保管する 適切なキー管理システムを使用する
Bundleのセキュリティ
「Bundleのセキュリティ」というタイトルのセクション- 常に検証してください 復号後のbundleの整合性
- モニタリング 異常なダウンロードパターンや失敗がないか
- HTTPSを使用する すべてのbundle URLに対して(モバイルアプリでは必須)
- 実装する 復号失敗時の適切なエラーハンドリング
アクセス制御
「アクセス制御」セクション- アクセス制限 暗号化鍵は承認された担当者だけに共有してください
- ロールベースのアクセス制御を使用 鍵管理操作に
- 監査 鍵の使用とアクセスを定期的に
- 実装する 適切なバックアップと復旧手順
暗号化のトラブルシューティング
セクション「暗号化のトラブルシューティング」よくある問題
「よくある問題」セクション復号失敗:
- 秘密鍵が、暗号化に使用した公開鍵と一致しているか確認してください
- 次を確認してください:
ivSessionKeyが正しいこと - Encryption V2を使用していることを確認してください(V1はサポート終了しました)
鍵関連のエラー:
- 秘密鍵の形式が正しいか確認してください(PEM形式)
- 保存や転送の際に鍵が破損していないか確認してください
- アプリ設定で鍵に適切な権限が付与されているか確認してください
パフォーマンスの問題:
- サイズの大きいbundleは暗号化・復号に時間がかかる場合があります
- バンドルサイズを削減するために、Delta アップデートの使用を検討してください
- 復号化中のデバイスパフォーマンスを監視してください
デバッグ用コマンド
「デバッグコマンド」セクション暗号化ステータスを確認:
npx @capgo/cli@latest app debug暗号化/復号化ワークフローをテスト:
# Test the complete workflow: zip → encrypt → decrypt → unzipnpx @capgo/cli@latest bundle zip com.example.app --key-v2npx @capgo/cli@latest bundle encrypt ./com.example.app.zip CHECKSUM --jsonnpx @capgo/cli@latest bundle decrypt ./encrypted-bundle.zip IV_SESSION_KEYコンプライアンスと標準
セクション「コンプライアンスと標準」Capgoの暗号化実装は、以下の業界標準に準拠しています:
- AES-256:FIPS 140-2承認済みの暗号化アルゴリズム
- RSA-4096:鍵保護のための強力な非対称暗号化
- GCMモード:機密性と真正性の両方を確保
- 安全な乱数:暗号学的に安全な乱数生成
これにより、Capgoは以下への準拠が求められるアプリケーションに適しています:
- GDPR(一般データ保護規則)
- HIPAA(医療保険の携行性と責任に関する法律)
- SOC 2 (Service Organization Control 2)
- ISO 27001 (情報セキュリティマネジメント)
パフォーマンスに関する考慮事項
セクション「パフォーマンスの考慮事項」暗号化のオーバーヘッド
セクション「暗号化オーバーヘッド」- Bundle サイズ:暗号化された bundle はわずかに大きくなります(約 1〜2% のオーバーヘッド)
- 処理時間:暗号化/復号化によるレイテンシ増加は最小限です
- メモリ使用量:暗号化/復号化操作の間、一時的に増加します
最適化のヒント
「最適化のヒント」セクション- Delta updatesを活用して暗号化データの転送量を最小限に抑える
- 画像をWebP形式に変換してbundleサイズを最適化する
- bundle前にJavaScriptとCSSファイルを軽量化する
- 未使用の依存関係とcodeを削除する
- 旧式または低スペックのデバイスでのパフォーマンスを監視する
次のステップ
「次のステップ」セクション- 詳しく知る カスタムストレージ 独自のインフラで暗号化を利用する場合
- 詳しく見る チャンネル 環境間で暗号化されたバンドルを管理するために
- セットアップ CI/CD 連携 暗号化されたデプロイを自動化するために
暗号化の次のステップ
「Encryption」から続行するセクション使用している場合 暗号化 セキュリティとコンプライアンスを計画するには、これを以下と連携させてください コンプライアンス コンプライアンスの実装詳細について Capgo セキュリティスキャナー Capgo Security Scanner のプロダクトワークフローについて Capgo のセキュリティ Capgo Security のプロダクトワークフローについて、 Capgo トラストセンター Capgo Trust Center のプロダクトワークフローについて、 組織のセキュリティ Organization Security の実装詳細について。


