
Chiffrement
Copiez un prompt de configuration incluant les étapes d'installation et le guide markdown complet pour ce plugin.
Capgo fournit un chiffrement de bout en bout robuste pour vos bundles d’application, garantissant que votre code JavaScript et vos assets sont protégés lors de la transmission et du stockage. Ce système de chiffrement est conçu pour vous donner un contrôle total sur la sécurité de votre application tout en conservant la praticité des live updates.
Le système de chiffrement de Capgo s’appuie sur des méthodes cryptographiques standards de l’industrie pour protéger vos bundles contre tout accès non autorisé. Lorsque le chiffrement est activé, vos bundles sont chiffrés avant de quitter votre environnement de développement et restent chiffrés jusqu’à ce qu’ils soient déchiffrés par votre application sur l’appareil de l’utilisateur.
Ce que le chiffrement protège réellement: Contrairement aux systèmes OTA qui se contentent de signer les mises à jour, Capgo chiffre le bundle envoyé avant son stockage et sa livraison. Cela protège le contenu du bundle contre un accès fortuit lors du stockage ou du transit et garantit que seule une personne disposant de votre clé privée peut générer une mise à jour chiffrée valide. Il ne pas rend pas impossible l’ingénierie inverse des assets web livrés : la clé publique utilisée par le client pour déchiffrer les mises à jour est distribuée dans l’application, de sorte qu’un attaquant déterminé peut toujours l’extraire et inspecter le contenu du bundle en y consacrant suffisamment d’efforts.
Modèle de sécurité
Confidentialité vis-à-vis de Capgo
Section intitulée « Confidentialité par rapport à Capgo »Votre clé privée RSA est générée et conservée sur votre machine. Le Capgo CLI ne transmet jamais votre clé privée, et Capgo ne la stocke pas. Capgo ne stocke pas non plus votre clé publique RSA complète : les uploads ne contiennent qu’un court key_id (les 20 premiers caractères du corps PEM) afin que les canaux puissent associer la paire de clés utilisée.
Les bundles complets chiffrés sont stockés et livrés sous forme de chiffrement AES-128-CBC. Les services Capgo, le CDN, le stockage d’objets et toute personne sur le chemin de livraison ne pouvant lire que les artefacts hébergés ne peuvent pas lire votre JavaScript, HTML ou vos assets sans votre clé privée.
Confidentialité maximale vis-à-vis de Capgo
Section intitulée « Confidentialité maximale avec Capgo »Le chiffrement par défaut maintient déjà le contenu des bundles confidentiel dans le stockage Capgo et en transit. Si vous souhaitez également limiter ce que Capgo pourrait apprendre en associant votre canal de mise à jour à un binaire store particulier, utilisez le guide suivant.
Utilisez un ID d’application Capgo dédié. Définissez plugins.CapacitorUpdater.appId (votre Capgo app_id) à une valeur qui est pas identique à votre bundle ID iOS ou votre application ID Android. Les builds Store et MDM intègrent votre clé publique RSA dans capacitor.config. Lorsque le Capgo app_id correspond au nom du package du store, il est plus facile d'associer l'application Capgo à un binaire publié contenant cette clé publique. Un ID d'application Capgo distinct évite ce lien direct.
Capgo Builder et la clé publique. Les uploads de Capgo Builder zippent votre projet avec capacitor.config (et l'arborescence native), incluant plugins.CapacitorUpdater.publicKey après key save. Pour ne pas inclure la clé publique dans les uploads de Builder :
- Compilez vos apps natives localement ou via votre propre CI lorsque la confidentialité vis-à-vis de Capgo est importante, et évitez d'envoyer ces arborescences via Capgo Builder tant que la clé publique est dans la config, ou
- Ajoutez la clé publique avec
key saveuniquement après la fin des uploads Builder qui ne doivent pas exposer la clé, ou - Si vous utilisez Capgo Builder pour les builds natifs, considérez que le workflow offre de solides garanties l'intégrité (checksums signés) mais ne pas partez pas du principe que Capgo reste confidentiel une fois la clé publique incluse dans un upload Builder.
Chiffrez les uploads delta. Le contenu des fichiers delta (partiels) est en clair, sauf si vous utilisez @capgo/capacitor-updater la version 6.14.4 ou ultérieure (le chiffrement partiel est activé automatiquement pour les uploads chiffrés sur les versions d'updater compatibles) ou passez --encrypt-partial sur bundle upload. Même avec un chiffrement partiel, noms de fichiers listés dans les manifestes delta ne sont pas chiffrés ; seuls les hashs par fichier sont protégés par RSA.
Intégrité
Section intitulée « Intégrité »Après le déchiffrement, l'updater calcule le SHA-256 du bundle et le compare au checksum récupéré via la signature protégée par RSA. En cas de discordance, le bundle est supprimé et n'est jamais activé :
- Android vérifie le checksum après le déchiffrement et avant l'extraction de l'archive.
- iOS décrypte et décompresse d'abord, puis vérifie le checksum avant le bundle peut être activé.
Lorsqu'une clé publique est configurée, les checksums manquants ou non correctement signés par RSA sont rejetés.
Gestion des clés
Section intitulée « Gestion des clés »Pour chaque upload de zip complet, le CLI génère une nouvelle clé de session AES-128 aléatoire et un IV de 16 octets, chiffre le bundle avec AES-128-CBC, et chiffre la clé de session avec votre RSA-2048 clé privée via Type 1 PKCS#1 v1.5 PKCS#1 v1.5 de type 1. Les appareils récupèrent la clé AES grâce à la clé publique RSA intégrée à l'app. Les clés et les IV ne sont pas réutilisés entre différents uploads de bundles CLI. Lors d'un upload delta, tous les fichiers partiels chiffrés partagent la clé de session et l'IV de cet upload.
La clé publique utilisée pour le déchiffrement est intégrée à votre app publiée. Le contenu en clair du bundle est accessible sur les appareils qui exécutent votre app via le même chemin de déchiffrement que l'updater, comme les autres assets du package de l'app.
Échecs et reporting
Section intitulée « Échecs et reporting »Les échecs de déchiffrement et de checksum sont signalés comme des événements de stats ("download_fail, checksum_fail, decrypt_fail) vers l'endpoint de stats Capgo ou votre gestionnaire de stats auto-hébergéLes stats sont envoyées depuis l'appareil ; rien n'est renvoyé aux hébergeurs de bundles tiers selon la réussite ou l'échec du déchiffrement. Chaque tentative est généralement un téléchargement complet initié par l'appareil, ce qui rend les sondages de type oracle de padding peu pratiques, et un texte clair modifié échouera toujours au checksum signé.
Durcissement futur
Section intitulée « Durcissement futur »Une future version majeure pourrait ajouter un format versionné avec AES-GCM et RSA-PSS sur le hash comme défense en profondeur, en complément de la conception actuelle. Ce serait une étape de durcissement progressive, et non un correctif de sécurité d'urgence pour le format actuel.
Fonctionnement du chiffrement
Section intitulée « Fonctionnement du chiffrement »Capgo utilise une approche de chiffrement hybride combinant le chiffrement RSA et AES pour une sécurité et des performances optimales :
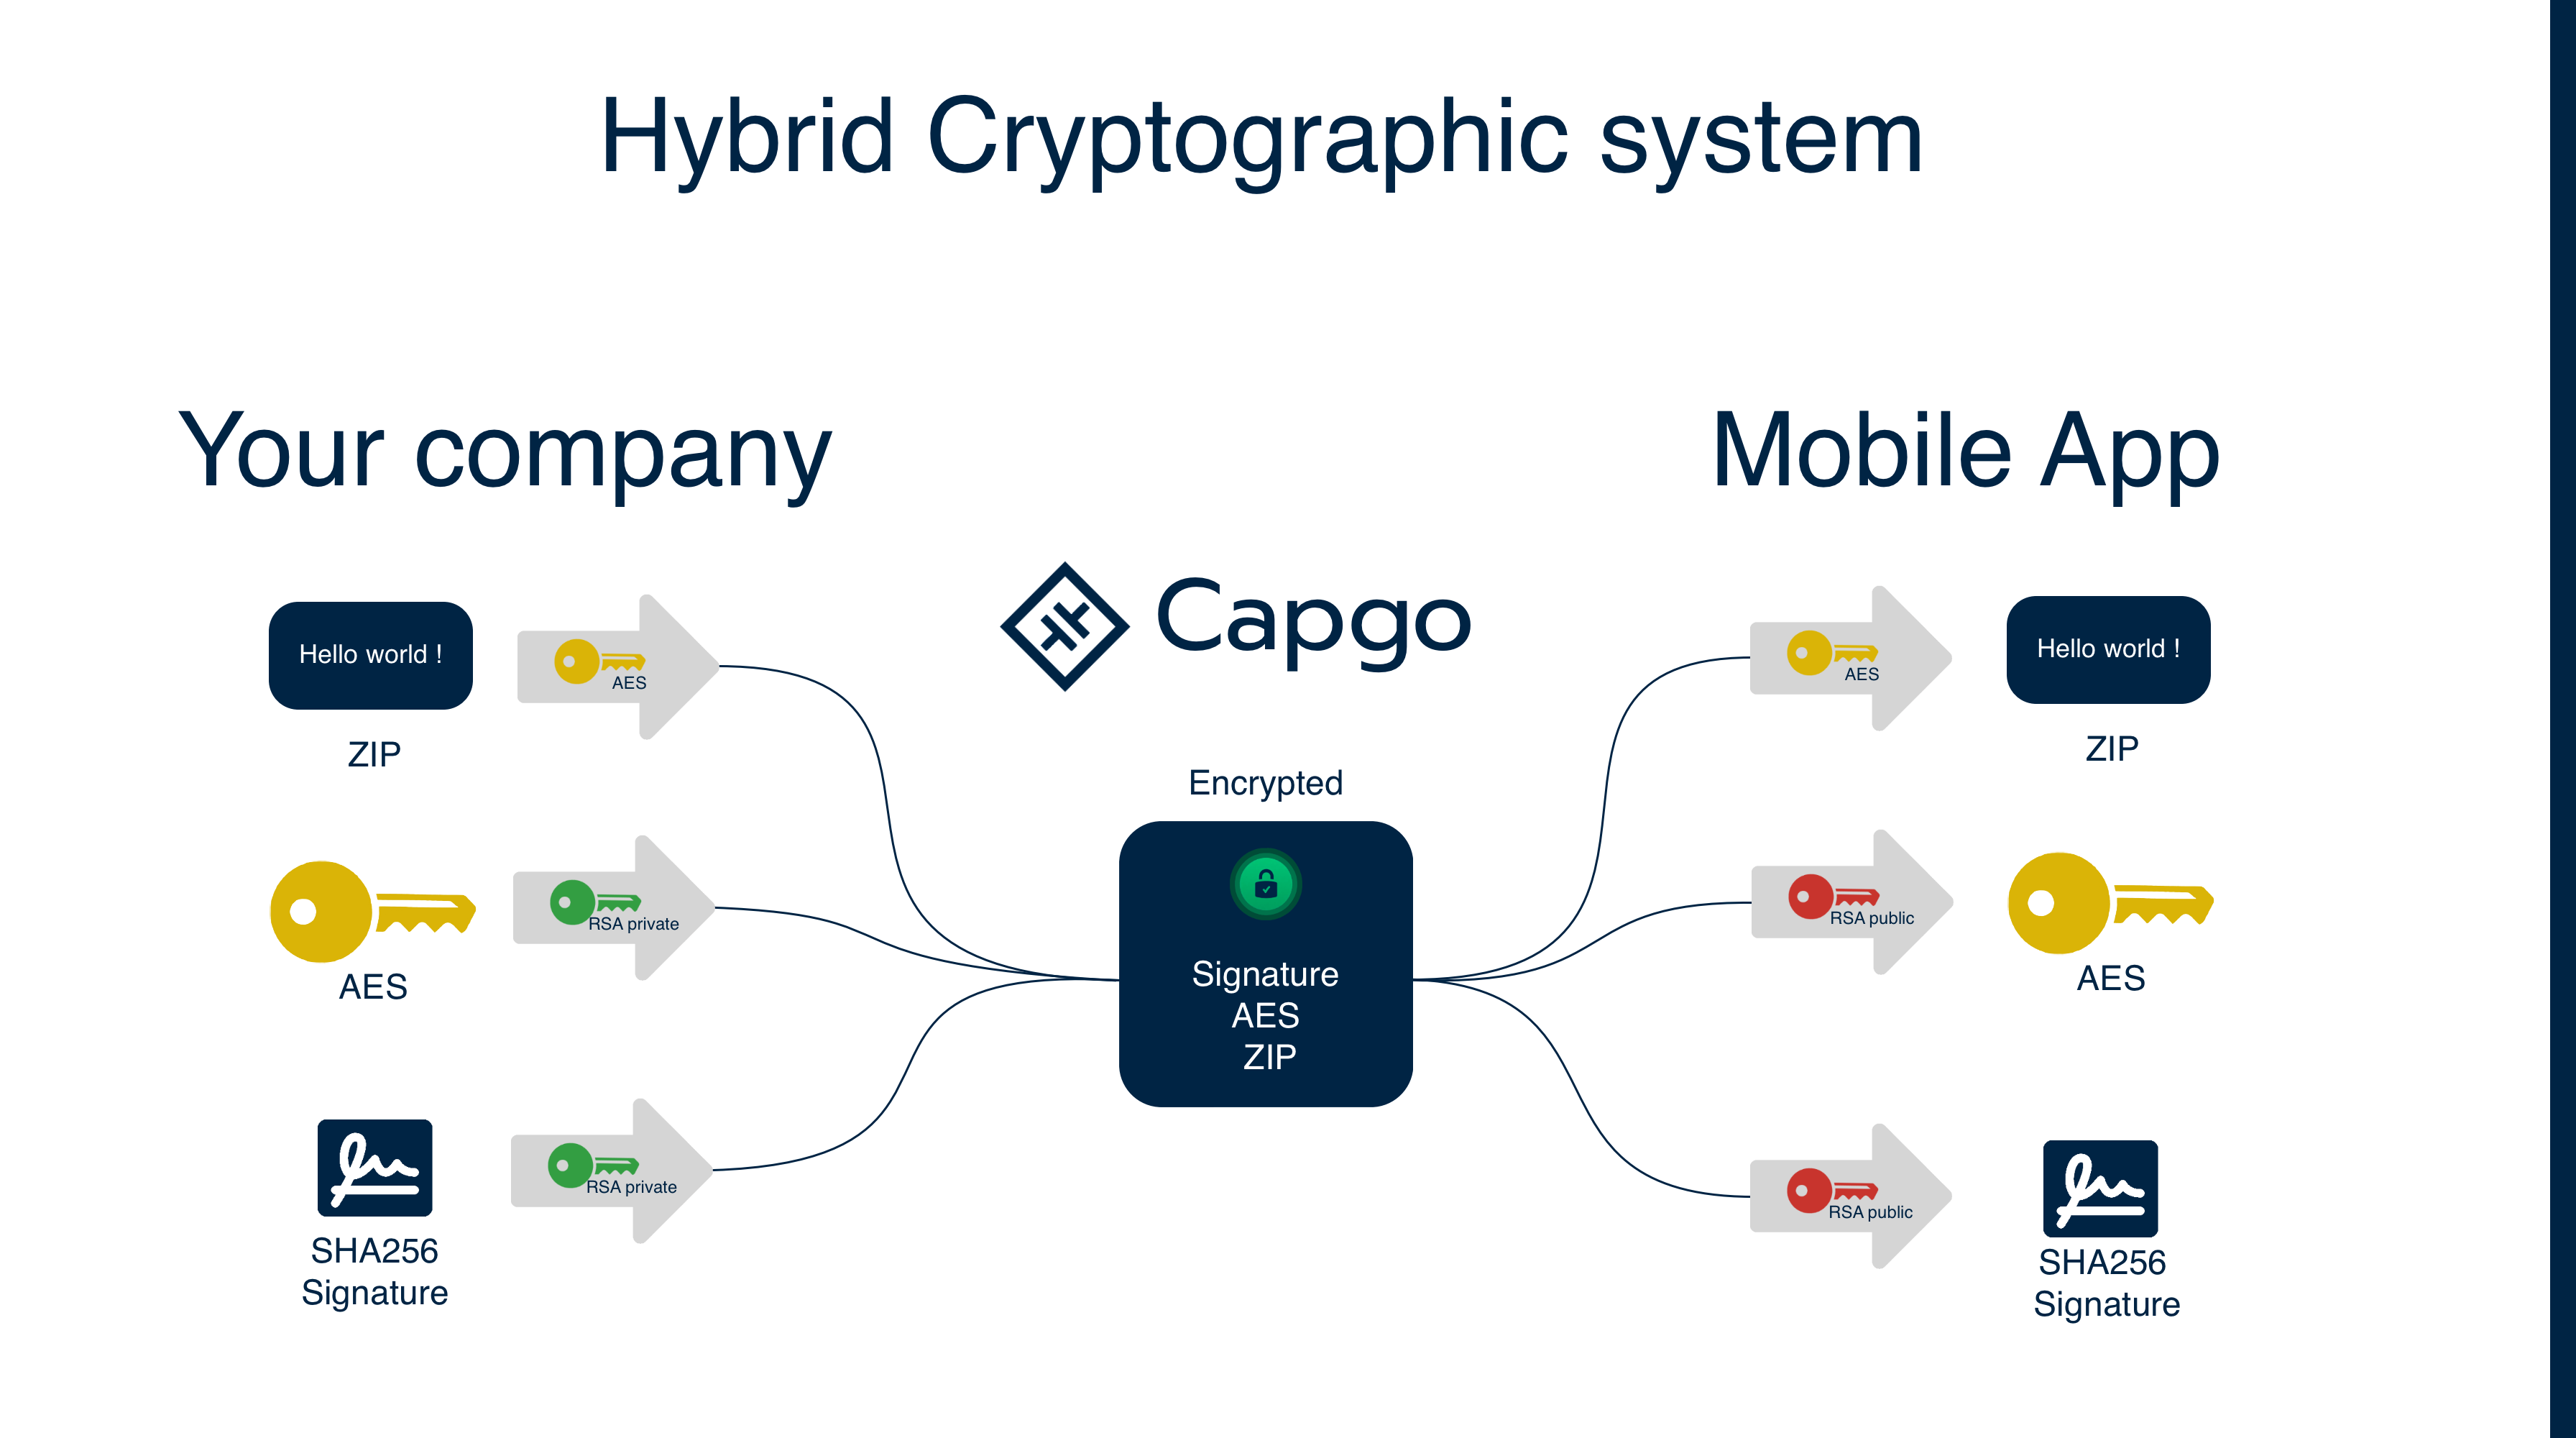
1. Génération des clés
Section intitulée « 1. Génération de clés »- Clé privée: Généré et stocké de manière sécurisée dans votre environnement de développement (utilisé pour le chiffrement)
- Clé publique: Dérivée de votre clé privée et stockée dans la config Capacitor de votre app (utilisée pour le déchiffrement)
- Clés de session: Clés AES aléatoires générées pour chaque upload de bundle
2. Processus de chiffrement
Section intitulée « 2. Processus de chiffrement »- Une clé de session AES aléatoire est générée pour chaque upload de bundle
- Votre bundle est chiffré à l’aide de la clé de session AES
- Le checksum du bundle est calculé
- La clé de session AES et le checksum sont chiffrés ensemble à l’aide de votre clé privée RSA (créant la « signature »)
- Le bundle chiffré et la signature chiffrée sont stockés
Le checksum est chiffré avec la clé AES pour empêcher toute altération. Comme seule votre clé privée RSA peut créer cette signature, et seule la clé publique correspondante peut la déchiffrer, cela garantit que la clé de session AES et le checksum attendu sont authentiques et n’ont pas été modifiés par un attaquant.
3. Processus de déchiffrement
Section intitulée « 3. Processus de déchiffrement »- Votre application télécharge le bundle chiffré et la signature chiffrée
- Le Capgo SDK utilise votre clé publique RSA (stockée dans l’application) pour déchiffrer la signature
- Cela révèle la clé de session AES et le checksum d’origine
- La clé de session AES est utilisée pour déchiffrer le bundle
- Un checksum du bundle déchiffré est calculé et comparé au checksum d’origine pour vérifier l’intégrité
Ce processus garantit que même si un attaquant intercepte le bundle chiffré, il ne pourra ni modifier la clé de session AES ni fournir un checksum falsifié, car il lui faudrait votre clé privée pour créer une signature valide déchiffrable par la clé publique.
Capgo vs les autres plateformes
Section intitulée « Capgo vs autres plateformes »| Fonctionnalité | Capgo | Autres plateformes OTA |
|---|---|---|
| Contenu du bundle | Chiffré au repos et en transit ; reste inspectable par un reverse engineer déterminé disposant du binaire de l'app | Lisible publiquement |
| Méthode de sécurité | Véritable chiffrement de bout en bout | Signature Code uniquement |
| Niveau de confidentialité | Protection forte de la livraison/stockage ; pas d'anti-reverse-engineering | La plateforme peut accéder à votre code |
| Protection | Contenu + intégrité + authenticité | Intégrité + authenticité uniquement |
Pourquoi c'est important :
- Signature Code vérifie seulement que les mises à jour n'ont pas été altérées et proviennent de la bonne source
- chiffrement Capgo protège le bundle pendant son stockage et sa livraison, rendant la falsification de mises à jour chiffrées bien plus difficile car l'attaquant aurait besoin de votre clé privée
- La rétro-ingénierie reste possible après la publication de l'app, car le client contient la clé publique nécessaire pour déchiffrer et charger la mise à jour
Méthodes de chiffrement
Section intitulée « Méthodes de chiffrement »Capgo utilise Encryption V2 comme méthode de chiffrement standard :
Chiffrement V2 (standard actuel)
Section intitulée « Encryption V2 (standard actuel) »- Utilise RSA-4096 pour une sécurité renforcée
- AES-256-GCM pour un chiffrement authentifié
- Assure la vérification de l'intégrité
- Meilleures performances et sécurité
Chiffrement V1 (obsolète)
Section intitulée « Encryption V1 (obsolète) »- Utilise RSA-2048 pour le chiffrement des clés
- AES-256-CBC pour le chiffrement du bundle
- Plus disponible dans la version actuelle de CLI
- Les apps legacy utilisant V1 doivent migrer vers V2
Configuration du chiffrement
Section intitulée « Configurer le chiffrement »Étape 1 : Générer les clés de chiffrement
Section intitulée « Étape 1 : Générer les clés de chiffrement »Générez d’abord vos clés de chiffrement à l’aide de Capgo CLI :
# Generate new encryption keys (creates files in current directory)npx @capgo/cli@latest key createCela crée :
.capgo_key_v2: votre clé privée (gardez-l’en sécurité !).capgo_key_v2.pub: votre clé publique (utilisée par votre application)
Ces fichiers sont créés dans le répertoire courant où vous exécutez la commande.
Étape 2 : Enregistrer votre clé publique dans la config Capacitor (requis)
Section intitulée « Étape 2 : Enregistrer votre clé publique dans la config Capacitor (requis) »Vous devez enregistrez votre clé publique dans la config Capacitor pour que votre application mobile puisse décrypter les bundles :
# Save public key from file to Capacitor config (required)npx @capgo/cli@latest key save --key ./.capgo_key_v2.pub
# Or save public key data directlynpx @capgo/cli@latest key save --key-data "$CAPGO_PUBLIC_KEY"
Étape 3 : Synchroniser la plateforme Capacitor (requis)
Section intitulée « Étape 3 : Synchroniser la plateforme Capacitor (requis) »Après avoir enregistré la clé publique, vous devez synchronisez la plateforme Capacitor pour copier la configuration mise à jour dans la couche native :
# Sync the platform to copy config to nativenpx cap syncChiffrement des bundles
Section intitulée « Chiffrement des bundles »Méthode 1 : Chiffrer lors de l'upload
Section intitulée « Méthode 1 : Chiffrer lors de l’upload »La méthode la plus simple consiste à chiffrer pendant le processus d’upload :
# Upload with automatic encryptionnpx @capgo/cli@latest bundle upload --key-v2
# For external storage, you must encrypt first (see Manual Encryption Workflow below)
Méthode 2 : Workflow de chiffrement manuel
Section intitulée « Méthode 2 : Workflow de chiffrement manuel »Pour un contrôle plus fin, vous pouvez chiffrer manuellement les bundles :
-
Créez un bundle zip :
Fenêtre de terminal npx @capgo/cli@latest bundle zip com.example.app --path ./dist --key-v2 -
Chiffrer le bundle :
Fenêtre de terminal npx @capgo/cli@latest bundle encrypt ./com.example.app.zip CHECKSUM_FROM_STEP_1 -
Envoyez vers votre stockage (par ex. S3) et enregistrez avec Capgo :
Fenêtre de terminal # First upload the encrypted bundle to your storage (e.g., AWS S3)aws s3 cp ./encrypted-bundle.zip s3://your-bucket/encrypted-bundle.zip# Then register with Capgo using the external URLnpx @capgo/cli@latest bundle upload --external https://your-storage.com/encrypted-bundle.zip --iv-session-key IV_SESSION_KEY_FROM_STEP_2
Gestion des clés
Section intitulée « Gestion des clés »Stocker les clés en toute sécurité
Section intitulée « Stocker les clés en toute sécurité »Options pour la clé privée :
-
Via un fichier (développement local) :
Fenêtre de terminal # Key stored as .capgo_key_v2 file in project rootnpx @capgo/cli@latest bundle upload --key-v2 -
Variable d'environnement (CI/CD) :
Fenêtre de terminal # Store in environment variable for CIexport CAPGO_PRIVATE_KEY="$(cat .capgo_key_v2)"npx @capgo/cli@latest bundle upload --key-data-v2 "$CAPGO_PRIVATE_KEY"
Configuration de la clé publique (obligatoire) :
# Must save public key to Capacitor config for mobile appnpx @capgo/cli@latest key save --key ./.capgo_key_v2.pubEnvironnement de production :
- Stockez les clés privées dans des services de gestion de clés sécurisés (AWS KMS, Azure Key Vault, etc.)
- Utilisez la gestion des secrets CI/CD pour les clés privées
- Ne commitez jamais de clés privées dans votre version control
Key Usage:
- Clé privée: Utilisé par CLI pour le chiffrement lors de l'upload du bundle (à garder en sécurité)
- Clé publique: Stocké dans la configuration de l'app pour le déchiffrement sur l'appareil (sans risque de commit)
Rotation après compromission d'une clé privée
Section intitulée « Rotation après compromission de la clé privée »Remplacez la paire de clés si la clé privée est soupçonnée d'être compromise, ou confirmée comme telle. Une rotation calendaire régulière n'est pas nécessaire. Il s'agit d'une migration de clé native, pas d'un simple changement OTA.
-
Générez une nouvelle paire de clés :
Fenêtre de terminal npx @capgo/cli@latest key create -
Enregistrez la nouvelle clé publique dans votre config Capacitor :
Fenêtre de terminal npx @capgo/cli@latest key save --key ./.capgo_key_v2.pub -
Synchronisez et déployez une release native : Exécutez
npx cap sync, puis distribuez une nouvelle version de l'app native contenant la nouvelle clé publique. -
Ciblez la nouvelle version native : Les appareils utilisant encore l'ancien binaire natif ne pourront pas décrypter les mises à jour chiffrées avec la nouvelle clé. Utilisez Ciblage de version pour restreindre les bundles avec la nouvelle clé à la nouvelle version native, pendant que le reste du parc se met à jour via le store ou un MDM.
-
Changez votre secret d'upload : Dès que cette release native est en ligne, remplacez la clé privée dans votre CI et n'envoyez que les bundles ciblant les versions natives contenant la nouvelle clé publique.
Bonnes pratiques de sécurité
Section intitulée « Bonnes pratiques de sécurité »Sécurité des clés
Section intitulée « Sécurité des clés »- Ne partagez jamais vos clés privées entre les environnements ou les membres de l'équipe
- Utilisez des clés différentes pour chaque environnement (dev, staging, production)
- Effectuez une rotation après une compromission: remplacez la paire de clés si la compromission de la clé privée est suspectée ou confirmée ; une rotation calendaire régulière n'est pas nécessaire
- Stockez les clés en toute sécurité using proper key management systems
Sécurité des bundles
Section intitulée « Sécurité du bundle »- Vérifiez toujours l’intégrité du bundle après le déchiffrement
- Surveiller les schémas de téléchargement anormaux ou les échecs
- Utiliser HTTPS pour toutes les URLs de bundle (requis pour les applications mobiles)
- Implémenter une gestion d’erreurs appropriée en cas d’échec du déchiffrement
Contrôle d’accès
Section intitulée « Contrôle d'accès »- Limiter l'accès limiter l'accès aux clés de chiffrement au seul personnel autorisé
- Utilisez l'accès basé sur les rôles pour les opérations de gestion de clés
- Auditez régulièrement l'utilisation et l'accès aux clés
- Implémenter procédures de sauvegarde et de restauration appropriées
Dépannage du chiffrement
Section intitulée « Dépannage du chiffrement »Problèmes courants
Section intitulée « Problèmes courants »Échecs de déchiffrement :
- Vérifiez que la clé privée correspond à la clé publique utilisée pour le chiffrement
- Vérifiez que le
ivSessionKeyest correct - Assurez-vous d'utiliser Encryption V2 (la V1 n'est plus prise en charge)
Erreurs liées aux clés :
- Confirmez que le format de la clé privée est correct (format PEM)
- Vérifiez que la clé n'a pas été altérée lors du stockage ou du transfert
- Vérifiez que la clé dispose des bonnes permissions dans la configuration de votre app
Problèmes de performance :
- Large bundles may take longer to encrypt/decrypt
- Réduisez la taille des bundles grâce aux mises à jour Delta
- Surveillez les performances des appareils lors du déchiffrement
Commandes de debug
Section intitulée « Commandes de debug »Vérifiez l’état du chiffrement :
npx @capgo/cli@latest app debugTestez le workflow de chiffrement/déchiffrement :
# Test the complete workflow: zip → encrypt → decrypt → unzipnpx @capgo/cli@latest bundle zip com.example.app --key-v2npx @capgo/cli@latest bundle encrypt ./com.example.app.zip CHECKSUM --jsonnpx @capgo/cli@latest bundle decrypt ./encrypted-bundle.zip IV_SESSION_KEYConformité et standards
Section intitulée « Conformité et normes »L’implémentation du chiffrement de Capgo suit les normes du secteur :
- AES-256: Algorithme de chiffrement approuvé FIPS 140-2
- RSA-4096: Chiffrement asymétrique robuste pour la protection des clés
- Mode GCM: Assure à la fois la confidentialité et l’authenticité
- Aléatoire sécurisé: Génération de nombres aléatoires cryptographiquement sécurisée
Cela rend Capgo adapté aux applications nécessitant la conformité à :
- RGPD (Règlement général sur la protection des données)
- HIPAA (Health Insurance Portability and Accountability Act)
- SOC 2 (Service Organization Control 2)
- ISO 27001 (gestion de la sécurité de l'information)
Considérations de performance
Section intitulée « Considérations sur les performances »Surcharge du chiffrement
Section intitulée « Surcoût du chiffrement »- Taille du bundle: Les bundles chiffrés sont légèrement plus volumineux (~1-2 % de surcharge)
- Temps de traitement : Le chiffrement/déchiffrement ajoute une latence minimale
- Utilisation de la mémoire : Augmentation temporaire lors des opérations de chiffrement/déchiffrement
Conseils d'optimisation
Section intitulée « Conseils d'optimisation »- Utilisez les Delta updates pour minimiser le transfert de données chiffrées
- Optimisez la taille de votre bundle en convertissant les images au format WebP
- Minimisez les fichiers JavaScript et CSS avant le bundling
- Supprimez les dépendances inutilisées et code
- Surveillez les performances sur les appareils plus anciens ou plus lents
Étapes suivantes
Section intitulée « Étapes suivantes »- En savoir plus sur Stockage personnalisé pour utiliser le chiffrement avec votre propre infrastructure
- Explorer Canaux pour gérer les bundles chiffrés entre les environnements
- Configuration Intégration CI/CD pour automatiser les déploiements chiffrés
Continuer à partir de la section Chiffrement
Section intitulée « Continuer après Encryption »Si vous utilisez Chiffrement pour planifier la sécurité et la conformité, connectez-l’à Conformité pour les détails d'implémentation de la conformité, Scanner de sécurité Capgo pour le workflow produit dans Capgo Security Scanner, Capgo et la sécurité pour le flux de travail du produit dans Capgo Security, Capgo Centre de confiance pour le workflow produit dans le Trust Center de Capgo, et Sécurité de l'organisation pour le détail d’implémentation dans Sécurité de l’organisation.
Déployez des apps Capacitor sans attendre
Développez avec votre agent IA, déployez des live updates instantanées, compilez pour iOS et Android sans Mac et observez chaque release.


Besoin d'une offre Enterprise ? Parler à notre équipe