
Sécurité de l'organisation
Copiez un prompt de configuration incluant les étapes d'installation et le guide markdown complet pour ce plugin.
Capgo propose des contrôles de sécurité complets qui permettent aux administrateurs d'organisation d'appliquer des politiques de sécurité à tous les membres. Ces fonctionnalités vous aident à respecter les exigences de conformité, à protéger les données sensibles et à maintenir une posture de sécurité robuste.
Les paramètres de sécurité de l'organisation permettent aux super admins de configurer :
- Obligation d'authentification à deux facteurs (2FA) - Exiger que tous les membres activent la 2FA
- Politique de mots de passe - Définir les exigences de complexité des mots de passe
- Sécurité des clés API - Imposer des clés API sécurisées et des politiques d'expiration
- SSO (Enterprise uniquement) - Le SSO SAML 2.0 pour votre domaine. Disponible avec le plan Enterprise. Voir le guide de configuration SSO.
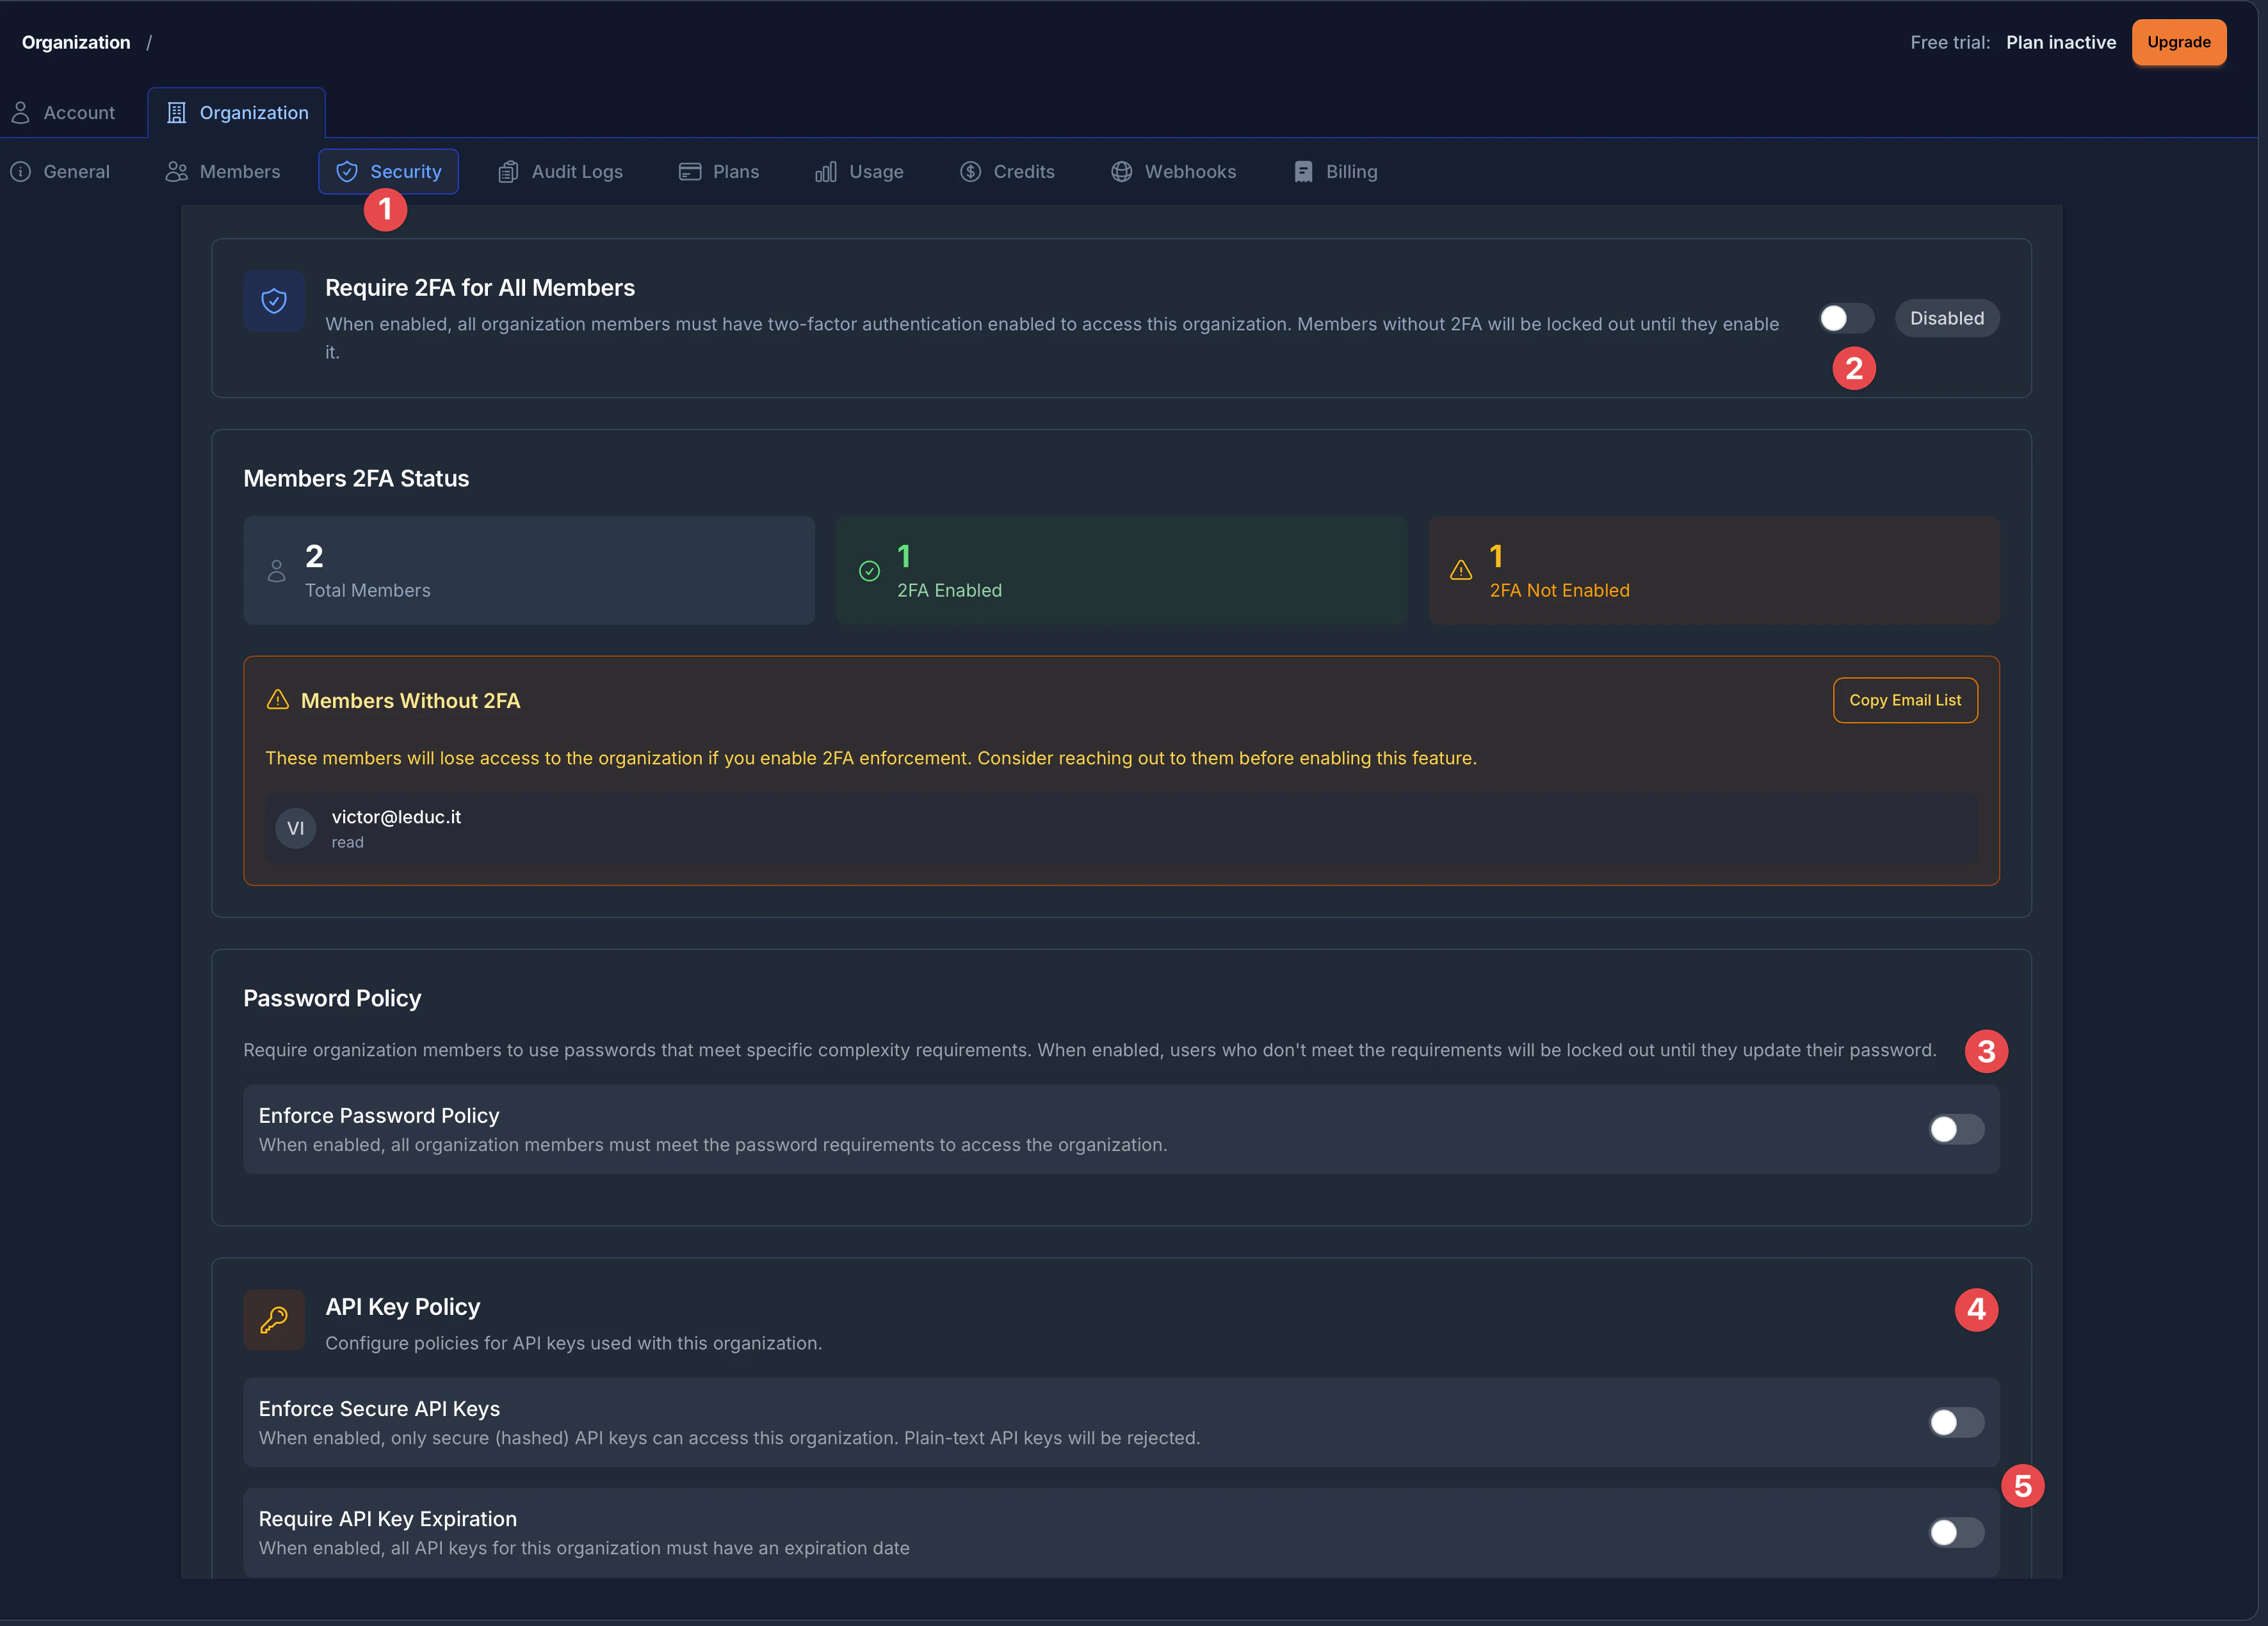
La page Sécurité est organisée en sections clairement identifiées :
- Onglet Sécurité - Accédez à tous les paramètres de sécurité via la barre latérale des paramètres de l'organisation
- 2FA obligatoire - Activation et affichage du statut pour l'authentification à deux facteurs
- Politique de mots de passe - Configurez les règles de complexité des mots de passe pour les membres de l'organisation
- Politique de clé API - Paramètres pour les clés API sécurisées et les exigences d'expiration
- Expiration des clés API - Contrôlez si les clés API doivent obligatoirement avoir une date d'expiration
Accéder aux paramètres de sécurité
Section intitulée « Accéder aux paramètres de sécurité »- Accédez aux paramètres de votre organisation en cliquant sur Paramètres dans la barre latérale
- Cliquez sur Organisation onglet en haut de la page des paramètres
- Sélectionnez l’ Sécurité onglet dans la barre de navigation de l’organisation (signalé par une icône de bouclier)
Obligation d'authentification à deux facteurs (2FA)
Section intitulée « Obligation d’authentification à deux facteurs (2FA) »L’obligation de la 2FA exige que tous les membres de l’organisation aient activé l’authentification à deux facteurs sur leurs comptes. Cela ajoute une couche de sécurité critique en exigeant à la fois un mot de passe et une vérification code.
Ce qui se passe quand la 2FA est obligatoire
Section intitulée « Ce qui se passe lorsque la 2FA est imposée »- Les membres sans 2FA sont immédiatement bloqués dans leur accès aux applications de l’organisation
- Le dashboard web et CLI imposent tous deux cette exigence
- Les nouveaux membres doivent activer la 2FA avant de pouvoir accéder aux ressources de l'organisation
- Le système suit en temps réel quels membres ont activé la 2FA
Comprendre le panneau de statut de la 2FA
Section intitulée « Comprendre le panneau de statut 2FA »La page Security affiche un panneau complet Statut 2FA des membres qui affiche :
- Total des membres - Le nombre total de membres dans votre organisation
- 2FA activée (indicateur vert) - Membres ayant activé avec succès l'authentification à deux facteurs
- 2FA non activée (indicateur d'avertissement orange) - Membres qui doivent encore configurer la 2FA
Lorsque les membres n'ont pas activé la 2FA, ils apparaissent dans un Membres sans 2FA encadré d'avertissement. Ce bloc affiche :
- L'adresse e-mail de chaque membre et son rôle dans l'organisation
- Un Copier la liste des e-mails bouton pour copier rapidement toutes les adresses e-mail concernées pour la communication
Activer l'obligation de la 2FA
Section intitulée « Activer l'obligation de la 2FA »- Accédez à Paramètres de l'organisation > Sécurité
- Trouvez le Exiger la 2FA pour tous les membres section en haut de la page
- Consultez l’ Statut 2FA des membres pour voir quels membres seront concernés
- S'il y a des membres sans 2FA, utilisez le Copier la liste des e-mails bouton pour les notifier avant l'activation
- Activez l'interrupteur à côté de Exiger la 2FA pour tous les membres pour activer l'application
- L'interrupteur affichera Désactivé ou Activé le statut sur la droite
CLI : prise en charge de l'obligation de 2FA
Section intitulée « Support de l'obligation 2FA pour CLI »Vous pouvez également gérer l'obligation 2FA via le CLI :
# Enable 2FA enforcementnpx @capgo/cli organization set YOUR_ORG_ID --enforce-2fa
# Disable 2FA enforcementnpx @capgo/cli organization set YOUR_ORG_ID --no-enforce-2fa
# Check member 2FA statusnpx @capgo/cli organization members YOUR_ORG_ID
Pour plus d'informations sur l'obligation 2FA, consultez le guide de l'obligation 2FA.
Politique de mots de passe
Section intitulée « Politique de mot de passe »Les politiques de mot de passe permettent d'imposer des critères de complexité à tous les membres de l'organisation. Si le mot de passe d'un membre ne respecte pas la politique, il devra le modifier avant d'accéder aux ressources de l'organisation.
La section Password Policy (indiquée par le marqueur 3 sur l'image de présentation) propose un simple bouton pour imposer des exigences de mot de passe à votre organisation.
Fonctionnement de la politique de mots de passe
Section intitulée « Comment fonctionne la Password Policy »Lorsque vous activez la Password Policy :
- Tous les membres de l'organisation doivent respecter les exigences de complexité des mots de passe
- Les utilisateurs ne respectant pas les exigences seront bloqués jusqu'à la mise à jour de leur mot de passe
- La politique s'applique à tous les membres, quel que soit leur rôle
Activer la politique de mots de passe
Section intitulée « Activer la Password Policy »- Accéder à Paramètres de l'organisation > Sécurité
- Faites défiler vers le bas pour trouver la Politique de mots de passe section
- Lisez la description : « Exiger que les membres de l'organisation utilisent des mots de passe respectant des critères de complexité spécifiques »
- Basculez le Appliquer la politique de mots de passe basculez pour l'activer
- La description du bouton indique : « Lorsqu'il est activé, tous les membres de l'organisation doivent respecter les exigences de mot de passe pour accéder à l'organisation »
Critères de mot de passe disponibles
Section intitulée « Exigences de mot de passe disponibles »| Paramètre | Description | Plage |
|---|---|---|
| Longueur minimale | Nombre minimum de caractères requis | 6-128 caractères |
| Exiger une majuscule | Le mot de passe doit contenir au moins une majuscule (A-Z) | On/Off |
| Exiger un chiffre | Le mot de passe doit contenir au moins un chiffre (0-9) | On/Off |
| Exiger un caractère spécial | Le mot de passe doit contenir au moins un caractère spécial (!@#$%^&*, etc.) | On/Off |
Suivi de la conformité des membres
Section intitulée « Suivi de la conformité des membres »Lorsqu'une politique de mot de passe est active, vous pouvez surveiller la conformité :
- Total des membres: Nombre de membres dans votre organisation
- Conformes: Membres dont les mots de passe respectent la politique
- Non conformes: Membres qui doivent mettre à jour leur mot de passe
Les membres non conformes sont listés avec leur adresse e-mail. Vous pouvez copier la liste des e-mails pour les informer de la politique et des changements de mot de passe requis.
Bonnes pratiques pour les politiques de mots de passe
Section intitulée « Bonnes pratiques pour les politiques de mots de passe »- Commencez par des exigences raisonnablesUn minimum de 10 à 12 caractères avec des majuscules et des chiffres offre une bonne sécurité sans être trop restrictif
- Communiquez les changements: Prévenez votre équipe avant d'activer de nouvelles exigences de mot de passe
- Prévoyez une période de transition: Laissez le temps aux membres de mettre à jour leurs mots de passe
- Utilisez un gestionnaire de mots de passe: Recommandez aux membres de l'équipe d'utiliser des gestionnaires de mots de passe pour générer et stocker des mots de passe robustes
Sécurité des clés API
Section intitulée « Sécurité des clés API »Capgo propose deux contrôles de sécurité pour les clés API : l'obligation d'utiliser des clés API sécurisées (hachées) et d'exiger des dates d'expiration. La section Politique des clés API (indiquée par l'indicateur 4 sur l'image de présentation) est identifiée par une icône de clé.
Imposer des clés API sécurisées
Section intitulée « Imposer des clés API sécurisées »La première option de la section Politique des clés API est Imposer des clés API sécurisées. Une fois activé, ce paramètre exige que toutes les clés API de votre organisation soient créées au format sécurisé/haché.
Les clés API hachées sont plus sûres car :
- La valeur réelle de la clé n'est jamais stockée sur nos serveurs
- Vous seul (et vos systèmes) avez accès à la clé complète
- Même en cas de compromission de notre base de données, vos clés resteraient inutilisables
La description du bouton indique : « Lorsqu'il est activé, seules les clés API sécurisées (hachées) peuvent accéder à cette organisation. Les clés API en texte clair seront rejetées. »
Activer les clés API sécurisées
Section intitulée « Activer les clés API sécurisées »- Accéder à Paramètres de l'organisation > Sécurité
- Faites défiler vers le bas pour trouver la Politique de clés API section (cherchez l'icône de clé)
- Localisez le Imposer des clés API sécurisées Basculer
- Activez l'interrupteur pour imposer l'expiration des clés API
- Les clés existantes ne sont pas affectées ; la politique s'applique aux nouvelles clés
Politique d'expiration des clés API
Section intitulée « Politique d'expiration des clés API »La deuxième option (indiquée par le marqueur 5 sur l'image de présentation) est Exiger l'expiration des clés API. Vous pouvez exiger que toutes les clés API aient une date d'expiration, limitant ainsi leur période de validité.
Il s'agit d'une bonne pratique de sécurité qui :
- Limite la fenêtre d'exposition en cas de compromission d'une clé
- Garantit une rotation régulière des clés
- Aide à respecter les exigences de conformité pour la gestion des identifiants
La description du bouton indique : « Lorsqu'elle est activée, toutes les clés API de cette organisation doivent avoir une date d'expiration »
Configurer la politique d'expiration
Section intitulée « Configurer la politique d'expiration »- Accéder à Paramètres de l'organisation > Sécurité
- Trouvez le Politique de clé API section
- Recherchez la Exiger l'expiration des clés API activer (sous Appliquer les clés API sécurisées)
- Activez l'interrupteur pour appliquer l'exigence d'expiration
- Une fois activé, définissez le Nombre maximum de jours d'expiration (1 à 365 jours)
- Cela limite la date d'expiration maximale autorisée
- Exemple : définir 90 jours signifie que les clés peuvent expirer au maximum 90 jours après leur création
Politiques de clés API recommandées
Section intitulée « Politiques de clés API recommandées »| Cas d’usage | Clés sécurisées | Expiration | Jours max |
|---|---|---|---|
| Développement | Recommandé | Optionnel | 30-90 |
| Pipelines CI/CD | Requis | Requis | 90-180 |
| la production | Requis | Requis | 30-90 |
| Entreprise et conformité | Requis | Requis | 30-60 |
Conformité et audit
Section intitulée « Conformité et audit »Les fonctionnalités de sécurité de l'organisation vous aident à répondre à diverses exigences de conformité :
| Standard | Fonctionnalités pertinentes |
|---|---|
| SOC 2 | Contrainte de la 2FA, politiques de mots de passe, contrôle des clés API |
| ISO 27001 | Toutes les fonctions de sécurité aident à prouver le contrôle d'accès |
| HIPAA | Authentification forte et gestion des accès |
| le RGPD | Protection des données via le contrôle d'accès |
| PCI DSS | Authentification multi-facteurs, mots de passe forts |
Surveiller l'état de conformité
Section intitulée « Suivi de la conformité »Le dashboard Security offre une visibilité en temps réel sur :
- Le nombre de membres ayant activé la 2FA
- Conformité de la politique de mots de passe pour votre organisation
- adoption de la sécurité par les clés API
Utilisez la fonction « Copier la liste d'e-mails » pour exporter facilement les listes de membres non conformes et communiquer de manière ciblée.
Troubleshooting
Section intitulée « Dépannage »« Accès refusé : politique de sécurité non respectée »
Section intitulée « Accès refusé : politique de sécurité non respectée »Problème: Un membre ne peut pas accéder à l'organisation.
Solutions:
- Vérifier si la 2FA est obligatoire - le membre doit activer la 2FA
- Vérifier si la politique de mot de passe est active - le membre doit mettre à jour son mot de passe
- Vérifier le statut de conformité du membre dans le dashboard Security
Impossible d'activer les fonctionnalités de sécurité
Impossible d'activer les fonctionnalités de sécuritéProblème : les commutateurs de sécurité sont désactivés ou ne répondent pas.
Solutions:
- Assurez-vous d'avoir le rôle super_admin rôle dans l'organisation
- Vérifiez votre connexion réseau
- Essayez de rafraîchir la page
- Contactez le support si le problème persiste
Échec de la création de la clé API
Échec de la création de la clé APIProblème : Impossible de créer de nouvelles clés API.
Solutions:
- Si les clés sécurisées sont imposées, utilisez le flux de création de clés sécurisées
- Si l'expiration est requise, définissez une date d'expiration dans la plage autorisée
- Vérifiez le paramètre du nombre maximum de jours d'expiration
Étapes suivantes
Section intitulée « Étapes suivantes »- Configurez la 2FA sur votre compte
- En savoir plus sur l'application de la 2FA
- Gérer les clés API
- Gestion de l'organisation
Continuer depuis la sécurité de l'organisation
Section intitulée « Continuer avec la sécurité de l'organisation »Si vous utilisez Sécurité de l'organisation pour planifier la sécurité et la conformité, connectez-l’à Chiffrement pour les détails d'implémentation du chiffrement, Conformité pour les détails d'implémentation de la conformité, Scanner de sécurité Capgo pour le workflow produit dans Capgo Security Scanner, Capgo et la sécurité pour le workflow produit dans Capgo Security, et Capgo Centre de confiance pour le workflow produit dans Capgo Trust Center.
Déployez des apps Capacitor sans attendre
Codez avec votre agent IA, déployez des correctifs en quelques minutes, compilez pour iOS et Android sans Mac, et observez chaque release.


Besoin d'une offre Enterprise ? Parler à notre équipe