
조직 보안
이 플러그인의 설치 단계와 전체 마크다운 가이드가 포함된 설정 프롬프트를 복사하세요.
Capgo는 조직 관리자가 모든 멤버에게 보안 정책을 적용할 수 있는 포괄적인 보안 제어를 제공합니다. 이 기능들은 규정 준수 요건을 충족하고 민감한 데이터를 보호하며 강력한 보안 체계를 유지하는 데 도움이 됩니다.
개요
“개요” 섹션조직 보안 설정에서 슈퍼 관리자는 다음을 구성할 수 있습니다:
- 2단계 인증(2FA) 강제 적용 - 모든 멤버에게 2FA 활성화 요구
- 비밀번호 정책 - 비밀번호 복잡성 요구사항 설정
- API 키 보안 - 안전한 API 키 및 만료 정책 강제 적용
- SSO (Enterprise 전용) - 도메인용 SAML 2.0 싱글 사인온. Enterprise 플랜에서 사용 가능합니다. 참고 SSO 설정 가이드.
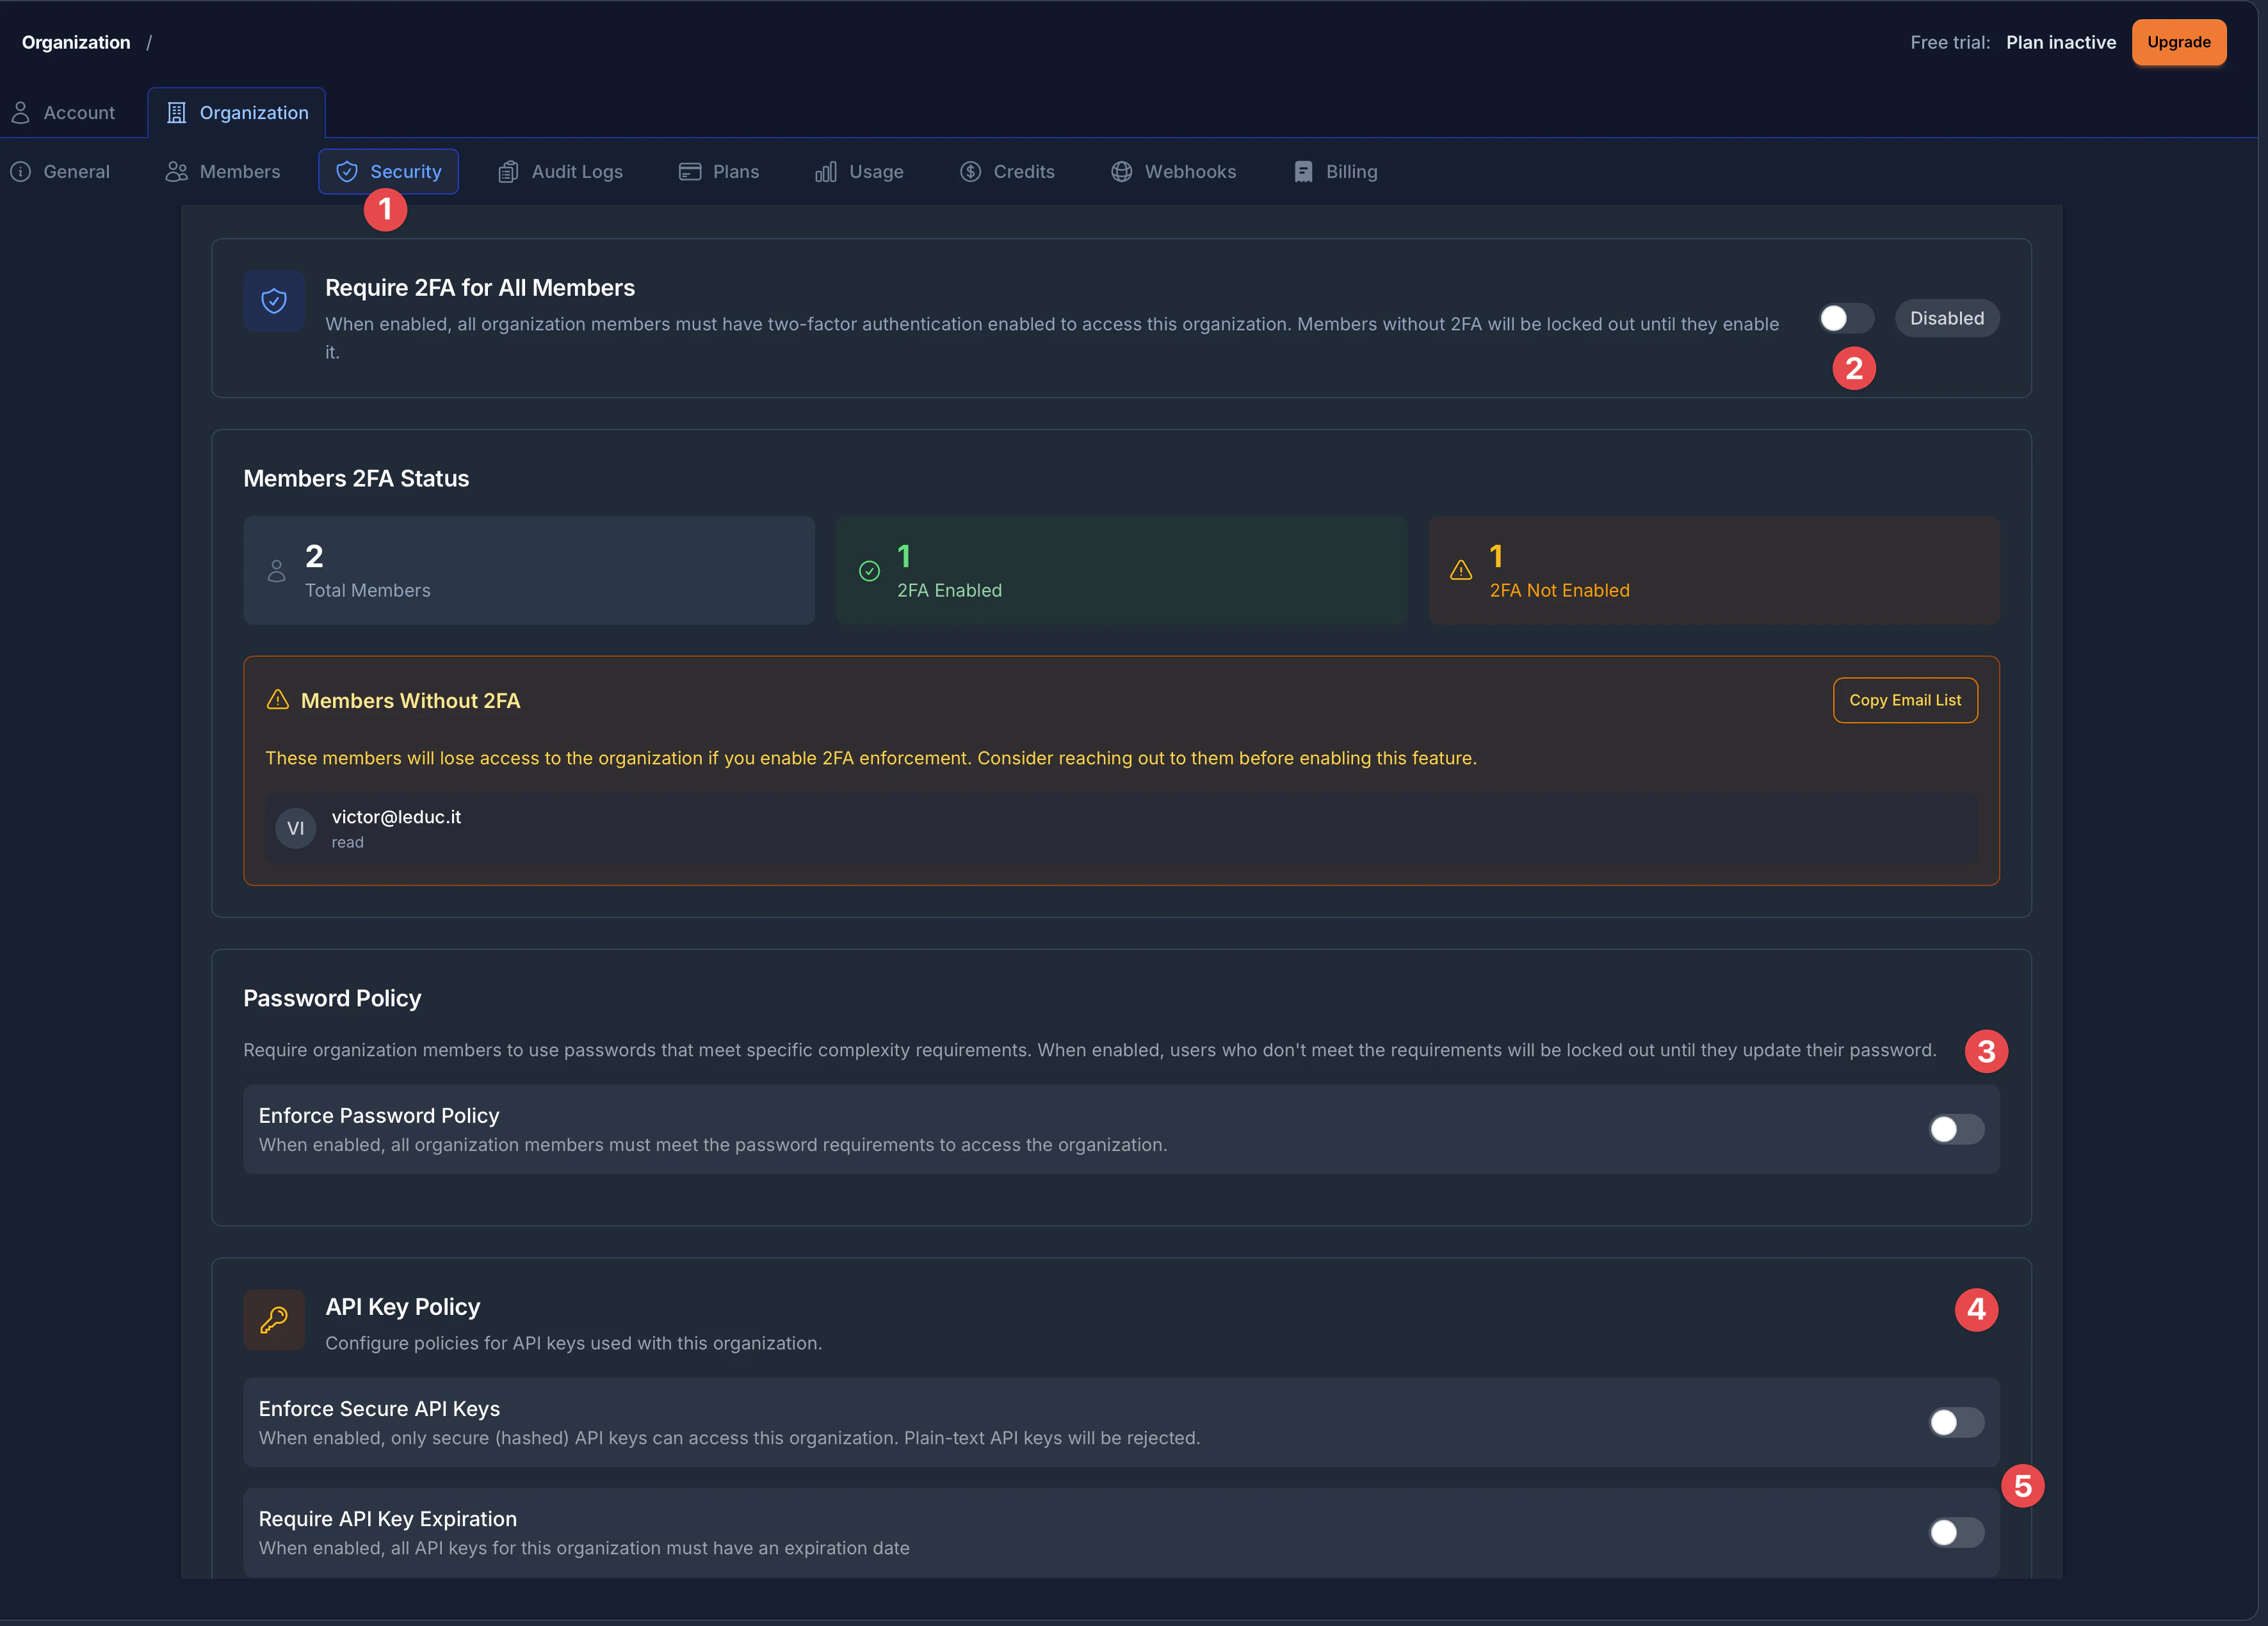
보안 페이지는 명확하게 라벨링된 섹션으로 구성됩니다:
- 보안 탭 - 조직 설정 사이드바에서 모든 보안 설정에 액세스
- 2FA 강제 적용 - 2단계 인증 요구 사항의 토글 및 상태 표시
- 비밀번호 정책 - 조직 구성원의 비밀번호 복잡성 규칙 설정
- API 키 정책 - 안전한 API 키 및 만료 요구 사항 설정
- API 키 만료 - API 키에 만료 날짜가 필수인지 제어
보안 설정에 접근하기
“보안 설정 접근” 섹션- 설정 페이지 상단의 설정 사이드바에서
- 다음을 클릭하세요: 조직 탭을 클릭하여 조직 설정으로 이동하세요
- 다음을 선택하세요: 보안 조직 내비게이션 바의 탭(방패 아이콘으로 강조됨)
2단계 인증(2FA) 강제 적용
“2단계 인증(2FA) 강제 적용” 섹션2FA 강제 적용은 조직의 모든 멤버가 계정에 2단계 인증을 활성화하도록 요구합니다. 이는 비밀번호와 인증 code를 모두 요구함으로써 중요한 보안 계층을 추가합니다.
2FA 강제 적용 시 발생하는 일
“2FA 강제 적용 시 발생하는 일” 섹션- 2FA가 없는 멤버는 즉시 차단됩니다 조직 앱 접근이
- 웹 대시보드와 CLI 모두 이 요구 사항을 적용합니다
- 새 멤버는 조직 리소스에 접근하기 전 반드시 2FA를 활성화해야 합니다
- 시스템은 어떤 멤버가 2FA를 활성화했는지 실시간으로 추적합니다
2FA 상태 패널 이해하기
“2FA 상태 패널 이해하기” 섹션Security 페이지에는 다음 정보를 보여주는 멤버 2FA 상태 종합 패널이 표시됩니다:
- 전체 멤버 - 조직의 전체 멤버 수
- 2FA 활성화됨 (녹색 표시) - 2단계 인증을 성공적으로 활성화한 멤버
- 2FA 미설정 (주황색 경고 표시) - 아직 2FA를 설정해야 하는 멤버
2FA를 활성화하지 않은 멤버는 2FA 미설정 멤버 경고 상자에 나타납니다. 이 상자에는 다음이 표시됩니다:
- 각 멤버의 이메일 주소와 조직 내 역할
- 어떤 이메일 목록 복사 연락용으로 영향을 받은 모든 이메일 주소를 빠르게 복사하는 버튼
2FA 강제 적용 활성화
“2FA 강제 적용 활성화” 섹션- 다음으로 이동: 조직 설정 > 보안
- 다음을 찾으세요: 모든 멤버에게 2FA 필수 적용 페이지 상단 섹션
- 다음을 참고하세요: 멤버 2FA 상태 영향을 받는 멤버를 확인하는 패널
- 2FA를 설정하지 않은 멤버가 있다면, 이메일 목록 복사 활성화 전 알림을 보내는 버튼
- 옆의 스위치를 토글하여 모든 멤버에게 2FA 필수 적용 강제 적용을 활성화하려면
- 토글에 표시됩니다 비활성화 또는 활성화 우측에 상태가 표시됩니다
CLI 2FA 강제 적용 지원
“CLI 2FA 강제 적용 지원” 섹션CLI를 통해 2FA 강제 적용을 관리할 수도 있습니다:
# Enable 2FA enforcementnpx @capgo/cli organization set YOUR_ORG_ID --enforce-2fa
# Disable 2FA enforcementnpx @capgo/cli organization set YOUR_ORG_ID --no-enforce-2fa
# Check member 2FA statusnpx @capgo/cli organization members YOUR_ORG_ID
2FA 강제 적용에 대한 자세한 정보는 2FA 강제 적용 가이드.
비밀번호 정책
“비밀번호 정책” 섹션비밀번호 정책을 사용하면 조직 멤버 전체에 대한 비밀번호 복잡성 요구 사항을 강제할 수 있습니다. 멤버의 비밀번호가 정책 요구 사항을 충족하지 않으면 조직 리소스에 접근하기 전에 비밀번호를 변경해야 합니다.
비밀번호 정책 섹션(지시자로 표시됨 3 개요 이미지)에서 조직 전체에 비밀번호 요구 사항을 적용하도록 하는 간단한 토글을 제공합니다.
비밀번호 정책 작동 방식
“비밀번호 정책 작동 방식” 섹션비밀번호 정책을 활성화하면:
- 모든 조직 구성원이 비밀번호 복잡성 요구 사항을 충족해야 합니다
- 요구 사항을 충족하지 않는 사용자는 비밀번호를 변경할 때까지 잠금 처리됩니다
- 역할과 관계없이 모든 구성원에 정책이 적용됩니다
비밀번호 정책 활성화
“비밀번호 정책 활성화” 섹션- 다음으로 이동: 조직 설정 > 보안
- 아래로 스크롤해 다음 항목을 찾으세요 비밀번호 정책 섹션을 찾으세요
- 설명을 읽어 보세요: “조직 구성원이 특정 복잡성 요구 사항을 충족하는 비밀번호를 사용하도록 요구합니다”
- 다음 비밀번호 정책 강제 적용 스위치를 켜서 활성화하세요
- 토글 설명: “활성화하면 모든 조직 구성원이 조직에 액세스하려면 비밀번호 요구 사항을 충족해야 합니다”
사용 가능한 비밀번호 요구 사항
“사용 가능한 비밀번호 요구 사항” 섹션| 설정 | 설명 | 범위 |
|---|---|---|
| 최소 길이 | 필요한 최소 문자 수 | 6~128자 |
| 대문자 필수 | 비밀번호에 대문자(A-Z)를 1자 이상 포함해야 합니다 | 켜기/끄기 |
| 숫자 필수 | 비밀번호에 숫자(0-9)를 1자 이상 포함해야 합니다 | 켜기/끄기 |
| 특수문자 필수 | 비밀번호에 특수문자(!@#$%^&*, 등)를 1자 이상 포함해야 합니다 | 켜기/끄기 |
멤버 준수 현황 추적
“멤버 준수 현황 추적” 섹션비밀번호 정책이 활성화되면 준수 현황을 모니터링할 수 있습니다:
- 전체 멤버: 조직 내 멤버 수
- 준수: 비밀번호가 정책 요구 사항을 충족하는 멤버
- 미준수: 비밀번호 업데이트가 필요한 멤버
미준수 멤버는 이메일 주소와 함께 목록에 표시됩니다. 이메일 목록을 복사하여 정책 안내 및 비밀번호 변경 요청을 보낼 수 있습니다.
비밀번호 정책 모범 사례
“비밀번호 정책 모범 사례” 섹션- 합리적인 요구 사항으로 시작하기: 대소문자와 숫자를 조합한 10~12자 이상의 최소 길이를 설정하면 과도하게 제한적이지 않으면서도 좋은 보안을 제공합니다
- 변경 사항 공유하기: 새로운 비밀번호 요구 사항을 활성화하기 전에 팀에 공지하세요
- 전환 시간 확보하기: 멤버들이 비밀번호를 업데이트할 시간을 주세요
- 비밀번호 관리자 고려하기: 팀 멤버들이 강력한 비밀번호를 생성하고 저장하도록 비밀번호 관리자를 사용하도록 권장하세요
API 키 보안
“API 키 보안” 섹션Capgo은 API 키에 대해 두 가지 보안 제어를 제공합니다: 보안(해시)된 API 키를 강제하고 만료 날짜를 요구합니다. API 키 정책 섹션(표시자로 표시됨) 4 개요 이미지에서)은 키 아이콘으로 식별됩니다.
보안 API 키 강제 적용
“보안 API 키 강제” 섹션API 키 정책 섹션의 첫 번째 옵션은 보안 API 키 강제 적용입니다. 활성화하면 이 설정은 조직의 모든 API 키가 보안/해시 형식으로 생성되도록 요구합니다.
해시된 API 키는 다음과 같은 이유로 더 안전합니다:
- 실제 키 값은 서버에 저장되지 않습니다
- 전체 키에 대한 접근 권한은 오직 귀하(및 귀하의 시스템)에게만 있습니다
- 데이터베이스가 침해되더라도 키는 사용할 수 없습니다
토글 설명: “활성화하면 보안(해시화된) API 키만 이 조직에 접근할 수 있습니다. 평문 API 키는 거부됩니다.”
보안 API 키 활성화하기
“보안 API 키 활성화하기” 섹션- 다음으로 이동: 조직 설정 > 보안
- 아래로 스크롤해 다음 항목을 찾으세요 API 키 정책 섹션(키 아이콘을 확인하세요)
- 다음을 찾으세요: 보안 API 키 강제 적용 토글
- 스위치를 켜서 보안 API 키 강제 적용을 활성화하세요
- 기존 키에는 영향을 주지 않으며, 정책은 새로 생성되는 키에만 적용됩니다
API 키 만료 정책
“API 키 만료 정책” 섹션두 번째 옵션(개요 이미지에서 인디케이터로 표시된 5 항목)은 API 키 만료 필수입니다. 모든 API 키에 만료일을 설정하도록 요구하여 유효 기간을 제한할 수 있습니다.
이는 다음과 같은 보안 권장 사항입니다:
- 키가 유출돼도 노출 기간을 제한
- 정기적인 키 로테이션 보장
- 자격 증명 관리 컴플라이언스 준수 지원
토글 설명: “활성화하면 이 조직의 모든 API 키에 만료일이 있어야 합니다”
만료 정책 설정하기
“만료 정책 설정하기” 섹션- 다음으로 이동: 조직 설정 > 보안
- 다음 API 키 정책 섹션을 찾으세요
- 다음을 찾으세요: API 키 만료 필수 토글 (Enforce Secure API Keys 아래)
- 스위치를 토글하여 만료 요구 사항을 활성화합니다
- 활성화 후 최대 만료 일수 (1~365일)
- 만료일을 미래로 설정할 수 있는 최대 범위를 제한합니다
- 예: 90일로 설정하면 키는 생성일로부터 최대 90일 후까지 만료될 수 있습니다
권장 API 키 정책
“권장 API 키 정책” 섹션| 사용 사례 | 키 보안 | 만료 | 최대 일수 |
|---|---|---|---|
| 개발 | 권장 | 선택 사항 | 30-90 |
| CI/CD 파이프라인 | 필수 | 필수 | 90-180 |
| 프로덕션 | 필수 | 필수 | 30-90 |
| 엔터프라이즈/컴플라이언스 | 필수 | 필수 | 30-60 |
컴플라이언스 및 감사
“컴플라이언스 및 감사” 섹션조직 보안 기능을 통해 다양한 컴플라이언스 요구 사항을 충족할 수 있습니다:
| Standard | 관련 기능 |
|---|---|
| SOC 2 | 2FA 강제 적용, 비밀번호 정책, API 키 제어 |
| ISO 27001 | 모든 보안 기능은 액세스 제어를 입증하는 데 도움이 됩니다 |
| HIPAA | 강력한 인증 및 액세스 관리 |
| GDPR | 액세스 제어를 통한 데이터 보호 |
| PCI DSS | 다요소 인증, 강력한 비밀번호 |
컴플라이언스 상태 모니터링
“준수 상태 모니터링” 섹션Security 대시보드에서 다음을 실시간으로 확인할 수 있습니다:
- 2FA를 활성화한 멤버 수
- 조직 전체의 비밀번호 정책 준수 현황
- API 키 보안 도입 현황
“Copy email list” 기능을 사용하면 정책을 준수하지 않는 멤버 목록을 쉽게 내보내 대상자에게 안내할 수 있습니다.
문제 해결
“문제 해결” 섹션“액세스 거부: 보안 정책 미충족”
“액세스 거부: 보안 정책 미충족” 섹션문제: 멤버가 조직에 접근할 수 없습니다.
솔루션:
- 2FA 강제 적용 여부 확인 - 멤버가 다음을 수행해야 함: 2FA 활성화
- 비밀번호 정책 활성화 여부 확인 - 멤버가 비밀번호를 업데이트해야 함
- Security dashboard에서 멤버의 준수 상태 확인
보안 기능을 활성화할 수 없음
“보안 기능을 활성화할 수 없음” 섹션문제: 보안 토글이 비활성화되어 있거나 응답하지 않음.
솔루션:
- 다음 권한이 있는지 확인하세요: super_admin 조직 내 역할
- 네트워크 연결을 확인하세요
- 페이지를 새로고침해 보세요
- 문제가 지속되면 지원팀에 문의하세요
API 키 생성 실패
“API 키 생성 실패” 섹션문제: 새 API 키를 생성할 수 없습니다.
솔루션:
- 보안 키가 강제 적용되는 경우, 보안 키 생성 플로우를 사용 중인지 확인하세요
- 만료일이 필요한 경우, 허용된 범위 내로 만료일을 설정하세요
- 최대 만료일 수 설정을 확인하세요
다음 단계
“다음 단계” 섹션Organization Security에서 계속하기
“조직 보안”에서 계속하기사용 중이라면 조직 보안 보안 및 컴플라이언스 계획을 세우려면, 다음 항목과 연결하세요: 암호화 암호화 구현 상세 정보: 컴플라이언스 컴플라이언스 구현 상세 정보: Capgo 보안 스캐너 Capgo Security Scanner 제품 워크플로우: Capgo 보안 Capgo Security 제품 워크플로우 및 Capgo 신뢰 센터 Capgo Trust Center 제품 워크플로우:


