
Verschlüsselung
Kopiere einen Setup-Prompt mit den Installationsschritten und dem vollständigen Markdown-Guide für dieses Plugin.
Capgo bietet robuste Ende-zu-Ende-Verschlüsselung für Ihre App-Bundles und stellt sicher, dass Ihr JavaScript-code und Ihre Assets während der Übertragung und Speicherung geschützt sind. Dieses Verschlüsselungssystem wurde entwickelt, um Ihnen die volle Kontrolle über die Sicherheit Ihrer App zu geben, während es die Bequemlichkeit von Live Updates beibehält.
Übersicht
Abschnitt: „Übersicht“Das Verschlüsselungssystem von Capgo verwendet branchenübliche kryptografische Methoden, um Ihre Bundles vor unbefugtem Zugriff zu schützen. Wenn die Verschlüsselung aktiviert ist, werden Ihre Bundles verschlüsselt, bevor sie Ihre Entwicklungsumgebung verlassen, und bleiben verschlüsselt, bis sie von Ihrer App auf dem Gerät des Benutzers entschlüsselt werden.
Was die Verschlüsselung tatsächlich schützt: Im Gegensatz zu OTA-Systemen, die Updates nur signieren, verschlüsselt Capgo das hochgeladene Bundle vor der Speicherung und Auslieferung. Dies schützt den Bundle-Inhalt vor gelegentlichem Zugriff in der Speicherung oder während der Übertragung und stellt sicher, dass nur jemand mit Ihrem privaten Schlüssel ein gültiges verschlüsseltes Update erstellen kann. Es macht es es nicht nicht unmöglich, ausgelieferte Web-Assets zu reverse-engineern: Der öffentliche Schlüssel, den der Client zum Entschlüsseln von Updates verwendet, wird in der App verteilt, sodass ein entschlossener Angreifer ihn immer noch extrahieren und mit genügend Aufwand den Bundle-Inhalt inspizieren kann.
Sicherheitsmodell
Vertraulichkeit im Hinblick auf Capgo
Abschnitt mit dem Titel „Vertraulichkeit im Hinblick auf Capgo“Ihr RSA-Privatschlüssel wird auf Ihrem Computer generiert und dort gespeichert. Capgo CLI überträgt Ihren Privatschlüssel nie, und Capgo speichert ihn nicht. Capgo speichert auch nicht Ihren vollständigen RSA-Öffentlichen Schlüssel: Uploads enthalten nur eine kurze key_id (die ersten 20 Zeichen des PEM-Körpers), damit Kanäle das von Ihnen verwendete Schlüsselpaar zuordnen können.
Verschlüsselte vollständige Bundles werden gespeichert und ausgeliefert als AES-128-CBC-Verschlüsselungstext. Capgo-Services, CDN, Objektspeicher und alle auf dem Auslieferungspfad, die nur die gehosteten Artefakte sehen, können Ihr JavaScript, HTML oder Assets ohne Ihren privaten Schlüssel nicht lesen.
Maximale Vertraulichkeit durch Capgo
Abschnitt mit dem Titel „Maximale Vertraulichkeit von Capgo“Die Standardverschlüsselung hält bereits den Bundle- inhalt vertraulich in der Capgo-Speicherung und während der Übertragung. Wenn Sie auch reduzieren möchten, was Capgo durch die Verknüpfung Ihres Update-Kanals mit einer bestimmten Store-Binary lernen könnte, verwenden Sie die folgende Anleitung.
Verwenden Sie eine dedizierte Capgo-App-ID. Setzen Sie plugins.CapacitorUpdater.appId (Ihre Capgo app_id) auf einen Wert, der es nicht wie Ihre iOS-Bundle-ID oder Android-Anwendungs-ID. Store- und MDM-Builds binden Ihren RSA-öffentlichen Schlüssel in capacitor.config. Wenn die Capgo app_id mit dem Store-Paketnamen übereinstimmt, lässt sich die Capgo-App leichter mit einem veröffentlichten Binärdatei verknüpfen, die diesen öffentlichen Schlüssel enthält. Eine separate Capgo-App-ID vermeidet diese direkte Verknüpfung.
Capgo Builder und den öffentlichen Schlüssel. Capgo Builder lädt Ihr Projekt als Zip-Datei mit capacitor.config (und dem nativen Tree) hoch, einschließlich plugins.CapacitorUpdater.publicKey danach key save. Um den öffentlichen Schlüssel aus Builder-Uploads fernzuhalten:
- Bauen Sie native Apps lokal oder in Ihrer eigenen CI, wenn Vertraulichkeit gegenüber Capgo wichtig ist, und vermeiden Sie das Hochladen dieser Bäume über Capgo Builder, solange der öffentliche Schlüssel in der Konfiguration enthalten ist. oder
- Füge den Public Key mit
key saveerst hinzu, nachdem alle Builder-Uploads, die den Key nicht preisgeben dürfen, abgeschlossen sind, oder - Wenn du den Capgo Builder für Native Builds nutzt, bietet dieser Workflow starke Integrität (signierte Checksums), aber gehe es nicht nicht von Vertraulichkeit durch Capgo aus, sobald der Public Key in einem Builder-Upload enthalten ist.
Delta-Uploads verschlüsseln. Delta-(Teil-)Dateiinhalte sind Klartext, es sei denn, du nutzt @capgo/capacitor-updater 6.14.4 oder neuer (Teilverschlüsselung ist bei verschlüsselten Uploads auf unterstützten Updater-Versionen automatisch aktiviert) oder übergib --encrypt-partial auf bundle upload. Selbst bei Teilverschlüsselung Dateinamen in Delta-Manifesten aufgeführte Dateinamen sind nicht verschlüsselt; nur die Hashes pro Datei sind RSA-wrapped.
Integrität
Abschnitt mit dem Titel „Integrity“Nach der Entschlüsselung berechnet der Updater SHA-256 über das Bundle und vergleicht ihn mit der aus der RSA-wrapped-Signatur gewonnenen Prüfsumme. Bei einer Abweichung wird das Bundle entfernt und nie aktiviert:
- Android prüft nach der Entschlüsselung die Prüfsumme und bevor Entpacken des Archivs.
- iOS dekodiert und entpackt zuerst, dann wird der Checksumme verifiziert bevor das Bundle kann aktiviert werden.
Wenn ein öffentlicher Schlüssel konfiguriert ist, werden fehlende oder nicht korrekt RSA-signierte Checksummen abgelehnt.
Key-Handling
Abschnitt mit dem Titel „Key handling“Bei jedem vollständigen Zip-Upload generiert CLI einen neuen zufälligen AES-128 Session-Schlüssel und 16-Byte-IV, verschlüsselt das Bundle mit AES-128-CBC, und verschlüsselt den Session-Key mit Ihrem RSA-2048 Privatschlüssel unter Verwendung von PKCS#1 v1.5 Typ 1 Padding. Geräte stellen den AES-Key mit dem in der App eingebetteten RSA-Öffentlichen Schlüssel wieder her. Keys und IVs werden bei separaten CLI Bundle-Uploads nicht wiederverwendet. Innerhalb eines Delta-Uploads teilen sich alle verschlüsselten Teildateien den Session-Key und das IV dieses Uploads.
Der für die Entschlüsselung verwendete öffentliche Schlüssel ist in Ihrer ausgelieferten App eingebettet. Klartext-Bundle-Inhalte sind auf Geräten verfügbar, die Ihre App über denselben Entschlüsselungspfad ausführen, den der Updater verwendet, vergleichbar mit anderen Assets im App-Paket.
Fehler und Reporting
Abschnitt mit dem Titel „Fehler und Berichterstattung“Entschlüsselungs- und Prüfsummenfehler werden als Stats-Events gemeldet (download_fail, checksum_fail, decrypt_fail) an den Capgo Stats-Endpunkt oder an Ihren selbst gehosteter Stats-Handler. Statistiken werden vom Gerät gesendet; es wird nichts an Drittanbieter-Bundle-Hosts gemeldet, basierend auf Erfolg oder Misserfolg der Entschlüsselung. Jeder Versuch ist in der Regel ein vom Gerät initiiertes vollständiges Herunterladen, daher sind Padding-Oracle-artige Angriffe unpraktikabel, und modifizierter Klartext scheitert weiterhin an der signierten Prüfsumme.
Zukünftige Härtung
Abschnitt mit dem Titel „Zukünftige Härtung“Ein zukünftiges Major-Release kann ein versioniertes Format mit AES-GCM und RSA-PSS über dem Hash als Defense-in-Depth-Maßnahme neben dem aktuellen Design hinzufügen. Das wäre ein inkrementeller Härtungsschritt, keine dringende Sicherheitsbehebung für das aktuelle Format.
So funktioniert die Verschlüsselung
Section titled “How Encryption Works”Capgo verwendet einen hybriden Verschlüsselungsansatz, der RSA- und AES-Verschlüsselung für optimale Sicherheit und Leistung kombiniert:
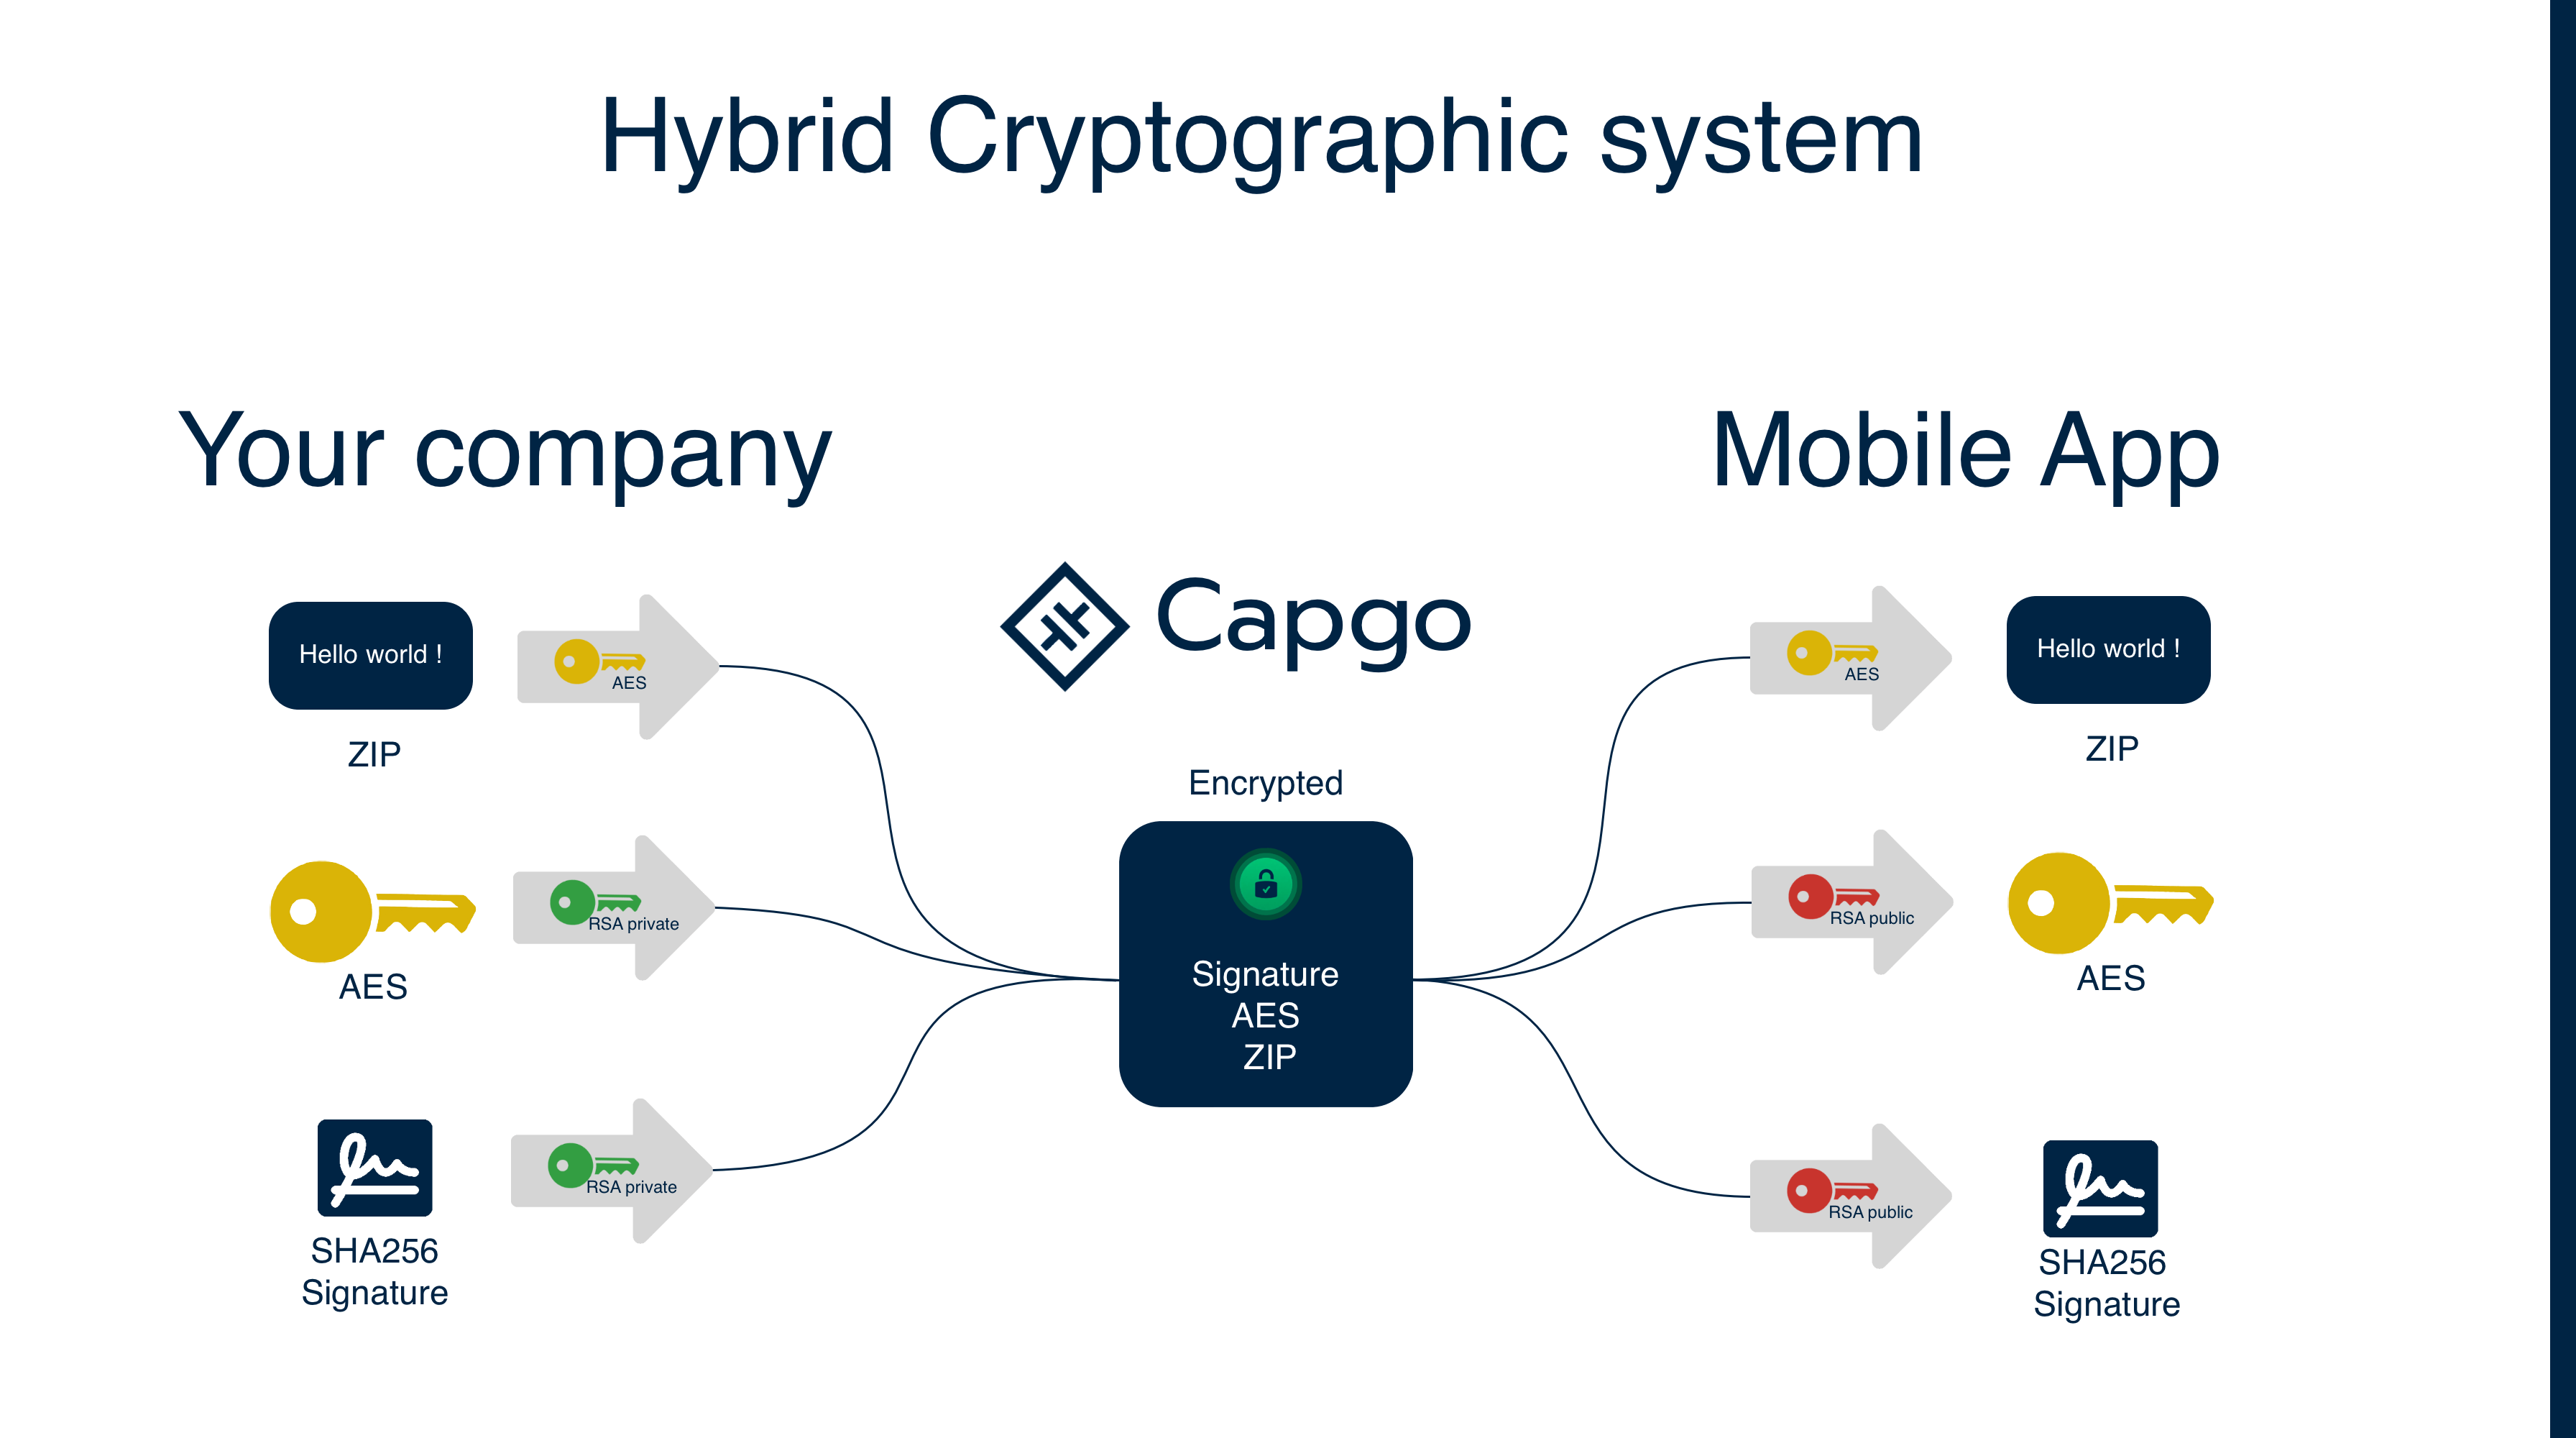
1. Key-Generierung
Abschnitt: „1. Schlüsselgenerierung“- Privater Schlüssel: Wird sicher in deiner Entwicklungsumgebung generiert und gespeichert (dient zur Verschlüsselung)
- Public Key: Wird aus deinem Private Key abgeleitet und in der Capacitor-Config deiner App gespeichert (dient zur Entschlüsselung)
- Sitzungsschlüssel: Zufällige AES-Keys, die für jeden Bundle-Upload generiert werden
2. Verschlüsselungsprozess
Abschnitt: „2. Verschlüsselungsprozess“- Für jeden Bundle-Upload wird ein zufälliger AES-Session-Key generiert
- Dein Bundle wird mit dem AES-Session-Key verschlüsselt
- Die Bundle-Checksumme wird berechnet
- Sowohl der AES-Session-Key als auch die Checksumme werden gemeinsam mit deinem RSA-Private-Key verschlüsselt (wodurch die „Signatur“ entsteht)
- Das verschlüsselte Bundle und die verschlüsselte Signatur werden gespeichert
Die Checksumme wird zusammen mit dem AES-Key verschlüsselt, um Manipulationen zu verhindern. Da nur dein RSA-Private-Key diese Signatur erstellen kann und nur der entsprechende Public-Key sie entschlüsseln kann, wird sichergestellt, dass sowohl der AES-Session-Key als auch die erwartete Checksumme authentisch sind und nicht von einem Angreifer verändert wurden.
3. Entschlüsselungsprozess
Abschnitt: „3. Entschlüsselungsprozess“- Deine App lädt das verschlüsselte Bundle und die verschlüsselte Signatur herunter
- Das Capgo SDK nutzt deinen RSA-Public-Key (in der App gespeichert), um die Signatur zu entschlüsseln
- Dadurch werden der AES-Session-Key und die ursprüngliche Checksumme sichtbar
- Der AES-Session-Key wird verwendet, um das Bundle zu entschlüsseln
- Eine Checksumme des entschlüsselten Bundles wird berechnet und mit der ursprünglichen Checksumme verglichen, um die Integrität zu verifizieren
Dieser Prozess stellt sicher, dass ein Angreifer, der das verschlüsselte Bundle abfängt, den AES-Session-Schlüssel nicht ändern oder eine gefälschte Prüfsumme bereitstellen kann, da er Ihren privaten Schlüssel bräuchte, um eine gültige Signatur zu erstellen, die mit dem öffentlichen Schlüssel entschlüsselt werden kann.
Capgo vs. andere Plattformen
Abschnitt mit dem Titel „Capgo vs. andere Plattformen“| Funktion | Capgo | Andere OTA-Plattformen |
|---|---|---|
| Bundle-Inhalt | Verschlüsselt bei Speicherung/Transport; für einen entschlossenen Reverse Engineer mit der App-Binary weiterhin einsehbar | Öffentlich lesbar |
| Sicherheitsmethode | Echte Ende-zu-Ende-Verschlüsselung | Nur Code-Signierung |
| Datenschutzstufe | Starke Schutzmaßnahmen für Übertragung und Speicherung; kein Schutz vor Reverse Engineering | Die Plattform kann auf Ihre code-Daten zugreifen |
| Schutz | Inhalt + Integrität + Authentizität | Nur Integrität + Authentizität |
Warum das wichtig ist:
- Code Signing verifiziert nur, dass Updates nicht manipuliert wurden und von der richtigen Quelle stammen
- Capgo-Verschlüsselung schützt das Bundle während der Speicherung und Auslieferung und macht gefälschte verschlüsselte Updates deutlich schwieriger, da der Angreifer Ihren privaten Schlüssel benötigen würde
- Reverse Engineering ist weiterhin möglich nach dem App-Release, da der Client den öffentlichen Schlüssel enthält, der zum Entschlüsseln und Laden des Updates benötigt wird
Verschlüsselungsmethoden
Abschnitt mit dem Titel „Verschlüsselungsmethoden“Capgo verwendet Encryption V2 als Standard-Verschlüsselungsmethode:
Verschlüsselung V2 (aktueller Standard)
Abschnitt mit dem Titel „Encryption V2 (aktueller Standard)“- Verwendet RSA-4096 für erhöhte Sicherheit
- AES-256-GCM für authentifizierte Verschlüsselung
- Stellt Integritätsprüfung bereit
- Bessere Leistung und Sicherheit
Verschlüsselung V1 (veraltet)
Abschnitt mit dem Titel „Encryption V1 (veraltet)“- Verwendet RSA-2048 für die Schlüsselverschlüsselung
- AES-256-CBC für die Bundle-Verschlüsselung
- Nicht mehr in der aktuellen CLI verfügbar
- Legacy-Apps mit V1 müssen auf V2 migriert werden
Verschlüsselung einrichten
Abschnitt mit dem Titel „Verschlüsselung einrichten“Schritt 1: Verschlüsselungsschlüssel generieren
Abschnitt mit dem Titel „Schritt 1: Verschlüsselungsschlüssel generieren“Erstellen Sie zunächst Ihre Verschlüsselungsschlüssel mit Capgo CLI:
# Generate new encryption keys (creates files in current directory)npx @capgo/cli@latest key createDadurch wird Folgendes erstellt:
.capgo_key_v2: Ihr privater Schlüssel (sicher aufbewahren!).capgo_key_v2.pub: Your public key (used by your app)
Diese Dateien werden im aktuellen Verzeichnis erstellt, in dem Sie den Befehl ausführen.
Schritt 2: Public Key in der Capacitor Config speichern (Erforderlich)
Abschnitt mit dem Titel „Schritt 2: Public Key in der Capacitor Config speichern (Erforderlich)“Du musst deinen Public Key in der Capacitor Config speichern, damit deine App die Bundles entschlüsseln kann:
# Save public key from file to Capacitor config (required)npx @capgo/cli@latest key save --key ./.capgo_key_v2.pub
# Or save public key data directlynpx @capgo/cli@latest key save --key-data "$CAPGO_PUBLIC_KEY"
Schritt 3: Capacitor Plattform synchronisieren (Erforderlich)
Abschnitt mit dem Titel „Schritt 3: Capacitor Plattform synchronisieren (Erforderlich)“Nachdem du den Public Key gespeichert hast, musst du musst Synchronisiere die Capacitor-Plattform, um die aktualisierte Config in den Native Layer zu kopieren:
# Sync the platform to copy config to nativenpx cap syncBundles verschlüsseln
Abschnitt mit dem Titel „Bundles verschlüsseln“Methode 1: Beim Upload verschlüsseln
Abschnitt mit dem Titel „Methode 1: Beim Upload verschlüsseln“Am einfachsten ist es, während des Upload-Prozesses zu verschlüsseln:
# Upload with automatic encryptionnpx @capgo/cli@latest bundle upload --key-v2
# For external storage, you must encrypt first (see Manual Encryption Workflow below)
Methode 2: Manueller Workflow zur Verschlüsselung
Abschnitt mit dem Titel „Methode 2: Manueller Workflow zur Verschlüsselung“Für mehr Kontrolle können Sie Bundles manuell verschlüsseln:
-
Erstellen Sie ein ZIP-Bundle:
Terminalfenster npx @capgo/cli@latest bundle zip com.example.app --path ./dist --key-v2 -
Verschlüsseln Sie das Bundle:
Terminalfenster npx @capgo/cli@latest bundle encrypt ./com.example.app.zip CHECKSUM_FROM_STEP_1 -
In Ihren Speicher hochladen (z. B. S3) und bei Capgo registrieren:
Terminalfenster # First upload the encrypted bundle to your storage (e.g., AWS S3)aws s3 cp ./encrypted-bundle.zip s3://your-bucket/encrypted-bundle.zip# Then register with Capgo using the external URLnpx @capgo/cli@latest bundle upload --external https://your-storage.com/encrypted-bundle.zip --iv-session-key IV_SESSION_KEY_FROM_STEP_2
Schlüsselmanagement
Abschnitt mit dem Titel „Key Management“Schlüssel sicher speichern
Section titled “Storing Keys Securely”Optionen für den Private Key:
-
Dateibasiert (lokale Entwicklung):
Terminalfenster # Key stored as .capgo_key_v2 file in project rootnpx @capgo/cli@latest bundle upload --key-v2 -
Umgebungsvariable (CI/CD):
Terminalfenster # Store in environment variable for CIexport CAPGO_PRIVATE_KEY="$(cat .capgo_key_v2)"npx @capgo/cli@latest bundle upload --key-data-v2 "$CAPGO_PRIVATE_KEY"
Öffentliche Schlüssel-Einrichtung (Pflicht):
# Must save public key to Capacitor config for mobile appnpx @capgo/cli@latest key save --key ./.capgo_key_v2.pubProduktionsumgebung:
- Private Schlüssel in sicheren Key-Management-Diensten (AWS KMS, Azure Key Vault usw.) speichern
- CI/CD-Secret-Management für private Schlüssel verwenden
- Private Schlüssel niemals in der Versionskontrolle committen
Key Usage:
- Privater Schlüssel: Wird von CLI für die Verschlüsselung beim Bundle-Upload verwendet (geheim halten)
- Public Key: In der App-Konfiguration zur Entschlüsselung auf dem Gerät gespeichert (sicher zum Committen)
Rotation nach Kompromittierung des privaten Schlüssels
Abschnitt mit dem Titel „Rotation nach Kompromittierung des privaten Schlüssels“Rotieren Sie das Schlüsselpaar, wenn der Verdacht besteht oder bestätigt ist, dass der private Schlüssel kompromittiert wurde. Eine routinemäßige Rotation nach Kalender ist nicht erforderlich. Dies ist eine Migration der nativen Schlüssel, keine reine OTA-Änderung.
-
Generieren Sie ein Ersatz-Schlüsselpaar:
Terminalfenster npx @capgo/cli@latest key create -
Speichern Sie den neuen öffentlichen Schlüssel in Ihrer Capacitor-Konfiguration:
Terminalfenster npx @capgo/cli@latest key save --key ./.capgo_key_v2.pub -
Native Release synchronisieren und ausliefern: Ausführen
npx cap sync, dann eine neue native App-Version mit dem Ersatz-Public-Key verteilen. -
Die neue native Version ansteuern: Geräte, die noch die alte native Binary ausführen, können mit dem Ersatz-Key verschlüsselte Updates nicht entschlüsseln. Nutze Version-Targeting , um Bundles mit dem Ersatz-Key auf die neue native Version zu beschränken, während der Rest der Flotte über den Store oder MDM aktualisiert.
-
Upload-Secret wechseln: Sobald dieses native Release live ist, tausche den Private Key in der CI aus und lade nur Bundles hoch, die für native Versionen mit dem Ersatz-Public-Key bestimmt sind.
Sicherheits-Best-Practices
Abschnitt mit dem Titel „Security Best Practices“Key-Sicherheit
Abschnitt mit dem Titel „Key-Sicherheit“- Private Keys niemals teilen zwischen Umgebungen oder Teammitgliedern
- Verschiedene Keys verwenden für unterschiedliche Umgebungen (dev, staging, production)
- Nach Kompromittierung rotieren: Ersetze das Key-Paar, wenn der Private Key möglicherweise oder bestätigt kompromittiert ist; eine routinemäßige Rotation nach Kalender ist nicht erforderlich
- Keys sicher speichern mit geeigneten Key-Management-Systemen
Bundle-Sicherheit
Abschnitt mit dem Titel „Bundle Security“- Immer verifizieren die Bundle-Integrität nach der Entschlüsselung
- Überwachen Sie ungewöhnliche Download-Muster oder Fehler
- HTTPS nutzen für alle Bundle-URLs (erforderlich für mobile Apps)
- Implementieren korrektes Error-Handling bei Entschlüsselungsfehlern
Zugriffskontrolle
Abschnitt: „Zugriffskontrolle“- Zugriff einschränken auf Verschlüsselungsschlüssel – nur für autorisiertes Personal
- Rollenbasierten Zugriff nutzen für Key-Management-Operationen
- Audit Schlüsselnutzung und Zugriff regelmäßig
- Implementieren geeignete Backup- und Recovery-Verfahren
Fehlersuche Verschlüsselung
Abschnitt: „Fehlerbehebung bei der Verschlüsselung“Häufige Probleme
Abschnitt „Häufige Probleme“Fehler beim Entschlüsseln:
- Prüfen Sie, ob der private Schlüssel zum öffentlichen Schlüssel für die Verschlüsselung passt
- Prüfen Sie, ob der
ivSessionKeykorrekt ist - Stellen Sie sicher, dass Sie Encryption V2 verwenden (V1 wird nicht mehr unterstützt)
Schlüsselbezogene Fehler:
- Prüfen Sie, ob das Format des privaten Schlüssels korrekt ist (PEM-Format)
- Prüfen Sie, ob der Schlüssel beim Speichern/Übertragen beschädigt wurde
- Stellen Sie sicher, dass der Schlüssel in Ihrer App-Konfiguration die richtigen Berechtigungen hat
Performance-Probleme:
- Große Bundles können länger zum Verschlüsseln/Entschlüsseln dauern
- Nutzen Sie Delta-Updates, um die Bundle-Größe zu reduzieren
- Überwachen Sie die Geräteperformance während der Entschlüsselung
Debug-Commands
Abschnitt mit dem Titel „Debug Commands“Verschlüsselungsstatus prüfen:
npx @capgo/cli@latest app debugVerschlüsselungs-/Entschlüsselungs-Workflow testen:
# Test the complete workflow: zip → encrypt → decrypt → unzipnpx @capgo/cli@latest bundle zip com.example.app --key-v2npx @capgo/cli@latest bundle encrypt ./com.example.app.zip CHECKSUM --jsonnpx @capgo/cli@latest bundle decrypt ./encrypted-bundle.zip IV_SESSION_KEYCompliance und Standards
Abschnitt mit dem Titel „Compliance und Standards“Die Verschlüsselung von Capgo folgt Industriestandards:
- AES-256: FIPS 140-2-zertifizierter Verschlüsselungsalgorithmus
- RSA-4096: Starke asymmetrische Verschlüsselung zum Schutz der Keys
- GCM-Modus: Gewährleistet Vertraulichkeit und Authentizität
- Sichere Zufallszahlen: Kryptografisch sichere Zufallszahlengenerierung
Dadurch eignet sich Capgo für Apps, die Compliance mit folgenden Standards erfordern:
- DSGVO (Datenschutz-Grundverordnung)
- HIPAA (Health Insurance Portability and Accountability Act)
- SOC 2 (Service Organization Control 2)
- ISO 27001 (Informationssicherheitsmanagement)
Performance-Aspekte
Abschnitt mit dem Titel „Performance-Aspekte“Verschlüsselungs-Overhead
Abschnitt mit dem Titel „Verschlüsselungs-Overhead“- Bundle-Größe: Verschlüsselte Bundles sind etwas größer (ca. 1–2 % Overhead)
- Verarbeitungszeit: Verschlüsselung/Entschlüsselung verursacht nur minimale Latenz
- Speicherverbrauch: Kurzzeitiger Anstieg während der Ver- und Entschlüsselung
Optimierungstipps
Abschnitt „Optimierungstipps“- Nutze Delta-Updates, um den verschlüsselten Datentransfer zu minimieren
- Optimiere deine Bundle-Größe, indem du Bilder ins WebP-Format konvertierst
- Minifiziere JavaScript- und CSS-Dateien vor dem Bundling
- Entferne ungenutzte Dependencies und code
- Überwache die Performance auf älteren oder langsameren Geräten
Nächste Schritte
Abschnitt „Nächste Schritte“- Mehr über Eigener Speicher um Verschlüsselung mit der eigenen Infrastruktur zu nutzen
- Entdecken Kanäle um verschlüsselte Bundles über Umgebungen hinweg zu verwalten
- Einrichten CI/CD-Integration um verschlüsselte Deployments zu automatisieren
Weiter mit Verschlüsselung
Abschnitt mit dem Titel „Weiter von Encryption“Wenn du es nutzt Verschlüsselung um Sicherheit und Compliance zu planen, verbinden Sie es mit Compliance für das Implementierungsdetail in Compliance, Capgo Security-Scanner für den Produkt-Workflow im Capgo Security Scanner, Capgo Sicherheit für den Produkt-Workflow in Capgo Security, Capgo Trust Center für den Produkt-Workflow im Capgo Trust Center, und Organisationssicherheit für das Implementierungsdetail in der Organization Security.
Capacitor Apps deployen ohne Wartezeit
Baue mit deinem KI-Coding-Agenten, shippe sofortige Live Updates, baue iOS und Android ohne Mac und behalte jedes Release im Blick.


Enterprise-Anforderungen? Sprich mit unserem Team