

Storing authentication tokens securely is critical to mobile app security. Tokens are the keys to user accounts, sensitive data, and services. If compromised, they can lead to Identitätsdiebstahl, Finanzbetrug und Datenlecks führen. Hier sind die Schritte, um sie zu schützen:
Hauptergebnisse:
- Use Platform-Native Secure Storage: Speichern Sie Tokens in iOS-Schlüsselkasten oder Android-Keystore für hardwaregestützte Sicherheit.
- Verschlüsseln Sie Tokens bei Ruhe: Verwenden Sie Werkzeuge wie
EncryptedSharedPreferences(Android) oderCryptoKit(iOS) für sichere Verschlüsselung. - Beschränken Sie die Token-Exposition: Verwenden Sie kurzlebige Tokens und Token-Rotation, um das Risiko zu reduzieren.
- Sichere Kommunikation: Always use HTTPS and implement certificate pinning to prevent interception.
- Token-Laufzeiten verwalten: Regularly expire, refresh, and revoke tokens to minimize damage from theft.
Schnelle Vergleich der Speichermethoden:
| Speichermethode | Sicherheitsstufe | Benutzbarkeit | Beste Verwendungsfälle |
|---|---|---|---|
| Speicherung in der Speicherung | Hoch | Niedrig | Short sessions, high-security needs |
| Lokale Speicherung | Niedrig | Hoch | Nichtsensitiver Daten |
| Sichere Cookies | Hoch | Mittel | Web-Apps mit Serverseitigen Steuerungen |
| iOS-Schlüsselkasten | Sehr Hoch | Deutsch | iOS apps storing sensitive tokens |
| Android Keystore | Sehr Hoch | Deutsch | Android-Anwendungen mit sicherem Speicher |
| Benutzerdefinierte Verschlüsselung | Variabel | Deutsch | Spezialisierte Sicherheitsanforderungen |
Beginnen Sie damit, die aktuellen Token-Speicherungsmethoden Ihrer App zu überprüfen und diese Best Practices umzusetzen, um Ihre Benutzer und Ihr Brand zu schützen.
Faux Disk Verschlüsselung - Realitäten der sicheren Speicherung auf mobilen Geräten - Daniel Mayer & Drew Suarez
Grundregeln für sichere Token-Speicherung
Protecting tokens requires a layered approach to security. By combining multiple safeguards, you ensure that if one measure fails, others still protect sensitive data. For Capacitor apps, following these practices is essential for maintaining token security across platforms.
Use HTTPS and Certificate Pinning
HTTPS encryption is your first defense against token interception. Every interaction between your app and the server must use HTTPS to encrypt data in transit, preventing exposure to attackers.
Um dies zu stärken, implementieren Sie ZertifikatspinningFür Capacitor-Apps, @capgo/capacitor-SSL-Pinning pins HTTPS connections to bundled certificates for CapacitorHttp on iOS and Android. This technique ensures your app communicates only with your trusted server, even if someone attempts to use a counterfeit certificate. By hardcoding your server’s certificate or public key into the app, you establish a direct trust relationship between the app and the server.
“You should pin anytime you want to be relatively certain of the remote host’s identity or when operating in a hostile environment. Since one or both are almost always true, you should probably pin all the time.” – OWASP pinning cheat sheet [5]
Außerdem gibt es ein reales Beispiel: Twitter führte nach einem Man-in-the-Middle-Angriff (MitM) Zertifikatspinning in seinen mobilen Apps ein. Das Team des Unternehmens integrierte den öffentlichen Schlüssel des Servers direkt in die App. Wenn sich die Benutzer verbindeten, überprüfte die App das Zertifikat gegen das gepinnte. Wenn es keine Übereinstimmung gab, wurde die Verbindung sofort beendet. Diese Vorgehensweise reduzierte die Angriffe von MitM erheblich und stärkte die Benutzerzufriedenheit mit der Plattform [5].
Sie können zwischen Zertifikatspinning (das gesamte Zertifikat validieren) für die maximale Sicherheit oder Öffentlicher Schlüsselpinning (nur den öffentlichen Schlüssel validieren) für größere Flexibilität bei Zertifikatsverlängerungen wählen Werkzeuge wie für Android und für Android und for iOS simplify implementing these techniques [5].
Einmal sichere Übertragung eingerichtet, ist der nächste Schritt, die Token-Exposition zu minimieren.
Begrenze Token-Exposition
Reducing token exposure involves limiting both the scope and lifespan of tokens. The idea is simple: the less time a token is valid and the fewer permissions it has, the lower the risk if it’s compromised.
- Use kurze-lived Access-Tokens mit Ablaufzeiten in Minuten. Paaren Sie sie mit Refresh-Tokens, um Benutzersitzungen aufrechtzuerhalten, ohne lange gültige Access-Tokens auf dem Gerät zu speichern. Diese Vorgehensweise stellt gestohlene Token schnell als nutzlos dar.
- Wenden Sie das Prinzip der geringsten Berechtigung. For example, if a token is only needed to read user profile data, don’t grant it permissions to modify account settings or access payment details.
- Aktivieren Sie die Rotation von Refresh-Tokens, wobei ein neues Refresh-Token bei jedem Einsatz zum Anfordern eines neuen Access-Tokens ausgestellt wird. Wenn ein Refresh-Token gestohlen wird, wird es nach dem Einsatz durch den legitimen App ungültig, was die Risikowandlung verringert. [4].
By limiting token exposure, you reduce the chances of significant damage from a breach. Next, encryption ensures tokens remain secure even if a device is physically compromised.
Verschlüsseln Sie Tokens im Ruhezustand
Verschlüsselung bei Ruhezustand Sichert die auf dem Gerät gespeicherten Tokens. Selbst wenn ein Gerät verloren, gestohlen oder durch Malware kompromittiert wird, bleiben die Tokens durch Verschlüsselung unlesbar.
Moderne Mobilbetriebssysteme bieten sichere, hardwareunterstützte Speicheroptionen, die weitaus zuverlässiger sind als Standardmethoden wie SharedPreferences auf Android oder NSUserDefaults auf iOS. [4].
- Für Android: Verwende
EncryptedSharedPreferences(verfügbar auf Android 10 und später). Diese Werkzeugkiste handhabt Verschlüsselung und Schlüsselmanagement automatisch, vereinfacht die Implementierung und verbessert die Sicherheit. Zum Beispiel kann dieSecureJWTStorageclass kann sicher und abrufen JWTs verwendenEncryptedSharedPreferenceswithout requiring complex custom encryption code. - Für iOSKlasse verwenden, um JWT-Tokens zu verwalten oder eine zusätzliche Sicherheitsschicht durch Verschlüsselung von Tokens mit
KeychainHelperclass to manage JWT tokens or add an extra layer of security by encrypting tokens with hinzufügen. vor dem Speichern in der Keychain [4].
Beide Android- und iOS-Geräte nutzen hardwaregestützte Verschlüsselung, wie z.B. das Secure Enclave auf iOS und das Hardware-Sicherheitsmodul auf Android. Diese Komponenten speichern Verschlüsselungsschlüssel in tamperresistenter Hardware, isoliert vom Hauptbetriebssystem.
Abschließend sollten klare Richtlinien für die Datenerhaltung festgelegt werden. Alte Tokens automatisch entfernen und sensible Daten sicher von dem Gerät löschen, wenn sie nicht mehr benötigt werden. Diese Praktiken stellen sicher, dass Tokens nur für so lange gespeichert werden, wie absolut notwendig. [6].
Plattformspezifische Token-Speicherungsmethoden
Each mobile platform provides its own tools for securing tokens, tailored to meet both security and user experience needs. These native options build on core practices like HTTPS, encryption, and limiting exposure, which were discussed earlier.
Android: Keystore und EncryptedSharedPreferences
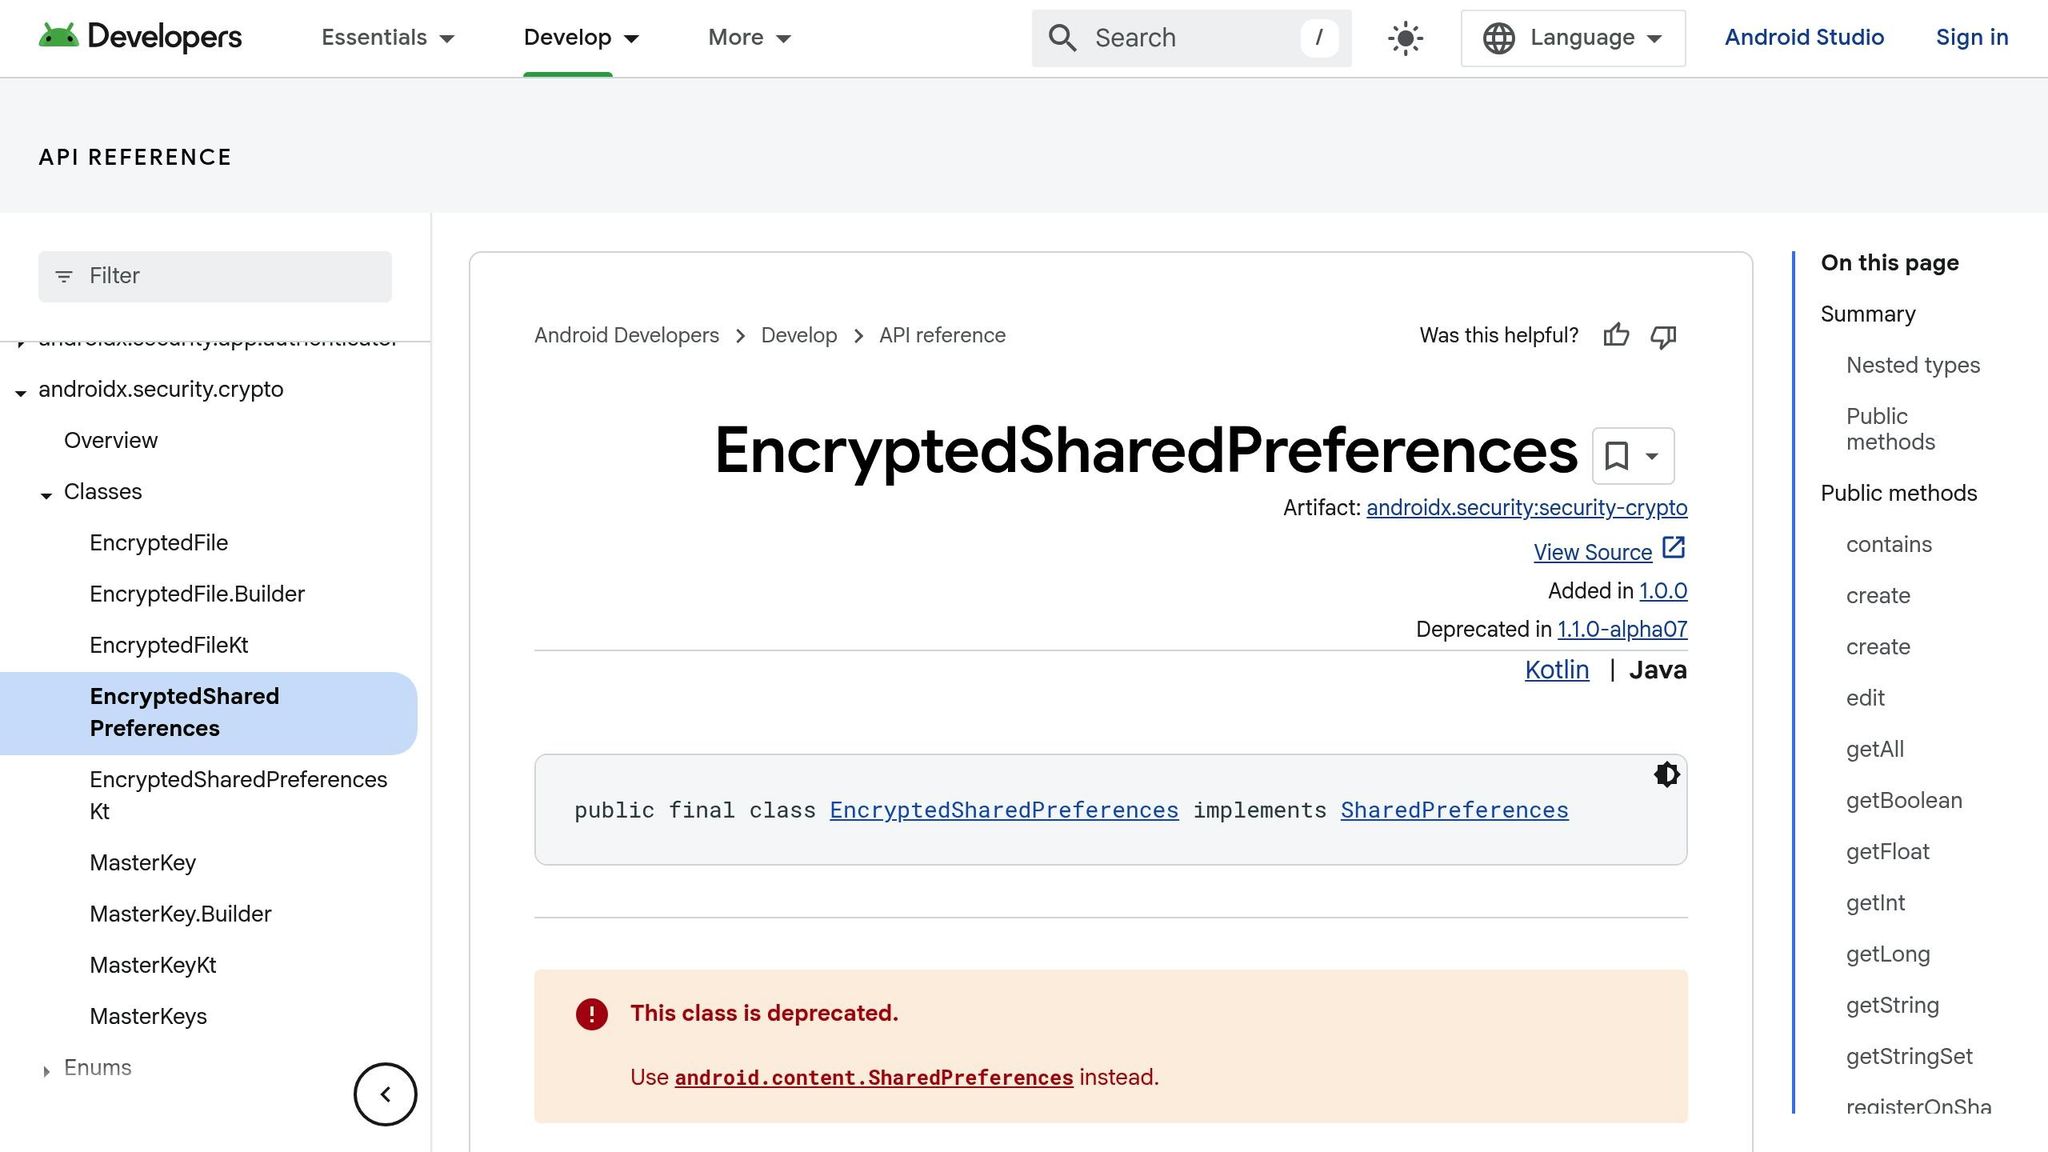
Android-Geräte bieten robuste Token-Schutz durch das Keystore-System und EncryptedSharedPreferencesDie Keystore speichert kryptographische Schlüssel sicher in einem geschützten Umfeld, was es schwierig macht, sie zu extrahieren und sicherstellt, dass sie nicht exportiert werden können. Dies bedeutet, dass die Schlüssel nur für sichere Operationen verwendet werden können. Darüber hinaus können Sie Einschränkungen wie das Anforderen von Benutzerauthentifizierung hinzufügen. Für Geräte, die Android 9 (API Level 28) oder höher laufen, Sicherheitsbox KeyMint bietet sogar eine größere Isolation im Vergleich zum Standard-Vertrauensdurchführungsumfeld (TEE). Um zu überprüfen, ob StrongBox verfügbar ist, verwenden Sie FEATURE_STRONGBOX_KEYSTORE, und aktivieren Sie es mit KeyGenParameterSpec.Builder.setIsStrongBoxBacked().
EncryptedSharedPreferences bietet eine einfachere Möglichkeit, Schlüssel-Wert-Paare sicher zu speichern. Es verschlüsselt Daten und verwaltet Schlüssel sicher, unterstützt API-Level 23 und darüber hinaus. Arun, ein Android-Engineer, hebt ihre Einfachheit hervor:
“Mit nur wenigen Zeilen von code können wir die Sicherheit erheblich verbessern indem wir
EncryptedSharedPreferencesverwenden. Es ist eine leistungsstarke und einfache Lösung zur Sicherung sensibler Daten in Android-Anwendungen.”
Für beste Praktiken implementieren Sie Fehlerbehandlung, rotieren Sie Schlüssel alle 90-180 Tage und vermeiden Sie es, hochsensiblen Daten (wie Kreditkartennummern) in SharedPreferences zu speichern. Solche Daten sollten stattdessen auf sicheren Backends verarbeitet werden.
IOS: Keychain und Sicherheitsenklave
On iOS hängt die Token-Sicherheit von der Keychain und Sicherheitsmodul. Das Keychain ist ein sicheres Repository für sensitive Daten, wie Passwörter und Token, mit AES-256-GCM-Verschlüsselung. Es verwendet ein Doppel-Schlüsselsystem: einen Schlüssel für Metadaten und einen eindeutigen Schlüssel für jedes gespeicherte Element. Metadaten-Schlüssel werden durch das Sicherheitsmodul geschützt, das sie für schnellere Abfragen im Cache speichert, während Geheimnisschlüssel einen Hin- und Rückweg zum Modul erfordern, um die Sicherheit zu erhöhen. Das Keychain unterstützt auch die sichere Weitergabe von Elementen unter Apps von demselben Entwickler, die durch den securityd Daemon
The Secure Enclave enhances protection with P256 keys and about 4 MB of secure storage. You can further strengthen security by configuring Access Control Lists (ACLs) to require Face ID, Touch ID, or passcode authentication using settings like kSecAttrAccessibleWhenUnlockedFür noch strengere Sicherheit .whenPasscodeSetThisDeviceOnly option ensures data stays tied to the device, reducing the risk of unauthorized access. Be sure to handle edge cases like biometric lockouts or device resets, and regularly audit app entitlements and permissions.
CapacitorLive-Update-Plattform Capacitor Titel
For cross-platform-Anwendungen bietet Capacitor sichere Speicherplugins, die die Token-Sicherheit vereinfachen, ohne Plattform-spezifische code zu erfordern. @capgo/capacitor-Daten-Speicher-SQLite speichert Daten lokal mit SQLite und optionaler Verschlüsselung, während @capgo/capacitor-persistente-Konto Authentifizierungsdaten bei Neustarten aufrechterhält. Auf iOS speichert der Plugin Daten im verschlüsselten System-Keychain, während auf Android Daten mit AES in GCM-Modus mit einer durch den Android-Keystore generierten Schlüssel verschlüsselt werden, bevor sie in SharedPreferences gespeichert werden. Für Web-Umgebungen verwendet das Plugin unverschlüsselte localStorage - aber nur zu Debugging-Zwecken.
In Februar 2025 aktualisierte martinkasa das capacitor-sichere-Speicher-Plugin, um Capacitor v7 zu unterstützen, und sicherte so die sichere Speicherung von Zeichenfolgenwerten auf iOS und Android. Diese Plugins sind ideal für die Speicherung von Anmeldeinformationen und JSON-Daten. Sie mögen jedoch die feinere Kontrolle bieten, die native Lösungen anbieten. Für Unternehmen-Anwendungen mit fortgeschrittenen Sicherheitsanforderungen mögen native Optionen wie iOS Keychain Services und Android Keystore APIs - oder verbesserte Werkzeuge wie Ionic’s Identity Vault - besser geeignet sein. Capacitor’s offizielles Dokumentation empfiehlt auch die Verwendung von native sicheren Speicher für sensible Daten, wie Verschlüsselungsschlüssel oder Sitzungstoken.
Bei der Bereitstellung von Live-Updates für Capacitor-Apps nutzen Dienste wie Capgo Kann den Token-Sicherheit zusätzlich stärken. Capgos Ende-zu-Ende-Verschlüsselung sichert sicher, dass Updates – einschließlich solcher, die Sicherheitspatches oder Verbesserungen für die Token-Verwaltung enthalten – sicher geliefert werden, wodurch die Integrität Ihres Apps-Sicherheitsrahmens gewährleistet ist.
Token-Verwaltung und -Sicherheit
Die effektive Verwaltung von Tokens umfasst die Überwachung ihrer Erstellung, Ablauf und Widerrufung. Entwickler müssen Systeme entwerfen, die einen Balance zwischen starken Sicherheitsmaßnahmen und einer reibungslosen Benutzererfahrung schaffen. Im Folgenden gehen wir auf Strategien für die Token-Ablaufzeit, -Widerrufung und sichere Über-Luft-Updates ein, um Ihnen bei der Entwicklung eines umfassenden Token-Verwaltungskonzepts zu helfen.
Token-Ablaufzeit und -Refresh-Methode
Die Verwendung kurzlebiger Zugriffstoken zusammen mit länger haltbaren Refresh-Tokens ist eine wichtige Praxis für sichere Token-Verwaltung. Zugriffstoken sollten innerhalb von 5-15 Minuten ablaufen, um das Risiko einer Missbrauch, wenn sie kompromittiert sind, zu reduzieren. Andererseits können Refresh-Tokens für Tage oder Wochen gültig bleiben, sodass Benutzer ihre Sitzungen ohne häufige Wiederauthentifizierung aufrechterhalten können.
Die Token-Ablaufzeit spielt eine kritische Rolle bei der Sicherstellung und Effizienz von APIs [7]. Pairing this with token rotation - where previously issued tokens are invalidated - adds an extra layer of protection. This method minimizes the damage caused by a compromised refresh token and can also help identify suspicious activity, like the reuse of an old token.
When designing refresh mechanisms, ensure tokens are rigorously validated during the refresh process. Employ rate limiting to guard against brute force attacks and use automated monitoring to detect anomalies, such as refresh requests from multiple locations at the same time. Balancing security and performance is key to protecting user sessions without impacting the overall experience.
Token stornieren und ungültig machen
Während die Token-Verfallszeit wichtig ist, tritt die Token-Stornierung als weitere Sicherheitsstufe in Erscheinung, insbesondere in Szenarien wie Benutzerabmeldung, verlorenen Geräten oder vermuteten Sicherheitsverstößen. Obwohl stateless JWT-Zugriffstoken bis zum Ablauf gültig bleiben, kann die effektive Verwaltung von Aktualisierungstoken die Ausstellung neuer Zugriffstoken blockieren.
Token stornieren, um unbefugten Zugriff auf sensitive Ressourcen zu verhindern [8]Um Token sofort ungültig zu machen, sollten Sie einen Serverseitigen Blacklist implementieren, der stornierte Token verfolgt und sie während API-Anfragen überprüft. Darüber hinaus ermöglicht die Single Logout-Funktion (SLO) den Benutzern, mehrere Authentifizierungsessions in einem Schritt zu beenden, wodurch alle damit verbundenen Aktualisierungstoken in verbundenen Diensten ungültig gemacht werden.
Es ist auch wichtig, klare Protokolle für die Behandlung von kompromittierten Token zu haben. Diese Protokolle sollten die sofortige Token-Stornierung, automatisierte Sicherheitswarnungen, zeitnahe Benachrichtigungen an betroffene Benutzer und die Beendigung aller aktiven Sitzungen, die mit dem kompromittierten Token verbunden sind, umfassen.
Sichere Token-Updates mit OTA-Systemen
Einmal, wenn Sie eine starke Token-Lebensdauer und -Rückrufstrategie etabliert haben, werden sichere Über-der-Luft-Updates (OTA) für die Wartung der Token-Sicherheit bei sich ändernden Bedrohungen unerlässlich machen. OTA-Systeme ermöglichen Ihnen, Sicherheitspatches schnell zu deployen, API-Schlüssel zu rotieren, Zertifikate zu aktualisieren und die Validierungslogik zu feinabstimmen – alles ohne dass Benutzer manuell aktualisiert werden müssen.
Für Entwickler, die Capacitor verwenden, bieten Werkzeuge wie Capgo eine kompatible OTA-Lösung mit Ende-zu-Ende-Verschlüsselung. Dies sichert sicher die Übertragung von Sicherheitsupdates an Geräte und entspricht den Richtlinien von Apple und Android. Solche Systeme sind insbesondere für die Behandlung von dringenden Sicherheitslücken besonders nützlich.
To enhance token security further, monitor your apps and infrastructure for emerging threats. Use OTA systems to roll out runtime defenses and other advanced measures that can immediately block suspicious users or devices, all while ensuring uninterrupted service for legitimate users.
Token-Speicherung im Vergleich: Sicherheit vs. Benutzerfreundlichkeit
When deciding how to store tokens securely, it’s all about finding the right balance between security and usability. Your choice can directly affect your app’s vulnerability to attacks and the overall user experience. Let’s break down the trade-offs of different storage methods.
In-Memory Storage vs. Persistent Storage
Speicherung in der Anwendungs-Memory speichert Tokens in der Anwendungs-Memory oder JavaScript-Variablen, was es zu einer sehr sicheren Option macht. Da Tokens nicht aufgeschrieben werden __CAPGO_KEEP_0__Angriffe mit traditionellen XSS-Angriffen haben weniger Chancen, auf sie zuzugreifen.
Aber es gibt einen Haken: Tokens, die in der Speicherung gespeichert sind, verschwinden, wenn die Benutzer die Seite neu laden oder einen neuen Tab öffnen.
Im Gegensatz dazu persistente Speicherung - Methoden wie lokale Speicherung, Sitzungs-Speicherung oder Cookies - bieten eine glattere Erfahrung. Gespeicherte Tokens ermöglichen es Benutzern, ihre Browser zu schließen, später zurückzukehren und dort weiterzumachen, wo sie aufgehört haben, ohne sich erneut anzumelden. [9].
Dieser Komfort geht jedoch mit Sicherheitsrisiken einher. Persistente Speicherung ist anfälliger für XSS-Angriffe, bei denen schädliche Skripte Tokens aus lokalem oder Sitzungs-Speicher stehlen können. [4]. Cookies, die zusätzliche Konfigurationsmöglichkeiten bieten, können auch von CSRF-Angriffen betroffen sein, wenn sie nicht mit den richtigen Flags gesichert sind.
Für mobile Apps, die Capacitor verwenden, Web Worker Bieten Sie eine Zwischenlösung an. Sie laufen in einem separaten globalen Scope, verbessern die Sicherheit und sind benutzerfreundlicher als die Speicherung in der Speicherung. [9]. Wenn Web Worker nicht verfügbar sind, können JavaScript-Schließungen private Methoden simulieren, um einen zusätzlichen Schutzschicht hinzuzufügen. [9]. Mobile-Entwickler müssen auch die Vor- und Nachteile von nativer sicheren Speicherung gegenüber der eigenen Verschlüsselung abwägen.
Keychain/Keystore vs. eigene Verschlüsselung
Für mobile Anwendungen plattformnative sichere Speicherung wie iOS-Keychain und Android-Keystore ist die Goldwährung. Diese Lösungen bieten hardwaregestützte Sicherheit, wodurch die Token-Extraktion viel schwieriger wird.
Die Schönheit dieser nativen Werkzeuge liegt in ihrer Einfachheit. Sie sind in die Betriebssysteme integriert, sodass Entwickler nicht umfangreiche code schreiben müssen, um sie zu implementieren. Zudem unterstützen sie Funktionen wie biometrische Authentifizierung and centralized credential management, which enhance both security and user convenience [10].
benutzerdefinierte Verschlüsselung, im Gegensatz dazu, bietet Entwicklern mehr Kontrolle, aber auch erhebliche Herausforderungen. Die Sicherheit hängt ausschließlich davon ab, wie gut die Verschlüsselung implementiert ist und wie sicher die Schlüssel verwaltet werden [10]. Viele Entwickler überschätzen die Komplexität der Erstellung sicherer Systeme, was zu Schwachstellen führen kann. Und da sich kryptographische Standards entwickeln, erfordern benutzerdefinierte Lösungen laufende Updates und Wartung - was sie, außerhalb Ihres Teams mit tiefem Expertenwissen in diesem Bereich, ressourcenintensiv macht.
Security vs. Usability Comparison Table
| Speicherungsmethode | Sicherheitsstufe | Usability | ImplementierungsKomplexität | Beste Verwendungsfälle |
|---|---|---|---|---|
| Speicherung in der Speicherhierarchie | Hoch | Niedrig (verloren bei Neuladen) | Niedrig | Hochsicherheit, kurze Sitzungen |
| Lokales Speicher | Niedrig | Hoch | Niedrig | Nur nicht-sensiblen Daten |
| Sitzungs-Speicherung | Mittel | Hoch | Niedrig | Temporäre Sitzungsdaten |
| Sichere Cookies | Hoch (mit richtigen Flaggen) | Mittel | Mittel | Webanwendungen mit Server-Unterstützung |
| iOS-Sicherheitscontainer | Sehr Hoch | Mittel | Niedrig | iOS-native/hybride Apps |
| Android-Sicherheitscontainer | Sehr Hoch | Mittel | Niedrig | Android-native/hybride Apps |
| Benutzerdefinierte Verschlüsselung | Variabel | Medium | Hoch | Besondere Sicherheitsanforderungen |
Diese Tabelle hebt hervor, wie plattform-native Speicheroptionen wie Keychain und Keystore eine starke Combination aus Sicherheit und einfacher Implementierung bieten, was sie für mobile Anwendungen ideal macht. Sie bieten eine robuste Schutzausrüstung ohne dass Entwickler kryptographische Kenntnisse erwerben müssen.
Für Capacitor-Entwickler ist es eine gute Idee, sichere Speicherplugins zu verwenden, um auf diese native Lösungen zuzugreifen. Sie kombinieren die hardware-gestützte Sicherheit von Keychain und Keystore mit der Cross-Plattform-Flexibilität, die Capacitor bietet.
Zu guter Letzt sollte Ihre Wahl der Token-Speicherung mit Ihrem Apps-Sicherheitsmodell und den Erwartungen Ihrer Benutzer übereinstimmen. Anwendungen, die sensible Daten wie Gesundheits- oder Finanzanwendungen verarbeiten, sollten Sicherheit an erster Stelle priorisieren. Im Gegensatz dazu können Verbraucheranwendungen leicht höhere Risiken in Kauf nehmen, um eine glattere Benutzererfahrung zu liefern. Durch das Verständnis dieser Kompromisse können Sie die Speicherungsmethode wählen, die Ihren Bedürfnissen am besten entspricht.
Schlüssel-Erkenntnisse
Die Sicherung von Benutzerdaten durch sichere Token-Speicherung ist nicht nur ein technisches Best-Practice, sondern eine Notwendigkeit, um die Integrität Ihrer App aufrechtzuerhalten. Mit 81% of confirmed breaches in 2022 linked to weak, reused, or stolen passwords [12], müssen mobile Entwickler robuste Sicherheitsmaßnahmen für Token priorisieren.
Zusammenfassung der Best Practices
Ein effektiver Token-Sicherheitsplan setzt auf mehrere Schutzschichten. Beginnen Sie damit, plattform-native Speicherung von Zugriffstoken, wie z.B. iOS Keychain und Android Keystore, die eine hardwaregestützte Sicherheit bieten.
Avoid storing tokens in LocalStorage or IndexedDB [2], as these methods are vulnerable to XSS attacks. Instead, rely on secure storage options built into the operating system, ensuring limited access. For developers using Capacitor, secure storage plugins provide a way to tap into native protections while maintaining cross-platform functionality.
Token lifecycle management is another critical aspect. Regularly expire tokens and implement refresh token rotation, generating a new refresh token each time an access token is requested [3]. Kurzere Refresh-Token-Laufzeiten reduzieren das Risiko einer Missbrauch in Fällen von Diebstahl.
Halten Sie Signierungschlüssel vertraulich, teilen Sie sie nur mit wesentlichen Diensten. [1]Vermeiden Sie ungesicherte Praktiken wie das Loggen von Tokens oder das Einbetten in URLs. [11]. Diese Schritte stärken Ihre Token-Verwaltungsstrategie gemeinsam.
Zukünftige Schritte für Entwickler
Hier erfahren Sie, wie Sie diese Best Practices umsetzen, um die Token-Sicherheit Ihrer App zu verbessern.
-
Audit your token storage methods. Wenn Sie ungesicherte Lösungen wie LocalStorage verwenden, priorisieren Sie die Migration zu plattform-spezifischen sicheren Speicherlösungen. Für Capacitor-Apps sollten sichere Speicherplugins verwendet werden, um native Schutzmechanismen effektiv zu nutzen.
-
Implement layered authentication. Use simpler methods for low-risk actions, but require Mehrfaktor-Authentifizierung oder Biometrie für sensitive Operationen an. Laut Microsoft kann MFA 99,9% der automatisierten Cyberangriffe blockieren. [12]Allerdings sollten Sie die Benutzererfahrung berücksichtigen - Studien zeigen, dass etwa ein Drittel der Benutzer MFA aus Komfortgründen vermeidet. [12].
-
Verwenden Sie OTA-Update-Systeme für sichere und sofortige Rollouts. Werkzeuge wie Capgo ermöglichen verschlüsselte Live-Updates für Capacitor-Apps, sodass Sicherheitspatches an die Benutzer ohne Kompromisse der Token-Sicherheit während der Updates gelangen.
-
Focus on token lifecycle management. Regular expiration, refresh, and revocation protocols are essential. Ensure your implementation reflects these principles to limit risks.
-
Überwachen Sie Authentifizierungsverhaltensmuster. Beobachten Sie ungewöhnliche Aktivitäten und passen Sie Ihre Sicherheitsmaßnahmen anhand sich ändernder Bedrohungen an [13]. Regelmäßige Sicherheitsaudits sollten ein fester Bestandteil Ihres Entwicklungsprozesses sein, nicht ein Nachdenken.
While mobile security continues to evolve, the core principles remain the same: use native secure storage, manage token lifecycles effectively, and ensure encryption is non-negotiable. With 81% der Smartphones sind jetzt mit Biometrie ausgestattet Stand 2022 [12], developers have powerful tools to enhance both security and user experience.
Ihre Benutzer vertrauen Ihnen ihre Daten an - stellen Sie sicher, dass Ihre Token-Speicherpraktiken den höchsten Sicherheitsstandards entsprechen.
FAQs
::: faq
Warum sollten mobile Entwickler iOS Keychain und Android Keystore für sichere Token-Speicherung verwenden?
Die Verwendung von plattform-spezifischen sicheren Speichern, wie iOS Keychain und Android Keystore, spielt eine entscheidende Rolle bei der Absicherung sensibler Daten innerhalb von mobilen Apps. Diese Werkzeuge verfügen über eingebaute Verschlüsselung, sodass Tokens vor unbefugtem Zugriff geschützt bleiben. Darüber hinaus integrieren sie Benutzerauthentifizierung, requiring users to confirm their identity before accessing stored data. This adds an extra layer of security.
Eines ihrer herausragenden Funktionen ist, dass kryptographische Schlüssel sind nicht exportierbar. Mit anderen Worten, diese Schlüssel können nicht vom Gerät entfernt werden, was den Risiko einer Kompromittierung erheblich senkt. Da diese Systeme dazu konzipiert sind, sich reibungslos mit ihren jeweiligen Plattformen zu integrieren, können Entwickler sie mit Leichtigkeit implementieren, ohne sich um die Komplexität von manuellen Verschlüsselungsprozessen kümmern zu müssen. Durch die Nutzung dieser Werkzeuge stärkt man nicht nur die App-Sicherheit, sondern hilft Entwicklern auch dabei, aktuelle Sicherheitsstandards und empfohlene Praktiken der Branche. :::
::: faq
Welche Best Practices gelten für die sichere Verwaltung von Token-Laufzeiten in mobilen Apps?
Um Token-Laufzeiten in mobilen Apps sicher zu handhaben, sollten Entwickler sich an ein paar grundlegenden Praktiken halten. Beginnen Sie damit, kurze Lebendzeit-Tokensz.B. solche mit einer 15-minütigen Gültigkeit. Dies minimiert die Zeitfenster für Missbrauch, wenn ein Token kompromittiert wird. Um Benutzerfreundlichkeit ohne Sicherheitsverlust zu gewährleisten, implementieren Sie aktualisierbare Tokens. Diese ermöglichen es, neue Tokens ohne ständige Anmeldung auszustellen.
Eine sichere Speicherung von Tokens ist entscheidend, um unbefugten Zugriff zu verhindern. Verlassen Sie sich immer auf plattform-spezifische sichere Speichersysteme wie Keychain für iOS oder Android Keystore. Diese sind speziell entwickelt, um sensible Daten zu schützen. Vermeiden Sie außerdem die Verwendung von Tokens, die in der App hartcodiert sind oder in Klartext gespeichert werden, da dies sie potenziellen Bedrohungen aussetzt.
Durch die Implementierung dieser Praktiken können Entwickler die Sicherheit der Token-Verwaltung in mobilen Anwendungen verbessern und Benutzer vor potenziellen Schwachstellen schützen.
::: faq
Was sind die Herausforderungen bei der eigenen Verschlüsselung für Token-Speicherung und wann sollte sie gegenüber native Lösungen in Betracht gezogen werden?
Bei der Speicherung von Tokens in mobilen Apps kann die Verwendung von benutzerdefinierten Verschlüsselungen ein Doppelklingen sein. Während es scheint, als könne eine maßgeschneiderte Lösung mehr Kontrolle bieten, bringt sie oft zusätzliche Komplexität, öffnet die Tür für potenzielle Sicherheitslücken und erfordert laufende Wartung, um sich mit neuen Bedrohungen auseinanderzusetzen. Im Gegensatz zu den in den Plattformen bereitgestellten Verschlüsselungstools fehlen benutzerdefinierte Lösungen oft umfangreiche Tests, detaillierte Dokumentation und die Unterstützung einer starken Entwicklercommunity. Dies kann das Debuggen und die Integration zu einem viel größeren Problem machen.
Unter diesen Umständen werden bestimmte Verschlüsselungsanforderungen jedoch unvermeidlich - wie bei der Verarbeitung extrem sensibler Daten oder der Erfüllung strenger regulatorischer Anforderungen, die Standardwerkzeuge nicht erfüllen können. Best Practices um sicherzustellen, dass ihre Verschlüsselungsmethoden nicht nur sicher, sondern auch zuverlässig und mit Branchenstandards kompatibel sind. Stellen Sie die Vor- und Nachteile sorgfältig ab, bevor Sie in eine benutzerdefinierte Verschlüsselungsanwendung einsteigen.
Fortsetzen von Secure Token Storage: Best Practices für Mobile-Entwickler
Wenn Sie Capgo verwenden Sichere Token-Speicherung: Best Practices für Mobile-Entwickler zum Planen von Sicherheit und Compliance Zuverlässigkeit für die Implementierungsdetails in der Verschlüsselung, Zuverlässigkeit Für die Implementierungsdetails in Compliance, Capgo Sicherheits-Scanner Für den Produktworkflow in Capgo Sicherheits-Scanner, Capgo Sicherheit Für den Produktworkflow in Capgo Sicherheit und Capgo Vertrauenszentrum Für den Produktworkflow in Capgo Vertrauenszentrum.



