

Pratiche di archiviazione dei token sicuri: consigli per gli sviluppatori di app mobili Archiviare i token di autenticazione in modo sicuro è fondamentale per la sicurezza delle app mobili. I token sono le chiavi degli account degli utenti, dei dati sensibili e dei servizi. Se compromessi, possono portare aEcco come proteggerli:
Preselezioni chiave:
- Utilizza un archivio sicuro nativo del sistema: Memorizza i token nell'archivio di chiave iOS o nell'archivio di chiave Android per una sicurezza basata su hardware.
- Cripta i Token in Stato di Riposo: Utilizza strumenti come
EncryptedSharedPreferences(Android) oCryptoKit(iOS) per una crittografia sicura. - Limita l'Esercizio dei Token: Utilizza token a breve durata e rotazione del token di aggiornamento per ridurre il rischio.
- Comunicazione Sicura: Utilizza sempre HTTPS e implementa la fissazione del certificato per prevenire l'intercettazione.
- Gestione dei Cicli di Token: Espira, aggiorna e revoca regolarmente i token per minimizzare i danni in caso di furto.
Confronto Rapido dei Metodi di Archiviazione:
| Metodo di Archiviazione | Livello di Sicurezza | Facilità d'uso | Miglior Utilizzo |
|---|---|---|---|
| Archiviazione in Memoria | Alto | Basso | Sessioni brevi, alta necessità di sicurezza |
| Archiviazione Locale | Basso | Alto | Dati non sensibili |
| Cookie sicuri | Alto | Medio | Applicazioni web con controlli server-side |
| Cassetto di sicurezza di iOS | Molto Alto | Medio | Applicazioni iOS che memorizzano token sensibili |
| Android Keystore | Altissima | Medio | Applicazioni Android che richiedono un storage sicuro |
| Crittografia personalizzata | Variabile | Medio | Requisiti di sicurezza specializzati |
Inizia a verificare i metodi di storage attuali delle tue app e implementa queste migliori pratiche per proteggere i tuoi utenti e il tuo marchio.
Faux Disk Encryption Realities of Secure Storage on Mobile Devices - Daniel Mayer & Drew Suarez
Regole base per il storage sicuro dei token
La protezione dei token richiede un approccio stratificato alla sicurezza. Combinando più misure di sicurezza, assicuri che se una misura fallisce, altre ancora proteggano i dati sensibili. Per le Capacitor app, seguire queste pratiche è essenziale per mantenere la sicurezza dei token su più piattaforme.
Usa HTTPS e pinning di certificato
L'encryption HTTPS è la tua prima difesa contro l'intercettazione dei token. Ogni interazione tra la tua app e il server deve utilizzare HTTPS per cifrare i dati in transito, prevenendo l'esposizione agli attaccanti.
Per rafforzare ulteriormente ciò, implementa il pinning di certificato. Per le Capacitor app, @capgo/capacitor-pinning-ssl pin le connessioni HTTPS ai certificati incorporati per CapacitorHttp su iOS e Android. Questa tecnica assicura che la tua app si comunichi solo con il tuo server fidato, anche se qualcuno tenta di utilizzare un certificato contraffatto. Inserendo direttamente nel codice il certificato o la chiave pubblica del server, stabilisci una relazione di fiducia diretta tra l'app e il server.
“Dovresti pinare ogni volta che vuoi essere relativamente certo dell'identità del host remoto o quando operi in un ambiente ostile. Poiché uno o entrambi sono quasi sempre veri, dovresti probabilmente pinare sempre.” – OWASP cheat sheet di pinning [5]
Esempio reale: Twitter ha introdotto il pinning di certificato nelle sue app mobili dopo aver subito attacchi Man-in-the-Middle (MitM). Il loro team ha incorporato la chiave pubblica del certificato SSL del server direttamente nell'app. Quando gli utenti si connettevano, l'app verificava il certificato contro quello pinato. Se non c'era corrispondenza, la connessione veniva interrotta immediatamente. Questa approccio ha ridotto significativamente gli attacchi MitM e ha aumentato la fiducia degli utenti nella piattaforma [5].
Puoi scegliere tra il pinning di certificato (validazione del certificato intero) per la massima sicurezza o impostazione della chiave pubblica (validazione solo della chiave pubblica) per una maggiore flessibilità durante le rinnovazioni dei certificati. Strumenti come OkHttp per Android e Alamofire per iOS semplificano l'implementazione di queste tecniche [5].
Una volta assicurato il trasporto sicuro, il passo successivo è ridurre l'esposizione dei token.
Limitare l'esposizione dei token
Ridurre l'esposizione dei token comporta limitare sia la portata che la durata dei token. L'idea è semplice: meno tempo un token è valido e meno autorizzazioni ha, minore è il rischio se viene compromesso.
- Utilizzare token di accesso a breve durata con tempi di scadenza misurati in minuti. Associarli a token di rinnovo per mantenere le sessioni degli utenti senza conservare token di accesso a lunga durata sul dispositivo. Questa approccio assicura che i token rubati diventino rapidamente inutili.
- Applica il principio di minima autorità. Ad esempio, se un token è necessario solo per leggere i dati del profilo utente, non concedere le autorizzazioni per modificare le impostazioni dell'account o accedere ai dettagli dei pagamenti.
- Abilita la rotazione del token di aggiornamento, dove un nuovo token di aggiornamento viene emesso ogni volta che viene utilizzato per richiedere un nuovo token di accesso. Se un token di aggiornamento viene rubato, diventa invalido dopo che l'app legittima lo utilizza, riducendo la finestra di rischio [4].
Limitando l'esposizione dei token, si riducono le possibilità di danni significativi da una violazione. Successivamente, l'encryption assicura che i token rimangano sicuri anche se un dispositivo è fisicamente compromesso.
Criptare i Token in Riposo
L'encryption in riposo assicura i token memorizzati sul dispositivo. Anche se un dispositivo viene perso, rubato o compromesso da malware, l'encryption assicura che i token rimangano inaccessibili.
I moderni sistemi operativi mobili forniscono opzioni di archiviazione sicure e supportate da hardware che sono molto più affidabili delle metodi standard come SharedPreferences su Android o NSUserDefaults su iOS [4].
- Per Android: Utilizza
EncryptedSharedPreferences(disponibile su Android 10 e successivi). Questo strumento gestisce automaticamente l'encryption e la gestione delle chiavi, semplificando l'implementazione e migliorando la sicurezza. Ad esempio, laSecureJWTStorageclass può memorizzare e recuperare in modo sicuro i JWT utilizzandoEncryptedSharedPreferencessenza richiedere una complessa custom encryption code. - Per iOS: La Keychain offre un'encryption a livello di hardware per il storage dei token sicuri. I sviluppatori possono utilizzare una
KeychainHelperclass per gestire i token JWT o aggiungere un livello extra di sicurezza cifrando i token con CryptoKit prima di memorizzarli nella Keychain [4].
Entrambe le piattaforme utilizzano un'encryption a livello di hardware, come il Secure Enclave su iOS e il Hardware Security Module su Android. Questi componenti memorizzano le chiavi di encryption in hardware resistente alla manipolazione, isolati dal sistema operativo principale.
Infine, stabilisci politiche di conservazione dei dati chiari. Elimina automaticamente i token scaduti e cancella in modo sicuro i dati sensibili dal dispositivo quando non sono più necessari. Queste pratiche assicurano che i token siano memorizzati solo per il tempo assolutamente necessario [6].
Metodi di storage dei token specifici della piattaforma
Ogni piattaforma mobile fornisce le proprie strumentazioni per la sicurezza dei token, adattate per soddisfare sia le esigenze di sicurezza che quelle di esperienza utente. Queste opzioni native si basano su pratiche di base come HTTPS, crittografia e limitazione dell'esposizione, che sono state discusse precedentemente.
Android: Keystore e EncryptedSharedPreferences
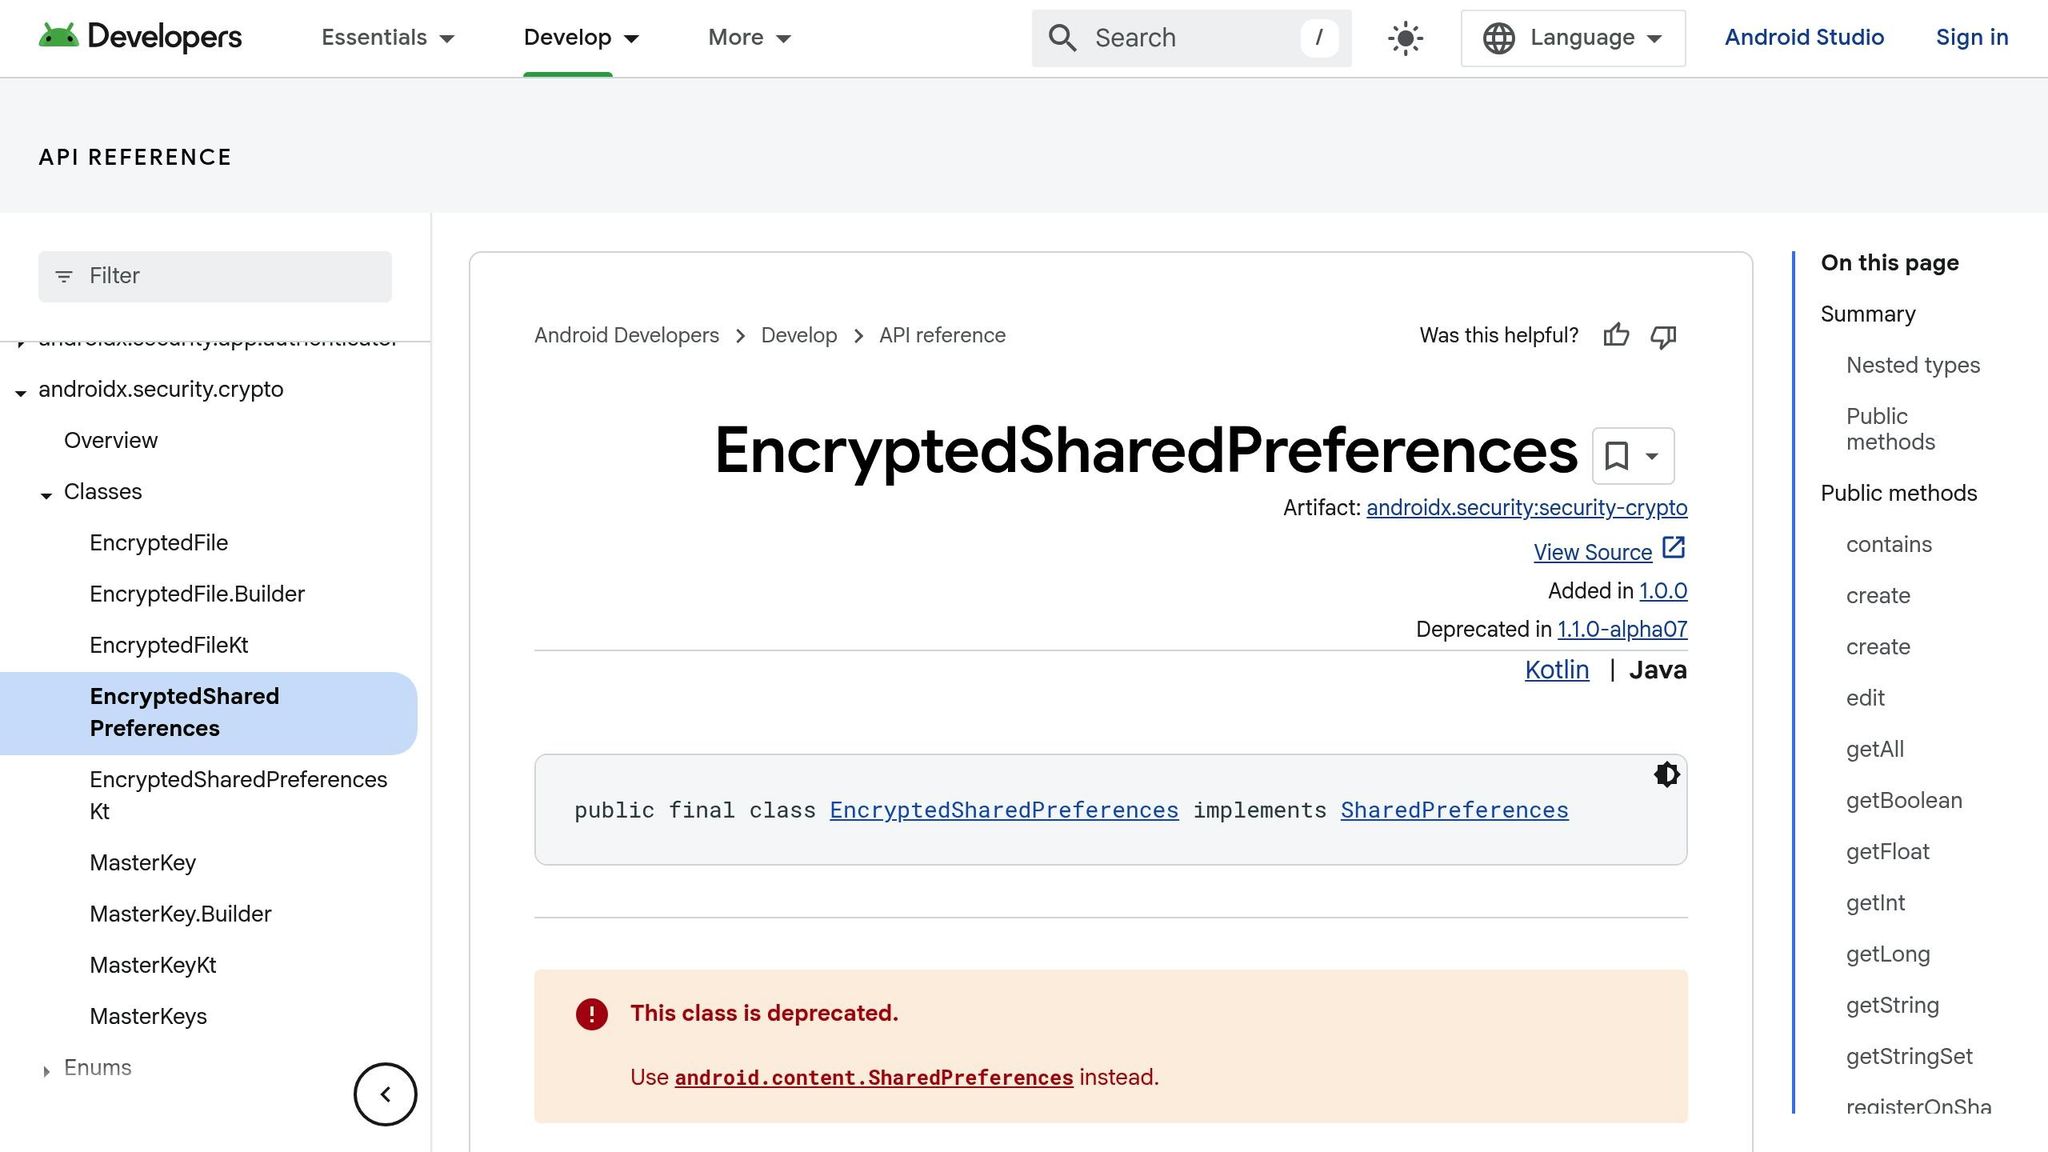
Gli dispositivi Android offrono una protezione robusta dei token attraverso il Keystore system e context: Pagina/Area: Sito web di marketing Capgo. Ruolo: Etichetta breve o elemento di navigazione. Visualizzato in: pagina trust.astro. Chiave di messaggio `e` (E).. The Keystore securely stores cryptographic keys in a protected environment, making them difficult to extract and ensuring they remain non-exportable. This means the keys can only be used for secure operations. Additionally, you can add restrictions like requiring user authentication. For devices running Android 9 (API level 28) or later, . Il Keystore memorizza in modo sicuro le chiavi crittografiche in un ambiente protetto, rendendole difficili da estrarre e garantendo che rimangano non esportabili. Ciò significa che le chiavi possono essere utilizzate solo per operazioni sicure. Inoltre, è possibile aggiungere restrizioni come richiedere l'autenticazione dell'utente. Per dispositivi che eseguono Android 9 (__CAPGO_KEEP_0__ livello 28) o successivi, StrongBox KeyMint FEATURE_STRONGBOX_KEYSTOREoffre un'isolamento ancora maggiore rispetto all'ambiente di esecuzione fiduciario standard (TEE). Per verificare se StrongBox è disponibile, utilizzare e abilitarlo con KeyGenParameterSpec.Builder.setIsStrongBoxBacked().
EncryptedSharedPreferences offre una via più semplice per memorizzare in modo sicuro le coppie chiave-valore. Cifra i dati e gestisce in modo sicuro le chiavi, supportando API livelli 23 e superiori. Arun, un ingegnere Android, sottolinea la sua facilità d'uso:
“Con solo poche righe di code, possiamo migliorare significativamente la sicurezza utilizzando
EncryptedSharedPreferences. È una soluzione potente e facile da utilizzare per la sicurezza dei dati sensibili negli app Android.”
Per le migliori pratiche, implementare il trattamento degli errori, rotare le chiavi ogni 90-180 giorni e evitare di memorizzare dati altamente sensibili (come i numeri di carta di credito) in SharedPreferences. Questi dati dovrebbero essere elaborati su backend sicuri.
IOS: Keychain e Secure Enclave
Sulla piattaforma iOS, la sicurezza dei token si basa sul Keychain e context: Pagina/Area: Sito web di marketing Capgo. Ruolo: Etichetta breve o elemento di navigazione. Visto in: pagina trust.astro. Chiave di messaggio `e` (E).The Keychain è un repository sicuro per dati sensibili, come password e token, utilizzando l'encryption AES-256-GCM. Utilizza un sistema a doppia chiave: una chiave per i metadati e una chiave univoca per ogni elemento memorizzato. Le chiavi dei metadati sono protette dal Secure Enclave, che le memorizza in cache per una ricerca più veloce, mentre le chiavi segrete richiedono un viaggio di andata e ritorno all'enclave per maggiore sicurezza. Il Keychain supporta anche la condivisione sicura degli elementi tra app dello stesso sviluppatore, gestita dal securityd daemon.
Lo Secure Enclave migliora la protezione con le chiavi P256 e circa 4 MB di storage sicuro. Puoi rafforzare ulteriormente la sicurezza configurando le Liste di Controllo dell'Accesso (ACL) per richiedere l'autenticazione tramite Face ID, Touch ID o codice di accesso utilizzando impostazioni come kSecAttrAccessibleWhenUnlocked. Per una sicurezza ancora più rigorosa, l' .whenPasscodeSetThisDeviceOnly option garantisce che i dati rimangano legati al dispositivo, riducendo il rischio di accesso non autorizzato. Assicurati di gestire i casi limite come i blocchi biometrici o i reset del dispositivo, e di eseguire regolarmente l'audit delle autorizzazioni e delle autorizzazioni dell'app.
Capacitor: Storage di sicurezza Plugin
For cross-platform apps, Capacitor offers secure storage plugins that simplify token security without requiring platform-specific code. @capgo/capacitor-data-storage-sqlite memorizza i dati localmente con SQLite e crittografia facoltativa, mentre @capgo/capacitor-persistent-account preserva i dati di autenticazione attraverso reinstallazioni. Su iOS, il plugin memorizza i dati nella Keychain di sistema crittografata, mentre su Android, crittografa i dati utilizzando AES in modalità GCM con una chiave generata dal Keystore di Android prima di salvarli in SharedPreferences. Per ambienti web, il plugin utilizza dati non crittografati localStorage - ma solo a scopo di debug.
In febbraio 2025, martinkasa ha aggiornato il capacitor-secure-storage-plugin per supportare Capacitor v7, garantendo il storage sicuro dei valori di stringa su iOS e Android. Questi plugin sono ideali per memorizzare le credenziali di accesso e i dati JSON. Tuttavia, possono mancare il controllo granulare offerto dalle soluzioni native. Per le app aziendali con esigenze di sicurezza avanzate, le opzioni native come iOS Keychain Services e Android Keystore APIs - o strumenti potenziati come ’s Identity Vault - potrebbero essere più adatti. __CAPGO_KEEP_0__’s documentazione ufficiale consiglia inoltre di utilizzare il storage sicuro native per i dati sensibili, come le chiavi di crittografia o i token di sessione.When si distribuiscono aggiornamenti live per le app Capacitor, servizi come
Capacitor possono ulteriormente rafforzare la sicurezza dei token. L'Capgo’s end-to-end encryption garantisce che gli aggiornamenti - compresi quelli che contengono patch di sicurezza o miglioramenti per la gestione dei token - vengano consegnati in modo sicuro, mantenendo l'integrità del framework di sicurezza dell'app. can further bolster token security. Capgo’s end-to-end encryption ensures that updates - including those containing security patches or token management improvements - are delivered securely, maintaining the integrity of your app’s security framework.
__CAPGO_KEEP_0__
La gestione degli token richiede di monitorare la loro creazione, scadenza e revoca. I sviluppatori devono progettare sistemi che bilancino misure di sicurezza robuste con un'esperienza utente fluida. Di seguito, esploriamo strategie per la scadenza degli token, la loro revoca e gli aggiornamenti in linea (OTA) sicuri per aiutarvi a creare un approccio di gestione degli token completo.
Metodi di scadenza e rinnovo degli token
Utilizzare token di accesso a breve durata accanto a token di rinnovo più lunghi è una pratica chiave per la gestione degli token sicuri. I token di accesso dovrebbero scadere entro 5-15 minuti per ridurre il rischio di abuso se compromessi. D'altra parte, i token di rinnovo possono rimanere validi per giorni o settimane, consentendo agli utenti di mantenere le loro sessioni senza reautenticazioni frequenti.
La scadenza degli token gioca un ruolo critico nel mantenimento delle API sicure ed efficienti. [7]La rotazione degli token - dove gli token precedentemente emessi vengono invalidati - aggiunge un ulteriore strato di protezione. Questo metodo minimizza i danni causati da un token di rinnovo compromesso e può anche aiutare a identificare attività sospette, come l'utilizzo di un vecchio token.
Quando si progettano meccanismi di aggiornamento, assicurarsi che i token siano rigorosamente validati durante il processo di aggiornamento. Utilizzare la limitazione di velocità per proteggersi dagli attacchi di forza bruta e utilizzare la monitoraggio automatizzato per rilevare anomalie, come richieste di aggiornamento provenienti da più ubicazioni nello stesso momento. Bilanciare la sicurezza e le prestazioni è fondamentale per proteggere le sessioni degli utenti senza influire sull'esperienza generale.
Revoca e Invalidazione dei Token
Sebbene la scadenza dei token sia cruciale, la revoca dei token aggiunge un altro strato di sicurezza, soprattutto in scenari come il logout dell'utente, dispositivi persi o sospette violazioni di sicurezza. Sebbene i token di accesso JWT senza stato rimangano validi fino a quando non scadono, la gestione efficace dei token di aggiornamento può bloccare l'emissione di nuovi token di accesso.
La revoca dei token in tempo reale prevenisce l'accesso non autorizzato a risorse sensibili [8]Per invalidare i token immediatamente, considerare l'implementazione di un blacklist server-side che traccia i token revocati e li controlla durante le richieste di API . Inoltre, la funzionalità di Logout Unico (SLO) consente agli utenti di terminare più sessioni di autenticazione in un'unica azione, garantendo che tutti i token di aggiornamento correlati ai servizi connessi vengano revocati.
È anche importante avere protocolli chiari in vigore per gestire i token compromessi. Questi protocolli dovrebbero includere la revoca immediata dei token, avvisi di sicurezza automatizzati, notifiche tempestive agli utenti interessati e la terminazione di tutte le sessioni attive legate al token compromesso.
Aggiornamenti dei Token Sicuri con i Sistemi OTA
Una volta stabilito un ciclo di vita e una strategia di revoca sicuri dei token, gli aggiornamenti over-the-air (OTA) diventano essenziali per mantenere la sicurezza dei token mentre le minacce evolvono. I sistemi OTA consentono di distribuire velocemente patch di sicurezza, di rotare le chiavi API, di aggiornare i certificati e di raffinare la logica di validazione - tutti senza richiedere aggiornamenti manuali agli utenti.
Per i sviluppatori che utilizzano Capacitor, strumenti come Capgo forniscono una soluzione OTA conforme con crittografia end-to-end. Ciò garantisce che gli aggiornamenti di sicurezza siano consegnati in modo sicuro ai dispositivi, rispettando le linee guida di Apple e Android. Tali sistemi sono particolarmente utili per affrontare vulnerabilità di sicurezza urgenti.
Per migliorare ulteriormente la sicurezza dei token, monitorare le applicazioni e l'infrastruttura per le minacce emergenti. Utilizzare i sistemi OTA per distribuire difese runtime e altre misure avanzate che possono bloccare immediatamente gli utenti o i dispositivi sospetti, garantendo al contempo un servizio ininterrotto per gli utenti legittimi.
Opzioni di archiviazione dei token: Sicurezza vs. Facilità d'uso
Scegliere come archiviare i token in modo sicuro è tutto un questione di trovare l'equilibrio giusto tra sicurezza e facilità d'uso. La tua scelta può influire direttamente sulla vulnerabilità dell'applicazione agli attacchi e sull'esperienza dell'utente.
Archiviazione in memoria vs. Archiviazione persistente
Archiviazione in memoria conserva i token nella memoria dell'applicazione o nelle variabili JavaScript, rendendola una scelta altamente sicura. Poiché i token non vengono scritti in archiviazione persistenteMa l'attacco dei tradizionali XSS è meno probabile per loro.
Ma c'è un trucco: i token memorizzati scompaiono quando gli utenti ricaricano la pagina o aprono una nuova scheda. Ciò rende lo storage in memoria meno pratico per le app web dove gli utenti si aspettano un'esperienza di navigazione senza intoppi.
Al contrario lo storage persistente - metodi come lo storage locale, lo storage di sessione o i cookie - offrono un'esperienza più fluida. I token memorizzati persistentemente consentono agli utenti di chiudere il loro browser, tornare in seguito e riprendere da dove si sono fermati senza dover accedere nuovamente. [9].
Tuttavia, questa comodità comporta rischi di sicurezza. Lo storage persistente è più vulnerabile agli attacchi XSS, dove i script malintenzionati possono rubare i token da lo storage locale o di sessione [4]. I cookie, nonostante offrano opzioni di configurazione aggiuntive, possono anche essere oggetto di attacchi CSRF se non sono protetti con le bandiere di configurazione corrette.
Per le app mobili che utilizzano Capacitor i Worker del web offrono un terreno di mezzo. Eseguendo in uno scope globale separato, migliorano la sicurezza mentre mantengono l'usabilità meglio dello storage in memoria [9]. Se i Worker del web non sono un'opzione, le chiusure JavaScript possono simulare metodi privati per aggiungere un livello di protezione extra. [9]Infine, gli sviluppatori di app mobili devono pesare i pro e i contro dello storage sicuro nativo rispetto all'encryption personalizzato.
Keychain/Keystore vs. Crittografia Personalizzata
Per le applicazioni mobili, un storage sicuro nativo del piattaforma come Keychain di iOS e Keystore di Android è il gold standard. Queste soluzioni offrono una sicurezza basata su hardware, rendendo l'estrazione dei token molto più difficile.
The beauty of these native tools lies in their simplicity. They’re built into the operating systems, so developers don’t have to write extensive code to implement them. Plus, they support features like l'autenticazione biometrica e la gestione centralizzata dei credenziali, che migliorano sia la sicurezza che la comodità dell'utente [10].
Crittografia Personalizzata, d'altra parte, dà agli sviluppatori più controllo ma comporta sfide significative. La sicurezza dipende interamente dalla qualità dell'implementazione della crittografia e dalla gestione sicura delle chiavi [10]. Molti sviluppatori sottostimano la complessità della creazione di sistemi sicuri, il che può portare a vulnerabilità. E poiché gli standard crittografici evolvono, le soluzioni personalizzate richiedono aggiornamenti e manutenzione continuativi - rendendole risorse-intensive a meno che il tuo team non abbia una profonda expertise in questo campo.
Tabella di Comparazione Sicurezza vs. Usabilità
| Metodo di Storage | Livello di Sicurezza | Facilità d'uso | Complessità di Implementazione | Miglior Utilizzo |
|---|---|---|---|---|
| Memoria di Sistema | Alto | Basso (perso alla ricarica) | Basso | Sessioni brevi ad alta sicurezza |
| Memoria Locale | Basso | Alto | Basso | Solo dati non sensibili |
| Memoria della sessione | Medio | Alto | Basso | Dati della sessione temporanei |
| Cookie sicuri | Alto (con le bandiere corrette) | Medio | Medio | Applicazioni web con supporto del server |
| iOS Keychain | Molto Alto | Medio | Basso | Applicazioni iOS native/ibride |
| Android Keystore | Molto Alto | Medio | Basso | Applicazioni Android native/ibride |
| Crittografia Personalizzata | Variabile | Medio | Alto | Requisiti di sicurezza specializzati |
Ecco come le opzioni di archiviazione native della piattaforma come Keychain e Keystore offrono una combinazione forte di sicurezza e facilità di implementazione, rendendole ideali per le applicazioni mobili. Offrono una protezione robusta senza che i developer debbano padroneggiare la crittografia.
Per i developer di Capacitor, utilizzare plugin di archiviazione sicura per accedere a queste soluzioni native è un passo intelligente. Combina la sicurezza supportata da hardware di Keychain e Keystore con la flessibilità cross-platform che Capacitor offre.
In definitiva, la vostra scelta di archiviazione dei token dovrebbe allinearsi con il modello di minaccia del vostro'app e con le aspettative degli utenti. Le applicazioni che gestiscono dati sensibili, come le app di sanità o finanziarie, dovrebbero priorizzare la sicurezza sopra ogni altra cosa. Al contrario, le app di consumo potrebbero accettare rischi leggermente più alti per offrire un'esperienza utente più fluida. Capendo questi compromessi, potete scegliere il metodo di archiviazione che meglio si adatta alle vostre esigenze.
Chiavi di apprendimento
La protezione dei dati degli utenti attraverso l'archiviazione sicura dei token non è solo una pratica tecnica ottimale - è una necessità per mantenere l'integrità dell'app. Con 81% delle violazioni confermate nel 2022 legate a password deboli, riprese o rubate [12], i developer di app mobili devono priorizzare misure di sicurezza robuste dei token.
Riepilogo delle migliori pratiche
Un piano di sicurezza dei token efficace si basa su più strati di protezione. Inizia utilizzando storage nativo sicuroad esempio iOS Keychain e Android Keystore, che offrono una sicurezza basata su hardware.
Evita di memorizzare i token in LocalStorage o IndexedDB [2]poiché questi metodi sono vulnerabili agli attacchi XSS. Invece, fai affidamento a opzioni di storage sicure integrate nel sistema operativo, garantendo un accesso limitato. Per i sviluppatori che utilizzano Capacitor, i plugin di storage sicuro forniscono un modo per accedere alle protezioni native mantenendo la funzionalità cross-platform.
Gestione del ciclo di vita dei token è un altro aspetto critico. Espira regolarmente i token e implementa la rotazione dei token di refresh, generando un nuovo token di refresh ogni volta che viene richiesto un token di accesso. [3]La durata dei token di refresh più breve riduce il rischio di abuso nel caso di furto.
Conserva i chiavi di firma riservate e condividi solo con i servizi essenziali. [1]Evita pratiche insecure come la registrazione dei token o l'inserimento di essi in URL. [11]Questi passaggi rafforzano collettivamente la tua strategia di gestione dei token.
Passaggi successivi per i sviluppatori
Qui è come puoi agire su queste migliori pratiche per migliorare la sicurezza dei token del tuo app:
-
Valuta i metodi di storage dei token. If utilizzate soluzioni non sicure come LocalStorage, priorizzate la migrazione verso il storage sicuro nativo del sistema. Per le Capacitor app, adottate plugin di storage sicuro per sfruttare efficacemente le protezioni native.
-
Implementare l'autenticazione a strati. Utilizzare metodi più semplici per azioni a basso rischio, ma richiedere l'autenticazione a fattore multipla (MFA) o riconoscimento biometrico per operazioni sensibili. Secondo Microsoft, il MFA può bloccare il 99,9% degli attacchi automatizzati [12]Utilizzare sistemi di aggiornamento OTA (over-the-air) [12].
-
per aggiornamenti sicuri e immediati. Strumenti come __CAPGO_KEEP_0__ consentono aggiornamenti crittografati in tempo reale per le __CAPGO_KEEP_1__ app, garantendo che le correzioni di sicurezza raggiungano gli utenti senza compromettere la sicurezza dei token durante gli aggiornamenti. for secure and immediate rollouts. Tools like Capgo enable encrypted live updates for Capacitor apps, ensuring that security fixes reach users without compromising token safety during updates.
-
Protocolli di scadenza, rinnovo e revoca regolari sono essenziali. Assicurarsi che l'implementazione rifletta questi principi per limitare i rischi. Monitorare i modelli di autenticazione.
-
Tenere d'occhio l'attività insolita e regolare le misure di sicurezza in base alle minacce in evoluzione Utilizzare metodi più semplici per azioni a basso rischio, ma richiedere [13]Le revisioni di sicurezza regolari dovrebbero essere una parte routine del tuo processo di sviluppo, non un dopo pensiero.
Mentre la sicurezza mobile continua a evolversi, i principi fondamentali rimangono gli stessi: utilizzare lo storage sicuro nativo, gestire efficacemente i cicli di vita dei token e assicurarsi che l'encryption sia inoppugnabile. Con 81% degli smartphone ora equipaggiati con biometria come di 2022 [12], gli sviluppatori hanno strumenti potenti per migliorare sia la sicurezza che l'esperienza utente.
I tuoi utenti ti stanno affidando i loro dati - assicurati che le tue pratiche di storage dei token soddisfino gli standard più alti di sicurezza.
Domande frequenti
::: faq
Perché gli sviluppatori di mobile dovrebbero utilizzare iOS Keychain e Android Keystore per il storage sicuro dei token?
L'utilizzo di storage sicuro nativo, come iOS Keychain e Android Keystore, svolge un ruolo cruciale nella tutela dei dati sensibili all'interno degli app mobili. Questi strumenti sono dotati di crittografia integrata, assicurando che i token rimangano protetti dall'accesso non autorizzato. Inoltre, incorporano autenticazione dell'utenterichiedere agli utenti di confermare la propria identità prima di accedere ai dati archiviati. Ciò aggiunge un ulteriore strato di sicurezza.
Uno dei loro punti di forza è che le chiavi crittografiche sono non esportabili. In altre parole, queste chiavi non possono essere rimosse dal dispositivo, il che riduce significativamente il rischio che vengano compromesse. Poiché questi sistemi sono progettati per integrarsi in modo trasparente con le loro rispettive piattaforme, gli sviluppatori possono implementarli con facilità, evitando la fatica di gestire processi di crittografia complessi manualmente. L'impiego di questi strumenti non solo rafforza la sicurezza degli app ma aiuta anche gli sviluppatori a soddisfare standard di sicurezza moderni e seguire pratiche raccomandate dall'industria. :::
::: faq
Che sono le migliori pratiche per la gestione sicura dei cicli di vita dei token negli app mobili?
Per gestire i cicli di vita dei token in modo sicuro negli app mobili, gli sviluppatori dovrebbero seguire alcune pratiche essenziali. Iniziare usando token a breve durataad esempio, quelli con un'validità di 15 minuti. Ciò riduce la finestra di opportunità per l'abuso se un token è compromesso. Per mantenere la comodità dell'utente senza sacrificare la sicurezza, implementare token di rinnovo. Questi consentono di rilasciare nuovi token senza costringere gli utenti a effettuare l'accesso ripetutamente.
La corretta conservazione dei token è critica per prevenire l'accesso non autorizzato. Rely sempre sulle soluzioni di archiviazione sicura specifiche della piattaforma, come Keychain per iOS o Android Keystore. Queste sono specificamente progettate per proteggere dati sensibili. Inoltre, evitare di codificare i token o di tenerli in chiaro all'interno dell'applicazione, poiché ciò può esporli a potenziali minacce.
Integrando queste pratiche, gli sviluppatori possono migliorare la sicurezza della gestione dei token nelle applicazioni mobili e proteggere gli utenti da potenziali vulnerabilità. :::
::: faq
Che sfide possono sorgere con la crittografia personalizzata per l'archiviazione dei token, e quando dovrebbe essere considerata al posto delle soluzioni native?
Quando si tratta di memorizzare i token nelle applicazioni mobili, utilizzare la crittografia personalizzata può essere una spada a doppio taglio. Sebbene sembri una soluzione personalizzata offra più controllo, spesso porta una maggiore complessità, apre la porta a potenziali lacune di sicurezza e richiede una manutenzione continua per tenere il passo con le nuove minacce. A differenza degli strumenti di crittografia integrati forniti dalle piattaforme, le soluzioni personalizzate solitamente mancano di test estensivi, documentazione dettagliata e il sostegno di una forte comunità di sviluppatori. Ciò può rendere il debug e l'integrazione un problema molto più grande.
Detto ciò, ci sono situazioni in cui l'encryption personalizzato diventa inevitabile - come quando si tratta di dati estremamente sensibili o si cerca di soddisfare requisiti regolatori rigorosi che gli strumenti standard non possono gestire. In questi casi, è cruciale per i sviluppatori aderire a le migliori pratiche per garantire che i loro metodi di encryption siano non solo sicuri ma anche affidabili e conformi ai standard dell'industria. Considerare attentamente i trade-off prima di immergersi in un approccio di encryption personalizzato.
Continua da Secure Token Storage: Migliori Pratiche per i Sviluppatori di Applicazioni Mobili
Se stai utilizzando Secure Token Storage: Migliori Pratiche per i Sviluppatori di Applicazioni Mobili per pianificare la sicurezza e la conformità, connettilo con Encryption per la dettagliata implementazione in Encryption Compliance per i dettagli di implementazione in Compliance Capgo Scanner di Sicurezza per il flusso di lavoro del prodotto in Capgo Scanner di Sicurezza Capgo Sicurezza per il flusso di lavoro del prodotto in Capgo Sicurezza, e Capgo Centro di Trust per il flusso di lavoro del prodotto in Capgo Centro di Trust



