

Penyimpanan token autentikasi dengan aman sangat penting untuk keamanan aplikasi mobile. Token adalah kunci untuk akun pengguna, data sensitif, dan layanan. Jika terbongkar, mereka dapat menyebabkan Pencurian identitas, penipuan keuangan, dan pelanggaran data. Berikut cara melindunginya:
Ringkasan Utama:
- Pakai Penyimpanan Aman yang Dibangun di Platform: Simpan token di Keychain iOS atau Keystore Android untuk keamanan yang didukung perangkat keras.
- Enkripsi Token saat Tidak Digunakan: Gunakan alat seperti
EncryptedSharedPreferences(Android) atauCryptoKit(iOS) untuk enkripsi yang aman. - Pengungkapan Token yang TerbatasGunakan token yang berumur pendek dan rotasi token untuk mengurangi risiko.
- Komunikasi yang AmanGunakan HTTPS dan implementasikan pemberian sertifikat untuk mencegah intersepsi.
- Pengelolaan Siklus TokenBatalkan, refresh, dan revok token secara teratur untuk mengurangi kerusakan dari pencurian.
Perbandingan Cepat Metode Penyimpanan:
| Metode Penyimpanan | Level Keamanan | Usability | Penggunaan Terbaik |
|---|---|---|---|
| Penyimpanan di Memori | Tinggi | Rendah | Sesi singkat, kebutuhan keamanan tinggi |
| Penyimpanan Lokal | Rendah | Tinggi | Data tidak sensitif |
| Cookie yang Dapat Dikunci | Tinggi | Menengah | Aplikasi web dengan kontrol sisi server |
| Kunci iOS | Sangat Tinggi | Indonesia | Applikasi iOS yang menyimpan token sensitif |
| Kunci Android | Sangat Tinggi | Indonesia | Applikasi Android yang memerlukan penyimpanan yang aman |
| Enkripsi Khusus | Variabel | Indonesia | Kebutuhan Keamanan Khusus |
Mulai dengan mengaudit metode penyimpanan token aplikasi Anda saat ini dan implementasikan praktik terbaik ini untuk melindungi pengguna dan merek Anda.
Kenyataan Palsu Enkripsi Disk Falsafah Penyimpanan yang Aman pada Perangkat Mobile - Daniel Mayer & Drew Suarez
Aturan Dasar untuk Penyimpanan Token yang Aman
Melindungi token memerlukan pendekatan keamanan yang berlapis. Dengan menggabungkan beberapa keamanan, Anda memastikan bahwa jika satu langkah gagal, lainnya masih melindungi data sensitif. Untuk aplikasi Capacitor, mengikuti praktik-praktik ini sangat penting untuk menjaga keamanan token di berbagai platform.
Pakai HTTPS dan Penguncian Sertifikat
Enkripsi HTTPS adalah pertahanan pertama Anda melawan interupsi token. Setiap interaksi antara aplikasi Anda dan server harus menggunakan HTTPS untuk mengenkripsi data dalam transit, sehingga menghindari paparan pada penyerang.
Untuk memperkuat ini lebih lanjut, implementasikan Penguncian Sertifikat. Untuk aplikasi Capacitor @capgo/capacitor-pinning-SSL Penguncian SSL menghubungkan koneksi HTTPS ke sertifikat yang dibundel untuk CapacitorHttp di iOS dan Android. Teknik ini memastikan aplikasi Anda berkomunikasi hanya dengan server yang dipercaya, bahkan jika seseorang mencoba menggunakan sertifikat palsu. Dengan mengkode sertifikat server Anda atau kunci publik ke dalam aplikasi, Anda menetapkan hubungan kepercayaan langsung antara aplikasi dan server.
“Anda harus mengunci setiap kali Anda ingin relatif yakin dengan identitas host jarak jauh atau ketika beroperasi di lingkungan yang berbahaya. Karena satu atau kedua hal ini hampir selalu benar, Anda mungkin harus mengunci semua waktu.” – Cheat Sheet OWASP penguncian [5]
A contoh nyata: Twitter memperkenalkan sertifikat pinning di aplikasi mobile-nya setelah mengalami serangan Man-in-the-Middle (MitM). Tim mereka menyematkan kunci publik sertifikat server langsung ke dalam aplikasi. Ketika pengguna terhubung, aplikasi memverifikasi sertifikat terhadap yang dipasang. Jika tidak ada kesesuaian, koneksi dihentikan segera. Pendekatan ini secara signifikan mengurangi serangan MitM dan meningkatkan kepercayaan pengguna terhadap platform [5].
Anda dapat memilih antara sertifikat pinning (mengvalidasi sertifikat secara keseluruhan) untuk keamanan maksimum atau kunci publik pinning (mengvalidasi hanya kunci publik) untuk fleksibilitas yang lebih besar selama perpanjangan sertifikat Alat seperti untuk Android dan untuk Android dan untuk iOS memudahkan implementasi teknik-teknik ini [5].
Setelah transmisi aman telah terinstal, langkah berikutnya adalah untuk mengurangi paparan token.
Terbatasinya Pengungkapan Token
Menurunkan paparan token melibatkan membatasi baik lingkup maupun masa hidup token. Konsepnya sederhana: semakin singkat waktu token valid dan semakin sedikit hak akses yang dimilikinya, semakin rendah risikonya jika terjadi kebocoran.
- Gunakan token akses singkat dengan waktu kedaluwarsa yang diukur dalam menit. Pasangkannya dengan token refresh untuk menjaga sesi pengguna tanpa menyimpan token akses yang berlangsung lama di perangkat. Pendekatan ini memastikan token yang dicuri menjadi tidak berguna dengan cepat.
- Aplikasikan prinsip kebijakan keamanan minimum. Misalnya, jika token hanya dibutuhkan untuk membaca data profil pengguna, jangan berikan hak akses untuk mengubah pengaturan akun atau mengakses detail pembayaran.
- Enable rotasi token refresh, di mana token refresh baru diterbitkan setiap kali digunakan untuk meminta token akses baru. Jika token refresh dicuri, maka menjadi tidak berlaku setelah aplikasi yang sah menggunakan token tersebut, sehingga mengurangi jendela risiko. [4].
Dengan membatasi paparan token, Anda mengurangi kemungkinan kerusakan signifikan dari kebocoran. Selanjutnya, enkripsi memastikan token tetap aman bahkan jika perangkat fisik dicuri.
Enkripsi Token saat Tidak Digunakan
Penyimpanan Token yang Aman Pengamanan penyimpanan token di perangkat. Bahkan jika perangkat hilang, dicuri, atau diserang oleh malware, pengamanan memastikan token tetap tidak dapat dibaca.
Sistem operasi mobile modern menyediakan penyimpanan yang aman dan didukung oleh perangkat keras yang jauh lebih dapat diandalkan daripada metode standar seperti SharedPreferences pada Android atau NSUserDefaults pada iOS [4].
- Untuk AndroidPilih
EncryptedSharedPreferences(ini tersedia pada Android 10 dan kemudian). Alat ini mengelola enkripsi dan manajemen kunci secara otomatis, memudahkan implementasi sambil meningkatkan keamanan. Misalnya,SecureJWTStoragetanpa memerlukan pengamanan kustom yang kompleks __CAPGO_KEEP_0__.EncryptedSharedPreferencestidak memerlukan enkripsi kustom kompleks code. - Pilih Keychain: Keychain menawarkan enkripsi tingkat perangkat keras untuk penyimpanan token yang aman. Pengembang dapat menggunakan
KeychainHelperKelas untuk mengelola token JWT atau menambahkan lapisan keamanan dengan mengenkripsi token dengan CryptoKit Sebelum menyimpannya di Keychain [4].
Kedua Android dan iOS menggunakan enkripsi yang didukung oleh perangkat keras, seperti Secure Enclave pada iOS dan Hardware Security Module pada Android. Komponen-komponen ini menyimpan kunci enkripsi di perangkat keras yang tahan gangguan, terisolasi dari sistem operasi utama.
Terakhir, tetapkan kebijakan penyimpanan data yang jelas. Hapus otomatis token yang telah kadaluarsa dan hapus data sensitif secara aman dari perangkat ketika tidak diperlukan lagi. Praktik-praktik ini memastikan token hanya disimpan selama waktu yang absolut diperlukan. [6].
Metode Penyimpanan Token Platform-Spesifik
Setiap platform mobile menyediakan alat-alatnya sendiri untuk melindungi token, yang dirancang untuk memenuhi kebutuhan keamanan dan pengalaman pengguna. Pilihan asli ini membangun pada praktik-praktik dasar seperti HTTPS, enkripsi, dan mengurangi paparan, yang dibahas sebelumnya.
Android: Keystore dan SharedPreferences yang Dikripsi
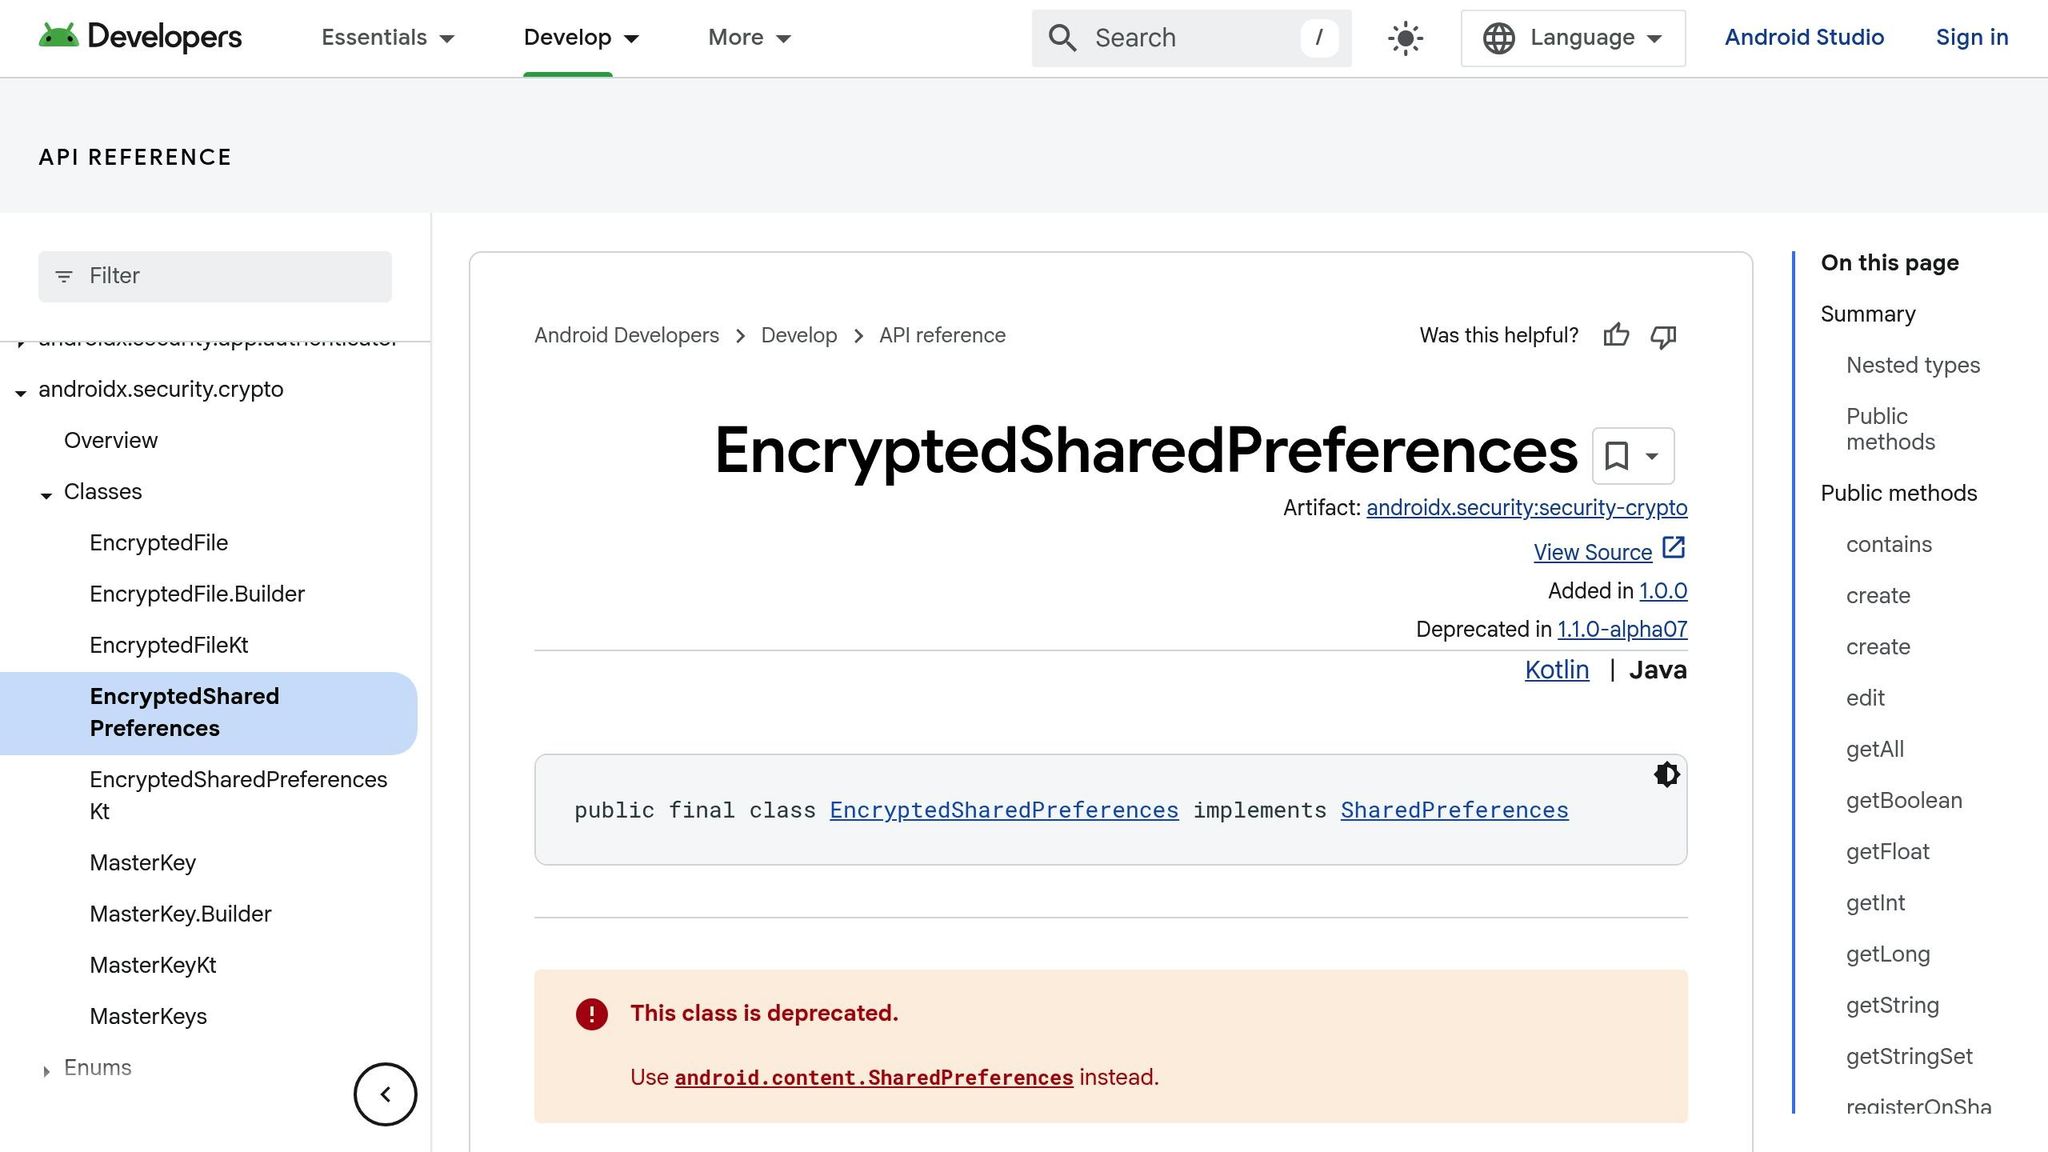
Perangkat Android menawarkan perlindungan token yang kuat melalui Sistem Keystore dan SharedPreferences yang DikripsiKeystore menyimpan kunci kriptografi dengan aman di lingkungan yang dilindungi, sehingga sulit diekstrak dan memastikan kunci tidak dapat diekspor. Ini berarti kunci hanya dapat digunakan untuk operasi yang aman. Selain itu, Anda juga dapat menambahkan batasan seperti memerlukan autentikasi pengguna. Untuk perangkat yang menjalankan Android 9 (API level 28) atau lebih tinggi, Kunci StrongBox KeyMint menawarkan isolasi yang lebih besar dibandingkan dengan Trusted Execution Environment (TEE) standar. Untuk memeriksa apakah StrongBox tersedia, gunakan FEATURE_STRONGBOX_KEYSTORE, dan aktifkan dengan KeyGenParameterSpec.Builder.setIsStrongBoxBacked().
EncryptedSharedPreferences menawarkan cara yang lebih sederhana untuk menyimpan pasang nilai yang aman. Data dienkripsi dan manajemen kunci yang aman, mendukung API level 23 dan di atasnya. Arun, seorang Insinyur Android, menyoroti kemudahan penggunaannya:
“Dengan hanya beberapa baris kode code, kita dapat mengurangi signifikan keamanan by using
EncryptedSharedPreferences. Ini adalah solusi yang kuat dan mudah digunakan untuk mengamankan data sensitif di aplikasi Android.”
Untuk praktik terbaik, implementasikan pengelolaan kesalahan, rotasi kunci setiap 90-180 hari, dan hindari menyimpan data yang sangat sensitif (seperti nomor kartu kredit) di SharedPreferences. Data seperti itu seharusnya diproses di backend yang aman.
iOS: Keychain dan Kotak Enkripsi
On iOS, keamanan token bergantung pada Keychain dan Kotak Enkripsi. Keychain adalah repositori aman untuk data sensitif, seperti kata sandi dan token, menggunakan enkripsi AES-256-GCM. Keychain menggunakan sistem kunci ganda: satu kunci untuk metadata dan kunci unik untuk setiap item yang disimpan. Kunci metadata dilindungi oleh Secure Enclave, yang menyimpannya untuk pencarian yang lebih cepat, sementara kunci rahasia memerlukan perjalanan balik ke enclave untuk keamanan tambahan. Keychain juga mendukung penyimpanan aman item di antara aplikasi dari pengembang yang sama, yang dikelola oleh securityd daemon.
Secure Enclave meningkatkan perlindungan dengan kunci P256 dan sekitar 4 MB penyimpanan aman. Anda dapat meningkatkan keamanan dengan mengonfigurasi Daftar Kontrol Akses (ACL) untuk memerlukan autentikasi Face ID, Touch ID, atau kode sandi menggunakan pengaturan seperti kSecAttrAccessibleWhenUnlocked. Untuk keamanan yang lebih ketat, opsi .whenPasscodeSetThisDeviceOnly menggunakan data yang tetap terkait dengan perangkat, mengurangi risiko akses tidak sah. Pastikan untuk mengatasi kasus sampingan seperti pemblokiran biometrik atau reset perangkat, dan secara teratur audit hak akses dan izin aplikasi.
Capacitor: Plugin Penyimpanan Aman
For cross-platform apps, Capacitor offers secure storage plugins that simplify token security without requiring platform-specific code. @capgo/capacitor-penyimpanan-data-sqlite menyimpan data secara lokal dengan SQLite dan enkripsi optional, sementara @capgo/capacitor-penyimpanan-akun-persistent menyimpan data autentikasi yang bertahan selama reinstal. Pada iOS, plugin menyimpan data di Keychain sistem yang terenkripsi, sementara pada Android, plugin mengenkripsi data menggunakan AES dalam mode GCM dengan kunci yang dihasilkan oleh Android Keystore sebelum menyimpannya di SharedPreferences. Untuk lingkungan web, plugin menggunakan penyimpanan tidak terenkripsi localStorage tetapi hanya untuk tujuan debugging.
In February 2025, martinkasa updated the capacitor-secure-storage-plugin to support Capacitor v7, ensuring secure storage of string values across iOS and Android. These plugins are ideal for storing login credentials and JSON data. However, they may lack the granular control offered by native solutions. For enterprise-level apps with advanced security needs, native options like iOS Keychain Services and Android Keystore APIs - or enhanced tools like Ionic’s Identity Vault - might be better suited. Capacitor’s official documentation also advises using native secure storage for sensitive data, such as encryption keys or session tokens.
Ketika mengaktifkan pembaruan live untuk aplikasi Capacitor, layanan seperti Capgo can further bolster token security. Capgo’s end-to-end encryption ensures that updates - including those containing security patches or token management improvements - are delivered securely, maintaining the integrity of your app’s security framework.
Manajemen Token dan Keamanan
Managing tokens effectively involves overseeing their creation, expiration, and revocation. Developers need to design systems that strike a balance between strong security measures and a seamless user experience. Below, we dive into strategies for token expiration, revocation, and secure over-the-air (OTA) updates to help you build a comprehensive token management approach.
Metode Penghapusan Token dan Pembaruan
Using short-lived access tokens alongside longer-lasting refresh tokens is a key practice for secure token handling. Access tokens should expire within 5–15 minutes to reduce the risk of misuse if compromised. On the other hand, refresh tokens can remain valid for days or weeks, allowing users to maintain their sessions without frequent re-authentication.
Penghapusan Token Berperan Kritis dalam Menjaga Keamanan dan Efisiensi API [7]. Pairing this with token rotation - where previously issued tokens are invalidated - adds an extra layer of protection. This method minimizes the damage caused by a compromised refresh token and can also help identify suspicious activity, like the reuse of an old token.
Ketika merancang mekanisme refresh, pastikan token diproses dengan validasi yang ketat selama proses refresh. Gunakan batasan rate untuk melindungi serangan brute force dan gunakan pemantauan otomatis untuk mendeteksi anomali, seperti permintaan refresh dari lokasi yang berbeda pada waktu yang sama. Menyeimbangkan keamanan dan kinerja adalah kunci untuk melindungi sesi pengguna tanpa mengganggu pengalaman secara keseluruhan.
Revoke dan Menghapus Token
Meskipun kedaluwarsa token sangat penting, penghapusan token menambahkan lapisan keamanan lain, terutama dalam skenario seperti keluar dari akun pengguna, perangkat hilang, atau kebocoran keamanan yang diduga. Meskipun token akses JWT tanpa keadaan (stateless) tetap valid hingga kedaluwarsa, mengelola token refresh efektif dapat menghalangi penerbitan token akses baru.
Penghapusan token segera mencegah akses tidak sah ke sumber daya sensitif [8]. Untuk menghapus token segera, pertimbangkan untuk menerapkan blacklist server-side yang mencatat token yang dibatalkan dan memeriksa mereka selama API permintaan. Selain itu, fungsi Logout tunggal (SLO) memungkinkan pengguna untuk mengakhiri beberapa sesi autentikasi dalam satu aksi, sehingga membatalkan semua token refresh terkait di layanan yang terhubung.
Penting juga untuk memiliki protokol yang jelas untuk mengelola token yang tercemar. Protokol ini harus mencakup penghapusan token segera, peringatan keamanan otomatis, pemberitahuan tepat waktu kepada pengguna yang terkena, dan penghentian semua sesi aktif yang terkait dengan token yang tercemar.
Pembaruan Token yang Aman dengan Sistem OTA
Setelah Anda telah menetapkan siklus token yang kuat dan strategi penghapusan, pembaruan perangkat keras (OTA) yang aman menjadi sangat penting untuk menjaga keamanan token karena ancaman yang terus berkembang. Sistem OTA memungkinkan Anda untuk segera mengimplementasikan patch keamanan, memutar kunci API, memperbarui sertifikat, dan memperhalus logika validasi - semua tanpa memerlukan pembaruan manual dari pengguna.
Untuk pengembang yang menggunakan Capacitor, alat seperti Capgo menyediakan solusi OTA yang kompatibel dengan enkripsi ujung-ke-ujung. Hal ini memastikan bahwa pembaruan keamanan disampaikan dengan aman ke perangkat sambil mematuhi pedoman Apple dan Android. Sistem seperti ini sangat berguna untuk menangani kebocoran keamanan yang mendesak.
Untuk meningkatkan keamanan token lebih lanjut, pantau aplikasi dan infrastruktur Anda untuk ancaman yang berkembang. Gunakan sistem OTA untuk mengeluarkan pertahanan waktu eksekusi dan langkah-langkah maju lainnya yang dapat langsung menghalangi pengguna atau perangkat yang mencurigakan, sambil memastikan layanan yang tidak terganggu untuk pengguna yang sah.
Pembaruan Token: Keamanan vs. Kemudahan Penggunaan
Ketika memutuskan cara menyimpan token dengan aman, semua tentang menemukan keseimbangan yang tepat antara keamanan dan kemudahan penggunaan. Pilihan Anda dapat langsung mempengaruhi kerentanan aplikasi Anda terhadap serangan dan pengalaman pengguna secara keseluruhan. Mari kita analisis kelebihan dan kekurangan metode penyimpanan yang berbeda.
Penggunaan Memori vs. Penyimpanan Tetap
Penggunaan memori menyimpan token di memori aplikasi atau variabel JavaScript, membuatnya menjadi pilihan yang sangat aman. Karena token tidak ditulis ke penyimpanan tetaptetapi penyerang yang menggunakan serangan XSS tradisional memiliki kesempatan yang lebih sedikit untuk mengaksesnya.
Namun, ada satu hal: token yang disimpan di memori akan hilang ketika pengguna memperbarui halaman atau membuka tab baru. Hal ini membuat penyimpanan di memori kurang praktis untuk aplikasi web di mana pengguna mengharapkan pengalaman browsing yang lancar.
Di sisi lain, penyimpanan persisten - metode seperti penyimpanan lokal, penyimpanan sesi, atau cookie - menawarkan pengalaman yang lebih halus. Token yang disimpan secara persisten memungkinkan pengguna untuk menutup browser, kembali nanti, dan melanjutkan dari mana mereka berhenti tanpa perlu masuk lagi. [9].
Tapi, kemudahan ini datang dengan risiko keamanan. Penyimpanan persisten lebih rentan terhadap serangan XSS, di mana skrip jahat dapat mencuri token dari penyimpanan lokal atau sesi. [4]. Cookie, meskipun menawarkan opsi konfigurasi tambahan, juga dapat disasar oleh serangan CSRF jika tidak dijamin dengan flag yang tepat.
Untuk aplikasi mobile yang menggunakan Capacitor Kerjaan Web menawarkan titik tengah. Berjalan di lingkungan global terpisah, mereka meningkatkan keamanan sambil menjaga kenyamanan lebih baik daripada penyimpanan di memori. [9]. Jika Kerjaan Web tidak menjadi pilihan, penutupan JavaScript dapat menyimulasikan metode pribadi untuk menambahkan lapisan perlindungan tambahan. [9]. Pengembang mobile juga harus mempertimbangkan kelebihan dan kekurangan penyimpanan keamanan native versus enkripsi kustom.
Keychain/Keystore vs. Enkripsi Khusus
Untuk aplikasi mobile, penyimpanan aman yang native platform seperti Keychain iOS dan Keystore Android adalah standar emas. Solusi-solusi ini menawarkan keamanan yang didukung perangkat keras, sehingga ekstraksi token menjadi jauh lebih sulit.
Keindahan dari alat-alat native ini terletak pada sederetannya. Mereka dibangun ke dalam sistem operasi, sehingga pengembang tidak perlu menulis kode code yang panjang untuk mengimplementasikannya. Selain itu, mereka mendukung fitur seperti autentikasi biometrik dan manajemen kredit sentral, yang meningkatkan baik keamanan maupun kenyamanan pengguna [10].
Enkripsi khusus, di sisi lain, memberikan pengembang lebih banyak kontrol tetapi datang dengan tantangan yang signifikan. Keamanan bergantung sepenuhnya pada bagaimana baik enkripsi diimplementasikan dan bagaimana aman pengelolaan kunci [10]. Banyak pengembang melupakan kompleksitas menciptakan sistem yang aman, yang dapat menyebabkan kelemahan. Dan karena standar kriptografi berkembang, solusi khusus memerlukan pembaruan dan perawatan yang berkelanjutan - membuatnya intensif sumber daya kecuali tim Anda memiliki keahlian mendalam di bidang ini.
Perbandingan Keamanan vs. Kenyamanan Tabel
| Methode Penyimpanan | Level Keamanan | Usability | Kompleksitas Implementasi | Penggunaan Terbaik |
|---|---|---|---|---|
| Penyimpanan di Memori | Tinggi | Rendah (hilang setelah refresh) | Rendah | Penggunaan tinggi keamanan, sesi singkat |
| Penyimpanan Lokal | Rendah | Tinggi | Ringan | Hanya data yang tidak sensitif |
| Penyimpanan Sesi | Menengah | Tinggi | Ringan | Data sesi sementara |
| Cookie yang Aman | Tinggi (dengan flag yang tepat) | Menengah | Menengah | Aplikasi web dengan dukungan server |
| Penyimpanan Token yang Aman | Sangat Tinggi | Menengah | Rendah | Aplikasi iOS Native/Hibrid |
| Kunci Android | Sangat Tinggi | Menengah | Rendah | Aplikasi Android Native/Hibrid |
| Enkripsi Kustom | Variabel | Indonesia | Tinggi | Persyaratan keamanan khusus |
Table ini menampilkan bagaimana opsi penyimpanan native platform seperti Keychain dan Keystore menawarkan kombinasi yang kuat dari keamanan dan kemudahan implementasi, sehingga mereka ideal untuk aplikasi mobile. Mereka menyediakan perlindungan yang kuat tanpa memerlukan pengembang untuk menguasai kriptografi.
Untuk pengembang Capacitor, menggunakan plugin penyimpanan aman untuk mengakses solusi native ini adalah langkah cerdas. Ini kombinasi keamanan yang didukung oleh perangkat keras Keychain dan Keystore dengan fleksibilitas lintas-platform yang ditawarkan oleh Capacitor.
Secara akhir, pilihan penyimpanan token Anda harus sesuai dengan model ancaman aplikasi dan harapan pengguna. Aplikasi yang mengolah data sensitif, seperti aplikasi kesehatan atau keuangan, harus memprioritaskan keamanan di atas segalanya. Di sisi lain, aplikasi konsumen mungkin menerima risiko yang lebih tinggi untuk menyampaikan pengalaman pengguna yang lebih halus. Dengan memahami kesan-kesan ini, Anda dapat memilih metode penyimpanan yang paling sesuai dengan kebutuhan Anda.
Kunci Pemahaman
Mengamankan data pengguna melalui penyimpanan token aman bukan hanya praktik keamanan teknis - itu kebutuhan untuk menjaga integritas aplikasi Anda. Dengan 81% of confirmed breaches in 2022 linked to weak, reused, or stolen passwords [12], pengembang mobile perlu memprioritaskan langkah-langkah keamanan token yang kuat.
Ringkasan Praktik Terbaik
Rencana keamanan token yang efektif bergantung pada lapisan-lapisan perlindungan yang berbeda. Mulai dengan menggunakan penyimpanan aman nativeseperti iOS Keychain dan Android Keystore, yang menawarkan keamanan yang didukung oleh perangkat.
Hindari menyimpan token di LocalStorage atau IndexedDB [2]karena metode-metode ini rentan terhadap serangan XSS. Sebaliknya, bergantung pada opsi penyimpanan aman yang dibangun ke dalam sistem operasi, sehingga aksesnya terbatas. Bagi pengembang yang menggunakan Capacitor, plugin penyimpanan aman menyediakan cara untuk mengakses perlindungan native sambil menjaga fungsi lintas platform.
Pengelolaan siklus token adalah aspek yang sangat penting. Perbarui token secara teratur dan implementasikan rotasi token refresh, menghasilkan token refresh baru setiap kali token akses diminta [3]. Siklus hidup token refresh yang lebih singkat mengurangi risiko penyalahgunaan jika token dicuri.
Hindari berbagi kunci tanda tangan dengan layanan yang tidak perlu [1]. Hindari praktik tidak aman seperti mencetak token atau memasukkannya ke dalam URL [11]. Langkah-langkah ini secara kolektif memperkuat strategi pengelolaan token Anda.
Langkah-Langkah Selanjutnya untuk Pengembang
Berikut cara Anda dapat menerapkan praktik terbaik ini untuk meningkatkan keamanan token aplikasi Anda.
-
Periksa metode penyimpanan token Anda. Jika Anda menggunakan solusi tidak aman seperti LocalStorage, prioritaskan migrasi ke penyimpanan aman yang natif platform. Untuk aplikasi Capacitor, gunakan plugin penyimpanan aman untuk memanfaatkan perlindungan asli secara efektif.
-
Implementasikan autentikasi berlapis. Use simpler methods for low-risk actions, but require autentikasi multi-faktor atau biometrik untuk operasi yang sensitif. Menurut Microsoft, autentikasi multi-faktor dapat menghalangi 99,9% serangan siber otomatis [12]Namun, pertimbangkan pengalaman pengguna - penelitian menunjukkan bahwa sekitar satu per tiga pengguna menghindari autentikasi multi-faktor karena ketidaknyamanannya [12].
-
Gunakan sistem pembaruan OTA (over-the-air) untuk pembaruan yang aman dan segera. Alat seperti Capgo memungkinkan pembaruan hidup yang terenkripsi untuk aplikasi Capacitor, sehingga memastikan bahwa perbaikan keamanan mencapai pengguna tanpa mengorbankan keamanan token selama pembaruan.
-
Fokus pada manajemen siklus token. Protokol peredaan, pengaktifan ulang, dan penghapusan yang teratur sangat penting. Pastikan implementasi Anda mencerminkan prinsip-prinsip ini untuk membatasi risiko.
-
Monitor pola autentikasi. Tetapkan perhatian pada aktivitas yang tidak biasa dan sesuaikan langkah-langkah keamanan Anda berdasarkan ancaman yang berkembang. [13]Harus ada audit keamanan secara teratur dalam proses pengembangan Anda, bukan sebagai pertimbangan terakhir.
Sementara keamanan mobile terus berkembang, prinsip-prinsip dasar tetap sama: gunakan penyimpanan keamanan native, manajemen siklus token efektif, dan pastikan enkripsi tidak dapat ditebak. 80% dari smartphone sekarang dilengkapi dengan biometrik sejak tahun 2022 [12]pengembang memiliki alat yang kuat untuk meningkatkan baik keamanan maupun pengalaman pengguna.
Pengguna Anda telah memercayakan Anda dengan data mereka - pastikan praktik penyimpanan token Anda memenuhi standar keamanan tertinggi.
FAQs
FAQs
Apa alasan pengembang mobile harus menggunakan iOS Keychain dan Android Keystore untuk penyimpanan token yang aman?
Using platform-native secure storage, such as iOS Keychain and Android Keystore, plays a crucial role in safeguarding sensitive data within mobile apps. These tools come with enkripsi bawaanMenggunakan cara ini, token tetap terlindungi dari akses tidak sah. Selain itu, mereka juga mengintegrasikan Autentikasi penggunaMengharuskan pengguna untuk mengonfirmasi identitas mereka sebelum mengakses data yang disimpan. Hal ini menambahkan layer keamanan tambahan.
Salah satu fitur unggulan mereka adalah bahwa kunci-kunci kriptografi tidak dapat diekspor Tidak dapat dieksporKunci-kunci ini tidak dapat dihapus dari perangkat, yang secara signifikan mengurangi risiko mereka terompres. Karena sistem-sistem ini dirancang untuk terintegrasi dengan platform masing-masing secara lancar, pengembang dapat mengimplementasikan mereka dengan mudah, menghindari kesulitan mengelola proses enkripsi kompleks secara manual. Menggunakan alat-alat ini tidak hanya memperkuat keamanan aplikasi, tetapi juga membantu pengembang untuk memenuhi standar keamanan modern dan mengikuti praktik yang direkomendasikan industri Standar keamanan modern dan mengikuti praktik yang direkomendasikan industri. :::
::: faq
Apa praktik terbaik untuk mengelola siklus token secara aman dalam aplikasi mobile?
Untuk mengelola siklus token secara aman dalam aplikasi mobile, pengembang harus mengikuti beberapa praktik yang esensial. Mulai dengan menggunakan token yang berumur pendekseperti yang memiliki masa berlaku 15 menit. Hal ini meminimalkan jendela kesempatan untuk penyalahgunaan jika token terkompromi. Untuk menjaga kenyamanan pengguna tanpa mengorbankan keamanan, implementasikan refresh token. Ini memungkinkan token baru dikeluarkan tanpa memaksa pengguna untuk masuk secara berulang-ulang.
Penyimpanan token yang tepat sangat penting untuk mencegah akses tidak berwenang. Selalu bergantung pada solusi penyimpanan aman platform khusus, seperti Keychain untuk iOS atau Kunci Android. Mereka dirancang secara khusus untuk melindungi data sensitif. Jangan pula mengkodekan token secara keras atau menyimpannya dalam teks terbuka di dalam aplikasi, karena ini dapat mengungkapkan mereka kepada ancaman potensial.
Dengan mengintegrasikan praktik-praktik ini, pengembang dapat meningkatkan keamanan pengelolaan token di aplikasi mobile dan melindungi pengguna dari potensi kelemahan.
::: faq
Apa tantangan yang dapat timbul dengan enkripsi kustom untuk penyimpanan token, dan kapan harus dipertimbangkan sebagai alternatif dari solusi asli?
Ketika menyimpan token di aplikasi mobile, menggunakan enkripsi kustom dapat menjadi pedang bermata dua. Meskipun mungkin tampak seperti solusi yang disesuaikan menawarkan lebih banyak kontrol, seringkali membawa kompleksitas tambahan, membuka pintu bagi potensi kelemahan keamanan, dan memerlukan perawatan yang berkelanjutan untuk tetap menangkap ancaman baru. Berbeda dengan alat enkripsi bawaan yang disediakan oleh platform, solusi kustom biasanya tidak memiliki pengujian yang luas, dokumentasi yang rinci, dan dukungan dari komunitas pengembang yang kuat. Ini dapat membuat debugging dan integrasi menjadi masalah yang lebih besar.
Namun, ada situasi di mana enkripsi khusus menjadi tidak terelakkan - seperti ketika Anda sedang menghadapi data yang sangat sensitif atau mencoba memenuhi persyaratan regulasi yang ketat yang alat standar tidak bisa tangani. Dalam kasus-kasus seperti ini, sangat penting bagi para pengembang untuk tetap mengikuti praktik terbaik agar mereka metode enkripsi Tidak hanya aman, tetapi juga dapat diandalkan dan sesuai dengan standar industri. Perhatikanlah keseimbangan sebelum memilih pendekatan enkripsi yang disesuaikan.
Penyimpanan Token yang Aman: Praktik Terbaik untuk Pengembang Mobile
untuk merencanakan keamanan dan kinerja, hubungkan dengan Penyimpanan Token yang Aman: Praktik Terbaik untuk Pengembang Mobile untuk detail implementasi di Enkripsi, Kinerja Untuk detail implementasi dalam Enkripsi, Kinerja Pengaturan Detail Implementasi di Compliance, Scanner Keamanan Capgo Pengaturan Alur Produk di Scanner Keamanan Capgo Keamanan Capgo Pengaturan Alur Produk di Keamanan Capgo, dan Pusat Kepercayaan Capgo Pengaturan Alur Produk di Pusat Kepercayaan Capgo.



