
인증 토큰을 안전하게 저장하는 것은 모바일 앱 보안의 중요 요소입니다. 토큰은 사용자 계정,敏感 데이터 및 서비스의 열쇠입니다. compromisded되면 사용자 ID 도난, 금융 사기 및 데이터 유출로 이어질 수 있습니다. 이러한 위험을 피하기 위해 토큰을 보호하는 방법은 다음과 같습니다.핵심 내용:
플랫폼-자연적인 안전한 저장소 사용
- 플랫폼-자연적인 보안 저장소 사용휴지 상태에서 토큰 암호화
- : Android의 또는 iOS의 같은 안전한 암호화 도구를 사용하십시오.토큰 노출을 최소화하십시오
EncryptedSharedPreferencesprotectedTokensCryptoKitLive Update - Cloudflare : 짧은 유효기간의 토큰과 토큰 갱신을 통해 위험을 줄여라.
- Secure Communication : 항상 HTTPS를 사용하고 인증서 고정 pinning을 구현하여 중간인 간섭을 방지하라.
- 토큰 생명주기 관리 : 도난으로부터 최소한의 피해를 입히기 위해 토큰을 정기적으로 만료, 갱신, 취소하라.
저장 방법 비교
| Storage Method | 안전 수준 | Usability | 최적의 사용 사례 |
|---|---|---|---|
| 메모리 저장소 | High | 낮음 | 단기 세션, 높은 보안 필요성 |
| 로컬 스토리지 | 낮음 | 높음 | 비민감 데이터 |
| 안전한 쿠키 | 높음 | 중간 | 서버 측 제어를 갖는 웹 앱 |
| iOS 키체인 | 매우 높음 | 한국어 | iOS 앱에서 sensitive 토큰 저장 |
| 안드로이드 키스토어 | 매우 높음 | 한국어 | 안드로이드 앱에서 안전한 저장이 필요한 경우 |
| 고유한 암호화 | 변수 | 한국어 | 고유한 보안 요구 사항 |
앱의 현재 토큰 저장 방법을 ауд토링하고 사용자와 브랜드를 보호하기 위해 다음 보안 관행을 implement하세요.
Mobile Device에서 안전한 저장의 현실 - Daniel Mayer & Drew Suarez
보안 토큰 저장에 대한 기본 규칙
보안 토큰을 보호하려면 보안을 위한-layered 접근법이 필요합니다. 여러 보안 장치를 결합하여, 하나의 장치가 실패하더라도 다른 장치들이 sensitive 데이터를 보호하는 것을 보장합니다. Capacitor 앱의 경우, 이러한 규칙을 따르는 것은 플랫폼 간에 토큰 보안을 유지하는 데 필수적입니다.
HTTPS 및 인증서 핀링 사용
HTTPS 암호화는 토큰截获을 방지하는 첫 번째 방어입니다. 앱과 서버 간의 모든 상호 작용이 HTTPS를 사용하여 데이터를 전송할 때 암호화되어 공격자에 의해 노출되지 않도록 합니다.
이를 강화하기 위해, 다음을 구현하세요. 인증서 핀링. Capacitor 앱들에 대해 capgo 앱의 경우, @capgo/capacitor-ssl-pinning은 iOS 및 Android에서 CapacitorHttp에 대한 패키지된 인증서를 사용하여 HTTPS 연결을 고정합니다. 이 기술은 앱이 신뢰할 수 있는 서버와만 통신하도록 보장하며, 누군가가 위조된 인증서를 사용하려고 할 때도 이를 보장합니다. 앱에 서버의 인증서 또는 공개 키를 고정하면 앱과 서버 간에 직접 신뢰 관계를establish합니다. “호스트의 신원을 거의 확실하게 확인하고 싶거나, 적대적 환경에서 작동하고 싶다면 항상 핀하세요. 거의 항상 둘 다 true이기 때문에, 항상 핀하는 것이 좋습니다.” – OWASP 핀링 cheat sheet
YouTube 동영상 플레이어 [5]
실제 예시: 트위터는 중간자 공격(MitM) 공격을 경험한 후 모바일 앱에 인증서 핀닝을 도입했습니다. 그들의 팀은 서버의 SSL 인증서 공개 키를 앱에 직접埋었습니다. 사용자가 연결했을 때, 앱은 핀된 인증서와 인증서를 검증했습니다. 일치하지 않는 경우 연결을 즉시 종료했습니다. 이 접근 방식은 중간자 공격을 크게 줄이고 플랫폼에 대한 사용자 신뢰도를 크게 향상시켰습니다. [5].
선택할 수 있는 옵션은 인증서 핀닝 (인증서의 전체를 검증)으로 최대의 보안을 제공하거나 공개 키 핀닝 (공개 키만 검증)으로 인증서 갱신 시 더 많은 유연성을 제공합니다. Android용 OkHttp iOS용 Alamofire [5].
이러한 기술을 implement하는 것을 간소화하는 도구입니다.
보안 전송이 구축된 후, 다음 단계는 토큰 노출을 최소화하는 것입니다.
토큰 노출을 줄이려면 토큰의 범위와 유효 기간을 모두 제한해야 합니다. 이 아이디어는 간단합니다: 토큰이 유효한 시간이 짧고 권한이 적을수록, 토큰이 compromisded되면 발생하는 위험이 낮아집니다.
- 사용 단기 액세스 토큰 단기 액세스 토큰의 유효 시간을 분 단위로 측정하고, 그에 맞는 리프레시 토큰을 pair하여 사용자 세션을 유지하는 방법입니다. 이 방법은 훼손된 토큰이 빠르게 쓸모없는 토큰이 되도록 합니다.
- 적용하세요 예를 들어, 사용자 프로필 데이터만 읽기 위해 토큰이 필요하다면, 사용자 계정 설정을 수정하거나 결제 정보에 접근하는 권한을 부여하지 마세요.활성화
- 리프레시 토큰 회전 리프레시 토큰이 사용될 때마다 새로운 리프레시 토큰이 발급되는 경우, 훼손된 리프레시 토큰은 사용자가 그것을 사용하기 전에 유효하지 않아집니다.토큰 노출을 제한함으로써, 토큰 훼손으로부터 발생하는 큰 피해를 줄일 수 있습니다. 다음으로, 암호화는 물리적으로 훼손된 장치에서도 토큰이 안전하게 유지되도록 합니다. [4].
휴면 중인 토큰을 암호화
토큰 노출을 줄이면, 훼손으로부터 발생하는 큰 피해를 줄일 수 있습니다. 다음으로, 암호화는 물리적으로 훼손된 장치에서도 토큰이 안전하게 유지되도록 합니다.
__CAPGO_KEEP_0__ 장치에 저장된 토큰을 보호하는 암호화
장치가 잃어버려도, 도난당해도, 악성 소프트웨어에 의해 위협받아도 토큰은 읽을 수 없게 됩니다. [4].
- 안드로이드안드로이드
EncryptedSharedPreferences: 사용하세요.SecureJWTStorage클래스는 안전하게 JWT를 저장하고 검색할 수 있습니다.EncryptedSharedPreferenceswithout requiring complex custom encryption code. - iOS 개발자without requiring complex custom encryption __CAPGO_KEEP_0__.
KeychainHelperiOS CryptoKit 보관하기 전에 Keychain에 저장하세요. [4].
Android와 iOS는 하드웨어 백업 암호화, iOS의 Secure Enclave 및 Android의 Hardware Security Module을 사용합니다. 이 컴포넌트는 암호화 키를 메인 운영 체제에서 분리된 보안 장치에 저장합니다.
마지막으로, 데이터 보존 정책을 명확하게 정의하세요. 만료된 토큰을 자동으로 삭제하고 장치에서 더 이상 필요하지 않은 경우敏感 데이터를 안전하게 삭제하세요. 이러한 관행은 토큰이 절대적으로 필요하지 않은 한 저장되는지 확인합니다. [6].
플랫폼별 토큰 저장 방법
모바일 플랫폼은 보안과 사용자 경험을 충족하는 데 맞춤형된 토큰 보안 도구를 제공합니다. 이 네이티브 옵션은 HTTPS, 암호화, 노출을 제한하는 것과 같은 코어 관행을 기반으로합니다. 이들은 이전에 논의된 바와 같이.
Android: Keystore 및 EncryptedSharedPreferences
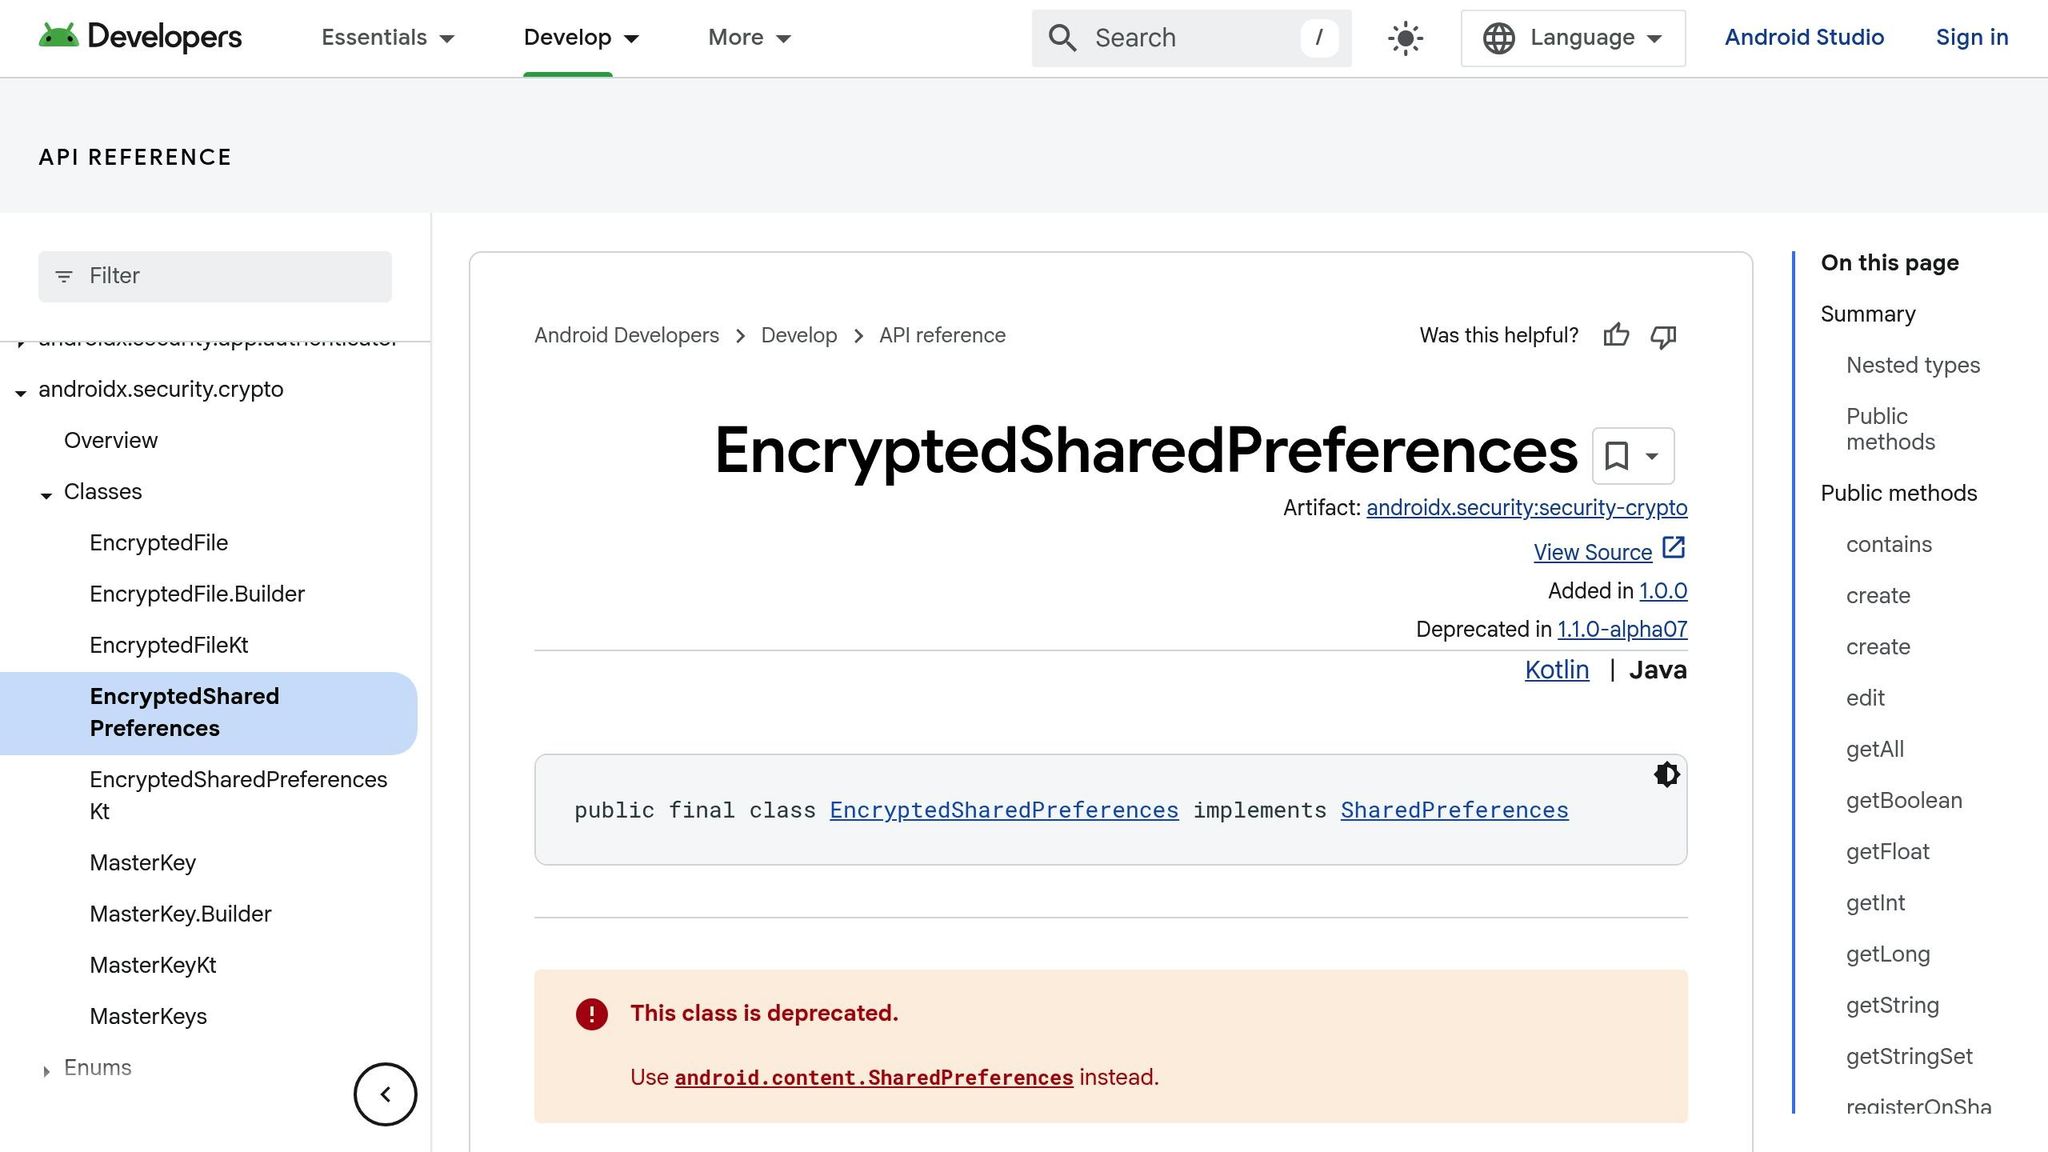
Android 장치는 Keystore 시스템을 통해 강력한 토큰 보호를 제공합니다. Keystore 그리고 EncryptedSharedPreferences. Android Keystore는 암호화 키를 보호된 환경에서 안전하게 저장하여 추출하기 어렵고, 비어있지 않게 유지합니다. 따라서 키는 안전한 작업만 위해 사용할 수 있습니다. 또한 사용자 인증을 요구하는 제한을 추가할 수 있습니다. Android 9 (API 28) 이상의 기기에서 강력한 Box 키 Mint Trusted Execution Environment (TEE) 보다 더 높은 격리 수준을 제공합니다. StrongBox가 사용 가능한지 확인하려면 FEATURE_STRONGBOX_KEYSTORE을 사용하고 KeyGenParameterSpec.Builder.setIsStrongBoxBacked().
을 사용하여 활성화합니다. EncryptedSharedPreferences는 키-값 pairs를 안전하게 저장하는 더 간단한 방법을 제공합니다. 데이터를 암호화하고 키를 안전하게 관리하며, API 23 이상의 수준을 지원합니다. Android Engineer인 Arun은 사용하기 쉽다는 점을 강조합니다:
“단 몇 줄의 code만으로 을 사용하여 을 사용하여
EncryptedSharedPreferences을 사용하여
을 사용하여
을 사용하여 을 사용하여
iOS에서 토큰 보안은 키 체인에 의존합니다. Keychain and Secure Enclave. Keychain은 sensitive data, such as passwords and tokens을 위한 secure repository입니다. AES-256-GCM encryption을 사용하여 metadata와 secret key를 분리합니다. metadata key는 Secure Enclave에 의해 보호되고, secret key는 enclave에 round trip을 통해 추가 보안을 제공합니다. Keychain은 또한 같은 개발자로부터의 앱 간 secure sharing을 지원하며, daemon에 의해 관리됩니다. securityd daemon.
__CAPGO_KEEP_0__ kSecAttrAccessibleWhenUnlocked: Secure Storage Plugin .whenPasscodeSetThisDeviceOnly __CAPGO_KEEP_0__ Framework Documentation Website
Capacitor__CAPGO_KEEP_0__
모바일 크로스 플랫폼 앱에서 Capacitor은 플랫폼 별 code이 필요하지 않도록 토큰 보안을 간소화하는 보안 저장 플러그인을 제공합니다. @capgo/capacitor-데이터 저장소(SQLite) 데이터는 SQLite와 선택적 암호화 옵션을 사용하여 지역 저장소에 저장됩니다. @capgo/capacitor- persistant account __CAPGO_KEEP_0__는 재설치 시 인증 데이터를 보존합니다. 웹 환경에서는 암호화되지 않은 데이터를 사용하지만 디버깅 목적으로만 사용합니다. localStorage - 개발 목적으로만 사용합니다.
In February 2025, martinkasa updated the capacitor-secure-storage-plugin to support Capacitor v7, ensuring secure storage of string values across iOS and Android. These plugins are ideal for storing login credentials and JSON data. However, they may lack the granular control offered by native solutions. For enterprise-level apps with advanced security needs, native options like iOS Keychain Services and Android Keystore APIs - or enhanced tools like IonicCapacitor 앱에 대한 라이브 업데이트 배포 시, Capacitor와 같은 서비스를 사용합니다.
Capacitor Capgo Capgo의 종단 간 암호화는 보안 패치나 토큰 관리 개선이 포함된 업데이트를 안전하게 전달하여 앱의 보안 프레임워크의完整성을 유지합니다.
토큰 생명주기 및 보안 관리
토큰을 효과적으로 관리하려면 생성, 만료, 취소와 같은 과정을 관리해야 합니다. 개발자는 강력한 보안 조치와MOOTH한 사용자 경험을 균형있게 설계해야 합니다. 아래는 토큰 만료, 취소, OTA 업데이트를 포함한 전략을 소개합니다.
토큰 만료 및 갱신 방법
단기 액세스 토큰과 장기 리프레시 토큰을 함께 사용하는 것은 안전한 토큰 처리의 핵심입니다. 액세스 토큰은 5-15분 이내에 만료되어 compromis된 경우 위험을 줄이는 것이 중요합니다. 반면 리프레시 토큰은 사용자가 자주 재인증하지 않도록 유지할 수 있는 일주일 또는 몇 주 동안 유효할 수 있습니다.
토큰 만료는 API의 보안과 효율성을 유지하는 데 중요한 역할을 합니다. [7]토큰 만료와 함께 토큰 회전을 사용하면 이전에 발급된 토큰을 무효화하여 추가 보안层를 제공할 수 있습니다. 이 방법은 리프레시 토큰이 compromis된 경우에 발생하는 손상을 최소화하고 의심스러운 활동을 식별하는 데 도움이 될 수 있습니다.
Refresh 메커니즘을 설계할 때, 토큰은 갱신 프로세스 중에 엄격하게 검증되어야 합니다. brute force 공격을 방지하기 위해 rate limiting을 사용하고, 여러 위치에서 동시에 refresh 요청이 발생하는 이상을 감지하기 위해 자동 모니터링을 사용하십시오. 사용자 세션을 보호하는 데 있어 성능이 영향을 미치지 않도록 보안과 성능을 균형을 이룹니다.
토큰 취소 및 무효화
토큰 만료는 중요하지만, 토큰 취소는 사용자 로그아웃, 잃어버린 장치, 또는 의심스러운 보안 침해와 같은 시나리오에서 보안을 추가하는 또 다른 층을 제공합니다. 상태가 없는 JWT 접근 토큰은 만료될 때까지 유효하지만, refresh 토큰을 효과적으로 관리하면 새로운 접근 토큰의 발급을 차단할 수 있습니다.
권한이 없는 사용자가 sensitive 리소스에 접근하는 것을 방지하기 위해 토큰을 즉시 취소하는 것은 중요합니다. [8]revoked 토큰을 즉시 무효화하려면, revoked 토큰을 추적하고 API 요청 중에 확인하는 서버측 블랙리스트를 구현하는 것을 고려하십시오. 또한, Single Logout (SLO) 기능은 사용자가 여러 인증 세션을 한 번에 종료할 수 있도록 하여, 연결된 서비스의 모든 관련 refresh 토큰이 취소되도록 합니다.
도난된 토큰을 처리하는 명확한 프로토콜을 갖추는 것도 중요합니다. 이러한 프로토콜에는 즉각적인 토큰 취소, 자동 보안 알림, 영향을 받은 사용자에게 신속한 알림, 그리고 도난된 토큰과 관련된 모든 활성 세션의 종료가 포함되어야 합니다.
OTA 시스템을 사용한 안전한 토큰 업데이트
OTA 업데이트를 통해 토큰 보안을 유지하는 데 중요한 역할을 하는 OTA 시스템은 보안 패치, API 키 회전, 인증서 업데이트 및 유효성 검증 로직의 최적화가 가능합니다.
Capacitor 개발자들은 Capgo와 같은 도구를 사용하여 OTA 솔루션을 구축할 수 있습니다. 이 솔루션은 Apple 및 Android 지침에 따라 안전한 보안 업데이트 전달을 보장하는 종단 간 암호화가 제공됩니다. 이러한 시스템은 급박한 보안 취약점을 해결하는 데 특히 유용합니다.
애플리케이션과 인프라를 위한 위협에 대한 최신 정보를 지속적으로 모니터링하여 보안을 강화하세요. 실시간으로 업데이트 가능한 시스템을 사용하여 런타임 방어 및 기타 고급 대책을 배포하여 의심스러운 사용자 또는 장치에 대한 즉각적인 차단을 보장하면서-legitimate 사용자에게는 서비스 중단이 발생하지 않도록 하세요.
토큰 저장 옵션 비교: 보안성 vs. 사용 편의성
보안 토큰 저장을 위한 최적의 방법을 선택할 때는 보안과 사용성을 균형있게 맞추는 것이 중요합니다. 선택한 방법은 앱의 취약점에 대한 공격 위험과 사용자 경험에 직접적인 영향을 미칠 수 있습니다. 다양한 저장 방법의 장단점을 살펴보겠습니다.
In-Memory Storage vs. Persistent Storage
메모리 저장소 application memory 또는 JavaScript 변수에 토큰을 저장하여 매우 안전한 옵션입니다. 토큰이 저장되지 않기 때문에 persistent storage기존 XSS 공격을 사용하는 공격자들이 액세스할 기회가 적다.
하지만, tokens이 메모리에서 저장된 경우 사용자가 페이지를 새로고침하거나 새로운 탭을 열면 tokens이 사라진다. 이는 사용자가 부드러운 브라우징 경험을 기대하는 웹 앱에서 메모리 저장을 사용하는 것이 실용적이지 않게 한다.
반면에 지속적인 저장 local storage, session storage, 또는 쿠키와 같은 메서드 - 사용자에게 더 부드러운 경험을 제공한다. tokens이 지속적으로 저장되면 사용자가 브라우저를 닫고 나중에 돌아와서 이전에 떠났던 곳에서 다시 시작할 수 있다. 다시 로그인할 필요가 없다. [9].
그러나, 이 편리함은 보안 위험과 함께 온다. 지속적인 저장은 XSS 공격에 더 취약하다. 악성 스크립트가 로컬 또는 세션 저장소에서 tokens을 훔칠 수 있다. [4]쿠키는 추가 구성 옵션을 제공하지만 CSRF 공격에 취약할 수 있다. 쿠키를 보안하려면 올바른 플래그와 함께 보안해야 한다.
모바일 앱에서 Capacitor를 사용하는 경우 웹 워커 분리된 글로벌 스코프에서 실행되기 때문에 보안을 강화하면서도 사용성을 유지하는 것보다 메모리 저장보다 더 좋다. [9]웹 워커가 사용할 수 없는 경우 JavaScript 클로저를 사용하여 private 메서드를 추가로 보호할 수 있다. [9]또한 모바일 개발자는 네이티브 보안 저장소와 커스텀 암호화의 장단점을 고려해야 한다.
Keychain/Keystore vs. Custom Encryption
모바일 애플리케이션에 플랫폼-자연적인 보안 저장소 iOS Keychain과 Android Keystore와 같은
The beauty of these native tools lies in their simplicity. They’re built into the operating systems, so developers don’t have to write extensive code to implement them. Plus, they support features like 이러한 네이티브 도구의 아름다움은 단순함에 있습니다. 운영 체제에 통합되어 개발자가 이를 implement하기 위해 __CAPGO_KEEP_0__를 작성해야 하는 것을 피할 수 있습니다. 또한, 생체 인증 [10].
및 중앙 집중식 자격 증명 관리보안과 사용자 편의성을 향상시킵니다. [10]Custom encryption
안전성 vs. 사용성 비교 표
| 많은 개발자가 보안 시스템을 구현하는 데 필요한 복잡성을 과소 평가하여 취약점이 발생할 수 있습니다. 또한, 암호학 표준이 발전하는 경우, 커스텀 솔루션은 지속적인 업데이트와 유지 관리가 필요하여, 이는 팀이 이 분야에 깊은 전문성을 보유하지 않는 경우 리소스가 많이 소모됩니다. | 보안 수준 | 사용성 | implementation 복잡도 | 최적의 사용 사례 |
|---|---|---|---|---|
| 메모리 내 저장 | 높음 | 새로 고침 시 데이터 손실 (Low) | 낮음 | 높은 보안 수준, 짧은 세션 |
| 로컬 스토리지 | 낮음 | 높음 | 낮음 | 비민감 데이터만 |
| 세션 스토리지 | 중간 | 높음 | 낮음 | 임시 세션 데이터 |
| 보안 쿠키 | 높음 (적절한 플래그와 함께) | 중간 | 중간 | 서버 지원이 있는 웹 애플리케이션 |
| iOS Keychain | 매우 높음 | 중간 | 낮음 | iOS 네이티브/하이브리드 앱 |
| 안드로이드 키스토어 | 매우 높음 | 중간 | 낮음 | Android 네이티브/하이브리드 앱 |
| 사용자 정의 암호화 | 변수 | Medium | High | 안전한 토큰 저장을 위한 모바일 개발자最佳 관행 |
이 표는 플랫폼-네이티브 스토리지 옵션인 Keychain과 Keystore가 보안성과 구현의 용이성의 강력한 Combination을 제공하는 것을 강조합니다. 이들은 개발자가 암호학을 마스터할 필요 없이 강력한 보호를 제공합니다.
For Capacitor developers, using secure storage plugins to access these native solutions is a smart move. It combines the hardware-backed security of Keychain and Keystore with the cross-platform flexibility that Capacitor offers.
마지막으로, 토큰 저장의 선택은 앱의 위협 모델과 사용자 기대에 맞춰야 합니다. sensitive 데이터를 처리하는 앱, 예를 들어 의료 또는 금융 앱은 보안을 우선해야 합니다. 반면 소비자 앱은 사용자 경험을 제공하기 위해 약간의 위험을 수용할 수 있습니다. 이러한 트레이드 오프를 이해하면 앱의 필요에 맞는 저장 방법을 선택할 수 있습니다.
핵심 내용
사용자 데이터를 보호하기 위한 보안 토큰 저장은 기술적인 베스트 프랙티스뿐만 아니라 앱의完整성을 유지하기 위한 필수입니다. 2022년 81%의 확인된 침해가 약한, 재사용된, 또는 도난된 비밀번호와 관련이 있다는 점을 고려할 때, 모바일 개발자는 강력한 토큰 보안 조치를 우선해야 합니다. Best Practices Summary [12]효과적인 토큰 보안 계획은 여러 층의 보호를 필요로 합니다. 먼저
Medium
High 플랫폼 네이티브 보안 저장소, 예를 들어 iOS Keychain과 Android Keystore, 이들은 하드웨어 기반 보안을 제공합니다.
LocalStorage 또는 IndexedDB에 토큰을 저장하지 마십시오. [2], 이 방법들은 XSS 공격에 취약합니다. 대신 운영 체제에 내장된 보안 저장소 옵션을 사용하여 제한된 접근 권한을 보장하십시오. Capacitor을 사용하는 개발자에게는 보안 저장소 플러그인으로 플랫폼 네이티브 보호를 사용할 수 있는 방법이 제공됩니다.
토큰 생명 주기 관리는 또 다른 중요한 측면입니다. 토큰을 정기적으로 만료하고 리프레시 토큰 회전을 implement하여 액세스 토큰이 요청될 때마다 새로운 리프레시 토큰을 생성하십시오. [3]. 리프레시 토큰의 더 짧은 생명 주기는 도난의 위험을 줄입니다.
서명 키를 비밀로 유지하고 필수 서비스에만 공유하십시오. [1]. 토큰을 로깅하거나 URL에埋め込み지 마십시오. [11]. 이러한 단계들은 토큰 관리 전략을 강화합니다.
개발자에게 다음 단계
이러한 보안 권장 사항을 따라서 앱의 토큰 보안을 개선할 수 있습니다:
-
토큰 저장 방법을 감사하십시오. Local Storage와 같은 불안전한 솔루션을 사용 중이라면, 플랫폼-네이티브 보안 저장소를 마이그레이션하는 것을 우선으로 하세요. Capacitor 앱의 경우, 네이티브 보호를 효과적으로 활용하기 위해 보안 저장소 플러그인을 채택하세요.
-
layered 인증을 구현하세요. low-risk 동작에 대해 더 단순한 방법을 사용하십시오. 그러나 중요한 동작에 대해는 더 강력한 인증을 요구하십시오. 2요소 인증 biometrics [12]OTA(오버-더-에어) 업데이트 시스템을 사용하세요. __CAPGO_KEEP_0__ 도구를 사용하여 __CAPGO_KEEP_1__ 앱에 대해 암호화된 라이브 업데이트 기능을 활성화하여 보안 패치를 사용자에게 전달할 수 있습니다. 이로써 업데이트 중에 토큰 안전성을 훼손하지 않도록 보장할 수 있습니다. [12].
-
토큰 생명주기 관리에 집중하세요. for secure and immediate rollouts. Tools like Capgo enable encrypted live updates for Capacitor apps, ensuring that security fixes reach users without compromising token safety during updates.
-
인증 패턴을 모니터링하세요. 이상한 활동을 감시하고 evolving threats에 따라 보안 조치를 조정하세요.
-
__CAPGO_KEEP_0__ __CAPGO_KEEP_1__ [13]. 개발 프로세스의 일상적인 부분으로서 정기적인 보안 감사가 되어야 합니다.
모바일 보안이 계속 진화하고 있지만, 핵심 원칙은 여전히 동일합니다: native 보안 저장소를 사용하십시오, 토큰의 수명 주기를 효과적으로 관리하십시오, 암호화는 반드시 필요합니다. 81%의 스마트폰이 2022년 현재 생체 인식 장치로 장착되어 있습니다. 2022년 [12]이러한 생체 인식 장치와 함께 개발자들은 보안과 사용자 경험을 향상시키기 위한 강력한 도구를 보유하고 있습니다.
사용자들은 데이터를 당신에게 맡기고 있습니다. 보안 표준의 최고 수준을 충족하는 토큰 저장 방법을 사용하십시오.
FAQs
::: faq
iOS Keychain과 Android Keystore를 사용하여 토큰 저장을 위한 보안적인 이유는 무엇입니까?
iOS Keychain과 Android Keystore와 같은 플랫폼 네이티브 보안 저장소를 사용하는 것은敏감한 데이터를 보호하기 위해 중요한 역할을 합니다. 이러한 도구는 내장 암호화를 제공하여, 토큰이 비인가된 접근으로부터 보호되며, 사용자 인증사용자가 저장된 데이터에 접근하기 전에 자신의 신원을 확인해야 하는 것을 포함하여.
이러한 시스템의 한 가지 주요 특징은 암호화 키가 제거할 수 없는입니다. 즉, 이러한 키는 장치에서 제거할 수 없으므로 훨씬 더 낮은 위험이 있는 키가 훼손되는 것을 방지합니다. 이러한 시스템은 각각의 플랫폼과 통합하기 위해 설계되었기 때문에 개발자는 복잡한 암호화 프로세스를 수동으로 처리하는 번거로움을 피하면서 쉽게 구현할 수 있습니다. 이러한 도구를 활용하는 것은 앱 보안을 강화하는 것뿐만 아니라 개발자가 현대 보안 표준을 따라야 하는 것과 산업에서 권장하는 관행을 따르도록 도와줍니다. FAQ 그리고 따르세요 토큰 생명주기를 안전하게 관리하기 위해 모바일 앱 개발자는 몇 가지 필수적인 관행을 따르면 됩니다. 먼저 . :::
단기 토큰
을 사용하세요.
::: FAQ15분 이내의 유효기간을 가진 토큰과 같은 경우를 예로 들 수 있습니다. 토큰이 compromis 된 경우에 대한 악용의 창을 최소화하기 위해 이와 같은 토큰을 사용하는 것이 좋습니다. 사용자 편의성을 유지하면서도 보안을 유지하기 위해 implement하는 것이 중요합니다. refresh 토큰. 이 토큰을 통해 새로운 토큰을 발급받을 수 있으므로, 사용자가 반복적으로 로그인하지 않도록 할 수 있습니다.
토큰의 적절한 저장은 불법적인 접근을 방지하는 데 중요합니다. 항상 플랫폼에 특화된 보안 저장 솔루션을 사용하십시오, 예를 들어 iOS의 경우 Keychain iOS 또는 . 이들은 sensitive 데이터를 보호하기 위해 특별히 설계되었습니다. 또한, 토큰을 hardcoding하거나 앱 내에서 plaintext로 저장하는 것을 피하십시오. 이는 잠재적인 위협에 노출될 수 있습니다.이러한 방법을 통합함으로써 개발자는 모바일 앱의 토큰 관리의 보안을 향상시키고 사용자에게 잠재적인 취약점을 보호할 수 있습니다. :::
::: faq
::: faq
직접 암호화로 토큰 저장을 사용할 때 발생할 수 있는 문제점은 무엇이며, 언제 네이티브 솔루션보다 사용해야 할까요?
커스텀 암호화로 토큰 저장을 사용할 경우에 발생할 수 있는 문제점은 무엇이며, 언제 native 솔루션보다 사용해야 하는지?
그렇지만, 특정 암호화가 불가피한 상황도 있습니다 - 매우敏감한 데이터를 다루거나 표준 도구가 처리할 수 없는 엄격한 규제 요구 사항을 충족하려는 경우입니다. 이러한 경우 개발자는 표준 도구가 처리할 수 없는 엄격한 규제 요구 사항을 충족하려는 경우 암호화 방법이 안전하고 신뢰할 수 있으며 산업 표준과 일치하는지 확인하기 위해 표준적인 방법을 따르는 것이 중요합니다. 최선의 방법 최선의 방법을 따르면 개발자는 암호화 방법 암호화 방법이 안전하고 신뢰할 수 있으며 산업 표준과 일치하는지 확인하기 위해 표준적인 방법을 따르는 것이 중요합니다.
Secure Token Storage: Mobile 개발자들을 위한 최선의 방법
Secure Token Storage: Mobile 개발자들을 위한 최선의 방법을 사용하여 보안과 규정 준수를 계획하고 암호화 암호화 규정 준수 Secure Token Storage: Mobile 개발자들을 위한 최선의 방법을 사용하여 보안과 규정 준수를 계획하고 Compliance Compliance 구현 세부 사항에 대해 Capgo 보안 스캐너 Capgo 보안 스캐너의 제품 워크플로에 대해 Capgo 보안 Capgo 보안의 제품 워크플로에 대해, 그리고 Capgo 신뢰 센터 Capgo 신뢰 센터의 제품 워크플로에 대해



