

Le stockage sécurisé des jetons d'authentification est crucial pour la sécurité des applications mobiles. Les jetons sont les clés des comptes d'utilisateur, des données sensibles et des services. Si ils sont compromis, ils peuvent entraîner vols d'identité, escroqueries financières et fuites de données. Voici comment les protéger :
Principaux points à retenir :
- Use Platform-Native Secure StorageStockez les jetons dans le Keychain iOS ou le Keystore Android pour une sécurité matériellement sécurisée.
- Chiffrez les jetons en veille: Utilisez des outils comme
EncryptedSharedPreferences(Android) ouCryptoKit(iOS) pour une encryption sécurisée. - Limiterez l'exposition des jetonsUtilisez des jetons à durée de vie courte et effectuez la rotation de jetons pour réduire le risque.
- Communication SécureUtilisez toujours HTTPS et implémentez la pinning de certificats pour prévenir la capture.
- Gestion des Durées de Vie des JetonsExpire régulièrement, rafraîchissez et révoquez les jetons pour minimiser les dommages en cas de vol.
Comparaison Rapide des Méthodes de Stockage :
| Méthode de Stockage | Niveau de Sécurité | Utilisabilité | Utilisation Idéale |
|---|---|---|---|
| Stockage en Mémoire | Élevé | Faible | Sessions courtes, besoins de sécurité élevés |
| Stockage local | Faible | Élevé | Données non sensibles |
| Cookies sécurisés | Élevé | Moyen | Applications web avec contrôles côté serveur |
| Clé de chiffrement iOS | Très élevé | Langue | Applications iOS stockant des jetons sensibles |
| Android Keystore | Très élevé | Langue | Applications Android nécessitant un stockage sécurisé |
| Chiffrement personnalisé | Variable | Langue | Exigences de sécurité spécialisées |
Auditez d'abord les méthodes de stockage de jetons de votre application actuelle et mettez en œuvre ces meilleures pratiques pour protéger vos utilisateurs et votre marque.
Faux Disque Chiffrement : Réalités du stockage sécurisé sur les appareils mobiles - Daniel Mayer & Drew Suarez
Règles de base pour le stockage sécurisé de jetons
La protection des jetons nécessite une approche à plusieurs niveaux de sécurité. En combinant plusieurs mesures de sécurité, vous vous assurez que si une mesure échoue, d'autres protègent encore les données sensibles. Pour les applications Capacitor, suivre ces pratiques est essentiel pour maintenir la sécurité des jetons sur plusieurs plateformes.
Utiliser HTTPS et la fixation de certificats
L'encryption HTTPS est votre première défense contre l'interception de jetons. Toute interaction entre votre application et le serveur doit utiliser HTTPS pour chiffrer les données en transit, empêchant ainsi l'exposition aux attaquants.
Pour renforcer cela encore, implémentez la fixation de certificats. Pour les applications Capacitor @capgo/capacitor-pinning-ssl fixe les connexions HTTPS aux certificats embarqués pour CapacitorHttp sur iOS et Android. Cette technique s'assure que votre application ne communique que avec votre serveur fiable, même si quelqu'un tente d'utiliser un certificat contrefait. En fixant votre certificat de serveur ou votre clé publique dans l'application, vous établissez une relation de confiance directe entre l'application et le serveur.
« Vous devriez fixer chaque fois que vous voulez être relativement certain de l'identité de l'hôte distant ou lorsque vous opérez dans un environnement hostile. Puisque l'un ou les deux sont presque toujours vrais, vous devriez probablement fixer tout le temps. » – feuillet de conseils de OWASP sur la fixation [5]
Ainsi, un exemple concret : Twitter a introduit la certification par clé pin dans ses applications mobiles après avoir subi des attaques Man-in-the-Middle (MitM). L'équipe du projet a intégré la clé publique du certificat SSL du serveur directement dans l'application. Lorsque les utilisateurs se connectaient, l'application vérifiait le certificat contre le certificat pin. Si aucune correspondance n'était trouvée, la connexion était immédiatement interrompue. Cette approche a considérablement réduit les attaques MitM et a renforcé la confiance des utilisateurs dans la plateforme [5].
Vous pouvez choisir entre la certification par clé pin (vérification du certificat entier) pour une sécurité maximale ou la certification par clé publique (valider uniquement la clé publique) pour une plus grande flexibilité lors des renouvellements de certificat. Des outils comme OkHttp pour Android et Alamofire pour iOS simplifier l'implémentation de ces techniques [5].
Une fois la transmission sécurisée en place, l'étape suivante consiste à minimiser l'exposition des jetons.
Limiter l'exposition des jetons
Réduire l'exposition des jetons implique de limiter à la fois leur portée et leur durée de validité. L'idée est simple : moins de temps un jeton est valide et moins de permissions il a, moins le risque est élevé si il est compromis.
- Utilisez des jetons d'accès à vie courte avec des temps d'expiration mesurés en minutes. Associez-les à des jetons de rafraîchissement pour maintenir les sessions utilisateur sans conserver des jetons d'accès longue durée sur le dispositif. Cette approche garantit que les jetons volés deviennent rapidement inutiles.
- Appliquez le principe de moindre privilège. Par exemple, si un jeton n'est nécessaire que pour lire les données de profil utilisateur, n'y accordez pas la permission de modifier les paramètres de compte ou d'accéder aux informations de paiement.
- Activez la rotation des jetons de rafraîchissement, où un nouveau jeton de rafraîchissement est émis chaque fois qu'il est utilisé pour demander un nouveau jeton d'accès. Si un jeton de rafraîchissement est volé, il devient invalide après que l'application légitime l'a utilisé, réduisant la fenêtre de risque [4].
En limitant l'exposition des jetons, vous réduisez les chances de dommages importants en cas de violation. Ensuite, l'encryption garantit que les jetons restent sécurisés même si un appareil est physiquement compromis.
Chiffrer les jetons en attente
Chiffrement en cours d'exécution Protège les jetons stockés sur le dispositif. Même si un appareil est perdu, volé ou compromis par du logiciel malveillant, l'encryption garantit que les jetons restent illisibles.
Les systèmes d'exploitation mobiles modernes fournissent des options de stockage sécurisées, appuyées par le matériel, qui sont bien plus fiables que les méthodes standard telles que SharedPreferences sur Android ou NSUserDefaults sur iOS. [4].
- Pour Android: Utilisez
EncryptedSharedPreferences(disponible sur Android 10 et ultérieur). Cette outil gère automatiquement l'encryption et la gestion des clés, simplifiant ainsi l'implémentation tout en améliorant la sécurité. Par exemple, leSecureJWTStorageLa classe peut stocker et récupérer de manière sécurisée des jetons JWT.EncryptedSharedPreferencessans nécessiter un chiffrement personnalisé complexe code. - Pour iOSLa clé de chiffrement fournit un niveau d'encryption matériel pour le stockage sécurisé des jetons. Les développeurs peuvent utiliser un
KeychainHelperclasse pour gérer les jetons JWT ou ajouter une couche supplémentaire de sécurité en chiffrant les jetons avec CryptoKit avant de les stocker dans la clé de chiffrement [4].
Les deux systèmes Android et iOS utilisent l'encryption matériel, comme l'Enclave de sécurité sur iOS et le Module de sécurité matériel sur Android. Ces composants stockent les clés de chiffrement dans du matériel résistant aux attaques, isolé du système d'exploitation principal.
Enfin, établissez des politiques de conservation de données claires. Supprimez automatiquement les jetons expirés et supprimez de manière sécurisée les données sensibles du dispositif lorsque celles-ci ne sont plus nécessaires. Ces pratiques assurent que les jetons ne sont stockés que le temps absolument nécessaire. [6].
Méthodes de stockage de jetons spécifiques aux plateformes
Chaque plateforme mobile fournit ses propres outils pour sécuriser les jetons, conçus pour répondre aux deux besoins de sécurité et d'expérience utilisateur. Ces options natives s'appuient sur des pratiques de base comme HTTPS, l'encryption et la limitation de l'exposition, qui ont été discutées précédemment.
Android : Keystore et SharedPreferences chiffrés
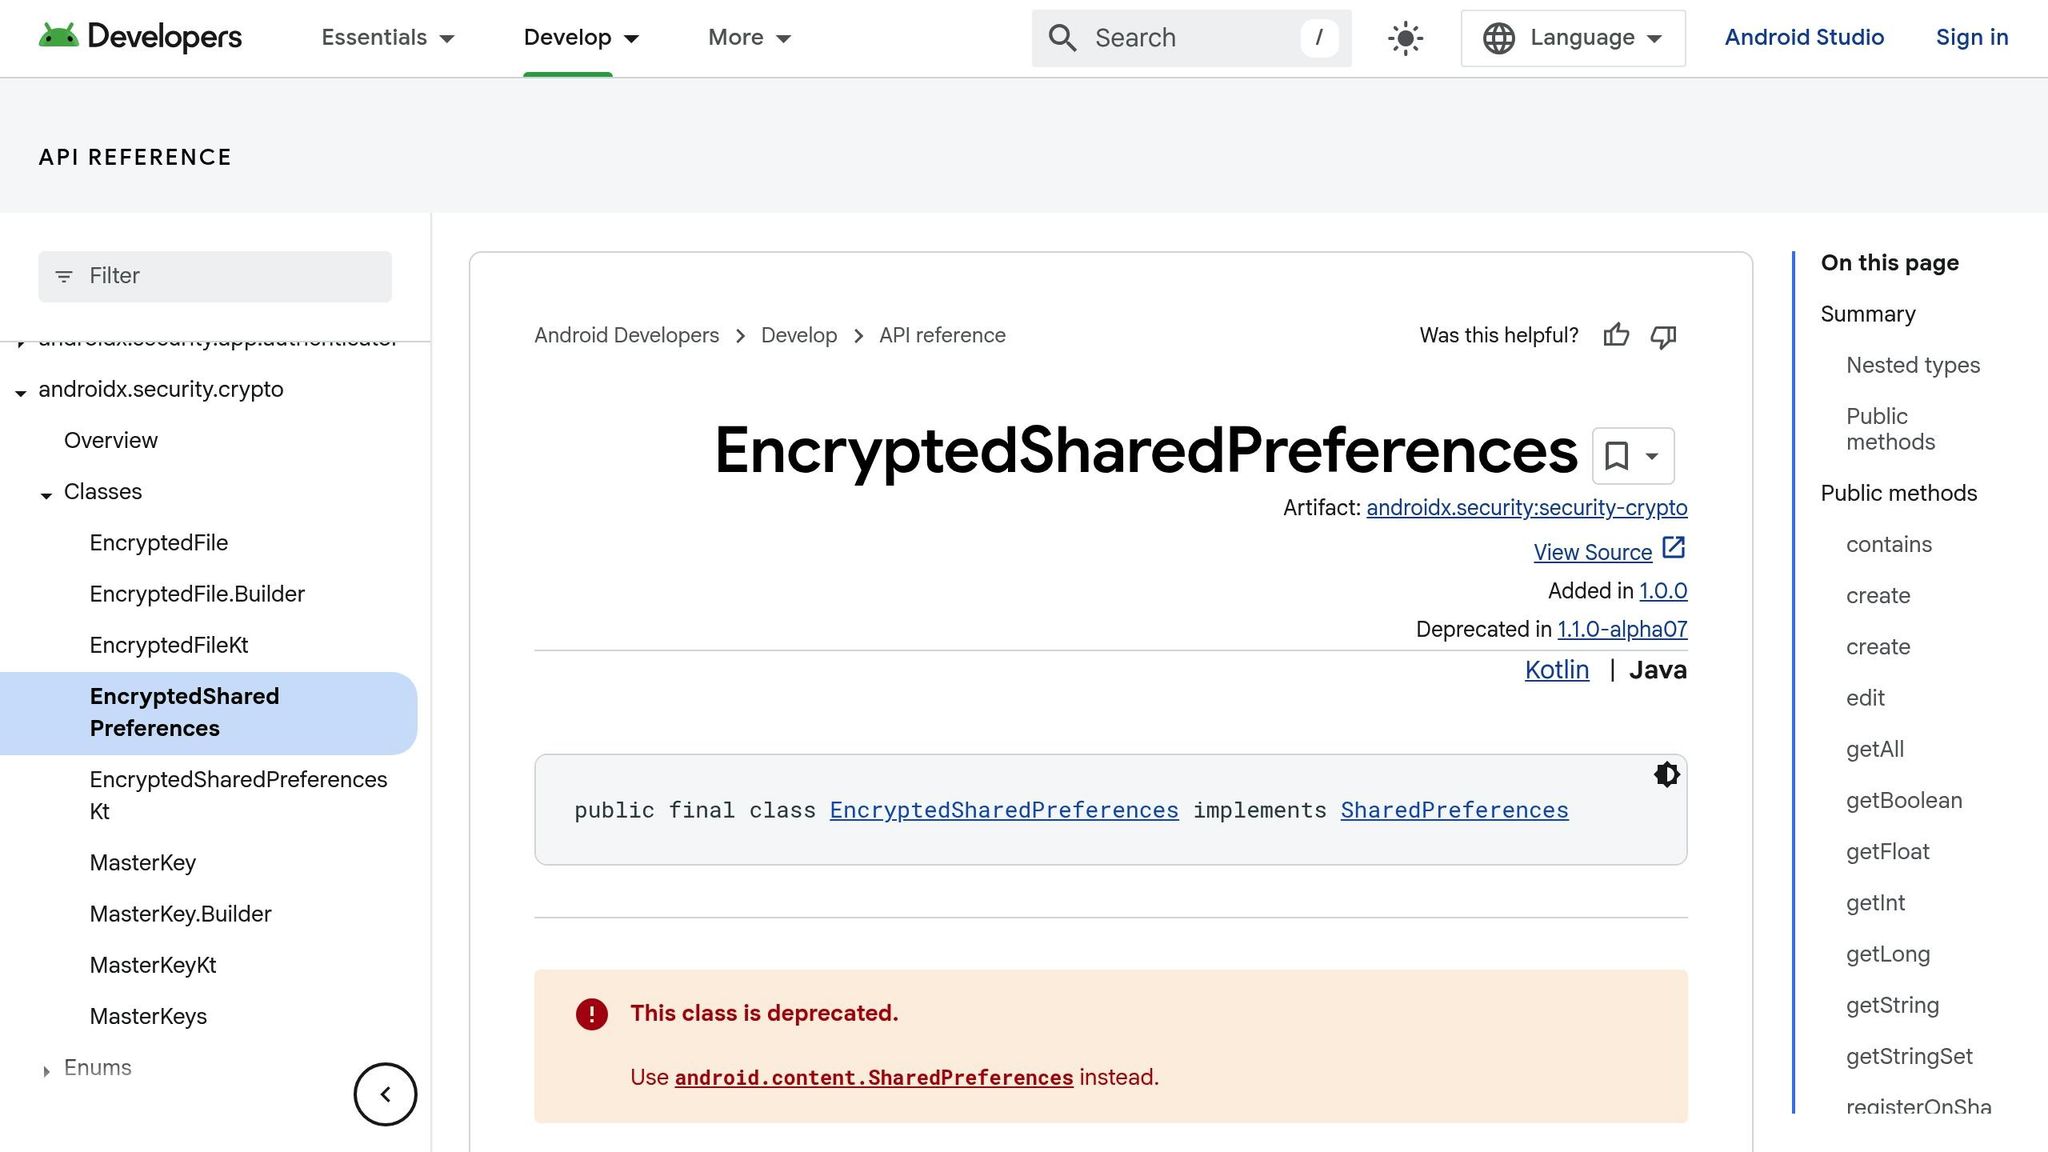
Les appareils Android offrent une protection token robuste à travers le système de clés de chiffrement et SharedPreferences chiffrésLe Keystore stocke de manière sécurisée les clés cryptographiques dans un environnement protégé, les rendant difficiles à extraire et garantissant qu'elles restent non-exportables. Cela signifie que les clés ne peuvent être utilisées que pour des opérations sécurisées. De plus, vous pouvez ajouter des restrictions comme exiger une authentification utilisateur. Pour les appareils exécutant Android 9 (API niveau 28) ou ultérieur, Fort Knox KeyMint offre une isolation encore plus grande par rapport à l'environnement d'exécution confié standard (TEE). Pour vérifier si StrongBox est disponible, utilisez FEATURE_STRONGBOX_KEYSTORE, et activez-l’avec KeyGenParameterSpec.Builder.setIsStrongBoxBacked().
EncryptedSharedPreferences offre une façon plus simple de stocker de manière sécurisée des paires clé-valeur. Il chiffre les données et gère de manière sécurisée les clés, supportant les niveaux API 23 et au-dessus. Arun, un ingénieur Android, met en avant son facilité d'utilisation :
“Avec juste quelques lignes de code, nous pouvons améliorer significativement la sécurité en utilisant
EncryptedSharedPreferencesC'est une solution puissante et facile à utiliser pour sécuriser les données sensibles dans les applications Android.
Pour les meilleures pratiques, implémentez un traitement d'erreurs, roulez les clés tous les 90 à 180 jours et évitez de stocker des données très sensibles (comme les numéros de carte de crédit) dans SharedPreferences. Ces données devraient être traitées sur des backends sécurisés au lieu de cela.
iOS : Keychain et Enclave de sécurité
On iOS, la sécurité des jetons repose sur le Clé de cryptage et Enclave sécurisée. Le Clé de cryptage est un répertoire sécurisé pour les données sensibles, telles que les mots de passe et les jetons, en utilisant l'encodage AES-256-GCM. Il emploie un système de clés double : une clé pour les métadonnées et une clé unique pour chaque élément stocké. Les clés de métadonnées sont protégées par l'Enclave sécurisée, qui les cache pour des recherches plus rapides, tandis que les clés secrètes nécessitent un aller-retour vers l'enclave pour une sécurité accrue. Le Clé de cryptage prend également en charge le partage sécurisé d'éléments entre applications d'un même développeur, géré par le securityd daemon
. L'Enclave sécurisée renforce la protection avec des clés P256 et environ 4 Mo de stockage sécurisé. Vous pouvez renforcer davantage la sécurité en configurant les listes de contrôle d'accès (ACL) pour exiger une authentification Face ID, Touch ID ou code d'accès à l'aide de paramètres comme kSecAttrAccessibleWhenUnlocked. Pour une sécurité encore plus stricte, l' .whenPasscodeSetThisDeviceOnly option ensures data stays tied to the device, reducing the risk of unauthorized access. Be sure to handle edge cases like biometric lockouts or device resets, and regularly audit app entitlements and permissions.
CapacitorStockage sécurisé
For cross-platform apps, Capacitor offers secure storage plugins that simplify token security without requiring platform-specific code. @capgo/capacitor-stockage-de-données-SQLite stocke les données localement avec SQLite et chiffrage optionnel, tandis que @capgo/capacitor-compte persistant perpétue les données d'authentification à travers les redémarrages. Sur iOS, le plugin stocke les données dans le cléchain système chiffré, tandis que sur Android, il chiffre les données à l'aide de AES en mode GCM avec une clé générée par le Keystore Android avant de les sauvegarder dans SharedPreferences. Dans les environnements web, le plugin utilise des données non chiffrées localStorage mais uniquement à des fins de débogage.
In February 2025, martinkasa updated the capacitor-secure-storage-plugin to support Capacitor v7, ensuring secure storage of string values across iOS and Android. These plugins are ideal for storing login credentials and JSON data. However, they may lack the granular control offered by native solutions. For enterprise-level apps with advanced security needs, native options like iOS Keychain Services and Android Keystore APIs - or enhanced tools like Ionic’s Identity Vault - might be better suited. Capacitor’s official documentation also advises using native secure storage for sensitive data, such as encryption keys or session tokens.
When deploying live updates for Capacitor apps, services like Capgo can further bolster token security. Capgo’s end-to-end encryption ensures that updates - including those containing security patches or token management improvements - are delivered securely, maintaining the integrity of your app’s security framework.
La gestion de cycle de vie et de sécurité des jetons.
Gérer efficacement les jetons implique de surveiller leur création, expiration et révocation. Les développeurs doivent concevoir des systèmes qui équilibrent des mesures de sécurité solides et une expérience utilisateur fluide. Ensuite, nous plongeons dans les stratégies pour l'expiration des jetons, la révocation et les mises à jour en ligne sécurisées (OTA) pour vous aider à créer une approche de gestion des jetons complète.
Méthodes d'expiration et de renouvellement de jeton
Utiliser des jetons d'accès à vie courte aux côtés de jetons de rafraîchissement plus durables est une pratique clé pour une gestion sécurisée des jetons. Les jetons d'accès devraient expirer en 5-15 minutes pour réduire le risque de mauvaise utilisation si ils sont compromis. D'un autre côté, les jetons de rafraîchissement peuvent rester valides pendant des jours ou des semaines, permettant aux utilisateurs de maintenir leurs sessions sans ré-authentification fréquente.
L'expiration des jetons joue un rôle crucial dans la sécurisation et l'efficacité des APIs. [7]La rotation des jetons - où les jetons émis précédemment sont invalidés - ajoute une couche supplémentaire de protection. Cette méthode minimise les dommages causés par un jeton de rafraîchissement compromis et peut également aider à identifier des activités suspectes, comme la réutilisation d'un ancien jeton.
When concevoir des mécanismes de rafraîchissement, assurez-vous que les jetons soient rigoureusement validés lors du processus de rafraîchissement. Employez des limites de taux pour se protéger contre les attaques par force brute et utilisez des télésurveillance automatisée pour détecter des anomalies, telles que des demandes de rafraîchissement provenant de plusieurs emplacements au même moment. L'équilibre entre la sécurité et les performances est essentiel pour protéger les sessions d'utilisateur sans affecter l'expérience globale.
Révoquer et Invalider les Jetons
Même si l'expiration des jetons est cruciale, la révocation des jetons ajoute une autre couche de sécurité, surtout dans des scénarios comme la déconnexion de l'utilisateur, les appareils perdus ou les suspicions de violations de sécurité. Bien que les jetons d'accès JWT sans état restent valides jusqu'à leur expiration, la gestion efficace des jetons de rafraîchissement peut bloquer l'émission de nouveaux jetons d'accès.
Révoquer les jetons rapidement empêche l'accès non autorisé aux ressources sensibles [8]Pour invalider les jetons immédiatement, envisagez de mettre en place une liste noire côté serveur qui suit les jetons révoqués et les vérifie lors des requêtes API. De plus, la fonctionnalité de déconnexion unique (SLO) permet aux utilisateurs de terminer plusieurs sessions d'authentification en une seule action, en garantissant que tous les jetons de rafraîchissement liés aux services connectés sont révoqués.
Il est également important de disposer de protocoles clairs pour gérer les jetons compromis. Ces protocoles devraient inclure la révocation immédiate des jetons, des alertes de sécurité automatisées, des notifications ponctuelles aux utilisateurs affectés et la terminaison de toutes les sessions actives liées au jeton compromis.
Mises à jour de Jetons Sûres avec les Systèmes OTA
Une fois que vous avez mis en place une solide stratégie de cycle de vie et de révocation de jetons, les mises à jour hors ligne (OTA) sécurisées deviennent essentielles pour maintenir la sécurité des jetons à mesure que les menaces évoluent. Les systèmes OTA vous permettent de déployer rapidement des correctifs de sécurité, de faire tourner les clés API, d'actualiser les certificats et de réfinir la logique de validation - tout cela sans nécessiter des mises à jour manuelles des utilisateurs.
Pour les développeurs utilisant Capacitor, les outils comme Capgo fournissent une solution OTA conforme avec une encryption de bout en bout. Cela garantit que les mises à jour de sécurité sont livrées en toute sécurité aux appareils tout en respectant les lignes directrices d'Apple et d'Android. De tels systèmes sont particulièrement utiles pour répondre à des vulnérabilités de sécurité urgentes.
Pour améliorer encore la sécurité des jetons, surveillez vos applications et votre infrastructure pour les menaces émergentes. Utilisez les systèmes OTA pour mettre en œuvre des défenses de temps d'exécution et d'autres mesures avancées qui peuvent bloquer immédiatement les utilisateurs ou les appareils suspects, tout en garantissant un service ininterrompu pour les utilisateurs légitimes.
Mise en balance entre sécurité et facilité d'utilisation
Quand il s'agit de stocker les jetons de manière sécurisée, il s'agit de trouver le bon équilibre entre la sécurité et l'usabilité. Votre choix peut directement affecter la vulnérabilité de votre application aux attaques et l'expérience utilisateur globale. Commençons à analyser les compromis des différents modes de stockage.
Stockage en mémoire vive vs. stockage persistant
Stockage en mémoire vive garde les jetons dans la mémoire de l'application ou les variables JavaScript, ce qui en fait une option hautement sécurisée. Puisque les jetons ne sont pas écrits dans Stockage en mémoire viveLes attaquants utilisant les attaques XSS traditionnelles ont moins d'occasions pour y accéder.
Mais il y a un piège : les jetons stockés en mémoire disparaissent lorsque les utilisateurs rafraîchissent la page ou ouvrent une nouvelle fenêtre. Cela rend le stockage en mémoire moins pratique pour les applications web où les utilisateurs attendent une expérience de navigation fluide.
D'un autre côté, le stockage persistant - les méthodes comme le stockage local, le stockage de session ou les cookies - offrent une expérience plus fluide. Les jetons stockés de manière persistante permettent aux utilisateurs de fermer leur navigateur, de revenir plus tard et de reprendre là où ils en étaient sans avoir besoin de se reconnecter. [9].
Cependant, ce confort est accompagné de risques de sécurité. Le stockage persistant est plus vulnérable aux attaques XSS, où les scripts malveillants peuvent voler les jetons du stockage local ou de session. [4]Les cookies, bien qu'offrant des options de configuration supplémentaires, peuvent également être ciblés par des attaques CSRF si ils ne sont pas sécurisés avec les bonnes drapeaux.
Pour les applications mobiles utilisant Capacitor Ouvriers Web offrir un terrain d'entente. Exécutés dans un espace global séparé, ils améliorent la sécurité tout en maintenant l'utilisabilité mieux qu'une mise en mémoire. [9]Si les Web Workers ne sont pas une option, les fonctions fermées JavaScript peuvent simuler des méthodes privées pour ajouter un niveau supplémentaire de protection. [9] Les développeurs mobiles doivent également peser les avantages et les inconvénients du stockage sécurisé natif par rapport à l'encryption personnalisé.
Clés de chiffrement vs. Chiffrement personnalisé
Pour les applications mobiles, stockage sécurisé natif de la plateforme les solutions comme Keychain iOS et Keystore Android sont la norme. Elles offrent une sécurité matériellement sécurisée, rendant l'extraction de jetons beaucoup plus difficile.
La beauté de ces outils natifs réside dans leur simplicité. Ils sont intégrés aux systèmes d'exploitation, donc les développeurs n'ont pas à écrire des code étendus pour les mettre en œuvre. De plus, ils prennent en charge des fonctionnalités comme l'authentification biométrique et gestion centralisée des identifiants, qui améliorent à la fois la sécurité et la commodité de l'utilisateur. [10].
Chiffrement personnalisé, d'autre part, donne aux développeurs plus de contrôle mais comporte des défis importants. La sécurité dépend entièrement de la qualité de l'implémentation du chiffrement et de la gestion sécurisée des clés [10]. Beaucoup de développeurs surestiment la complexité de la création de systèmes sécurisés, ce qui peut entraîner des vulnérabilités. Et puisque les normes cryptographiques évoluent, les solutions personnalisées nécessitent des mises à jour et une maintenance en cours - ce qui les rend coûteuses en ressources à moins que votre équipe n'ait une expertise approfondie dans ce domaine.
Tableau de comparaison Sécurité / Convivialité
| Méthode de stockage | Niveau de Sécurité | Usability | Complexité d'implémentation | Meilleur cas d'utilisation |
|---|---|---|---|---|
| Stockage en mémoire | Élevé | Bas (perdu à la mise à jour) | Bas | Sessions de courte durée, hautement sécurisées |
| Stockage local | Bas | Élevé | Faible | Seuls les données non sensibles |
| Stockage de session | Moyen | Élevé | Faible | Données de session temporaires |
| Cookies sécurisés | Élevé (avec les bonnes drapeaux) | Moyen | Moyen | Applications web avec support serveur |
| Stockage de jetons sécurisé | Très élevé | Moyen | Faible | Applications iOS natives/hybrides |
| Android Keystore | Très élevé | Moyen | Faible | Applications Android natives/hybrides |
| Chiffrement personnalisé | Variable | Français | Élevé | Exigences de sécurité spécialisées |
Cette table met en évidence comment les options de stockage natif de plateforme comme Keychain et Keystore offrent une combinaison solide de sécurité et de facilité d'implémentation, ce qui les rend idéales pour les applications mobiles. Ils fournissent une protection robuste sans que les développeurs aient besoin de maîtriser la cryptographie.
Pour les développeurs Capacitor, utiliser des plugins de stockage sécurisé pour accéder à ces solutions natives est une bonne décision. Cela combine la sécurité basée sur le matériel de Keychain et Keystore avec la flexibilité cross-plateforme que Capacitor offre.
En fin de compte, votre choix de stockage de jetons doit s'aligner sur le modèle de menace de votre application et sur les attentes de vos utilisateurs. Les applications gérant des données sensibles, comme les applications de santé ou financières, doivent donner la priorité à la sécurité avant tout. En revanche, les applications destinées aux consommateurs peuvent accepter des risques légèrement plus élevés pour offrir une expérience utilisateur plus fluide. En comprenant ces compromis, vous pouvez choisir la méthode de stockage qui convient le mieux à vos besoins.
Rappels clés
Protéger les données utilisateur grâce à un stockage de jetons sécurisé n'est pas seulement une bonne pratique technique - c'est une nécessité pour maintenir l'intégrité de votre application. 81 % des violations confirmées en 2022 liées à des mots de passe faibles, réutilisés ou volés [12], les développeurs mobiles doivent donner la priorité à des mesures de sécurité de jetons robustes.
Résumé des meilleures pratiques
Un plan de sécurité de jetons efficace repose sur plusieurs couches de protection. Commencez par utiliser stockage de sécurité natif de plateforme, comme iOS Keychain et Android Keystore, qui offrent une sécurité basée sur matériel.
Évitez de stocker des jetons dans LocalStorage ou IndexedDB [2]car ces méthodes sont vulnérables aux attaques XSS. Au lieu de cela, vous pouvez vous fier à des options de stockage sécurisées intégrées au système d'exploitation, garantissant un accès limité. Pour les développeurs utilisant Capacitor, les plugins de stockage sécurisé fournissent un moyen de s'appuyer sur les protections natives tout en maintenant la fonctionnalité cross-plateforme.
Gestion du cycle de vie des jetons constitue un autre aspect critique. Expirez régulièrement les jetons et mettez en œuvre la rotation de jetons de rafraîchissement, générant un nouveau jeton de rafraîchissement chaque fois qu'un jeton d'accès est demandé. [3]La durée de vie réduite des jetons de rafraîchissement réduit le risque d'abus en cas de vol.
Conservez les clés de signature confidentielles, les partagez uniquement avec les services essentiels. [1]Évitez les pratiques non sécurisées comme la journalisation de jetons ou leur intégration dans les URL. [11]Ces étapes renforcent collectivement votre stratégie de gestion des jetons.
Étapes suivantes pour les développeurs
Voici comment mettre en œuvre ces meilleures pratiques pour améliorer la sécurité des jetons de votre application.
-
Vérifiez vos méthodes de stockage de jetons. Si vous utilisez des solutions non sécurisées comme LocalStorage, donnez la priorité à la migration vers des stockages sécurisés natifs du système. Pour les applications Capacitor, adoptez des plugins de stockage sécurisé pour utiliser efficacement les protections natives.
-
Mettez en œuvre une authentification à couches. Use simpler methods for low-risk actions, but require l'authentification à plusieurs facteurs (MFA) ou les biométriques pour les opérations sensibles. Selon Microsoft, le MFA peut bloquer 99,9 % des cyberattaques automatisées. [12]Cependant, il convient de considérer l'expérience utilisateur - des études montrent qu'environ un tiers des utilisateurs évitent la MFA en raison de son inconfort. [12].
-
Utilisez les systèmes d'actualisation OTA (sur-air) pour des déploiements sécurisés et immédiats. Les outils comme Capgo permettent des mises à jour live chiffrées pour les applications Capacitor, garantissant que les correctifs de sécurité atteignent les utilisateurs sans compromettre la sécurité des jetons pendant les mises à jour.
-
Gérez la durée de vie des jetons. Les protocoles d'expiration, de renouvellement et de révocation réguliers sont essentiels. Assurez-vous que votre mise en œuvre reflète ces principes pour limiter les risques.
-
Surveillez les modèles d'authentification. Faites attention à des activités inhabituelles et ajustez vos mesures de sécurité en fonction des menaces évoluant. [13]Les audits de sécurité réguliers devraient faire partie intégrante de votre processus de développement, et pas une simple formalité.
Bien que la sécurité mobile continue d'évoluer, les principes fondamentaux restent les mêmes : utilisez un stockage sécurisé natif, gérez efficacement les cycles de vie des jetons et assurez-vous que l'encryption n'est pas négociable. Avec 81% des smartphones équipés de biométrie à compter de 2022 [12]Les développeurs disposent de puissants outils pour améliorer à la fois la sécurité et l'expérience utilisateur.
Vos utilisateurs vous confient leurs données - assurez-vous que vos pratiques de stockage de jetons répondent aux normes de sécurité les plus élevées.
FAQs
::: faq
Pourquoi les développeurs mobiles devraient-ils utiliser iOS Keychain et Android Keystore pour le stockage sécurisé de jetons ?
L'utilisation d'un stockage sécurisé natif, tel que iOS Keychain et Android Keystore, joue un rôle crucial dans la protection des données sensibles au sein des applications mobiles. Ces outils sont dotés d' un cryptage intégréEn veillant à ce que les tokens restent protégés contre tout accès non autorisé. authentification de l'utilisateurrequérant aux utilisateurs de confirmer leur identité avant d'accéder aux données stockées. Cela ajoute une couche supplémentaire de sécurité.
l'un de leurs principaux avantages est que les clés cryptographiques sont non-exportables. En d'autres termes, ces clés ne peuvent pas être supprimées du dispositif, ce qui réduit considérablement le risque de les voir compromis. Puisque ces systèmes sont conçus pour s'intégrer de manière fluide avec leurs plateformes respectives, les développeurs peuvent les implémenter avec facilité, évitant ainsi les ennuis liés à la gestion de processus d'encryption complexes manuellement. En faisant appel à ces outils, non seulement renforcez-vous la sécurité des applications, mais vous aidez également les développeurs à respecter les normes de sécurité modernes et à suivre pratiques recommandées de l'industrie. :::
::: faq
What are the best practices for securely managing token lifecycles in mobile apps?
Utilisez les pratiques essentielles pour gérer les cycles de vie des jetons de manière sécurisée dans les applications mobiles. Commencez par utiliser jetons à vie courtecomme ceux avec une expiration de 15 minutes. Cela minimise la fenêtre d'opportunité pour un usage abusif si un jeton est compromis. Pour maintenir la commodité de l'utilisateur sans sacrifier la sécurité, implémenter les jetons de rafraîchissement. Ces derniers permettent d'émettre de nouveaux jetons sans obliger les utilisateurs à se reconnecter répétitivement.
Stockage sécurisé des jetons est crucial pour éviter tout accès non autorisé. Relyez-vous toujours sur des solutions de stockage sécurisé spécifiques à la plateforme, comme Keychain pour iOS ou Android Keystore. Ces derniers sont spécifiquement conçus pour protéger les données sensibles. Évitez également de coder les jetons ou de les conserver en texte brut au sein de l'application, car cela peut les exposer à des menaces potentielles.
En intégrant ces pratiques, les développeurs peuvent améliorer la sécurité de la gestion des jetons dans les applications mobiles et protéger les utilisateurs contre les vulnérabilités potentielles.
:::
Quels défis peuvent surgir avec une encryption personnalisée pour le stockage de jetons, et quand la considérer plutôt que les solutions natives ?
When it comes to storing tokens in mobile apps, using custom encryption can be a double-edged sword. While it might seem like a tailored solution offers more control, it often brings added complexity, opens the door to potential security gaps, and demands ongoing maintenance to keep up with new threats. Unlike the built-in encryption tools provided by platforms, custom solutions typically lack extensive testing, detailed documentation, and the backing of a strong developer community. This can make debugging and integration a much bigger headache.
Étant donné cela, il existe des situations où l'encryption personnalisé devient inévitable - comme lorsque vous manipulez des données extrêmement sensibles ou que vous essayez de répondre à des exigences réglementaires strictes que les outils standards ne peuvent pas gérer. Dans ces cas, il est crucial pour les développeurs de se tenir aux meilleures pratiques pour s'assurer que leurs méthodes d'encryption sont non seulement sécurisées mais également fiables et conformes aux normes de l'industrie. Considérez attentivement les compromis avant de plonger dans une approche d'encryption personnalisée.
Continuez de Secure Token Storage : Meilleures pratiques pour les développeurs mobiles
Si vous utilisez Secure Token Storage : Meilleures pratiques pour les développeurs mobiles pour planifier la sécurité et la conformité, connectez-l’à Encryption pour les détails d'implémentation dans Encryption, Conformité pour les détails d'implémentation dans Compliance, Capgo Scanner de sécurité pour le flux de travail du produit dans Capgo Scanner de sécurité, Capgo Sécurité pour le flux de travail du produit dans Capgo Sécurité, et Capgo Centre de confiance pour le flux de travail du produit dans Capgo Centre de confiance.



