

Almacenar tokens de autenticación de manera segura es crucial para la seguridad de las aplicaciones móviles. Los tokens son las llaves de las cuentas de usuario, los datos sensibles y los servicios. Si se comprometen, pueden llevar a robo de identidad, fraude financiero y violaciones de datos¿Aquí está cómo protegerlos:
Toma de Claro:
- Utilice Almacenamiento Seguro Nativo de la Plataforma: Almacene tokens en el Keychain de iOS o el Keystore de Android para seguridad respaldada por hardware.
- Encripte Tokens en Reposo: Utilice herramientas como
EncryptedSharedPreferences(Android) oCryptoKit(iOS) para encriptación segura. - Limitar Exposición de Tokens: Utilice tokens de vida corta y rotación de token de refresco para reducir el riesgo.
- Comunicación Segura: Siempre utilice HTTPS e implemente la fijación de certificado para prevenir la interceptación.
- Administración de Ciclos de Token: Expira, refresca y revoca tokens regularmente para minimizar el daño en caso de robo.
Comparación Rápida de Métodos de Almacenamiento:
| Método de Almacenamiento | Nivel de Seguridad | Usabilidad | Mejor Caso de Uso |
|---|---|---|---|
| Almacenamiento en Memoria | Alto | Bajo | Sesiones cortas, necesidades de alta seguridad |
| Almacenamiento Local | Bajo | Alto | Datos no sensibles |
| Cookies seguras | Alto | Medio | Aplicaciones web con controles del lado del servidor |
| Caja de llaves de iOS | Muy Alto | Medio | Aplicaciones iOS que almacenan tokens sensibles |
| Almacén de claves de Android | Altamente Alto | Medio | Aplicaciones de Android que requieren almacenamiento seguro |
| Cifrado personalizado | Variable | Medio | Requisitos de seguridad especializados |
Comience por auditar los métodos actuales de almacenamiento de tokens de su aplicación e implemente estas mejores prácticas para proteger a sus usuarios y su marca.
Faux Disk Encryption Realidades del almacenamiento seguro en dispositivos móviles - Daniel Mayer & Drew Suarez
Reglas básicas para el almacenamiento seguro de tokens
La protección de tokens requiere un enfoque de seguridad en capas. Al combinar múltiples medidas de seguridad, se garantiza que si una medida falla, otras siguen protegiendo datos sensibles. Para las aplicaciones Capacitor, seguir estas prácticas es esencial para mantener la seguridad de los tokens en varias plataformas.
Utilice HTTPS y pinning de certificado
La cifrado HTTPS es su primera defensa contra la interceptación de tokens. Cada interacción entre su aplicación y el servidor debe utilizar HTTPS para cifrar los datos en tránsito, evitando la exposición a los atacantes.
Para fortalecer esto aún más, implemente el pinning de certificado. Para las aplicaciones Capacitor @capgo/capacitor-pinning-de-ssl pin los conexiones HTTPS a los certificados incorporados para CapacitorHttp en iOS y Android. Esta técnica garantiza que la aplicación se comunique solo con su servidor confiable, incluso si alguien intenta utilizar un certificado falsificado. Al incorporar el certificado del servidor o la clave pública en la aplicación, establece una relación de confianza directa entre la aplicación y el servidor.
“Deberías pinar siempre que quieras estar relativamente seguro de la identidad del host remoto o cuando estés operando en un entorno hostil. Dado que uno o ambos son casi siempre verdaderos, deberías pinar siempre.” – Hoja de trucos de OWASP de pinning [5]
Un ejemplo real: Twitter introdujo el pinning de certificado en sus aplicaciones móviles después de experimentar ataques Man-in-the-Middle (MitM). Su equipo incorporó la clave pública del certificado SSL del servidor directamente en la aplicación. Cuando los usuarios se conectaron, la aplicación verificó el certificado contra el pinado. Si no había coincidencia, la conexión se terminó inmediatamente. Esta aproximación redujo significativamente los ataques MitM y aumentó la confianza de los usuarios en la plataforma [5].
Puede elegir entre el pinning de certificado (validando el certificado completo) para la máxima seguridad o clave pública de pinning (validar solo la clave pública) para una mayor flexibilidad durante las renovaciones de certificados. Herramientas como OkHttp para Android y Alamofire para iOS simplifican la implementación de estas técnicas [5].
Una vez que se ha establecido la transmisión segura, el siguiente paso es minimizar la exposición de tokens.
Limitar la Exposición de Tokens
Reducir la exposición de tokens implica limitar tanto el alcance como la duración de los tokens. La idea es simple: cuanto menos tiempo sea válido un token y cuantas menos permisos tenga, menor será el riesgo si se compromete.
- Usar tokens de acceso de vida corta con plazos de expiración medidos en minutos. Asígnelos a tokens de refresco para mantener las sesiones de usuario sin mantener tokens de acceso de larga duración en el dispositivo. Esta aproximación garantiza que los tokens robados se vuelvan rápidamente inútiles.
- Aplicar el principio de menor privilegio. Por ejemplo, si un token solo se necesita para leer datos de perfil de usuario, no concederle permisos para modificar ajustes de cuenta o acceder a detalles de pago.
- Habilite rotación de tokens de refresco, donde se emite un nuevo token de refresco cada vez que se utiliza para solicitar un nuevo token de acceso. Si un token de refresco es robado, se vuelve inválido después de que el legítimo aplicación lo utiliza, reduciendo la ventana de riesgo [4].
Limitando la exposición de tokens, se reducen las posibilidades de daño significativo de una violación. A continuación, la cifrado garantiza que los tokens permanezcan seguros incluso si un dispositivo se ve comprometido físicamente.
Cifrar Tokens en Repositorio
Cifrado en repositorio protege tokens almacenados en el dispositivo. Incluso si un dispositivo se pierde, se roba o se ve comprometido por malware, el cifrado garantiza que los tokens permanezcan ininteligibles.
Los sistemas operativos móviles modernos proporcionan opciones de almacenamiento seguras y respaldadas por hardware que son mucho más confiables que los métodos estándar como SharedPreferences en Android o NSUserDefaults en iOS [4].
- Para Android: Utilice
EncryptedSharedPreferences(disponible en Android 10 y posterior). Esta herramienta gestiona la cifrado y el manejo de claves automáticamente, simplificando la implementación mientras mejora la seguridad. Por ejemplo, laSecureJWTStorageclass puede almacenar y recuperar JWTs de manera segura utilizandoEncryptedSharedPreferencessin requerir cifrado personalizado complejo code. - Para iOS: La Caja de Claves ofrece cifrado de nivel de hardware para el almacenamiento de tokens seguro. Los desarrolladores pueden utilizar una
KeychainHelperclass para gestionar tokens JWT o agregar una capa adicional de seguridad cifrando tokens con CryptoKit antes de almacenarlos en la Caja de Claves [4].
Ambos Android e iOS aprovechan el cifrado de hardware respaldado, como el Enclave Seguro en iOS y el Módulo de Seguridad de Hardware en Android. Estos componentes almacenan claves de cifrado en hardware resistente a la manipulación, aislados del sistema operativo principal.
Finalmente, establezca políticas claras de retención de datos. Elimine automáticamente tokens expirados y elimine datos sensibles de manera segura del dispositivo cuando ya no sean necesarios. Estas prácticas aseguran que los tokens se almacenen solo durante el tiempo absolutamente necesario [6].
Metodos de almacenamiento de tokens específicos de plataforma
Each mobile platform provides its own tools for securing tokens, tailored to meet both security and user experience needs. These native options build on core practices like HTTPS, encryption, and limiting exposure, which were discussed earlier.
Android: Keystore y EncryptedSharedPreferences
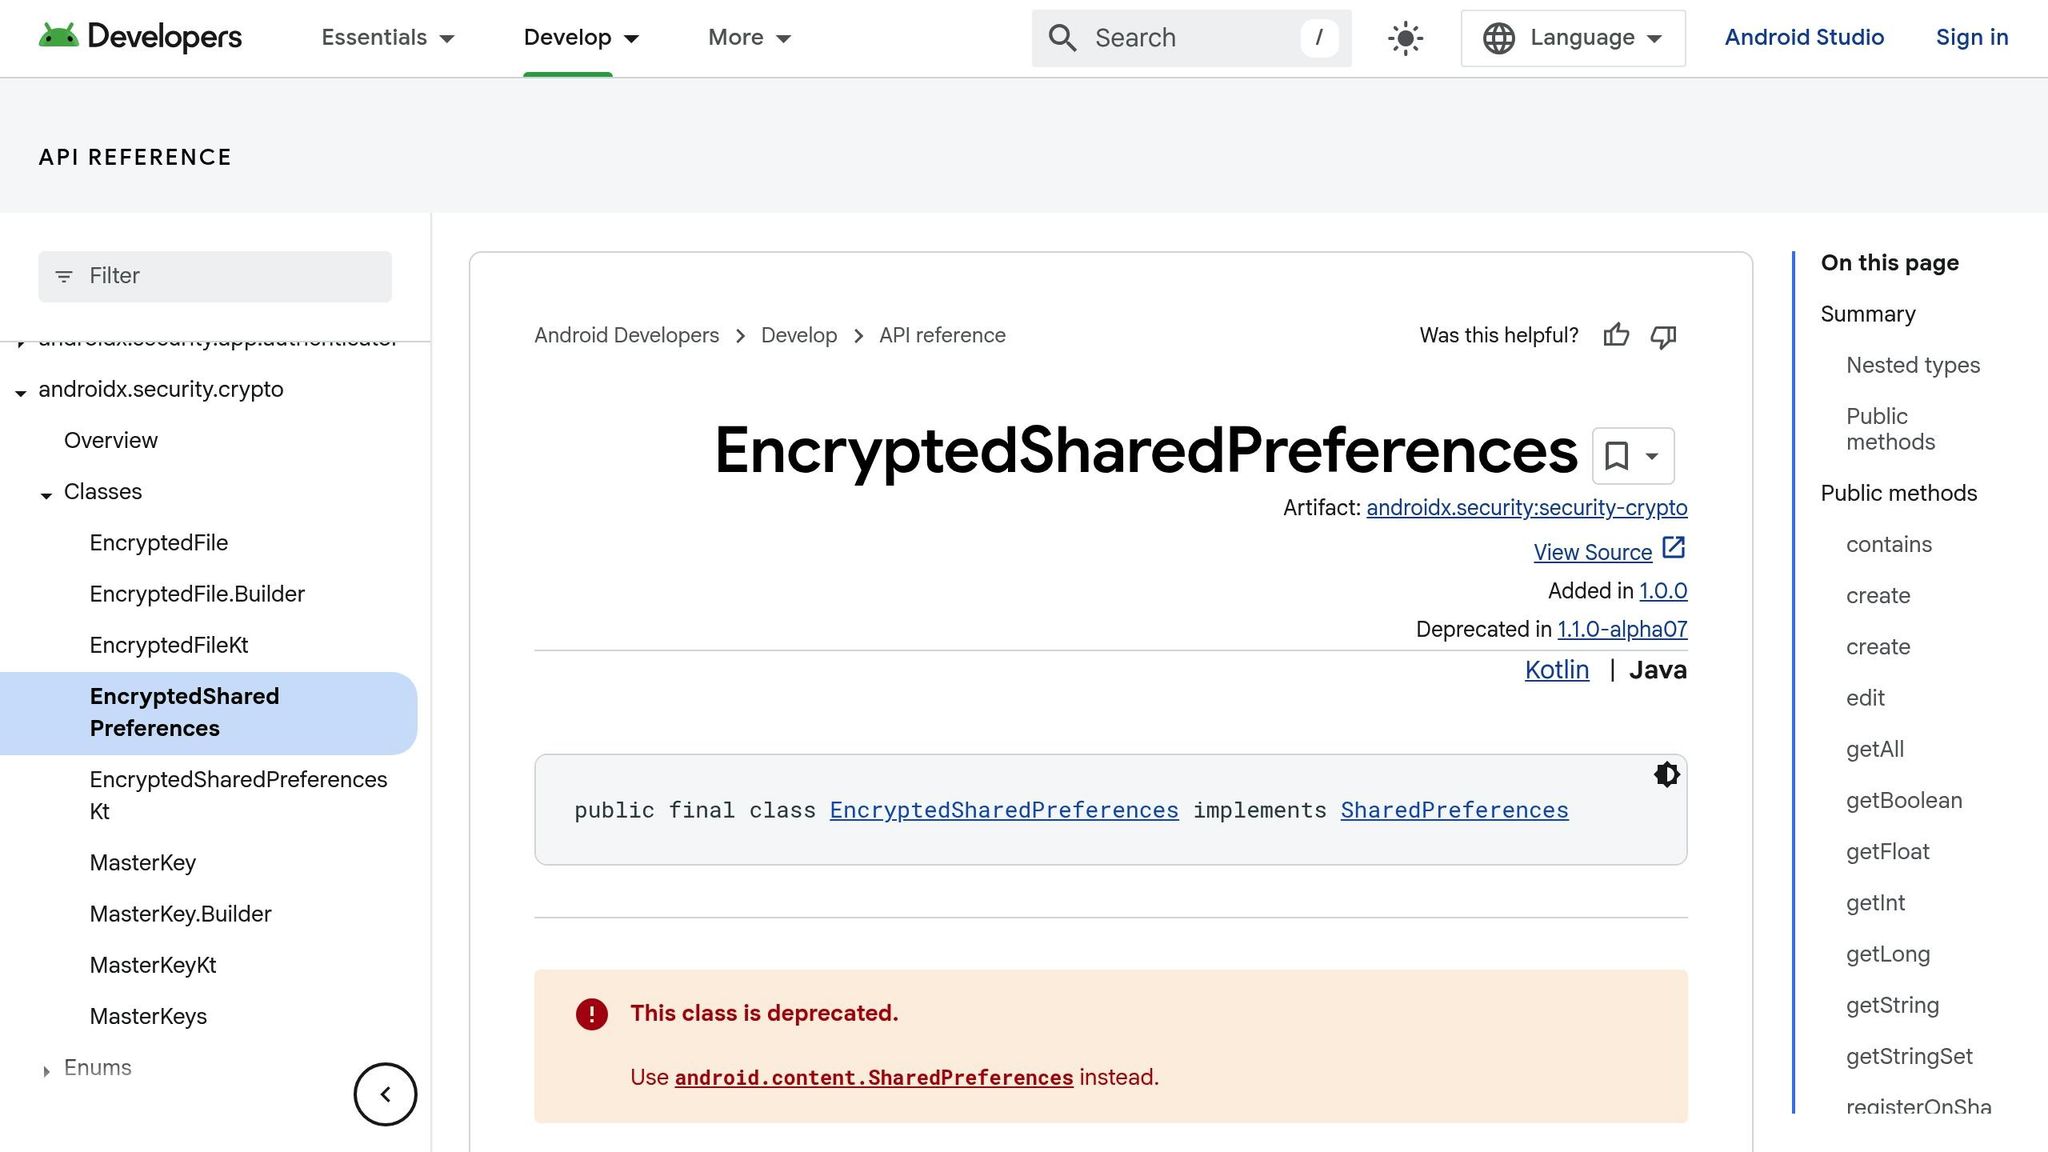
Android devices offer robust token protection through the Keystore system y EncryptedSharedPreferences. The Keystore securely stores cryptographic keys in a protected environment, making them difficult to extract and ensuring they remain non-exportable. This means the keys can only be used for secure operations. Additionally, you can add restrictions like requiring user authentication. For devices running Android 9 (API level 28) or later, StrongBox KeyMint provides even greater isolation compared to the standard Trusted Execution Environment (TEE). To check if StrongBox is available, use FEATURE_STRONGBOX_KEYSTORE, and enable it with KeyGenParameterSpec.Builder.setIsStrongBoxBacked().
EncryptedSharedPreferences ofrece una forma más sencilla de almacenar pares clave-valor de manera segura. Cifra los datos y gestiona de manera segura las claves, apoyando API niveles 23 y superiores. Arun, un ingeniero de Android, destaca su facilidad de uso:
“Con solo unas pocas líneas de code, podemos mejorar significativamente la seguridad utilizando
EncryptedSharedPreferences. Es una solución poderosa y fácil de usar para proteger datos sensibles en aplicaciones de Android.”
Para mejores prácticas, implemente manejo de errores, gire las claves cada 90-180 días y evite almacenar datos altamente sensibles (como números de tarjeta de crédito) en SharedPreferences. Dichos datos deben ser procesados en servidores de backend seguros en su lugar.
iOS: Keychain y Enclave de Seguridad
En iOS, la seguridad de los tokens depende del Keychain y context":"Page/area: Sitio web de marketing de Capgo. Rol: Etiqueta de navegación o elemento UI corto. Visto en: página trust.astro. Clave de mensaje `y` (Y).". El Keychain es un repositorio seguro para datos sensibles, como contraseñas y tokens, utilizando la cifrado AES-256-GCM. Utiliza un sistema de llaves doble: una llave para metadatos y una llave única para cada elemento almacenado. Las llaves de metadatos están protegidas por el Secure Enclave, que las almacena en caché para consultas más rápidas, mientras que las llaves secretas requieren un viaje de ida y vuelta al enclave para mayor seguridad. El Keychain también admite el intercambio seguro de elementos entre aplicaciones del mismo desarrollador, gestionado por el securityd daemon.
El Secure Enclave mejora la protección con claves P256 y unos 4 MB de almacenamiento seguro. Puedes fortalecer aún más la seguridad configurando Listas de Control de Acceso (ACL) para requerir autenticación con Face ID, Touch ID o código de acceso utilizando ajustes como kSecAttrAccessibleWhenUnlocked. Para una seguridad aún más estricta, la .whenPasscodeSetThisDeviceOnly opción garantiza que los datos se mantengan vinculados al dispositivo, reduciendo el riesgo de acceso no autorizado. Asegúrate de manejar casos de borde como bloqueos biométricos o reinicios del dispositivo, y audita regularmente las autorizaciones y permisos de la aplicación.
CapacitorPlugin de almacenamiento seguro
For cross-platform apps, Capacitor offers secure storage plugins that simplify token security without requiring platform-specific code. @capgo/capacitor-data-storage-sqlite almacena datos localmente con SQLite y cifrado opcional, mientras que @capgo/capacitor-persistent-account preserva los datos de autenticación a lo largo de reinstalaciones. En iOS, el plugin almacena los datos en el Keychain de sistema cifrado, mientras que en Android, cifra los datos utilizando AES en modo GCM con una clave generada por el Android Keystore antes de guardarlos en SharedPreferences. Para entornos web, el plugin utiliza datos no cifrados localStorage - pero solo con fines de depuración.
En febrero de 2025, martinkasa actualizó el plugin de almacenamiento seguro de capacitor para admitir Capacitor v7, asegurando el almacenamiento seguro de valores de cadena en iOS y Android. Estos plugins son ideales para almacenar credenciales de inicio de sesión y datos JSON. Sin embargo, pueden carecer del control granular ofrecido por soluciones nativas. Para aplicaciones de nivel empresarial con necesidades de seguridad avanzadas, opciones nativas como los servicios de Keychain de iOS y las API de Android Keystore - o herramientas mejoradas como la caja de identidad de 's’s Identity Vault - pueden ser más adecuadas. El documento oficial de Capacitor también recomienda utilizar almacenamiento seguro nativo para datos sensibles, como claves de cifrado o tokens de sesión.
Cuando se despliegan actualizaciones en vivo para aplicaciones de Capacitor, servicios como Capgo pueden fortalecer aún más la seguridad de los tokens. La cifrado de extremo a extremo de Capgo garantiza que las actualizaciones - incluidas aquellas que contienen parches de seguridad o mejoras en el manejo de tokens - se entreguen de manera segura, manteniendo la integridad del marco de seguridad de tu aplicación.
Gestión de Ciclo de Vida y Seguridad de Tokens
Administrar tokens de manera efectiva implica supervisar su creación, expiración y revocación. Los desarrolladores deben diseñar sistemas que equilibren medidas de seguridad sólidas con una experiencia de usuario fluida. A continuación, exploramos estrategias para la expiración de tokens, su revocación y actualizaciones por aire seguro (OTA) para ayudarlo a crear un enfoque integral de gestión de tokens.
Métodos de Expiración y Actualización de Tokens
Utilizar tokens de acceso de vida corta junto con tokens de refresco de vida más larga es una práctica clave para el manejo seguro de tokens. Los tokens de acceso deben expirar dentro de 5-15 minutos para reducir el riesgo de abuso si se comprometen. Por otro lado, los tokens de refresco pueden permanecer válidos durante días o semanas, permitiendo a los usuarios mantener sus sesiones sin reautenticación frecuente.
La expiración de tokens juega un papel crítico en mantener seguros y eficientes las APIs [7]Parear esto con la rotación de tokens - donde se invalidan los tokens emitidos previamente - agrega una capa adicional de protección. Este método minimiza el daño causado por un token de refresco comprometido y también puede ayudar a identificar actividad sospechosa, como el reuso de un token antiguo.
Cuando diseñe mecanismos de refresco, asegúrese de que los tokens se validen rigurosamente durante el proceso de refresco. Utilice limitaciones de velocidad para protegerse contra ataques de fuerza bruta y utilice monitoreo automático para detectar anomalías, como solicitudes de refresco desde múltiples ubicaciones al mismo tiempo. Equilibrar la seguridad y el rendimiento es clave para proteger las sesiones de usuario sin afectar la experiencia general.
Revoque y invalide tokens
Si bien la expiración de tokens es crucial, la revocación de tokens agrega otra capa de seguridad, especialmente en escenarios como el cierre de sesión del usuario, dispositivos perdidos o supuestos incumplimientos de seguridad. Aunque los tokens de acceso JWT sin estado siguen siendo válidos hasta que expiran, gestionar tokens de refresco de manera efectiva puede bloquear la emisión de nuevos tokens de acceso.
Revocar tokens con prontitud previene el acceso no autorizado a recursos sensibles [8]Para invalidar tokens de inmediato, considere implementar una lista de control de servidor que rastree tokens revocados y los verifique durante API solicitudes. Además, la función de cierre de sesión único (SLO) permite a los usuarios terminar múltiples sesiones de autenticación en una sola acción, asegurando que se revocan todos los tokens de refresco relacionados en servicios conectados.
También es importante tener protocolos claros en lugar para manejar tokens comprometidos. Estos protocolos deben incluir la revocación inmediata de tokens, alertas de seguridad automatizadas, notificaciones oportunas a los usuarios afectados y la terminación de todas las sesiones activas relacionadas con el token comprometido.
Actualice tokens de manera segura con sistemas de actualización OTA
Una vez que has establecido una fuerte estrategia de ciclo de vida y revocación de tokens, las actualizaciones sobre el aire (OTA) seguras se vuelven esenciales para mantener la seguridad de los tokens a medida que evolucionan las amenazas. Los sistemas OTA te permiten desplegar parches de seguridad rápidamente, rotar claves API, actualizar certificados y afinar la lógica de validación - todo sin requerir actualizaciones manuales de los usuarios.
Para los desarrolladores que utilizan Capacitor, herramientas como Capgo proporcionan una solución OTA compatible con encriptación de extremo a extremo. Esto garantiza que las actualizaciones de seguridad se entreguen de manera segura a los dispositivos mientras se ajustan a las directrices de Apple y Android. Tales sistemas son particularmente útiles para abordar vulnerabilidades de seguridad urgentes.
Para mejorar aún más la seguridad de los tokens, monitorea tus aplicaciones e infraestructura para amenazas emergentes. Utiliza sistemas OTA para desplegar defensas de tiempo de ejecución y otras medidas avanzadas que pueden bloquear inmediatamente a usuarios o dispositivos sospechosos, todo mientras se garantiza un servicio ininterrumpido para usuarios legítimos.
Comparar opciones de almacenamiento de tokens: seguridad vs. facilidad de uso
Cuando decides cómo almacenar tokens de manera segura, se trata de encontrar el equilibrio adecuado entre seguridad y usabilidad. Tu elección puede afectar directamente la vulnerabilidad de tu aplicación a ataques y la experiencia del usuario en general. Vamos a desglosar los contrapesos de diferentes métodos de almacenamiento.
Almacenamiento en memoria vs. almacenamiento persistente
El almacenamiento en memoria guarda tokens en memoria de la aplicación o variables de JavaScript, lo que lo convierte en una opción altamente segura. Dado que los tokens no se escriben en almacenamiento persistenteSin embargo, los atacantes que utilizan ataques XSS tradicionales tienen menos oportunidades de acceder a ellos.
Sin embargo, hay un problema: los tokens almacenados en memoria desaparecen cuando los usuarios refrescan la página o abren una nueva pestaña. Esto hace que el almacenamiento en memoria sea menos práctico para aplicaciones web donde los usuarios esperan una experiencia de navegación fluida.
Por otro lado, almacenamiento persistente - métodos como almacenamiento local, almacenamiento de sesión o cookies - ofrece una experiencia más suave. Los tokens almacenados de forma persistente permiten a los usuarios cerrar sus navegadores, regresar más tarde y seguir donde dejaron sin necesidad de iniciar sesión de nuevo [9].
Sin embargo, esta comodidad conlleva riesgos de seguridad. El almacenamiento persistente es más vulnerable a ataques XSS, donde los scripts maliciosos pueden robar tokens del almacenamiento local o de sesión [4]. Los cookies, si bien ofrecen opciones de configuración adicionales, también pueden ser objeto de ataques CSRF si no se aseguran con las banderas de configuración adecuadas.
Para aplicaciones móviles utilizando Capacitor los trabajadores de la web proporcionan un terreno intermedio. Al ejecutarse en un ámbito global separado, mejoran la seguridad mientras mantienen la usabilidad mejor que el almacenamiento en memoria [9]. Si los trabajadores de la web no son una opción, las clausuras de JavaScript pueden simular métodos privados para agregar una capa adicional de protección [9]. Los desarrolladores de aplicaciones móviles también deben sopesar los pros y los contras del almacenamiento seguro nativo frente a la cifrado personalizado.
Keychain/Keystore vs. Cifrado Personalizado
Para aplicaciones móviles, almacenamiento seguro nativo de la plataforma como Keychain de iOS y Keystore de Android es el estándar de oro. Estas soluciones ofrecen seguridad respaldada por hardware, lo que hace que la extracción de tokens sea mucho más difícil.
The beauty of these native tools lies in their simplicity. They’re built into the operating systems, so developers don’t have to write extensive code to implement them. Plus, they support features like autenticación biométrica y gestión centralizada de credenciales, que mejoran tanto la seguridad como la conveniencia del usuario [10].
Cifrado personalizadopor otro lado, da a los desarrolladores más control pero con desafíos significativos. La seguridad depende enteramente de cómo se implemente el cifrado y de cómo se manejen las claves [10]Muchos desarrolladores subestiman la complejidad de crear sistemas seguros, lo que puede dar lugar a vulnerabilidades. Y desde que evolucionan los estándares criptográficos, las soluciones personalizadas requieren actualizaciones y mantenimiento continuos - lo que las hace intensivas en recursos a menos que su equipo tenga una gran expertise en este área
Comparativa de Seguridad vs. Usabilidad
| Método de almacenamiento | Nivel de Seguridad | Usabilidad | Complejidad de Implementación | Mejor Caso de Uso |
|---|---|---|---|---|
| Almacenamiento en Memoria | Alto | Bajo (perdido al refrescar) | Bajo | Sesiones cortas de alta seguridad |
| Almacenamiento Local | Bajo | Alto | Bajo | Solo datos no sensibles |
| Almacenamiento de sesión | Medio | Alto | Bajo | Datos de sesión temporales |
| Cookies seguras | Alto (con banderas adecuadas) | Medio | Medio | Aplicaciones web con soporte de servidor |
| iOS Keychain | Muy Alto | Medio | Bajo | Aplicaciones nativas/híbridas de iOS |
| Android Keystore | Muy Alto | Medio | Bajo | Aplicaciones nativas/híbridas de Android |
| Cifrado personalizado | Variable | Medio | Alto | Requisitos de seguridad especializados |
Esta tabla destaca cómo las opciones de almacenamiento nativas de la plataforma, como Keychain y Keystore, ofrecen una combinación sólida de seguridad y facilidad de implementación, lo que las hace ideales para aplicaciones móviles. Proporcionan una protección robusta sin que los desarrolladores deban dominar la criptografía.
Para los desarrolladores Capacitor, utilizar plugins de almacenamiento seguro para acceder a estas soluciones nativas es una buena decisión. Combina la seguridad respaldada por hardware de Keychain y Keystore con la flexibilidad de plataforma cruzada que Capacitor ofrece.
En última instancia, su elección de almacenamiento de tokens debe alinearse con el modelo de amenazas de su aplicación y las expectativas de los usuarios. Las aplicaciones que manejan datos sensibles, como aplicaciones de atención médica o financieras, deben priorizar la seguridad por encima de todo. Por el contrario, las aplicaciones de consumo pueden aceptar riesgos ligeramente más altos para ofrecer una experiencia de usuario más suave. Al entender estas compensaciones, puede elegir el método de almacenamiento que mejor se adapte a sus necesidades.
Toma de Claves
Proteger los datos de los usuarios mediante el almacenamiento de tokens seguro no es solo una práctica técnica recomendada - es una necesidad para mantener la integridad de su aplicación. Con 81% de las violaciones confirmadas en 2022 vinculadas a contraseñas débiles, reutilizadas o robadas [12], los desarrolladores móviles deben priorizar medidas de seguridad robustas de tokens.
Resumen de las mejores prácticas
Un plan de seguridad de tokens efectivo se basa en múltiples capas de protección. Comience utilizando almacenamiento de tokens nativo de plataformacomo iOS Keychain y Android Keystore, que ofrecen seguridad respaldada por hardware.
Evite almacenar tokens en LocalStorage o IndexedDB [2], as these methods are vulnerable to XSS attacks. Instead, rely on secure storage options built into the operating system, ensuring limited access. For developers using Capacitor, secure storage plugins provide a way to tap into native protections while maintaining cross-platform functionality.
La gestión del ciclo de vida de los tokens es otro aspecto crítico. Expira tokens regularmente e implementa la rotación de tokens de refresco, generando un nuevo token de refresco cada vez que se solicita un token de acceso [3]. Las vidas más cortas de los tokens de refresco reducen el riesgo de abuso en caso de robo.
Mantenga las claves de firma confidenciales, compartiéndolas solo con servicios esenciales [1]. Evite prácticas inseguras como registrar tokens o incorporarlos en URLs [11]. Estos pasos fortalecen colectivamente su estrategia de gestión de tokens.
Pasos siguientes para desarrolladores
contexto: Página/área: Capgo Builder / producto de construcción nativa de la nube. Rol: Etiqueta de UI corta o elemento de navegación. Mensaje clave `native_build_builder_credit_next` (Crédito de construcción nativa de construcción).
-
Aquí está cómo puede actuar sobre estas mejores prácticas para mejorar la seguridad de los tokens de su aplicación: If estás utilizando soluciones inseguras como LocalStorage, prioriza la migración a almacenamiento seguro nativo de la plataforma. Para las aplicaciones Capacitor, adopta plugins de almacenamiento seguro para aprovechar las protecciones nativas de manera efectiva.
-
Implementa autenticación en capas. Utiliza métodos más simples para acciones de bajo riesgo, pero requiere autenticación de varios factores (MFA) o reconocimiento biométrico para operaciones sensibles. Según Microsoft, el MFA puede bloquear el 99,9% de los ataques cibernéticos automatizados [12]Pero considera la experiencia del usuario - los estudios muestran que aproximadamente un tercio de los usuarios evita el MFA debido a su inconveniencia [12].
-
Utiliza sistemas de actualizaciones OTA (over-the-air) para despliegues seguros e inmediatos. Herramientas como Capgo permiten actualizaciones en vivo cifradas para aplicaciones Capacitor, asegurando que las correcciones de seguridad lleguen a los usuarios sin comprometer la seguridad de los tokens durante las actualizaciones.
-
Enfócate en la gestión del ciclo de vida de los tokens. Los protocolos de expiración, refresco y revocación regulares son esenciales. Asegúrate de que tu implementación refleje estos principios para limitar los riesgos.
-
Monitorea los patrones de autenticación. Mantén un ojo en la actividad anormal y ajusta tus medidas de seguridad en función de las amenazas en evolución [13]. Las auditorías de seguridad regulares deben ser una parte rutinaria de tu proceso de desarrollo, no un después pensamiento.
Aunque la seguridad móvil sigue evolucionando, los principios básicos siguen siendo los mismos: utilice almacenamiento seguro nativo, gestione los ciclos de vida de los tokens de manera efectiva y asegúrese de que la cifrado no es negociable. Con 81% de los smartphones ahora equipados con biometría a partir de 2022 [12]los desarrolladores tienen herramientas poderosas para mejorar tanto la seguridad como la experiencia del usuario.
Sus usuarios están confiando en usted con sus datos - asegúrese de que sus prácticas de almacenamiento de tokens cumplan con los estándares más altos de seguridad.
Preguntas frecuentes
::: faq
¿Por qué los desarrolladores móviles deben utilizar iOS Keychain y Android Keystore para almacenar tokens de manera segura?
El uso de almacenamiento seguro nativo de la plataforma, como iOS Keychain y Android Keystore, juega un papel crucial en la protección de datos sensibles dentro de las aplicaciones móviles. Estas herramientas vienen con cifrado integradoasegurando que los tokens permanezcan protegidos de acceso no autorizado. Además, incorporan autenticación de usuariorequiriendo a los usuarios que confirmen su identidad antes de acceder a los datos almacenados. Esto agrega una capa adicional de seguridad.
Una de sus características destacadas es que las claves criptográficas son no exportables. En otras palabras, estas claves no pueden ser eliminadas del dispositivo, lo que reduce significativamente el riesgo de que sean comprometidas. Debido a que estos sistemas están diseñados para integrarse de manera fluida con sus respectivas plataformas, los desarrolladores pueden implementarlos con facilidad, evitando el problema de manejar procesos de cifrado complejos de manera manual. Al aprovechar estos herramientas no solo se fortalece la seguridad de las aplicaciones, sino que también ayuda a los desarrolladores a cumplir con los estándares de seguridad modernos y seguir las prácticas recomendadas por la industria estándares de seguridad modernos y seguir prácticas recomendadas por la industria. :::
::: preguntas frecuentes
¿Cuáles son las mejores prácticas para gestionar de manera segura los ciclos de vida de los tokens en aplicaciones móviles?
Para manejar de manera segura los ciclos de vida de los tokens en aplicaciones móviles, los desarrolladores deben seguir unas pocas prácticas esenciales. Comience utilizando tokens de vida cortacomo aquellos con una caducidad de 15 minutos. Esto minimiza la ventana de oportunidad para el uso indebido si un token se ve comprometido. Para mantener la comodidad del usuario sin sacrificar la seguridad, implemente refrescar tokens. Estos permiten emitir nuevos tokens sin obligar a los usuarios a iniciar sesión repetidamente.
El almacenamiento adecuado de tokens es crucial para prevenir el acceso no autorizado. Siempre confíe en soluciones de almacenamiento seguro específicas de la plataforma, como Keychain para iOS o Android Keystore. Estas están diseñadas específicamente para proteger datos sensibles. También, evite codificar tokens o mantenerlos en texto plano dentro de la aplicación, ya que esto puede exponerlos a amenazas potenciales.
Al integrar estas prácticas, los desarrolladores pueden mejorar la seguridad del manejo de tokens en aplicaciones móviles y proteger a los usuarios de vulnerabilidades potenciales.
::: faq
¿Cuáles son los desafíos que pueden surgir con la codificación personalizada para el almacenamiento de tokens, y cuándo se debe considerar sobre soluciones nativas?
Al almacenar tokens en aplicaciones móviles, utilizar codificación personalizada puede ser una espada de doble filo. Si bien puede parecer que una solución personalizada ofrece más control, a menudo conlleva una mayor complejidad, abre la puerta a posibles brechas de seguridad y requiere mantenimiento continuo para mantenerse al día con nuevas amenazas. A diferencia de las herramientas de cifrado integradas proporcionadas por las plataformas, las soluciones personalizadas suelen carecer de pruebas exhaustivas, documentación detallada y el respaldo de una comunidad de desarrolladores fuerte. Esto puede hacer que el depurado y la integración sean un gran dolor de cabeza.
En ese sentido, existen situaciones en las que la cifrado personalizado se vuelve inevitable - como cuando se está tratando con datos extremadamente sensibles o tratando de cumplir con requisitos regulatorios estrictos que las herramientas estándar no pueden manejar. En estos casos, es crucial para los desarrolladores seguir las mejores prácticas mejores prácticas para asegurarse de que sus métodos de cifrado no solo sean seguros sino también confiables y cumplan con los estándares de la industria. Consideren cuidadosamente los equilibrios antes de sumergirse en un enfoque de cifrado personalizado.
Continúa leyendo desde Almacenamiento de tokens seguro: mejores prácticas para desarrolladores de móviles
Si estás utilizando Almacenamiento de tokens seguro: mejores prácticas para desarrolladores de móviles para planificar la seguridad y la conformidad, conecta con Cifrado para la implementación detallada en Cifrado, Conformidad para los detalles de implementación en Compliance Capgo Escáner de Seguridad para el flujo de trabajo del producto en Capgo Escáner de Seguridad Capgo Seguridad para el flujo de trabajo del producto en Capgo Seguridad, y Capgo Centro de Confianza para el flujo de trabajo del producto en Capgo Centro de Confianza.



