
Möchtest du eine sichere OAuth2- Authentifizierung für deine Capacitor App hinzufügen? Hier ist ein kurzer Guide für den Einstieg.
OAuth2 ist ein Protokoll, mit dem Nutzer den Zugriff auf ihre Daten freigeben können, ohne Passwörter zu teilen. Es ist ideal für Capacitor Apps da es plattformübergreifend auf iOS, Android und im Web funktioniert. Bei Social-Providern @capgo/capacitor-social-login erledigt es das Google-, Apple- und Facebook-Sign-in über native Flows. Für Passwordless Auth @capgo/capacitor-passkey behält es den WebAuthn-Browserstil von code bei, während native Passkey-Aufrufe für dich übernommen werden. Zudem bleibt deine App sicher, da Tokens statt sensibler Credentials genutzt werden.
So integrierst du OAuth2 in deine Capacitor App in nur 5 Schritten:
- OAuth2-Provider einrichten: Wähle einen Provider (z. B. Google, Auth0), konfiguriere Redirect URIs und verwalte Client-Credentials sicher.
- OAuth2-Plugin installieren und konfigurieren: Füge das
@byteowls/capacitor-oauth2Plugin hinzu oder nutze @capgo/capacitor-social-login für Google, Apple und Facebook und konfiguriere plattformspezifische Einstellungen (z. B.Info.plistfür iOS,AndroidManifest.xmlfür Android). - Den Authentication Flow implementieren: Nutze das Plugin für sicheres User-Login, Token-Storage und Logout. Aktiviere PKCE für zusätzlichen Schutz.
- Plattformübergreifend testen: Überprüfe den Flow auf iOS, Android und in Webbrowsern. Behebe häufige Probleme wie Redirect-URI-Mismatches oder PKCE-Fehler.
- Implementierung absichern: Speichere Tokens in Secure Storage (Keychain/Keystore), nutze HTTPS und konfiguriere strikte Content Security Policies.
Kurzvergleich: Optionen für sicheres Token-Storage
| Storage-Option | Ideal für | Sicherheitslevel | Offline-Zugriff | Beispiel-Use-Case |
|---|---|---|---|---|
| Sichere Speicherung | Mobile Apps | Hoch | Ja | Refresh-Tokens |
| In-Memory-Speicher | Temporärer Zugriff | Mittel | Nein | Aktive Access-Tokens |
| HttpOnly-Cookies | Webanwendungen | Hoch | Ja | Browser-basierte Sessions |
So fügst du Google Sign In mit Capacitor in deine Ionic App hinzu
Schritt 1: Richte dein OAuth2 Anbieter
Die korrekte Einrichtung Ihres OAuth2-Providers ist der erste und wichtigste Schritt, um einen reibungslosen Ablauf zu gewährleisten. Dazu gehört die Auswahl eines Providers, der zu Ihren App-Anforderungen passt, die Konfiguration technischer Details wie Redirect URIs und der sichere Umgang mit Ihren Credentials. Diese Schritte bereiten die Installation des OAuth2-Plugins in der nächsten Phase vor.
OAuth2-Provider auswählen
Wählen Sie zunächst einen OAuth2-Provider aus, der zu den Funktionen, Sicherheitsanforderungen und der Kompatibilität Ihrer App passt. Die Art der Anwendung, die Sie entwickeln, spielt eine entscheidende Rolle bei der Wahl des OAuth 2.0 Flows, was sich direkt auf die Auswahl des Providers auswirkt [2]. Für Capacitor-basierte Apps wird empfohlen, den Authorization Code Flow mit PKCE zu nutzen – dies ist die bevorzugte Methode für mobile Anwendungen.
Achten Sie beim Vergleich der Provider besonders auf die Sicherheitsfunktionen. Suchen Sie nach Optionen wie Signed Cookies, CSRF-Token-Validierung und verschlüsselten JWTs. Wenn Ihre App mit sensiblen Daten arbeitet, ist die Unterstützung für Multi-Faktor-Authentifizierung ein Muss. Wägen Sie bei der Evaluierung Kosten und Features basierend auf Ihren Bedürfnissen ab, ohne sich in endlosen Vergleichen zu verlieren.
Redirect URIs konfigurieren
Redirect URIs sind entscheidend – sie teilen dem OAuth2-Provider mit, wohin die Nutzer nach der Authentifizierung geleitet werden sollen. Eine korrekte Konfiguration dieser URIs sorgt für eine nahtlose Experience sowohl auf mobilen als auch auf Web-Plattformen.
Verwenden Sie für mobile Apps Custom URL Schemes, üblicherweise formatiert als com.example.app://callback, wobei com.example.app mit der Package ID deiner App übereinstimmt. Im Web nutzt du window.location.origin als Redirect URI. Wenn du lokal testest, funktioniert eine URL wie http://localhost:8100/callback einwandfrei.
Für iOS-Nutzer gilt: Das Browser-Plugin von Capacitor nutzt SFSafariViewController. Ab iOS 11 werden hierbei keine Cookies mit Safari geteilt, was das Single Sign-On (SSO) beeinflussen kann. Falls SSO essenziell ist, solltest du ein Plugin verwenden, das ASWebAuthenticationSession [3].
Client Credentials verwalten
Client Credentials identifizieren deine App beim OAuth2-Provider und bestehen aus einer Client ID und einem Client Secret. Betrachte die Client ID als öffentlichen Identifier, während das Client Secret wie ein privater Key behandelt werden sollte.
Hardcode Client Secrets niemals direkt in deine App oder committe sie in die Version Control. Nutze stattdessen Umgebungsvariablen oder ein sicheres Secrets Management System. Setze zudem auf kurzlebige Tokens mit minimalen Scopes, um das Risiko zu minimieren und die Sicherheit zu erhöhen.
Schritt 2: OAuth2 Plugin installieren und konfigurieren
Da dein OAuth2-Provider nun bereit ist, besteht der nächste Schritt darin, das Plugin zu deiner Capacitor App hinzuzufügen und es für iOS, Android und Web-Plattformen einzurichten.
Plugin installieren
Der @byteowls/capacitor-oauth2 Das Plugin funktioniert mit den meisten OAuth2-Providern. Um Kompatibilitätsprobleme zu vermeiden, musst du die Version installieren, die zu deinem Capacitor Setup passt.
Hier sind die Installationsbefehle basierend auf deiner Capacitor Version:
- Capacitor v5:
npm i @byteowls/capacitor-oauth2 - Capacitor v4:
npm i @byteowls/capacitor-oauth2@4 - Capacitor v3:
npm i @byteowls/capacitor-oauth2@3
Nach der Installation führe den Sync-Befehl (npx cap sync) aus, um deine nativen Dependencies zu aktualisieren. Dieser Schritt ist entscheidend, damit das Plugin korrekt in deine iOS- und Android-Projekte integriert wird. Das Überspringen kann zu Build-Fehlern beim Kompilieren für mobile Plattformen führen.
Plugin-Einstellungen konfigurieren
Nach der Installation musst du das Plugin passend zu deinem OAuth2-Provider konfigurieren. Dies geschieht über den oauth2Options Objekt beim Aufruf der authenticate() Methode. Zu den wichtigsten Parametern gehören:
- appId: Deine Client-ID vom OAuth2-Provider.
- authorizationBaseUrl: Der Authorization-Endpoint des Providers.
- responseType: In der Regel auf
"code"für mobile Apps gesetzt. - redirectUrl: Diese muss mit der in Schritt 1 konfigurierten Redirect-URL übereinstimmen.
Du kannst auch weitere Parameter wie accessTokenEndpoint, scope, sowie plattformspezifische Optionen zur Feinabstimmung des Authentifizierungsprozesses.
Für Android aktualisieren Sie Ihre AndroidManifest.xml und strings.xml Dateien mit den korrekten Scheme- und Host-Informationen. Unter iOS ändern Sie die Info.plist Datei, um Ihr Redirect-URL-Scheme zu registrieren. Diese plattformspezifischen Änderungen stellen sicher, dass Nutzer nach der Authentifizierung zurück in Ihre App geleitet werden.
Capacitor Versionskompatibilität prüfen
Es ist wichtig sicherzustellen, dass die Plugin-Version mit Ihrer Capacitor Version übereinstimmt. Versionskonflikte können zu Build-Fehlern oder Laufzeitproblemen führen. Das @byteowls/capacitor-oauth2 Plugin orientiert sich strikt an den Capacitor Releases; prüfen Sie die Kompatibilität daher vorab.
| Plugin-Version | Kompatible Capacitor Version | Notizen |
|---|---|---|
| 5.x | 5.x.x | Erfordert Xcode 14.1. Breaking Changes im Changelog vermerkt. |
| 4.x | 4.x.x | Erfordert Xcode 12.0. Breaking Changes im Changelog vermerkt. |
| 3.x | 3.x.x | Erfordert Xcode 12.0. Breaking Changes im Changelog vermerkt. |
| 2.x | 2.x.x | Erfordert Xcode 11.4. Breaking Changes siehe Changelog. |
| 1.x | 1.x.x |
Wenn du für iOS entwickelst, achte genau auf die Xcode-Versionsanforderungen. Eine inkompatible Version verhindert einen erfolgreichen Build deiner App. Die Plugin-Dokumentation enthält detaillierte Kompatibilitätstabellen, die ideal zur Fehlerbehebung bei Versionskonflikten sind.
Falls nach der Installation Probleme auftreten, deinstalliere die aktuelle Plugin-Version, installiere die passende Version für deine Capacitor und führe den Sync-Befehl erneut aus. Dieser Weg ist deutlich effektiver, als zu versuchen, inkompatible Versionen zu erzwingen.
Schritt 3: OAuth2 Authentication Flow bauen
Nachdem das Plugin eingerichtet ist, geht es an den voll funktionsfähigen Authentication Flow. Dieser Schritt ermöglicht sicheres User Login, Token Management und Logout, damit deine App User Sessions plattformübergreifend verwalten kann.
Login Flow erstellen
Der Login-Prozess beginnt mit dem Aufruf von authenticate() mit einem Options-Objekt. Dieses Objekt sollte deinen authorizationBaseUrl, redirectUrl, und die responseType gesetzt auf 'code' um die PKCE-Anforderungen zu erfüllen. Das Plugin öffnet sicher die Login-Seite des Providers, auf der Nutzer ihre Zugangsdaten eingeben können. Nach dem Login leitet der Provider die Nutzer mit Tokens und Benutzerdetails zurück an deine App.
Das Beste daran: Nutzer geben ihre Daten direkt beim OAuth2-Provider ein, sodass deine App niemals Zugriff auf sensible Informationen hat. Die Methode gibt ein Response-Objekt zurück, das den Access Token, den Refresh Token und Nutzerdaten wie E-Mail oder Profilinfos enthält.
Auf iOS und Android nutzt dieser Prozess eine sichere Web View, die Cookies mit dem Systembrowser teilt. Auf Web-Plattformen basiert dies auf Standard-Browser-Redirects. Eine korrekte Konfiguration deiner Redirect URL sorgt für eine reibungslose User Experience auf allen Plattformen.
Token-Speicherung und Refresh handhaben
Sobald die Nutzer eingeloggt sind, hat das sichere Management der Tokens Priorität. Dazu gehört das sichere Speichern sowie das automatische Erneuern der Tokens, um Session-Unterbrechungen zu vermeiden. So gehst du vor:
- Access-Tokens: Speichere diese im Memory für schnellen, temporären Zugriff.
- Refresh-Tokens: Nutze Secure Storage, wie das
capacitor-secure-storagePlugin, das Token mittels AES-256 über den iOS Keychain verschlüsselt oder Android Keystoremit AES-256 verschlüsselt. So bleiben die Tokens geschützt, selbst wenn das Gerät kompromittiert wird.
Wenn deine App neu startet, prüfe auf gespeicherte Tokens, um Nutzer automatisch einzuloggen, ohne dass sie ihre Anmeldedaten erneut eingeben müssen.
| Speichermethode | Sicherheitslevel | Performance | Offline-Zugriff | Bester Anwendungsfall |
|---|---|---|---|---|
| Sichere Speicherung | AES-256-Hardware | Mittel | Ja | Refresh-Tokens, Langzeitdaten |
| In-Memory-Speicher | Hoch (temporär) | Hoch | Nein | Aktive Access-Tokens |
| Normaler Speicher | Niedrig | Hoch | Ja | Nicht-sensible Einstellungen |
Um Sessions aktiv zu halten, erneuere Refresh Tokens vor ihrem Ablauf. Prüfe vor Aufrufen von API, ob das Access Token kurz vor dem Ablauf steht. Wenn ja, nutze das Refresh Token, um ein neues Access Token von deinem OAuth2-Provider zu erhalten. Für zusätzliche Zuverlässigkeit baue Logik ein, die den Token-Refresh wiederholt, wenn die Netzwerkverbindung wiederhergestellt ist. Wenn das Refresh Token abgelaufen oder widerrufen wurde, leite Nutzer zurück zum Login-Flow, damit sie sich neu authentifizieren.
Logout-Funktionalität hinzufügen
Ein sicherer und effektiver Logout-Prozess ist ebenso wichtig. Beginne damit, das Refresh Token über den Endpoint des Providers zu widerrufen. Lösche anschließend die Tokens aus dem Secure Storage und setze die Nutzerdaten zurück, um sicherzustellen, dass alle Sessions beendet werden.
Das bloße Löschen lokaler Tokens reicht nicht aus. OAuth2-Provider halten oft serverseitige Sessions vor, die Nutzer automatisch re-authentifizieren könnten. Durch das Widerrufen des Refresh Tokens wird die mit dem Authorization Grant verknüpfte Token-Kette unterbrochen, sodass gespeicherte Credentials nicht wiederverwendet werden können.
„JWT Access Tokens können nicht widerrufen werden. Sie sind gültig, bis sie ablaufen. Da es sich um Bearer Tokens handelt, gibt es keine Möglichkeit, sie ungültig zu machen.“ – lihua.zhang, Auth0-Mitarbeiter [5]
Um Tokens zu widerrufen, rufe den Token-Revocation-Endpoint des Providers mit dem Refresh Token auf, bevor du den lokalen Speicher leerst. Diese serverseitige Aktion verhindert Token-Missbrauch, selbst wenn Credentials kompromittiert wurden. Entferne nach dem Widerruf die Tokens aus dem Secure Storage, setze gecachte User-Daten zurück und leite die Nutzer zum Login-Screen zurück.
Entscheide bei Single-Sign-on-Setups (SSO), ob das Logout auch die Sessions anderer Apps beenden soll, die denselben Provider nutzen. Stelle zudem sicher, dass der Logout-Prozess bei Netzwerkunterbrechungen reibungslos funktioniert, indem du Logout-Requests lokal speicherst und sie bei wiederhergestellter Verbindung erneut sendest. So wird auf Seiten des Providers sauber aufgeräumt.
Schritt 4: Teste deine OAuth2-Integration
Nachdem Sie Ihre OAuth2-Konfiguration eingerichtet und den Authentifizierungs-Flow entwickelt haben, ist der nächste Schritt das gründliche Testen. So stellen Sie sicher, dass die Integration auf allen Geräten und Plattformen reibungslos funktioniert und eine zuverlässige User Experience bietet. Beim Testen wird die Funktionalität auf mobilen Geräten und Webbrowsern überprüft, um potenzielle Probleme vor dem App-Launch zu identifizieren und zu beheben.
Testen auf iOS und Android
Beginnen Sie damit, den gesamten Authentifizierungsprozess auf echten iOS- und Android-Geräten zu testen.
-
Für iOS: Stellen Sie sicher, dass Ihr URL-Scheme in der
Info.plistDatei korrekt konfiguriert ist und Ihre App Redirects vom OAuth2-Provider ordnungsgemäß verarbeitet. Vermeiden Sie die Nutzung vonWKWebViewfür Authorization-Requests, da dies zu einemdisallowed_useragentFehler. Verwende stattdessen Bibliotheken wie Google Sign-In für iOS oder AppAuth der OpenID Foundation für iOS, um Authentication Flows effektiv zu handhaben. [6]. -
Für Android: Prüfen Sie, ob Ihre
AndroidManifest.xmldie richtigen Intent-Filter enthält, um Redirect-URIs zu verarbeiten. Ähnlich wie bei iOS sollten Sie die Nutzung vonandroid.webkit.WebViewfür Authorization-Requests vermeiden, da dies ebenfalls zudisallowed_useragentFehler. Setze für Android auf Bibliotheken wie Google Sign-In oder OpenID AppAuth [6].
Teste in beiden Fällen Fehlerszenarien, wie etwa einen nicht verfügbaren Authorization Server [7]. Wenn deine App mehrere Berechtigungen (Scopes) anfordert, prüfe, welche gewährt werden, und behandle Fälle, in denen einige verweigert werden [6].
Im Web testen
Nutze für Web-Plattformen Developer Tools, um Network Requests zu überwachen und die Token-Sicherheit zu gewährleisten. Tools wie OAuth 2.0 Playground helfen dir beim Testen deines Flows [10], während HTTP-Intercepting-Proxies wie ZAP oder BurpSuite tiefere Einblicke während des Testens bieten [11].
Nutze beim Testen den Authorization Code Grant mit PKCE, da dies der empfohlene Ansatz für Public Clients ist. Stelle sicher, dass Secrets sicher über POST-Parameter oder Header-Werte statt über URL-Parameter übertragen werden. Implementiere zudem Security-Header wie Referrer-Policy um den Schutz zu erhöhen [11].
Häufige Probleme beheben
Beim Testen können typische Probleme auftreten, die behoben werden müssen:
-
Falsche Redirect URIs: Nicht übereinstimmende Redirect URIs führen oft zu „unauthorized client“-Fehlern. Stelle sicher, dass die Redirect URI exakt mit den Einstellungen deines OAuth2-Providers, der
capacitor.config.jsonDatei in deiner Capacitor App und den nativen Plattform-Manifesten übereinstimmt.„Die sso accepted route muss die Kombination aus iosScheme und hostname unterstützen: ionic://com.myapp.mybundle“ – LBopp [8]
-
PKCE-Verifizierungsfehler: Bestätige, dass PKCE unterstützt und korrekt konfiguriert ist, da es für die Absicherung deiner App essenziell ist. [9].
-
Fehler bei der Plugin-Implementierung: Fehler wie „Plugin is not implemented on iOS“ deuten meist auf fehlende Konfigurationen oder Probleme in der Capacitor Umgebung hin. Aktiviere das Logging in deinem OAuth2-Plugin, um diese Probleme leichter zu finden und zu lösen. [4].
-
State-Mismatch-Fehler: Wenn der State-Parameter in der Authorization-Anfrage nicht mit dem in der Redirect-Response übereinstimmt, kann dies ein Sicherheitsrisiko sein. Das ist besonders relevant bei Custom OAuth Handlern für Provider wie Facebook. Überprüfe deinen Custom Handler code sorgfältig auf Fehler oder Fehlkonfigurationen. [4].
Schritt 5: OAuth2-Implementierung absichern
Der Schutz deiner OAuth2-Integration ist entscheidend, um sensible Daten zu schützen und Schwachstellen zu minimieren. Hier sind die wichtigsten Best Practices für eine sichere Implementierung.
Aktivieren PKCE für mehr Sicherheit
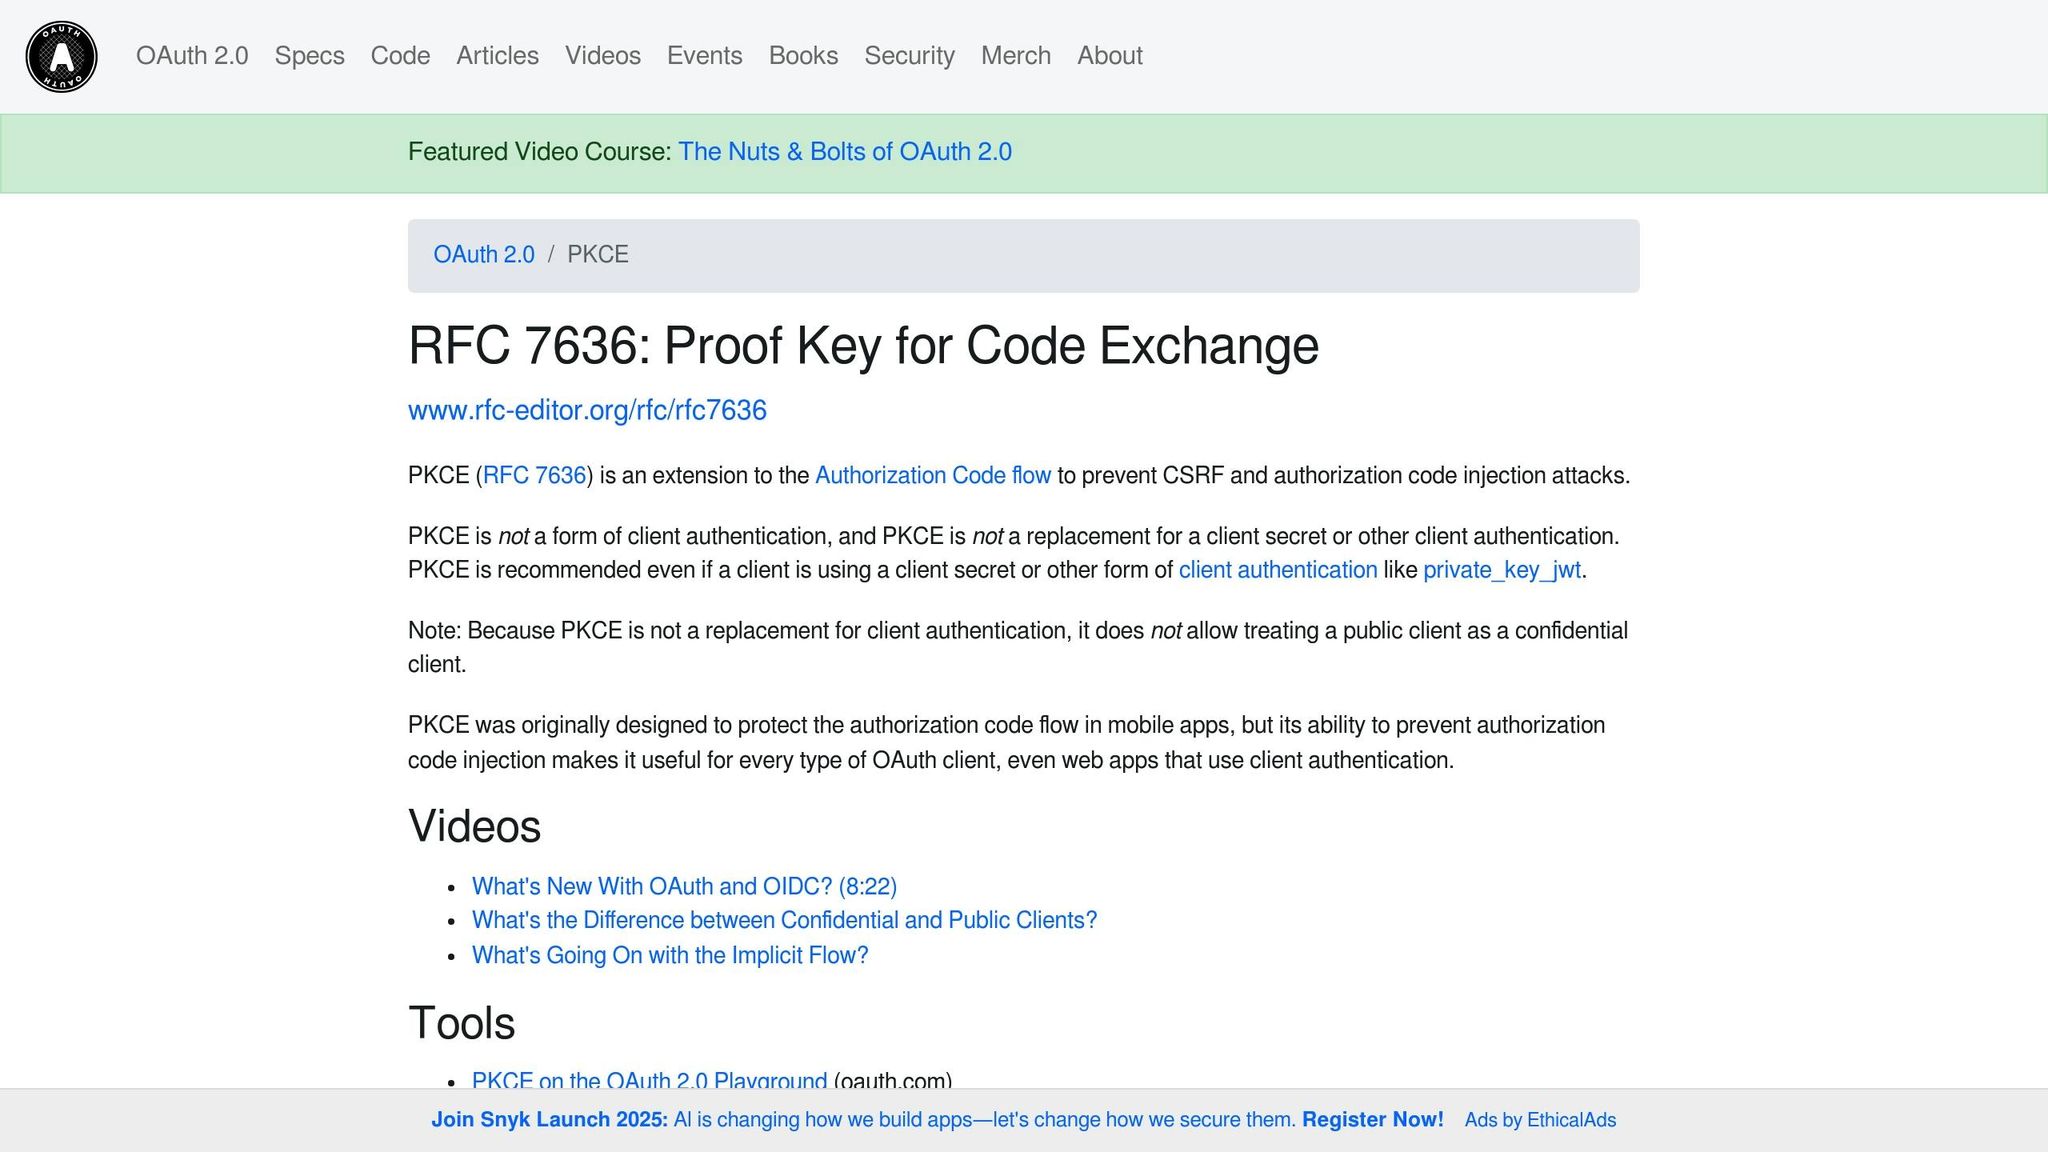
Eine der effektivsten Methoden, um deinen Authorization Flow abzusichern, ist die Nutzung von PKCE (Proof Key for Code Exchange). PKCE verhindert das unbefugte Abfangen von Authorization Codes. So funktioniert es:
- Erstelle zuerst einen zufälligen
code_verifiermit einer Länge zwischen 43 und 128 Zeichen. - Erzeuge anschließend einen
code_challengeindem du dencode_verifiermit SHA-256 hashst und das Ergebnis im Base64-URL-Format kodierst.
If you’re using the capacitor-community/generic-oauth2 Plugin nutzt, ist die Aktivierung von PKCE ganz einfach. Hier ist ein Beispiel für die Konfiguration:
{
  responseType: "code",
  pkceEnable: true,
  redirectUrl: "com.companyname.appname:/"
}
Dieses Plugin verwaltet PKCE automatisch und unterstützt den Code Flow ohne PKCE nicht. Der code_challenge_method ist für eine korrekte Validierung standardmäßig auf „S256“ eingestellt [12].
Nutze Secure Storage für Tokens
Die sichere Speicherung von OAuth2-Tokens ist entscheidend, um unbefugten Zugriff zu verhindern. Nutze für native Mobile Apps den Secure Storage des Betriebssystems:
- Nutze unter iOS den Keychain für hardwarebasierte Verschlüsselung und Schutz auf OS-Ebene.
- Unter Android verwende den Keystore, der auch Folgendes unterstützt: biometrische Authentifizierung für zusätzliche Sicherheit.
Bei Webanwendungen sollten Tokens in HttpOnly secure Cookies mit dem SameSite gespeichert werden, um XSS-Risiken zu minimieren.
Hier ist ein kurzer Vergleich der sicheren Speicheroptionen:
| Storage-Option | Ideal für | Sicherheitsvorteile | Überlegungen |
|---|---|---|---|
| iOS Keychain | Native iOS-Apps | Hardware-basierte Verschlüsselung & OS-Schutz | Erfordert plattformspezifische Implementierung |
| Android Keystore | Native Android-Apps | Sicherer Speicher mit Biometrie-Option | Abhängig von Gerätesicherheitsfeatures |
| HttpOnly-Cookies | Web-Browser | XSS-resistent und sichere automatische Übertragung | Konfiguration für Same-Domain API Zugriff nötig |
| Backend for Frontend | Alle Plattformen | Tokens werden niemals gegenüber dem Client offengelegt | Erfordert zusätzliche Serverinfrastruktur |
Nutzen Sie für zusätzliche Sicherheit kurzlebige Access Tokens und verschlüsselte Speicherung. Zum Beispiel begrenzt Auth0 aktive Refresh Tokens auf 200 pro User und App, um Risiken zu reduzieren. [13]. Sie können die Sicherheit auch mit einem Backend-for-Frontend-(BFF-)Proxy erhöhen, der HttpOnly-Cookies nutzt [14].
Content Security Policies einrichten
Zusätzlich zu sicherer Speicherung kann die Implementierung starker Content Security Policies (CSP) helfen, Ihre App vor Angriffen wie Cross-Site Scripting (XSS) und code-Injection zu schützen. CSP lässt sich auf Serverebene über den Content-Security-Policy HTTP-Header oder durch Hinzufügen eines <meta> Tags in Ihrem HTML.
Wichtige Directives sind:
- default-src: Legt Fallback-Regeln für alle Content-Typen fest.
- script-src: Steuert, welche JavaScript-Dateien ausgeführt werden dürfen.
- connect-src: Verwaltet API-Aufrufe und OAuth2-Interaktionen.
- frame-ancestors: Verhindert Clickjacking, indem festgelegt wird, wer Ihre App in einem iframe einbetten darf.
Für maximalen Schutz sollten Sie statt breiter Allowlists strikte Nonces oder Hashes verwenden und Direktiven wie unsafe-inline oder unsafe-evalvermeiden. Wenn Ihre App von HTTP auf HTTPS umgestellt wird, sollten Sie die upgrade-insecure-requests directive. To ensure your OAuth2 content cannot be embedded elsewhere, set frame-ancestors 'none'.
Fazit und nächste Schritte
Wichtigste Erkenntnisse
Du hast die OAuth2-Authentifizierung in deiner Capacitor App erfolgreich in fünf Schritten implementiert. Dazu gehörten das Setup deines OAuth2-Providers, die Installation der benötigten Plugins, das Erstellen des Auth-Flows, plattformübergreifende Tests sowie die Absicherung der Integration mittels PKCE und sicherem Token-Storage. Wichtig ist zu verstehen, dass OAuth 2.0 ein Autorisierungsprotokoll, kein Authentifizierungsprotokoll [1]Der Schwerpunkt liegt primär auf der Autorisierung statt auf der Verifizierung der Benutzeridentität.
Sicherheit ist entscheidend, besonders bei mobilen Apps. Unternehmen, die OAuth 2.0 nutzen, berichten von einem Rückgang der API Sicherheitsvorfälle um 34 % im Vergleich zu Methoden mit Basic Authentication [19]. Durch Best Practices – wie kurzlebige Access Tokens, PKCE und sicheren Token-Storage – hast du ein starkes Fundament für das Authentifizierungssystem deiner App gelegt.
Jetzt kannst du Möglichkeiten erkunden, die Funktionalität deiner App zu erweitern und dabei dieses sichere Framework beizubehalten.
Mehr Features hinzufügen
Mit OAuth2 im Rücken kannst du deine App um weitere Features ergänzen. Zum Beispiel:
- OpenID Connect (OIDC): Erweitere OAuth 2.0 um Benutzerauthentifizierung und Single Sign-On (SSO) Funktionen [16].
- Multi-Faktor-Authentifizierung (MFA): Erhöhe die Sicherheit durch eine zusätzliche Schutzebene [17].
- Progressives Profiling: Sammle Nutzerdaten schrittweise, um Onboarding und UX zu verbessern [15].
Für die laufende Wartung und Updates empfehlen wir Tools wie Capgo, mit denen du Live Updates, Fixes und neue Features sofort pushen kannst – ohne auf App-Store-Freigaben zu warten. Das ist besonders nützlich für Security-Patches oder das schnelle Rollout neuer Auth-Features.
Weitere Ressourcen
Um deine OAuth2-Implementierung weiter zu optimieren, nutze diese Ressourcen und Strategien:
-
API Gateway-Sicherheit: Stärke dein Deployment durch Auth- und Autorisierungsmaßnahmen, Caching sowie robustes Logging und Analytics [20].
-
Tipps von Aaron Parecki: Laut Aaron Parecki, Autor von OAuth 2.0 einfach erklärt:
„Der Code Flow ist der sicherste der OAuth 2.0 Flows und sollte für serverseitige Anwendungen nach Möglichkeit immer verwendet werden“ [18].
Hier ist eine schnelle Übersicht für deine nächsten Schritte:
| Phase | Wichtige Schwerpunkte |
|---|---|
| Systemkonfiguration | Token-Lifecycles verwalten, HTTPS erzwingen und sensible Daten sicher speichern |
| Token-Management | Kurzlebige Access Tokens nutzen und Refresh Tokens rotieren |
| Validierungsprozess | Signaturen prüfen und Token-Expiration kontrollieren |
Bleiben Sie am Puls der Zeit, indem Sie regelmäßige Security-Audits durchführen und Ihre Implementierung aktuell halten. So führt OAuth 2.1 beispielsweise Verbesserungen ein, wie die PKCE-Pflicht für alle code Authorization-Requests und das Auslaufen weniger sicherer Flows [19]. Zudem bieten die Capacitor Dokumentation und die OAuth2-Plugin-Repositories kontinuierlichen technischen Support, um das Authentifizierungssystem Ihrer App zu warten und zu verbessern.
FAQs
::: FAQ
Warum sollte ich den Authorization Code Flow mit PKCE für OAuth2 in mobilen Apps nutzen?
Warum den Authorization Code Flow mit PKCE für mobile Apps nutzen?
Der Authorization Code Flow mit PKCE ist die Standardwahl für mobile Apps, da er die Sicherheit erhöht, indem er Risiken wie das Abfangen von code Authorization-Requests und Man-in-the-Middle-Angriffe minimiert. PKCE (Proof Key for Code Exchange) bietet eine zusätzliche Schutzschicht: Es erfordert einen eindeutigen code Challenge, den der Authorization Server validiert. So wird sichergestellt, dass nur die vorgesehene App den Authentifizierungsprozess abschließen kann.
Mobile Apps, die als Public Clients klassifiziert werden, können Client Secrets nicht sicher speichern. Hier kommt PKCE ins Spiel – es ermöglicht eine sichere Benutzerauthentifizierung, ohne sensible Daten preiszugeben. Das Ergebnis? Ein sichereres, zuverlässigeres Login-Verfahren, das die gesamte User Experience verbessert. :::
::: FAQ
Was ist der beste Weg, um OAuth2-Tokens in iOS-, Android- und Web-Apps sicher zu speichern?
Um OAuth2-Tokens auf verschiedenen Plattformen sicher zu halten, ist die Nutzung von plattformspezifische Lösungen für sichere Speicherungunerlässlich. Für iOS ist Keychain Services die erste Wahl, unter Android sollte man auf das Android Keystore-System setzen. Diese Tools sind speziell darauf ausgelegt, sensible Daten wie Tokens zu schützen. Im Web können Secure-Cookies oder verschlüsselter Browser-Speicher wirksame Alternativen sein.
Die Implementierung einer Verschlüsselung wie AES-256 bietet eine zusätzliche Sicherheitsebene für Tokens. Durch die Verwendung von kurzlebige Tokens und deren sicheres Refreshing bei Bedarf reduziert das Risiko zusätzlich. Die Implementierung von PKCE (Proof Key for Code Exchange) während des OAuth2-Prozesses ist ein weiterer kluger Schritt, um unbefugten Zugriff zu blockieren. Für noch stärkeren Schutz empfiehlt sich die Integration biometrischer Authentifizierung, damit nur der rechtmäßige Nutzer auf die gespeicherten Tokens zugreifen kann. :::
::: FAQ
Was sind die häufigsten Probleme beim Testen der OAuth2-Integration in Capacitor-Apps, und wie lassen sie sich beheben?
Beim Testen der OAuth2-Integration in Capacitor-Apps können Entwickler auf einige typische Hürden stoßen. Hier eine kurze Übersicht, worauf man achten sollte:
- Ungültige Client-Credentials: Stelle sicher, dass deine Client ID und dein Secret korrekt konfiguriert sind und mit den Details deines OAuth-Providers übereinstimmen. Schon ein kleiner Tippfehler kann Probleme verursachen.
- Redirect-URI-Fehler (Mismatch): Die Redirect URI in deiner App muss exakt mit der beim OAuth-Provider registrierten URI übereinstimmen. Prüfe dies doppelt, um unnötigen Ärger zu vermeiden.
- Token-Ablauf: Tokens halten nicht ewig. Implementiere ein zuverlässiges Token-Refresh-System, um abgelaufene Tokens reibungslos zu handhaben und eine unterbrechungsfreie User Experience zu gewährleisten.
- Scope-Fehlkonfiguration: Die Scopes, die du in deiner App anforderst, müssen mit den Einstellungen deines OAuth-Providers übereinstimmen. Falsche Scopes können zu unerwarteten Fehlern führen.
Um diese Probleme zu lösen, solltest du das OAuth-Setup deiner App gründlich überprüfen. Implementiere ein robustes Error Handling, um Fehler frühzeitig abzufangen, und teste deinen Authentication Flow unter verschiedenen Szenarien. Tools wie Capgo erleichtern dir die Arbeit, da du Updates und Fixes direkt in deine App pushen kannst, ohne auf die Freigabe der App Stores zu warten. So bleibt die Entwicklung effizient und deine User zufrieden. :::
Weiterlesen: 5 Schritte zur Implementierung von OAuth2 in Capacitor Apps
Wenn du es nutzt OAuth2 in Capacitor Apps in 5 Schritten umsetzen um Sicherheit und Compliance zu planen, verbinden Sie es mit Verschlüsselung für die Implementierungsdetails in Encryption, Compliance für das Implementierungsdetail in Compliance, Capgo Security-Scanner für den Produkt-Workflow im Capgo Security Scanner, Capgo Sicherheit für den Produkt-Workflow in Capgo Security und Capgo Trust Center für den Produkt-Workflow im Capgo Trust Center.





