
Quieres agregar autenticación segura OAuth2 autenticación a su Capacitor app? Aquí tienes una guía rápida para empezar.
OAuth2 es un protocolo que permite a los usuarios compartir acceso a sus datos sin compartir contraseñas. Es ideal para aplicaciones Capacitor porque funciona en varias plataformas como iOS, Android y la web. Para proveedores sociales, @capgo/capacitor-iniciode-sesión-social gestiona el inicio de sesión con Google, Apple y Facebook mediante flujos nativos. Para autenticación sin contraseña, @capgo/capacitor-llave-privada mantiene el estilo de autenticación de navegador WebAuthn code mientras se manejan llamadas de llave privada nativas por usted. Además, mantiene su aplicación segura utilizando tokens en lugar de almacenar credenciales sensibles.
Aquí está cómo integrar OAuth2 en su Capacitor aplicación en solo 5 pasos
- Configura tu proveedor de OAuth2Elige un proveedor (por ejemplo, Google, Auth0Configura URIs de redirección y gestiona credenciales de cliente de manera segura.
- Instale y configure el plugin de OAuth2: Agregue el
@byteowls/capacitor-oauth2plugin, o utilice @capgo/capacitor-login-social para Google, Apple y Facebook, y configure ajustes específicos de plataforma (por ejemplo,Info.plistpara iOS,AndroidManifest.xmlpara Android). - Construya el flujo de autenticación: Use the plugin to handle user login, token storage, and logout securely. Enable PKCE para una protección adicional.
- Pruebe en varias plataformas: Verifique el flujo en iOS, Android y navegadores web. Corrija problemas comunes como coincidencias de URI de redirección o errores de PKCE.
- Seguridad de Implementación: Almacene tokens en almacenamiento seguro (Caja de llavesUtilice HTTPS, configure un keystore y establezca una fuerte Políticas de Seguridad de Contenido.
Comparación Rápida: Opciones de Almacenamiento de Tokens Seguros
| Mejor para | Mejor para | Acceso en Línea | Ejemplo de Uso | Quick Comparison: Secure Token Storage Options |
|---|---|---|---|---|
| Almacenamiento seguro | Mobile apps | Alto | Sí | Actualización en vivo |
| Almacenamiento en memoria | Acceso temporal | Medio | No | Tokens de acceso activos |
| Cookies HttpOnly | Aplicaciones web | Alto | Sí | Sesiones basadas en el navegador |
Sesiones basadas en el navegador Capacitor a tu a su Ionic
Reproductor de video de YouTube OAuth2 Proveedor
Para configurar correctamente su proveedor OAuth2 es el primer y más crucial paso para asegurarse de que todo funcione correctamente. Esto implica elegir un proveedor que se alinee con las necesidades de su aplicación, configurar detalles técnicos como los URIs de redirección y manejar de manera segura sus credenciales. Estos pasos preparan el camino para instalar el plugin OAuth2 en la siguiente fase.
Elige un Proveedor OAuth2
Comience seleccionando un proveedor OAuth2 que se adapte a la funcionalidad, necesidades de seguridad y compatibilidad de su aplicación. El tipo de aplicación que está construyendo juega un papel importante en la determinación del flujo OAuth 2.0 que utilizará, lo que impacta directamente en su elección de proveedor. [2]Para aplicaciones basadas en Capacitor, se recomienda utilizar el flujo de autorización Code con PKCE - este es el método preferido para aplicaciones móviles.
When comparing providers, focus on their security features. Look for options like signed cookies, CSRF token validation, and encrypted JWTs. If your app deals with sensitive data, support for Configurar URIs de Redirección es un requisito fundamental. Al evaluar, equilibra el costo y las características según tus necesidades sin dejarte abrumar por comparaciones extensas.
Configura URIs de redirección
Redirect URIs are critical - they tell the OAuth2 provider where to send users after they’ve completed authentication. Properly configuring these URIs ensures a seamless experience across both mobile and web platforms.
For mobile apps, use custom URL schemes, typically formatted as com.example.app://callbackwhere com.example.app matches su ID de paquete de la aplicación. En la web, use window.location.origin como URI de redirección. Si estás probando localmente, una URL como http://localhost:8100/callback funciona bien.
Para usuarios de iOS, ten en cuenta que el plugin del navegador de Capacitor utiliza SFSafariViewController. En iOS 11 y posteriores, esto no comparte cookies con Safari, lo que puede afectar la funcionalidad de inicio de sesión único. Si el SSO es esencial, considera utilizar un plugin que admita ASWebAuthenticationSession [3].
Administrar credenciales del cliente
Las credenciales del cliente identifican tu aplicación para el proveedor de OAuth2 y consisten en un ID de cliente y un secreto de cliente. Piensa en el ID de cliente como un identificador público, mientras que el secreto de cliente debe tratarse como una clave privada.
Jamás codifiques secretos de cliente directamente en tu aplicación o los comitas a control de versiones. En su lugar, utiliza variables de entorno o un sistema de gestión de secretos seguro para almacenarlos. Además, opta por tokens de vida corta con ámbitos mínimos para limitar la exposición y mejorar la seguridad.
Paso 2: Instalar y configurar el plugin de OAuth2
Now that your OAuth2 provider is ready, the next step is to add the plugin to your Capacitor app and set it up for iOS, Android, and web platforms.
Instale el Plugin
El @byteowls/capacitor-oauth2 El plugin funciona con la mayoría de los proveedores OAuth2. Para evitar problemas de compatibilidad, debes instalar la versión que se ajuste a tu configuración Capacitor.
Aquí están los comandos de instalación basados en tu versión de Capacitor:
- Capacitor v5:
npm i @byteowls/capacitor-oauth2 - Capacitor v4:
npm i @byteowls/capacitor-oauth2@4 - Capacitor v3:
npm i @byteowls/capacitor-oauth2@3
Una vez instalado, ejecuta el comando de sincronización (npx cap sync) para actualizar tus dependencias nativas. Este paso es crucial para asegurarte de que el plugin se integre correctamente con tus proyectos de iOS y Android. Saltarte este paso puede provocar errores de compilación cuando se compila para plataformas móviles.
Configurar Ajustes del Plugin
Después de la instalación, debes configurar el plugin para que coincida con la configuración de tu proveedor OAuth2. Esto se hace a través de oauth2Options objeto cuando se llama al authenticate() método. Los parámetros clave a definir incluyen:
- appId: Su identificador de cliente del proveedor OAuth2.
- authorizationBaseUrlEl punto de autorización del proveedor.
- responseType: Generalmente configurado en
"code"para aplicaciones móviles. - redirectUrl: Debe coincidir con la URL de redirección configurada en el paso 1.
También puede configurar parámetros adicionales como accessTokenEndpoint, scope, y opciones específicas de plataforma para afinar el proceso de autenticación.
For Android, actualice su AndroidManifest.xml y strings.xml y los archivos con la información de esquema y host correctos. En iOS, modifique el Info.plist archivo para registrar tu esquema de redireccionamiento. Estas modificaciones específicas de plataforma garantizan que los usuarios sean redirigidos de regreso a tu aplicación después de la autenticación.
Verificar compatibilidad con la versión Capacitor.
Es crucial verificar que la versión del plugin coincide con tu versión de Capacitor. Las versiones desalineadas pueden provocar errores de compilación o problemas de ejecución. @byteowls/capacitor-oauth2 plugin se alinea estrictamente con las Capacitor versiones, por lo que compruebe la compatibilidad antes de proceder.
| Versión compatible de __CAPGO_KEEP_0__ | Compatible con la versión Capacitor. | 5.x |
|---|---|---|
| 5.x.x | 5.x.x | Requiere Xcode 14.1. Cambios importantes señalados en el registro de cambios. |
| 4.x | 4.x.x | Requiere Xcode 12.0. Se han registrado cambios en el registro de cambios. |
| 3.x | 3.x.x | Requiere Xcode 12.0. Se han registrado cambios en el registro de cambios. |
| 2.x | 2.x.x | Requiere Xcode 11.4. Cambios importantes en el registro de cambios. |
| 1.x | 1.x.x |
Si estás desarrollando para iOS, presta mucha atención a las versiones compatibles de Xcode. Utilizar una versión incompatible impedirá que tu aplicación se construya correctamente. La documentación del plugin incluye tablas de compatibilidad detalladas, que son una gran fuente para resolver problemas relacionados con versiones.
Si encuentras problemas después de la instalación, desinstala la versión actual del plugin, instala la correcta para tu versión Capacitor y ejecuta el comando de sincronización nuevamente. Este método es mucho más efectivo que intentar hacer funcionar versiones incompatibles.
Step 3: Implementar el flujo de autenticación OAuth2
With your plugin set up, it’s time to create a fully functional authentication flow. This step ensures secure user login, token management, and logout, making your app capable of managing user sessions across platforms.
Crear el flujo de inicio de sesión
El proceso de inicio de sesión comienza llamando authenticate() con un objeto de opciones. Este objeto debe incluir tus authorizationBaseUrl, redirectUrly el responseType establecido 'code' to comply with PKCE requirements. The plugin securely opens the provider’s login page, where users can enter their credentials. After a successful login, the provider redirects users back to your app with tokens and user details.
La mejor parte es que los usuarios ingresan sus credenciales directamente con el proveedor de OAuth2, por lo que tu aplicación nunca tiene acceso a información sensible. El método devuelve un objeto de respuesta que incluye el token de acceso, el token de refresco y los datos del usuario como correo electrónico o detalles de perfil.
En iOS y Android, este proceso utiliza una vista web segura que comparte cookies con el navegador del sistema. En plataformas web, se basa en redirecciones de navegador estándar. Configurar correctamente la URL de redirección garantiza una experiencia de usuario suave, independientemente de la plataforma.
Administrar el almacenamiento y la actualización de tokens
Once users are logged in, securely managing tokens is your next priority. This includes storing tokens safely and refreshing them automatically to avoid session interruptions. Here’s how you can handle it:
- Tokens de accesoAlmacénalos en memoria para un acceso rápido y temporal.
- Utiliza almacenamiento seguro, como elUtilice almacenamiento seguro, como el
capacitor-secure-storageEsto garantiza que los tokens permanezcan protegidos, incluso si el dispositivo se ve comprometido. Android KeystoreEste garantiza que los tokens permanezcan protegidos, incluso si el dispositivo se ve comprometido.
Cuando tu aplicación se reinicia, verifica tokens almacenados para que los usuarios se conecten de nuevo sin necesitar reingresar sus credenciales.
| Metodo de almacenamiento | Nivel de seguridad | Rendimiento | Acceso en línea | Mejor caso de uso |
|---|---|---|---|---|
| Almacenamiento seguro | Hardware AES-256 | Medio | Sí | Tokens de refresco, datos a largo plazo |
| Almacenamiento en memoria | Alto (temporal) | Alto | No | Tokens de acceso activos |
| Almacenamiento regular | Bajo | Alto | Sí | Preferencias no sensibles |
Para mantener las sesiones activas, refresque los tokens antes de que expiren. Antes de realizar API llamadas, compruebe si el token de acceso está cerca de expirar. Si es así, utilice el token de refresco para obtener un nuevo token de acceso desde su proveedor OAuth2. Para una mayor confiabilidad, incluya lógica para repetir la refrescación de tokens cuando se reestablezca la conexión de red. Si el token de refresco ha expirado o ha sido revocado, redirija a los usuarios a la flujo de inicio de sesión para reautenticarse.
Agregar Funcionalidad de Cierre de Sesión
Un proceso de cierre de sesión seguro y efectivo es igualmente importante. Comience revocando el token de refresco a través del punto final del proveedor. Luego, elimine tokens de almacenamiento seguro y reinicie los datos del usuario para asegurarse de que todas las sesiones se hayan terminado.
Borrar simplemente los tokens locales no es suficiente. Los proveedores OAuth2 mantienen a menudo sesiones en el servidor que podrían reautenticar a los usuarios automáticamente. Revocar el token de refresco rompe la cadena de tokens vinculada a la autorización de concesión, asegurando que los credenciales almacenados no puedan ser reutilizados.
“Los tokens de acceso JWT no pueden ser revocados. Son válidos hasta que expiran. Dado que son tokens portadores, no hay forma de invalidarlos.” – lihua.zhang, Empleado de Auth0 [5]
Para revocar tokens, llame al punto de conexión de revocación de tokens del proveedor con el token de refresco antes de eliminar el almacenamiento local. Esta acción del lado del servidor previene el uso indebido de tokens, incluso si las credenciales están comprometidas. Después de la revocación, elimine los tokens del almacenamiento seguro, resetee los datos de usuario en caché y redirija a los usuarios a la pantalla de inicio de sesión.
Para configuraciones de inicio de sesión único (SSO), decida si el cierre de sesión también debe finalizar las sesiones para otras aplicaciones que utilizan el mismo proveedor. Además, asegúrese de que el proceso de cierre de sesión funcione correctamente durante las interrupciones de red almacenando las solicitudes de cierre de sesión localmente y volviéndolas a intentar cuando se restablezca la conexión. Esto garantiza una limpieza adecuada en el lado del proveedor.
Step 4: Prueba tu integración de OAuth2
After setting up your OAuth2 configuration and developing the authentication flow, the next step is testing it thoroughly. This ensures your integration works seamlessly across devices and platforms, providing a reliable experience for your users. Testing involves verifying functionality on mobile devices and web browsers, while also identifying and resolving potential issues before launching your app.
Paso 4: Prueba tu integración de OAuth2
Comience probando todo el proceso de autenticación en dispositivos iOS y Android físicos.
-
Para iOSAsegúrese de que su esquema de URL esté correctamente configurado en el
Info.plistarchivo, y confirma que tu aplicación maneja las redirecciones del proveedor OAuth2 correctamente. Evita usarWKWebViewpara solicitudes de autorización, ya que puede provocar undisallowed_useragenterror. En su lugar, utiliza bibliotecas como Google Sign-In para iOS o OpenID Foundation’s AppAuth para iOS para manejar flujos de autenticación de manera efectiva [6]. -
Para Android: Verifica que tu
AndroidManifest.xmlincluye los filtros de intención correctos para manejar las URIs de redirección. Al igual que en iOS, evite usarandroid.webkit.WebViewpara solicitudes de autorización, ya que también puede causardisallowed_useragenterrores. Opta por bibliotecas como Google Sign-In o OpenID AppAuth para Android [6].
Incluso en ambos casos, prueba escenarios de error, como un servidor de autorización no disponible [7]. Si tu aplicación solicita múltiples permisos (ámbitos), verifica cuáles se han concedido y maneja situaciones en las que algunos pueden ser denegados [6].
Prueba en Web
Para plataformas web, utiliza herramientas de desarrollo para monitorear solicitudes de red y asegurar la seguridad de los tokens. Herramientas como OAuth 2.0 Playground pueden ayudarte a probar tu flujo [10], mientras que los proxies HTTP interceptores como ZAP o BurpSuite ofrecen más profundidad durante la prueba [11].
Cuando estés probando, utiliza el permiso de autorización Code con PKCE, ya que es el enfoque recomendado para clientes públicos. Asegúrate de que las secretas se transmitan de manera segura a través de parámetros POST o valores de encabezado en lugar de parámetros de URL. Además, implementa encabezados de seguridad como Referrer-Policy para mejorar la protección [11].
Soluciona Problemas Comunes
Durante la prueba, es posible que encuentres problemas comunes que debes abordar:
-
Redirecciones de URI Incorrectas: Los URIs de redirección desincronizados suelen causar errores de "cliente no autorizado". Asegúrate de que el URI de redirección coincida exactamente en los ajustes de tu proveedor de OAuth2,
capacitor.config.jsonarchivo en tu aplicación Capacitor y los manifiestos de plataforma nativa.“La ruta de aceptación de sso necesita admitir la combinación de iosScheme y hostname: ionic://com.myapp.mybundle” - LBopp [8]
-
Errores de Verificación de PKCE: Asegúrese de que PKCE esté soportado y configurado correctamente, ya que es fundamental para proteger su aplicación [9].
-
Errores de Implementación del Plugin: Los errores como “El plugin no está implementado en iOS” suelen indicar configuraciones faltantes o problemas dentro del entorno Capacitor. Active la depuración en su plugin OAuth2 para ayudar a identificar y resolver estos problemas [4].
-
Errores de Coincidencia de Estado: Si el parámetro de estado en la solicitud de autorización no coincide con el de la respuesta de redirección, podría indicar un riesgo de seguridad. Esto es especialmente relevante cuando se utilizan manipuladores de OAuth personalizados para proveedores como Facebook. Revisar con cuidado su manipulador personalizado code para asegurarse de que no haya errores ni configuraciones incorrectas [4].
Paso 5: Proteja su Implementación de OAuth2
Proteger su integración de OAuth2 es crucial para proteger datos sensibles y minimizar vulnerabilidades. A continuación, se presentan prácticas clave para garantizar que su implementación permanezca segura.
Enable PKCE para una mayor seguridad
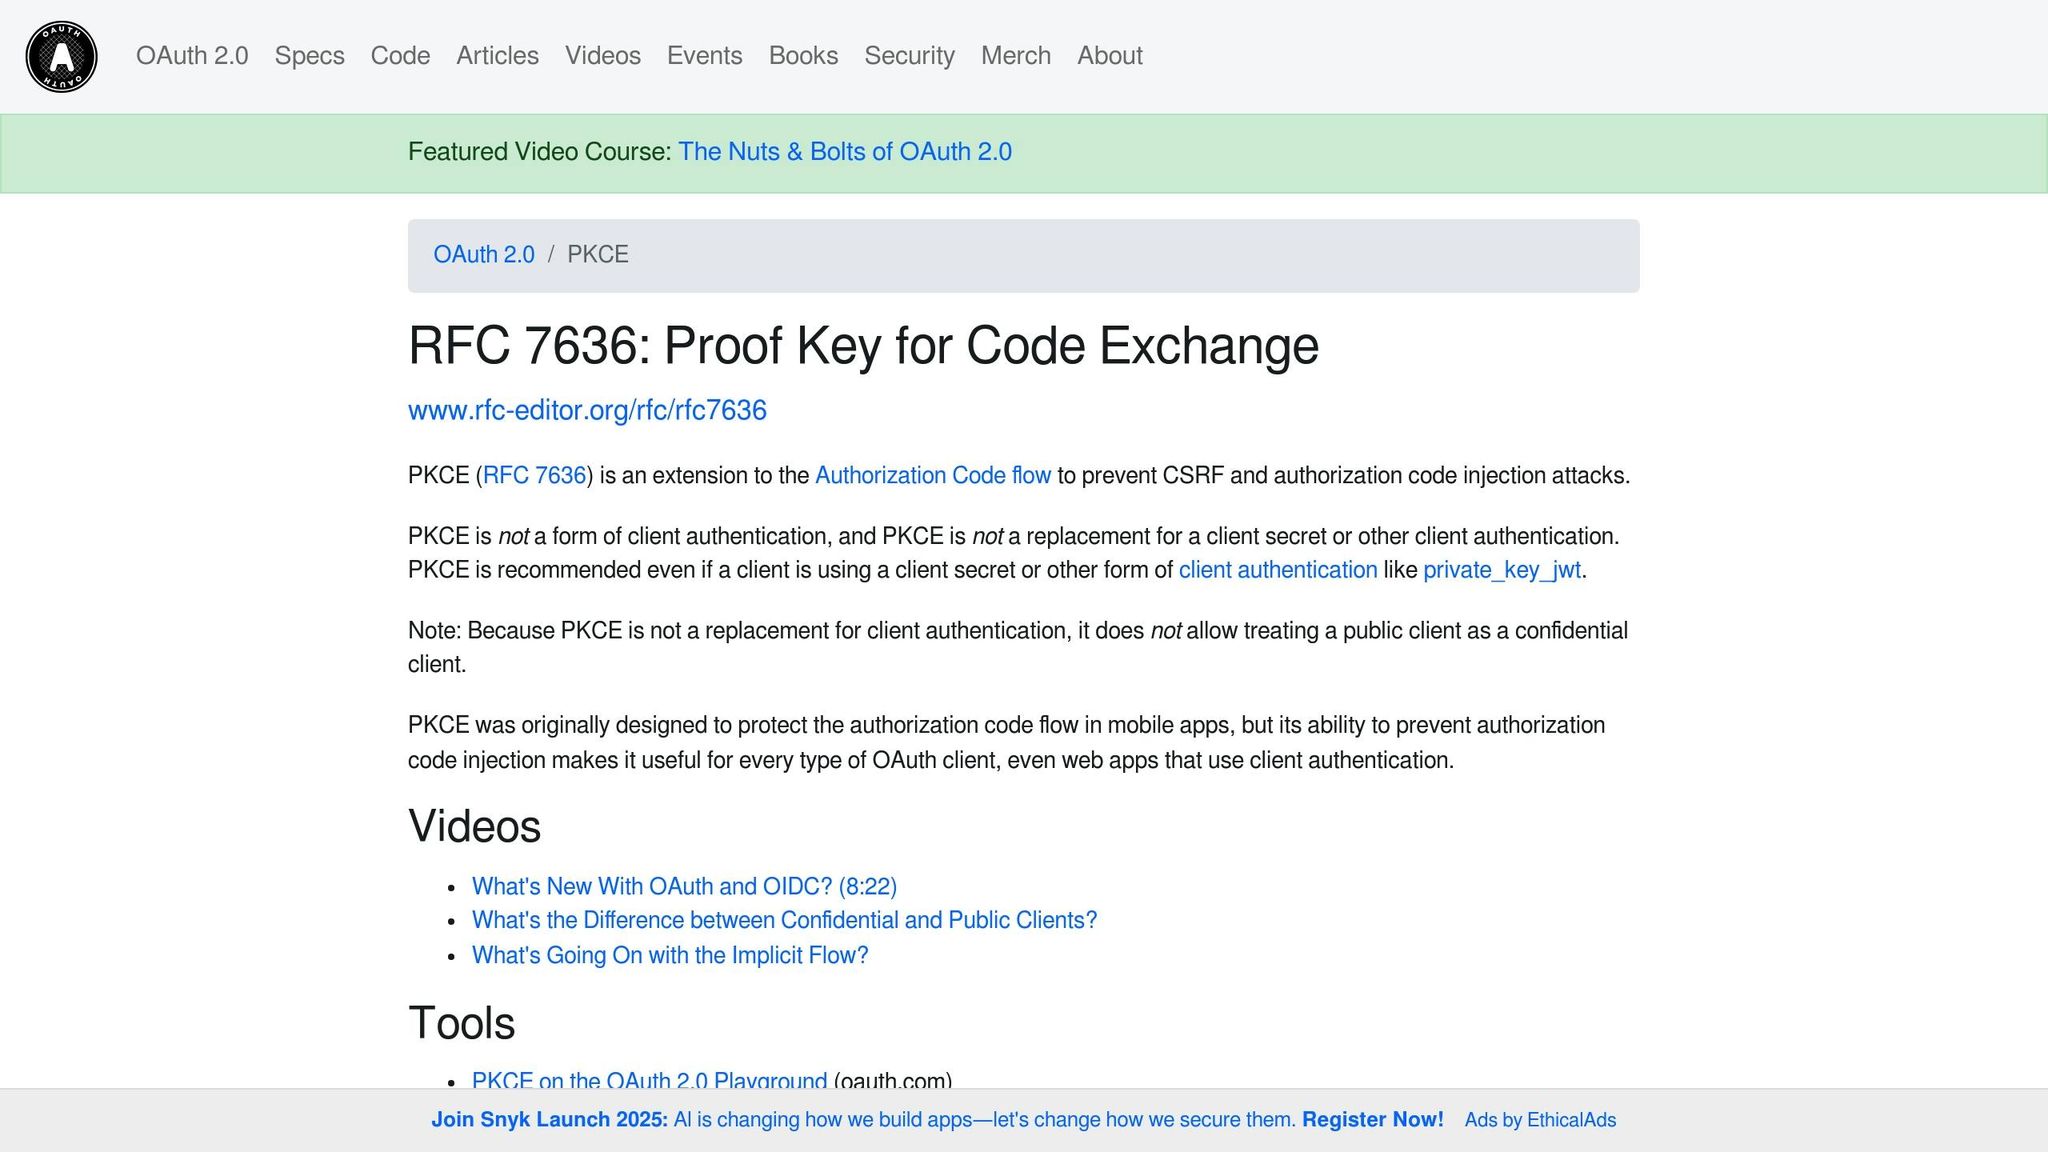
One of the most effective ways to secure your authorization flow is by enabling PKCE (Proof Key for Code Exchange). PKCE helps prevent unauthorized interception of authorization codes. Here’s how it works:
- Comienza generando un valor aleatorio
code_verifierque tiene entre 43 y 128 caracteres de largo. - Luego, crea un valor
code_challengeobteniendo lacode_verifierutilizando SHA-256 y codificando el resultado en formato URL base64.
Si estás utilizando el capacitor-community/generic-oauth2 plugin, habilitar PKCE es sencillo. Aquí tienes un ejemplo de configuración:
{
  responseType: "code",
  pkceEnable: true,
  redirectUrl: "com.companyname.appname:/"
}
Este plugin maneja automáticamente PKCE y no admite el Flujo Code sin él. El code_challenge_method está configurado por defecto en 'S256' para una validación adecuada [12].
Utiliza Almacenamiento Seguro para Tokens
Almacenar tokens OAuth2 de manera segura es fundamental para evitar acceso no autorizado. Para aplicaciones móviles nativas, aproveche el almacenamiento seguro proporcionado por el sistema operativo:
- En iOS, utilice el Clave de Caja para cifrado de hardware y protección a nivel de sistema operativo.
- En Android, utilice el Keystore, que también puede admitir autenticación biométrica para una mayor seguridad. Para aplicaciones web, almacene tokens en
Para aplicaciones web, almacene tokens en Cookies HTTP solo permiso SameSite atributo para mitigar riesgos de scripting de sitios cruzados (XSS).
Aquí hay una comparación rápida de opciones de almacenamiento seguro:
| Opción de almacenamiento | Mejor para | Beneficios de seguridad | Consideraciones |
|---|---|---|---|
| Caja de llaves de iOS | Aplicaciones nativas de iOS | Cifrado basado en hardware y protección a nivel de sistema operativo | Requiere implementación específica de plataforma |
| Almacén de claves de Android | Aplicaciones nativas de Android | Almacenamiento seguro con protección biométrica potencial | Varies by device security features |
| Cookie HttpOnly | Navegadores web | Resistente a XSS y transmisión segura automática | Debe configurarse para acceso de mismo dominio API |
| Backend para Frontend | Todas las plataformas | Los tokens nunca se exponen al cliente | Requiere infraestructura de servidor adicional |
Para una mayor seguridad, considere utilizar tokens de acceso de vida corta y almacenamiento cifrado. Por ejemplo, Auth0 limita los tokens de refresco activos a 200 por usuario por aplicación para reducir los riesgos [13]Además, puede mejorar la seguridad con un proxy BFF (Backend for Frontend) que utiliza cookies HttpOnly [14].
Configura Políticas de Seguridad de Contenido
Además de la almacenamiento seguro, implementar políticas de seguridad de contenido sólidas (CSP) puede ayudar a proteger tu aplicación de ataques como inyección de código XSS y code. Content-Security-Policy HTTP o por agregar un <meta> Directivas clave a tener en cuenta incluyen:
Directivas clave a tener en cuenta incluyen:
- default-srcEstablece reglas de fallback para todos los tipos de contenido.
- script-srcControla qué archivos JavaScript están permitidos para ejecutarse.
- connect-srcAdministra las llamadas API y las interacciones de OAuth2.
- frame-ancestors: Evita el clickjacking restringiendo quién puede insertar tu aplicación en un iframe.
Para una protección máxima, utiliza noches estrictos o hashes en lugar de listas de permisos amplias, y evita directivas como unsafe-inline o unsafe-eval. Si tu aplicación está pasando de HTTP a HTTPS, considera agregar la upgrade-insecure-requests directiva. Para asegurarte de que el contenido de OAuth2 no pueda ser insertado en otro lugar, establece frame-ancestors 'none'.
Conclusión y Pasos Siguientes
Toma en cuenta
Tienes éxito en implementar la autenticación OAuth2 en tu aplicación Capacitor siguiendo cinco pasos básicos. Estos incluyeron configurar tu proveedor de OAuth2, instalar los plugins requeridos, crear el flujo de autenticación, probar en varias plataformas y asegurar tu integración utilizando PKCE y almacenamiento de tokens adecuado. Es importante recordar que OAuth 2.0 es un protocolo de autorización, no un protocolo de autenticación [1]. Su enfoque principal es otorgar acceso en lugar de verificar la identidad del usuario.
La seguridad es crucial, especialmente para aplicaciones móviles. Las organizaciones que utilizan OAuth 2.0 reportan una caída del 34% en incidentes de seguridad de acceso a API en comparación con aquellas que se basan en métodos de autenticación básicos [19]. Al incorporar las mejores prácticas - como usar tokens de acceso de vida corta, implementar PKCE y almacenar tokens de manera segura - has establecido una sólida base para el sistema de autenticación de tu aplicación.
Ahora, puedes explorar formas de ampliar la funcionalidad de tu aplicación mientras mantienes este marco de seguridad.
Agregar Más Funcionalidades
Con OAuth2 en lugar, tienes la oportunidad de mejorar tu aplicación con características adicionales. Por ejemplo:
- OpenID Connect (OIDC): Amplía OAuth 2.0 con capacidades de autenticación de usuarios y Single Sign-On (SSO) [16].
- Autenticación Multifactor (MFA): Incrementa la seguridad agregando una capa adicional de protección [17].
- Perfilar Progresivo: Recopilar gradualmente los datos del usuario para mejorar la experiencia de inicio y el usuario [15].
Para el mantenimiento y actualizaciones continuos, considera herramientas como Capgoque permite enviar actualizaciones en vivo, correcciones y nuevas características de manera instantánea, evitando la necesidad de esperar aprobaciones de tiendas de aplicaciones. Esto puede ser especialmente útil para manejar parches de seguridad o implementar nuevas características de autenticación de manera rápida.
Recursos Adicionales
Para mejorar aún más tu implementación de OAuth2, aprovecha estos recursos y estrategias:
-
API Seguridad de Gateway: Refuerza tu despliegue implementando medidas de autenticación y autorización, caché, y registro y análisis robustos [20].
-
Consejos de Aaron Parecki: Según Aaron Parecki, autor de OAuth 2.0 Simplificado:
“La Flujo de Autorización Code es el más seguro de los flujos de OAuth 2.0 y debe usarse siempre que sea posible para aplicaciones de servidor” [18].
Aquí tienes una tabla de referencia rápida para orientarte en tus próximos pasos.
| Fase | Áreas de Enfoque Principal |
|---|---|
| Configuración del Sistema | Administre ciclos de tokens, imponga HTTPS y almacene información sensible de manera segura |
| Gestión de Tokens | Utilice tokens de acceso de vida corta y rotule tokens de refresco |
| Proceso de Validación | Verifique firmas y compruebe la expiración de tokens |
Manténgase al día realizando auditorías de seguridad regulares y manteniendo su implementación actualizada. Por ejemplo, OAuth 2.1 introduce mejoras como la exigencia de PKCE para todas las solicitudes de autorización code y la retirada de flujos menos seguros [19]. Additionally, the Capacitor documentation and OAuth2 plugin repositories offer ongoing technical support to help maintain and improve your app’s authentication system.
FAQs
::: faq
¿Por qué debería utilizar el flujo de autorización Code con PKCE para OAuth2 en aplicaciones móviles?
¿Por qué utilizar el flujo de autorización Code con PKCE para aplicaciones móviles?
El flujo de autorización Code con PKCE es una elección de referencia para aplicaciones móviles porque mejora la seguridad al abordar riesgos como la interceptación de autorización code y ataques de hombre en el medio. PKCE (Clave de Prueba para Code de Intercambio) funciona agregando una capa adicional de protección: requiere un desafío code único que el servidor de autorización valida. Esto garantiza que solo la aplicación destinada puede finalizar el proceso de autenticación.
Las aplicaciones móviles, clasificadas como clientes públicos, no pueden almacenar seguras secretos de cliente. Eso es donde PKCE entra en juego - permite autenticar a los usuarios de manera segura sin exponer datos sensibles. El resultado? Un proceso de inicio de sesión más seguro, más confiable que mejora la experiencia del usuario en general.
::: faq
¿Cuál es la mejor forma de almacenar tokens OAuth2 de manera segura en iOS, Android y aplicaciones web?
Para mantener seguros los tokens OAuth2 en diferentes plataformas, es fundamental utilizar soluciones de almacenamiento seguro adaptadas a cada plataforma. For iOS, the go-to option is Keychain Services, while Android users should rely on the Android Keystore system. These tools are specifically built to protect sensitive data, including tokens. On the web, secure cookies or encrypted browser storage can serve as effective alternatives.
Agregando cifrado, como AES-256, proporciona una capa adicional de seguridad para los tokens. Utilizando tokens de vida corta y refrescarlos de manera segura cuando sea necesario reduce aún más el riesgo. Implementar PKCE (Clave de Prueba para Code Intercambio) durante el proceso de OAuth2 es otra excelente medida para bloquear el acceso no autorizado. Para una protección aún más fuerte, considere integrar la autenticación biométrica, asegurando que solo el usuario legítimo pueda acceder a los tokens almacenados. :::
::: faq
¿Cuáles son los problemas más comunes al probar la integración de OAuth2 en Capacitor aplicaciones, y cómo se pueden solucionar?
Al probar la integración de OAuth2 en Capacitor aplicaciones, los desarrolladores pueden encontrar algunos obstáculos comunes. Aquí hay un breve resumen de qué tener en cuenta:
- Credenciales del cliente inválidas: Asegúrese de que su ID de cliente y secreto estén configurados correctamente y coincidan con los detalles en la configuración de su proveedor de OAuth. Incluso un pequeño error de ortografía puede causar problemas.
- URI de Redirección Incompatible: El URI de redirección en su aplicación debe coincidir exactamente con lo registrado en su proveedor de OAuth. Verifique esto para evitar problemas innecesarios.
- Vencimiento del tokenLos tokens no duran para siempre. Establece un sistema de refresco de tokens confiable para manejar tokens expirados de manera suave y mantener la experiencia del usuario ininterrumpida.
- Configuración de ámbito incorrecta: Los ámbitos que solicita su aplicación deben coincidir con los configurados en su proveedor de OAuth. Los ámbitos no coincidentes pueden provocar errores inesperados.
Para abordar estos problemas, dedique tiempo a revisar exhaustivamente la configuración de OAuth de su aplicación. Implemente un manejo de errores sólido para detectar y abordar problemas temprano, y pruebe su flujo de autenticación bajo diferentes escenarios. Herramientas como Capgo pueden hacer que la vida sea más fácil permitiendo que empuje actualizaciones y correcciones directamente a su aplicación sin tener que esperar aprobaciones de la tienda de aplicaciones, manteniendo el desarrollo eficiente y a los usuarios felices.
Siga adelante desde 5 Pasos para implementar OAuth2 en aplicaciones Capacitor
Si está utilizando 5 Pasos para implementar OAuth2 en aplicaciones Capacitor para planificar la seguridad y la conformidad, conecte con Encriptación para el detalle de implementación en Encriptación Conformidad para el detalle de implementación en Conformidad Capgo Scanner de Seguridad para el flujo de trabajo del producto en Capgo Escáner de Seguridad, Capgo Security para el flujo de trabajo del producto en Capgo Seguridad, y Capgo Trust Center para el flujo de trabajo del producto en el Centro de Confianza Capgo.





