
OAuth2を追加したい OAuth2 セキュアな Capacitor アプリ
ここでは、CapacitorアプリにOAuth2を実装するための簡単なガイドを紹介します。 CapacitorアプリにセキュアなOAuth2認証を追加したい場合は、以下のステップに従ってください。 CapacitorアプリでOAuth2を実装する5つのステップ @capgo/capacitor-ソーシャルログイン Google、Apple、Facebookのサインインをネイティブフローでサポートします。 @capgo/capacitor-パスキー ブラウザスタイルのWebAuthn codeをサポートし、ネイティブパスキー呼び出しも自動的に処理します。
OAuth2をCapacitorアプリに統合するには、以下の5つのステップを実行します。 Capacitor app Capacitorアプリ
- 5つのステップでOAuth2を実装します。OAuth2プロバイダーをセットアップ Auth0@__CAPGO_KEEP_0__/__CAPGO_KEEP_1__-social-login
- CapacitorアプリケーションにOAuth2を実装するための5つのステップ: Add the
@byteowls/capacitor-oauth2プラグインを追加する、または @capgo/capacitor-ソーシャルログイン を使用してGoogle、Apple、Facebookを使用し、プラットフォーム固有の設定を設定する (例えば、iOS、Android)Info.plist認証フローを構築するAndroidManifest.xml: ユーザーログイン、トークンストレージ、ログアウトを安全に管理するプラグインを使用する - PKCEを有効にする 追加の保護のために プラットフォームを横断してテストする
- Install and Configure the OAuth2 Plugin: iOS、Android、ウェブブラウザでフローを検証。リダイレクト URI の一致性や PKCE エラーなどの一般的な問題を修正します。
- セキュアな実装: セキュアなストレージ (Keychain) にトークンを保存し、HTTPS を使用し、強力な コンテンツ セキュリティ ポリシー.
を設定します。
| セキュアなトークンストレージの比較 | Storage Option | 最適な用途 | セキュリティレベル | オフラインアクセス |
|---|---|---|---|---|
| セキュア ストレージ | モバイル アプリ | 高 | はい | リフレッシュ トークン |
| メモリ ストレージ | 一時アクセス | 中 | いいえ | アクティブ アクセス トークン |
| HttpOnly クッキー | ウェブ アプリケーション | 高レベル | はい | OAuth2の実装 |
ブラウザベースのセッション Capacitor あなたの Capacitorアプリに アイオニクス
YouTube動画プレイヤー ステップ1:Capgoの設定 プロバイダー
OAuth2 プロバイダーの設定が正しく行われることは、すべてが順調に動作することを保証する最初で最も重要なステップです。このプロセスには、プロバイダーを選択すること、リダイレクト URI の技術的な詳細を構成すること、そして安全にクレデンシャルを管理することが含まれます。これらのステップは、次の段階で OAuth2 プラグインをインストールするための土台を築きます。
OAuth2 プロバイダーの選択
まず、OAuth2 プロバイダーを選択してください。プロバイダーは、セキュリティのニーズ、互換性、およびアプリの機能に合わせて選択する必要があります。開発中のアプリの種類は、OAuth 2.0 フローを決定し、プロバイダーの選択に直接影響します。Capacitor ベースのアプリでは、Authorization Code Flow with PKCE を推奨します。これは、モバイル アプリケーション向けの推奨メソッドです。 [2]. For Capacitor-based apps, it’s recommended to use the Authorization Code Flow with PKCE - this is the preferred method for mobile applications.
リダイレクト URI の構成 リダイレクト URI は重要です。ユーザーが認証を完了した後、OAuth2 プロバイダーがユーザーをどこに送るかを示します。正しく構成された URI は、モバイルとウェブ両方のプラットフォームでシームレスなエクスペリエンスを保証します。 モバイル アプリでは、カスタム URL スキームを使用します。これは、通常、以下の形式で構成されます: です。
プロバイダー
OAuth2 プロバイダーの設定が正しく行われることは、すべてが順調に動作することを保証する最初で最も重要なステップです。このプロセスには、プロバイダーを選択すること、リダイレクト URI の技術的な詳細を構成すること、そして安全にクレデンシャルを管理することが含まれます。これらのステップは、次の段階で OAuth2 プラグインをインストールするための土台を築きます。
OAuth2 プロバイダーの選択 com.example.app://callback, where com.example.app アプリのパッケージIDに一致します。ウェブでは、 window.location.origin リダイレクトURIとして使用します。ローカルでテストしている場合、URLが http://localhost:8100/callback のように機能します。
iOSユーザーには、Capacitorのブラウザ プラグインが使用されます。 のブラウザプラグインがSFSafariViewController ASWebAuthenticationSession [3].
ASWebAuthenticationSession
をサポートするプラグインを使用することを検討してください。
クライアント資格情報の管理
ステップ 2: OAuth2 プラグインのインストールと設定
Now that your OAuth2 provider is ready, the next step is to add the plugin to your Capacitor app and set it up for iOS, Android, and web platforms.
プラグインをインストールする
The @byteowls/capacitor-oauth2 プラグインはほとんどのOAuth2プロバイダーと互換性があります。互換性の問題を避けるには、Capacitorのバージョンに合わせたバージョンをインストールする必要があります。
ここでは、Capacitorのバージョンに基づいてインストールコマンドを示します。
- Capacitor v5:
npm i @byteowls/capacitor-oauth2 - Capacitor v4:
npm i @byteowls/capacitor-oauth2@4 - Capacitor v3:
npm i @byteowls/capacitor-oauth2@3
インストールが完了したら、Sync コマンドを実行してください。npx cap syncプラグイン設定を構成する
インストール後、OAuth2プロバイダーの設定に合わせてプラグインを構成する必要があります。これは、
オブジェクトを呼び出す際に実行されます。 oauth2Options object を呼び出すとき authenticate() 方法。OAuth2をCapacitorアプリに実装するには、以下のキー パラメーターを定義する必要があります。
- appId: OAuth2プロバイダから取得したクライアント ID
- authorizationBaseUrl: 認証エンドポイント
- responseType: 通常、
"code"モバイルアプリケーションに。 - redirectUrl: このURLはStep 1で設定したURLと一致する必要があります。
追加のパラメーターを設定することもできます。例えば、 accessTokenEndpoint, scope、プラットフォーム固有のオプションを使用して、認証プロセスを微調整できます。
Androidの場合、 AndroidManifest.xml と strings.xml ファイルに正しいスキームとホスト情報を追加してください。iOSの場合、 Info.plist ファイルを修正してリダイレクトURLスキームを登録してください。これらのプラットフォーム固有の変更により、ユーザーは認証後にアプリに戻されます。
Check Capacitor Version Compatibility
It’s essential to verify that the plugin version matches your Capacitor version. Mismatched versions can cause build errors or runtime issues. The @byteowls/capacitor-oauth2 plugin strictly aligns with Capacitor releases, so double-check compatibility before proceeding.
| 互換性のあるCapacitorバージョン | Capacitor対応の Capacitor バージョン | 5.x |
|---|---|---|
| 5.x.x | 5.x | 必要なもの Xcode 14.1. changelog に記載されている変更点をご注意ください。 |
| 4.x | 4.x.x | Xcode 12.0 が必要です。changelog に記載されている変更点をご注意ください。 |
| 3.x | 3.x.x | Xcode 12.0 が必要です。changelog に記載されている変更点をご注意ください。 |
| 2.x | 2.x.x | Xcode 11.4 が必要です。changelog に記載されている変更点をご注意ください。 |
| 1.x | 1.x.x |
iOS向け開発の場合、Xcodeのバージョン要件に注意してください。互換性のないバージョンを使用すると、アプリが正常にビルドされない可能性があります。プラグインドキュメントには、バージョンに関する問題を解決するための詳細な互換性テーブルが含まれており、トラブルシューティングに役立ちます。
インストール後に問題が発生した場合、現在のプラグインバージョンをアンインストールし、Capacitorバージョンに適したプラグインバージョンをインストールし、再度syncコマンドを実行してください。この方法は、互換性のないバージョンを強制的に使用するのと比べて、はるかに効果的です。
Step 3: OAuth2認証フローの構築
ページ/エリア: Capgoのページ。役割: UIラベル。表示される場所: about.astroのページ。メッセージキー `about_how_step_label` (About How Step Label)。
プラグインを設定した後、完全に機能する認証フローを作成する時間です。このステップでは、安全なユーザーログイン、トークン管理、ログアウトを実現し、ユーザーセッションをプラットフォーム間で管理できるようにします。
ログインフローを作成 authenticate() ログインプロセスは、オプションオブジェクトを呼び出すことで始まります。このオブジェクトには、 authorizationBaseUrl, redirectUrl、および responseType を含める必要があります。 'code' を設定することで、PKCE要件を満たすことができます。プラグインは、ユーザーが入力できるように、プロバイダーのログインページを開きます。ログインが成功すると、プロバイダーはユーザーにトークンとユーザー詳細を返します。
OAuth2をCapacitorアプリに実装する5つのステップ
iOSとAndroidでは、安全なWebビューを使用してクッキーをシステムブラウザと共有します。Webプラットフォームでは、標準ブラウザのリダイレクトに依存します。リダイレクトURLを適切に設定すると、どのプラットフォームでもSmoothなユーザー体験が保証されます。
トークンを安全に管理し、自動的にリフレッシュしてセッションの中断を防ぐことが重要です。
アクセストークン
- メモリに保存して、短時間でアクセスできるようにします。リフレッシュトークン
- セキュアなストレージを使用して、例えばプラグインを使用して、AES-256でトークンを暗号化し、iOSのキーチェーンまたはAndroidのキーストアで保存します。
capacitor-secure-storageデバイスが侵害された場合でも、トークンを保護することができます。 アプリが再起動したときは、保存されたトークンを確認して、ユーザーが再度パスワードを入力する必要なくログインできるようにします。OAuth2をCapacitorアプリに実装する5つのステップ
iOSとAndroidでは、安全なWebビューを使用してクッキーをシステムブラウザと共有します。Webプラットフォームでは、標準ブラウザのリダイレクトに依存します。リダイレクトURLを適切に設定すると、どのプラットフォームでもSmoothなユーザー体験が保証されます。
| ストレージ方法 | セキュリティー レベル | パフォーマンス | オフライン アクセス | ベスト ユース ケース |
|---|---|---|---|---|
| セキュア ストレージ | AES-256 ハードウェア | 中 | はい | リフレッシュ トークン、長期データ |
| メモリ ストレージ | 高 (一時) | High | No | アクティブなアクセストークン |
| 通常のストレージ | Low | High | Yes | 非機密な設定 |
セッションを有効に保つには、トークンが期限切れになる前にリフレッシュトークンを更新してください。APIを実行する前に、トークンが期限切れになるかどうかを確認してください。そうであれば、OAuth2 プロバイダーから新しいアクセストークンを取得するためにリフレッシュトークンを使用してください。追加の信頼性を確保するために、ネットワークが再接続されたときにトークン リフレッシュを再試行するロジックを含めることもできます。リフレッシュトークンが期限切れまたは削除された場合、ユーザーをログインフローにリダイレクトして再認証するようにユーザーに案内してください。
ログアウト機能を追加
安全で効果的なログアウトプロセスは、重要です。まず、プロバイダーのエンドポイントを介してリフレッシュトークンを削除してください。次に、安全なストレージからトークンを削除し、ユーザー データをリセットして、すべてのセッションを終了するようにしてください。
ローカル トークンを単純に削除するだけでは十分ではありません。OAuth2 プロバイダーは、自動的にユーザーを再認証できる可能性があるサーバー側のセッションを維持しています。リフレッシュトークンを削除すると、認証許可のトークンチェーンを破壊し、保存されたクレデンシャルが再利用できないようにします。
“JWT Access Tokens cannot be revoked. They are valid until they expire. Since they are bearer tokens, there is no way to invalidate them.” – lihua.zhang, Auth0 Employee [5]
トークンを取り消すには、リフレッシュトークンとともにプロバイダーのトークン取り消しエンドポイントにアクセスし、ローカルストレージをクリアする前に行う。サーバーサイドのこのアクションは、資格情報が漏洩してもトークンを不正使用することを防ぎます。取り消し後、セキュアストレージからトークンを削除し、キャッシュされたユーザーデータをリセットし、ユーザーをログイン画面に戻します。
SSO設定の場合、ログアウトが同じプロバイダを使用する他のアプリのセッションも終了するかどうかを決定する必要があります。また、ログアウトプロセスがネットワークの切断中でもうまく動作するように、ログアウト要求をローカルに保存し、接続が復元されたときに再試行するようにする必要があります。これにより、プロバイダ側で適切なクリーンアップが行われます。
ステップ 4: OAuth2統合のテスト
「OAuth2設定を設定し、認証フローを開発した後、テストを徹底的に行う必要があります。これにより、デバイスとプラットフォームを問わず、信頼性の高いユーザー体験を提供するように、統合がうまく機能します。テストには、モバイルデバイスとWebブラウザで機能を検証し、潜在的な問題を特定し、リリースする前に解決することが含まれます。
iOSとAndroidでテスト
まず、iOSとAndroidの物理デバイスで認証プロセス全体をテストします。
-
iOSの場合: URLスキームが正しく設定されていることを確認します。
Info.plistOAuth2をCapacitorアプリに実装する5つのステップWKWebViewファイルを確認し、OAuth2プロバイダーからリダイレクトが正しく処理されていることを確認する。リダイレクトが正しく処理されていない場合、disallowed_useragentOAuth2プロバイダーからリダイレクトが正しく処理されていない場合、エラーが発生する可能性があるため、 [6]. -
AndroidAndroid向け
AndroidManifest.xml: Androidアプリのandroid.webkit.WebViewに正しいインテントフィルタを含むことを確認する。iOSと同様に、認証要求のためにdisallowed_useragentを使用しないようにする。認証要求のために [6].
を使用するとエラーが発生する可能性があるため、代わりにGoogle Sign-InやOpenID AppAuthを使用する [7]どちらの場合も、認証サーバが利用できないシナリオをテストする。アプリが複数の権限(スコープ)を要求する場合、どれが許可されたかを確認し、許可されていないものが拒否された場合の対応を確認する [6].
Web向け
Webプラットフォームでは、開発者ツールを使用してネットワークリクエストを監視し、トークンセキュリティを確保する。OAuth 2.0 Playgroundなどのツールを使用してフローをテストする [10], HTTP のインターセプティング プロキシである ZAP または BurpSuite テスト中は、より深い洞察を得ることができます。 [11].
テスト中は、Authorization Code グラントを使用してください。PKCE を使用すると、パブリック クライアントの推奨アプローチになります。URL パラメータではなく、POST パラメータまたはヘッダ値を使用してシークレットを安全に送信するようにしてください。さらに、セキュリティ ヘッダを実装してください。 Referrer-Policy 保護を強化するために [11].
よくある問題を解決する
テスト中、解決する必要があるよくある問題が発生する場合があります。
-
リダイレクト URI の不正: リダイレクト URI が一致しないと、
capacitor.config.jsonCapacitorアプリのCapacitorファイルとネイティブプラットフォームのマニフェストファイルです。“iOSスキームとホスト名の組み合わせをサポートする必要があるルートは、ionic://com.myapp.mybundle” - LBopp” [8]
-
PKCE検証エラー: PKCEのサポートと正しい設定を確認することをお勧めします。これは、セキュリティを確保する上で不可欠です [9].
-
プラグイン実装エラー: iOS上でプラグインが実装されていない場合、エラーは通常、設定が不足しているか、Capacitor環境内で問題が発生していることを示しています。OAuth2プラグインでログを有効にして、問題を特定し解決するのに役立ちます [4].
-
ステート一致エラー: 認証要求のステートパラメータとリダイレクト応答のステートパラメータが一致しない場合、セキュリティリスクが生じる可能性があります。特にFacebookなどのカスタムOAuthハンドラーを使用する場合に、注意してカスタムハンドラーcodeを確認することをお勧めします [4].
ステップ 5: OAuth2実装をセキュアにする
コンテキスト: About Capgoページ。役割: UIラベル。見られる場所: about.astroページ。メッセージキー `about_how_step_label` (About How Step Label)。
Enable 有効化 PKCEの有効化
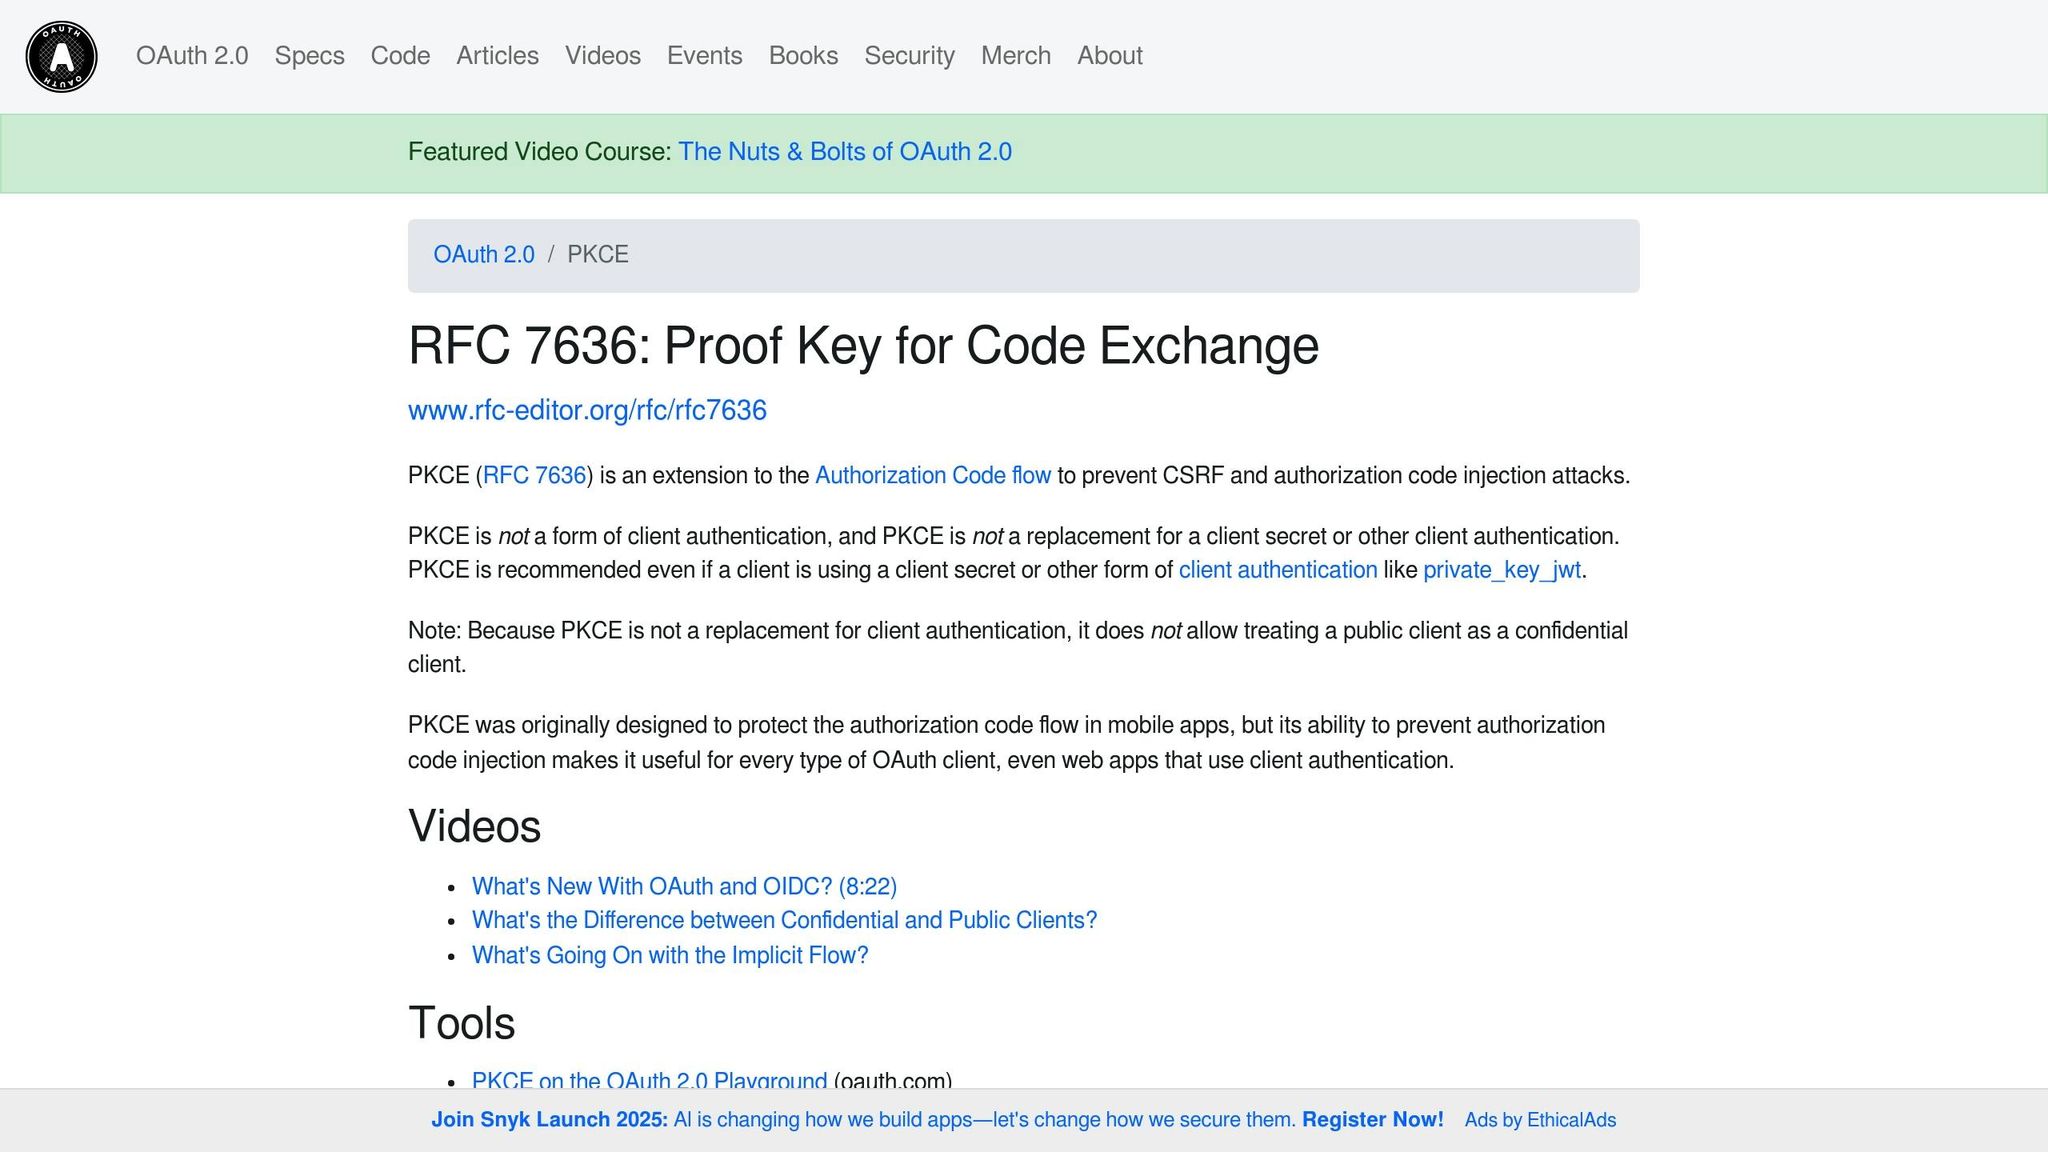
認証フローを保護する最も効果的な方法の 1 つは、PKCE (Proof Key for Code Exchange) を有効にすることです。 PKCE は、認証コードの不正な取得を防ぐのに役立ちます。 ここでは、どのように機能するかを説明します。
- まず、ランダムな
code_verifierが 43 から 128 文字の長さであることを確認します。 - 次に、
code_challengeを生成し、code_verifierをハッシュ化し、SHA-256 でハッシュ化し、base64 URL形式でエンコードします。
Capacitorプラグインを使用している場合、PKCEを有効にすることは簡単です。 ここでは、例の設定を示します。 capacitor-community/generic-oauth2 このプラグインは、PKCEを自動的に処理し、__CAPGO_KEEP_0__フローをサポートしていません。 したがって、
{
  responseType: "code",
  pkceEnable: true,
  redirectUrl: "com.companyname.appname:/"
}
このプラグインは、PKCEを自動的に処理し、Codeフローをサポートしていないため、フローをサポートしていません。 code_challenge_method トークンを安全に保存する [12].
__CAPGO_KEEP_0__
OAuth2トークンの安全な保存は、不正アクセスの防止に不可欠です。ネイティブモバイルアプリでは、オペレーティングシステムが提供する安全な保存機能を活用してください:
- iOSでは、 Keychain を使用してハードウェアバックアップされた暗号化とOSレベルの保護を実現します。
- Androidでは、 Keystoreを使用して、 Keystore は追加のセキュリティとして
バイオメトリック認証 もサポートします。 ウェブアプリケーションでは、 SameSite XSS攻撃リスクを軽減するための属性です。
セキュアなストレージオプションの比較を簡単に確認してみましょう。
| ストレージオプション | 最適な用途 | セキュリティの利点 | 考慮事項 |
|---|---|---|---|
| iOS Keychain | ネイティブiOSアプリ | ハードウェアバックアップされた暗号化とOSレベルの保護 | プラットフォーム固有の実装が必要 |
| Android Keystore | ネイティブAndroidアプリ | セキュアなストレージと潜在的なバイオメトリック保護 | デバイスのセキュリティ機能によって異なります |
| HttpOnly Cookie | Webブラウザ | XSSに強く、セキュアな自動送信 | 同じドメインのAPIへのアクセスを有効にする必要があります |
| フロントエンド用のバックエンド | すべてのプラットフォーム | クライアントに暴露されることはありません | 追加のサーバーインフラが必要です |
セキュリティを強化するために、短期間のアクセストークンと暗号化されたストレージを使用することを検討してください。たとえば、Auth0では、ユーザーごとにアプリケーションごとに200個のアクティブなリフレッシュトークンを制限してリスクを軽減しています。 [13]. また、HttpOnly Cookieを使用するBFFプロキシを使用してセキュリティを強化することもできます [14].
OAuth2をCapacitorアプリに実装する5つのステップ
In addition to secure storage, implementing strong Content Security Policies (CSP) can help protect your app from attacks like cross-site scripting (XSS) and code injection. You can configure CSP at the server level using the Content-Security-Policy セキュアなストレージの実装に加えて、強力なContent Security Policies (CSP)の実装は、クロスサイトスクリプティング(XSS)や__CAPGO_KEEP_0__インジェクションなどの攻撃からアプリを保護するのに役立ちます。 <meta> CSPはサーバー側で設定できます。
HTTPヘッダーを使用するか、HTMLにタグを追加することでCSPを設定できます。
- default-srcdefault-src
- script-srcscript-src
- connect-src: Manages API calls and OAuth2 interactions.
- frame-ancestors: iframe のクリックジャッキングを防ぐために、iframe にアプリを埋め込むことができるのは誰かを制限します。
OAuth2の実装に最も適した方法は、厳格なnonceまたはハッシュを使用し、広範な許可リストではなく、以下のようなディレクティブを避けることです。 unsafe-inline or unsafe-eval. また、HTTPS から HTTP に移行しているアプリの場合、iframe の埋め込みを防ぐために upgrade-insecure-requests directive を追加することを検討してください。OAuth2 コンテンツを他の場所に埋め込まれないようにするには、 frame-ancestors 'none'.
結果と次のステップ
OAuth2実装のポイント
You’ve successfully implemented OAuth2 authentication in your Capacitor app by following five core steps. These included setting up your OAuth2 provider, installing the required plugins, creating the authentication flow, testing across platforms, and securing your integration using PKCE and proper token storage. It’s important to remember that OAuth 2.0 is an OAuth2 の実装authentication protocol [1]アクセス許可の主な焦点は、ユーザー認証ではなくアクセス許可の付与にあります。
: API アプリに OAuth2 認証を実装するには、5 つの基本ステップを実行する必要があります。これには、OAuth2 プロバイダーを設定する、必要なプラグインをインストールする、認証フローを作成する、プラットフォームを横断してテストする、PKCE と適切なトークン ストレージを使用して統合をセキュアにすることが含まれます。 [19]. 最新ベストプラクティスを取り入れて、短期間のアクセストークンを使用し、PKCEを実装し、トークンを安全に保存することで、セキュアな認証フレームワークを構築しました。
今、セキュアなフレームワークを維持しながら、アプリの機能を拡張する方法を探ることができます。
機能を追加する
OAuth2を実装したことで、アプリに追加の機能を追加する機会が得られます。たとえば:
- OpenID Connect (OIDC): ユーザー認証とシングルサインオン(Single Sign-On)機能をOAuth 2.0に追加 [16].
- Multi-Factor Authentication (MFA): セキュリティを強化するために追加の保護層を追加 [17].
- Progressive Profiling: ユーザー情報を段階的に収集して、オンボーディングとユーザー体験を向上させる [15].
継続的なメンテナンスとアップデートのために、ツールとして Capgoライブアップデート、修正、機能の即時配信が可能になります。これにより、アプリストアの承認待ちなしで、セキュリティパッチの取り扱いや新しい認証機能のロールアウトが迅速に行えるようになります。
さらに多くのリソース
OAuth2実装をより充実させるために、以下のリソースと戦略を活用してください。
-
API ゲートウェイセキュリティセキュリティ強化のために、認証、認可、キャッシュ、ロギング、分析を実装してください。 [20].
-
アーロン・パレッキのアドバイス: アーロン・パレッキ氏による著書「OAuth 2.0 Simplified」によると 「認可フローは、サーバーサイドアプリケーションで使用する際に最も安全なOAuth 2.0フローであり、可能な限り使用するようにしてください」:
OAuth 2.0 の認証フローで最も安全なのは「Authorization Code Flow」です。サーバーサイドアプリケーションでは可能な限り使用することをお勧めします。 [18].
フェーズ
| ステップ | OAuth2のCapacitorアプリ実装の重要なポイント |
|---|---|
| システム設定 | トークンライフサイクルを管理し、HTTPSを強制し、機密情報を安全に保存する |
| トークン管理 | 短期のアクセストークンを使用し、リフレッシュトークンを回転する |
| 検証プロセス | 署名を検証し、トークン有効期限を確認する |
セキュリティの観点から、定期的にセキュリティアウトを実施し、実装を最新の状態に保つことで、先行することができる。例えば、OAuth 2.1では、PKCEを必要とするすべての認可code要求と、より安全でないフローを廃止する改善が導入されている [19]. さらに、CapacitorドキュメントとOAuth2プラグインリポジトリは、継続的な技術支援を提供し、認証システムの維持と改善を支援する
FAQs
::: faq
モバイルアプリでOAuth2を使用する際に、認可CodeフローにPKCEを使用する必要がある理由は何ですか?
OAuth2 Code の使用の理由
The OAuth2 Code Flow with PKCE は、モバイル アプリケーション向けに最適な選択肢です。なぜなら、認証 code の妨害や中間者攻撃などのリスクを解決することで、セキュリティを向上させるからです。 PKCE (Proof Key for Code Exchange) は、認証サーバーが検証するための独自の code チャレンジを追加することで、保護層を追加します。このため、認証プロセスを完了するには、意図されたアプリのみが認可されます。
モバイル アプリケーションは、パブリック クライアントとして分類され、クライアント シークレットを安全に保存することはできません。 そこで、PKCE が役立ちます。ユーザーを安全に認証できるようにし、敏感なデータを公開するのを防ぐことができます。 結果として、より安全で信頼性の高いログインプロセスが実現し、ユーザー エクスペリエンスが向上します。 :::
::: faq
OAuth2 トークンを iOS、Android、Web アプリケーションで安全に保存する最良の方法は何ですか?
OAuth2 トークンをさまざまなプラットフォーム間で安全に保つには、 トークンに AES-256 の暗号化を追加すると、さらにセキュリティを向上させることができます。 短期間のトークンを使用することで、__CAPGO_KEEP_0__
__CAPGO_KEEP_1__ __CAPGO_KEEP_2__ と、必要に応じてセキュアに更新することで、リスクをさらに軽減します。 PKCE ( Code の証明書の鍵) OAuth2 プロセス中のPKCEの実装は、不正アクセスをブロックするための賢いアプローチです。さらに強固な保護を実現するには、ユーザーが正当なユーザーであることを確認するためのバイオメトリック認証を統合することを検討してください。
::: faq
OAuth2統合を Capacitor アプリケーションでテストする際に最も一般的な問題は何ですか。また、それらを解決するにはどのようにすればよいですか?
OAuth2統合を Capacitor アプリケーションでテストする際、開発者はいくつかの一般的な障壁に遭遇する可能性があります。ここでは、気をつけるべき点を簡単にまとめました。
- 無効なクライアント認証情報: クライアントIDとシークレットを正しく設定し、OAuthプロバイダーの設定に記載されている値と一致させてください。小さなタイプミスでも問題が生じる可能性があります。
- リダイレクトURIの不一致: アプリのリダイレクトURIは、OAuthプロバイダーの登録に記載されている値と完全に一致していることを確認してください。必要に応じて、不必要な頭痛を避けるために確認してください。
- トークンの有効期限: トークンは永続的ではありません。有効期限切れのトークンをスムーズに処理し、ユーザー体験を中断せずに、信頼性の高いトークン更新システムを設定してください。
- スコープの不正設定: アプリで要求するスコープは、OAuth プロバイダーで設定されているスコープと一致する必要があります。スコープが一致しないと、予期しないエラーが発生する可能性があります。
これらの問題を解決するには、アプリのOAuth設定を徹底的にレビューし、強力なエラー処理を実装して問題を早期に検出して対処し、異なるシナリオ下で認証フローをテストすることが重要です。ツールとしては、Capgo を使用して、アプリに更新や修正を直接プッシュし、アプリストアの承認を待たずに開発を効率化し、ユーザーを満足させることができます。
5 ステップで Capacitor アプリに OAuth2 を実装する
Capacitor アプリを使用している場合 5 ステップで Capacitor アプリに OAuth2 を実装する セキュリティとコンプライアンスを計画するには、__CAPGO_KEEP_0__ を使用し、 暗号化 暗号化の実装詳細 コンプライアンス コンプライアンスの実装詳細 Capgo セキュリティ スキャナー Capacitor アプリの製品ワークフローにおける Capgo セキュリティ スキャナーの機能。 Capgo 安全性 Capgo セキュリティの製品ワークフローで Capgo 信頼の中心 for the product workflow in Capgo Trust Center.





