Vous souhaitez ajouter une authentification OAuth2 sécurisée à votre Capacitor application ? Voici un guide rapide pour commencer.
OAuth2 est un protocole qui permet aux utilisateurs de partager l'accès à leurs données sans partager leurs mots de passe. C'est idéal pour apps Capacitor car cela fonctionne sur plusieurs plateformes comme iOS, Android et le web. Pour les fournisseurs sociaux, @capgo/capacitor-social-login gère la connexion Google, Apple et Facebook avec des flux natifs. Pour l'authentification sans mot de passe, @capgo/capacitor-passkey conserve le code WebAuthn de type navigateur, tandis que les appels de passkeys natifs sont gérés pour vous. En plus, il protège votre application en utilisant des tokens au lieu de stocker des identifiants sensibles.
Voici comment intégrer OAuth2 dans votre app Capacitor en seulement 5 étapes :
- Configurer votre fournisseur OAuth2 : Choisissez un fournisseur (ex. : Google, Auth0), configurez les URI de redirection et gérez les identifiants client en toute sécurité.
- Installer et configurer le plugin OAuth2: Ajoutez le
@byteowls/capacitor-oauth2plugin, ou utilisez @capgo/capacitor-social-login pour Google, Apple et Facebook, et configurez les paramètres spécifiques à chaque plateforme (p. ex.,Info.plistpour iOS,AndroidManifest.xmlpour Android). - Implémenter le flux d’authentification: utilisez le plugin pour gérer la connexion, le stockage des tokens et la déconnexion en toute sécurité. Activez PKCE pour une protection supplémentaire.
- Tester sur toutes les plateformes: vérifiez le flux sur iOS, Android et les navigateurs web. Corrigez les problèmes courants comme les incohérences d’URI de redirection ou les erreurs PKCE.
- Sécuriser votre implémentation : stockez les tokens dans un stockage sécurisé (Keychain/Keystore), utilisez HTTPS et configurez une les Content Security Policies.
Comparaison rapide : options de stockage sécurisé des tokens
| Option de stockage | Idéal pour | Niveau de sécurité | Accès hors ligne | Exemple de cas d'usage |
|---|---|---|---|---|
| Stockage sécurisé | Mobile apps | Élevée | Oui | Tokens de rafraîchissement |
| Stockage en mémoire | Accès temporaire | Moyen | Non | Access tokens actifs |
| Cookies HttpOnly | Applications web | Élevée | Oui | Sessions dans le navigateur |
Comment ajouter Google Sign In avec Capacitor vers votre Ionic cible
Étape 1 : configurez votre OAuth2 Fournisseur
Configurer correctement votre fournisseur OAuth2 est la première étape, et la plus cruciale, pour garantir un fonctionnement fluide. Cela implique de choisir un fournisseur adapté aux exigences de votre application, de configurer les détails techniques tels que les URI de redirection et de gérer vos identifiants en toute sécurité. Ces étapes préparent l’installation du plugin OAuth2 lors de la phase suivante.
Choisissez un fournisseur OAuth2
Commencez par sélectionner un fournisseur OAuth2 qui corresponde aux fonctionnalités et à la compatibilité de votre application ainsi qu’à vos besoins en sécurité. Le type d’application que vous développez joue un rôle clé dans le choix du flux OAuth 2.0 utilisé, ce qui influence directement le fournisseur retenu [2]. Pour les applications basées sur Capacitor, il est recommandé d’utiliser le flux Authorization Code avec PKCE – c’est la méthode privilégiée pour les applications mobiles.
Quand vous comparez les fournisseurs, concentrez-vous sur leurs fonctionnalités de sécurité. Recherchez des options comme les cookies signés, la validation des tokens CSRF et les JWT chiffrés. Si votre application traite des données sensibles, la prise en charge de l'authentification multifacteur est indispensable. Lors de votre évaluation, pesez le coût et les fonctionnalités selon vos besoins sans vous perdre dans de longues comparaisons.
Configurez les URI de redirection
Les Redirect URIs sont essentielles : elles indiquent au fournisseur OAuth2 où renvoyer les utilisateurs une fois l'authentification terminée. Bien configurer ces URIs garantit une expérience fluide sur mobile comme sur le web.
Pour les apps mobiles, utilisez des schémas d’URL personnalisés, généralement au format com.example.app://callback, où com.example.app matches your app’s package ID. On the web, use window.location.origin comme URI de redirection. Si vous testez en local, une URL comme http://localhost:8100/callback fonctionne bien.
Pour les utilisateurs iOS, gardez à l'esprit que le plugin Browser de Capacitor utilise SFSafariViewController. Sur iOS 11 et versions ultérieures, celui-ci ne partage pas les cookies avec Safari, ce qui peut affecter le SSO. Si le SSO est essentiel, envisagez d'utiliser un plugin prenant en charge ASWebAuthenticationSession [3].
Gérez les identifiants client
Les identifiants client permettent d'identifier votre application auprès du fournisseur OAuth2 et se composent d'un client ID et d'un client secret. Considérez le client ID comme un identifiant public, tandis que le client secret doit être traité comme une clé privée.
Ne codez jamais les client secrets en dur dans votre application et ne les committez pas dans votre gestion de versions. Utilisez plutôt des variables d'environnement ou un système de gestion de secrets sécurisé. De plus, privilégiez des tokens à courte durée de vie avec des scopes minimaux pour limiter l'exposition et renforcer la sécurité.
Étape 2 : Installez et configurez le plugin OAuth2
Maintenant que votre fournisseur OAuth2 est prêt, l'étape suivante consiste à ajouter le plugin à votre application Capacitor et à le configurer pour iOS, Android et le web.
Installer le plugin
Le @byteowls/capacitor-oauth2 Le plugin fonctionne avec la plupart des fournisseurs OAuth2. Pour éviter tout problème de compatibilité, vous devrez installer la version correspondant à votre configuration Capacitor.
Voici les commandes d'installation selon votre version de Capacitor :
- Capacitor v5:
npm i @byteowls/capacitor-oauth2 - Capacitor v4:
npm i @byteowls/capacitor-oauth2@4 - Capacitor v3:
npm i @byteowls/capacitor-oauth2@3
Une fois installé, lancez la commande de sync (npx cap sync) pour mettre à jour vos dépendances natives. Cette étape est cruciale pour garantir que le plugin s'intègre correctement à vos projets iOS et Android. L'omettre peut provoquer des erreurs de build lors de la compilation pour les plateformes mobiles.
Configurer les paramètres du plugin
Après l'installation, vous devrez configurer le plugin pour qu'il corresponde à la configuration de votre fournisseur OAuth2. Cela se fait via le oauth2Options objet lors de l'appel de la authenticate() méthode. Les paramètres clés à définir sont :
- appId : votre client ID du fournisseur OAuth2.
- authorizationBaseUrl : l'endpoint d'autorisation du fournisseur.
- responseType : généralement défini sur
"code"pour les applications mobiles. - redirectUrl : il doit correspondre à l'URL de redirection configurée à l'étape 1.
Vous pouvez aussi définir des paramètres supplémentaires comme accessTokenEndpoint, scope, et des options spécifiques à la plateforme pour affiner le processus d’authentification.
Pour Android, mettez à jour vos AndroidManifest.xml et strings.xml fichiers avec les informations de schéma et d’hôte correctes. Sur iOS, modifiez le Info.plist fichier pour enregistrer le schéma d’URL de redirection. Ces modifications spécifiques à chaque plateforme garantissent que les utilisateurs sont redirigés vers votre application après l’authentification.
Vérifiez la compatibilité de version de Capacitor
Il est essentiel de vérifier que la version du plugin correspond à votre version Capacitor. Des versions incompatibles peuvent provoquer des erreurs de build ou des problèmes d’exécution. Le @byteowls/capacitor-oauth2 Le plugin est strictement aligné sur les releases Capacitor, vérifiez donc la compatibilité avant de continuer.
| Version du plugin | Version Capacitor compatible | Notes |
|---|---|---|
| 5.x | 5.x.x | Nécessite une Xcode 14.1. Changements incompatibles signalés dans le changelog. |
| 4.x | 4.x.x | Nécessite Xcode 12.0. Changements incompatibles signalés dans le changelog. |
| 3.x | 3.x.x | Nécessite Xcode 12.0. Changements incompatibles signalés dans le changelog. |
| 2.x | 2.x.x | Nécessite Xcode 11.4. Des breaking changes sont documentés dans le changelog. |
| 1.x | 1.x.x |
Si vous développez pour iOS, portez une attention particulière aux exigences de version de Xcode. Une version incompatible empêchera votre application de compiler correctement. La documentation du plugin inclut des tableaux de compatibilité détaillés, une excellente ressource pour résoudre les problèmes liés aux versions.
Si vous rencontrez des problèmes après l'installation, désinstallez la version actuelle du plugin, installez celle qui correspond à votre version de Capacitor, puis relancez la commande sync. Cette méthode est bien plus efficace que de tenter de forcer des versions incompatibles.
Étape 3 : créer le flux d'authentification OAuth2
Une fois votre plugin configuré, il est temps de créer un flux d'authentification complet. Cette étape garantit une connexion utilisateur sécurisée, la gestion des tokens et la déconnexion, et permet à votre application de gérer les sessions utilisateur sur toutes les plateformes.
Créer le flux de connexion
Le processus de connexion commence par appeler authenticate() avec un objet d'options. Cet objet doit inclure votre authorizationBaseUrl, redirectUrl, et le responseType défini sur 'code' pour se conformer aux exigences PKCE. Le plugin ouvre en toute sécurité la page de connexion du fournisseur, où les utilisateurs peuvent saisir leurs identifiants. Après une connexion réussie, le fournisseur redirige les utilisateurs vers votre application avec les tokens et les informations de l'utilisateur.
Le meilleur, c'est que les utilisateurs saisissent leurs identifiants directement auprès du fournisseur OAuth2 : votre application n'a donc jamais accès aux informations sensibles. La méthode renvoie un objet de réponse contenant le token d'accès, le refresh token et les données utilisateur, comme l'e-mail ou les détails du profil.
Sur iOS et Android, ce processus utilise une webview sécurisée qui partage les cookies avec le navigateur système. Sur le web, il repose sur les redirections standard du navigateur. Bien configurer votre URL de redirection garantit une expérience utilisateur fluide, quelle que soit la plateforme.
Gérer le stockage et le rafraîchissement des tokens
Une fois les utilisateurs connectés, la gestion sécurisée des tokens est votre prochaine priorité. Cela inclut le stockage sécurisé des tokens et leur rafraîchissement automatique pour éviter les interruptions de session. Voici comment procéder :
- Tokens d'accès: Stockez-les en mémoire pour un accès rapide et temporaire.
- Refresh tokens: utilisez un stockage sécurisé, comme le
capacitor-secure-storageplugin, qui chiffre les tokens avec AES-256 via le Keychain iOS ou Android Keystore. Cela garantit que les tokens restent protégés, même si l’appareil est compromis.
Lorsque votre application redémarre, vérifiez les tokens stockés pour reconnecter les utilisateurs sans leur demander de ressaisir leurs identifiants.
| Méthode de stockage | Niveau de sécurité | Performance | Accès hors ligne | Meilleur cas d'usage |
|---|---|---|---|---|
| Stockage sécurisé | Chiffrement matériel AES-256 | Moyen | Oui | Tokens de rafraîchissement, données à long terme |
| Stockage en mémoire | Élevé (temporaire) | Élevée | Non | Access tokens actifs |
| Stockage standard | Faible | Élevée | Oui | Préférences non sensibles |
Pour maintenir les sessions actives, rafraîchissez les refresh tokens avant leur expiration. Avant d'effectuer des appels API, vérifiez si l'access token est proche de l'expiration. Si c'est le cas, utilisez le refresh token pour obtenir un nouvel access token auprès de votre fournisseur OAuth2. Pour plus de fiabilité, prévoyez une logique de nouvelle tentative de rafraîchissement du token lors de la reconnexion réseau. Si le refresh token a expiré ou a été révoqué, redirigez les utilisateurs vers le flux de connexion pour qu'ils se réauthentifient.
Ajouter la fonctionnalité de déconnexion
Un processus de déconnexion sécurisé et efficace est tout aussi important. Commencez par révoquer le refresh token via l'endpoint du fournisseur. Ensuite, supprimez les tokens du stockage sécurisé et réinitialisez les données utilisateur pour garantir que toutes les sessions sont terminées.
La simple suppression des tokens locaux ne suffit pas. Les fournisseurs OAuth2 maintiennent souvent des sessions côté serveur qui pourraient réauthentifier automatiquement les utilisateurs. Révoquer le refresh token rompt la chaîne de tokens liée au grant d'autorisation, ce qui garantit que les identifiants stockés ne peuvent pas être réutilisés.
« Les JWT Access Tokens ne peuvent pas être révoqués. Ils sont valides jusqu'à expiration. Comme ce sont des bearer tokens, il est impossible de les invalider. » – lihua.zhang, employé chez Auth0 [5]
Pour révoquer les tokens, appelez l'endpoint de révocation des tokens du fournisseur avec le refresh token avant d'effacer le stockage local. Cette action côté serveur empêche l'usage abusif des tokens, même si les identifiants sont compromis. Après la révocation, supprimez les tokens du stockage sécurisé, réinitialisez les données utilisateur en cache et redirigez les utilisateurs vers l'écran de connexion.
Pour les configurations SSO (authentification unique), déterminez si la déconnexion doit aussi mettre fin aux sessions des autres applications qui utilisent le même fournisseur. Assurez-vous également que le processus de déconnexion fonctionne correctement en cas de coupure réseau : stockez les requêtes de déconnexion localement et réessayez-les une fois la connexion rétablie. Cela garantit un nettoyage correct côté fournisseur.
Étape 4 : Testez votre intégration OAuth2
Après avoir configuré votre OAuth2 et développé le flux d'authentification, l'étape suivante consiste à le tester minutieusement. Vous vous assurez ainsi que votre intégration fonctionne parfaitement sur tous les appareils et plateformes, pour une expérience fiable de vos utilisateurs. Les tests consistent à vérifier le fonctionnement sur appareils mobiles et navigateurs web, tout en identifiant et en corrigeant les problèmes potentiels avant le lancement de votre application.
Testez sur iOS et Android
Commencez par tester l'ensemble du processus d'authentification sur de vrais appareils iOS et Android.
-
Pour iOS: Assurez-vous que votre schéma d'URL est correctement configuré dans le
Info.plistfichier, et confirmez que votre application gère correctement les redirections du fournisseur OAuth2. Évitez d'utiliserWKWebViewpour les requêtes d'autorisation, car cela peut entraîner undisallowed_useragenterreur. Utilisez plutôt des bibliothèques comme Google Sign-In pour iOS ou AppAuth de l’OpenID Foundation pour iOS afin de gérer efficacement les flux d’authentification [6]. -
Pour Android: Vérifiez que votre
AndroidManifest.xmlcontient les filtres d’intent appropriés pour gérer les URI de redirection. Comme sur iOS, évitez d’utiliserandroid.webkit.WebViewpour les demandes d’autorisation, car cela peut aussi provoquer desdisallowed_useragenterreurs. Privilégiez des bibliothèques comme Google Sign-In ou OpenID AppAuth pour Android [6].
Dans les deux cas, testez les scénarios d’erreur, comme un serveur d’autorisation indisponible [7]. Si votre application demande plusieurs permissions (scopes), vérifiez lesquelles sont accordées et gérez les cas où certaines peuvent être refusées [6].
Tester sur le Web
Pour les plateformes web, utilisez les outils de développement pour surveiller les requêtes réseau et garantir la sécurité des tokens. Des outils comme OAuth 2.0 Playground peuvent vous aider à tester votre flux [10], tandis que les proxys d’interception HTTP comme ZAP ou BurpSuite fournir des analyses plus approfondies lors des tests [11].
Lors des tests, utilisez le grant Authorization Code avec PKCE, car c’est l’approche recommandée pour les clients publics. Assurez-vous que les secrets sont transmis de manière sécurisée via des paramètres POST ou des valeurs d’en-tête plutôt que dans les paramètres d’URL. Implémentez également des en-têtes de sécurité comme Referrer-Policy pour renforcer la protection [11].
Résoudre les problèmes courants
Pendant les tests, vous pouvez rencontrer des problèmes courants à corriger :
-
URIs de redirection incorrects: Les URI de redirection incorrectes provoquent souvent des erreurs « unauthorized client ». Assurez-vous que l'URI de redirection correspond exactement dans les paramètres de votre fournisseur OAuth2, le
capacitor.config.jsonfichier de votre application Capacitor et les manifests des plateformes natives.« La route acceptée par le sso doit prendre en charge la combinaison de iosScheme et hostname : ionic://com.myapp.mybundle » - LBopp [8]
-
Erreurs de vérification PKCE: Confirmez que PKCE est pris en charge et correctement configuré, car c'est essentiel pour sécuriser votre application [9].
-
Erreurs d'implémentation de plugin: Des erreurs comme « Plugin is not implemented on iOS » indiquent généralement des configurations manquantes ou des problèmes dans l'environnement Capacitor. Activez les logs dans votre plugin OAuth2 pour vous aider à identifier et résoudre ces problèmes. [4].
-
Erreurs de non-concordance du paramètre state: Si le paramètre state de la requête d'autorisation ne correspond pas à celui de la réponse de redirection, cela peut signaler un risque de sécurité. C'est particulièrement pertinent avec des handlers OAuth personnalisés pour des fournisseurs comme Facebook. Vérifiez attentivement votre handler personnalisé code pour vous assurer qu'il ne contient ni erreur ni mauvaise configuration. [4].
Étape 5 : Sécurisez votre implémentation OAuth2
Sécuriser votre intégration OAuth2 est essentiel pour protéger les données sensibles et réduire les vulnérabilités. Voici les pratiques clés pour que votre implémentation reste sécurisée.
Activer PKCE pour une meilleure sécurité
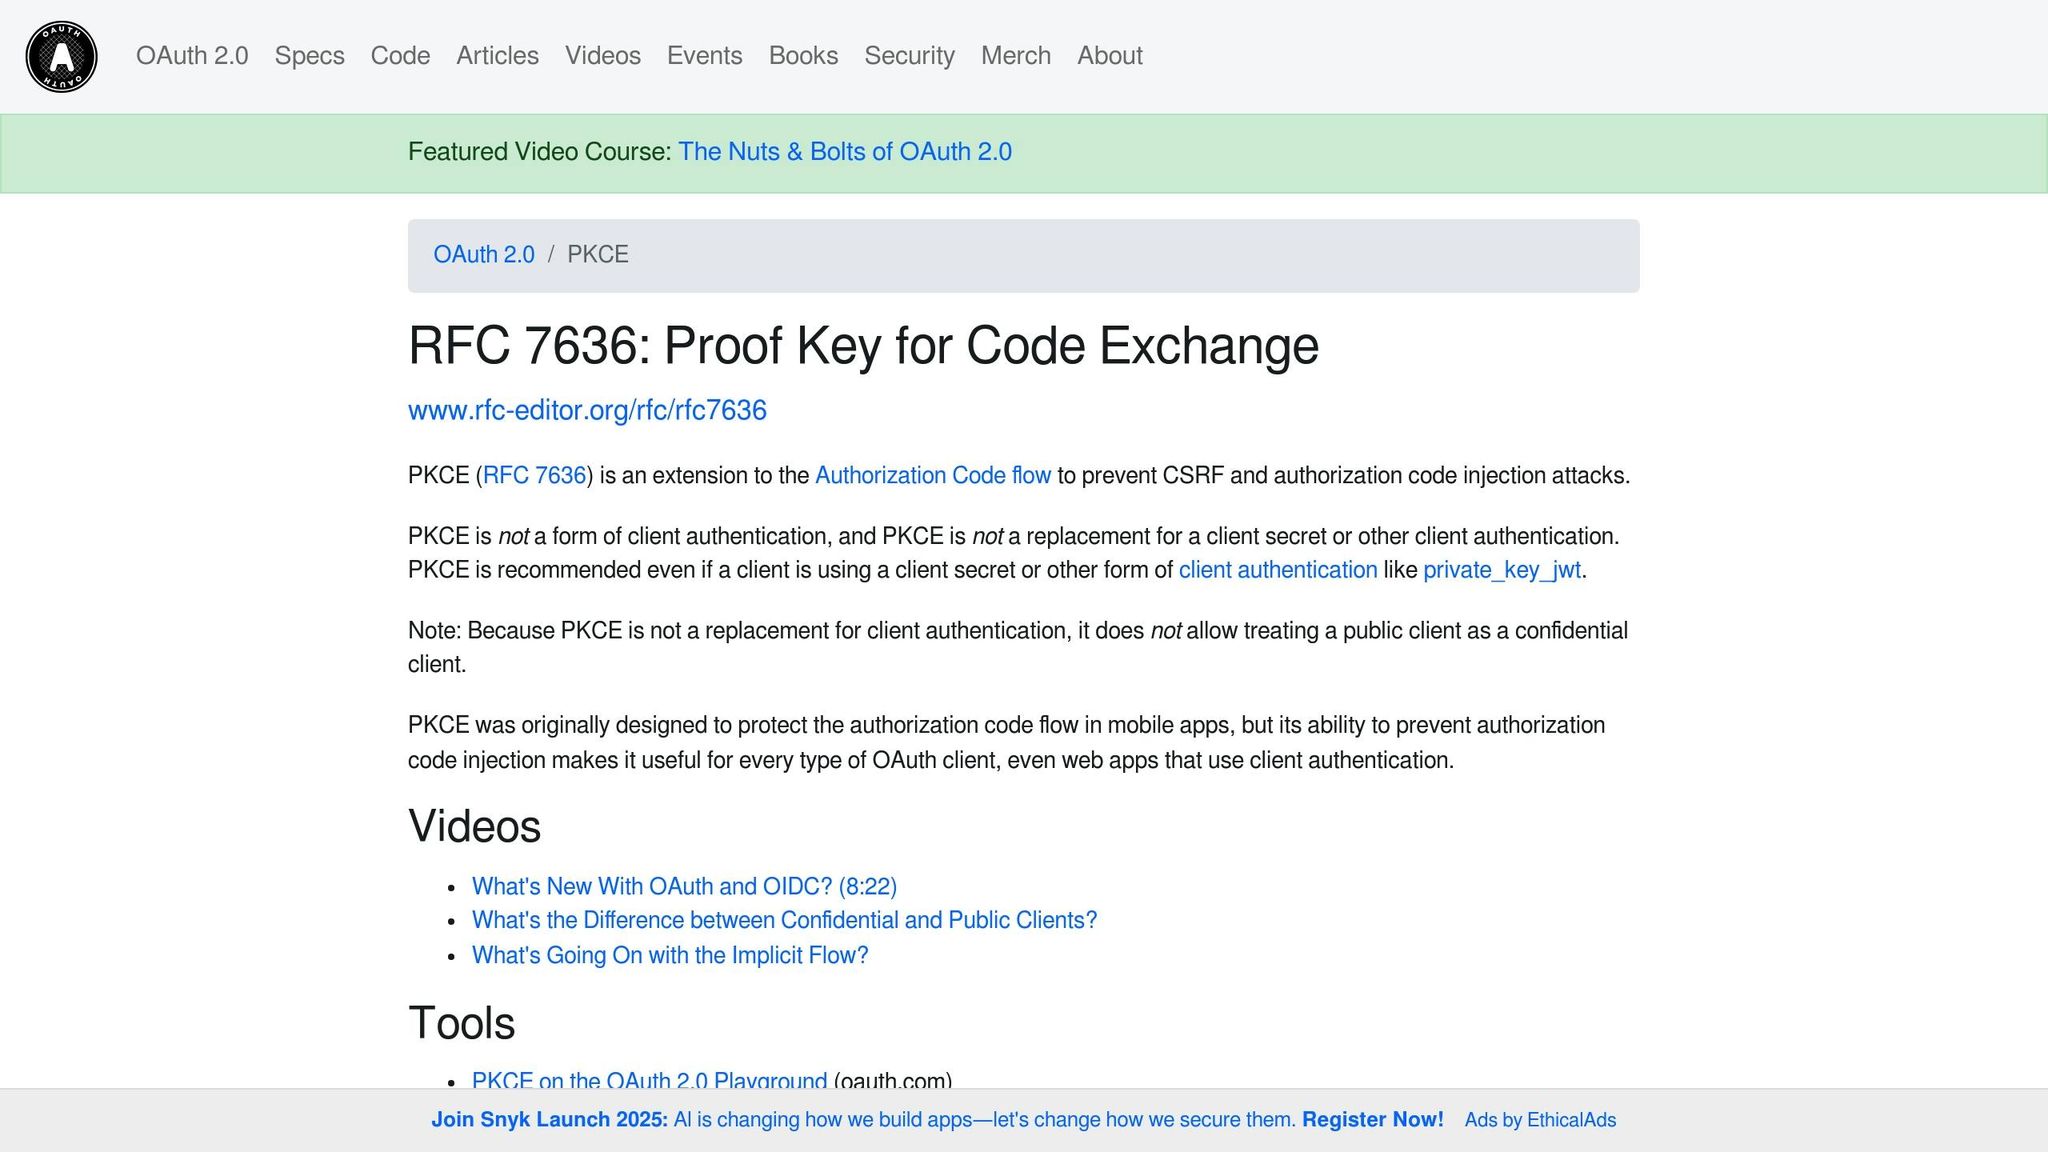
L'un des moyens les plus efficaces de sécuriser votre flux d'autorisation consiste à activer PKCE (Proof Key for Code Exchange). PKCE permet d'éviter l'interception non autorisée des codes d'autorisation. Voici comment ça marche :
- Commencez par générer un
code_verifieraléatoire d'une longueur comprise entre 43 et 128 caractères. - Ensuite, créez un
code_challengeen hashant lecode_verifieravec SHA-256 et en encodant le résultat au format base64 URL.
Si vous utilisez la capacitor-community/generic-oauth2 plugin, activer PKCE est simple. Voici un exemple de configuration :
{
  responseType: "code",
  pkceEnable: true,
  redirectUrl: "com.companyname.appname:/"
}
Ce plugin gère automatiquement PKCE et ne prend pas en charge le flux Code sans lui. Le code_challenge_method est défini sur « S256 » par défaut pour une validation correcte [12].
Utiliser le stockage sécurisé pour les tokens
Stocker les tokens OAuth2 de manière sécurisée est essentiel pour prévenir tout accès non autorisé. Pour les apps mobiles natives, utilisez le stockage sécurisé fourni par l’OS :
- Sur iOS, utilisez le Keychain pour un chiffrement matériel et une protection au niveau OS.
- Sur Android, utilisez le Keystore, qui peut aussi prendre en charge l'authentification biométrique pour une sécurité accrue.
Pour les applications web, stockez les tokens dans des cookies sécurisés HttpOnly avec le SameSite pour limiter les risques de cross-site scripting (XSS).
Voici une comparaison rapide des options de stockage sécurisé :
| Option de stockage | Idéal pour | Avantages de sécurité | Considérations |
|---|---|---|---|
| le Keychain iOS | Apps iOS natives | Chiffrement matériel et protection au niveau de l'OS | Nécessite une implémentation spécifique à la plateforme |
| Android Keystore | Apps Android natives | Stockage sécurisé avec protection biométrique possible | Varie selon les fonctions de sécurité de l'appareil |
| Cookies HttpOnly | Navigateurs web | Résistant au XSS et transmission automatique sécurisée | Doit être configuré pour un accès API sur le même domaine |
| Backend for Frontend | Toutes les plateformes | Les tokens ne sont jamais exposés au client | Nécessite une infrastructure serveur supplémentaire |
Pour plus de sécurité, envisagez d’utiliser des tokens d’accès à durée de vie courte et un stockage chiffré. Par exemple, Auth0 limite les refresh tokens actifs à 200 par utilisateur et par application afin de réduire les risques [13]. Vous pouvez également renforcer la sécurité avec un proxy Backend for Frontend (BFF) qui utilise des cookies HttpOnly [14].
Configurer les politiques de sécurité du contenu
En plus du stockage sécurisé, la mise en place de Content Security Policies (CSP) robustes peut aider à protéger votre application contre des attaques telles que le cross-site scripting (XSS) et l’injection code. Vous pouvez configurer les CSP au niveau du serveur à l’aide de Content-Security-Policy en-tête HTTP ou en ajoutant un <meta> balise dans votre HTML.
Les directives clés à retenir sont :
- default-src: définit les règles de repli pour tous les types de contenu.
- script-src: Contrôle quels fichiers JavaScript sont autorisés à s'exécuter.
- connect-src: Gère les appels API et les interactions OAuth2.
- frame-ancestors: Empêche le clickjacking en restreignant qui peut intégrer votre app dans une iframe.
Pour une protection maximale, utilisez des nonces ou des hashs stricts plutôt que des listes d'autorisation larges, et évitez les directives comme unsafe-inline ou unsafe-eval. Si votre app passe de HTTP à HTTPS, envisagez d'ajouter la upgrade-insecure-requests directive. Pour garantir que votre contenu OAuth2 ne puisse pas être intégré ailleurs, définissez frame-ancestors 'none'.
Conclusion et prochaines étapes
Points clés
Vous avez implémenté avec succès l'authentification OAuth2 dans votre application Capacitor en suivant cinq étapes essentielles. Ces étapes comprenaient la configuration de votre fournisseur OAuth2, l'installation des plugins requis, la création du flux d'authentification, les tests sur plusieurs plateformes et la sécurisation de votre intégration via PKCE et un stockage approprié des tokens. Il est important de rappeler qu'OAuth 2.0 est un protocole d'autorisation, et non un protocole d'authentification [1]. Son objectif principal est d'accorder l'accès plutôt que de vérifier l'identité de l'utilisateur.
La sécurité est cruciale, surtout pour les applications mobiles. Les organisations utilisant OAuth 2.0 signalent une baisse de 34 % des incidents de sécurité liés à l'accès API par rapport à celles s'appuyant sur des méthodes d'authentification de base [19]. En intégrant les bonnes pratiques — comme l'utilisation de tokens d'accès de courte durée, la mise en œuvre de PKCE et le stockage sécurisé des tokens — vous avez posé des bases solides pour le système d'authentification de votre application.
Désormais, vous pouvez explorer des moyens d'étendre les fonctionnalités de votre application tout en conservant ce framework sécurisé.
Ajoutez plus de fonctionnalités
Avec OAuth2 en place, vous avez la possibilité d'enrichir votre application avec des fonctionnalités supplémentaires. Par exemple :
- OpenID Connect (OIDC): Étendez OAuth 2.0 avec l'authentification des utilisateurs et des capacités de Single Sign-On (SSO) [16].
- Authentification multifacteur (MFA): Renforcez la sécurité en ajoutant une couche de protection supplémentaire [17].
- Profilage progressif: Gradually collect user data to improve onboarding and user experience [15].
Pour la maintenance et les mises à jour continues, pensez à des outils comme Capgo, qui vous permet de déployer instantanément des live updates, des correctifs et de nouvelles fonctionnalités — sans avoir à attendre la validation des stores. C'est particulièrement utile pour appliquer des correctifs de sécurité ou déployer rapidement de nouvelles fonctionnalités d'authentification.
Ressources complémentaires
Pour perfectionner votre implémentation OAuth2, profitez de ces ressources et stratégies :
-
Sécurité de la passerelle APIRenforcez votre déploiement en implémentant l'authentification et l'autorisation, la mise en cache, ainsi que des logs et des analyses robustes [20].
-
Les conseils d’Aaron Parecki: Selon Aaron Parecki, auteur de OAuth 2.0 simplifié:
« Le flux Authorization Code est le plus sécurisé des flux OAuth 2.0 et doit être utilisé dès que possible pour les applications côté serveur » [18].
Voici un tableau de référence rapide pour guider vos prochaines étapes :
| Phase | Points clés |
|---|---|
| Configuration du système | Gérer le cycle de vie des tokens, imposer le HTTPS et stocker les données sensibles en toute sécurité |
| Gestion des tokens | Use short-lived access tokens and rotate refresh tokens |
| Processus de validation | Vérifier les signatures et contrôler l'expiration des tokens |
Gardez une longueur d'avance en réalisant des audits de sécurité réguliers et en tenant votre implémentation à jour. Par exemple, OAuth 2.1 apporte des améliorations comme l'obligation du PKCE pour toutes les requêtes d'autorisation code et l'abandon des flux moins sécurisés [19]De plus, la documentation Capacitor et les dépôts du plugin OAuth2 offrent un support technique continu pour vous aider à maintenir et améliorer le système d'authentification de votre application.
FAQ
::: FAQ
Pourquoi utiliser le flux d'autorisation Code avec PKCE pour OAuth2 dans les applications mobiles ?
Pourquoi utiliser le flux d'autorisation Code avec PKCE pour les applications mobiles ?
Le Flux d'autorisation Code avec PKCE est un choix incontournable pour les applications mobiles, car il renforce la sécurité en répondant à des risques comme l'interception de l'autorisation code et les attaques de type man-in-the-middle. Le PKCE (Proof Key for Code Exchange) ajoute une couche de protection supplémentaire : il exige un challenge code unique que le serveur d'autorisation valide. Cela garantit que seule l'application prévue peut finaliser le processus d'authentification.
Les applications mobiles, classées comme clients publics, ne peuvent pas stocker les client secrets de manière sécurisée. C'est là qu'intervient le PKCE : il vous permet d'authentifier les utilisateurs en toute sécurité sans exposer de données sensibles. Le résultat ? Un processus de connexion plus sûr et plus fiable qui améliore l'expérience utilisateur globale. :::
::: FAQ
Quelle est la meilleure façon de stocker les tokens OAuth2 en toute sécurité dans les apps iOS, Android et web ?
Pour sécuriser les tokens OAuth2 sur les différentes plateformes, il est essentiel d'utiliser des solutions de stockage sécurisées adaptées à chaque plateforme. Pour iOS, l'option de référence est Keychain Services, tandis que sur Android, il faut s'appuyer sur le système Android Keystore. Ces outils sont spécifiquement conçus pour protéger les données sensibles, y compris les tokens. Sur le web, les cookies sécurisés ou le stockage chiffré du navigateur peuvent servir d'alternatives efficaces.
L'ajout d'un chiffrement, comme l'AES-256, offre une couche de sécurité supplémentaire pour les tokens. L'utilisation de tokens à courte durée de vie et leur rafraîchissement sécurisé en cas de besoin réduit encore les risques. L'implémentation du PKCE (Proof Key for Code Exchange) lors du processus OAuth2 est une autre bonne pratique pour empêcher les accès non autorisés. Pour une protection encore plus robuste, envisagez d'intégrer l'authentification biométrique, en garantissant que seul l'utilisateur légitime peut accéder aux tokens stockés. :::
::: FAQ
Quels sont les problèmes les plus courants lors des tests d'intégration OAuth2 dans les apps Capacitor, et comment les résoudre ?
Lors des tests de l’intégration OAuth2 dans les applications Capacitor, les développeurs peuvent rencontrer quelques obstacles fréquents. Voici un aperçu rapide des points à surveiller :
- Identifiants client invalides: Assurez-vous que votre client ID et votre secret sont correctement configurés et correspondent aux informations de configuration de votre fournisseur OAuth. Même une simple coquille peut provoquer des problèmes.
- URI de redirection non concordante: L’URI de redirection de votre application doit correspondre exactement à celle enregistrée auprès de votre fournisseur OAuth. Vérifiez bien ce point pour éviter des ennuis inutiles.
- Expiration des tokens: Les tokens ne durent pas éternellement. Mettez en place un système de refresh fiable pour gérer les tokens expirés sans accroc et garantir une expérience utilisateur ininterrompue.
- Mauvaise configuration des scopes: Les scopes demandés dans votre application doivent correspondre à ceux configurés auprès de votre fournisseur OAuth. Des scopes incohérents peuvent entraîner des erreurs inattendues.
Pour résoudre ces problèmes, prenez le temps de revoir en détail la configuration OAuth de votre application. Mettez en place une gestion robuste des erreurs pour détecter et traiter les problèmes tôt, et testez votre flux d’authentification dans différents scénarios. Des outils comme Capgo vous simplifient la vie en vous permettant de publier des mises à jour et des correctifs directement dans votre application sans attendre la validation des stores, pour un développement efficace et des utilisateurs satisfaits. :::
Continuez avec 5 étapes pour implémenter OAuth2 dans les applications Capacitor
Si vous utilisez 5 étapes pour implémenter OAuth2 dans les apps Capacitor pour planifier la sécurité et la conformité, connectez-l’à Chiffrement pour les détails d'implémentation du chiffrement, Conformité pour les détails d'implémentation de la conformité, Scanner de sécurité Capgo pour le workflow produit dans Capgo Security Scanner, Capgo et la sécurité pour le workflow produit dans Capgo Security, et Capgo Centre de confiance pour le workflow produit dans Capgo Trust Center.