
Ingin menambahkan autentikasi yang aman OAuth2 autentikasi ke aplikasi __CAPGO_KEEP_0__ Anda? Capacitor app? Berikut adalah panduan cepat untuk memulai.
OAuth2 adalah protokol yang memungkinkan pengguna berbagi akses ke data mereka tanpa berbagi kata sandi. Ini sangat ideal untuk aplikasi __CAPGO_KEEP_0__ Aplikasi Capacitor Karena itu berfungsi di berbagai platform seperti iOS, Android, dan web. Untuk penyedia sosial, @capgo/capacitor-login-sosial menangani sign-in Google, Apple, dan Facebook dengan aliran asli. Untuk autentikasi tanpa kata sandi, @capgo/capacitor-passkey menjaga WebAuthn gaya browser code sementara panggilan passkey asli dihandle untuk Anda. Selain itu, itu menjaga aplikasi Anda aman dengan menggunakan token alih-alih menyimpan kredit sensitif.
Berikut cara mengintegrasikan OAuth2 ke aplikasi Anda @Capacitor dalam 5 langkah saja
- dalam 5 langkah saja:Pilihlah penyedia (misalnya Google, Auth0Konfigurasi ulang URI pengalihan, dan atur kredit klien dengan aman.
- Instal dan Konfigurasi Plugin OAuth2Tambahkan
@byteowls/capacitor-oauth2@__CAPGO_KEEP_0__/__CAPGO_KEEP_1__-login-social @capgo/capacitor-login-sosial Untuk Google, Apple, dan Facebook, dan atur pengaturan khusus platform (misalnya.Info.plistuntuk Android).AndroidManifest.xmlBuat Alur Autentikasi - Membangun Alur AutentikasiGunakan plugin untuk mengelola login pengguna, penyimpanan token, dan keluar secara aman. Aktifkan PKCE Test di Berbagai Platform
- Install and Configure the OAuth2 Plugin: Verifikasi alur pada iOS, Android, dan peramban web. Perbaiki masalah umum seperti kesalahan URI redirect atau PKCE.
- Tetapkan Keamanan Implementasi: Simpan token di penyimpanan yang aman (KeychainGunakan HTTPS, buat keystore, dan atur keamanan yang kuat Policies Keamanan Konten.
Pembandingan Cepat: Opsi Penyimpanan Token yang Aman
| Terbaik Untuk | Tingkat Keamanan | Akses Offline | Contoh Penggunaan | Contoh Penggunaan |
|---|---|---|---|---|
| Penyimpanan Aman | Aplikasi Seluler | Tinggi | Ya | Token Refres |
| Penyimpanan Memori | Akses Sementara | Menengah | Tidak | Akses Token Aktif |
| Cookie HttpOnly | Aplikasi Web | Indonesia | Ya | Sesi Browser Berbasis |
Cara menambahkan Google Sign In Capacitor ke aplikasimu ke dalam Ionic
Player Video YouTube OAuth2 Provider
Langkah pertama dan paling penting untuk memastikan semuanya berjalan lancar adalah mengatur provider OAuth2 dengan benar. Hal ini melibatkan memilih provider yang sesuai dengan kebutuhan aplikasi, mengkonfigurasi detail teknis seperti URIs redirect, dan mengelola kunci dengan aman. Langkah-langkah ini membuka jalan untuk menginstal plugin OAuth2 pada fase berikutnya.
Pilih Provider OAuth2
Mulai dengan memilih provider OAuth2 yang sesuai dengan fungsi aplikasi, kebutuhan keamanan, dan kompatibilitas. Jenis aplikasi yang Anda bangun memainkan peran penting dalam menentukan alur OAuth 2.0 yang akan digunakan, yang secara langsung mempengaruhi pilihan provider Anda. [2]. Untuk aplikasi berbasis Capacitor, disarankan untuk menggunakan Alur Otentikasi Code dengan PKCE - metode ini merupakan metode yang disukai untuk aplikasi mobile.
When comparing providers, focus on their security features. Look for options like signed cookies, CSRF token validation, and encrypted JWTs. If your app deals with sensitive data, support for Konfigurasi URIs Redirect Harus dipertimbangkan. Saat mengevaluasi, seimbangkan biaya dan fitur berdasarkan kebutuhan Anda tanpa terjebak dalam perbandingan yang panjang.
Konfigurasi URI Redirect
Redirect URIs are critical - they tell the OAuth2 provider where to send users after they’ve completed authentication. Properly configuring these URIs ensures a seamless experience across both mobile and web platforms.
Untuk aplikasi mobile, gunakan skema URL kustom, biasanya berformat sebagai com.example.app://callback, where com.example.app sesuai dengan ID paket aplikasi Anda. Di web, gunakan window.location.origin sebagai URI redirect. Jika Anda sedang menguji secara lokal, URL seperti http://localhost:8100/callback works well.
Untuk pengguna iOS, perlu diingat bahwa plugin Browser Capacitor menggunakan SFSafariViewController. Pada iOS 11 dan seterusnya, ini tidak membagikan cookie dengan Safari, yang dapat mempengaruhi fungsi single sign-on. Jika SSO sangat penting, pertimbangkan menggunakan plugin yang mendukung ASWebAuthenticationSession [3].
Pengelolaan Kredensial Klien
Kredensial klien mengidentifikasi aplikasi Anda kepada penyedia OAuth2 dan terdiri dari ID klien dan rahasia klien. Bayangkan ID klien sebagai identifikasi publik, sementara rahasia klien harus dianggap sebagai kunci pribadi.
Jangan pernah mengkodekan rahasia klien secara langsung ke dalam aplikasi atau komitkannya ke pengelolaan versi. Sebaliknya, gunakan variabel lingkungan atau sistem pengelolaan rahasia yang aman untuk menyimpannya. Selain itu, pilih token yang berumur pendek dengan ruang lingkup minimal untuk membatasi paparan dan meningkatkan keamanan.
Langkah 2: Pasang dan Konfigurasi Plugin OAuth2
Now that your OAuth2 provider is ready, the next step is to add the plugin to your Capacitor app and set it up for iOS, Android, and web platforms.
Pasang Plugin
The @byteowls/capacitor-oauth2 plugin dapat berfungsi dengan sebagian besar penyedia OAuth2. Untuk menghindari masalah kompatibilitas, Anda perlu memasang versi yang sesuai dengan konfigurasi Capacitor Anda.
Berikut adalah perintah instalasi berdasarkan versi Capacitor Anda:
- Capacitor v5:
npm i @byteowls/capacitor-oauth2 - Capacitor v4:
npm i @byteowls/capacitor-oauth2@4 - Capacitor v3:
npm i @byteowls/capacitor-oauth2@3
Setelah terpasang, jalankan perintah sinkronisasi (npx cap sync) untuk memperbarui dependensi native Anda. Langkah ini sangat penting untuk memastikan plugin dapat berintegrasi dengan benar dengan proyek iOS dan Android Anda. Mengabaikan langkah ini dapat menyebabkan kesalahan saat membangun aplikasi mobile.
Konfigurasi Pengaturan Plugin
Setelah instalasi, Anda perlu mengonfigurasi plugin untuk sesuai dengan konfigurasi penyedia OAuth2 Anda. Hal ini dilakukan melalui oauth2Options objek saat memanggil authenticate() method. Key parameters to define include:
- lang: idID klien Anda dari penyedia OAuth2.
- authorizationBaseUrl: ID klien Anda dari penyedia OAuth2.
- responseType: Endpoint otorisasi penyedia.
"code"responseType - redirectUrlHarus sesuai dengan URL pengalihan yang telah dikonfigurasi di Langkah 1.
Anda juga dapat menambahkan parameter tambahan seperti accessTokenEndpoint, scopedan pilihan platform khusus untuk menyesuaikan proses autentikasi.
Untuk Android, perbarui file Anda dengan AndroidManifest.xml dan strings.xml berkas dengan skema dan informasi host yang benar. Pada iOS, modifikasi Info.plist file untuk mendaftarkan URL redirect scheme Anda. Perubahan spesifik platform ini memastikan pengguna diarahkan kembali ke aplikasi Anda setelah autentikasi.
Check Capacitor Version Compatibility
Penting untuk memastikan bahwa versi plugin sesuai dengan versi Capacitor Anda. Versi yang tidak sesuai dapat menyebabkan kesalahan saat build atau runtime. @byteowls/capacitor-oauth2 plugin sepenuhnya sesuai dengan rilis Capacitor, jadi pastikan kompatibilitas sebelum melanjutkan.
| Versi Plugin | Kompatibel dengan Versi Capacitor | 5.x.x |
|---|---|---|
| 5.x.x | 5.x | Memerlukan Xcode 14.1. Perubahan penting dicatat dalam catatan perubahan. |
| 4.x | 4.x.x | Memerlukan Xcode 12.0. Perubahan penting dicatat dalam catatan perubahan. |
| 3.x | 3.x.x | Memerlukan Xcode 12.0. Perubahan penting dicatat dalam catatan perubahan. |
| 2.x | 2.x.x | Memerlukan Xcode 11.4. Perubahan penting dicatat dalam catatan perubahan. |
| 1.x | 1.x.x |
Jika Anda sedang mengembangkan aplikasi iOS, perhatikan dengan cermat versi Xcode yang dibutuhkan. Menggunakan versi yang tidak kompatibel akan mencegah aplikasi Anda berhasil dibangun. Dokumentasi plugin mencakup tabel kompatibilitas yang rinci, yang merupakan sumber yang sangat berguna untuk menyelesaikan masalah terkait versi.
Jika Anda mengalami masalah setelah instalasi, hapus plugin versi saat ini, instal versi yang tepat untuk versi Capacitor Anda, dan jalankan perintah sinkronisasi lagi. Metode ini jauh lebih efektif daripada mencoba memaksakan versi yang tidak kompatibel untuk berfungsi.
Langkah 3: Membangun Alur Autentikasi OAuth2
With your plugin set up, it’s time to create a fully functional authentication flow. This step ensures secure user login, token management, and logout, making your app capable of managing user sessions across platforms.
Membuat Alur Login
Proses login dimulai dengan memanggil authenticate() dengan sebuah objek pilihan. Objek ini harus mencakup informasi Anda authorizationBaseUrl, redirectUrldan responseType dipilih 'code' to comply with PKCE requirements. The plugin securely opens the provider’s login page, where users can enter their credentials. After a successful login, the provider redirects users back to your app with tokens and user details.
Berikut adalah bagian terbaiknya: pengguna memasukkan kreditensinya secara langsung dengan penyedia OAuth2, sehingga aplikasi Anda tidak pernah memiliki akses ke informasi sensitif. Metode ini mengembalikan objek respons yang mencakup token akses, token refresh, dan data pengguna seperti alamat email atau detail profil.
Di iOS dan Android, proses ini menggunakan tampilan web yang aman yang berbagi cookie dengan browser sistem. Di platform web, ini bergantung pada redirect browser standar. Mengonfigurasi URL redirect dengan benar memastikan pengalaman pengguna yang lancar, terlepas dari platform.
Penyimpanan dan Pengulangan Token
Once users are logged in, securely managing tokens is your next priority. This includes storing tokens safely and refreshing them automatically to avoid session interruptions. Here’s how you can handle it:
- Token AksesSimpanlah di memori untuk akses yang cepat dan sementara.
- Token RefreshGunakan penyimpanan yang aman, seperti
capacitor-secure-storageJadi token tetap terlindungi, bahkan jika perangkat dicuri. Kunci AndroidHal ini memastikan token tetap aman, bahkan jika perangkat telah disusupi.
Setelah aplikasi Anda di-restart, periksa token yang disimpan untuk mengautentikasi pengguna kembali tanpa meminta mereka untuk memasukkan kembali kredensial.
| Metode Penyimpanan | Tingkat Keamanan | Kinerja | Ketersediaan Offline | Penggunaan Terbaik |
|---|---|---|---|---|
| Penyimpanan Aman | Penyimpanan Perangkat Keras AES-256 | Menengah | Iya | Tokennya Diperbarui, Data Jangka Panjang |
| Penyimpanan Memori | Tinggi (Sementara) | Baik | Tidak | Akses token aktif |
| Penggunaan Penyimpanan Biasa | Rendah | Baik | Ya | Menggunakan Preferensi Tidak Sensitif |
Mengaktifkan Sesi dengan Mengrefresh Token Sebelumnya Mereka Berakhir. Sebelum Membuat API panggilan, periksa jika token akses mendekati kedaluwarsa. Jika demikian, gunakan token refresh untuk mendapatkan token akses baru dari penyedia OAuth2 Anda. Untuk keandalan tambahan, termasuk logika untuk mengulang refresh token ketika koneksi jaringan kembali.
Tambahkan Fungsi Logout
Proses Logout yang Aman dan Efektif Pun Begitu Penting. Mulai dengan membatalkan token refresh melalui endpoint penyedia. Kemudian, hapus token dari penyimpanan aman dan reset data pengguna untuk memastikan semua sesi dihentikan.
Hanya Menghapus Token Lokal Tidak Cukup. Penyedia OAuth2 sering mempertahankan sesi server-side yang dapat mengautentikasi pengguna secara otomatis. Membatalkan token refresh memutus rantai token yang terkait dengan grant otorisasi, sehingga kredit yang disimpan tidak dapat digunakan kembali.
“Token Akses JWT tidak dapat dibatalkan. Mereka masih valid sampai mereka berakhir. Sebagai token pembawa, tidak ada cara untuk membatalkan mereka.” – lihua.zhang, Karyawan Auth0 [5]
Menghapus token, panggil endpoint pembatalan token penyedia dengan token refresh sebelum membersihkan penyimpanan lokal. Aksi server ini mencegah penyalahgunaan token, bahkan jika kredential terompres. Setelah pembatalan, hapus token dari penyimpanan aman, reset data pengguna yang disimpan, dan navigasikan pengguna kembali ke layar login.
Untuk pengaturan singel sign-on (SSO), putuskan apakah keluar harus juga mengakhiri sesi untuk aplikasi lain yang menggunakan penyedia yang sama. Pastikan juga proses keluar bekerja lancar selama gangguan jaringan dengan menyimpan permintaan keluar secara lokal dan mencoba lagi ketika koneksi dipulihkan. Ini memastikan pembersihan yang tepat di sisi penyedia.
Langkah 4: Uji Integrasi OAuth2 Anda
Setelah mengatur konfigurasi OAuth2 dan mengembangkan alur autentikasi, langkah berikutnya adalah menguji secara menyeluruh. Ini memastikan integrasi Anda bekerja lancar di berbagai perangkat dan platform, memberikan pengalaman yang dapat diandalkan bagi pengguna. Pengujian melibatkan memverifikasi fungsi di perangkat mobile dan browser web, serta mengidentifikasi dan menyelesaikan masalah potensial sebelum meluncurkan aplikasi.
Uji di iOS dan Android
Mulai dengan menguji proses autentikasi secara keseluruhan di perangkat fisik iOS dan Android.
-
Untuk iOS: Pastikan skema URL Anda telah dikonfigurasi dengan benar di
Info.plistfile, dan pastikan aplikasi Anda menghandle redirect dari penyedia OAuth2 dengan benar. Hindari menggunakanWKWebViewuntuk permintaan otorisasi, karena hal ini dapat menyebabkandisallowed_useragenterror. Sebaliknya, gunakan library seperti Google Sign-In untuk iOS atau OpenID Foundation’s AppAuth untuk iOS untuk menghandle alur autentikasi dengan efektif [6]. -
Untuk Android: Pastikan Anda memiliki
AndroidManifest.xmltermasuk filter intent yang benar untuk menghandle URI redirect. Seperti pada iOS, hindari menggunakanandroid.webkit.WebViewuntuk permintaan otorisasi, karena hal ini juga dapat menyebabkandisallowed_useragenterror. Pilih library seperti Google Sign-In atau OpenID AppAuth untuk Android [6].
Ini berlaku untuk kedua kasus, lakukan tes skenario error, seperti server otorisasi yang tidak tersedia [7]. Jika aplikasi Anda meminta izin beberapa (scope), pastikan mana yang diberikan dan menghandle situasi di mana beberapa mungkin ditolak [6].
Tes di Web
Untuk platform web, gunakan alat pengembang untuk memantau permintaan jaringan dan pastikan keamanan token. Alat seperti OAuth 2.0 Playground dapat membantu Anda tes alur Anda [10]sambil proxy HTTP yang mengintersepsi seperti ZAP atau ZAP memberikan wawasan yang lebih dalam selama tes [11].
When testing, use the Authorization Code grant with PKCE, as it’s the recommended approach for public clients. Ensure secrets are transmitted securely via POST parameters or header values instead of URL parameters. Additionally, implement security headers like Referrer-Policy untuk meningkatkan keamanan [11].
Atasi Masalah Umum
Selama pengujian, Anda mungkin akan menghadapi masalah umum yang perlu diatasi:
-
Pemecahan Masalah Umum: URI Redirect Tidak Sesuai sering menyebabkan "klien tidak diotorisasi" error. Pastikan URI Redirect cocok secara tepat di pengaturan penyedia OAuth2 Anda, serta di aplikasi Anda.
capacitor.config.jsonberkas di aplikasi Capacitor Anda, dan manifest platform native.“Rute sso yang diterima harus mendukung kombinasi dari iosScheme dan hostname: ionic://com.myapp.mybundle” - LBopp [8]
-
Verifikasi PKCE Error: Pastikan PKCE didukung dan dikonfigurasi dengan benar, karena itu sangat penting untuk menjaga keamanan aplikasi Anda [9].
-
Masalah Implementasi Plugin: Kesalahan seperti “Plugin tidak diimplementasikan pada iOS” biasanya menunjukkan konfigurasi yang hilang atau masalah dalam lingkungan Capacitor . Aktifkan logging pada plugin OAuth2 Anda untuk membantu mengidentifikasi dan menyelesaikan masalah-masalah tersebut [4].
-
Kesalahan Sifat Mismatch: Jika parameter state dalam permintaan otorisasi tidak sesuai dengan yang ada dalam respons redirect, itu bisa menandakan risiko keamanan. Hal ini sangat relevan ketika menggunakan pengguna OAuth kustom untuk penyedia seperti Facebook. Periksa ulang pengguna code Anda untuk memastikan tidak ada kesalahan atau konfigurasi yang salah [4].
Langkah 5: Jaga Keamanan Implementasi OAuth2 Anda
Melindungi integrasi OAuth2 Anda sangat penting untuk menjaga data sensitif dan mengurangi kelemahan. Berikut adalah praktik kunci untuk memastikan implementasi Anda tetap aman.
Enable PKCE Untuk Keamanan Lebih Baik
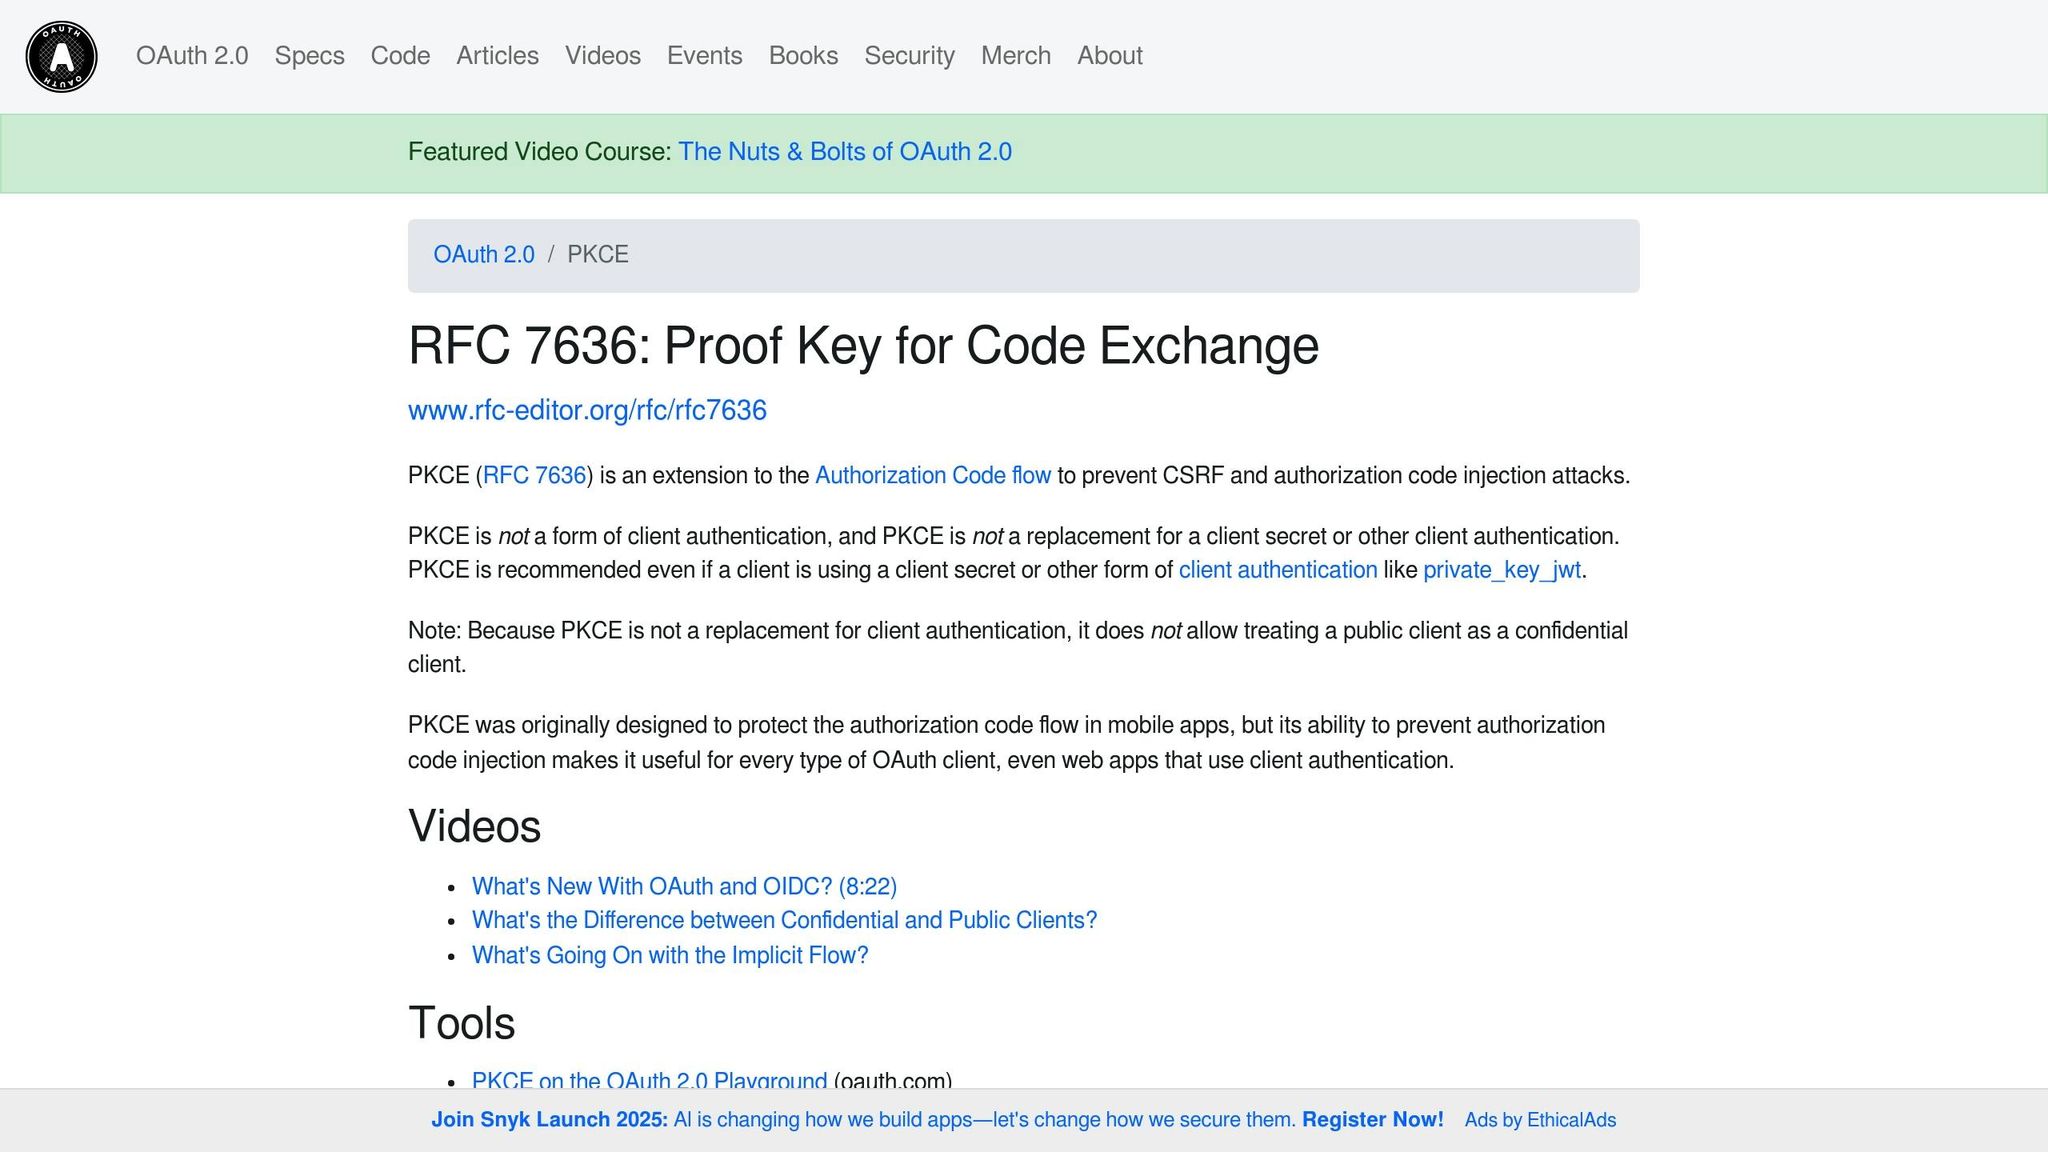
Mengaktifkan PKCE (Bukti Kunci untuk Pertukaran Code) adalah salah satu cara yang paling efektif untuk memastikan aliran otorisasi Anda. PKCE membantu mencegah intersepsi kode otorisasi yang tidak diotorisasi. Berikut cara kerjanya:
- Mulai dengan menghasilkan __CAPGO_KEEP_0__ acak
code_verifieryang panjangnya antara 43 dan 128 karakter. - Lalu, buat __CAPGO_KEEP_0__
code_challengedengan menghash __CAPGO_KEEP_0__code_verifiermenggunakan SHA-256 dan mengkodekan hasilnya dalam format URL base64.
Jika Anda menggunakan plugin __CAPGO_KEEP_0__ capacitor-community/generic-oauth2 mengaktifkan PKCE sangatlah mudah. Berikut contoh konfigurasi:
{
  responseType: "code",
  pkceEnable: true,
  redirectUrl: "com.companyname.appname:/"
}
Plugin ini secara otomatis mengelola PKCE dan tidak mendukung Aliran Code tanpa PKCE. Code code_challenge_method dipasang secara default ke ‘S256’ untuk validasi yang tepat [12].
Pakai Penyimpanan yang Aman untuk Token
Menyimpan token OAuth2 dengan aman sangat penting untuk mencegah akses tidak sah. Untuk aplikasi mobile native, gunakan penyimpanan yang aman yang disediakan oleh sistem operasi:
- Di iOS, gunakan Keychain untuk enkripsi berbasis perangkat keras dan perlindungan tingkat sistem operasi.
- Di Android, gunakan Keystoreyang juga dapat mendukung autentikasi biometrik untuk keamanan tambahan. Untuk aplikasi web, simpan token di
Untuk aplikasi web, simpan token di Kuki Cookie HttpOnly yang aman flag SameSite atribut untuk mengurangi risiko scripting situs (XSS).
Berikut adalah perbandingan cepat dari opsi penyimpanan yang aman:
| Opsi Penyimpanan | Terbaik Untuk | Manfaat Keamanan | Pertimbangan |
|---|---|---|---|
| Kunci iOS | Aplikasi iOS asli | Hardware-backed encryption and OS-level protection | Memerlukan implementasi yang spesifik untuk platform |
| Kunci Android | Aplikasi Android asli | Penyimpanan yang aman dengan perlindungan biometrik potensial | Berbeda tergantung fitur keamanan perangkat |
| Cookie HttpOnly | Penggunaan browser web | Tahan terhadap XSS dan transmisi otomatis yang aman | Wajib dikonfigurasi untuk akses API domain yang sama |
| Backend untuk Frontend | Tersedia di semua platform | Token tidak pernah terungkap kepada klien | Memerlukan infrastruktur server tambahan |
Untuk keamanan tambahan, pertimbangkan menggunakan token akses yang hidup singkat dan penyimpanan yang dienkripsi. Misalnya, Auth0 membatasi token refresh aktif hingga 200 per pengguna per aplikasi untuk mengurangi risiko [13]. Anda juga dapat meningkatkan keamanan dengan proxy BFF (Backend for Frontend) yang menggunakan cookie HttpOnly [14].
Konfigurasi Kebijakan Keamanan Konten
Selain penyimpanan yang aman, implementasi kebijakan keamanan konten yang kuat (CSP) dapat membantu melindungi aplikasi Anda dari serangan seperti eksekusi skrip situs (XSS) dan code injeksi. Anda dapat mengonfigurasi CSP pada tingkat server menggunakan header HTTP atau dengan menambahkan tag Content-Security-Policy HTTP header atau dengan menambahkan sebuah <meta> Tambahkan tag di dalam HTML.
Kebijakan Utama untuk Diperhatikan:
- default-srcMengatur aturan fallback untuk semua jenis konten.
- script-srcMengontrol file skrip JavaScript yang diizinkan untuk dieksekusi.
- connect-srcMengelola API panggilan dan interaksi OAuth2.
- frame-ancestors: Mencegah clickjacking dengan membatasi siapa yang dapat mengintegrasikan aplikasi Anda dalam iframe.
For maximum protection, gunakan nonce atau hash ketat daripada daftar izin yang luas, dan hindari direktif seperti unsafe-inline atau unsafe-eval. Jika aplikasi Anda sedang beralih dari HTTP ke HTTPS, pertimbangkan menambahkan direktif upgrade-insecure-requests . Untuk memastikan konten OAuth2 Anda tidak dapat diintegrasikan di tempat lain, atur frame-ancestors 'none'.
Kesimpulan dan Langkah Selanjutnya
Poin Utama
Anda telah berhasil menerapkan autentikasi OAuth2 di aplikasi Capacitor Anda dengan mengikuti lima langkah inti. Langkah-langkah ini meliputi mengatur penyedia OAuth2, menginstal plugin yang diperlukan, membuat alur autentikasi, menguji di berbagai platform, dan memastikan integrasi dengan menggunakan PKCE dan penyimpanan token yang tepat. Perlu diingat bahwa OAuth 2.0 adalah protokol otorisasi, bukan protokol autentikasi [1]. Fokus utamanya adalah memberikan akses daripada memverifikasi identitas pengguna.
Keamanan sangat penting, terutama untuk aplikasi mobile. Organisasi yang menggunakan OAuth 2.0 melaporkan penurunan 34% insiden keamanan akses API dibandingkan dengan organisasi yang menggunakan metode autentikasi dasar [19]Melalui integrasi praktik terbaik - seperti menggunakan token akses yang berumur pendek, menerapkan PKCE, dan menyimpan token dengan aman - Anda telah membangun fondasi yang kuat untuk sistem autentikasi aplikasi Anda.
Sekarang, Anda dapat mengeksplorasi cara untuk memperluas kemampuan aplikasi Anda sambil mempertahankan kerangka kerja yang aman ini.
Tambah Fitur Lainnya
Dengan OAuth2 yang sudah ada, Anda memiliki kesempatan untuk meningkatkan aplikasi Anda dengan fitur tambahan. Misalnya:
- OpenID Connect (OIDC): Meningkatkan OAuth 2.0 dengan kemampuan autentikasi pengguna dan Single Sign-On (SSO) [16].
- Multi-Faktor Authentication (MFA): Meningkatkan keamanan dengan menambahkan lapisan perlindungan tambahan [17].
- Profiling Progresif: Mengumpulkan data pengguna secara bertahap untuk meningkatkan pengalaman pengguna dan pengalaman onboard [15].
Untuk pemeliharaan dan pembaruan yang berkelanjutan, pertimbangkan alat seperti Capgo, which allows you to push live updates, fixes, and new features instantly - bypassing the need to wait for app store approvals. This can be especially useful for handling security patches or rolling out new authentication features quickly.
Sumber Daya Lain
Untuk meningkatkan implementasi OAuth2 Anda, manfaatkan sumber daya dan strategi ini:
-
API Gateway SecurityMenguatkan pengiriman Anda dengan menerapkan langkah-langkah autentikasi dan otorisasi, caching, serta pelacakan dan analisis yang kuat [20].
-
Pandangan Aaron PareckiMenurut Aaron Parecki, penulis : Menurut Aaron Parecki, penulis :
“Alur Autentikasi Code adalah yang paling aman dari alur OAuth 2.0 dan harus digunakan selalu mungkin untuk aplikasi server” [18].
Tabel referensi ini akan membantu Anda menentukan langkah-langkah berikutnya.
| Phase | Daerah Fokus Utama |
|---|---|
| Konfigurasi Sistem | Manajemen token, enkripsi HTTPS, dan menyimpan informasi sensitif secara aman |
| Manajemen Token | Gunakan token akses yang singkat dan rotasi token refresh |
| Proses Validasi | Verifikasi tanda tangan dan periksa kedaluwarsa token |
Terus maju dengan melakukan audit keamanan secara berkala dan pastikan implementasi Anda selalu up-to-date. Misalnya, OAuth 2.1 memperkenalkan peningkatan seperti memerlukan PKCE untuk semua permintaan otorisasi code dan menghentikan aliran yang kurang aman [19]. Selain itu, dokumentasi Capacitor dan repositori plugin OAuth2 menawarkan dukungan teknis yang berkelanjutan untuk membantu menjaga dan meningkatkan sistem autentikasi aplikasi Anda.
FAQs
::: faq
Mengapa saya harus menggunakan Alur Otorisasi Code dengan PKCE untuk OAuth2 di aplikasi mobile?
Mengapa Menggunakan Alur Otorisasi Code dengan PKCE untuk Aplikasi Mobile?
The Alur Otorisasi Code dengan PKCE adalah pilihan utama untuk aplikasi mobile karena meningkatkan keamanan dengan mengatasi risiko seperti interupsi otorisasi code dan serangan man-in-the-middle. PKCE (Bukti Kunci untuk Code Pertukaran) bekerja dengan menambahkan lapisan keamanan tambahan: memerlukan kode code unik yang diotentikasi oleh server otorisasi. Ini memastikan bahwa hanya aplikasi yang dimaksudkan yang dapat menyelesaikan proses autentikasi.
Aplikasi mobile, diklasifikasikan sebagai klien publik, tidak dapat menyimpan rahasia klien dengan aman. Itulah mengapa PKCE hadir - memungkinkan Anda untuk mengautentikasi pengguna dengan aman tanpa mengungkapkan data sensitif. Hasilnya? Proses login yang lebih aman dan lebih dapat diandalkan yang meningkatkan pengalaman pengguna secara keseluruhan.
:::
Apa cara terbaik untuk menyimpan token OAuth2 dengan aman di aplikasi iOS, Android, dan web?
Apa cara terbaik untuk menyimpan token OAuth2 dengan aman di iOS, Android, dan aplikasi web? penyimpanan data yang aman yang disesuaikan untuk setiap platformUntuk iOS, pilihan utama adalah Keychain Services, sedangkan pengguna Android harus bergantung pada sistem Android Keystore. Alat-alat ini dirancang khusus untuk melindungi data sensitif, termasuk token. Di web, cookie yang aman atau penyimpanan browser yang dienkripsi dapat berfungsi sebagai alternatif yang efektif.
Menambahkan enkripsi, seperti AES-256, memberikan lapisan keamanan tambahan untuk token. Menggunakan __CAPGO_KEEP_3__ yang berumur pendek __CAPGO_KEEP_3__ dan memperbarui mereka secara aman ketika diperlukan untuk mengurangi risiko. Melakukan PKCE (Bukti Kunci untuk Code Pertukaran) selama proses OAuth2 adalah langkah cerdas untuk mencegah akses tidak berwenang. Untuk perlindungan yang lebih kuat, pertimbangkan untuk mengintegrasikan autentikasi biometrik, sehingga hanya pengguna yang berhak yang dapat mengakses token yang disimpan.
::: faq
Apa masalah paling umum yang terjadi saat menguji integrasi OAuth2 di Capacitor aplikasi, dan bagaimana cara memperbaikinya?
Saat menguji integrasi OAuth2 di Capacitor aplikasi, pengembang mungkin mengalami beberapa masalah umum. Berikut adalah ringkasan cepat dari apa yang harus diperhatikan:
- Kredensial Klien Tidak Valid: Pastikan ID klien dan rahasia Anda telah disetel dengan benar dan sesuai dengan detail dalam konfigurasi penyedia OAuth Anda. Bahkan kesalahan kecil dapat menyebabkan masalah.
- URI Redirect Tidak Sesuai: URI redirect di aplikasi Anda harus cocok dengan yang terdaftar di penyedia OAuth Anda. Periksa kembali untuk menghindari kejengahan yang tidak perlu.
- Token Kadaluarsa: Token tidak bertahan selamanya. Atur sistem pembaruan token yang dapat diandalkan untuk mengatasi token yang kadaluarsa dengan lancar dan menjaga pengalaman pengguna tidak terganggu.
- Konfigurasi Scope yang Salah: Waktu Anda meminta skop di aplikasi harus sesuai dengan skop yang dikonfigurasi di penyedia OAuth Anda. Jika skop tidak sesuai, maka akan terjadi kesalahan yang tidak terduga.
Mengatasi masalah ini, Anda harus memeriksa pengaturan OAuth aplikasi Anda secara menyeluruh. Implementasikan penanganan kesalahan yang kuat untuk menangkap dan menyelesaikan masalah-masalah tersebut sejak awal, dan tes alur autentikasi Anda di bawah skenario yang berbeda-beda. Alat seperti Capgo dapat membuat hidup Anda lebih mudah dengan memungkinkan Anda untuk memperbarui dan memperbaiki aplikasi Anda secara langsung tanpa harus menunggu persetujuan toko aplikasi, sehingga pengembangan tetap efisien dan pengguna tetap bahagia.
Teruskan dari 5 Langkah untuk Mengimplementasikan OAuth2 di Aplikasi Capacitor
Jika Anda menggunakan 5 Langkah untuk Mengimplementasikan OAuth2 di Aplikasi Capacitor untuk merencanakan keamanan dan kewenangan, hubungkannya dengan Enkripsi untuk detail implementasi di Enkripsi, Kewenangan untuk detail implementasi di Kewenangan, Scanner Keamanan Capgo untuk alur kerja produk di Pengawas Keamanan Capgo Pengawas Keamanan Capgo untuk alur kerja produk di Pengawas Keamanan Capgo, dan Pengawas Keamanan Capgo Pusat Kepercayaan untuk alur kerja produk di Pusat Kepercayaan Capgo





