

보안을 위한 OAuth2 OAuth2 __CAPGO_KEEP_0__의 보안 인증 Capacitor Live Update Platform Capacitor
앱에 보안 인증을 추가하고 싶으신가요? 여기서 시작하세요. OAuth2는 사용자가 데이터에 대한 접근을 공유할 수 있도록 비밀번호를 공유하지 않고 사용할 수 있는 프로토콜입니다. iOS, Android, 웹과 같은 플랫폼에서 작동하는 Capacitor 앱에 적합합니다. __CAPGO_KEEP_0__ capgo/capacitor-social-login __CAPGO_KEEP_0__/__CAPGO_KEEP_1__-passkey @capgo/capacitor-passkey keeps browser-style WebAuthn code while native passkey calls are handled for you. Plus, it keeps your app secure by using tokens instead of storing sensitive credentials.
OAuth2를 Capgo 앱에 통합하는 방법 Capacitor app 5 단계
- OAuth2 설정: OAuth2 제공자 (예: Google, Auth0)를 선택하고 리다이렉션 URI를 구성하고 클라이언트 자격 증명을 안전하게 관리하세요. OAuth2 플러그인 설치 및 설정: 플러그인을 추가하거나 @Capgo/social-login을 사용하여 Google, Apple, Facebook을 위한 플랫폼별 설정 (예: )을 설정하세요.
- __CAPGO_KEEP_0____CAPGO_KEEP_1__
@byteowls/capacitor-oauth2__CAPGO_KEEP_0__ @capgo/capacitor-social-login __CAPGO_KEEP_0__Info.plistiOS용AndroidManifest.xmlAndroid용) - 인증 흐름 구축: 사용자 로그인, 토큰 저장 및 로그아웃을 안전하게 처리하는 플러그인을 사용하십시오. PKCE 추가 보호를 위해
- 플랫폼 간 테스트: iOS, Android 및 웹 브라우저에서 흐름을 확인하십시오. 리다이렉트 URI 일치 오류나 PKCE 오류와 같은 일반적인 문제를 해결하십시오.
- implementation 보안: 안전한 저장소 (Keychain/Keystore)에서 토큰을 저장하고 HTTPS를 사용하고 강력한 보안 정책.
빠른 비교: 보안 토큰 저장 옵션
| 저장 옵션 | 추천 | 보안 수준 | 오프라인 접근 | 예시 사용 사례 |
|---|---|---|---|---|
| 보안 저장 | 모바일 앱 | 높음 | 예 | 리프레시 토큰 |
| Memory Storage | Temporary access | 중간 | 아니요 | 활성 액세스 토큰 |
| HttpOnly 쿠키 | 웹 애플리케이션 | 높은 | 예 | 브라우저 기반 세션 |
Google Sign In을 추가하는 방법 Capacitor Capacitor 앱에 Ionic 앱
1단계: Capacitor 앱에 OAuth2를 구현하는 방법 OAuth2 OAuth2 제공자
OAuth2 제공자가 올바르게 설정되어 있는지 확인하는 것은 모든 것이 순조롭게 작동하도록 하는 첫 번째이자 가장 중요한 단계입니다. 이에는 앱의 요구 사항과 일치하는 제공자를 선택하고, 리다이렉션 URI와 같은 기술적 세부 사항을 구성하고, 암호화된 자격 증명을 안전하게 관리하는 것이 포함됩니다. 이 단계는 OAuth2 플러그인을 설치하는 다음 단계를 준비하는 데 도움이 됩니다.
OAuth2 제공자 선택
앱의 기능성, 보안 요구 사항 및 호환성을 고려하여 OAuth2 제공자를 선택하십시오. 개발 중인 앱의 유형은 사용할 OAuth 2.0 흐름을 결정하고, 이는 직접적으로 제공자의 선택에 영향을 미칩니다. [2]Capacitor-기반 앱의 경우, Authorization Code Flow와 PKCE를 사용하는 것이 권장됩니다. 이 방법은 모바일 앱에 적합한 방법입니다.
보안 기능을 비교할 때, signed 쿠키, CSRF 토큰 검증, 암호화된 JWT를 지원하는 옵션을 찾으세요. 앱이 sensitive 데이터를 다루는 경우, multi-factor 인증을 지원하는 경우가 많습니다. multi-factor 인증 비용과 기능을 균형있게 고려하여, 필요에 따라서 lengthy 비교를 피하세요.
Redirect URI를 구성하세요
Redirect URI는 OAuth2 제공자가 인증을 완료한 후 사용자에게 보낼 위치를 알려줍니다. 이 URI를 올바르게 구성하면 모바일과 웹 플랫폼 모두에서 smooth한 경험을 제공할 수 있습니다.
모바일 앱에서, custom URL scheme을 사용하세요. 일반적으로 package ID와 일치하는 형식으로 작성됩니다. ex) capgo://auth com.example.app://callbackpackage ID는 앱의 package ID를 의미합니다. com.example.app 웹에서, https://capgo.io/auth를 사용하세요. 로컬 테스트 시, https://localhost:8100/auth와 같은 URL을 사용하세요. window.location.origin iOS 사용자라면, Browser plugin의 SFSafariViewController를 참고하세요. http://localhost:8100/callback __CAPGO_KEEP_0__
Capacitor __CAPGO_KEEP_0__On iOS 11 이상에서, 이 기능은 Safari와 쿠키를 공유하지 않습니다. 이는 단일 로그인 기능에 영향을 줄 수 있습니다. SSO가 필수적이라면, SSO를 지원하는 플러그인을 사용하는 것을 고려해 보세요. ASWebAuthenticationSession [3].
클라이언트 자격 증명 관리
클라이언트 자격 증명은 OAuth2 제공자에게 앱을 식별하는 데 사용되는 클라이언트 ID와 클라이언트 비밀번호로 구성됩니다. 클라이언트 ID를 공공 식별자로 생각하고 클라이언트 비밀번호는 개인 키처럼 취급해야 합니다.
클라이언트 비밀번호를 앱에 직접 하드 코딩하거나 버전 관리에 포함하지 마십시오. 대신 환경 변수 또는 안전한 비밀 관리 시스템을 사용하여 저장하십시오. 또한 최소한의 범위와 짧은 수명 토큰을 사용하여 노출을 최소화하고 보안을 강화하십시오.
Step 2: OAuth2 플러그인을 설치하고 구성하십시오
Now that your OAuth2 provider is ready, the next step is to add the plugin to your Capacitor app and set it up for iOS, Android, and web platforms.
설치
플러그인은 대부분의 OAuth2 제공자와 호환됩니다. 호환성 문제를 피하기 위해, __CAPGO_KEEP_0__ 버전과 일치하는 버전을 설치하십시오. @byteowls/capacitor-oauth2 plugin works with most OAuth2 providers. To avoid compatibility issues, you’ll need to install the version that matches your Capacitor setup.
Capacitor v5
- Capacitor v5:
npm i @byteowls/capacitor-oauth2 - Capacitor v4:
npm i @byteowls/capacitor-oauth2@4 - Capacitor v3:
npm i @byteowls/capacitor-oauth2@3
설치 후, sync 명령어를 실행하여 네이티브 의존성을 업데이트 하십시오. 이 단계는 iOS 및 Android 프로젝트와 플러그인을 올바르게 통합하기 위해 필수적입니다. 이 단계를 생략하면 모바일 플랫폼을 컴파일할 때 빌드 오류가 발생할 수 있습니다.npx cap sync플러그인 설정
설치 후, OAuth2 제공자의 설정과 일치시키기 위해 플러그인을 구성해야 합니다. 이 작업은
메서드를 호출할 때 oauth2Options 객체를 통해 수행됩니다. 정의해야 하는 주요 매개 변수는 다음과 같습니다: authenticate() appId
- : OAuth2 제공자에서 클라이언트 ID를 입력하십시오.authorizationBaseUrl
- : OAuth2 제공자의 인증화면 URL을 입력하십시오.__CAPGO_KEEP_0__
- responseType: 일반적으로 모바일 앱에 대해 설정됩니다.
"code"redirectUrl - : 이 설정은 Step 1 에서 구성된 리다이렉트 URL과 일치해야 합니다.You can also set additional parameters like
, 및 플랫폼에 따라서 인증 프로세스를 세밀하게 조정하기 위해 추가 옵션을 설정할 수 있습니다. accessTokenEndpoint, scopeFor Android, update your
파일 AndroidManifest.xml and strings.xml 파일 Info.plist with the correct scheme and host information. On iOS, modify the
Check Capacitor Version Compatibility
It’s essential to verify that the plugin version matches your Capacitor version. Mismatched versions can cause build errors or runtime issues. The @byteowls/capacitor-oauth2 Capacitor 버전과 플러그인 버전이 일치하는지 확인하세요.
| 플러그인 버전 | Capacitor 버전 | 설명 |
|---|---|---|
| 5.x | 5.x.x | 필요한 항목 Xcode 14.1. 변경 사항은 changelog에서 확인할 수 있습니다. |
| 4.x | 4.x.x | Xcode 12.0이 필요합니다. 변경 사항은 changelog에서 확인할 수 있습니다. |
| 3.x | 3.x.x | Xcode 12.0이 필요합니다. 변경 사항은 changelog에서 확인할 수 있습니다. |
| 2.x | 2.x.x | Xcode 11.4가 필요합니다. 변경 사항은 changelog에서 확인할 수 있습니다. |
| 1.x | 1.x.x |
iOS 개발을 하는 경우 Xcode 버전 요구 사항에 주의하세요. 불일치하는 버전을 사용하면 앱 빌드가 성공적으로 완료되지 않습니다. 플러그인 문서에는 버전 일치성 테이블이 포함되어 있습니다. 버전 관련 문제를 해결하는 데 도움이 될 것입니다.
설치 후 문제가 발생하는 경우 현재 플러그인 버전을 삭제하고 Capacitor 버전에 맞는 올바른 버전을 설치한 후 다시 싱크 명령을 실행하세요. 이 방법은 불일치하는 버전을 강제로 사용하려고 시도하는 것보다 훨씬 효과적입니다.
Step 3: OAuth2 인증 흐름을 빌드하세요
설치가 완료되면, 완전한 인증 흐름을 구축하는 시간입니다. 이 단계는 사용자 로그인, 토큰 관리 및 로그아웃을 보장하여 사용자가 플랫폼을 가리지 않고 사용자 세션을 관리할 수 있도록 합니다.
로그인 흐름 만들기
로그인 프로세스는 옵션 객체를 호출하여 시작합니다. 이 객체에는 authenticate() 및 authorizationBaseUrl, redirectUrl을 설정하여 PKCE 요구 사항을 충족해야 합니다. 플러그인은 사용자가 자격 증명을 입력할 수 있는 제공자의 로그인 페이지를 안전하게 열어줍니다. 성공적인 로그인 후 제공자는 앱으로 사용자를 리다이렉트하고 토큰 및 사용자 정보를 전달합니다. responseType 이것이 가장 좋은 점입니다: 사용자는 OAuth2 제공자와 자격 증명을 직접 입력하기 때문에 앱은敏감한 정보에 접근할 수 없습니다. 이 메소드는 액세스 토큰, 리프레시 토큰 및 이메일 또는 프로필 정보와 같은 사용자 데이터가 포함된 응답 객체를 반환합니다. 'code' iOS 및 Android에서 이 프로세스는 안전한 웹 뷰를 사용하여 시스템 브라우저와 쿠키를 공유합니다. 웹 플랫폼에서 이 프로세스는 표준 브라우저 리다이렉트를 사용합니다. 리다이렉트 URL을 올바르게 구성하면 플랫폼에 관계없이 smooth한 사용자 경험을 보장할 수 있습니다.
토큰 저장 및 자동 갱신
사용자가 로그인한 후, 안전하게 토큰을 관리하는 것이 다음 우선순위입니다. 이에는 토큰을 안전하게 저장하고 자동으로 갱신하여 세션 중단을 피하는 것입니다. 이와 같은 방법으로 처리할 수 있습니다:
액세스 토큰
__CAPGO_KEEP_0__
- __CAPGO_KEEP_0__: 메모리에 임시로 저장하세요.
- Refresh Tokens: iOS Keychain 또는 Android Keystore를 통해 AES-256 암호화를 사용하여
capacitor-secure-storageplugin 을 사용하여 보안 저장소를 사용하세요. 이는 장치가 위협을 받더라도 토큰이 보호되도록 합니다.When your app restarts, check for stored tokens to log users back in without requiring them to re-enter credentials.
Storage Method
| Security Level | Performance | context":"Page/area: Homepage problem/solution section. Role: Section or page heading. Seen in: page premium-support.astro. Message key `ps_help_performance_title` (Ps Help Performance Title)." | Offline Access | Best Use Case |
|---|---|---|---|---|
| 보안 저장소 | AES-256 하드웨어 | 미디엄 | 네 | 리프레시 토큰, 장기 데이터 |
| 메모리 저장소 | 고 (임시) | 고 | 네 | 활성 액세스 토큰 |
| 정규 저장소 | 저 | OAuth2를 구현하는 5 가지 단계 | 네 | 비밀번호가 아닌 설정 |
세션을 유지하기 위해, 토큰이 만료되기 전에 리프레시 토큰을 갱신하세요. API 호출을 하기 전에, 액세스 토큰이 만료되기 직전인지 확인하세요. 만료되거나 취소된 경우, 리프레시 토큰을 사용하여 OAuth2 제공자로부터 새로운 액세스 토큰을 가져오세요. 네트워크가 다시 연결되면 토큰 갱신을 다시 시도하는 로직을 포함하여 추가 신뢰성을 제공하세요. 리프레시 토큰이 만료되거나 취소된 경우, 사용자들을 다시 로그인하는 흐름으로 리다이렉트하세요.
로그아웃 기능 추가
안전하고 효과적인 로그아웃 프로세스는 중요합니다. 리프레시 토큰을 제공자의 엔드포인트를 통해 취소하세요. 그런 다음, 보안 저장소에서 토큰을 삭제하고 사용자 데이터를 초기화하여 모든 세션을 종료하세요.
로컬 토큰만 삭제하는 것은 충분하지 않습니다. OAuth2 제공자는 자동으로 사용자를 재인증시키기 위해 서버 측 세션을 유지할 수 있습니다. 리프레시 토큰을 취소하면 인증 허가에 연결된 토큰 chain을 끊어, 저장된 자격 증명을 재사용하는 것을 방지합니다.
“JWT Access 토큰은 취소할 수 없습니다. 만료될 때까지 유효합니다. 보유자 토큰이기 때문에 취소할 수 없습니다.” – lihua.zhang, Auth0 직원 [5]
리프레시 토큰을 취소하기 위해, 제공자의 토큰 취소 엔드포인트를 호출하여 리프레시 토큰을 전달하세요. 그런 다음, 로컬 저장소에서 토큰을 삭제하고 캐시된 사용자 데이터를 초기화하여 사용자를 로그인 화면으로 안내하세요.
SSO 구축을 위한 로그아웃 설정
Step 4: OAuth2 통합 테스트
OAuth2 설정과 인증 흐름을 개발한 후, 다음 단계는 이를 철저히 테스트하는 것입니다. 이로써 앱이 장치 및 플랫폼을 가리지 않고 신뢰할 수 있는 경험을 제공할 수 있습니다. 테스트는 모바일 장치 및 웹 브라우저에서 기능을 검증하고, 앱을 출시하기 전에 잠재적인 문제를 식별하고 해결하는 것을 포함합니다.
iOS 및 Android에서 테스트
iOS에서 시작하여 전체 인증 프로세스를 물리적 iOS 및 Android 장치에서 테스트합니다.
-
iOS: URL scheme이 올바르게 구성되어 있는지 확인하고 OAuth2 제공자에서 리다이렉트를 처리하는지 확인하세요. 인증 요청에 대해 사용하지 마십시오. 대신 Google Sign-In for iOS 또는 OpenID Foundation의 AppAuth for iOS를 사용하여 인증 흐름을 효과적으로 처리하세요.
Info.plistAndroidWKWebView: URL scheme이 올바르게 구성되어 있는지 확인하고 OAuth2 제공자에서 리다이렉트를 처리하는지 확인하세요. 인증 요청에 대해 사용하지 마십시오. 대신 Google Sign-In for Android 또는 OpenID Foundation의 AppAuth for Android를 사용하여 인증 흐름을 효과적으로 처리하세요.disallowed_useragent이 설정을 통해 로그아웃이 다른 앱에 사용하는 동일한 제공자에 대한 세션을 종료하는지 결정할 수 있습니다. 또한 네트워크 중단 시 로그아웃 요청을 저장하고 연결이 복원될 때 다시 시도하여 로그아웃 프로세스가MOOTH하게 작동하도록 하세요. 이로써 제공자의 끝에서 올바른 청소가 이루어지도록 하세요. [6]. -
Step 4: OAuth2 통합 테스트OAuth2 설정과 인증 흐름을 개발한 후, 다음 단계는 이를 철저히 테스트하는 것입니다. 이로써 앱이 장치 및 플랫폼을 가리지 않고 신뢰할 수 있는 경험을 제공할 수 있습니다. 테스트는 모바일 장치 및 웹 브라우저에서 기능을 검증하고, 앱을 출시하기 전에 잠재적인 문제를 식별하고 해결하는 것을 포함합니다.
AndroidManifest.xmlredirect URI를 처리하는 올바른 intent 필터를 포함합니다. iOS와 유사하게, redirect URI를 처리하는 intent 필터를 사용하는 것을 피하세요.android.webkit.WebView권한 요청에 대해 사용하지 마십시오. 오류가 발생할 수 있습니다.disallowed_useragentAndroid의 경우 Google Sign-In 또는 OpenID AppAuth와 같은 라이브러리를 사용하세요. [6].
권한 요청 시 오류 시나리오를 테스트하십시오. 예를 들어, 권한 서버가 사용할 수 없는 경우 [7]권한 요청 시 여러 권한이 요청되는 경우, 허용된 권한을 확인하고 일부 권한이 거부된 경우 처리하십시오. [6].
웹 플랫폼에서 테스트하십시오.
웹 플랫폼에서 개발자 도구를 사용하여 네트워크 요청을 모니터링하고 토큰 보안을 확인하십시오. OAuth 2.0 Playground와 같은 도구를 사용하여 흐름을 테스트하십시오. [10]HTTP 인터셉트 프록시와 같은 ZAP 또는 BurpSuite를 사용하여 더 깊은洞察를 얻으십시오. Appflow 플러그인 또는 ZAP 또는 BurpSuite [11].
테스트 시, PKCE와 함께 Authorization Code 그랜트를 사용하세요. 이는 공개 클라이언트에 대한 권장된 접근 방식입니다. 또한, URL 매개 변수 대신 POST 매개 변수 또는 헤더 값을 통해 비밀을 안전하게 전송하고, 보안 헤더를 구현하세요. Referrer-Policy 보안 강화를 위해 [11].
일반적인 문제를 해결하세요
테스트 중에 발생하는 일반적인 문제를 해결해야 할 수 있습니다.
-
Incorrect Redirect URIsOAuth2 인증을 위한 Capacitor 앱 구현 5 단계에서, 리다이렉트 URI가 일치하지 않으면 "권한이 없는 클라이언트" 오류가 발생합니다. OAuth2 제공자의 설정, 앱의 Redirect URI 설정 및 Capgo 프로젝트의 Redirect URI 설정이 모두 일치해야 합니다.
capacitor.config.jsonCapacitor 앱에서 Capacitor 파일에 있는 파일과 네이티브 플랫폼 매니페스트를 확인하세요.“iOS Scheme과 hostname을 combination하는 ionic://com.myapp.mybundle을 지원해야 하는 SSO accepted route가 필요합니다.” [8]
-
PKCE 인증 오류PKCE가 지원되고 올바르게 구성되어 있는지 확인하세요. 이는 앱을 보호하기 위한 필수 조건입니다. [9].
-
플러그인 구현 오류: Errors like “Plugin is not implemented on iOS” typically indicate missing configurations or issues within the Capacitor environment. Enable logging in your OAuth2 plugin to help identify and resolve these problems [4].
-
상태 불일치 오류: 인증 요청의 state 매개 변수와 리다이렉트 응답의 매개 변수가 일치하지 않으면 보안 위험이 발생할 수 있습니다. 특히 Facebook과 같은 제공자에 대해 사용하는 커스텀 OAuth 핸들러의 경우 더욱 주의가 필요합니다. 커스텀 핸들러 code를 신중히 검토하여 오류나 미설정 상태가 없는지 확인하십시오. [4].
5단계: OAuth2 구현을 보안하세요
OAuth2 통합을 보호하는 것은敏감한 데이터를 보호하고 취약점을 최소화하는 데 중요합니다. 아래는 보안을 유지하기 위한 중요한 실천 방법입니다.
인증 활성화 PKCE 안전한 보안을 위해
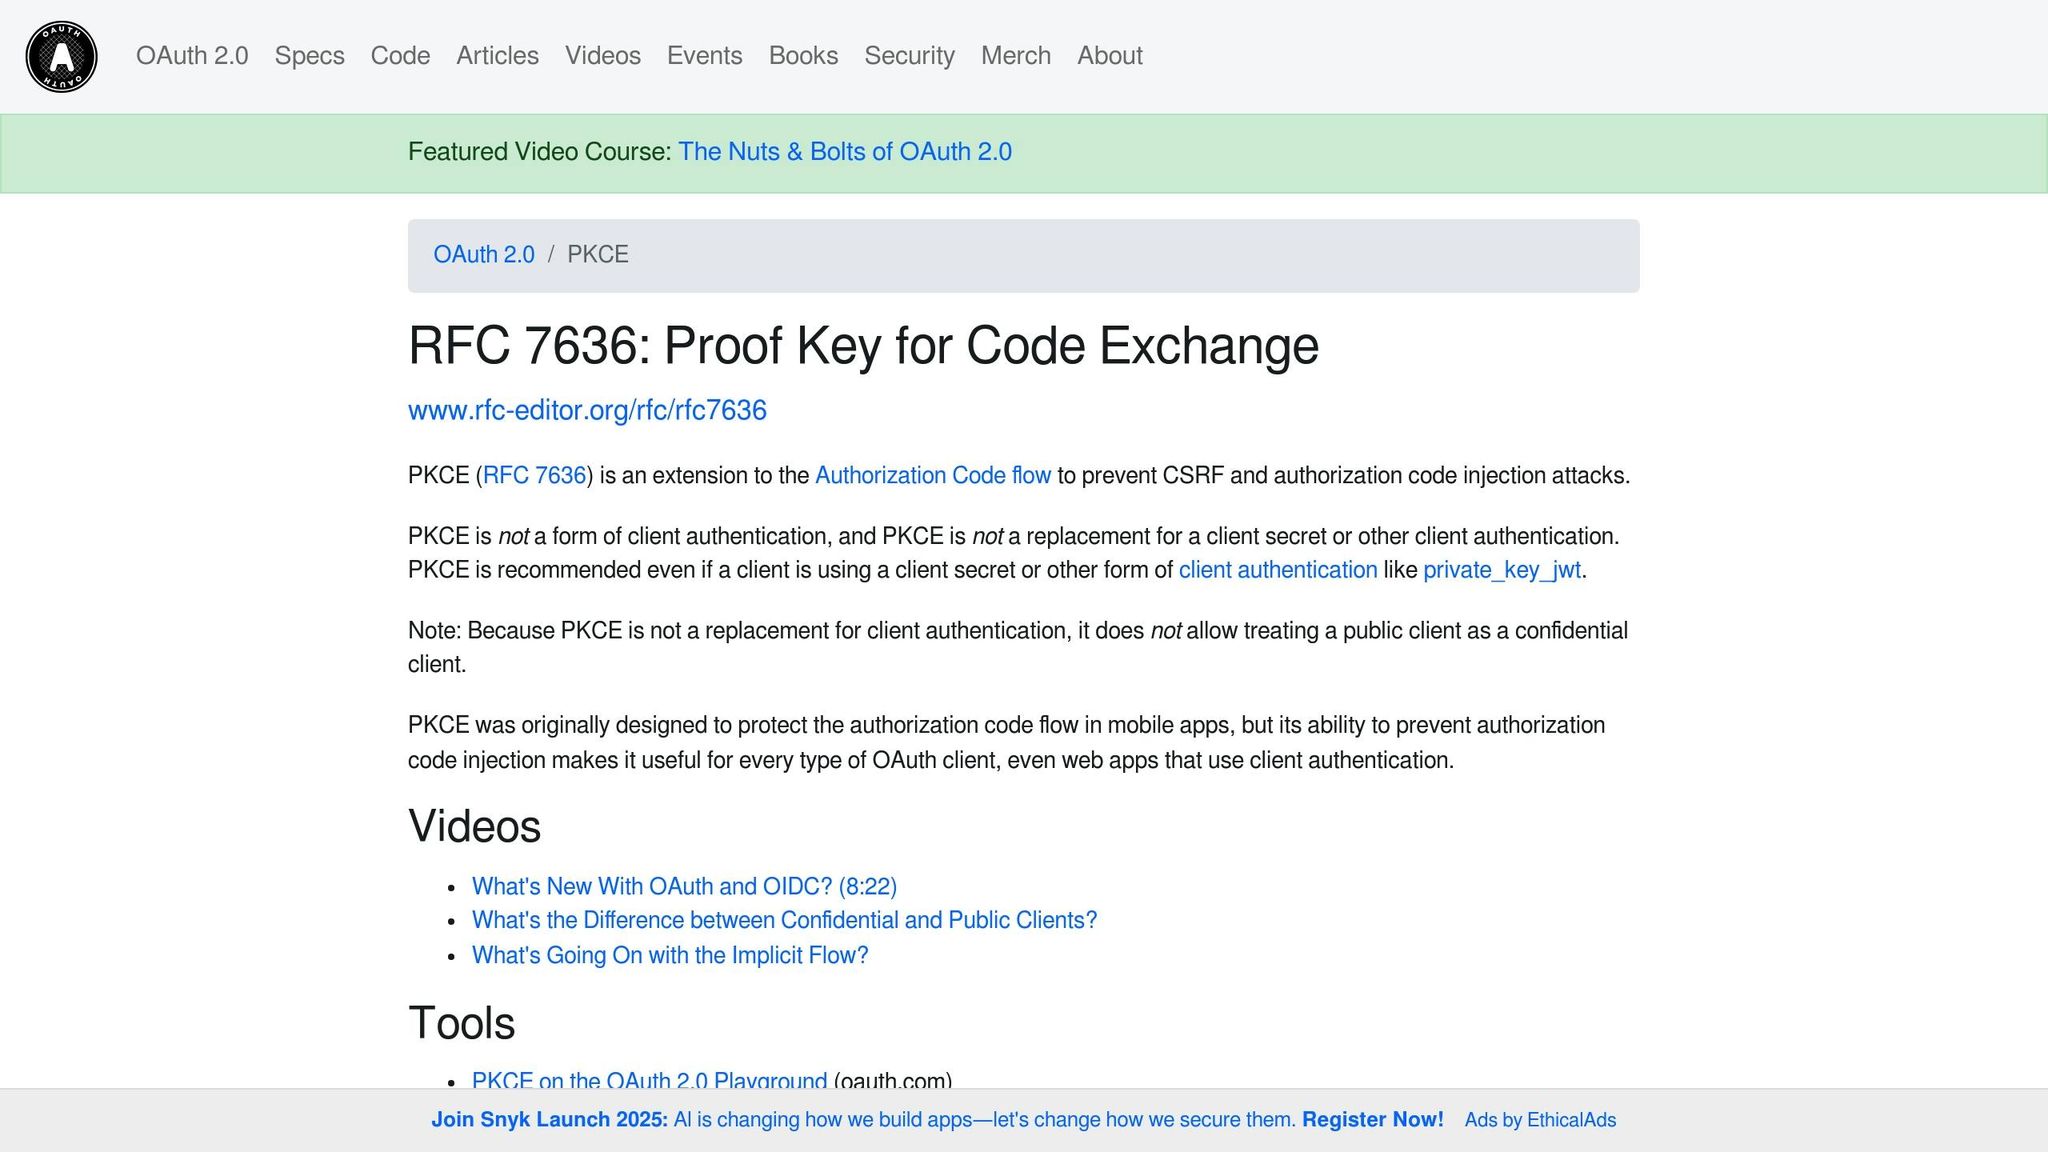
One of the most effective ways to secure your authorization flow is by enabling PKCE (Proof Key for Code Exchange). PKCE helps prevent unauthorized interception of authorization codes. Here’s how it works:
- OAuth2를 Capgo 앱에 구현하는 5 단계
code_verifier43자에서 128자 사이의 문자입니다. - 그 다음에, Capgo 앱에서 OAuth2를 구현하는 5 단계를 따라서 OAuth2를 구현하는 방법에 대해 알아보겠습니다.
code_challengeby hashing thecode_verifierusing SHA-256과 base64 URL 형식으로 인코딩하는
If you’re using the capacitor-community/generic-oauth2 plugin, PKCE를 활성화하는 것은 간단합니다. Here’s an 예시 구성:
{
  responseType: "code",
  pkceEnable: true,
  redirectUrl: "com.companyname.appname:/"
}
This plugin은 PKCE를 자동으로 처리하고 Code Flow를 지원하지 않습니다. The code_challenge_method 는 기본적으로 'S256'으로 설정되어 있습니다. 올바른 검증을 위해 [12].
Use Secure Storage for Tokens
OAuth2 토큰을 안전하게 저장하는 것은 권한이 없는 접근을 방지하는 데 중요합니다. 네이티브 모바일 앱의 경우 운영 체제가 제공하는 안전한 저장소를 사용하십시오:
- On iOS, Keychain 을 사용하여 하드웨어 백업 암호화 및 OS 수준 보호를 제공하십시오.
- On Android, 5단계로 Capgo 앱에 OAuth2를 구현하는 방법Keystore 또한 생체 인증을 지원할 수 있습니다. 보안을 강화하기 위해
웹 애플리케이션의 경우 토큰을 HttpOnly 보안 쿠키 속성을 사용하여 SameSite 사이트 간 스크립팅(XSS) 위험을 완화합니다.
안전한 저장소 옵션의 빠른 비교입니다.
| 저장소 옵션 | 최적 | 보안 이점 | 구현 고려 사항 |
|---|---|---|---|
| iOS Keychain | Capacitor 앱에서 Native iOS 앱 | 하드웨어 백업 암호화 및 OS 수준 보호 | 플랫폼별 구현이 필요합니다 |
| Android Keystore | Capacitor 앱에서 Native Android 앱 | 장치 보안 기능에 따라 잠금 해제 가능한 보안 저장소 | 웹 브라우저 |
| XSS에 저항하고 자동 전송이 안전합니다 | 구현 단계 | Capacitor 앱에서 OAuth2 구현 | 동일 도메인 내 API 접근을 위해 구성되어야 합니다. |
| 프론트엔드의 백엔드 | 모든 플랫폼 | 클라이언트에게는 토큰이 노출되지 않는다. | 추가 서버 인프라가 필요합니다. |
보안을 강화하기 위해, 짧은 유효 기간의 접근 토큰과 암호화된 저장소를 사용하는 것을 고려하십시오. 예를 들어, Auth0는 사용자당 애플리케이션당 200개의 활성 리프레시 토큰을 제한하여 위험을 줄입니다. [13]백엔드에서 프론트엔드(BFF) 프록시를 사용하여 HttpOnly 쿠키를 사용하는 프록시를 구축하여 보안을 강화할 수 있습니다. [14].
콘텐츠 보안 정책 설정
Content Security Policies(CSP)를 서버 수준에서 구성하여 공격에 안전한 앱을 구축할 수 있습니다. XSS와 code 공격을 방지하기 위해 강력한 CSP를 구현하는 것은 보안 저장소 구현과 함께 중요합니다. Content-Security-Policy HTTP 헤더 또는 Capgo 앱에 OAuth2를 구현하는 5 단계를 알아보세요. <meta> HTML 태그를 HTML에서 사용하세요.
구현을 위한 주요 지침으로는:
- 기본 출처: 모든 콘텐츠 유형에 대한 기본 규칙을 설정합니다.
- 스크립트 출처: 실행할 수 있는 자바스크립트 파일을 제어합니다.
- 연결 출처: API 호출 및 OAuth2 상호 작용을 관리합니다.
- 프레임 조상: 클릭잭킹을 방지하기 위해 iframe 내에 앱을 임베드할 수 있는 사람을 제한합니다.
최대 보호를 위해, 엄격한 nonce 또는 해시를 사용하는 대신 광범위한 허용 목록 대신, 다음과 같은 지시문을 피하십시오. unsafe-inline 또는 unsafe-eval컨텍스트: HTML 텍스트 조각 (부모 키 `alternatives_cta_questions`). 페이지/영역: Capacitor live-update 대안 비교 페이지. 역할: 장기 마케팅 또는 법률 문구. Seen in: 페이지 alternatives.astro. Capgo 제품/브랜드 및 개발자 용어를 정확하게 유지하십시오. 메시지 키 `alternatives_cta_questions` (대안 CTA 질문). | HTML 텍스트 조각 (부모 키 `appflow_cta_questions`). 페이지/영역: Appflow 비교/이동 마케팅 복사본. 역할: 장기 마케팅 또는 법률 문구. Seen in: 페이지 ionic-appflow.astro. Capgo 제품/브랜드 및 개발자 용어를 정확하게 유지하십시오. 메시지 키 `appflow_cta_questions` (Appflow CTA 질문). | HTML 텍스트 조각 (부모 키 `capwesome_cta_questions`). 페이지/영역: Capawesome 비교 페이지. 역할: 장기 마케팅 또는 법률 문구. Seen in: 페이지 capwesome.astro. Capgo 제품/브랜드 및 개발자 용어를 정확하게 유지하십시오. 메시지 키 `capwesome_cta_questions` (Capwesome CTA 질문). | HTML 텍스트 조각 (부모 키 `consulting_faq_subtitle`). 페이지/영역: 컨설팅 서비스 페이지. 역할: 섹션 서브 타이틀 또는 태그 라인. Seen in: 페이지 consulting.astro. Capgo 제품/브랜드 및 개발자 용어를 정확하게 유지하십시오. 메시지 키 `consulting_faq_subtitle` (컨설팅 FAQ 서브 타이틀). | 페이지/영역: Appflow 비교/이동 마케팅 복사본. 역할: 짧은 UI 레이블 또는 네비게이션 아이템. Seen in: 페이지 ionic-appflow.astro, 페이지 ionic-enterprise-plugins.astro, 페이지 solutions/ionic-enterprise-plugins.astro. 메시지 키 `appflow_plugins_or` (Appflow 플러그인 또는). upgrade-insecure-requests . 만약 앱이 HTTP에서 HTTPS로 전환 중이라면, 다음 지시문을 추가하십시오. OAuth2 콘텐츠가 다른 곳에 임베드되지 않도록 하려면, frame-ancestors 'none'.
결론 및 다음 단계
중요한 점
Capacitor 앱에서 OAuth2 인증을 성공적으로 구현했습니다. 5 가지 핵심 단계를 따라야 하며, OAuth2 제공자 설정, 필요한 플러그인 설치, 인증 흐름 생성, 플랫폼 간 테스트, PKCE 및 토큰 저장을 위한 적절한 보안을 통해 앱의 통합을 보장했습니다. OAuth 2.0은 인증 프로토콜이 아닌 권한 부여 프로토콜입니다. 사용자 식별성을 확인하는 것이 아닌 액세스 허용에 중점을 둡니다. 권한 부여인증 [1]안전성은 특히 모바일 앱에서 중요합니다. OAuth 2.0을 사용하는 조직은 기본 인증 방법에 의존하는 조직보다 34% 더 낮은 __CAPGO_KEEP_0__ 액세스 보안 사고를 보고했습니다.
API 액세스 보안 사고 [19]안전한 프레임워크를 유지하면서 앱의 기능성을 확장하는 방법을 탐색할 수 있습니다.
추가 기능 추가
OAuth2가 구현되면 앱의 기능성을 향상시키는 추가 기능을 추가할 수 있습니다. 예를 들어:
OpenID Connect
- 다음 단계 OIDC): OAuth 2.0을 사용자 인증 및 Single Sign-On (SSO) 기능과 확장합니다. [16].
- Multi-Factor Authentication (MFA): 보안을 강화하기 위해 추가 보호层을 추가합니다. [17].
- Progressive Profiling: 사용자 데이터를 점진적으로 수집하여 온보딩 및 사용자 경험을 개선합니다. [15].
For ongoing maintenance and updates, consider tools like Capgocontext
HTML text fragment from a longer Capgo UI string (parent key `submitting_a_pr_to_capgo`). Page/area: Capgo marketing website. Role: Website copy sentence. Seen in: page contributing.astro. Preserve Capgo product/brand and developer terms exactly. Message key `submitting_a_pr_to_capgo` (Submitting A Pr To Capgo).
,
-
API Gateway Security: 인증 및 권한 부여를 위한 인증 및 권장 절차를 구현하여 배포를 강화하고 캐싱, 로깅 및 분석을 강화하세요. [20].
-
Aaron Parecki의 조언: Aaron Parecki에 따르면 저자 OAuth 2.0 Simplified:
“The Authorization Code Flow is the most secure of the OAuth 2.0 flows and should be used whenever possible for server-side applications” [18].
다음 단계를 안내하는 빠른 참조 표입니다.
| Phase | 중요한 주목점 |
|---|---|
| 시스템 구성 | 토큰 생명 주기를 관리하고 HTTPS를 강제하고 sensitive 정보를 안전하게 저장하세요. |
| 토큰 관리 | 단기 액세스 토큰을 사용하고 리프레시 토큰을 회전하세요. |
| 인증 과정 | 서명 확인 및 토큰 만료 확인 |
최신 보안 감사와 구현을 최신화하여 앞서 나가는 것입니다. 예를 들어 OAuth 2.1은 PKCE를 모든 인증 code 요청에 요구하고 더 안전하지 않은 흐름을 폐지합니다. [19]. 또한 Capacitor 문서와 OAuth2 플러그인 저장소는 앱의 인증 시스템 유지 및 개선에 대한 지속적인 기술 지원을 제공합니다.
FAQ
::: faq
OAuth2에서 모바일 앱에 Authorization Code Flow를 사용해야 하는 이유는 무엇입니까?
OAuth2에서 모바일 앱에 Authorization Code Flow를 사용해야 하는 이유는 무엇입니까?
The Authorization Code Flow with PKCE PKCE (Proof Key for Code Exchange)는 인증서버가 인증하는 유니크한 code 챌린지를 추가하는 등 보안을 강화하는 추가 layer를 제공합니다. 이로 인해 인증 code 가로채기와 중간자 공격을 방지할 수 있습니다.
모바일 앱은 공개 클라이언트로 분류되며, 클라이언트 시크릿을 안전하게 저장할 수 없습니다. PKCE는 사용자 인증을 안전하게 수행할 수 있도록 허용하여 sensitive 데이터를 노출하지 않습니다. 결과적으로 safer, 더 신뢰할 수 있는 로그인 프로세스가 제공되어 전체적인 사용자 경험을 향상합니다. :::
::: faq
OAuth2 토큰을 iOS, Android, 웹 앱에서 안전하게 저장하는 가장 좋은 방법은 무엇인가?
OAuth2 토큰을 다양한 플랫폼에서 안전하게 보관하기 위해서는 각 플랫폼에 맞는 보안 저장 솔루션을 사용하는 것이 중요합니다.iOS에서는 Keychain Services를, Android에서는 Android Keystore 시스템을 사용해야 합니다. 이 두 가지 도구는敏감한 데이터를 보호하기 위해 특별히 설계되었습니다.
웹에서는 안전한 쿠키나 암호화된 브라우저 저장소를 사용할 수 있습니다. 토큰을 보호하기 위해 암호화(예: AES-256)를 추가하는 것은 추가적인 보안层를 제공합니다. 토큰의 유효 기간을 짧게 유지하고 필요할 때마다 안전하게 갱신하는 것은 위험을 줄이는 또 다른 방법입니다. OAuth2 프로세스 중 PKCE(Proof Key for Code Exchange)를 구현하는 것은 불법적인 접근을 차단하는 또 다른 지혜로운 방법입니다. 더욱 강력한 보호를 위해, 사용자만이 저장된 토큰에 접근할 수 있도록 바이오메트릭 인증을 통합하는 것도 고려해 볼 수 있습니다.
::: faq
OAuth2 통합 테스트 시 Capacitor 앱에서 가장 일반적인 문제는 무엇이며, 어떻게 해결할 수 있는가?
OAuth2 통합 테스트 시 Capacitor 앱에서 개발자들은 몇 가지 일반적인 장애물에 부딪힐 수 있습니다. 여기서 빠르게 설명된 내용을 참고하세요:
- Invalid Client Credentials: 클라이언트 ID 및 비밀번호를 올바르게 설정하고 OAuth 제공자의 구성에 등록된 세부 정보와 일치하도록 하세요. 작은 타이포도 문제를 일으킬 수 있습니다.
- Redirect URI Mismatch: 앱의 리다이렉션 URI는 OAuth 제공자에 등록된 URI와 정확히 일치해야 합니다. 이 점을 확인하지 않으면 불필요한 고통을 겪을 수 있습니다.
- Token Expiration: 토큰은 영원히 존재하지 않습니다. 만료된 토큰을 처리하기 위해 신뢰할 수 있는 토큰 갱신 시스템을 설정하여 사용자 경험을 중단하지 않고 문제를 해결하세요.
- Scope Misconfiguration: 앱에서 요청하는 범위가 OAuth 제공자에 등록된 범위와 일치해야 합니다. 일치하지 않는 범위는 예상치 못한 오류를 발생시킬 수 있습니다.
이러한 문제를 해결하기 위해 앱의 OAuth 설정을 철저히 검토하고 강력한 오류 처리를 구현하여 문제를 일찍 감지하고 해결하세요. 다양한 시나리오에서 인증 흐름을 테스트하고 Capgo와 같은 도구를 사용하여 업데이트와 수정을 직접 앱에 푸시할 수 있습니다. 앱 스토어 승인 기다리지 않고 개발을 효율적으로 진행하고 사용자를 행복하게 유지할 수 있습니다.
5 단계를 통해 Capacitor 앱에서 OAuth2를 implement하는 방법
__CAPGO_KEEP_0__를 사용하는 경우 OAuth2를 Capacitor 앱에 구현하는 5 가지 단계 보안 및 규정 준수 계획을 수립하려면 __CAPGO_KEEP_0__와 연결하세요. 암호화 암호화 구현 세부 정보에서 규정 준수 규정 준수 구현 세부 정보에서 Capgo 보안 스캐너 Capgo 보안 스캐너의 제품 워크플로에서 Capgo 보안 Capgo 보안의 제품 워크플로에서 Capgo 신뢰 센터 Capgo 신뢰 센터의 제품 워크플로에서



