

Vuoi aggiungere un'autenticazione sicura OAuth2 alla tua Capacitor Una guida rapida per iniziare
OAuth2 è un protocollo che consente agli utenti di condividere l'accesso ai loro dati senza condividere le password. È ideale per Capacitor app @capgo/capacitor-social-login @__CAPGO_KEEP_0__/__CAPGO_KEEP_1__-login-social @capgo/capacitor-passkey @code/__CAPGO_KEEP_1__-passkey
Ecco come integrare OAuth2 nel tuo Capacitor app
- in solo 5 passaggi:Configura il tuo provider OAuth2 : Scegli un provider (ad esempio, Google,Auth0
- ), configura gli URI di reindirizzamento e gestisci i credenziali del client in modo sicuro.Installa e configura il plugin OAuth2
@byteowls/capacitor-oauth2: Aggiungi il @capgo/capacitor-social-login @__CAPGO_KEEP_0__/__CAPGO_KEEP_1__-social-loginInfo.plistper iOS,AndroidManifest.xmlper Android). - Costruisci il Flusso di Autenticazione: Utilizza il plugin per gestire l'accesso dell'utente, la memorizzazione dei token e l'uscita sicura. Abilita PKCE per una protezione aggiuntiva.
- Testa su Piattaforme diverse: Verifica il flusso su iOS, Android e browser web. Risolvi gli errori comuni come le disallineazioni dell'URI di reindirizzamento o gli errori di PKCE.
- Sicurizza la tua Implementazione: Memorizza i token in un archivio sicuro (Keychain/Keystore), utilizza HTTPS e configura una forte Politiche di Sicurezza del Contenuto.
Confronto rapido: opzioni di archiviazione dei token sicuri
| Opzione di archiviazione | Miglior per | Livello di sicurezza | Accesso offline | Esempio di utilizzo |
|---|---|---|---|---|
| Archiviazione sicura | App mobili | Alto | Sì | Token di refresh |
| Memoria di archiviazione | Accesso temporaneo | Medio | No | Token di accesso attivi |
| Cookie HttpOnly | Applicazioni web | Alto | Sì | Sessi basati sul browser |
Come aggiungere Google Sign In utilizzando Capacitor al tuo Ionic App
Passo 1: Configura il tuo OAuth2 Fornitore di OAuth2
Ottenere il tuo fornitore di OAuth2 configurato correttamente è il primo e più cruciale passo per assicurarsi che tutto funzioni senza problemi. Ciò comporta la scelta di un fornitore che si adatti alle esigenze della tua app, la configurazione dei dettagli tecnici come gli URI di reindirizzamento e l'elaborazione sicura delle tue credenziali. Questi passaggi creano la strada per l'installazione del plugin OAuth2 nella fase successiva.
Scegliere un Fornitore di OAuth2
Inizia scegliendo un fornitore di OAuth2 che corrisponda alla funzionalità, alle esigenze di sicurezza e alla compatibilità della tua app. Il tipo di applicazione che stai creando gioca un ruolo chiave nella determinazione del flusso OAuth 2.0 che utilizzerai, che a sua volta impatta sulla tua scelta del fornitore [2]. Per le app basate su Capacitor è raccomandato utilizzare il Flusso di Autorizzazione Code con PKCE - si tratta del metodo preferito per le applicazioni mobili.
When confrontando i provider, concentriamoci sulle loro funzionalità di sicurezza. Cerchiamo opzioni come cookie firmati, validazione del token CSRF e JWT crittografati. Se il tuo app gestisce dati sensibili, il supporto per l'autenticazione a fattore multipla è obbligatorio. Mentre valutiamo, bilanciamo il costo e le funzionalità in base alle tue esigenze senza farsi travolgere da confronti lunghi. L'autenticazione a fattore multipla è obbligatoria. Configura gli URI di reindirizzamento
Gli URI di reindirizzamento sono fondamentali - indicano al provider OAuth2 dove inviare gli utenti dopo aver completato l'autenticazione. Configurare correttamente questi URI garantisce un'esperienza fluida su entrambi i piattaforme mobile e web.
Per gli app mobili, utilizza schemi di URL personalizzati, tipicamente formattati come
ove com.example.app://callbackcorrisponde all'ID del pacchetto del tuo app. Sul web, utilizza com.example.app come URI di reindirizzamento. Se stai testando localmente, una URL come window.location.origin funziona bene. http://localhost:8100/callback Per gli utenti di iOS, tieni presente che il plugin del browser di
For iOS users, keep in mind that Capacitor’s Browser plugin uses SFSafariViewControllerOn iOS 11 e successive, questo non condivide cookie con Safari, il che può influire sulla funzionalità di accesso singolo. Se l'accesso singolo è essenziale, considera l'uso di un plugin che supporta ASWebAuthenticationSession [3].
Gestisci le credenziali del client
Il client ID identifica il tuo app al provider OAuth2 e consiste in un ID client e un segreto client. Immagina il client ID come un identificatore pubblico, mentre il segreto client dovrebbe essere trattato come una chiave privata.
Non codificare mai i segreti client direttamente nel tuo app o commettili al controllo delle versioni. Invece, utilizza le variabili di ambiente o un sistema di gestione delle chiavi segrete sicuro per memorizzarli. Inoltre, opta per token a breve durata con minimi ambiti per limitare l'esposizione e migliorare la sicurezza.
Passo 2: Installa e configura il plugin OAuth2
Ora che il tuo provider OAuth2 è pronto, il passo successivo è aggiungere il plugin al tuo app Capacitor e configurarlo per le piattaforme iOS, Android e web.
Installa il Plugin
Questo @byteowls/capacitor-oauth2 plugin funziona con la maggior parte dei provider OAuth2. Per evitare problemi di compatibilità, dovrai installare la versione che corrisponde al tuo Capacitor setup.
Ecco i comandi di installazione basati sulla tua Capacitor versione:
- Capacitor v5:
npm i @byteowls/capacitor-oauth2 - Capacitor v4:
npm i @byteowls/capacitor-oauth2@4 - Capacitor v3:
npm i @byteowls/capacitor-oauth2@3
Esegui il comando di sincronizzazione (npx cap sync) per aggiornare le tue dipendenze native. Questo passaggio è fondamentale per garantire che il plugin si integri correttamente con i tuoi progetti iOS e Android. Omettere questo passaggio può portare a errori di compilazione quando si compila per piattaforme mobili.
Configura Impostazioni Plugin
Dopo l'installazione, avrai bisogno di configurare il plugin per adattarlo alle impostazioni del tuo provider OAuth2. Ciò viene fatto attraverso l' oauth2Options oggetto quando si chiama il authenticate() metodo. I parametri chiave da definire includono:
- appId: Il tuo ID client dal provider OAuth2.
- authorizationBaseUrl: Il punto di accesso di autorizzazione del provider.
- Tipo di risposta: Di solito impostato su
"code"per le app mobili. - URL di reindirizzamento: Questo deve corrispondere all'URL di reindirizzamento configurato nel Passo 1.
È possibile impostare anche altri parametri come accessTokenEndpoint, scope, e opzioni specifiche per piattaforma per ottimizzare il processo di autenticazione.
Per Android, aggiornare i AndroidManifest.xml e strings.xml context: Pagina/Area: Sito web di marketing Capgo. Ruolo: Etichetta breve o elemento di navigazione. Visualizzato in: pagina trust.astro. Chiave messaggio `e` (E). Info.plist file con le informazioni del schema e del host corretti. Su iOS, modificare il
Check Capacitor Version Compatibility
E' essenziale verificare che la versione del plugin corrisponda alla tua versione di Capacitor. Le versioni non compatibili possono causare errori di compilazione o problemi di esecuzione. Il @byteowls/capacitor-oauth2 plugin si allinea strettamente con le rilasci di Capacitor, quindi controlla la compatibilità prima di procedere.
| Versione del Plugin | Versione di Capacitor Compatibile | Note |
|---|---|---|
| 5.x | 5.x.x | Richiede Xcode 14.1. Le modifiche di break-through indicate nel changelog. |
| 4.x | 4.x.x | Richiede Xcode 12.0. Le modifiche di rottura sono indicate nel changelog. |
| 3.x | 3.x.x | Richiede Xcode 12.0. Le modifiche di rottura sono indicate nel changelog. |
| 2.x | 2.x.x | Richiede Xcode 11.4. Le modifiche di rottura sono indicate nel changelog. |
| 1.x | 1.x.x |
Se stai sviluppando per iOS, assicurati di prestare attenzione alle versioni richieste di Xcode. Utilizzare una versione incompatibile impedirà alla tua app di compilarsi correttamente. La documentazione del plugin include tavole di compatibilità dettagliate, che sono un grande risorsa per risolvere problemi relativi alle versioni.
Se incontri problemi dopo l'installazione, disinstalla la versione attuale del plugin, installa la versione corretta per la tua Capacitor versione e esegui nuovamente il comando di sincronizzazione. Questo metodo è molto più efficace che cercare di far funzionare versioni incompatibili.
Passo 3: Costruisci il flusso di autenticazione OAuth2
Con il tuo plugin configurato, è ora il momento di creare un flusso di autenticazione completamente funzionale. Questo passaggio garantisce l'accesso sicuro degli utenti, la gestione dei token e il logout, rendendo il tuo app in grado di gestire le sessioni degli utenti su più piattaforme.
Creare il Flusso di Accesso
Il processo di accesso inizia chiamando authenticate() con un oggetto di opzioni. Questo oggetto dovrebbe includere il tuo authorizationBaseUrl, redirectUrle il responseType impostato su 'code' per soddisfare i requisiti di PKCE. Il plugin apre in modo sicuro la pagina di accesso del provider, dove gli utenti possono inserire le loro credenziali. Dopo un accesso riuscito, il provider reindirizza gli utenti al tuo app con i token e i dettagli dell'utente.
Ecco il meglio: gli utenti inseriscono le loro credenziali direttamente con il provider OAuth2, quindi il tuo app non ha accesso a informazioni sensibili. Il metodo restituisce un oggetto di risposta che include il token di accesso, il token di refresh e i dati dell'utente come l'indirizzo e-mail o i dettagli del profilo.
Sul iOS e Android, questo processo utilizza una vista web sicura che condivide i cookie con il browser del sistema. Sulle piattaforme web, si basa su redirect standard. Configurare correttamente l'URL di reindirizzamento garantisce un'esperienza utente fluida indipendentemente dalla piattaforma.
Gestisci la Conservazione e il Rinnovo dei Token
Una volta che gli utenti sono acceduti, la gestione sicura dei token è la tua priorità successiva. Ciò include la conservazione dei token in modo sicuro e il loro rinnovo automatico per evitare interruzioni delle sessioni. Ecco come puoi gestirlo:
- Il Token di AccessoMemorizza questi in memoria per un accesso rapido e temporaneo.
- Token di rinfrescoUsa un storage sicuro, come il
capacitor-secure-storageplugin, che crittografa i token con AES-256 tramite la Keychain di iOS o il Keystore di Android Questo garantisce che i token rimangano protetti, anche se il dispositivo è compromesso.Al riavvio dell'app, controlla i token memorizzati per far rientrare gli utenti senza richieder loro di rientrare le credenziali.
Metodo di archiviazione
| Livello di sicurezza | Performanza | Accesso offline | Utilizzo migliore | Titolo del problema/soluzione: prestazioni |
|---|---|---|---|---|
| Memoria sicura | AES-256 Hardware | Medio | Sì | Token di rinnovo, dati a lungo termine |
| Memoria di sistema | Alto (temporaneo) | Alto | No | Token di accesso attivo |
| Memoria regolare | Basso | Alto | Sì | Preferenze non sensibili |
Per mantenere attive le sessioni, rinnova i token di accesso prima che scadano. Prima di effettuare API chiamate, controlla se il token di accesso è vicino alla scadenza. Se lo è, utilizza il token di rinnovo per ottenere un nuovo token di accesso dal tuo provider OAuth2. Per una maggiore affidabilità, include logica per riprovare il rinnovo dei token quando si riattiva la connessione di rete. Se il token di rinnovo è scaduto o revocato, reindirizza gli utenti al flusso di login per ri-autenticarsi.
Aggiungi Funzionalità di Logout
Un processo di logout sicuro ed efficace è altrettanto importante. Inizia revocando il token di rinnovo tramite l'endpoint del provider. Poi, elimina i token da archiviazione sicura e resetta i dati dell'utente per garantire che tutte le sessioni siano terminate.
Eliminare semplicemente i token locali non è sufficiente. I provider OAuth2 mantengono spesso sessioni server-side che potrebbero ri-autenticare gli utenti automaticamente. La revoca del token di rinnovo interrompe la catena di token collegata al grant di autorizzazione, garantendo che i credenziali memorizzate non possano essere riutilizzate.
"I token di accesso JWT non possono essere revocati. Sono validi fino a quando non scadono. Poiché sono token portatori, non c'è modo di invalidarli." – lihua.zhang, Dipendente di Auth0 [5]
Per revocare i token, chiama l'endpoint di revoca dei token del provider con il token di rinnovo prima di eliminare l'archiviazione locale. Questa azione server-side impedisce l'uso dei token, anche se i credenziali sono state compromesse. Dopo la revoca, elimina i token da archiviazione sicura, resetta i dati utente memorizzati e reindirizza gli utenti alla schermata di login.
Per impostazioni di accesso unico (SSO), decidere se l'uscita dovrebbe anche interrompere le sessioni per altre app che utilizzano lo stesso provider. Inoltre, assicurarsi che il processo di uscita funzioni fluidamente durante le interruzioni di rete memorizzando le richieste di uscita localmente e riprovando quando la connessione viene ripristinata. Ciò garantisce una pulizia corretta sul lato del provider.
Passo 4: Testa la tua integrazione OAuth2
Dopo aver configurato la tua configurazione OAuth2 e sviluppato il flusso di autenticazione, il passo successivo è testarlo attentamente. Ciò garantisce che la tua integrazione funzioni in modo fluido su dispositivi e piattaforme diversi, fornendo un'esperienza affidabile per i tuoi utenti. Il testing consiste nel verificare la funzionalità su dispositivi mobili e browser web, mentre anche identificare e risolvere eventuali problemi prima di lanciare la tua app.
Testa su iOS e Android
Inizia testando l'intero processo di autenticazione su dispositivi iOS e Android fisici.
-
Per iOS: Assicurati che il tuo schema di URL sia configurato correttamente nel
Info.pliste conferma che la tua app gestisca correttamente le redirect dal provider OAuth2. Evita l'uso diWKWebViewper le richieste di autorizzazione, poiché può portare a undisallowed_useragenterrore. Invece, utilizza librerie come Google Sign-In per iOS o OpenID Foundation’s AppAuth per iOS per gestire i flussi di autenticazione in modo efficace [6]. -
Per Android: Verifica che il tuo
AndroidManifest.xmlinclude le filtro di intento corretto per gestire le URIs di reindirizzamento. Simile all'iOS, evita l'uso diandroid.webkit.WebViewper le richieste di autorizzazione, poiché può anche causaredisallowed_useragenterrori. Opta per librerie come Google Sign-In o OpenID AppAuth per Android [6].
In entrambi i casi, testa gli scenari di errore, come un server di autorizzazione non disponibile [7]. Se il tuo app richiede più autorizzazioni (scope), verifica quali sono state concesse e gestisci situazioni in cui alcune possano essere negate [6].
Testa su Web
Per le piattaforme web, utilizza gli strumenti di sviluppatore per monitorare le richieste di rete e assicurarti la sicurezza dei token. Gli strumenti come OAuth 2.0 Playground possono aiutarti a testare il tuo flusso [10], mentre gli intercettori di HTTP come ZAP o offrono ulteriori informazioni durante la verifica BurpSuite [11].
When testing, use the Authorization Code grant with PKCE, come è il metodo raccomandato per i clienti pubblici. Assicurati che i segreti siano trasmessi in modo sicuro tramite parametri POST o valori di intestazione anziché parametri URL. Inoltre, implementa gli header di sicurezza come Referrer-Policy per migliorare la protezione [11].
Risolvi Problemi Comuni
Durante il testing, potresti incontrare problemi comuni che devono essere risolti:
-
URI di Redirect Errati: gli URI di redirect sbagliati causano spesso errori di 'client non autorizzato'. Assicurati che l'URI di redirect corrisponda esattamente nei impostazioni del tuo provider OAuth2, nel file del tuo __CAPGO_KEEP_0__ app e nelle manifeste delle piattaforme native.
capacitor.config.jsonfile in your Capacitor app, and the native platform manifests.Errore di Verifica PKCE [8]
-
: conferma che PKCE sia supportato e configurato correttamente, poiché è essenziale per la sicurezza del tuo appErrore di Implementazione del Plugin [9].
-
: gli errori come 'Plugin non implementato su iOS' indicano spesso configurazioni mancanti o problemi all'interno dell'ambiente del tuo __CAPGO_KEEP_0__ . Abilita la registrazione nel tuo plugin OAuth2 per aiutare a identificare e risolvere questi problemi: Errors like “Plugin is not implemented on iOS” typically indicate missing configurations or issues within the Capacitor environment. Enable logging in your OAuth2 plugin to help identify and resolve these problems [4].
-
Errore di Mancanza di Stato: Se il parametro di stato nella richiesta di autorizzazione non corrisponde a quello nella risposta di reindirizzamento, potrebbe indicare un rischio di sicurezza. Ciò è particolarmente rilevante quando si utilizzano gestori di OAuth personalizzati per provider come Facebook. Verificate attentamente il vostro gestore personalizzato code per assicurarvi che non ci siano errori o configurazioni errate [4].
Passo 5: Implementare OAuth2 in modo Sicuro
Proteggere la vostra integrazione OAuth2 è fondamentale per tutelare i dati sensibili e ridurre le vulnerabilità. Ecco alcune pratiche chiave per assicurarsi che la vostra implementazione rimanga sicura
Abilita PKCE per una Maggiore Sicurezza
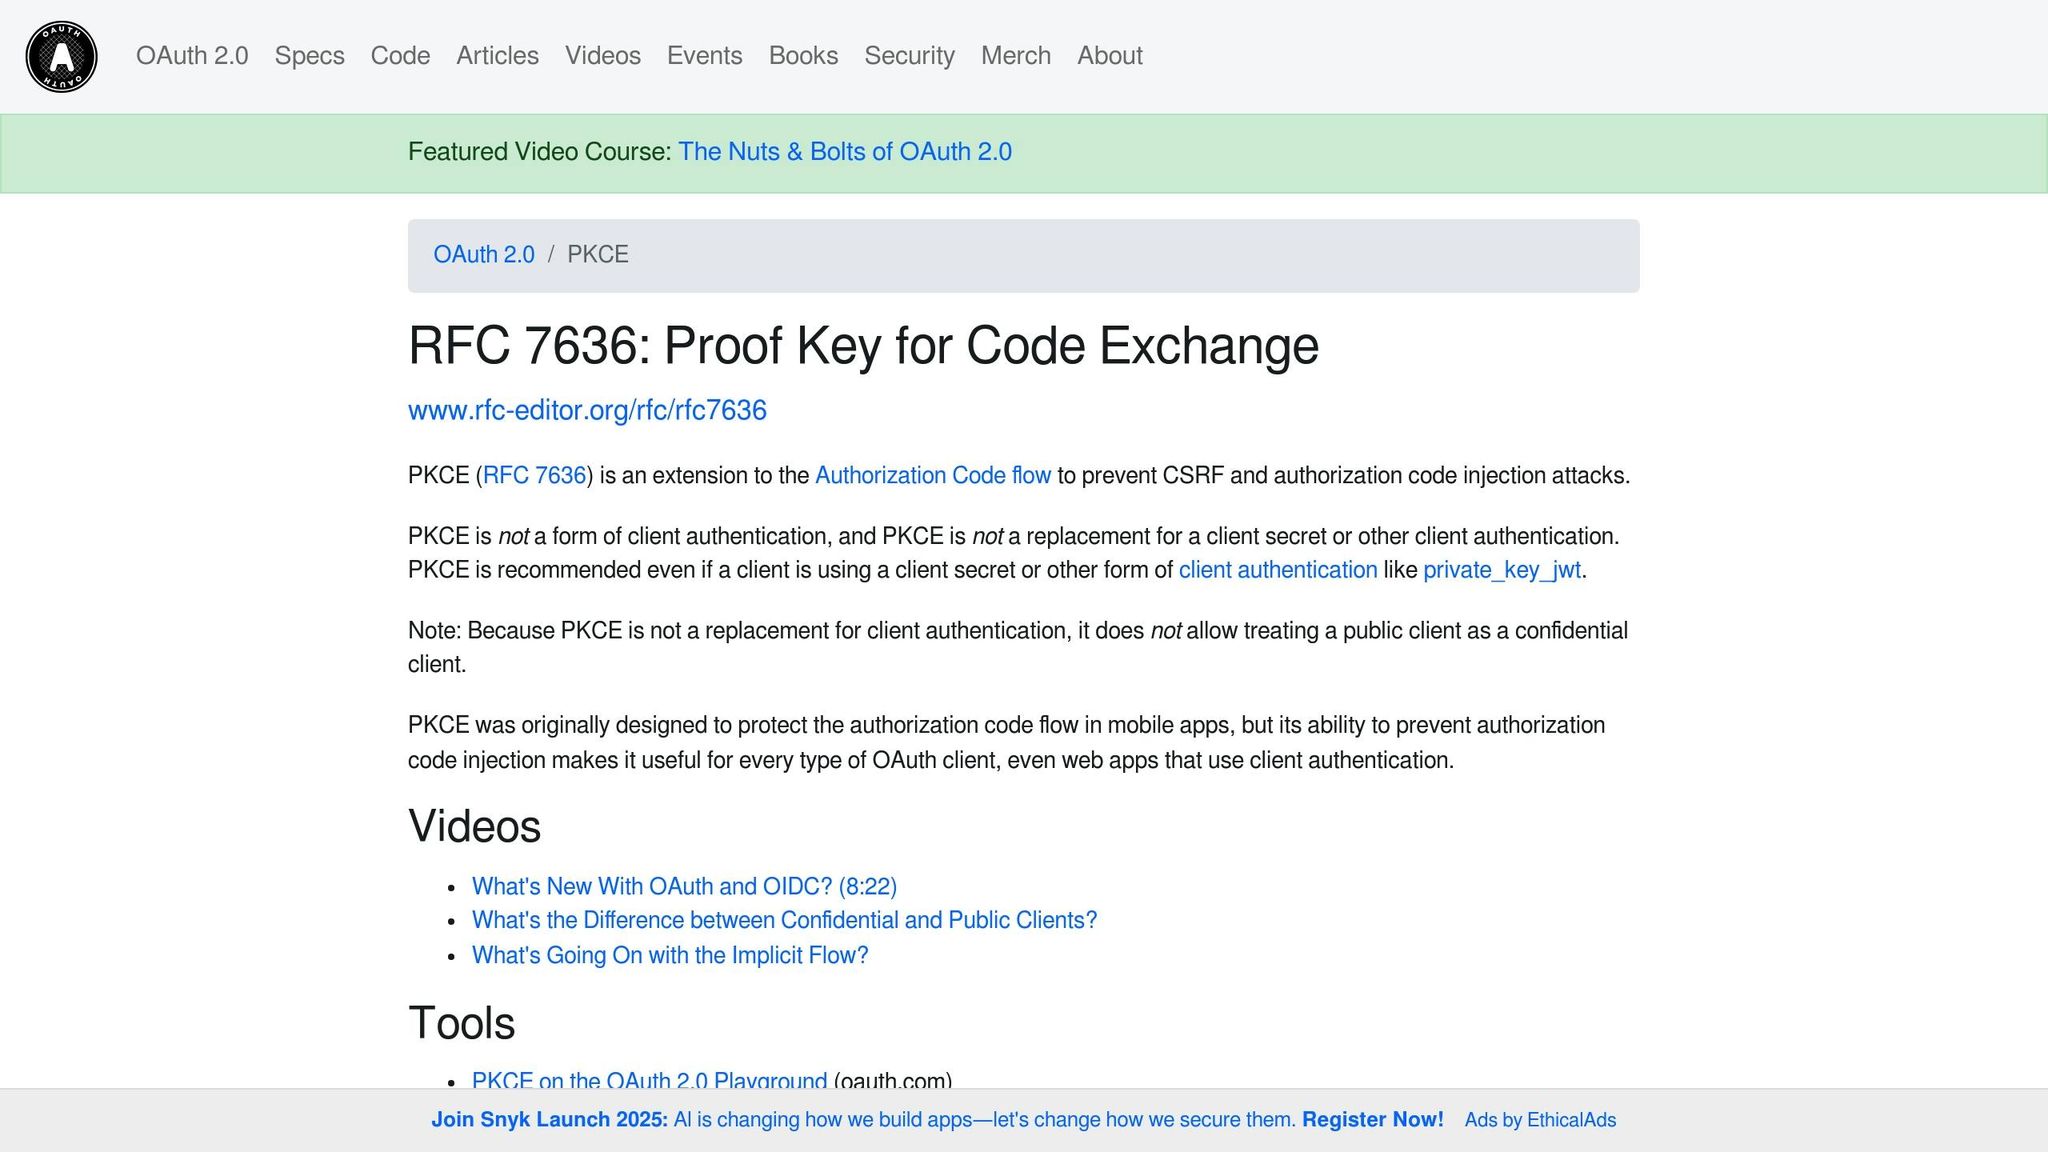
Una delle migliori strategie per proteggere il vostro flusso di autorizzazione è abilitare PKCE (Proof Key per Code Exchange). PKCE aiuta a prevenire l'intercettazione non autorizzata dei codici di autorizzazione. Ecco come funziona
- Inizia generando un codice casuale
code_verifierche deve essere compreso tra 43 e 128 caratteri. - Poi, crea un
code_challengetramite l'hashing delcode_verifierutilizzando SHA-256 e codificando il risultato nel formato base64 URL.
Se stai utilizzando il capacitor-community/generic-oauth2 plugin, abilitare PKCE è facile. Ecco un esempio di configurazione:
{
  responseType: "code",
  pkceEnable: true,
  redirectUrl: "com.companyname.appname:/"
}
Questo plugin gestisce automaticamente PKCE e non supporta il Code Flow senza di esso. Il code_challenge_method è impostato su “S256” di default per una corretta validazione [12].
Utilizza il Storage Sicuro per i Token
È essenziale memorizzare i token OAuth2 in modo sicuro per prevenire l'accesso non autorizzato. Per le app mobili native, utilizza il storage sicuro fornito dal sistema operativo:
- Su iOS, utilizza il Keychain per l'encryptazione hardware e la protezione a livello di sistema.
- Su Android, utilizza il Keystore, che può anche supportare l'autenticazione biometrica per una maggiore sicurezza.
Per le applicazioni web, memorizzare i token nei cookie HttpOnly sicuri con l' SameSite attributo per mitigare i rischi di scripting cross-site (XSS).
Ecco una rapida comparazione delle opzioni di archiviazione sicura:
| Opzione di archiviazione | Per cui è più adatto | Benefici di sicurezza | Considerazioni |
|---|---|---|---|
| iOS Keychain | Applicazioni iOS native | Crittografia basata su hardware e protezione a livello di sistema | Richiede implementazione specifica della piattaforma |
| Android Keystore | Applicazioni Android native | Archiviazione sicura con protezione biometrica potenziale | Varia a seconda delle funzionalità di sicurezza del dispositivo |
| Cookies HttpOnly | Naviagatori web | Resistenti agli attacchi XSS e trasmissione automatica sicura | Deve essere configurato per l'accesso API sullo stesso dominio |
| Backend per Frontend | Tutti i piattaforme | I token non vengono mai esposti al client | Richiede infrastruttura server aggiuntiva |
Per una maggiore sicurezza, considera l'utilizzo di token di accesso a breve durata e di archiviazione crittografata. Ad esempio, Auth0 limita i token di refresh attivi a 200 per utente per applicazione per ridurre i rischi [13]Puoi anche migliorare la sicurezza con un proxy BFF per Backend per Frontend che utilizza cookie HttpOnly [14].
Configura le politiche di sicurezza del contenuto
Oltre alla sicura archiviazione, l'implementazione di politiche di sicurezza del contenuto solide (CSP) può aiutare a proteggere la tua app dagli attacchi come l'iniezione di script cross-site (XSS) e code Content-Security-Policy Configura le CSP a livello di server utilizzando l'intestazione HTTP o aggiungendo un tag nella tua pagina HTML <meta> Le direttive chiave da concentrarsi includono:
Key directives to focus on include:
- fonti di defaultfonti di default: Imposta le regole di fallback per tutti i tipi di contenuto.
- fonti di scriptfonti di script: Controlla quali file JavaScript sono consentiti di eseguire.
- fonti di connessione: Manages API calls and OAuth2 interactions.
- antenati di frameantenati di frame: Prevenire il clickjacking limitando chi può embed il tuo app in un iframe.
Per una protezione massima, utilizza nonce o hash rigorosi al posto di elenchi consentiti ampi e evita le direttive come unsafe-inline o unsafe-evalo upgrade-insecure-requests o frame-ancestors 'none'.
Conclusioni e Passaggi Successivi
Le Chiavi di Apprendimento
Hai implementato con successo l'autenticazione OAuth2 nel tuo Capacitor app seguendo cinque passaggi fondamentali. Questi hanno incluso la configurazione del tuo provider OAuth2, l'installazione dei plugin richiesti, la creazione del flusso di autenticazione, il testing su piattaforme diverse e la sicurezza dell'integrazione utilizzando PKCE e il corretto storage dei token. È importante ricordare che OAuth 2.0 è un protocollo di autorizzazione, non un protocollo di autenticazione. protocollo di autorizzazionenon un protocollo di autenticazione [1]. Il suo obiettivo principale è quello di concedere l'accesso piuttosto che verificare l'identità dell'utente.
La sicurezza è cruciale, soprattutto per le app mobili. Le organizzazioni che utilizzano OAuth 2.0 riportano un calo del 34% degli incidenti di sicurezza di accesso API rispetto a quelle che si affidano a metodi di autenticazione base [19]. Incorporando le migliori pratiche - come l'utilizzo di token di accesso a breve durata, l'implementazione di PKCE e lo storage sicuro dei token - hai creato una solida base per il sistema di autenticazione del tuo app.
Ora puoi esplorare modi per ampliare la funzionalità del tuo app mentre mantieni questo framework sicuro.
Aggiungi Funzionalità
Con OAuth2 in atto, hai l'opportunità di migliorare il tuo app con funzionalità aggiuntive. Ad esempio:
- OpenID Connect (OIDC): Estendere OAuth 2.0 con autenticazione degli utenti e capacità di Single Sign-On (SSO) [16].
- Autenticazione a più fattori (MFA): Migliora la sicurezza aggiungendo un livello di protezione extra [17].
- Profili progressivi: Raccogli gradualmente i dati degli utenti per migliorare l'esperienza di onboarding e l'esperienza dell'utente [15].
Per la manutenzione e le aggiornamenti in corso, considera gli strumenti come Capgo, che consente di inviare aggiornamenti live, correzioni e nuove funzionalità istantaneamente - bypassando la necessità di attendere l'approvazione delle app store. Ciò può essere particolarmente utile per gestire i patch di sicurezza o per distribuire nuove funzionalità di autenticazione velocemente.
Risorse aggiuntive
: Per migliorare ulteriormente la tua implementazione di OAuth2, sfrutta queste risorse e strategie:
-
API Sicurezza del Gateway: Rafforza la tua distribuzione implementando misure di autenticazione e autorizzazione, caching, e logging e analisi robusti [20].
-
Aaron Parecki’s Consigli: Secondo Aaron Parecki, autore di OAuth 2.0 Semplificato:
“The Authorization Code Flow is the most secure of the OAuth 2.0 flows and should be used whenever possible for server-side applications” [18].
Ecco una tabella di riferimento veloce per guidarti nei prossimi passaggi:
| Fase | Aree di concentrazione chiave |
|---|---|
| Configurazione del sistema | Gestisci cicli di token, attiva HTTPS e memorizza informazioni sensibili in modo sicuro |
| Gestione dei token | Utilizza token di accesso a breve durata e ruota i token di aggiornamento |
| Processo di validazione | Verifica delle firme e controllo della scadenza del token |
Resta in vantaggio conducendo regolari audit di sicurezza e mantenendo aggiornato il tuo implementazione. Ad esempio, OAuth 2.1 introduce miglioramenti come richiedere PKCE per tutte le richieste di autorizzazione code e ritirare flussi meno sicuri [19]. Inoltre, la Capacitor documentazione e i repository del plugin OAuth2 offrono supporto tecnico in corso per aiutare a mantenere e migliorare il sistema di autenticazione dell'applicazione
Domande frequenti
:::
Perché devo utilizzare il Flusso di autorizzazione Code con PKCE per OAuth2 negli app per dispositivi mobili?
Perché utilizzare il Flusso di autorizzazione Code con PKCE per app mobili?
Il Flusso di autorizzazione Code con PKCE è una scelta di sicurezza per le app mobili perché aumenta la sicurezza affrontando rischi come l'intercettazione dell'autorizzazione code e gli attacchi man-in-the-middle. PKCE (Chiave di prova per l'Code scambio) funziona aggiungendo un livello di protezione aggiuntivo: richiede un challenge unico code che il server di autorizzazione valuta. Ciò assicura che solo l'app destinata possa finalizzare il processo di autenticazione
Gli app mobili, classificati come clienti pubblici, non possono memorizzare in modo sicuro i segreti dei clienti. È qui che entra in gioco PKCE - consente di autenticare gli utenti in modo sicuro senza esporre dati sensibili. Il risultato? Un processo di login più sicuro e affidabile che migliora l'esperienza utente complessiva. :::
::: faq
Cosa è il metodo migliore per memorizzare in modo sicuro i token OAuth2 negli app iOS, Android e web?
Per mantenere i token OAuth2 sicuri su diverse piattaforme, è essenziale utilizzare soluzioni di archiviazione sicure adattate a ogni piattaforma. Per iOS, l'opzione preferita è Keychain Services, mentre gli utenti Android dovrebbero affidarsi al sistema di archiviazione Android Keystore. Questi strumenti sono specificamente progettati per proteggere dati sensibili, compresi i token. Sul web, i cookie sicuri o lo storage del browser crittografato possono funzionare come alternative efficaci.
Aggiungere l'encryption, come ad esempio AES-256, fornisce un ulteriore strato di sicurezza per i token. Utilizzare token a breve durata e rinnovarli in modo sicuro quando necessario riduce ulteriormente il rischio. Implementare PKCE (Proof Key for Code Exchange) durante il processo OAuth2 è un'altra mossa intelligente per bloccare l'accesso non autorizzato. Per una protezione ancora più forte, considera l'integrazione dell'autenticazione biometrica, assicurandoti che solo l'utente legittimo possa accedere ai token memorizzati. :::
::: faq
Cosa sono gli errori più comuni quando si testa l'integrazione OAuth2 negli app Capacitor e come possono essere risolti?
Quando si testa l'integrazione OAuth2 negli Capacitor app, gli sviluppatori potrebbero incontrare alcuni ostacoli comuni. Ecco un breve riassunto di cosa tenere d'occhio:
- Client ID e segreto non validi: Assicurati che il tuo ID client e il segreto siano configurati correttamente e corrispondano ai dettagli nella configurazione del tuo provider OAuth. Even una piccola svista può causare problemi.
- URI di reindirizzamento non corrispondente: L'URI di reindirizzamento nella tua app deve corrispondere esattamente a quello registrato nel tuo provider OAuth. Controlla questo per evitare fastidi inutili.
- Scadenza dei token: I token non durano in eterno. Configura un sistema di aggiornamento dei token affidabile per gestire i token scaduti in modo liscio e mantenere l'esperienza utente ininterrotta.
- Configurazione dei scope non corretta: I scope richiesti nella tua app devono corrispondere a quelli configurati nel tuo provider OAuth. I scope non corrispondenti possono portare a errori imprevisti.
Per affrontare questi problemi, prenditi il tempo per esaminare attentamente la configurazione OAuth della tua app. Implementa un trattamento degli errori robusto per catturare e risolvere i problemi in modo tempestivo, e testa il flusso di autenticazione in diversi scenari. Gli strumenti come Capgo possono rendere la vita più facile consentendo di inviare aggiornamenti e correzioni direttamente all'app senza dover attendere l'approvazione delle app store, mantenendo lo sviluppo efficiente e gli utenti felici.
Continua da 5 passaggi per implementare OAuth2 negli Capacitor app
Se stai utilizzando 5 Passaggi per Implementare OAuth2 negli App Capacitor per pianificare la sicurezza e la conformità, connettilo con Crittografia per i dettagli di implementazione in Crittografia, Conformità per i dettagli di implementazione in Conformità, Capgo Scansionatore di Sicurezza per il flusso di lavoro del prodotto in Capgo Scansionatore di Sicurezza, Capgo Sicurezza per il flusso di lavoro del prodotto in Capgo Sicurezza, e Capgo Centro di Trust per il flusso di lavoro del prodotto in Capgo Centro di Trust.



