
CI/CD-Workflows machen Anwendungen sicherer, indem sie Sicherheitsprüfungen automatisieren und die Reparatur beschleunigen. Traditionelle Bereitstellungsverfahren beruhen auf manuellen Prozessen, die langsamer sind und Anwendungen gegen Angriffe anfällig machen. Hier erfahren Sie, wie CI/CD-Workflows die Anwendungsicherheit verbessern und warum sie wichtig sind:
- Automatisierte Sicherheitsprüfungen: CI/CD-Pipelines erkennen Probleme frühzeitig, was Risiken vor der Bereitstellung reduziert.
- Schnelle Updates: Instant-Reparaturen für Schwachstellen, im Gegensatz zu manuellen Methoden, die Wochen dauern können.
- Eingebaute Compliance: Automatisierte Compliance-Überprüfungen stellen sicher, dass regulatorische Standards ohne manuelles Eingreifen erfüllt werden.
- Verhinderung von Einbrüchen: Funktionen wie Verschlüsselung, rollenbasierte Zugriffssteuerung und Abhängigkeits-Scannen blockieren Angriffe.
Schnelle Vergleich
| Funktion | Manueller Deploy | CI/CD-Workflows |
|---|---|---|
| Sicherheitsprüfungen | Manuell, selten | Automatisiert, kontinuierlich |
| Aktualisierungszeit | Langsam (Wochen/Monate) | Schnell (Minuten/Stunden) |
| Kongruenz | Limitiert | Automatisiert |
| Sicherheitsvorbeugung | Grundlegende | Erweitert (Verschlüsselung, Rollback) |
CI/CD-Workflows, wie jene von CapgoCI/CD-Workflows sind für die moderne App-Sicherheit unerlässlich. Sie sparen Zeit, reduzieren Fehler und schützen vor Bedrohungen. Wenn Sie noch manuelle Methoden verwenden, ist es Zeit, sich zu ändern, bevor der nächste Schwachpunkt zuschlägt.
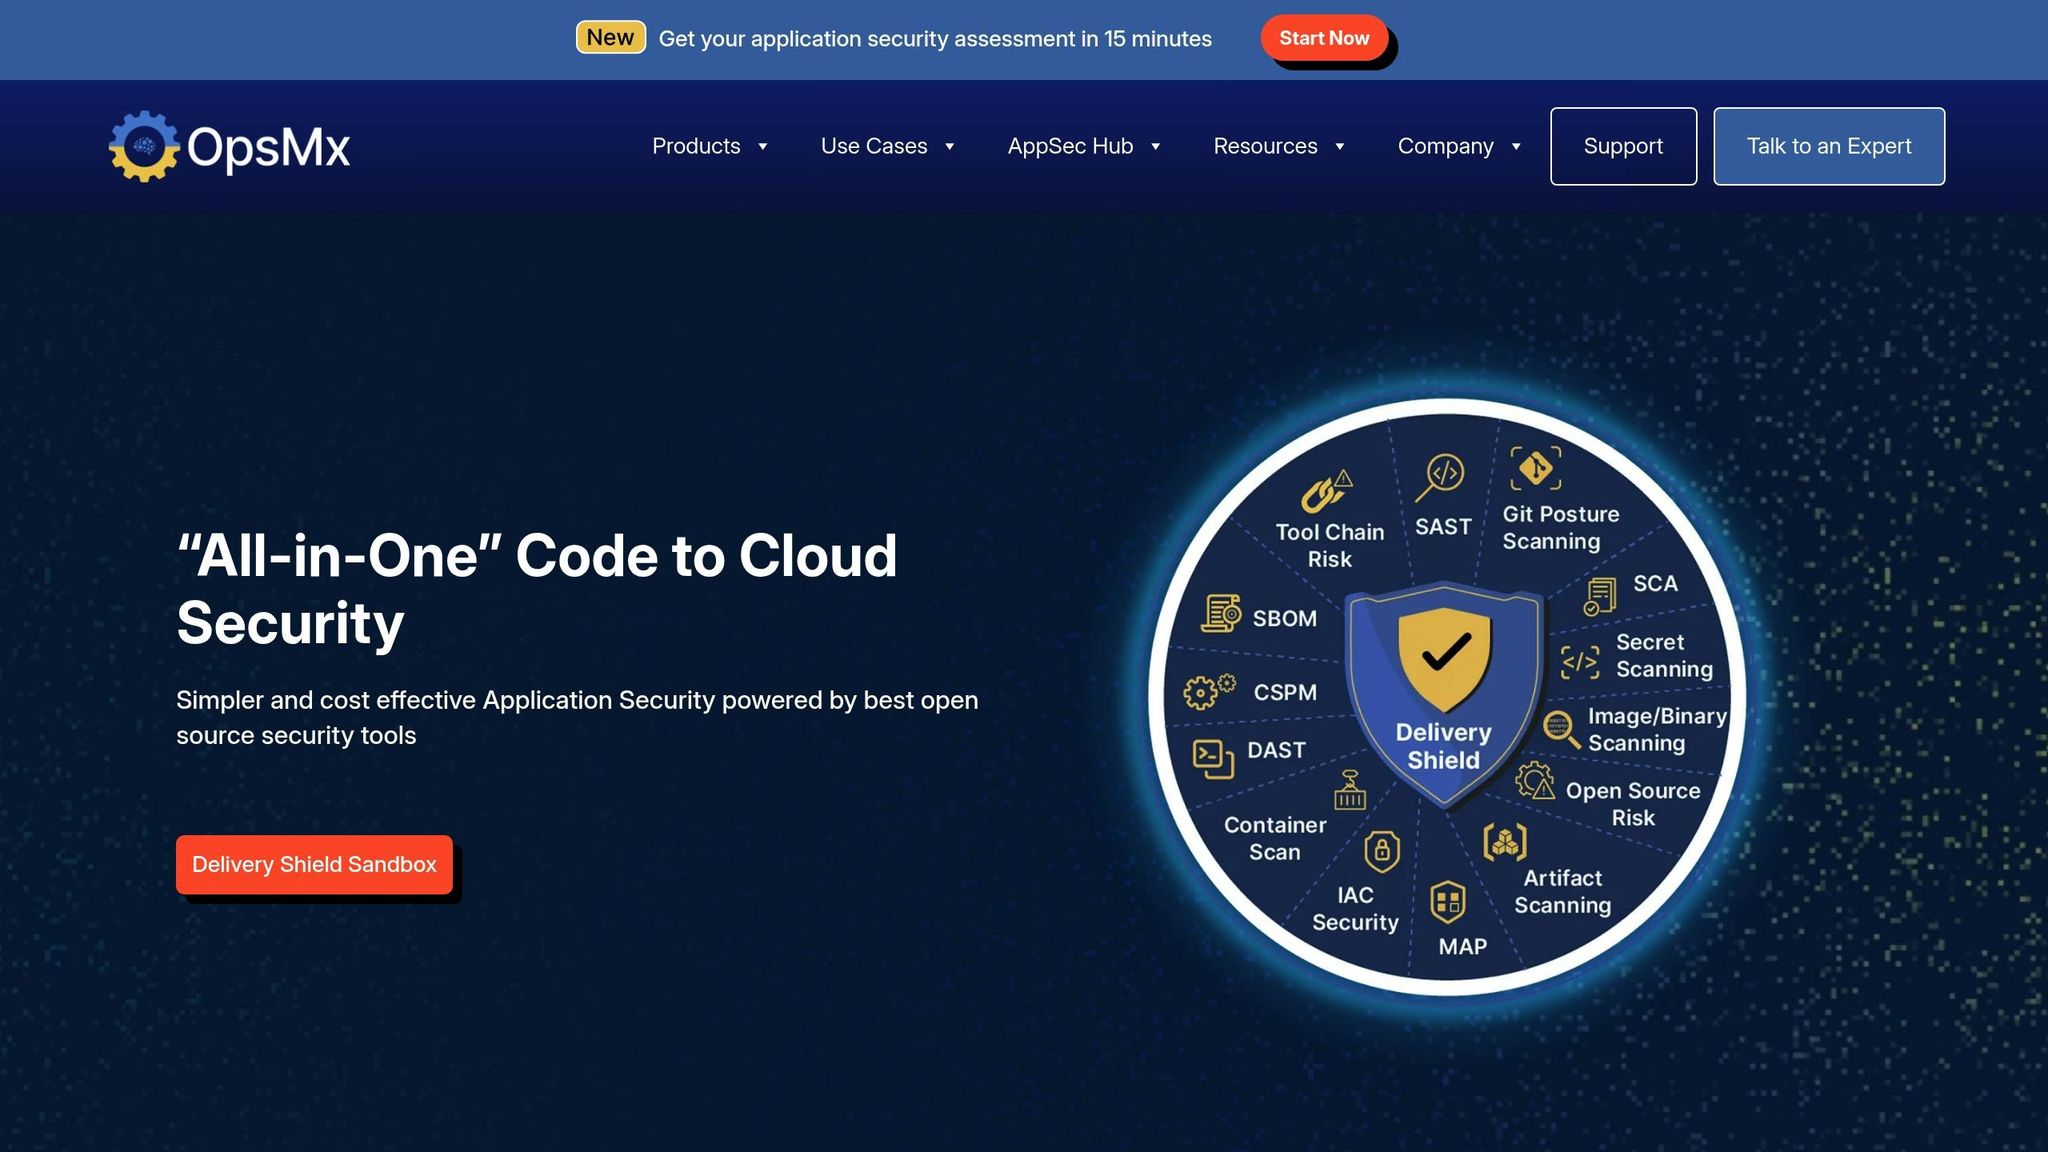
Praktische Schritte zur Sicherung von CI/CD-Pipelines | Secure Software Delivery | OpsMx Lieferungsschutz
1. Traditionelle Bereitstellungsverfahren
Traditionelle Bereitstellungsverfahren beruhen stark auf manuellen Prozessen und veralteten Sicherheitsprüfungen, wodurch Systeme schwerwiegenden Sicherheitslücken ausgesetzt sind. Diese Methoden verwenden oft rigide, monolithische Pipelines, die die Flexibilität benötigen, um Sicherheitsbedrohungen schnell anzugehen oder dringende Updates bereitzustellen. [7].
Sicherheitsprüfung
Die manuelle Sicherheitsprüfung führt zahlreiche Schwachstellen ein. Organisationen haben oft Schwierigkeiten bei der Verwaltung von Drittbestandteilen, und ohne geeignete Validierungsprozesse können Angreifer diese Lücken ausnutzen. Sie können beispielsweise schädliche code einfügen, Änderungen manipulieren oder die Sicherheit vollständig umgehen. [1]. Veraltete Bibliotheken verschärfen das Problem weiter, indem sie Systeme bekannten Sicherheitslücken aussetzen. [2]. Ein deutliches Beispiel ist der 2017- Uber- Vorfall, bei dem ein offener GitHub repository enthüllte Zugriffsdaten. Diese Fehlleistung ermöglichte es Angreifern, einzudringen. Uber-’s AWS Konto, das die persönlichen Daten von fast 60 Millionen Nutzern gefährdet [3].
Darüber hinaus können unzureichende Tests zu Konfigurationsfehlern führen, die unbeachtet bleiben, sodass sich persistente Sicherheitslücken bilden [2]. Diese Probleme verzögern kritische Reparaturen, was das Risiko einer Ausnutzung erhöht
Live-Updates
Traditionelle Bereitstellungsverfahren haben Schwierigkeiten, Live-Updates effizient zu verarbeiten. Ihre linearen Prozesse verzögern die Iteration, wodurch es schwieriger wird, dringende Sicherheitspatches oder rückgängig zu machen, wenn es um problematische Änderungen geht [7]. Im Gegensatz dazu können moderne CI/CD-Pipelines in Stunden Fixes implementieren, während traditionelle Ansätze Wochen oder sogar Monate dauern können [6].
Diese Verzögerung wird zu einer schwerwiegenden Haftung, wenn Sicherheitslücken auftreten. Bugs, die schnell mit modernen Methoden gelöst werden könnten, bleiben bei traditionellen Systemen viel länger bestehen. Darüber hinaus fehlen diese Methoden Unterstützung für fortgeschrittene Bereitstellungspraktiken wie blaue-grüne oder Kanarientests [7]. Ohne diese Funktionen können Organisationen keine Updates allmählich einführen oder fehlerhafte Bereitstellungen isolieren, sodass Systeme während kritischer Updatefenster gefährdet sind
Automatisierte Compliance
Die Einhaltung von Vorschriften wie GDPR oder HIPAA bei gleichzeitiger schneller Bereitstellung ist ein großer Hinderungsgrund für traditionelle Methoden [8]. Die manuelle Natur dieser Prozesse macht eine konsistente Einhaltung von Compliance-Vorschriften fast unmöglich
Die Zahlen offenbaren eine besorgniserregende Realität. Siebzig Prozent der Sicherheitsexperten berichten Schwierigkeiten bei der Förderung der Zusammenarbeit zwischen Sicherheit und Entwicklungsteams [3], während 54% der Unternehmen zugeben, dass ihre IT-Teams nicht auf Cyberangriffe vorbereitet sind [4]. Diese Herausforderungen werden durch Vorhersagen von Cybersecurity Ventures noch verschärft, die schätzen, dass der Schaden durch Cyberkriminalität bis 2025 jährlich 10,5 Billionen erreichen wird [9].
Traditionelle Workflows fehlen an umfassender Protokollierung und Sichtbarkeit, was es schwieriger macht, bei Audits oder Ermittlungen die Einhaltung nachzuweisen [1]. Im Gegensatz dazu integrieren moderne CI/CD Pipelines automatisierte Compliance-Überprüfungen, was ein zuverlässigeres Ergebnis bietet. Ohne diese Werkzeuge bleiben traditionelle Methoden Organisationen anfällig für Einbrüche und regulatorische Strafen
Schutz vor Datenmissbrauch
Traditionelle Bereitstellungsverfahren fallen bei der Abwehr von komplexen Supply-Chain-Angriffen hinterher. Die Abwesenheit von kontinuierlicher Überwachung und automatisierten Sicherheitsprüfungen schafft Blindflugzeiten, die Angreifer ausnutzen können. Forschungen der CD-Stiftung zeigen, dass Organisationen, die CI/CD-Werkzeuge verwenden, bessere Softwarelieferleistungen erreichen [10], ein Vorteil, den traditionelle Ansätze vollständig verpassen
Supply-Chain-Angriffe illustrieren diese Schwächen nur allzu gut. Angreifer können in Software-Entwicklungsprozesse eindringen und Backdoors in Updates einbauen, ganze Systeme zu kompromittieren
Ein weiterer Schwachpunkt ist die Umgebungsisolierung. Traditionelle Methoden scheitern oft daran, Test-, Staging- und Produktionsumgebungen effektiv voneinander zu trennen, was zu Datenlecks oder der unbeabsichtigten Bereitstellung ungetesteter code führt. [2]2022 LastPass Ein Beispiel dafür ist der Vorfall von LastPass. Angreifer haben Zugriff auf die Quelldateien der Entwicklungsumgebung und code verwendet, um verschlüsselte Datenbank-Backups zu kompromittieren [3].
Der Zugriffskontrolle fehlt ein weiterer Bereich, in dem traditionelle Methoden versagen. Ohne automatisierte Durchsetzung strenger Zugriffssteuerungen können unbefugte Benutzer Zugriff auf kritische Ressourcen erhalten [1]. Die manuelle Verwaltung von Berechtigungen macht es schwierig, das Prinzip der geringsten Rechte aufrechtzuerhalten, was das Risiko von unbefugtem Zugriff in komplexen Bereitstellungsanlagen erhöht.
2. CI/CD-Workflows mit Capgo
Capgo bringt moderne Automatisierung in CI/CD-Workflows, indem sie Sicherheitsprüfungen vereinfacht und manuelle Schwachstellen minimiert. Diese kontinuierliche Herangehensweise sichert eine starke Sicherheitsgrundlage während des gesamten Entwicklungslebenszyklus, indem sie sich von veralteten, manuellen Methoden abwendet, die oft Lücken hinterließen.
Sicherheitsprüfung
Capgo's vordefinierte Workflows machen Sicherheitsprüfungen konsistent und zuverlässig. Durch die direkte Integration in CI/CD-Pipelines automatisiert die Plattform die Sicherheitsprüfung an jedem Stufe der Bereitstellung.
Einige seiner Kernfunktionen sind End-to-End-Verschlüsselung, die Datenübertragungen zwischen Entwicklungsumgebung und Produktionsumgebung schützt. Sensible Informationen und Anmeldeinformationen werden sicher gespeichert, wodurch potenzielle Risiken reduziert werden. Darüber hinaus Capgo stärkt die Zugriffskontrolle durch die Implementierung von rollenbasierten Berechtigungen, automatisch strenge Regeln durchzusetzen, um Sicherheitslücken zu schließen.
| Sicherheitsanforderung | Implementierungsmethode | Verifizierungsprozess |
|---|---|---|
| Datenverschlüsselung | End-to-End-Verschlüsselung | Automatisierte Zertifikatsprüfungen |
| Sichere Speicherung | Verschlüsselter lokaler Speicher | Speicherberechtigungsprüfungen |
| Netzwerk-Sicherheit | HTTPS-Verbindungen durchsetzen | SSL/TLS-Validierung |
| Zugriffssteuerung | Rollenbasierte Berechtigungen | Authentifizierungsprüfungen |
Echtzeit-Updates
Eines der größten Vorteile der CI/CD-Workflows von Capgo ist die Möglichkeit, Sicherheitspatches sofort zu deployen. Wenn sich Schwachstellen ergeben, können Teams Fixes direkt in die Produktion pushen, ohne auf traditionelle App-Store-Bestätigungen warten zu müssen.
Dieses Feature ist besonders wichtig für die Behandlung von Zero-Day-Schwachstellen, da Entwickler sofort handeln können, um die Benutzer zu schützen. Capgo’s live update-System stellt sicher, dass die Richtlinien von Apple und Android eingehalten werden, während sofortige Fixes ermöglicht werden.
Für zusätzliche Sicherheit ermöglichen Rollback-Funktionen es den Teams, auf eine stabile Version zurückzukehren, wenn ein Patch unerwartete Probleme verursacht. Die integrierte Versionskontrolle hält eine detaillierte Logdatei von jedem Update, die eine klare Timeline für Audits und zukünftige Bedrohungsreaktionen bietet. Diese Combination von Echtzeit-Updates und robusten Dokumentation minimiert Ausfallzeiten und Benutzer-Einfluss.
Zuverlässigkeitsautomatisierung
Capgo vereinfacht die regulatorische Zuverlässigkeit, indem er Prüfungen und Audit-Tracks direkt in den Bereitstellungsprozess einbettet. Anstatt auf manuelle Überprüfungen zu vertrauen, automatisiert die Plattform die Zuverlässigkeitsvalidierung, um sicherzustellen, dass Datenverarbeitung, Verschlüsselungsstandards und Zugriffssteuerungen den regulatorischen Anforderungen entsprechen, bevor code in die Produktion gelangt.
Jede Bereitstellung erzeugt eine automatische Audit-Spur, die jeden Änderung - wer sie vorgenommen hat, wann sie stattgefunden hat und welche Validierungen durchgeführt wurden - dokumentiert. Diese detaillierte Aufzeichnung erfüllt die Anforderungen von regulatorischen Behörden und ist bei großen Skalierungen schwierig zu erreichen.
Capgo’s offene-Quell-Code-Framework unterstützt die Transparenz während von Compliance-Prüfungen weiterhin. Organisationen können genau darlegen, wie ihre Sicherheitsprozesse funktionieren, was Regulierungsbehörden zusätzlichen Vertrauen einräumt. Diese automatisierten Compliance-Überprüfungen arbeiten reibungslos mit Capgo’s umfassenderen Sicherheitsmaßnahmen zusammen, um die Grundlage für effektive Angriffsverhinderung zu legen.
Schutz vor Datenlecks
Capgo’s CI/CD-Integration baut mehrere Schutzschichten auf, um sich gegen sich ändernde Bedrohungen zu wehren. Durch die Automatisierung kritischer Sicherheitsprozesse reduziert sie menschliche Fehler und stärkt die Abwehr gegen sophisticated Angriffe.
Beispielweise verbessert die Plattform die Lieferkettensicherheit, indem sie Abhängigkeiten scannet und validiert. Der Pipeline identifiziert Schwachstellen in drittpartei-basierten Komponenten und blockiert verfälschte Pakete, bevor sie in die Produktion gelangen. Diese proaktive Vorgehensweise stellt sicher, dass sich entwickelnde Bedrohungen vorher abgefangen werden, bevor sie Schaden anrichten können, und stärkt die Gesamtrei crime der Systeme.
Vorteile und Nachteile
Nachdem wir uns mit den CI/CD-Funktionen von Capgo auseinandergesetzt haben, lassen wir uns nun die wichtigsten Vor- und Nachteile jeder Methode erläutern. Beide traditionellen Bereitstellungsverfahren und CI/CD-Workflows bringen ihre eigenen Vorteile und Herausforderungen mit sich, insbesondere im Hinblick auf die App-Sicherheit. Diese Vergleichsuntersuchung baut auf früheren Diskussionen über Sicherheit, Update-Geschwindigkeit, Compliance und Verhütung von Sicherheitsvorfällen auf.
Vorteile der traditionellen Bereitstellung
Traditionelle Bereitstellungsverfahren glänzen insbesondere bei der Kontrolle über die Datenintegrität und -verwaltung[14]. Diese Methoden ermöglichen es Unternehmen, eine direkte Überwachung zu wahren, was insbesondere für Organisationen mit strengen regulatorischen oder operativen Anforderungen besonders nützlich sein kann. Für Unternehmen, die hohe Kontrolle priorisieren, bieten traditionelle Bereitstellungen eine zuverlässige Lösung.
Nachteile der traditionellen Bereitstellung
Allerdings hat die traditionelle Bereitstellung ihre Nachteile, insbesondere in Bezug auf Skalierbarkeit[14]. Sie hat Schwierigkeiten, schnell auf neue Sicherheitsbedrohungen zu reagieren, wodurch Systeme länger anfällig bleiben. Darüber hinaus können traditionelle Methoden langsam sein, wenn die Kundenanforderungen nicht klar definiert sind.[13]Dieser Zeitverzug kann die Ausrollung von Sicherheitspatches verzögern, was zu einer erhöhten Exposition gegenüber potenziellen Bedrohungen aufgrund der fehlenden Echtzeit-Feedback oder Updates führt.
Auf der anderen Seite sind die CI/CD-Workflows von Capgo darauf ausgelegt, diese Herausforderungen mit Automatisierung und Echtzeitfähigkeiten direkt anzugehen.
Capgo ist nicht in der deutschen Übersetzung.
Capgo wandelt die Sicherheit zu einem Stärkenpunkt, indem es Aufgaben automatisiert, die in traditionellen Workflows oft Engpässe darstellen. Mit echter Echtzeit-Analytik und fehlerhafter Spurermöglicht Capgo eine proaktive Überwachung und eine schnelle Behebung von Problemen[12].
Die Kosteneffizienz ist ein weiterer wichtiger Vorteil. Mit einem monatlichen Betriebskosten von etwa $300, Capgo ist deutlich günstiger als das Branchenstandard von $500+ für ähnliche Sicherheitsautomatisierungstools deutlich günstiger. Seine eingebauten Funktionen wie Automatisierung der Tokenrotation und End-to-End-Verschlüsselungbieten eine Unternehmenssicherheit ohne das Umstände der Abwicklung mit mehreren Anbietern.
CI/CD mit Capgo Nachteile
Despite these advantages, adopting Capgo’s CI/CD workflows requires teams to adapt. For organizations used to traditional methods, there’s an initial learning curve and a need for training to adjust workflows. This shift may take time and effort. Additionally, some teams in highly specialized environments might prioritize the granulares Kontrolle angeboten durch traditionelle Bereitstellungsverfahren gegenüber den Automatisierungsvorteilen von CI/CD-Workflows[14].
| Feature | Traditionelle Bereitstellung | Capgo-CI/CD-Workflows |
|---|---|---|
| Sicherheitsverifizierung | manuelle, seltene | automatisierte, kontinuierliche |
| Echtzeit-Updates | Nein | Ja |
| Automatisierte Compliance | Eingeschränkt | Ja |
| Vermeidung von Sicherheitsverletzungen | Eingeschränkt | End-to-end-Verschlüsselung, Rollback |
| Skalierbarkeit | Eingeschränkt | Hoch |
| Antwortzeit | Stunden bis Tage | Minuten |
| Kostenoptimierung | Variabel | Ab 12,00 €/Monat |
This comparison highlights the trade-offs: traditional deployment methods offer unmatched control, while Capgo’s CI/CD workflows excel in automation, speed, and scalability. In today’s fast-changing security landscape, automated solutions like Capgo’s CI/CD integration with automated security testing[11] sind zunehmend für die Aufrechterhaltung starker Sicherheitspraktiken in dynamischen Entwicklungsumgebungen unerlässlich.
Conclusion
Der Wechsel von älteren Bereitstellungsverfahren zu CI/CD-Workflows "CI/CD ist für die moderne Softwareentwicklung unerlässlich, da sie die Tests und die Bereitstellung automatisiert, die Softwarequalität verbessert, die Releasezyklen beschleunigt und die Sicherheit erhöht." - Gyan Chawdhary, VP, Kontra Anwendungssicherheitstraining, Security Compass
“CI/CD is essential for modern software development because it automates testing and deployment, improves software quality, accelerates release cycles, and enhances security.” - Gyan Chawdhary, VP, Kontra Application Security Training, Security Compass [15]
Einer der größten Vorteile von CI/CD-Workflows ist ihre Fähigkeit, Sicherheitsprüfungen während des Entwicklungsprozesses einzubinden, anstatt Sicherheit als nachträgliche Überlegung zu betrachten [1]. Diese proaktive Herangehensweise ist insbesondere kritisch, da Gartner die anhaltende Risiko von Lieferkettenschutzangriffen hervorhebt [4]. Durch die Behandlung von Schwachstellen frühzeitig bietet CI/CD einen mächtigen Schutz gegen solche Bedrohungen, wodurch Capgo noch stärkere Schutzmaßnahmen anbieten kann
Capgo’s CI/CD-Integration nimmt dies einen Schritt weiter mit Funktionen wie automatisierter Sicherheitsprüfung, Ende-zu-Ende-Verschlüsselung, Echtzeit-Monitoring und sofortiger Rollback-Optionen. Diese Fähigkeiten ermöglichen es den Teams, Schwachstellen frühzeitig zu erkennen und die Mean Time to Recovery (MTTR) erheblich zu reduzieren, indem sie Probleme effizient isolieren [5].
Die Einführung von CI/CD-Workflows mit eingebauter Sicherheitsautomatisierung ist nicht mehr optional - sie ist eine Notwendigkeit. Frühe Erkennung von Schwachstellen, automatisierte Compliance-Überprüfungen und schnellere Remediation-Zeiten [16] erstellen einen Sicherheitsstandard, den traditionelle Methoden nicht erreichen können. Werkzeuge wie Capgo machen diese Umstellung möglich, indem sie die Automatisierung und Überwachung bereitstellen, die benötigt werden, um mit Sicherheitsproblemen Schritt zu halten, ohne die Entwicklung zu verzögern
In der heutigen schnellen Umgebung ist die Frage nicht, ob CI/CD Teil Ihrer Sicherheitsstrategie sein sollte - sondern wie schnell Sie es implementieren können, bevor der nächste Schwachpunkt trifft
FAQs
::: faq
Wie automatisierte Prozesse in CI/CD-Workflows gegenüber traditionellen Methoden Apps sicherer machen?
Wie Automatisierung in CI/CD die App-Sicherheit verbessert
Automatisierte Prüfungen und Sicherheitschecks in CI/CD-Workflows spielen eine entscheidende Rolle bei der Verbesserung der App-Sicherheit, indem sie Sicherheitsprüfungen direkt in den Entwicklungsprozess einbauen. Mit automatisierten Tests und Sicherheitsprüfungen können potenzielle Probleme frühzeitig identifiziert werden, was die Wahrscheinlichkeit einer Veröffentlichung von unsicherem code reduziert. Im Gegensatz zu manuellen Ansätzen reduziert die Automatisierung menschliche Fehler und sichert eine konsistente Einhaltung von Sicherheitsstandards.
Ein weiterer Vorteil von CI/CD ist die Möglichkeit, Updates und Patches schnell bereitzustellen - ein wichtiger Schritt bei der Bekämpfung neuer Bedrohungen. Traditionelle Methoden mit ihren langsamen Release-Zyklen lassen Anwendungen oft längerfristig anfällig. CI/CD-Workflows hingegen vereinfachen Updates und integrieren Sicherheit in jede Phase der Entwicklung. Diese Vorgehensweise stärkt nicht nur die Sicherheit, sondern hält auch den Entwicklungsprozess agil und effizient.
::: faq
Welche Herausforderungen können Organisationen bei der Umstellung von traditionellen Bereitstellungsverfahren auf CI/CD-Workflows erwarten?
Die Umstellung von älteren Bereitstellungsverfahren auf CI/CD-Workflows bringt ihre Herausforderungen mit sich. Ein großer Hürde? Widerstand gegen Veränderungen. Teammitglieder können sich unwohl fühlen, wenn sie sich auf neue Prozesse einlassen müssen, sei es aus Sorge um ihre Arbeitsplatzsicherheit oder einfach aus Angst vor dem Unbekannten. Diese Hesitation kann zu Spannungen zwischen Entwicklung- und Betriebsmannschaften führen, was die Zusammenarbeit schwieriger macht, als sie sein muss.
Ein weiterer großer Hinderungsgrund ist die Integration von CI/CD-Werkzeugen in bestehenden Systemen. Die Aktualisierung von Legacy-Systemen, um sie mit modernen Werkzeugen zu kombinieren, ist nicht immer geradlinig - es dauert Zeit, Mühe und oft eine vollständige Überarbeitung der Workflows. Zudem können Teams ohne ausreichende Schulung überfordert sein und nicht vollständig von den Vorteilen von CI/CD profitieren können.
Und dann gibt es die Herausforderung, Sicherheit und Compliance im schnellen sich bewegenden Bereitstellungsumfeld zu gewährleisten. Traditionelle Methoden beruhen oft auf rigiden Kontrollen, aber die schnellen Zyklen von CI/CD erfordern eine flexiblere Herangehensweise. Das richtige Gleichgewicht zwischen Geschwindigkeit und Datensicherheit, während man sich an Vorschriften hält, erfordert sorgfältige Planung und Durchführung.
::: faq
Wie hilft Capgo’s CI/CD-Integration dabei, die Einhaltung von Vorschriften wie der DSGVO und HIPAA während der Anwendungsaktualisierung sicherzustellen?
Capgo’s CI/CD-Integration stärkt die Einhaltung von Vorschriften wie der DSGVO und HIPAA indem die kritischen Sicherheitsschritte während der App-Updates automatisiert werden. Dies umfasst die Implementierung end-to-end-Verschlüsselung um sensible Daten zu schützen, die Verwendung sicherer Liefermethoden für Updates und die Durchführung von Compliance-Überprüfungen an jedem Stufen der Bereitstellung.
Diese Maßnahmen schützen nicht nur die Nutzerdaten, sondern gewährleisten auch, dass Updates den strengen regulatorischen Anforderungen entsprechen, wodurch die Wahrscheinlichkeit von Datenlecks minimiert wird, während die App-Leistung glatt und ununterbrochen bleibt. :::
Fortsetzung von Wie CI/CD-Workflows die App-Sicherheit verbessern
Wenn Sie Capgo verwenden Wie CI/CD-Workflows die App-Sicherheit verbessern zur Planung von Sicherheit und Compliance, verbinden Sie es mit Verschlüsselung für die Implementierungsdetails in Verschlüsselung Compliance zur Implementierungsdetail in Compliance, Capgo Sicherheits-Scanner zur Produktworkflow in Capgo Sicherheits-Scanner, Capgo Sicherheit zur Produktworkflow in Capgo Sicherheit und Capgo Vertrauenszentrum für den Produktworkflow im Capgo Trust Center.



