

기존 배포 방법은 수동 프로세스에 의존하여 느리고 앱이 공격에 취약합니다. CI/CD 워크플로우가 앱 보안을 개선하고 왜 중요하다는 것을 알아보겠습니다. Traditional deployment methods rely on manual processes, which are slower and leave apps vulnerable to attacks. Here’s how CI/CD workflows improve app security and why they matter:
- 자동화된 보안 검사: CI/CD pipeline은 배포 전에 위험을 줄이는 문제를 일찍 잡습니다.
- 빠른 업데이트: 취약점에 대한 즉각적인 수정, 수동 방법은 몇 주가 걸릴 수 있습니다.
- 내장된 준수: 자동 준수 검사로 규제 기준을 충족하는 수동 노력 없이.
- 침해 방지: 암호화, 역할 기반 접근, 의존성 스캐닝과 같은 기능으로 공격을 차단합니다.
빠른 비교
| 기능 | 수동 배포 | CI/CD 워크플로우 |
|---|---|---|
| 보안 검사 | 수동, 빈번하지 않음 | 자동, 지속적 |
| 업데이트 속도 | 느리다 (주/월) | 빠르다 (분/시간) |
| 규정 준수 | 제한적 | 자동 |
| 침해 방지 | 기본 | 고급 (암호화, 롤백) |
CI/CD 워크플로우, CapgoCI/CD 워크플로우는 현대적인 앱 보안에 필수적입니다. 시간을 절약하고 오류를 줄이며 위협을 방지합니다. 아직 수동 방법을 사용하고 있다면 다음 취약점이 발생하기 전에 Switch를 사용하세요.
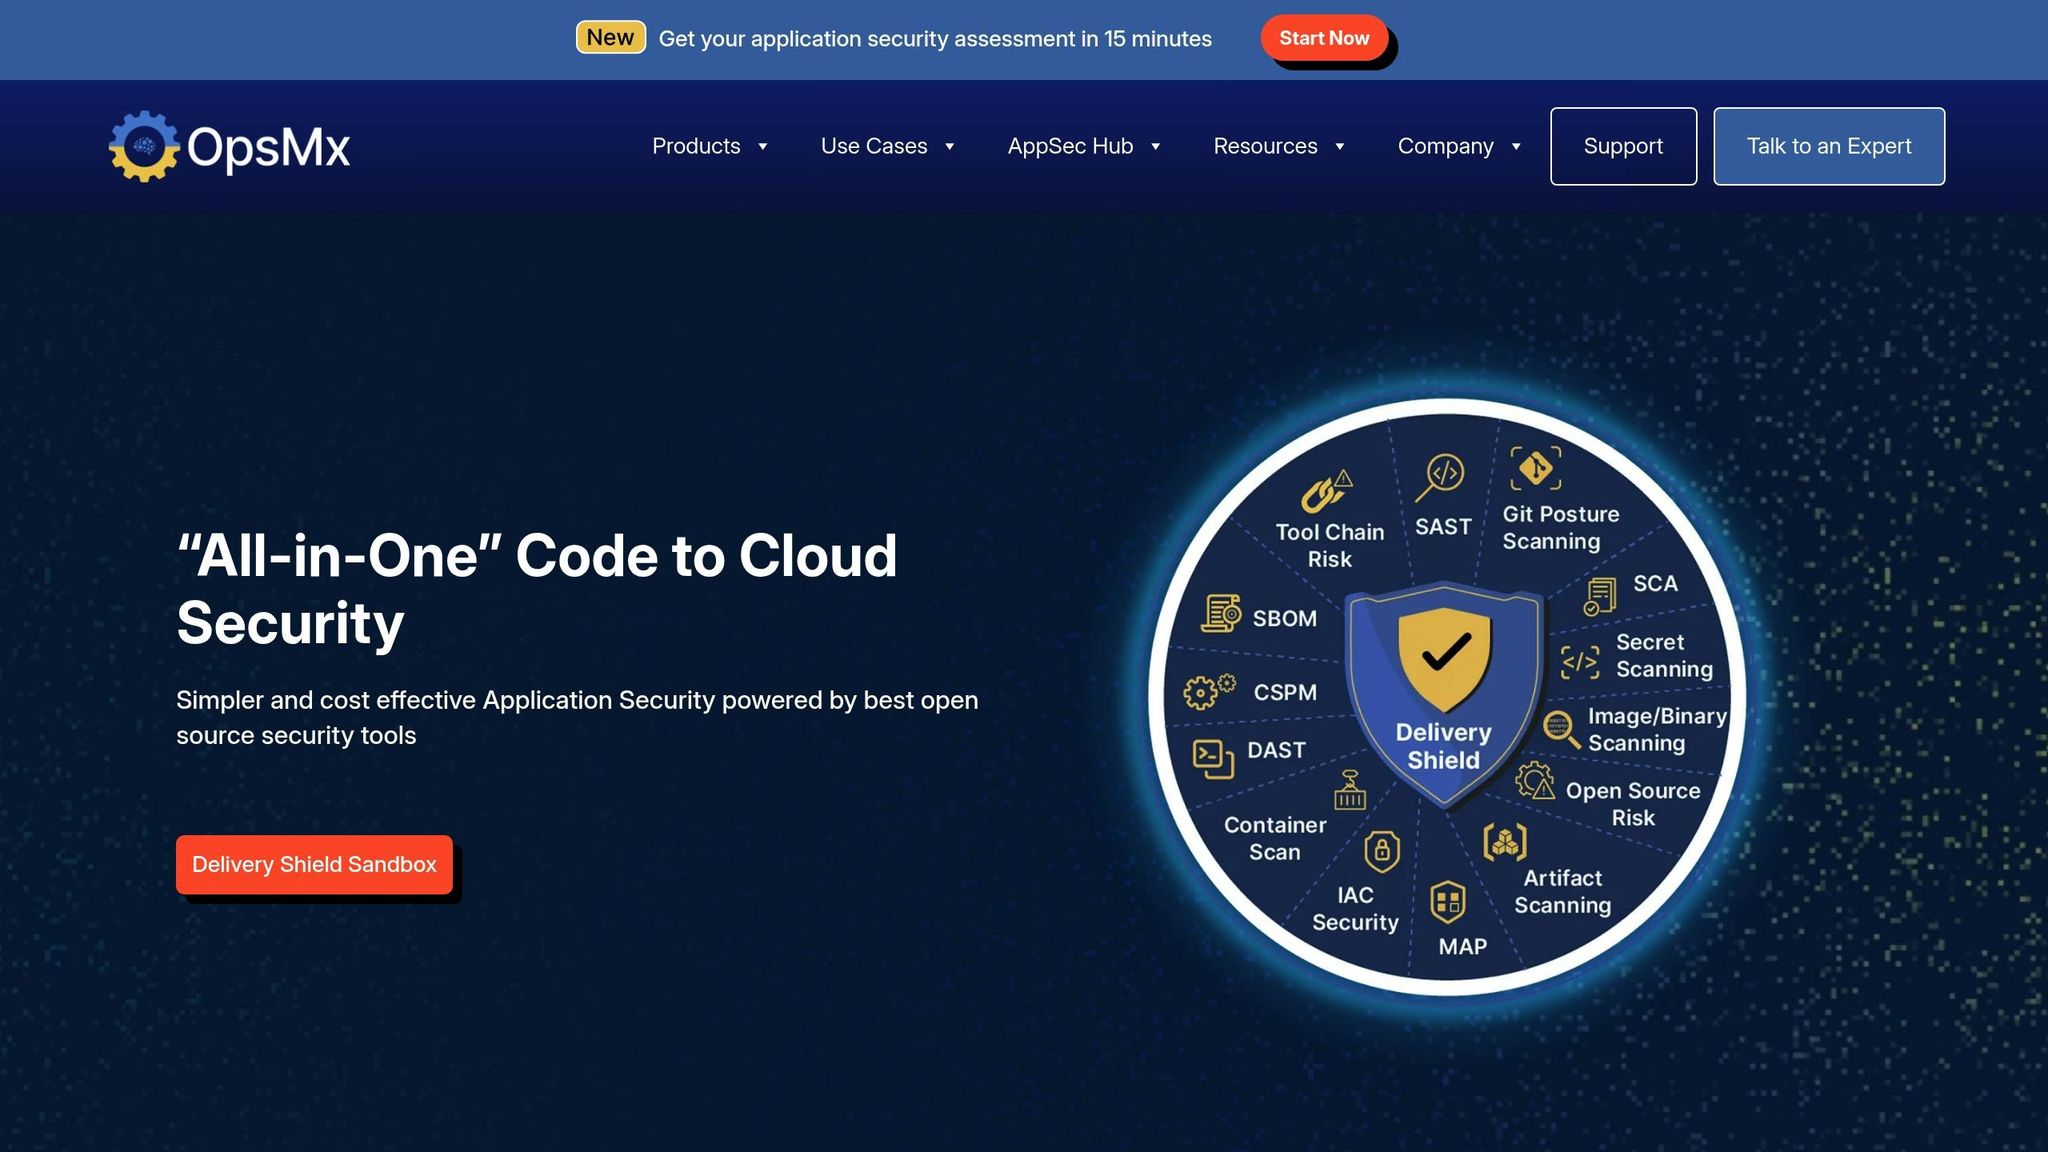
실용적인 CI/CD Pipe라인 보안 방법 | Secure Software Delivery | OpsMx Delivery Shield
1. 전통적인 배포 방법
전통적인 배포 방법은 수동 프로세스와 outdated 보안 검사에 의존하여 심각한 취약점에 노출됩니다. 이러한 방법은 rigged, monolithic pipe라인이 빠르게 보안 위협을 처리하거나 긴급 업데이트 배포를 위해 필요한 유연성을 제공하지 않습니다. [7].
보안 검증
수동 보안 검증은 여러 weak point를 포함합니다. 조직은 종종 3rd party component를 관리하는 문제를 겪고, 적절한 검증 프로세스가 없으면 공격자가 이러한 gap를 exploit할 수 있습니다. 공격자는 악성 code를 주입하거나 변경을 조작하거나 보안을 우회할 수 있습니다. [1]. 업데이트되지 않은 라이브러리들이 문제를 더욱 악화시켜 시스템을 알려진 취약점에 노출시킨다. [2]. 2017년의 Uber 침해사례를 생각해 보라. GitHub __CAPGO_KEEP_0__ 저장소는 접근 자격 증명을 노출시켰다. 이 실수는 공격자가 Uber 's AWS [3].
계정에 침투할 수 있도록 하였다. 이는 거의 60만명의 사용자의 개인 데이터를 위협하였다. [2]그것에 더해, 충분한 테스트가 부족하여 구성 오류가 무시되어 지속적인 보안 결함이 남아 있다.
실시간 업데이트
실시간 업데이트와 관련된 효율적인 처리를 위한 전통적인 배포 방법은 어려움을 겪고 있습니다. 그들의 선형 프로세스는 반복적인 작업을 늦추고, 긴급한 보안 패치를 배포하거나 문제가 있는 변경 사항을 되돌리기 위한 작업을 어렵게 만듭니다. [7]hours [6].
weeks or even months [7]보안 취약점이 발생할 때 이러한 지연은 심각한 책임이 됩니다. modern method을 사용하여 빠르게 해결할 수 있는 버그는 traditional system에서 훨씬 더 오래 지속됩니다. 또한 이러한 방법은 blue-green 또는 canary release와 같은 고급 배포 방법을 지원하지 않습니다.
Compliance Automation
GDPR 또는 HIPAA와 같은 규제 표준을 충족하면서 빠른 배포 주기를 유지하는 것은 전통적인 방법의 주요 장애물입니다. [8]manual nature
일관된 규제 준수 강제가 거의 불가능합니다. [3]security professionals [4]security and development team collaboration difficulty between security and development team은 76%로 보고되었습니다. 또한 54%의 회사들이 IT 팀이 사이버 공격에 대비하지 못한다고 인정했습니다. 이러한 문제는 Cybersecurity Ventures의 예측에 의해 더욱 복잡해집니다.2025년까지 해킹 범죄의 비용은 연간 10.5조 달러에 이를 것으로 추정됩니다. [9].
기존 워크플로우 또한 감사 또는 수사 시 규정 준수 증명이 어려워하는 comprehensive 로깅 및 시각화를 제공하지 않습니다. [1]다음과 같이, 현대 CI/CD pipeline은 자동화된 규정 준수 검사를 통합하여 더 신뢰할 수 있는 솔루션을 제공합니다. 이러한 도구가 없는 경우, 기존 방법은 조직을 침해 및 규제 처분의 위험에 노출시킵니다.
침해 방지
기존 배포 방법은 정교한 공급망 공격에 대한 보호를 제공하지 못합니다. 지속적인 모니터링 및 자동화된 보안 검사 absence는 공격자가 exploit할 수 있는 blind spot을 만듭니다. CD Foundation의 연구에 따르면 CI/CD 도구를 사용하는 조직은 소프트웨어 배포 성능이 더 좋습니다. 공급망 공격은 이러한 취약점을 잘 보여줍니다. 공격자는 소프트웨어 빌드 프로세스에 침투하여 업데이트에 백도어를 삽입하여 전체 시스템을 compromis하는 것입니다. [10]또한 환경 격리도 약한 점입니다. 기존 방법은 일반적으로 테스트, 스테이징 및 프로덕션 환경을 효과적으로 분리하지 않아 데이터 유출 또는 테스트되지 않은 __CAPGO_KEEP_0__ 의 무작위 배포로 이어집니다.
2022년
Another weak point is environment isolation. Traditional methods often fail to separate test, staging, and production environments effectively, leading to data leaks or the unintended deployment of untested code [2]침해 방지 CI/CD 도구를 사용하는 조직은 소프트웨어 배포 성능이 더 좋습니다. 침해는 특정 사례입니다. 공격자는 개발 환경의 원본 code에 접근하여 암호화된 데이터베이스 백업을 훼손했습니다. [3].
접근 제어는 전통적인 방법이 부족한 영역입니다. 자동화된 엄격한 접근 제어의 강제가 없는 경우, 비인가 사용자는 중요 자원에 접근할 수 있습니다. [1]. 권한 관리를 수동으로 처리하면 최소 권한 원칙을 유지하는 것이 어려워, 복잡한 배포 설정에서 비인가 접근의 위험이 증가합니다.
2. CI/CD 워크플로우와 Capgo
Capgo는 CI/CD 워크플로우에 현대적인 자동화를 제공하여 보안 검사를 단순화하고 수동 취약성을 최소화합니다. 이 지속적인 접근 방식은 개발 생명주기 전반에 강력한 보안 기반을 확보하여, 오래된 수동 방법을 사용하는 경우 발생하는 결함을 방지합니다.
보안 검증
Capgo의 미리 정의된 워크플로우는 보안 검사를 일관적이고 신뢰할 수 있도록 합니다. CI/CD pipeline에 직접 통합하여, 플랫폼은 배포의 모든 단계에서 보안 검증을 자동화합니다.
그의 주요 기능 중 하나는 끝-to-끝 암호화, 데이터 전송을 개발 및 프로덕션 환경 사이에서 보호합니다. sensitive 정보 및 자격 증명은 안전하게 저장되며, 잠재적인 위험을 줄입니다. 또한 Capgo는 역할 기반 권한을 구현하여, 엄격한 규칙을 자동으로 강제하여 보안 결함을 닫습니다.
| 보안 요구 사항 | 구현 방법 | 검증 과정 |
|---|---|---|
| 데이터 암호화 | 끝에서 끝까지 암호화 | 컨텍스트: Capgo 마케팅 웹사이트. 역할: 짧은 UI 레이블 또는 네비게이션 아이템. 메시지 키 `end_to_end_encryption` (End To End Encryption). |
| 자동 인증서 검사 | 안전한 저장소 | 암호화된 로컬 저장소 |
| 저장소 권한 검토 | 네트워크 보안 | HTTPS 연결 강제화 |
| 접근 제어 | 역할 기반 권한 | 인증 테스트 |
실시간 업데이트
Capgo의 CI/CD 워크플로는 즉시 보안 패치를 배포할 수 있게 해줍니다. 취약점이 발생하면 팀은 전통적인 앱 스토어 승인 대기 없이 직접 프로덕션으로 패치를 푸시할 수 있습니다.
Capgo의 라이브 업데이트 시스템은 애플과 안드로이드의 지침을 준수하면서 즉시 패치를 허용합니다. 0일 취약점을 처리하는 데 특히 중요합니다.
추가한 안전성으로 롤백 기능은 패치가 예상치 못한 문제를 일으키면 팀이 안정적인 버전으로 되돌릴 수 있습니다. 통합 버전 관리는 모든 업데이트에 대한 상세한 로그를 유지하며, 감사와 미래의 위협 대응을 위한 명확한 시간선도를 제공합니다. 실시간 업데이트와 강력한 문서화의 combination은 중단 시간과 사용자 영향력을 최소화합니다.
규정 준수 자동화
Capgo은 배포 프로세스에 직접 검사와 감사 기록을 포함하여 규정 준수를 단순화합니다. 수동 검토에 의존하는 대신 플랫폼은 데이터 처리, 암호화 표준 및 접근 제어가 규제 요구 사항을 충족하는지 확인합니다. code이 프로덕션에 도달하기 전에.
__CAPGO_KEEP_0__의 각 배포는 자동 감사 기록을 생성하며, 모든 변경 사항 - 누가 만들었는지, 언제 발생했는지 및 수행된 유효성 검사를 문서화합니다. 이 상세한 기록은 규제 기관의 요구를 충족하고 수준 높은 규모에서 수동으로 달성하기 어렵습니다.
Capgo의 오픈 소스 프레임워크는 감사 시 투명성을 더해준다. 조직은 정확히 어떻게 보안 프로세스가 작동하는지 보여줄 수 있고, 규제 당국에 대한 신뢰를 더해준다. 이 자동화된 감사 검사는 Capgo의 보다 광범위한 보안 조치와 완벽하게 작동한다. 이는 효과적인 침해 방지에 대한 토대를 마련한다.
침해 방지
Capgo의 CI/CD 통합은 다양한 위협에 대응하기 위한 여러 격벽을 구축한다. 자동화된 보안 프로세스를 통해 인간의 실수를 줄이고, 정교한 공격에 대한 보호력을 강화한다.
예를 들어, 플랫폼은 의존성 스캔 및 유효성 검사를 통해 공급망 보안을 강화한다. pipe line은 세 번째-party 구성 요소의 취약점을 식별하고, 손상된 패키지를 프로덕션에 도달하는 것을 막는다. 이 예방적 접근 방식은 emerging 위협을 해결하기 전에 피해를 입히기 전에 해결한다. 이는 시스템의 전체적인 내구성을 강화한다.
장점과 단점
Capgo의 CI/CD 기능에 대해 더 깊이 탐색한 후, 각 접근 방식의 주요 강점과 약점을 비교해 보자. 전통적인 배포 방법과 CI/CD 워크플로우는 모두 앱 보안에 대한 이점과 제한점을 가지고 있다. 이 비교는 보안, 업데이트 속도, 규정 준수, 침해 방지와 같은 이전의 논의를 기반으로 한다.
전통적인 배포 방법의 장점
전통적인 배포 방법은 데이터의完整성 및 관리에 대한 제어력을 발휘한다. __CAPGO_KEEP_0__[14]. 이러한 방법은 회사가 직접 감독할 수 있게 해주며, 엄격한 규제 또는 운영 요구 사항이 있는 조직에 특히 유용합니다. 제어 수준이 높은 비즈니스에 있어서 전통적인 배포는 신뢰할 수 있는 솔루션을 제공합니다.
전통적인 배포의 단점
그러나 전통적인 배포에는 단점이 있습니다. 확장성[14]. 그것은 새로운 보안 위협에 신속하게 대응하기 어렵기 때문에 시스템이 더 오랜 기간 취약합니다. 또한 고객 요구 사항이 명확하지 않은 경우 전통적인 방법은 느려질 수 있습니다. [13]이것은 보안 패치의 배포를 늦추고, 실시간 피드백 또는 업데이트 없이 잠재적인 위협에 노출되는 시간을 늘립니다.
On the other hand, Capgo’s CI/CD workflows are designed to tackle these challenges head-on with automation and real-time capabilities.
CI/CD with Capgo Advantages
Capgo turns security into a strength by automating tasks that are often bottlenecks in traditional workflows. With 실시간 분석 및 오류 추적Capgo은 예방적 모니터링 및 문제 해결을 위한 신속한 대응을 가능하게 합니다.[12].
비용 효율성은 또 다른 주요 특징입니다. 월간 운영 비용은 약 __CAPGO_KEEP_0__입니다. $300Capgo은 유사한 보안 자동화 도구의 산업 표준인 Capgo보다 훨씬 저렴합니다. $500+ __CAPGO_KEEP_0__의 내장 기능, 예를 들어 토큰 회전 자동화 및 컨텍스트: Capgo 마케팅 웹사이트. 역할: 짧은 UI 레이블 또는 네비게이션 아이템. 보는 곳: 페이지 trust.astro. 메시지 키 `and` (And).끝-to-끝 암호화
CI/CD with Capgo Disadvantages
Capgo CI/CD의 이점 CI/CD __CAPGO_KEEP_0__의 이점에도 불구하고, 팀은 __CAPGO_KEEP_0__의 CI/CD 워크플로우를 채택하는 데에는 적응해야 합니다. 전통적인 방법에 익숙한 조직은 초기 학습 곡선과 훈련을 위해 워크플로우를 조정하는 데 필요한 시간과 노력이 필요합니다. 이 변환은 시간과 노력을 필요로 할 수 있습니다. 또한, 일부 팀은 전통적인 배포 방법의 granular 제어를 우선하는 경우가 있을 수 있습니다. 이는 CI/CD 워크플로우의 자동화 이점보다. granular 제어[14].
| 기능 | 전통적인 배포 | Capgo CI/CD 워크플로우 |
|---|---|---|
| 보안 검증 | 수동, 빈번하지 않음 | 자동화, 연속 |
| 실시간 업데이트 | 아니요 | 예 |
| 규정 준수 자동화 | 제한 | 예 |
| 침해 방지 | 제한 | 끝에서 끝까지 암호화, 롤백 |
| 확장성 | 제한 | 높은 |
| 응답 시간 | 시간에서 일까지 | 분 |
| 비용 효율성 | 변동 | 월 $12 |
이 비교는 상호 보완적인 장단점을 강조합니다: 전통적인 배포 방법은 제어력을 제공하지만 Capgo의 CI/CD 워크플로우는 자동화, 속도 및 확장성에서 뛰어납니다. 오늘날 빠르게 변하는 보안 지형에서 Capgo의 CI/CD와 자동화된 보안 테스트 통합과 같은 자동화된 솔루션은 동적 개발 환경에서 강력한 보안 관행을 유지하기 위해 점점 더 중요해지고 있습니다.[11] 자동화된 솔루션은 개발 환경에서 강력한 보안 관행을 유지하기 위해 점점 더 중요해지고 있습니다.
결론
CI/CD 워크플로우로 전통적인 배포 방법으로의 전환 CI/CD 워크플로우는 개발자들이 앱 보안을 다루는 방식을 바꾸고 있습니다. 전통적인 배포 방법은 세부적인 제어를 제공하지만 오늘날 빠르게 변하는 위협 지형을 대응하기 위해 필요한 속도와 자동화력을 제공하지 못합니다. CI/CD는 현대 소프트웨어 개발의 필수 요소입니다. 자동화된 테스트와 배포, 소프트웨어 품질 향상, 릴리스 주기 단축, 보안 강화를 제공합니다. - Gyan Chawdhary, Kontra Application Security Training, Security Compass VP
CI/CD 워크플로우의 가장 큰 장점은 개발 과정에 보안 검사를 통합할 수 있다는 것입니다. 보안은 개발 후에 고려하는 것이 아니라 [15]
CI/CD 워크플로우는 개발 과정에 보안 검사를 통합할 수 있습니다. 이는 특히 Gartner __CAPGO_KEEP_0__ [1]__CAPGO_KEEP_1__ __CAPGO_KEEP_0__ supply chain 공격의 지속적인 위험을 강조합니다. [4]. CI/CD가 이러한 위협에 대한 강력한 방어를 제공하기 위해 취약점을 조기에 해결함으로써, Capgo와 같은 도구가 thậm chí 더 강력한 보호를 제공할 수 있습니다.
Capgo의 CI/CD 통합 취약점을 조기에 발견하고 MTTR을 크게 줄일 수 있는 자동화된 보안 테스트, 종단 간 암호화, 실시간 모니터링 및 즉시 롤백 옵션과 같은 기능을 제공합니다. 이러한 기능은 문제를 효율적으로 분리하여 MTTR을 크게 줄일 수 있습니다. [5].
CI/CD 워크플로우에 내장된 보안 자동화는 더 이상 선택사항이 아닌 필수입니다. 취약점의 조기 발견, 자동화된 준수 검사 및 빠른 복구 시간 [16] 전통적인 방법을 능가하는 보안 수준을 창출합니다. Capgo와 같은 도구는 이 전환을 관리할 수 있도록 자동화 및 모니터링을 제공하여 개발을 지연시키지 않고 보안 문제를 해결할 수 있습니다.
현재의 빠른 환경에서 CI/CD가 보안 전략의 일부가 되어야 하는 것은 물론, 다음 취약점이 발생하기 전에 이를 구현하는 속도입니다.
FAQs
::: faq
CI/CD 워크플로우 내의 자동화가 전통적인 방법보다 앱을 더 안전하게 만드는 방법은 무엇입니까?
CI/CD 내의 자동화가 앱 보안을 강화하는 방법
CI/CD 워크플로우는 개발 프로세스에 보안 검사를 통합하여 앱 보안을 향상시키는 자동화의 중요한 역할을 합니다. 자동 테스트와 취약점 스캔을 통해 잠재적인 문제를 초기에 식별할 수 있으며, 불안정한 code를 릴리스하는 가능성을 줄일 수 있습니다. 수동적인 접근 방식과 달리, 자동화는 인간 오류를 줄이고 보안 표준에 대한 일관된 준수를 보장합니다.
CI/CD의 또 다른 장점은 빠르게 업데이트와 패치를 배포할 수 있는 능력입니다 - emerging threats를 해결하는 데 필수적입니다. 전통적인 방법론은 느린 릴리스 사이클로 인해 더 오랜 기간 동안 애플리케이션을 취약하게 만듭니다. 반면 CI/CD 워크플로우는 업데이트를streamline하고 개발 프로세스의 모든 단계에 보안을 통합합니다. 이 접근 방식은 보안을 강화뿐만 아니라 개발 프로세스를 유연하고 효율적으로 유지합니다.
FAQ
CI/CD 워크플로우로 전환하는 동안 조직이 겪을 수 있는 도전 중 하나는 무엇입니까?
CI/CD 워크플로우로 전환하는 동안 조직이 겪을 수 있는 도전 중 하나는 무엇입니까? 변화에 대한 저항. 팀원들은 새로운 프로세스로 전환하는 것에 대해 불안해할 수 있습니다. 이는 일자리 보안에 대한 우려 또는 simplement 불확실성에 대한 두려움 때문일 수 있습니다. 이러한 망설임은 개발 및 운영 팀 간의 긴장감을 일으켜 협력을 더 어려워 질 수 있습니다.
CI/CD 도구의 통합 CI/CD 도구의 통합 기존 시스템에 통합하는 것입니다. 현대 도구와 함께 작동하는 데 필요한 업데이트는 항상 직관적이지 않으며 시간, 노력 및 종종 워크플로우의 완전한 개선이 필요합니다. 또한 CI/CD의 모든 이점을 활용할 수 없게되는 팀이 있으므로, 충분한 교육이 없으면 팀이 혼란스럽게 될 수 있습니다.
그리고 그 다음에는 보안 및 규정 준수 빠르게 배포되는 환경에서 유지하는
기존 방법은 rigids한 제어에 의존하지만 CI/CD의 빠른 사이클은 더 유연한 접근 방식을 필요로합니다. 속도와 데이터를 보호하는 데 필요한 정확한 계획과 실행이 필요하며, 규정 준수를 유지하는 데도 필요합니다.
How does Capgo’s CI/CD integration help ensure compliance with regulations like GDPR and HIPAA during app updates?
Capgo의 CI/CD 통합은 GDPR 및 HIPAA와 같은 규정 준수를 보장하는 데 어떻게 도움이 될까요? __CAPGO_KEEP_0__의 CI/CD 통합은 GDPR 및 HIPAA 규정 준수를 강화하는 데 도움이 됩니다. 앱 업데이트 중에 중요한 보안 단계를 자동화하는 데 있습니다. 이에는 앱 업데이트 중에 끝에서 끝까지 암호화 敏감한 데이터를 보호하기 위해 업데이트를 위한 안전한 전달 방법을 사용하고, 배포 단계의 모든 단계에서 규정 준수 검사를 수행합니다.
이러한 조치는 사용자 데이터를 안전하게 유지하는 것뿐만 아니라 엄격한 규제 요구 사항에 맞춰 업데이트를 조율하는 것에 도움이 되며, 데이터 유출의 가능성을 최소화하면서 앱의 성능을 smooth하고 중단되지 않도록 유지합니다. :::
How CI/CD Workflows Improve App Security로 계속하기
Capgo를 사용하여 How CI/CD Workflows Improve App Security 보안 및 규정 준수를 계획하는 데 사용하는 Encryption Encryption 규정 준수를 계획하는 데 사용하는 Compliance Capgo Security Scanner Capgo Security Scanner Capgo 보안 제품 워크플로우에서 Capgo 보안 Capgo 신뢰 센터 제품 워크플로우에서 Capgo 신뢰 센터



