
CI/CDワークフローは、セキュリティチェックの自動化と修正の迅速化により、アプリをより安全にします。 従来のデプロイ手法は手動プロセスに依存しており、速度が遅く、アプリが攻撃に対して脆弱になるリスクがあります。CI/CDワークフローがどのようにアプリのセキュリティを向上させ、なぜ重要なのかを解説します:
- セキュリティチェックの自動化: CI/CDパイプラインは問題を早期に発見し、デプロイ前のリスクを軽減します。
- より迅速なアップデート: 数週間かかることもある手動手法とは異なり、脆弱性に対して即座に修正を適用できます。
- 標準のコンプライアンス対応: 自動化されたコンプライアンスチェックにより、手動の作業なしで規制基準を遵守できます。
- 侵害の防止: 暗号化、ロールベースのアクセス制御、依存関係のスキャンなどの機能が攻撃を防ぎます。
クイック比較
| 機能 | 手動デプロイ | CI/CDワークフロー |
|---|---|---|
| セキュリティチェック | 手動、低頻度 | 自動、継続的 |
| アップデート速度 | 低速(数週間〜数ヶ月) | 高速(数分〜数時間) |
| コンプライアンス | 限定的 | 自動化済み |
| 侵害の防止 | 基本レベル | 高度(暗号化、ロールバック) |
CI/CD workflows, like those offered by Capgo現代のアプリセキュリティにおいて不可欠です。時間を節約し、ミスを減らし、脅威からアプリを守ります。もし未だに手動での運用を行っているなら、次の脆弱性に直面する前に切り替えるべきです。
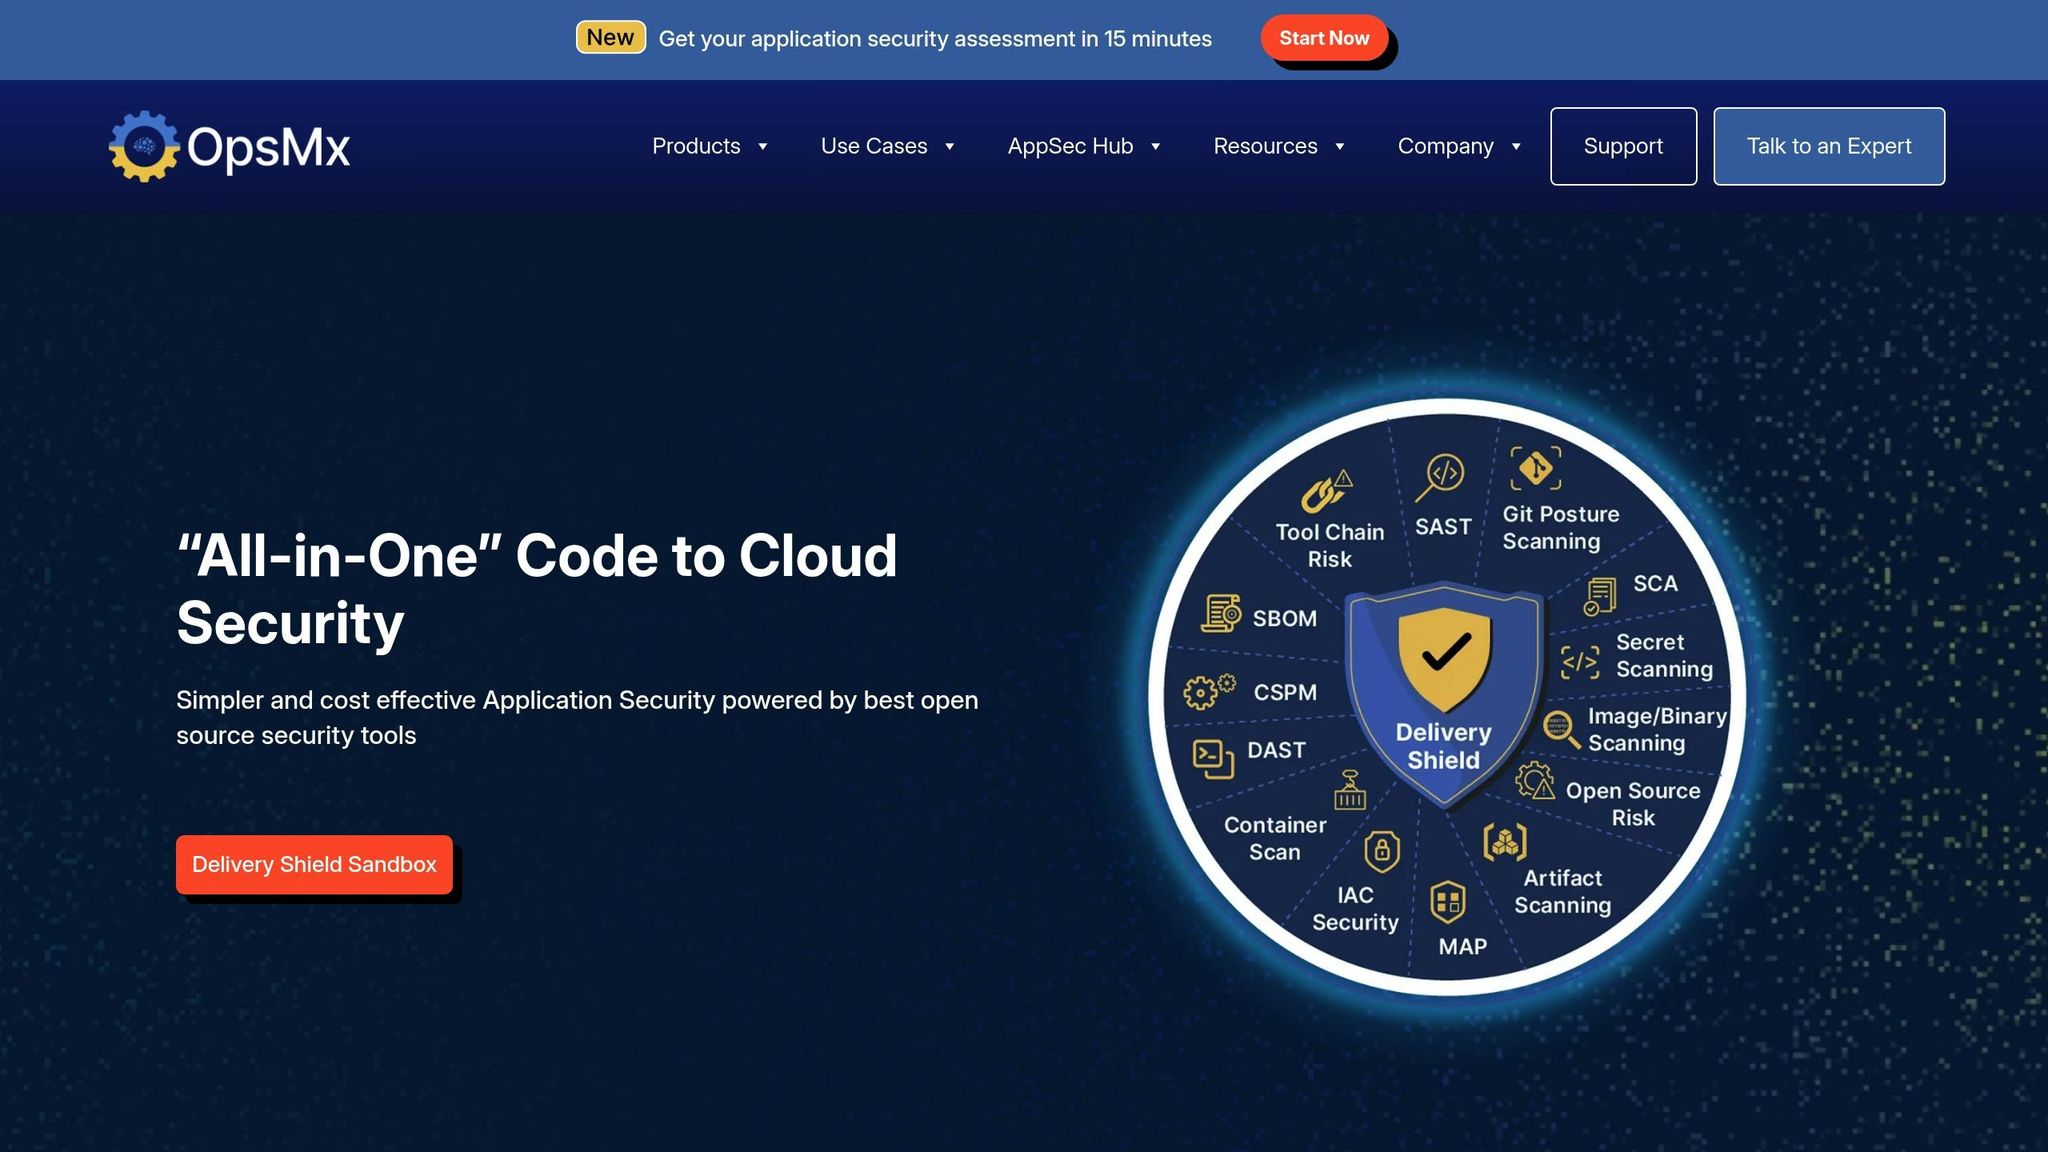
CI/CDパイプラインを保護するための実践的なステップ | 安全なソフトウェアデリバリー | OpsMx デリバリー・シールド
1. 従来のデプロイ手法
従来のデプロイ手法は手動プロセスや古いセキュリティチェックに大きく依存しており、深刻な脆弱性を生む原因となります。また、硬直化したモノリシックなパイプラインを使用することが多く、セキュリティ脅威への迅速な対応や緊急アップデートのロールアウトに必要な柔軟性に欠けています。 [7].
セキュリティ検証
手動によるセキュリティ検証は、多くの弱点を生み出します。サードパーティ製コンポーネントの管理は困難を極めることが多く、適切な検証プロセスがなければ、攻撃者にその隙を突かれる恐れがあります。悪意のある code の注入や、変更内容の改ざん、あるいはセキュリティの完全なバイパスといった攻撃を受ける可能性があります。 [1]. また、ライブラリの更新が滞ることで問題はさらに深刻化し、既知の脆弱性にシステムがさらされることになります。 [2]. その顕著な例が2017年の Uber におけるデータ流出事件です。そこでは、露出した GitHub リポジトリからアクセス資格情報が漏洩しました。このミスにより、攻撃者は Uberの AWS アカウントに侵入し、約6,000万人分のユーザー個人データを流出させました。 [3].
さらに、テスト不足は気づかれない設定ミスを招き、持続的なセキュリティホールを残す原因となります。 [2]これらの問題は重要な修正を遅らせ、脆弱性を突かれるリスクを高めます。
リアルタイムアップデート
従来のデプロイ手法では、リアルタイムなアップデートを効率的に行うことが困難です。その線形なプロセスはイテレーションを遅らせ、緊急のセキュリティパッチの適用や、問題のある変更のロールバックを難しくします。 [7]数時間で修正を適用できる現代的なCI/CDパイプラインとは異なり、従来の手法では数週間から数ヶ月かかることもあります。 [6].
セキュリティ脆弱性が発見された際、この遅延は重大なリスクとなります。現代的な手法なら迅速に解決できるバグも、従来の手法では長期間放置されることになります。また、ブルーグリーンデプロイやカナリアリリースといった高度なデプロイ手法にも対応していません。 [7]。これらの機能がなければ、組織はアップデートを段階的に導入したり、不具合のあるデプロイを切り離したりすることができず、重要なアップデート期間中にシステムが脆弱な状態に置かれてしまいます。
コンプライアンスの自動化
GDPRやHIPAAなどの規制基準を満たしながら、高速なデプロイサイクルを維持することは、従来の手法では大きな障壁となります [8]。これらのプロセスが手動であるため、一貫したコンプライアンスの徹底はほぼ不可能です。
統計データは深刻な現状を示しています。セキュリティ専門家の76%が、セキュリティチームと開発チームの連携を促進することに困難を感じていると報告しており、 [3]一方で、企業の54%が自社のITチームはサイバー攻撃への備えができていないと認めています [4]。これらの課題は、次の予測によってさらに深刻化しています Cybersecurity Venturesによれば、サイバー犯罪のコストは2025年までに年間10.5兆ドルに達すると予測されています [9].
また、従来のワークフローには包括的なログと可視性が欠けているため、監査や調査の際にコンプライアンスを証明するのが困難です [1]。対照的に、最新のCI/CD pipelineは自動化されたコンプライアンスチェックを組み込んでおり、より信頼性の高いソリューションを提供します。これらのツールがなければ、従来の手法では組織は侵害や規制上の罰則に対して脆弱なままです。
侵害防止
従来のデプロイ手法では、巧妙化するサプライチェーン攻撃を防ぎきれません。継続的なモニタリングや自動化されたセキュリティチェックがなければ、攻撃者に悪用される死角が生まれます。調査によると、 CDの基盤 は、CI/CDツールを利用する組織のソフトウェアデリバリーパフォーマンスが向上することを示しています。 [10]これは従来の手法ではまったく得られないメリットです。
サプライチェーン攻撃は、こうした脆弱性を如実に示しています。攻撃者はソフトウェアのビルドプロセスに侵入し、アップデートにバックドアを仕込んで、システム全体を侵害できます。
もう一つの弱点は環境の分離です。従来の手法ではテスト、ステージング、本番の各環境を効果的に分離できないことが多く、データ漏洩や、テストされていないcodeの意図しないデプロイにつながります。 [2]2022年の LastPass の侵害事例はその典型です。攻撃者は開発環境のソースcodeにアクセスし、それを利用して暗号化されたデータベースのバックアップを侵害しました。 [3].
アクセス制御も、従来の手法では不十分な領域です。厳格なアクセス制御を自動的に適用できなければ、権限のないユーザーが重要なリソースにアクセスできてしまいます。 [1]権限を手動で管理すると、最小権限の原則を維持することが困難になり、複雑なデプロイ構成において不正アクセスのリスクが高まります。
2. CI/CDワークフロー(連携) Capgo
Capgo は CI/CD ワークフローに最新の自動化をもたらし、セキュリティチェックを効率化して手動による脆弱性を最小限に抑えます。この継続的なアプローチにより、セキュリティの隙が生じがちな従来の非効率な手動手法から脱却し、開発ライフサイクル全体を通じて強固なセキュリティ基盤を確保できます。
セキュリティ検証
Capgo の定義済みワークフローにより、セキュリティチェックの一貫性と信頼性が向上します。CI/CD パイプラインに直接統合することで、デプロイのあらゆる段階でセキュリティ検証を自動化できます。
その中核となる機能の一つが エンドツーエンド暗号化 で、開発環境と本番環境間のデータ転送を保護します。機密情報や認証情報は安全に保存され、潜在的なリスクを軽減します。さらに、Capgo はロールベースの権限管理を実装することでアクセス制御を強化し、厳格なルールを自動適用してセキュリティの抜け穴を塞ぎます。
| セキュリティ要件 | 実装方法 | 検証プロセス |
|---|---|---|
| データの暗号化 | エンドツーエンド暗号化 | 証明書の自動チェック |
| セキュアストレージ | ローカルストレージの暗号化 | ストレージ権限のレビュー |
| ネットワークセキュリティ | HTTPS接続の強制 | SSL/TLS検証 |
| アクセス制御 | ロールベースの権限管理 | 認証テスト |
リアルタイムアップデート
Capgo の CI/CD ワークフローの大きな利点の一つは、セキュリティパッチを即座にデプロイできることです。脆弱性が発見された際、従来の App Store の審査を待つことなく、チームは修正プログラムを直接プロダクション環境へプッシュできます。
この機能は、ゼロデイ脆弱性への対応において特に重要であり、開発者はユーザーを保護するために即座に行動できます.Capgo の live update システムは、即時の修正を可能にしながら、Apple や Android のガイドラインへの準拠も保証します。
さらなる安全性として、ロールバック機能により、パッチが予期せぬ問題を引き起こした場合でも、チームは安定したバージョンに即座に戻せます。統合されたバージョン管理により、すべてのアップデートの詳細なログが保持され、監査や将来の脅威への対応に向けた明確なタイムラインを提供します。このリアルタイムアップデートと堅牢なドキュメントの組み合わせにより、ダウンタイムとユーザーへの影響を最小限に抑えます。
コンプライアンスの自動化
Capgo は、チェック機能と監査トレイルをデプロイプロセスに直接組み込むことで、コンプライアンス対応を簡素化します。手動のレビューに頼るのではなく、プラットフォームがコンプライアンス検証を自動化し、code がプロダクションに到達する前に、データ処理、暗号化標準、アクセス制御が規制要件を満たしていることを確実にします。
各デプロイでは自動的に監査トレイルが生成され、「誰が」「いつ」「どの検証を行ったか」というすべての変更が記録されます。この詳細な記録管理は、規制当局の要求を満たすものであり、大規模な運用において手動で実現することは困難です。
Capgo のオープンソースフレームワークは、コンプライアンス監査における透明性をさらに高めます。組織はセキュリティプロセスがどのように機能しているかを正確に示すことができ、規制当局に対してさらなる信頼を提供できます。これらの自動化されたコンプライアンスチェックは、Capgo の広範なセキュリティ対策とシームレスに連携し、効果的な侵害防止の基盤を築きます。
侵害防止
Capgo の CI/CD 統合は、進化する脅威に対抗するために多層的な防御を構築します。重要なセキュリティプロセスを自動化することで、ヒューマンエラーを削減し、巧妙な攻撃に対する保護を強化します。
例えば、このプラットフォームは依存関係のスキャンと検証を行うことで、サプライチェーンのセキュリティを強化します。パイプラインがサードパーティ製コンポーネントの脆弱性を特定し、侵害されたパッケージが本番環境に到達するのをブロックします。このプロアクティブなアプローチにより、新たな脅威が被害を及ぼす前に対処することが可能になり、システム全体のレジリエンスが強化されます。
メリットとデメリット
Capgo の CI/CD 機能について詳しく見てきたところで、各アプローチの主な長所と短所を比較してみましょう。従来のデプロイ方法と CI/CD ワークフローは、特にアプリのセキュリティに関して、それぞれ独自の利点と課題があります。この比較は、セキュリティ、アップデート速度、コンプライアンス、および侵害防止に関するこれまでの議論に基づいています。
従来のデプロイのメリット
従来のデプロイ方法が優れている点: データの整合性と管理におけるコントロール[14]これらの手法により、企業は直接的な監視体制を維持できます。これは、厳格な規制や運用要件を持つ組織にとって特に有用です。高いコントロール性を重視するビジネスにとって、従来のデプロイメントは信頼できるソリューションとなります。
従来のデプロイメントのデメリット
しかし、従来のデプロイメントには、特に次のような欠点があります。 スケーラビリティ[14]において課題があります。新しいセキュリティ脅威に対して迅速な対応が難しく、システムが脆弱な状態に置かれる時間が長くなってしまいます。さらに、クライアントの要件が明確でない場合、従来の方式では対応が遅れる傾向があります。[13]この遅延はセキュリティパッチのロールアウトを停滞させ、リアルタイムのフィードバックやアップデートが欠如することで、潜在的な脅威への露出を増大させる原因となります。
一方で、Capgo の CI/CD ワークフローは、自動化とリアルタイム機能によってこれらの課題を直接解決するように設計されています。
Capgo による CI/CD のメリット
Capgo は、従来のワークフローでボトルネックになりがちなタスクを自動化することで、セキュリティを強みに変えます。以下のような機能により、 リアルタイム分析 と エラー追跡、Capgo はプロアクティブな監視と迅速な問題解決を実現します[12].
コスト効率も大きな特長です。月額運用コストは約 $300、Capgo は業界標準と比較して、非常に手頃な価格設定になっています。 $500+ 他のセキュリティ自動化ツールと同様に、以下のような組み込み機能があります。 トークンのローテーション自動化 と エンドツーエンド暗号化などの組み込み機能により、複数のベンダーを使い分ける手間なく、エンタープライズ級のセキュリティを提供します。
Capgo を利用した CI/CD のデメリット
これらの利点がある一方で、Capgo の CI/CD ワークフローの導入には適応が必要です。従来の方式に慣れた組織では、ワークフローを調整するための学習コストやトレーニングが必要になる場合があります。この移行には時間と労力がかかることもあります。さらに、高度に専門化された環境のチームでは、CI/CD ワークフローによる自動化のメリットよりも、従来のデプロイ手法が提供する きめ細かな制御 を優先する場合もあります[14].
| 機能 | 従来のデプロイ | Capgo CI/CD ワークフロー |
|---|---|---|
| セキュリティ検証 | 手動・低頻度 | 自動・継続的 |
| リアルタイム更新 | いいえ | はい |
| コンプライアンスの自動化 | 限定的 | はい |
| 侵害防止 | 限定的 | エンドツーエンド暗号化、ロールバック |
| スケーラビリティ | 限定的 | 高 |
| レスポンスタイム | 数時間〜数日 | 数分 |
| コスト効率 | 変動制 | 月額 $12〜 |
この比較から、従来のデプロイ手法は比類のないコントロールを提供できる一方で、Capgo の CI/CD ワークフローは自動化、スピード、スケーラビリティにおいて非常に優れているというトレードオフが明確になります。変化の激しい今日のセキュリティ環境において、Capgo の自動セキュリティテストを備えた CI/CD 統合のような自動化ソリューションは、[11] 動的な開発環境で強固なセキュリティプラクティスを維持するために、ますます不可欠になっています。
まとめ
従来のデプロイ手法から CI/CD ワークフローへの移行は、 開発者がアプリのセキュリティに取り組む方法を再定義しています。従来のデプロイでは詳細な制御が可能ですが、刻々と変化する脅威に対応するために必要なスピードと自動化の面では不十分です。
「CI/CD は、テストとデプロイを自動化し、ソフトウェアの品質を向上させ、リリースサイクルを加速させ、セキュリティを強化するため、現代のソフトウェア開発には不可欠です」 - Gyan Chawdhary, VP, Kontra Application Security Training, Security Compass [15]
最大の利点の一つは、 CI/CD ワークフローへの移行は、 セキュリティを後回しにするのではなく、開発プロセス全体にセキュリティチェックを組み込める点に [1]あります。このプロアクティブなアプローチは、特に Gartner サプライチェーン攻撃の継続的なリスクを浮き彫りにしています [4]脆弱性に早期に対処することで、CI/CDはこうした脅威に対する強力な防御手段となります。これにより、Capgoのようなツールがさらに強固な保護を提供できる環境が整います。
CapgoによるCI/CD統合は 自動セキュリティテスト、エンドツーエンド暗号化、リアルタイムモニタリング、即時ロールバックといった機能により、さらに一歩進んだ対策を実現します。これらの機能により、チームは脆弱性を早期に発見し、問題を効率的に切り離すことで、平均復旧時間(MTTR)を大幅に短縮できます。 [5].
セキュリティ自動化を組み込んだCI/CDワークフローの導入は、もはや選択肢ではなく必須事項です。脆弱性の早期発見、自動コンプライアンスチェック、そして迅速な修復は、 [16] 従来の手法では到底及ばないレベルのセキュリティを実現します.Capgoのようなツールを活用すれば、開発スピードを落とすことなく、セキュリティの課題に対応するために必要な自動化とモニタリングを導入でき、スムーズな移行が可能です。
変化の激しい現代において、重要なのは「CI/CDをセキュリティ戦略に組み込むべきか」ではなく、「次の脆弱性が発見される前に、いかに迅速に実装できるか」なのです。
FAQ
::: FAQ
CI/CDワークフローの自動化は、従来の手法と比較してどのようにアプリのセキュリティを向上させるのでしょうか?
CI/CDの自動化がいかにアプリのセキュリティを強化するか
CI/CDワークフローにおける自動化は、開発プロセスにセキュリティチェックを組み込むことで、アプリのセキュリティ向上において重要な役割を果たします。テストや脆弱性スキャンを自動化することで、潜在的な問題を早期に特定し、安全でないcodeをリリースするリスクを低減できます。手動のアプローチとは異なり、自動化はヒューマンエラーを減らし、セキュリティ基準への一貫した準拠を保証します。
CI/CDのもう一つの利点は、アップデートやパッチを迅速に展開できることです。これは新たな脅威に対処するために不可欠です。リリースサイクルが遅い従来の手法では、アプリケーションが脆弱な状態に置かれる期間が長くなりがちです。一方、CI/CDワークフローはアップデートを効率化し、開発のあらゆるフェーズにセキュリティを統合します。このアプローチはセキュリティを強化するだけでなく、開発プロセスをアジャイルかつ効率的に保ちます。 :::
::: FAQ
従来のデプロイ手法からCI/CDワークフローへ移行する際、組織はどのような課題に直面するでしょうか?
古いデプロイ手法からCI/CDワークフローへの移行には、いくつかのハードルが伴います。その大きな要因とは? 変化への抵抗です。 職務への不安や、単に未知のものへの恐怖から、新しいプロセスへの移行に不安を感じるチームメンバーがいるかもしれません。この躊躇は開発チームと運用チームの間の摩擦を生み、コラボレーションを不必要に困難にする可能性があります。
もう一つの大きな障害は、 CI/CDツールの統合です 既存のシステムへの導入。レガシーシステムを最新のツールに対応させるのは、必ずしも簡単ではありません。時間と労力が必要であり、多くの場合、ワークフローの完全な刷新を伴います。さらに、適切なトレーニングがなければ、チームは対応に追われ、CI/CDのメリットを十分に活用できなくなる可能性があります。
また、次のような課題もあります。 セキュリティとコンプライアンスの維持 スピード感のあるデプロイ環境における維持です。従来の手法は厳格なコントロールに依存しがちですが、CI/CDの高速なサイクルには、より柔軟なアプローチが求められます。規制を遵守しながら、スピードとデータ保護の適切なバランスを取るには、綿密な計画と実行が必要です。 :::
::: FAQ
CapgoのCI/CD統合は、アプリのアップデート時にGDPRやHIPAAなどの規制への準拠をどのように支援するのでしょうか?
CapgoのCI/CD統合は、アプリのアップデート中に重要なセキュリティステップを自動化することで、 GDPR と HIPAA などの規制への準拠を強化します。これには、以下の実装が含まれます。 エンドツーエンド暗号化 機密データの保護、アップデートでの安全な配信方法の採用、デプロイの各段階でのコンプライアンスチェックの実施です。
これらの対策は、ユーザーデータを安全に保つだけでなく、アップデートが厳格な規制要件に準拠することを保証し、アプリのパフォーマンスをスムーズかつ中断なく維持しながら、データ漏洩の可能性を最小限に抑えます。 :::
「How CI/CD Workflows Improve App Security」から続きを読む
以下を使用している場合: CI/CDワークフローがアプリのセキュリティを向上させる方法 セキュリティとコンプライアンスの計画に使う場合は、以下と連携してください: 暗号化 実装の詳細は「暗号化」を参照: コンプライアンス 実装の詳細は「コンプライアンス」を参照: Capgo セキュリティスキャナー Capgo セキュリティスキャナーの製品ワークフローについては: Capgo セキュリティ Capgo Security でのプロダクトワークフロー向け、および Capgo Trust Center Capgo Trust Center でのプロダクトワークフロー向け。





