
Il flusso CI/CD rende le app più sicure automatizzando i controlli di sicurezza e accelerando le correzioni. Il metodo di distribuzione tradizionale si basa su processi manuali, che sono più lenti e lasciano le app vulnerabili agli attacchi. Ecco come i flussi CI/CD migliorano la sicurezza delle app e perché sono importanti:
- Controlli di Sicurezza AutomatizzatiI cicli CI/CD individuano problemi precoci, riducendo i rischi prima della distribuzione.
- Aggiornamenti Veloci: Correzioni istantanee per le vulnerabilità, a differenza dei metodi manuali che possono richiedere settimane.
- Conformità IntegrataVerifiche di conformità automatizzate assicurano che gli standard normativi siano rispettati senza sforzo manuale.
- Prevenzione delle Invasioni: Funzionalità come l'encryption, l'accesso basato su ruoli e lo scanning delle dipendenze bloccano gli attacchi.
Confronto Rapido
| Funzione | Deployamento Manuale | Cicli di Integrazione e Costruzione |
|---|---|---|
| Controlli di Sicurezza | Manuale, sporadico | Automatizzato, continuo |
| Velocità di Aggiornamento | Lento (settimane/mesi) | Velocissimo (minuti/ore) |
| Conformità | Limitato | Automatizzato |
| Prevenzione delle violazioni | Base | Avanzato (cifrazione, rollback) |
Flussi di lavoro CI/CD, come quelli offerti da CapgoEssenziali per la sicurezza delle moderne applicazioni. Risparmiano tempo, riducono gli errori e proteggono contro le minacce. Se ancora utilizzate metodi manuali, è tempo di passare a qualcosa di più sicuro prima che la prossima vulnerabilità colpisca.
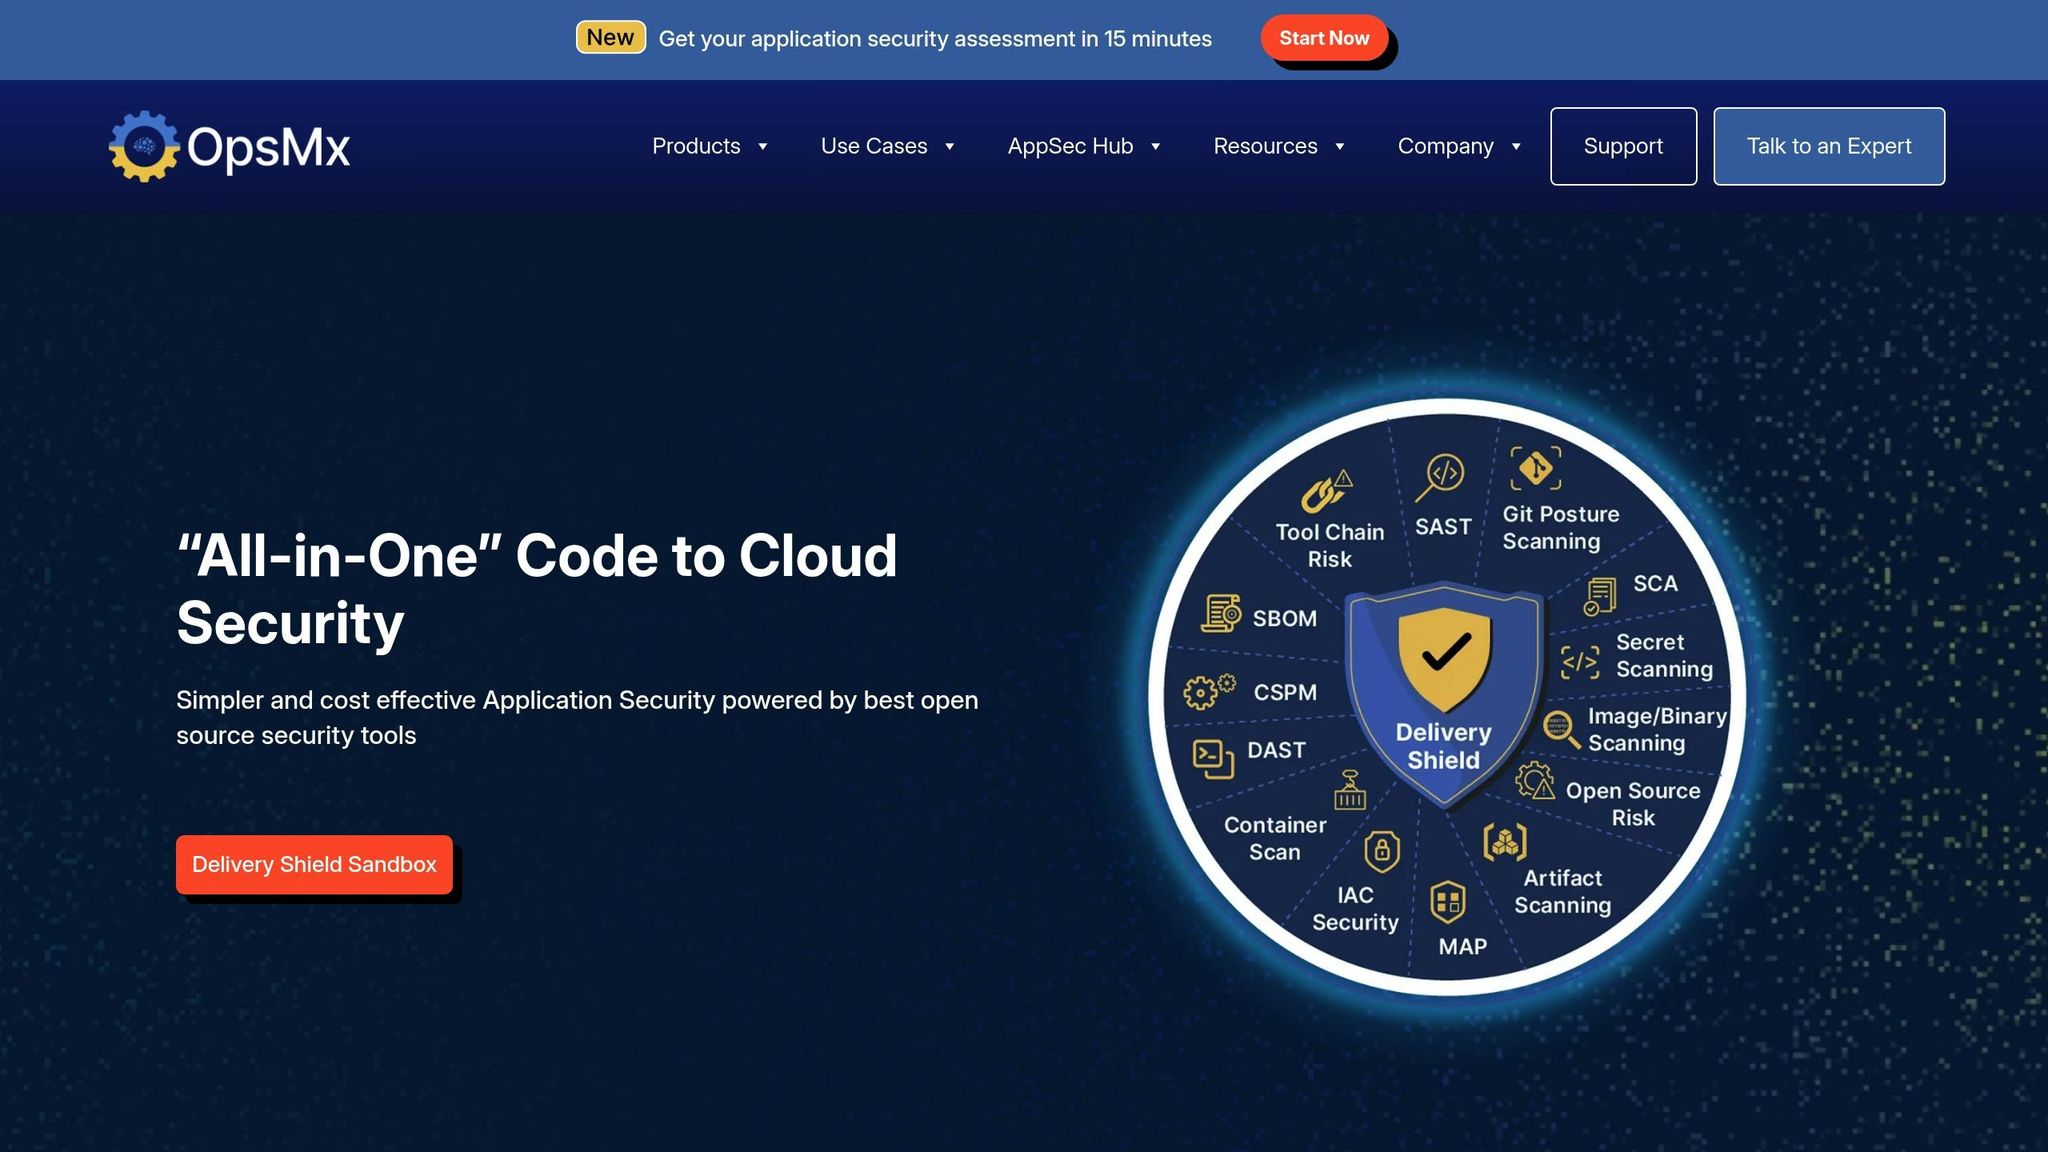
Passaggi pratici per rendere sicure le pipeline CI/CD | Delle applicazioni software sicure | OpsMx Scudo di consegna
1. Metodi di distribuzione tradizionali
Metodi di distribuzione tradizionali si basano pesantemente su processi manuali e controlli di sicurezza obsoleti, lasciando i sistemi esposti a vulnerabilità gravi. Questi metodi spesso utilizzano pipeline rigidi e monolitici che mancano di flessibilità per affrontare velocemente le minacce di sicurezza o distribuire aggiornamenti urgenti [7].
Sicurezza Verificata
La verifica di sicurezza manuale introduce numerosi punti deboli. Le organizzazioni spesso affrontano difficoltà nel gestire componenti di terze parti, e senza processi di validazione adeguati, gli attaccanti possono sfruttare questi vuoti. Possono iniettare codice malevolo code, manipolare modifiche o bypassare la sicurezza interamente [1]. Le librerie obsolete peggiorano ulteriormente il problema, esponendo i sistemi a vulnerabilità note [2]. Un esempio lampante è il breach del vulnerabilità, dove una vulnerabilità esposta GitHub repository rivelato credenziali di accesso. Questo errore di valutazione ha permesso agli attaccanti di infiltrarsi breach del ’s ’s AWS compromettendo i dati personali di quasi 60 milioni di utenti [3].
Inoltre, la mancanza di test adeguati può portare a errori di configurazione che sfuggono, lasciando aperture di sicurezza persistenti. [2]Questi problemi ritardano le correzioni critiche, aumentando il rischio di sfruttamento
Aggiornamenti in Tempo Reale
Metodi di distribuzione tradizionali hanno difficoltà a gestire gli aggiornamenti in tempo reale in modo efficiente. I loro processi lineari rallentano l'iterazione, rendendo più difficile distribuire patch di sicurezza urgenti o annullare modifiche problematiche [7]A differenza delle moderne pipeline CI/CD, che possono implementare le correzioni in poche ore, gli approcci tradizionali possono richiedere settimane o addirittura mesi. [6].
Questa ritardata diventa una seria responsabilità quando si verificano vulnerabilità di sicurezza. I bug che potrebbero essere risolti velocemente con metodi moderni rimangono molto più a lungo sotto i sistemi tradizionali. Inoltre, questi metodi mancano di supporto per pratiche di distribuzione avanzate come rilasci blu-verdi o rilasci canarino [7]Senza queste funzionalità, le organizzazioni non possono introdurre gradualmente gli aggiornamenti o isolare i deployment difettosi, lasciando i sistemi esposti durante le finestre di aggiornamento critiche.
Automazione della conformità
Rispettare standard normativi come GDPR o HIPAA mantenendo cicli di deployment veloci è un grande ostacolo per i metodi tradizionali [8]La natura manuale di questi processi rende l'applicazione coerente di norme di sicurezza quasi impossibile.
I numeri rivelano una realtà preoccupante. Settantasei percento dei professionisti della sicurezza segnalano difficoltà a favorire la collaborazione tra team di sicurezza e sviluppo. [3]Mentre il 54% delle aziende ammette che i loro team IT non sono preparati per gli attacchi informatici [4]. Questi problemi sono aggravati dalle previsioni di Cybersecurity Ventures, che stimano che il costo degli attacchi informatici raggiungerà i $10,5 trilioni annualmente entro il 2025 [9].
Flussi di lavoro tradizionali mancano di registrazione completa e visibilità, rendendo più difficile dimostrare la conformità durante gli audit o le indagini. [1]. Al contrario, i flussi di lavoro CI/CD moderni integrano controlli di conformità automatizzati, offrendo una soluzione più affidabile. Senza questi strumenti, i metodi tradizionali lasciano le organizzazioni vulnerabili a violazioni e sanzioni regolatorie
Breve di Prevenzione
Metodi di distribuzione tradizionali falliscono nel proteggere contro gli attacchi di catena di fornitura sofisticati. L'assenza di monitoraggio continuo e di controlli di sicurezza automatizzati crea zone d'ombra che gli attaccanti possono sfruttare. Una ricerca della Fondazione CD mette in evidenza che le organizzazioni che utilizzano strumenti CI/CD hanno un miglioramento della prestazione di consegna del software [10]un beneficio che le approcci tradizionali ignorano completamente.
Gli attacchi alla catena di fornitura illustrano bene queste vulnerabilità. Gli attaccanti possono infiltrarsi nei processi di costruzione del software e inserire backdoor negli aggiornamenti, compromettendo interi sistemi.
Un altro punto debole è l'isolamento dell'ambiente. I metodi tradizionali spesso falliscono nel separare efficacemente gli ambienti di test, di staging e di produzione, portando a leak di dati o alla deploymen inavvertita di code [2]Il 2022 LastPass un attacco è un esempio paradigmatico. Gli attaccanti hanno accesso all'ambiente di sviluppo fonte code e l'hanno utilizzato per compromettere i backup dei database crittografati [3].
Access control is another area where traditional methods fall short. Without automated enforcement of strict access controls, unauthorized users can gain entry to critical resources [1]Gestire le autorizzazioni manualmente rende difficile rispettare il principio di minima autorità, aumentando il rischio di accesso non autorizzato in ambienti di distribuzione complessi.
__CAPGO_KEEP_0__ __CAPGO_KEEP_1__ Interfaccia di dashboard Capgo
Capgo definisce flussi di lavoro predefiniti per i controlli di sicurezza, rendendoli coerenti e affidabili. Integrando direttamente nei flussi di lavoro CI/CD, la piattaforma automatizza la verifica di sicurezza a ogni fase di deploymen
__CAPGO_KEEP_0__
Capgo’s predefined workflows make security checks consistent and reliable. By integrating directly into CI/CD pipelines, the platform automates security verification at every stage of deployment.
Uno dei suoi principali vantaggi è cifra di sicurezza end-to-endche protegge le trasferimenti di dati tra ambienti di sviluppo e produzione. Le informazioni sensibili e le credenziali sono archiviate in modo sicuro, riducendo i potenziali rischi. Inoltre, Capgo rafforza il controllo di accesso implementando le autorizzazioni basate sul ruolo, applicando automaticamente regole rigorose per chiudere le falle di sicurezza.
| Requisito di Sicurezza | Metodo di Implementazione | Processo di Verifica |
|---|---|---|
| Cifra di Dati | Cifra di dati end-to-end | Verifica automatica dei certificati |
| Archiviazione sicura | Archiviazione locale crittografata | Revisione delle autorizzazioni di archiviazione |
| Security del Rete | Imponi connessioni HTTPS | Validazione SSL/TLS |
| Controllo di Accesso | Permessi basati su Ruoli | Test di Autenticazione |
Aggiornamenti in Tempo Reale
Un grande vantaggio dei flussi di lavoro CI/CD di Capgo è la capacità di distribuire patch di sicurezza istantaneamente. Quando si verificano vulnerabilità, i team possono inviare modifiche direttamente in produzione senza attendere l'approvazione dei tradizionali negozi di app.
Questa capacità è particolarmente critica per l'indirizzo delle vulnerabilità zero-day, poiché gli sviluppatori possono agire immediatamente per proteggere gli utenti. Il sistema live update di Capgo garantisce la conformità con le linee guida di Apple e Android mentre abilita modifiche immediate.
Per una maggiore sicurezza, le funzionalità di rollback consentono ai team di tornare a una versione stabile se una patch causa problemi imprevisti. Il controllo di versione integrato mantiene un registro dettagliato di ogni aggiornamento, offrendo una cronologia chiara per gli audit e le risposte future alle minacce. Questa combinazione di aggiornamenti in tempo reale e documentazione robusta riduce il downtime e l'impatto sugli utenti.
Automazione della Conformità
Capgo semplifica la conformità regolamentare incorporando controlli e registri di audit direttamente nel processo di distribuzione. Invece di affidarsi a revisioni manuali, la piattaforma automa la validazione della conformità, garantendo che i trattamenti dei dati, gli standard di crittografia e i controlli di accesso soddisfino i requisiti regolamentari prima che code raggiunga la produzione.
Ogni distribuzione genera un tracciato di audit automatico, che documenta ogni modifica - chi l'ha fatta, quando è successo e quali validazioni sono state eseguite. Questo dettagliato record-tenimento soddisfa le esigenze delle autorità regolatorie e è difficile da raggiungere manualmente su larga scala.
Capgo's framework open-source supporta ulteriormente la trasparenza durante gli audit di conformità. Le organizzazioni possono mostrare esattamente come funzionano i loro processi di sicurezza, fornendo un ulteriore strato di fiducia ai regolatori. Queste verifiche di conformità automatizzate funzionano in modo trasparente con Capgo's misure di sicurezza più ampie, creando le basi per una prevenzione efficace delle violazioni.
Breve Prevenzione di violazioni
Capgo's integrazione CI/CD costruisce più strati di difesa per controbilanciare le minacce in evoluzione. Automatizzando i processi di sicurezza critici, riduce gli errori umani e rafforza la protezione contro gli attacchi sofisticati.
Esempio, la piattaforma rafforza la sicurezza della catena di fornitura scansando e validando le dipendenze. Il flusso di lavoro identifica le vulnerabilità nei componenti terzi, bloccando i pacchetti compromessi dalla produzione. Questa approccio proattivo assicura che le minacce emergenti vengano affrontate prima che possano causare danni, rafforzando la resilienza del sistema.
Vantaggi e svantaggi
Una volta esplorati i Capgo feature di CI/CD, esaminiamo le principali caratteristiche e le debolezze di ogni approccio. Entrambi i metodi di distribuzione tradizionali e i flussi di lavoro CI/CD portano i loro benefici e sfide, soprattutto quando si tratta della sicurezza delle app. Questa comparazione si basa su discussioni precedenti sulla sicurezza, sulla velocità degli aggiornamenti, sulla conformità e sulla prevenzione delle violazioni.
Vantaggi della distribuzione tradizionale
La distribuzione tradizionale si distingue quando si tratta della controllo dell'integrità dei dati e della gestione[14]. Questi metodi consentono alle aziende di mantenere un controllo diretto, che può essere particolarmente utile per le organizzazioni con requisiti regolatori o operativi rigorosi. Per le imprese che priorizzano livelli alti di controllo, le distribuzioni tradizionali offrono una soluzione affidabile.
Debolezze della distribuzione tradizionale
Tuttavia, la distribuzione tradizionale ha i suoi svantaggi, soprattutto in scalabilità[14]. Si trova a fatica a rispondere rapidamente a nuove minacce di sicurezza, lasciando i sistemi vulnerabili per periodi più lunghi. Inoltre, i metodi tradizionali possono essere lenti quando i requisiti dei clienti non sono chiaramente definiti[13]. Questo ritardo può rallentare la distribuzione di patch di sicurezza, aumentando l'esposizione a potenziali minacce a causa della mancanza di feedback o aggiornamenti in tempo reale.
Invece, i flussi di lavoro CI/CD di Capgo sono progettati per affrontare queste sfide con automazione e funzionalità in tempo reale.
Vantaggi di CI/CD con Capgo
Capgo trasforma la sicurezza in un punto di forza automatizzando compiti che spesso rappresentano dei blocchi in flussi di lavoro tradizionali. analisi in tempo reale e tracciamento degli errori, Capgo consente il monitoraggio proattivo e la risoluzione rapida di problemi[12].
, __CAPGO_KEEP_0__ consente il monitoraggio proattivo e la risoluzione rapida di problemi $300Capgo è notevolmente più economico rispetto alla norma dell'industria $500+ , __CAPGO_KEEP_0__ è notevolmente più economico rispetto alla norma dell'industria di automazione della rotazione dei token e l'automazione della rotazione dei tokenFornisci una sicurezza di livello aziendale senza il fastidio di gestire più fornitori.
CI/CD con Capgo Svantaggi
Despite these advantages, adopting Capgo’s CI/CD workflows requires teams to adapt. For organizations used to traditional methods, there’s an initial learning curve and a need for training to adjust workflows. This shift may take time and effort. Additionally, some teams in highly specialized environments might prioritize the granulare controllo il controllo offerto dai metodi di distribuzione tradizionali rispetto all'automazione dei flussi di lavoro CI/CD[14].
| Feature | Distribuzione Tradizionale | Flussi di lavoro CI/CD di Capgo |
|---|---|---|
| Verifica della sicurezza | Manuale, sporadico | Automatizzato, continuo |
| Aggiornamenti in tempo reale | No | Sì |
| Automazione della conformità | Limitato | Sì |
| Prevenzione di violazioni | Limitato | Crittografia end-to-end, rollback |
| Escalabilità | Limitato | Alto |
| Tempo di risposta | Ore a giorni | Minuti |
| Efficienza dei Costi | Variabile | Dal $12/mese |
Questa comparazione mette in evidenza i compromessi: i metodi di distribuzione tradizionali offrono un controllo senza eguali, mentre i flussi di lavoro CI/CD di Capgo eccellono nell'automazione, nella velocità e nella scalabilità. Nella attuale e veloce evoluzione del panorama di sicurezza, le soluzioni automatizzate come i flussi di lavoro CI/CD di Capgo con test di sicurezza automatizzati[11] sono sempre più essenziali per mantenere pratiche di sicurezza solide in ambienti di sviluppo dinamici.
Conclusioni
La transizione dai metodi di distribuzione più vecchi ai flussi di lavoro CI/CD sta cambiando il modo in cui gli sviluppatori affrontano la sicurezza degli app. Le distribuzioni tradizionali possono fornire un controllo dettagliato, ma falliscono nel fornire la velocità e l'automazione necessarie per affrontare l'attuale e veloce panorama di minacce.
"I CI/CD sono essenziali per lo sviluppo software moderno perché automatizzano i test e la distribuzione, migliorano la qualità del software, accelerano i cicli di rilascio e migliorano la sicurezza." - Gyan Chawdhary, VP, Kontra Application Security Training, Security Compass [15]
Uno dei maggiori vantaggi dei Flussi di CI/CD la loro capacità di integrare controlli di sicurezza nel processo di sviluppo, piuttosto che lasciare la sicurezza come un dopo pensiero [1]. Questa approccio proattivo è particolarmente critico poiché Gartner sottolinea il rischio continuo di attacchi alla catena di fornitura [4]. By addressing vulnerabilities early, CI/CD provides a powerful defense against such threats, paving the way for tools like Capgo to offer even stronger protection.
Capgo's integrazione CI/CD prende questo un passo in avanti con funzionalità come test di sicurezza automatizzati, crittografia end-to-end, monitoraggio in tempo reale e opzioni di rollback istantaneo. Queste funzionalità consentono alle squadre di individuare vulnerabilità in anticipo e ridurre significativamente il Tempo Medio di Recupero (TMR) isolando le problematiche in modo efficiente [5].
Adottare flussi di CI/CD con automatizzazione della sicurezza integrata non è più facoltativo - è una necessità. La detezione precoce di vulnerabilità, i controlli di conformità automatizzati e i tempi di rimediamento più rapidi [16] create a level of security that traditional methods simply can’t match. Tools like Capgo make this shift manageable, providing the automation and monitoring needed to keep up with security challenges without slowing down development.
In questo ambiente veloce, la vera domanda non è se CI/CD dovrebbe essere parte della tua strategia di sicurezza - è quanto velocemente puoi implementarlo prima che la prossima vulnerabilità colpisca.
FAQs
::: faq
Come l'automazione nei flussi di lavoro CI/CD rende le app più sicure rispetto ai metodi tradizionali?
Come l'Automazione in CI/CD Migliaia la Sicurezza delle App
L'automazione nei flussi di lavoro CI/CD gioca un ruolo fondamentale nel migliorare la sicurezza delle app integrando controlli di sicurezza direttamente nel processo di sviluppo. Con test automatizzati e rilevamento di vulnerabilità, i potenziali problemi possono essere identificati in anticipo, riducendo le probabilità di rilasciare code. A differenza degli approcci manuali, l'automazione riduce gli errori umani e garantisce un adesione coerente ai standard di sicurezza.
Un altro vantaggio dei CI/CD è la capacità di distribuire aggiornamenti e patch rapidamente - essenziale per affrontare le minacce emergenti. I metodi tradizionali, con i loro cicli di rilascio più lenti, lasciano spesso le applicazioni vulnerabili per periodi più lunghi. I flussi di lavoro CI/CD, d'altra parte, semplificano gli aggiornamenti e integrano la sicurezza in ogni fase dello sviluppo. Questo approccio non solo rafforza la sicurezza ma anche mantiene il processo di sviluppo agile e efficiente. :::
::: faq
Quali sfide potrebbero affrontare le organizzazioni quando passano da metodi di distribuzione tradizionali a flussi di lavoro CI/CD?
Passare da metodi di distribuzione più vecchi a flussi di lavoro CI/CD comporta le sue difficoltà. Uno dei maggiori problemi? La resistenza al cambiamento. i membri del team potrebbero sentirsi a disagio nel passare a nuovi processi, a causa delle preoccupazioni per la sicurezza del lavoro o semplicemente per la paura del sconosciuto. Questa esitazione può portare a frizioni tra i team di sviluppo e operazioni, rendendo la collaborazione più difficile del necessario.
Un altro grande ostacolo è l’ integrazione degli strumenti CI/CD into existing systems. Updating legacy systems to work with modern tools isn’t always straightforward - it takes time, effort, and often a complete overhaul of workflows. Plus, without adequate training, teams can find themselves overwhelmed, unable to take full advantage of what CI/CD has to offer.
E poi c'è il problema di mantenere sicurezza e conformità in a fast-moving deployment environment. Traditional methods often rely on rigid controls, but CI/CD’s rapid cycles demand a more flexible approach. Striking the right balance between speed and safeguarding data, while staying compliant with regulations, requires meticulous planning and execution. :::
::: faq
Come l'integrazione CI/CD di Capgo aiuta a garantire la conformità alle normative come GDPR e HIPAA durante gli aggiornamenti dell'app?
La integrazione di Capgo per CI/CD rafforza l'adeguamento alle normative come GDPR GDPR HIPAA automando i passaggi di sicurezza critici durante gli aggiornamenti dell'app. Ciò comporta l'implementazione crittografia end-to-end per proteggere i dati sensibili, utilizzando metodi di consegna sicuri per gli aggiornamenti e condurre controlli di conformità a ogni fase di distribuzione.
Queste misure non solo tengono i dati degli utenti al sicuro, ma anche assicurano che gli aggiornamenti siano conformi alle rigorose normative richieste, riducendo le possibilità di violazioni dei dati mentre mantenendo la prestazione dell'applicazione liscia e ininterrotta. :::
Continua da Come i workflow CI/CD migliorano la sicurezza dell'applicazione
Se stai utilizzando Come i flussi CI/CD migliorano la sicurezza delle app per pianificare la sicurezza e la conformità, connettilo con crittografia per la descrizione dettagliata in Crittografia conformità per i dettagli di implementazione in Compliance, Capgo Scanner di Sicurezza per il workflow del prodotto in Capgo Scanner di Sicurezza Capgo Sicurezza per il flusso di lavoro del prodotto in Capgo Sicurezza, e Capgo Centro di Trust per il workflow del prodotto nel Capgo Centro di Trust.



