
Les workflows CI/CD sécurisent vos apps en automatisant les contrôles de sécurité et en accélérant les correctifs. Les méthodes de déploiement traditionnelles reposent sur des processus manuels, plus lents et qui laissent les apps vulnérables aux attaques. Voici comment les workflows CI/CD améliorent la sécurité des apps et pourquoi ils sont essentiels :
- Contrôles de sécurité automatisésLes pipelines CI/CD détectent les problèmes tôt, réduisant les risques avant le déploiement.
- Mises à jour plus rapides: Instant fixes for vulnerabilities, unlike manual methods that can take weeks.
- Conformité intégrée: Des contrôles de conformité automatisés garantissent le respect des normes réglementaires sans effort manuel.
- Prévenir les failles: Des fonctionnalités comme le chiffrement, l'accès basé sur les rôles et l'analyse des dépendances bloquent les attaques.
Comparaison rapide
| Fonctionnalité | Déploiement manuel | Workflows CI/CD |
|---|---|---|
| Contrôles de sécurité | Manuel, peu fréquent | Automatisé, continu |
| Vitesse de mise à jour | Lent (semaines/mois) | Rapide (minutes/heures) |
| Conformité | Limité | Automatisé |
| Prévention des violations | Basique | Avancé (chiffrement, rollback) |
Les workflows CI/CD, comme ceux proposés par Capgo, sont essentiels pour la sécurité des apps modernes. Ils font gagner du temps, réduisent les erreurs et protègent contre les menaces. Si vous utilisez encore des méthodes manuelles, il est temps de changer avant la prochaine vulnérabilité.
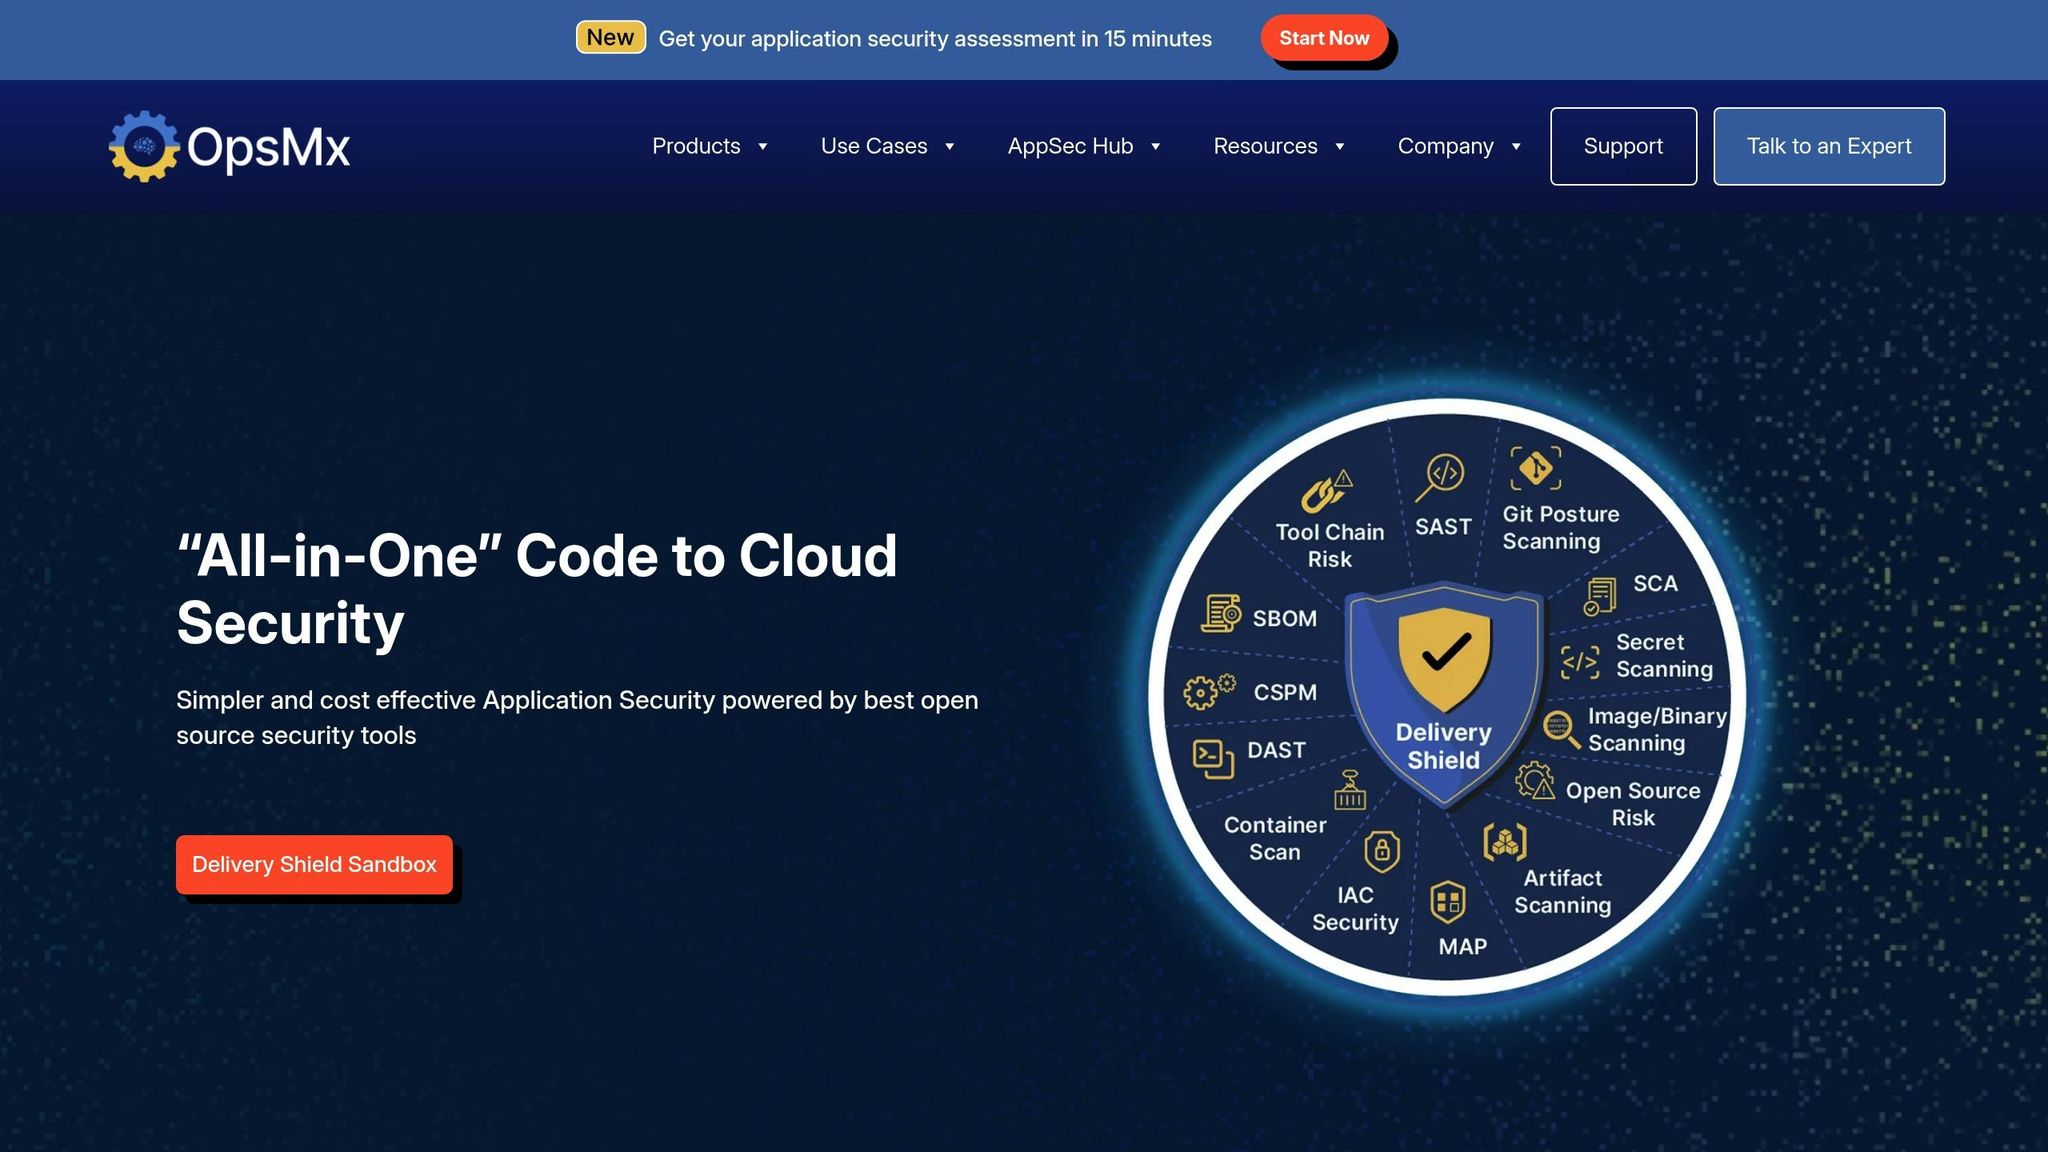
Étapes concrètes pour sécuriser vos pipelines CI/CD | Livraison logicielle sécurisée | OpsMx Bouclier de déploiement
1. Les méthodes de déploiement traditionnelles
Les méthodes de déploiement traditionnelles reposent lourdement sur des processus manuels et des contrôles de sécurité obsolètes, laissant les systèmes exposés à de graves vulnérabilités. Ces méthodes utilisent souvent des pipelines monolithiques et rigides qui manquent de la flexibilité nécessaire pour répondre rapidement aux menaces de sécurité ou déployer des mises à jour urgentes. [7].
Vérification de sécurité
La vérification manuelle de la sécurité introduit de nombreux points faibles. Les organisations font souvent face à des difficultés pour gérer les composants tiers et, sans processus de validation appropriés, les attaquants peuvent exploiter ces failles. Ils pourraient injecter du code malveillant, manipuler des changements ou contourner totalement la sécurité. [1]. Les bibliothèques obsolètes aggravent encore le problème, exposant les systèmes à des vulnérabilités connues. [2]. Un exemple frappant est celui de 2017, Uber lors d'une faille où un GitHub le dépôt a révélé des identifiants d'accès. Cette erreur a permis à des attaquants de s'infiltrer Uber’s AWS le compte, compromettant les données personnelles de près de 60 millions d'utilisateurs [3].
De plus, des tests insuffisants peuvent entraîner des erreurs de configuration qui passent inaperçues, laissant des failles de sécurité persistantes [2]. Ces problèmes retardent les correctifs critiques, augmentant le risque d'exploitation.
Mises à jour en temps réel
Les méthodes de déploiement traditionnelles peinent à gérer efficacement les mises à jour en temps réel. Leurs processus linéaires ralentissent l'itération, rendant difficile le déploiement de correctifs de sécurité urgents ou le rollback de changements problématiques [7]. Contrairement aux pipelines CI/CD modernes, capables d'implémenter des correctifs en quelques heures, les approches traditionnelles peuvent prendre des semaines, voire des mois [6].
Ce délai devient un risque majeur lorsque des vulnérabilités de sécurité apparaissent. Des bugs qui pourraient être résolus rapidement avec des méthodes modernes persistent bien plus longtemps avec les systèmes traditionnels. De plus, ces méthodes ne prennent pas en charge les pratiques de déploiement avancées comme les releases blue-green ou canary [7]. Sans ces capacités, les organisations ne peuvent pas introduire progressivement des mises à jour ou isoler les déploiements défectueux, laissant les systèmes exposés lors des fenêtres de mise à jour critiques.
Automatisation de la conformité
Respecter les normes réglementaires comme le RGPD ou HIPAA tout en maintenant des cycles de déploiement rapides est un défi majeur pour les méthodes traditionnelles [8]. La nature manuelle de ces processus rend l'application constante de la conformité presque impossible.
Les chiffres révèlent une réalité préoccupante. 76 % des professionnels de la sécurité déclarent éprouver des difficultés à favoriser la collaboration entre les équipes de sécurité et de développement. [3], alors que 54 % des entreprises admettent que leurs équipes IT ne sont pas préparées aux cyberattaques [4]. Ces défis sont accentués par les prévisions de Cybersecurity Ventures, dont le coût estimé de la cybercriminalité atteindra 10,5 billions de dollars par an d'ici 2025 [9].
Les workflows traditionnels manquent également de logs et de visibilité complets, ce qui rend plus difficile la preuve de conformité lors d'audits ou d'enquêtes. [1]. En revanche, les pipelines CI/CD modernes intègrent des contrôles de conformité automatisés, offrant une solution plus fiable. Sans ces outils, les méthodes traditionnelles laissent les organisations vulnérables aux failles et aux sanctions réglementaires.
Prévention des violations
Les méthodes de déploiement traditionnelles ne suffisent plus pour se protéger contre les attaques sophistiquées de la supply chain. L'absence de surveillance continue et de contrôles de sécurité automatisés crée des zones d'ombre que les attaquants peuvent exploiter. Des recherches menées par Fondation CD souligne que les organisations utilisant des outils CI/CD bénéficient de meilleures performances de livraison logicielle [10], un avantage que les approches traditionnelles ignorent totalement.
Les attaques de la supply chain illustrent parfaitement ces vulnérabilités. Les attaquants peuvent infiltrer les processus de build et intégrer des backdoors dans les mises à jour, compromettant ainsi des systèmes entiers.
Un autre point faible est l'isolation des environnements. Les méthodes traditionnelles échouent souvent à séparer efficacement les environnements de test, de staging et de production, entraînant des fuites de données ou le déploiement involontaire de code [2]. L'année 2022 LastPass en 2022 en est un exemple frappant. Des attaquants ont accédé au code source de l'environnement de développement et l'ont utilisé pour compromettre des sauvegardes de bases de données chiffrées. [3].
Le contrôle d'accès est un autre domaine où les méthodes traditionnelles font défaut. Sans application automatisée de contrôles d'accès stricts, des utilisateurs non autorisés peuvent accéder à des ressources critiques [1]. La gestion manuelle des permissions rend difficile le respect du principe du moindre privilège, augmentant le risque d'accès non autorisés dans des configurations de déploiement complexes.
2. Les workflows CI/CD avec Capgo
Capgo apporte une automatisation moderne aux workflows CI/CD, simplifiant les contrôles de sécurité et minimisant les vulnérabilités manuelles. Cette approche continue garantit une base de sécurité solide tout au long du cycle de développement, s'éloignant des méthodes manuelles obsolètes qui laissaient souvent des failles.
Vérification de sécurité
Les workflows prédéfinis de Capgo rendent les contrôles de sécurité cohérents et fiables. En s'intégrant directement dans les pipelines CI/CD, la plateforme automatise la vérification de la sécurité à chaque étape du déploiement.
L'une de ses fonctionnalités clés est chiffrement de bout en bout, qui protège les transferts de données entre les environnements de développement et de production. Les informations sensibles et les identifiants sont stockés de manière sécurisée, réduisant les risques potentiels. De plus, Capgo renforce le contrôle d'accès en implémentant des permissions basées sur les rôles, appliquant automatiquement des règles strictes pour combler les failles de sécurité.
| Exigence de sécurité | Méthode d'implémentation | Processus de vérification |
|---|---|---|
| Chiffrement des données | Chiffrement de bout en bout | Vérification automatisée des certificats |
| Stockage sécurisé | Stockage local chiffré | Vérification des permissions de stockage |
| Sécurité réseau | Forcer les connexions HTTPS | Validation SSL/TLS |
| Contrôle d'accès | Permissions basées sur les rôles | Tests d'authentification |
Mises à jour en temps réel
L'un des avantages majeurs des workflows CI/CD de Capgo est de pouvoir déployer des correctifs de sécurité instantanément. En cas de vulnérabilité, les équipes peuvent pousser les correctifs directement en production sans attendre les validations traditionnelles des stores.
Cette capacité est particulièrement essentielle pour traiter les vulnérabilités zero-day, car les développeurs peuvent agir immédiatement pour protéger les utilisateurs. Le système live update de Capgo garantit la conformité aux directives d'Apple et d'Android tout en permettant des correctifs immédiats.
Pour plus de sécurité, les fonctionnalités de rollback permettent aux équipes de revenir à une version stable si un correctif cause des problèmes imprévus. Le contrôle de version intégré conserve des logs détaillés de chaque mise à jour, offrant une chronologie claire pour les audits et les futures réponses aux menaces. Cette combinaison de mises à jour en temps réel et d'une documentation solide minimise les temps d'arrêt et l'impact sur les utilisateurs.
Automatisation de la conformité
Capgo simplifie la conformité réglementaire en intégrant des contrôles et des pistes d'audit directement dans le processus de déploiement. Au lieu de s'appuyer sur des revues manuelles, la plateforme automatise la validation de la conformité, garantissant que la gestion des données, les normes de chiffrement et les contrôles d'accès respectent les exigences réglementaires avant que code n'atteigne la production.
Chaque déploiement génère une piste d'audit automatique, documentant chaque changement : qui l'a effectué, quand cela s'est produit et quelles validations ont été réalisées. Cette traçabilité détaillée répond aux exigences des autorités de réglementation et est difficile à obtenir manuellement à grande échelle.
Le framework open source de Capgo renforce la transparence lors des audits de conformité. Les organisations peuvent démontrer précisément le fonctionnement de leurs processus de sécurité, offrant ainsi une couche de confiance supplémentaire aux régulateurs. Ces contrôles de conformité automatisés s'intègrent parfaitement aux mesures de sécurité globales de Capgo, posant les bases d'une prévention efficace des failles.
Prévention des violations
L'intégration CI/CD de Capgo crée plusieurs couches de défense pour contrer les menaces évolutives. En automatisant les processus de sécurité critiques, elle réduit l'erreur humaine et renforce la protection contre les attaques sophistiquées.
Par exemple, la plateforme améliore la sécurité de la supply chain en scannant et en validant les dépendances. Le pipeline identifie les vulnérabilités dans les composants tiers, empêchant les packages compromis d'atteindre la production. Cette approche proactive garantit que les menaces émergentes sont traitées avant de causer des dommages, renforçant la résilience globale du système.
Avantages et inconvénients
Après avoir exploré les fonctionnalités CI/CD de Capgo, analysons les forces et faiblesses de chaque approche. Les méthodes de déploiement traditionnelles et les workflows CI/CD apportent chacun leur lot d'avantages et de défis, surtout en matière de sécurité applicative. Cette comparaison s'appuie sur nos discussions précédentes concernant la sécurité, la vitesse de mise à jour, la conformité et la prévention des failles.
Avantages du déploiement traditionnel
Les méthodes de déploiement traditionnelles excellent lorsqu'il s'agit du contrôle de l'intégrité et de la gestion des données[14]. Ces méthodes permettent aux entreprises de garder un contrôle direct, ce qui est particulièrement utile pour les organisations ayant des exigences réglementaires ou opérationnelles strictes. Pour les entreprises privilégiant un haut niveau de contrôle, les déploiements traditionnels offrent une solution fiable.
Inconvénients du déploiement traditionnel
Cependant, le déploiement traditionnel présente des inconvénients, notamment en termes d' scalabilité[14]. Il peine à réagir rapidement aux nouvelles menaces de sécurité, laissant les systèmes vulnérables plus longtemps. De plus, les méthodes traditionnelles peuvent être lentes lorsque les besoins des clients ne sont pas clairement définis[13]. Ce délai peut ralentir le déploiement des correctifs de sécurité, augmentant l'exposition aux menaces potentielles par manque de feedback ou de mises à jour en temps réel.
D'un autre côté, les workflows CI/CD de Capgo sont conçus pour relever ces défis grâce à l'automatisation et des capacités en temps réel.
Avantages de la CI/CD avec Capgo
Capgo transforme la sécurité en un atout en automatisant les tâches qui freinent souvent les workflows traditionnels. Avec des analyses en temps réel et et le suivi des erreurs, Capgo permet une surveillance proactive et une résolution rapide des problèmes[12].
L'efficacité des coûts est un autre atout majeur. Avec un coût d'exploitation mensuel d'environ $300, Capgo est nettement plus abordable que la norme du secteur de $500+ pour des outils d'automatisation de la sécurité similaires. Ses fonctionnalités intégrées, telles que l'automatisation de la rotation des tokens et chiffrement de bout en bout, offrent une sécurité de niveau entreprise sans la complexité de gérer plusieurs fournisseurs.
Inconvénients de la CI/CD avec Capgo
Malgré ces avantages, l'adoption des workflows CI/CD de Capgo demande une adaptation. Pour les organisations habituées aux méthodes traditionnelles, il y a une courbe d'apprentissage initiale et un besoin de formation pour ajuster les workflows. Ce changement peut demander du temps et des efforts. De plus, certaines équipes dans des environnements très spécialisés pourraient privilégier le contrôle granulaire offert par les méthodes de déploiement traditionnelles plutôt que les bénéfices d'automatisation des workflows CI/CD[14].
| Fonctionnalité | Déploiement traditionnel | Workflows CI/CD Capgo |
|---|---|---|
| Vérification de sécurité | Manuel, peu fréquent | Automatisé, continu |
| Mises à jour en temps réel | Non | Oui |
| Automatisation de la conformité | Limité | Oui |
| Prévention des violations | Limité | Chiffrement de bout en bout, rollback |
| Scalabilité | Limité | Haute |
| Temps de réponse | De quelques heures à quelques jours | Minutes |
| Efficacité des coûts | Variable | À partir de 12 $/mois |
Cette comparaison met en lumière les compromis : les méthodes de déploiement traditionnelles offrent un contrôl’inégalé, tandis que les workflows CI/CD de Capgo se démarquent par leur automatisation, leur rapidité et leur scalabilité. Dans un contexte de sécurité en évolution rapide, les solutions automatisées comme l'intégration CI/CD de Capgo avec des tests de sécurité automatisés[11] sont de plus en plus essentiels pour maintenir des pratiques de sécurité robustes dans des environnements de développement dynamiques.
Conclusion
Le passage des anciennes méthodes de déploiement vers les workflows CI/CD redéfinit la façon dont les développeurs abordent la sécurité des applications. Les déploiements traditionnels offrent un contrôle fin, mais ne permettent pas la vitesse et l'automatisation nécessaires face à des menaces qui évoluent rapidement.
« Le CI/CD est essentiel au développement logiciel moderne : il automatise les tests et le déploiement, améliore la qualité logicielle, accélère les cycles de release et renforce la sécurité. » - Gyan Chawdhary, VP, Kontra Application Security Training, Security Compass [15]
L'un des principaux avantages des workflows CI/CD est leur capacité à intégrer des contrôles de sécurité tout au long du processus de développement, plutôt que de reléguer la sécurité au second plan [1]. Cette approche proactive est particulièrement importante alors que Gartner met en lumière le risque constant des attaques de la supply chain [4]. En traitant les vulnérabilités tôt, le CI/CD offre une défense puissante contre ces menaces, ouvrant la voie à des outils comme Capgo pour une protection encore accrue.
L'intégration CI/CD de Capgo va encore plus loin avec des fonctionnalités comme les tests de sécurité automatisés, le chiffrement de bout en bout, la surveillance en temps réel et des options de rollback instantané. Ces capacités permettent aux équipes de détecter les vulnérabilités tôt et de réduire significativement le Mean Time to Recovery (MTTR) en isolant efficacement les problèmes [5].
Adopter des workflows CI/CD avec automatisation de la sécurité intégrée n'est plus une option, c'est une nécessité. La détection précoce des vulnérabilités, les contrôles de conformité automatisés et des délais de remédiation plus courts [16] créent un niveau de sécurité que les méthodes traditionnelles ne peuvent tout simplement pas égaler. Des outils comme Capgo rendent cette transition gérable, en fournissant l'automatisation et la surveillance nécessaires pour relever les défis de sécurité sans ralentir le développement.
Dans l'environnement effréné d'aujourd'hui, la vraie question n'est pas de savoir si le CI/CD doit faire partie de votre stratégie de sécurité, mais à quelle vitesse vous pouvez l'implémenter avant la prochaine vulnérabilité.
FAQ
::: faq
Comment l'automatisation des workflows CI/CD sécurise-t-elle les apps par rapport aux méthodes traditionnelles ?
Comment l'automatisation du CI/CD renforce la sécurité des apps
L'automatisation dans les workflows CI/CD joue un rôle clé pour renforcer la sécurité des apps en intégrant des contrôles de sécurité directement dans le processus de développement. Grâce aux tests automatisés et aux scans de vulnérabilités, les problèmes potentiels peuvent être identifiés tôt, réduisant ainsi les risques de publier des code non sécurisés. Contrairement aux approches manuelles, l'automatisation réduit l'erreur humaine et garantit le respect constant des standards de sécurité.
Un autre avantage du CI/CD est la capacité de déployer des mises à jour et des correctifs rapidement, ce qui est essentiel pour contrer les menaces émergentes. Les méthodes traditionnelles, avec leurs cycles de release plus lents, laissent souvent les applications vulnérables plus longtemps. À l'inverse, les workflows CI/CD simplifient les mises à jour et intègrent la sécurité à chaque phase du développement. Cette approche renforce non seulement la sécurité, mais maintient aussi l'agilité et l'efficacité du processus de développement. :::
::: FAQ
Quels défis les organisations peuvent-elles rencontrer en passant des méthodes de déploiement traditionnelles aux workflows CI/CD ?
La transition des anciennes méthodes de déploiement vers les workflows CI/CD comporte son lot d'obstacles. L'un des plus importants ? La résistance au changement. Les membres de l'équipe peuvent se sentir mal à l'aise face à l'adoption de nouveaux processus, que ce soit par crainte pour leur poste ou simplement par peur de l'inconnu. Cette hésitation peut créer des frictions entre les équipes de développement et d'opérations, rendant la collaboration plus difficile qu'elle ne devrait l'être.
Un autre obstacle majeur est l' intégration des outils CI/CD dans les systèmes existants. Mettre à jour des systèmes legacy pour qu'ils fonctionnent avec des outils modernes n'est pas toujours simple : cela demande du temps, des efforts et souvent une refonte complète des workflows. De plus, sans formation adéquate, les équipes peuvent se retrouver dépassées et incapables de tirer pleinement parti de ce que le CI/CD peut offrir.
Et se pose ensuite le défi de maintenir la sécurité et la conformité dans un environnement de déploiement rapide. Les méthodes traditionnelles reposent souvent sur des contrôles rigides, mais les cycles rapides du CI/CD exigent une approche plus flexible. Trouver le juste équilibre entre vitesse et protection des données, tout en restant conforme aux réglementations, demande une planification et une exécution minutieuses. :::
::: faq
Comment l'intégration CI/CD de Capgo aide-t-elle à garantir la conformité aux réglementations comme le RGPD et HIPAA lors des mises à jour d'applications ?
L'intégration CI/CD de Capgo renforce la conformité aux réglementations telles que RGPD et HIPAA en automatisant les étapes de sécurité critiques lors des mises à jour de l'app. Cela implique de mettre en œuvre chiffrement de bout en bout protéger les données sensibles, utiliser des méthodes de livraison sécurisées pour les mises à jour et effectuer des contrôles de conformité à chaque étape du déploiement.
Ces mesures permettent non seulement de sécuriser les données des utilisateurs, mais aussi de garantir que les mises à jour respectent les exigences réglementaires strictes, minimisant ainsi les risques de fuite de données tout en maintenant des performances fluides et sans interruption. :::
Continuer la lecture : Comment les workflows CI/CD améliorent la sécurité des apps
Si vous utilisez Comment les workflows CI/CD améliorent la sécurité des apps pour planifier la sécurité et la conformité, connectez-l’à Chiffrement pour les détails d'implémentation dans Chiffrement, Conformité pour le détail d’implémentation dans Compliance, Scanner de sécurité Capgo pour le workflow produit dans Capgo Security Scanner, Capgo Sécurité pour le workflow produit dans Capgo Security, et Capgo Centre de confiance pour le workflow produit dans Capgo Trust Center.





