

Alur CI/CD membuat aplikasi lebih aman dengan melakukan pengecekan keamanan otomatis dan mempercepat penyelesaian masalah. Metode pengembangan tradisional bergantung pada proses manual, yang lebih lambat dan meninggalkan aplikasi rentan terhadap serangan. Berikut ini adalah cara alur CI/CD meningkatkan keamanan aplikasi dan mengapa hal ini penting:
- Penyaringan Keamanan Otomatis: Pipa CI/CD menangkap masalah-masalah sebelumnya, mengurangi risiko sebelum pengiriman.
- Perbaruan Lebih Cepat: Perbaikan instan untuk kelemahan, tidak seperti metode manual yang dapat memakan waktu mingguan.
- Kepatuhan Dibangun: Penyaringan kepatuhan otomatis memastikan standar kepatuhan dijalankan tanpa upaya manual.
- Mencegah Pengeboman: Fitur seperti enkripsi, akses berdasarkan peran, dan skanning dependensi menghalangi serangan.
Penggabungan Cepat
| Pengaturan Fitur | Pengiriman Manual | Alur Kerja CI/CD |
|---|---|---|
| Pemeriksaan Keamanan | Manual, jarang | Otomatis, terus-menerus |
| Kecepatan Perbarui | Lambat (minggu/bulan) | Cepat (menit/jam) |
| Kemampuan Mengikuti Peraturan | Terbatas | Otomatis |
| Pencegahan Serangan | Dasar | Maju (enkripsi, rollback) |
Aliran CI/CD, seperti yang ditawarkan oleh CapgoAliran CI/CD ini sangat penting untuk keamanan aplikasi modern. Mereka dapat menghemat waktu, mengurangi kesalahan, dan melindungi dari ancaman. Jika Anda masih menggunakan metode manual, saatnya untuk beralih sebelum kebocoran keamanan berikutnya menyerang.
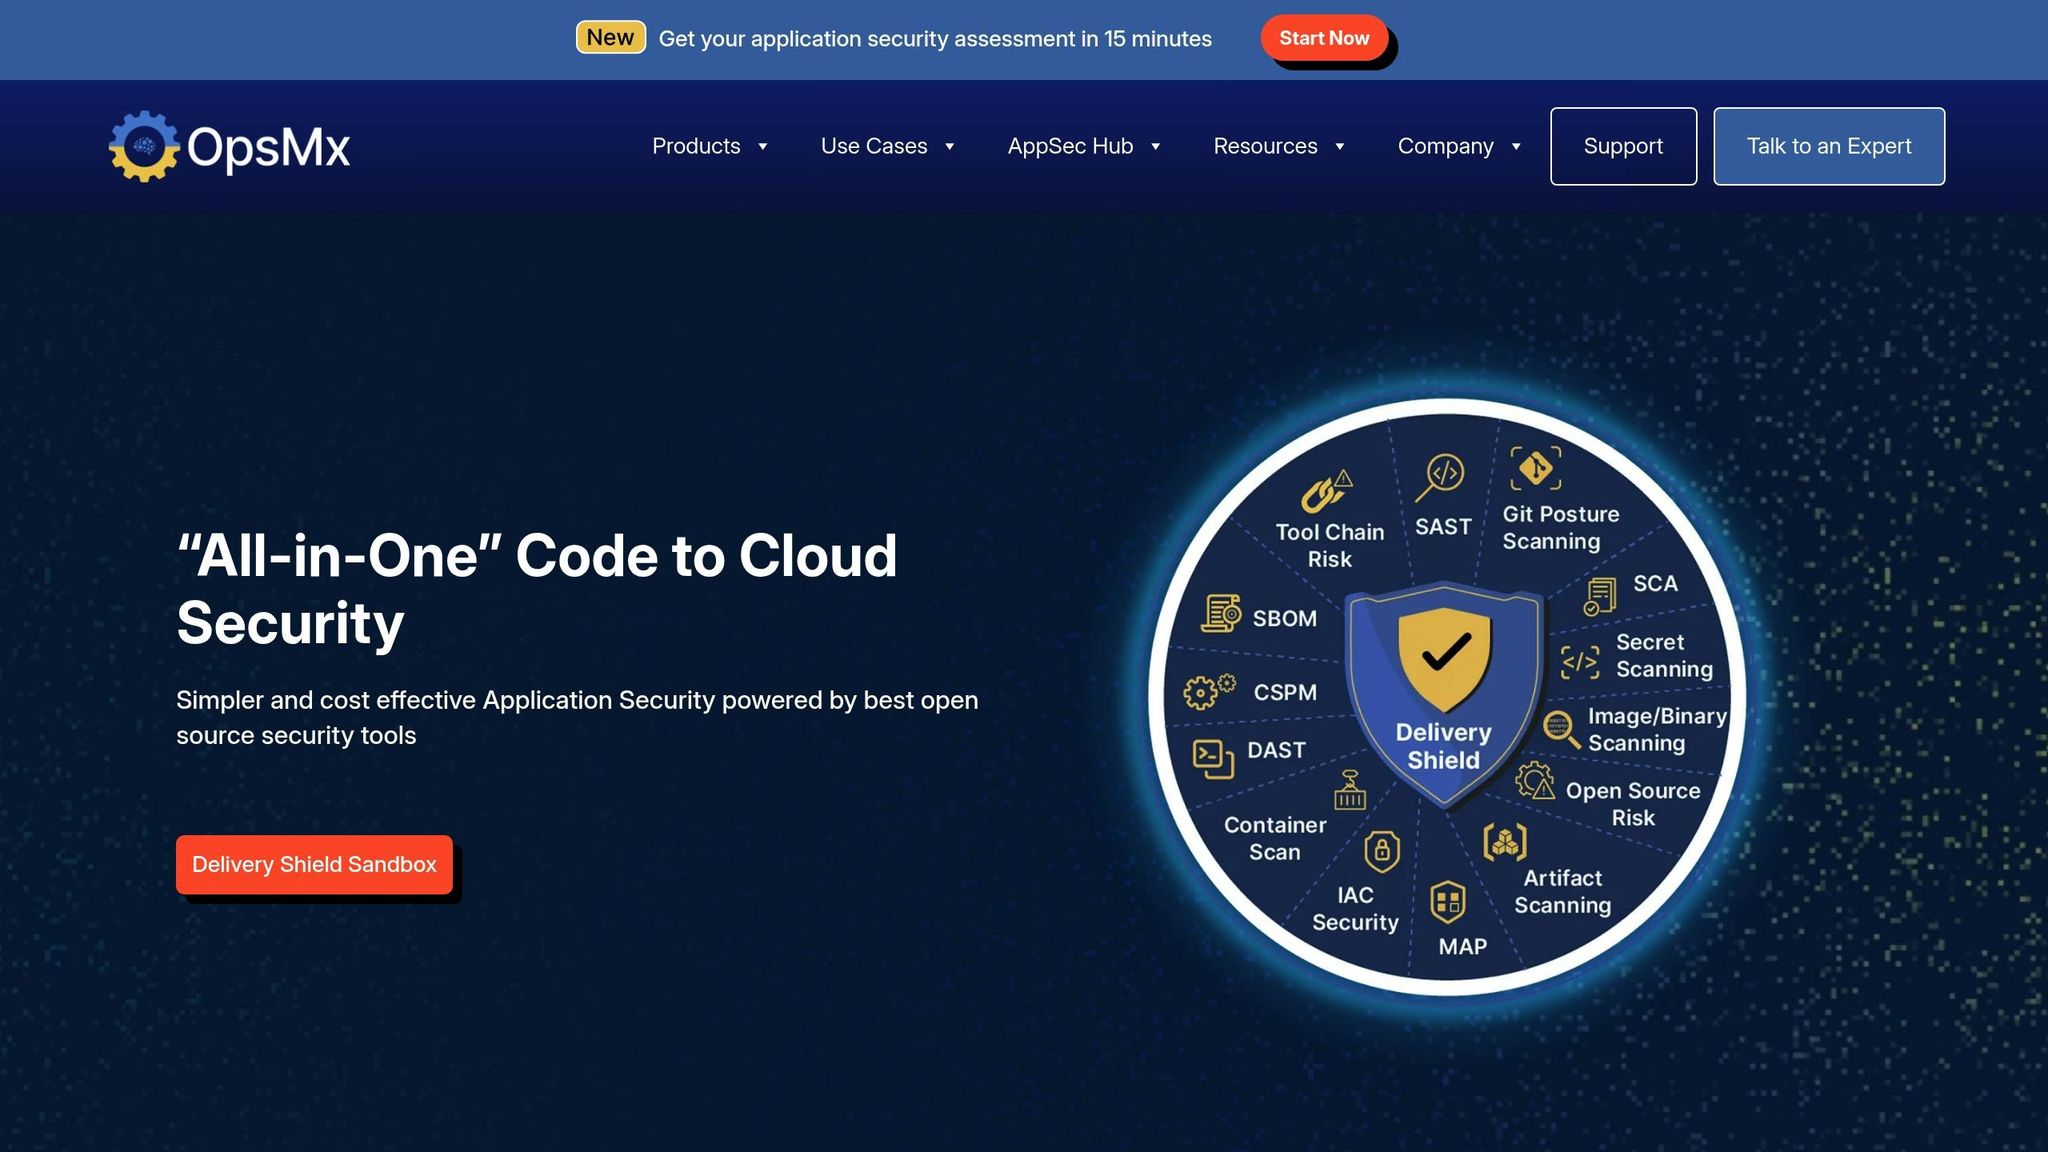
Langkah-Langkah Praktis untuk Meningkatkan Keamanan Pipa CI/CD | Pengiriman Software yang Aman | OpsMx Pelindung Pengiriman
1. Metode Pengiriman Tradisional
Metode pengiriman tradisional sangat bergantung pada proses manual dan pengecekan keamanan yang usang, sehingga membuat sistem terbuka terhadap kebocoran keamanan yang serius. Metode ini sering menggunakan pipa yang monolitik dan rigid, sehingga kurang fleksibel untuk menangani ancaman keamanan atau memperbarui perubahan yang mendesak. [7].
Verifikasi Keamanan
Verifikasi keamanan manual memiliki banyak titik lemah. Organisasi sering menghadapi kesulitan dalam mengelola komponen pihak ketiga, dan tanpa proses validasi yang tepat, penjahat dapat mengeksploitasi celah ini. Mereka mungkin memasukkan kode code yang berbahaya, mengubah perubahan, atau melawan keamanan secara keseluruhan [1]Perpustakaan yang ketinggalan zaman memperburuk masalah ini, mengungkapkan sistem ke kerentanan yang diketahui. [2]Contoh yang menonjol adalah pada tahun 2017, Uber bocoran yang terbuka GitHub repository yang terbuka mengekspos kunci akses. Kesalahan ini memungkinkan penyerang untuk menginfiltrasi Uber's akun AWS, mengorbankan data pribadi dari hampir 60 juta pengguna. Selain itu, pengujian yang tidak memadai dapat menyebabkan kesalahan konfigurasi yang tidak terdeteksi, meninggalkan celah keamanan yang persisten. [3].
Masalah-masalah ini memperlambat perbaikan kritis, meningkatkan risiko eksploitasi. [2]Perpustakaan yang ketinggalan zaman memperburuk masalah ini, mengungkapkan sistem ke kerentanan yang diketahui. Contoh yang menonjol adalah pada tahun 2017, Uber bocoran yang terbuka repository yang terbuka mengekspos kunci akses. Kesalahan ini memungkinkan penyerang untuk menginfiltrasi Uber's akun AWS, mengorbankan data pribadi dari hampir 60 juta pengguna. Selain itu, pengujian yang tidak memadai dapat menyebabkan kesalahan konfigurasi yang tidak terdeteksi, meninggalkan celah keamanan yang persisten. Masalah-masalah ini memperlambat perbaikan kritis, meningkatkan risiko eksploitasi.
Update Berbasis Waktu
Metode deploymen tradisional kesulitan menangani update berbasis waktu secara efisien. Proses linear mereka memperlambat iterasi, membuat sulit untuk mengdeploy patch keamanan darurat atau mengembalikan perubahan yang bermasalah [7]. Berbeda dengan pipa CI/CD modern, yang dapat menerapkan perbaikan dalam beberapa jam, metode tradisional dapat memakan waktu minggu atau bahkan bulan [6].
Keterlambatan ini menjadi ancaman serius ketika terjadi kebocoran keamanan. Bug yang dapat diatasi dengan cepat dengan metode modern tetap lebih lama di bawah sistem tradisional. Selain itu, metode ini tidak mendukung praktik deploymen maju seperti rilis biru- hijau atau rilis kacang [7]. Tanpa kemampuan ini, organisasi tidak dapat secara bertahap memperkenalkan update atau mengisolasi deploymen yang bermasalah, sehingga meninggalkan sistem terbuka selama jendela update kritis
Pengautomatan Komplian
Menemukan standar komplian seperti GDPR atau HIPAA sambil menjaga siklus deploymen cepat adalah hambatan besar bagi metode tradisional [8]. Sifat manual dari proses ini membuat penegakan komplian konsisten hampir mustahil
Angka-angka mengungkapkan kenyataan yang menakutkan. Sembilan puluh enam persen dari profesional keamanan melaporkan kesulitan memfasilitasi kerja sama antara tim keamanan dan pengembangan [3], sementara 54% perusahaan mengakui tim IT mereka tidak siap menghadapi serangan siber [4]Angka-angka ini diperkirakan oleh Cybersecurity Ventures Real-Time Updatesyang memperkirakan biaya kejahatan siber akan mencapai $10,5 triliun setiap tahunnya pada 2025 [9].
Alur kerja tradisional juga kurang memiliki logging yang komprehensif dan visibilitas, sehingga membuat lebih sulit untuk membuktikan kelayakan selama audit atau penyelidikan [1]Di sisi lain, pipeline CI/CD modern mengintegrasikan pengecekan kelayakan otomatis, menawarkan solusi yang lebih dapat diandalkan
Tidak ada alat-alat ini, metode tradisional meninggalkan organisasi rentan terhadap serangan dan sanksi regulasi
Pencegahan Serangan Metode pengembangan tradisional gagal melindungi terhadap serangan rantai pasokan yang canggih Kehadiran pemantauan terus-menerus dan pengecekan keamanan otomatis menciptakan titik buta yang dapat dimanfaatkan oleh penyerang [10]Penelitian oleh
Fondasi CD
Another weak point is environment isolation. Traditional methods often fail to separate test, staging, and production environments effectively, leading to data leaks or the unintended deployment of untested code [2]Manfaat ini tidak sepenuhnya dimiliki oleh pendekatan tradisional Serangan rantai pasokan menggambarkan kelemahan ini dengan baik. Penyerang dapat menginfiltrasi proses pembangunan perangkat lunak dan memasukkan backdoor ke dalam update, mengorbankan sistem yang lengkap bersamaan dengan itu. Insiden ini merupakan contoh yang baik. Serangan ke lingkungan pengembangan sumber code dan digunakan untuk mengorbankan backup database yang dienkripsi [3].
Akses kontrol merupakan area lain di mana metode tradisional gagal. Tanpa penegakan otomatis atas kontrol akses yang ketat, pengguna tidak berwenang dapat memperoleh akses ke sumber kritis [1]. Pengelolaan hak istimewa secara manual membuat sulit untuk menjaga prinsip kebijakan keamanan yang paling sedikit, meningkatkan risiko akses tidak berwenang di setup pengembangan yang kompleks
2. Aliran CI/CD dengan Capgo
Capgo membawa otomatisasi modern ke dalam aliran CI/CD, mempercepat pengecekan keamanan dan mengurangi kelemahan manual. Pendekatan ini yang terus-menerus memastikan dasar keamanan yang kuat sepanjang siklus pengembangan, menggeser ke metode manual yang sudah ketinggalan zaman yang sering meninggalkan celah
Pengujian Keamanan
Capgo’s aliran kerja yang sudah ditentukan membuat pengecekan keamanan konsisten dan dapat diandalkan. Dengan mengintegrasikan langsung ke dalam aliran CI/CD, platform ini mengotomatisasi pengujian keamanan di setiap tahap pengembangan
Salah satu fitur utamanya adalah enkripsi akhir-ke-akhir, yang melindungi transfer data antara lingkungan pengembangan dan produksi. Informasi sensitif dan kredit yang aman disimpan, mengurangi potensi risiko. Selain itu, Capgo memperkuat kontrol akses dengan menerapkan hak istimewa berdasarkan peran, secara otomatis menegakkan aturan ketat untuk menutup celah keamanan
| Keamanan Persyaratan | Metode Implementasi | Proses Verifikasi |
|---|---|---|
| Enkripsi Data | Enkripsi End-to-End | context: Halaman/area: Situs web pemasaran Capgo. Peran: Label UI pendek atau item navigasi. Kunci pesan `end_to_end_encryption` (End To End Encryption). |
| Pengecekan SSL/TLS Otomatis | Penyimpanan yang Aman | Penyimpanan Lokal yang Dikripsi |
| Pengujian Izin Penyimpanan | Keamanan Jaringan | Menggunakan Koneksi HTTPS yang Dibatasi |
| Kontrol Akses | Otorisasi Berdasarkan Peran | Pengujian Autentikasi |
Pembaruan Sederhana
Salah satu kelebihan utama Capgo’s alur kerja CI/CD adalah kemampuan untuk mengaktifkan pembaruan patch keamanan secara instan. Ketika kelemahan keamanan muncul, tim dapat menerapkan perbaikan langsung ke produksi tanpa menunggu persetujuan tradisional dari toko aplikasi.
Kemampuan ini sangat kritis untuk menangani kelemahan hari nol, karena pengembang dapat bertindak segera untuk melindungi pengguna. Capgo’s sistem pembaruan langsung memastikan kinerja yang sesuai dengan pedoman Apple dan Android sambil memungkinkan perbaikan segera.
Untuk keamanan tambahan, fitur rollback memungkinkan tim untuk kembali ke versi stabil jika patch menyebabkan masalah yang tidak terduga. Kontrol versi terintegrasi memantau log yang rinci dari setiap pembaruan, menawarkan timeline yang jelas untuk audit dan tanggapan ancaman masa depan. kombinasi pembaruan waktu nyata dan dokumentasi yang kuat mengurangi waktu down dan dampak pengguna.
Automasi Kepatuhan
Capgo memudahkan kepatuhan regulasi dengan menyematkan pengecekan dan jejak audit langsung ke proses pengiriman. Sebaliknya, platform ini mengotomatisasi validasi kepatuhan, memastikan bahwa pengelolaan data, standar enkripsi, dan kontrol akses memenuhi persyaratan regulasi sebelum code mencapai produksi.
Setiap pengiriman menghasilkan jejak audit otomatis, mendokumentasikan setiap perubahan - siapa yang membuatnya, kapan terjadi, dan validasi mana yang dilakukan. Catatan yang rinci ini memenuhi kebutuhan badan regulasi dan sulit dicapai secara manual pada skala besar.
Capgo’s kerangka sumber terbuka memperkuat transparansi selama audit kesesuaian. Organisasi dapat menampilkan secara spesifik bagaimana proses keamanan mereka berfungsi, memberikan lapisan kepercayaan tambahan kepada regulator. Pengujian kesesuaian otomatis ini bekerja secara halus dengan Capgo’s langkah-langkah keamanan yang lebih luas, mempersiapkan dasar yang efektif untuk mencegah pelanggaran.
Bahaya Pencegahan
Capgo’s integrasi CI/CD membangun beberapa lapisan pertahanan untuk menghadapi ancaman yang terus berkembang. Dengan mengotomatisasi proses keamanan kritis, itu mengurangi kesalahan manusia dan memperkuat perlindungan terhadap serangan yang canggih.
Contoh
Untuk contoh, platform ini meningkatkan keamanan rantai pasokan dengan memindai dan memvalidasi dependensi. Pipa ini mengidentifikasi kelemahan dalam komponen pihak ketiga, menghalangi paket yang terkorupsi dari mencapai produksi. Pendekatan proaktif ini memastikan bahwa ancaman yang muncul ditangani sebelum dapat menyebabkan kerusakan, memperkuat ketahanan sistem secara keseluruhan.
After diving into Capgo’s CI/CD features, let’s weigh the key strengths and weaknesses of each approach. Both traditional deployment methods and CI/CD workflows bring their own set of benefits and challenges, especially when it comes to app security. This comparison builds on earlier discussions about security, update speed, compliance, and breach prevention.
Setelah menyelami fitur CI/CD __CAPGO_KEEP_0__’, mari kita sajikan kekuatan dan kelemahan kunci dari setiap pendekatan. Metode pengiriman tradisional dan alur kerja CI/CD masing-masing membawa kelebihan dan kekurangan, terutama ketika berbicara tentang keamanan aplikasi. Perbandingan ini membangun pada diskusi sebelumnya tentang keamanan, kecepatan pembaruan, kesesuaian, dan pencegahan pelanggaran.
Kelebihan Pengiriman Tradisional Metode pengiriman tradisional bersinar ketika berbicara tentang __CAPGO_KEEP_0__’s pengendalian integritas data dan manajemen[14]Metode ini memungkinkan perusahaan untuk menjaga pengawasan langsung, yang dapat sangat berguna bagi organisasi dengan persyaratan regulasi atau operasional yang ketat. Untuk bisnis yang memprioritaskan tingkat kontrol yang tinggi, pengembangan tradisional menawarkan solusi yang dapat diandalkan.
Kekurangan Pengembangan Tradisional
Namun, pengembangan tradisional memiliki kelemahan, terutama dalam skalabilitas[14]. Ia kesulitan untuk bereaksi cepat terhadap ancaman keamanan baru, sehingga meninggalkan sistem lebih rentan selama periode waktu yang lebih lama. Selain itu, metode tradisional dapat lambat ketika persyaratan klien tidak jelas[13]. Ini dapat memperlambat peluncuran patch keamanan, sehingga meningkatkan paparan terhadap ancaman potensial karena kurangnya feedback atau update waktu nyata.
Dengan demikian, Capgo dapat mengatasi tantangan ini dengan kemampuan otomatisasi dan waktu nyata.
Kelebihan Capgo
Capgo mengubah keamanan menjadi kekuatan dengan mengotomatisasi tugas yang sering menjadi botan dalam alur kerja tradisional. Dengan analisis waktu nyata dan context: Page/area: Capgo marketing website. Role: Short UI label or navigation item. Seen in: page trust.astro. Message key `and` (Dan).Capgo memungkinkan pemantauan proaktif dan pemecahan masalah yang cepat[12].
Effisiensi biaya adalah fitur lain yang menonjol. Dengan biaya operasional bulanan sekitar $300Capgo jauh lebih terjangkau dibandingkan dengan standar industri sebesar $500+ untuk alat otomatisasi keamanan yang serupa. Fitur-fitur bawaannya, seperti otomatisasi rotasi token dan context: Halaman/area: Situs web pemasaran Capgo. Peran: Label UI singkat atau item navigasi. Dilihat di: halaman trust.astro. Kunci pesan `dan` (Dan).enkripsi ujung ke ujung
CI/CD with Capgo Disadvantages
CI/CD dengan Capgo Kekurangan Meskipun kelebihan ini, mengadopsi alur kerja CI/CD __CAPGO_KEEP_0__ memerlukan tim untuk beradaptasi. Bagi organisasi yang terbiasa dengan metode tradisional, ada kurva belajar awal dan kebutuhan pelatihan untuk menyesuaikan alur kerja. Perubahan ini mungkin membutuhkan waktu dan usaha. Selain itu, beberapa tim di lingkungan yang sangat spesialis mungkin memprioritaskan pengendalian yang halus[14].
| Fitur | Pengiriman Tradisional | Capgo Aliran CI/CD |
|---|---|---|
| Verifikasi Keamanan | Manual, jarang | Otomatis, terus-menerus |
| Pembaruan Saat Ini | Tidak | Ya |
| Automasi Pengawasan | Terbatas | Ya |
| Preventasi Kerusakan | Menghadapi | Enkripsi Akhir ke Akhir, Rollback |
| Skalabilitas | Menghadapi | Ekstrem |
| Waktu Tanggapan | Jam hingga Hari | Menit |
| Effisiensi Biaya | Mengubah | Dari $12/bulan |
Perbandingan ini menyoroti kelebihan dan kekurangan: metode pengiriman tradisional menawarkan kontrol yang tidak tertandingi, sementara Capgo’s alur kerja CI/CD menguasai otomatisasi, kecepatan, dan skalabilitas. Dalam lanskap keamanan yang terus berubah, solusi otomatis seperti Capgo’s integrasi CI/CD dengan pengujian keamanan otomatis semakin penting untuk menjaga praktik keamanan yang kuat dalam lingkungan pengembangan dinamis.[11] adalah semakin penting untuk menjaga praktik keamanan yang kuat dalam lingkungan pengembangan dinamis.
Kesimpulan
Pergeseran dari metode pengiriman yang lebih tua ke alur kerja CI/CD mengubah cara pengembang menghadapi keamanan aplikasi. Pengiriman tradisional mungkin menawarkan kontrol yang rinci, tetapi mereka jatuh pendek dalam menyampaikan kecepatan dan otomatisasi yang dibutuhkan untuk menghadapi lanskap ancaman yang terus berubah.
“CI/CD adalah penting untuk pengembangan perangkat lunak modern karena otomatisasi pengujian dan pengiriman, meningkatkan kualitas perangkat lunak, mempercepat siklus rilis, dan meningkatkan keamanan.” - Gyan Chawdhary, Wakil Presiden, Kontra Pelatihan Keamanan Aplikasi, Security Compass [15]
Salah satu kelebihan terbesar dari alur kerja CI/CD adalah kemampuan untuk memasukkan pengujian keamanan di seluruh proses pengembangan, bukan meninggalkan keamanan sebagai hal yang diabaikan [1]. Pendekatan proaktif ini sangat kritis karena Gartner menonjolkan risiko serangan rantai pasokan yang berlangsung [4]. Dengan mengatasi kelemahan-kelemahan pada awalnya, CI/CD menyediakan pertahanan yang kuat melawan ancaman-ancaman tersebut, membuka jalan bagi tools seperti Capgo untuk menawarkan perlindungan yang lebih kuat.
integrasi Capgo dengan CI/CD melangkah lebih jauh dengan fitur-fitur seperti pengujian keamanan otomatis, enkripsi akhir-ke-akhir, pemantauan waktu nyata, dan opsi rollback instan. Kemampuan-kemampuan ini memungkinkan tim untuk menangkap kelemahan-kelemahan pada awalnya dan secara signifikan mengurangi Waktu Rata-Rata Kedatangan (MTTR) dengan mengisolasi masalah-masalah secara efisien [5].
Mengadopsi alur kerja CI/CD dengan otomatisasi keamanan yang dibangun tidak lagi optional - itu kebutuhan. Deteksi dini kelemahan-kelemahan, pengecekan kompatibilitas otomatis, dan waktu pemulihan yang lebih cepat [16] membuat tingkat keamanan yang tradisional tidak dapat menandingi. Tools seperti Capgo membuat perubahan ini dapat diakses, menyediakan otomatisasi dan pemantauan yang diperlukan untuk menangani tantangan keamanan tanpa mengganggu pengembangan.
Dalam lingkungan yang cepat, pertanyaan yang sebenarnya bukanlah apakah CI/CD harus menjadi bagian dari strategi keamanan Anda - itu bagaimana cepat Anda dapat menerapkan sebelum kelemahan lainnya menyerang.
Pertanyaan yang Sering Ditanyakan
::: faq
Bagaimana otomatisasi dalam alur kerja CI/CD membuat aplikasi lebih aman dibandingkan dengan metode tradisional?
Bagaimana Otomatisasi dalam CI/CD Meningkatkan Keamanan Aplikasi
Automasi dalam alur CI/CD memainkan peran penting dalam meningkatkan keamanan aplikasi dengan menyelipkan pengecekan keamanan langsung ke dalam proses pengembangan. Dengan tes otomatis dan sken keamanan kerentanan, masalah potensial dapat diidentifikasi sejak awal, sehingga mengurangi kemungkinan merilis aplikasi yang tidak aman code. Berbeda dengan pendekatan manual, otomasi mengurangi kesalahan manusia dan memastikan konsistensi dalam mengikuti standar keamanan.
Kelebihan lain dari CI/CD adalah kemampuan untuk mengeluarkan pembaruan dan patch dengan cepat - yang sangat penting untuk menghadapi ancaman yang muncul. Metode tradisional, dengan siklus rilis yang lebih lambat, sering kali meninggalkan aplikasi lebih rentan selama periode waktu yang lebih lama. Alur CI/CD, di sisi lain, mempercepat pembaruan dan mengintegrasikan keamanan ke dalam setiap fase pengembangan. Pendekatan ini tidak hanya memperkuat keamanan, tetapi juga menjaga proses pengembangan tetap fleksibel dan efisien.
::: faq
Apa tantangan yang mungkin dihadapi organisasi ketika beralih dari metode pengiriman tradisional ke alur CI/CD?
Mengalihkan dari metode pengiriman yang lebih tua ke alur CI/CD datang dengan bagian-bagianannya sendiri. Salah satu yang besar? Kesulitan berubah. Anggota tim mungkin merasa tidak nyaman tentang bergeser ke proses baru, baik karena kekhawatiran tentang keamanan pekerjaan atau hanya takut akan yang tidak diketahui. Keterusan ini dapat menyebabkan gesekan antara tim pengembangan dan tim operasional, sehingga membuat kerja sama lebih sulit daripada yang perlu.
Masalah besar lainnya adalah integrasi alat CI/CD ke dalam sistem yang sudah ada. Mengupdate sistem legacy untuk bekerja dengan alat-alat modern tidak selalu mudah - itu membutuhkan waktu, usaha, dan seringkali perubahan total dalam alur kerja. Selain itu, tanpa pelatihan yang cukup, tim dapat merasa terkejut, tidak dapat menikmati sepenuhnya apa yang ditawarkan oleh CI/CD.
Dan kemudian ada tantangan untuk menjaga keamanan dan keterlaksanaan di lingkungan pengiriman yang cepat. Metode tradisional seringkali bergantung pada kontrol yang ketat, tetapi siklus CI/CD yang cepat membutuhkan pendekatan yang lebih fleksibel. Menemukan keseimbangan yang tepat antara kecepatan dan menjaga data, sambil tetap konsisten dengan peraturan, membutuhkan perencanaan dan pelaksanaan yang teliti.
::: faq
Bagaimana integrasi Capgo CI/CD membantu memastikan keterlaksanaan peraturan seperti GDPR dan HIPAA selama pembaruan aplikasi?
Integrasi CI/CD Capgo memperkuat keterlaksanaan peraturan seperti GDPR dan context: Halaman/area: Situs web pemasaran Capgo. Peran: Label UI singkat atau item navigasi. Dilihat di: halaman trust.astro. Kunci pesan `dan` (Dan). HIPAA dengan mengautomasi langkah-langkah keamanan kritis selama pembaruan aplikasi. Ini melibatkan implementasi untuk melindungi data sensitif, menggunakan metode pengiriman yang aman untuk pembaruan, dan melakukan pengecekan kesesuaian pada setiap tahap pengembangan.
Langkah-langkah ini tidak hanya menjaga data pengguna aman, tetapi juga memastikan bahwa pembaruan sesuai dengan persyaratan regulasi yang ketat, sehingga mengurangi kemungkinan kebocoran data sambil menjaga kinerja aplikasi tetap lancar dan tidak terganggu.
Teruskan dari Bagaimana Alur CI/CD Meningkatkan Keamanan Aplikasi
Jika Anda menggunakan Bagaimana Alur CI/CD Meningkatkan Keamanan Aplikasi untuk merencanakan keamanan dan kesesuaian, hubungkannya dengan Enkripsi untuk detail implementasi di Enkripsi Kesesuaian untuk detail implementasi di Kesesuaian Scanner Keamanan Capgo untuk alur kerja produk di Scanner Keamanan Capgo Keamanan Capgo untuk alur kerja produk di Capgo Keamanan, dan Capgo Pusat Kepercayaan untuk alur kerja produk di Capgo Pusat Kepercayaan.



