

Los workflows de CI/CD hacen las apps más seguras al automatizar los security checks y acelerar los fixes. Los métodos de deployment tradicionales dependen de procesos manuales, que son más lentos y dejan las apps vulnerables a ataques. Así es como los workflows de CI/CD mejoran la seguridad y por qué son importantes:
- Checks de seguridad automáticos: Los pipelines de CI/CD detectan problemas pronto, reduciendo riesgos antes del deployment.
- Actualizaciones más rápidas: Fixes instantáneos para vulnerabilidades, a diferencia de los métodos manuales que pueden tardar semanas.
- Cumplimiento Integrado: Los controles de cumplimiento automatizados garantizan los estándares regulatorios sin esfuerzo manual.
- Prevenir Brechas: Funciones como cifrado, acceso basado en roles y escaneo de dependencias bloquean ataques.
Comparativa rápida
| Característica | Despliegue Manual | Workflows de CI/CD |
|---|---|---|
| Controles de seguridad | Manual, poco frecuente | Automatizado, continuo |
| Velocidad de actualización | Lento (semanas/meses) | Rápido (minutos/horas) |
| Cumplimiento | Limitado | Automatizada |
| Prevención de brechas | Básico | Avanzado (cifrado, rollback) |
Los workflows de CI/CD, como los de Capgo, son esenciales para la seguridad de apps modernas. Ahorran tiempo, reducen errores y protegen contra amenazas. Si sigues usando métodos manuales, es hora de cambiar antes de la próxima vulnerabilidad.
Pasos prácticos para asegurar pipelines de CI/CD | Entrega de software segura | OpsMx Escudo de Entrega
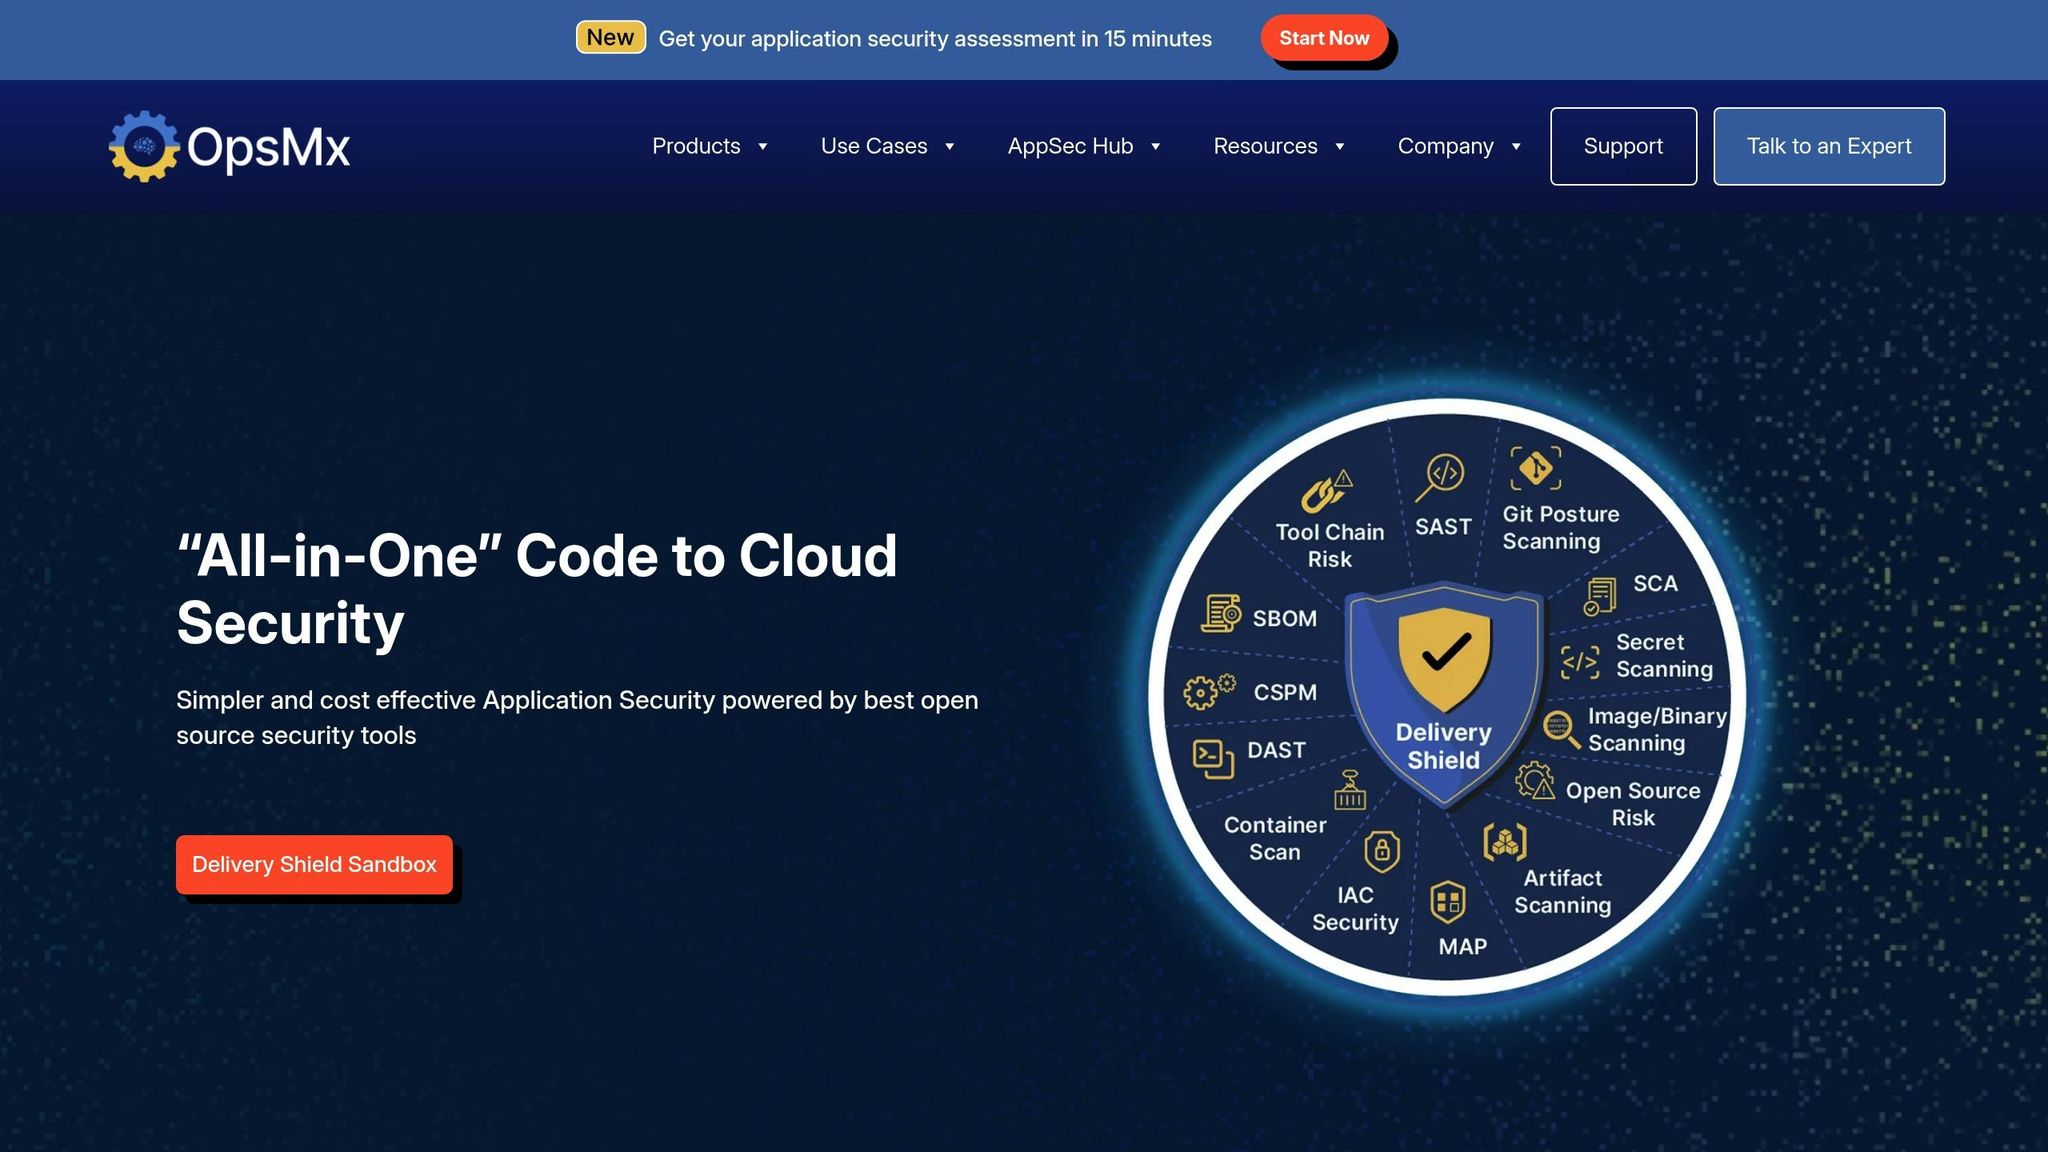
1. Métodos de despliegue tradicionales
Los métodos de despliegue tradicionales dependen en gran medida de procesos manuales y controles de seguridad obsoletos, lo que deja los sistemas expuestos a vulnerabilidades graves. Estos métodos suelen usar pipelines monolíticos y rígidos que carecen de la flexibilidad necesaria para responder rápido a amenazas de seguridad o lanzar actualizaciones urgentes. [7].
Verificación de seguridad
La verificación manual de la seguridad introduce numerosos puntos débiles. Las organizaciones a menudo tienen dificultades para gestionar componentes de terceros y, sin procesos de validación adecuados, los atacantes pueden explotar estos huecos. Podrían inyectar code malicioso, manipular cambios o saltarse la seguridad por completo. [1]. Las librerías desactualizadas agravan aún más el problema, exponiendo los sistemas a vulnerabilidades conocidas. [2]. Un ejemplo claro es la brecha de 2017 en Uber brecha, donde un expuesto GitHub el repositorio reveló credenciales de acceso. Este descuido permitió que atacantes se infiltraran Uber’s AWS cuenta, comprometiendo los datos personales de casi 60 millones de usuarios [3].
Además, un testing insuficiente puede causar errores de configuración que pasan desapercibidos, dejando brechas de seguridad persistentes [2]. Estos problemas retrasan los fixes críticos, aumentando el riesgo de explotación.
Actualizaciones en tiempo real
Los métodos de deployment tradicionales tienen dificultades para gestionar actualizaciones en tiempo real de forma eficiente. Sus procesos lineales ralentizan la iteración, dificultando el despliegue de parches de seguridad urgentes o el rollback de cambios problemáticos [7]. A diferencia de los pipelines de CI/CD modernos, que pueden implementar fixes en horas, los enfoques tradicionales pueden tardar semanas o incluso meses [6].
Este retraso se convierte en un riesgo grave cuando surgen vulnerabilidades de seguridad. Los bugs que podrían resolverse rápido con métodos modernos persisten mucho más en sistemas tradicionales. Además, estos métodos carecen de soporte para prácticas de deployment avanzadas como blue-green o canary releases [7]. Sin estas capacidades, las organizaciones no pueden introducir actualizaciones gradualmente ni aislar despliegues defectuosos, dejando los sistemas expuestos durante ventanas críticas de actualización.
Automatización de cumplimiento
Cumplir con estándares regulatorios como GDPR o HIPAA manteniendo ciclos de despliegue rápidos es un gran obstáculo para los métodos tradicionales [8]. La naturaleza manual de estos procesos hace casi imposible garantizar un cumplimiento consistente.
Las cifras revelan una realidad preocupante. El setenta y seis por ciento de los profesionales de seguridad reportan dificultades para fomentar la colaboración entre los equipos de seguridad y desarrollo [3], mientras que el 54% de las empresas admite que sus equipos de IT no están preparados para los ciberataques [4]. Estos desafíos se ven agravados por las predicciones de Inversiones en ciberseguridad, que estiman que el costo del cibercrimen alcanzará los 10,5 billones de dólares anuales para 2025 [9].
Los workflows tradicionales también carecen de logs completos y visibilidad, lo que dificulta demostrar el cumplimiento durante auditorías o investigaciones [1]. En contraste, los pipelines de CI/CD modernos integran checks de cumplimiento automatizados, ofreciendo una solución más confiable. Sin estas herramientas, los métodos tradicionales dejan a las organizaciones vulnerables a brechas y sanciones regulatorias.
Prevención de brechas
Los métodos de despliegue tradicionales se quedan cortos para protegerse contra ataques sofisticados a la cadena de suministro. La falta de monitoreo continuo y de controles de seguridad automatizados crea puntos ciegos que los atacantes pueden explotar. Investigaciones de Fundamentos de CD destaca que las organizaciones que usan herramientas de CI/CD logran un mejor rendimiento en la entrega de software [10], un beneficio que los enfoques tradicionales pierden por completo.
Los ataques a la cadena de suministro ilustran perfectamente estas vulnerabilidades. Los atacantes pueden infiltrarse en los procesos de build de software e insertar backdoors en las actualizaciones, comprometiendo sistemas enteros.
Otro punto débil es el aislamiento de entornos. Los métodos tradicionales suelen fallar al separar los entornos de test, staging y producción, lo que provoca fugas de datos o el despliegue accidental de code [2]. El 2022 LastPass en 2022 es un claro ejemplo. Los atacantes accedieron al code de código del entorno de desarrollo y lo usaron para comprometer backups de bases de datos cifradas. [3].
El control de acceso es otra área donde los métodos tradicionales fallan. Sin una aplicación automatizada de controles de acceso estrictos, usuarios no autorizados pueden acceder a recursos críticos [1]. Gestionar permisos manualmente dificulta mantener el principio de mínimo privilegio, aumentando el riesgo de acceso no autorizado en configuraciones de despliegue complejas.
2. Workflows de CI/CD con Capgo
Capgo aporta automatización moderna a los workflows de CI/CD, optimizando los controles de seguridad y minimizando vulnerabilidades manuales. Este enfoque continuo garantiza una base de seguridad sólida durante todo el ciclo de vida del desarrollo, alejándose de métodos manuales obsoletos que solían dejar brechas.
Verificación de seguridad
Los workflows predefinidos de Capgo hacen que los controles de seguridad sean consistentes y fiables. Al integrarse directamente en los pipelines de CI/CD, la plataforma automatiza la verificación de seguridad en cada etapa del despliegue.
Una de sus funciones principales es cifrado de extremo a extremo, que protege las transferencias de datos entre los entornos de desarrollo y producción. La información sensible y las credenciales se almacenan de forma segura, reduciendo riesgos potenciales. Además, Capgo refuerza el control de acceso mediante permisos basados en roles, aplicando reglas estrictas automáticamente para cerrar brechas de seguridad.
| Requisito de seguridad | Método de implementación | Proceso de verificación |
|---|---|---|
| Cifrado de datos | Cifrado de extremo a extremo | Verificación automática de certificados |
| Almacenamiento seguro | Almacenamiento local cifrado | Revisión de permisos de storage |
| Seguridad de red | Forzar conexiones HTTPS | Validación SSL/TLS |
| Control de acceso | Permisos basados en roles | Pruebas de autenticación |
Actualizaciones en tiempo real
Un beneficio clave de los workflows de CI/CD de Capgo es la capacidad de desplegar parches de seguridad al instante. Cuando surgen vulnerabilidades, los equipos pueden lanzar fixes directamente a producción sin esperar las aprobaciones tradicionales de las app stores.
Esta capacidad es crítica para mitigar vulnerabilidades zero-day, ya que los desarrolladores pueden actuar de inmediato para proteger a los usuarios. El sistema live update de Capgo garantiza el cumplimiento de las guías de Apple y Android mientras permite aplicar fixes inmediatos.
Para mayor seguridad, las funciones de rollback permiten a los equipos volver a una versión estable si un parche causa problemas inesperados. El control de versiones integrado mantiene un log detallado de cada update, ofreciendo una línea de tiempo clara para auditorías y respuestas ante amenazas. Esta combinación de actualizaciones en tiempo real y documentación robusta minimiza el downtime y el impacto en el usuario.
Automatización de cumplimiento
Capgo simplifica el cumplimiento normativo al integrar checks y audit trails directamente en el proceso de deployment. En lugar de depender de revisiones manuales, la plataforma automatiza la validación de compliance, asegurando que el manejo de datos, los estándares de cifrado y los controles de acceso cumplan los requisitos antes de que code llegue a producción.
Cada deployment genera un audit trail automático que documenta cada cambio: quién lo hizo, cuándo ocurrió y qué validaciones se realizaron. Este registro detallado cumple con las exigencias de los organismos reguladores y es difícil de lograr manualmente a escala.
El framework open-source de Capgo aporta mayor transparencia durante las auditorías de cumplimiento. Las organizaciones pueden mostrar exactamente cómo funcionan sus procesos de seguridad, brindando una capa adicional de confianza a los reguladores. Estos controles de cumplimiento automatizados funcionan a la perfección con las medidas de seguridad de Capgo, sentando las bases para una prevención de brechas eficaz.
Prevención de brechas
La integración de CI/CD de Capgo crea múltiples capas de defensa para contrarrestar amenazas en constante evolución. Al automatizar procesos de seguridad críticos, reduce el error humano y refuerza la protección contra ataques sofisticados.
Por ejemplo, la plataforma mejora la seguridad de la cadena de suministro mediante el escaneo y la validación de dependencias. El pipeline identifica vulnerabilidades en componentes de terceros, bloqueando paquetes comprometidos antes de que lleguen a producción. Este enfoque proactivo garantiza que las amenazas emergentes se aborden antes de que causen daños, reforzando la resiliencia general del sistema.
Ventajas y desventajas
Tras profundizar en las funciones de CI/CD de Capgo, sopesemos los puntos fuertes y débiles de cada enfoque. Tanto los métodos de despliegue tradicionales como los workflows de CI/CD aportan sus propios beneficios y desafíos, especialmente en la seguridad de la app. Esta comparativa se basa en los análisis anteriores sobre seguridad, velocidad de actualización, cumplimiento y prevención de brechas.
Ventajas del despliegue tradicional
Los métodos de despliegue tradicionales destacan cuando se trata de control sobre la integridad y la gestión de datos[14]. Estos métodos permiten mantener una supervisión directa, algo clave para organizaciones con requisitos regulatorios u operativos estrictos. Para empresas que priorizan un alto nivel de control, los despliegues tradicionales ofrecen una solución fiable.
Desventajas del despliegue tradicional
Sin embargo, el despliegue tradicional tiene sus inconvenientes, especialmente en escalabilidad[14]. Le cuesta responder rápido ante nuevas amenazas de seguridad, dejando los sistemas vulnerables por más tiempo. Además, los métodos tradicionales pueden ser lentos si los requisitos del cliente no están bien definidos[13]. Este retraso puede frenar el lanzamiento de parches de seguridad, aumentando la exposición a posibles amenazas por la falta de feedback o actualizaciones en tiempo real.
Por otro lado, los workflows de CI/CD de Capgo están diseñados para afrontar estos retos mediante automatización y capacidades en tiempo real.
Ventajas de CI/CD con Capgo
Capgo convierte la seguridad en una fortaleza al automatizar tareas que suelen ser cuellos de botella en los workflows tradicionales. Con analítica en tiempo real y Seguimiento de errores, Capgo permite un monitoreo proactivo y una resolución rápida de problemas[12].
La eficiencia de costos es otra característica destacada. Con un costo operativo mensual de alrededor de $300, Capgo es notablemente más económico en comparación con el estándar de la industria de $500+ para herramientas de automatización de seguridad similares. Sus funciones integradas, como la automatización de la rotación de tokens y cifrado de extremo a extremo, ofrecen seguridad de nivel enterprise sin la complicación de gestionar múltiples proveedores.
Desventajas de CI/CD con Capgo
A pesar de estas ventajas, adoptar los workflows de CI/CD de Capgo requiere que los equipos se adapten. Para organizaciones acostumbradas a métodos tradicionales, existe una curva de aprendizaje inicial y la necesidad de capacitación para ajustar los workflows. Este cambio puede requerir tiempo y esfuerzo. Además, algunos equipos en entornos altamente especializados podrían priorizar el control granular que ofrecen los métodos de despliegue tradicionales sobre los beneficios de automatización de los workflows de CI/CD[14].
| Característica | Despliegue tradicional | Workflows de Capgo CI/CD |
|---|---|---|
| Verificación de seguridad | Manual, poco frecuente | Automatizado, continuo |
| Actualizaciones en tiempo real | No | Sí |
| Automatización de cumplimiento | Limitado | Sí |
| Prevención de brechas | Limitado | Cifrado de extremo a extremo, rollback |
| Escalabilidad | Limitado | Alto |
| Tiempo de respuesta | De horas a días | Minutos |
| Eficiencia de costos | Variable | Desde $12/mes |
Esta comparativa resalta los pros y contras: los métodos de despliegue tradicionales ofrecen un control inigualable, mientras que los workflows de CI/CD de Capgo destacan en automatización, velocidad y escalabilidad. En el cambiante panorama de seguridad actual, las soluciones automatizadas como la integración de CI/CD de Capgo con pruebas de seguridad automáticas[11] son cada vez más esenciales para mantener prácticas de seguridad sólidas en entornos de desarrollo dinámicos.
Conclusión
La transición de los métodos de despliegue antiguos a workflows de CI/CD está transformando la forma en que los desarrolladores abordan la seguridad de las apps. Los despliegues tradicionales pueden ofrecer un control detallado, pero se quedan cortos en velocidad y automatización para enfrentar las amenazas actuales.
“El CI/CD es esencial para el desarrollo de software moderno porque automatiza las pruebas y el despliegue, mejora la calidad del software, acelera los ciclos de lanzamiento y refuerza la seguridad”. - Gyan Chawdhary, VP, Kontra Application Security Training, Security Compass [15]
Una de las mayores ventajas de workflows de CI/CD es su capacidad de integrar controles de seguridad en todo el proceso de desarrollo, en lugar de dejar la seguridad como algo secundario [1]. Este enfoque proactivo es especialmente crítico ya que Gartner destaca el riesgo continuo de ataques a la cadena de suministro [4]. Al abordar las vulnerabilidades de forma temprana, el CI/CD ofrece una defensa sólida contra estas amenazas, permitiendo que herramientas como Capgo brinden una protección aún mayor.
La integración CI/CD de Capgo lleva esto un paso más allá con funciones como pruebas de seguridad automatizadas, cifrado de extremo a extremo, monitoreo en tiempo real y opciones de rollback instantáneo. Estas capacidades permiten a los equipos detectar vulnerabilidades a tiempo y reducir significativamente el Mean Time to Recovery (MTTR) aislando los problemas de forma eficiente [5].
Adoptar workflows de CI/CD con automatización de seguridad integrada ya no es opcional: es una necesidad. La detección temprana de vulnerabilidades, los controles de cumplimiento automatizados y tiempos de remediación más rápidos [16] crean un nivel de seguridad que los métodos tradicionales simplemente no pueden igualar. Herramientas como Capgo facilitan esta transición, aportando la automatización y el monitoreo necesarios para enfrentar los retos de seguridad sin frenar el desarrollo.
En el entorno acelerado de hoy, la verdadera pregunta no es si el CI/CD debe ser parte de tu estrategia de seguridad, sino qué tan rápido puedes implementarlo antes de que aparezca la próxima vulnerabilidad.
FAQs
::: faq
¿Cómo hace la automatización en los workflows de CI/CD que las apps sean más seguras frente a los métodos tradicionales?
Cómo la automatización en CI/CD mejora la seguridad de tu app
La automatización en los workflows de CI/CD es clave para mejorar la seguridad de las apps al integrar controles de seguridad directamente en el proceso de desarrollo. Con tests automatizados y escaneos de vulnerabilidades, se pueden detectar problemas a tiempo, reduciendo el riesgo de lanzar code inseguros. A diferencia de los métodos manuales, la automatización reduce el error humano y garantiza el cumplimiento constante de los estándares de seguridad.
Otra ventaja de CI/CD es la capacidad de lanzar updates y parches rápidamente, algo esencial para combatir amenazas emergentes. Los métodos tradicionales, con ciclos de release más lentos, suelen dejar las apps vulnerables por más tiempo. Por el contrario, los workflows de CI/CD agilizan las actualizaciones e integran la seguridad en cada fase del desarrollo. Este enfoque no solo refuerza la seguridad, sino que mantiene el proceso de desarrollo ágil y eficiente. :::
::: faq
¿Qué retos podrían enfrentar las empresas al pasar de despliegues tradicionales a flujos de CI/CD?
Pasar de métodos de deployment antiguos a workflows de CI/CD conlleva sus propios retos. ¿El principal? La resistencia al cambio. Los miembros del equipo pueden sentirse inseguros al cambiar a nuevos procesos, ya sea por preocupaciones sobre su rol o simplemente por miedo a lo desconocido. Esta duda puede generar fricción entre los equipos de desarrollo y operaciones, dificultando la colaboración más de lo necesario.
Otro gran obstáculo es la integración de herramientas de CI/CD en los sistemas existentes. Actualizar sistemas heredados para que funcionen con herramientas modernas no siempre es sencillo: requiere tiempo, esfuerzo y, a menudo, una reestructuración completa de los workflows. Además, sin la formación adecuada, los equipos pueden verse desbordados y no ser capaces de aprovechar al máximo lo que ofrece CI/CD.
Y luego está el reto de mantener la seguridad y el cumplimiento en un entorno de despliegue tan dinámico. Los métodos tradicionales suelen basarse en controles rígidos, pero los ciclos rápidos de CI/CD exigen un enfoque más flexible. Lograr el equilibrio adecuado entre la velocidad y la protección de datos, cumpliendo siempre con las normativas, requiere una planificación y ejecución meticulosas. :::
::: faq
¿Cómo ayuda la integración de CI/CD de Capgo a cumplir con normativas como GDPR y HIPAA al actualizar apps?
La integración de CI/CD de Capgo refuerza el cumplimiento de normativas como RGPD y HIPAA al automatizar pasos críticos de seguridad durante las actualizaciones de la app. Esto implica implementar cifrado de extremo a extremo para proteger datos sensibles, usar métodos de entrega seguros para las actualizaciones y realizar controles de cumplimiento en cada etapa del despliegue.
Estas medidas no solo protegen los datos de los usuarios, sino que también aseguran que las actualizaciones cumplan con normativas estrictas, minimizando riesgos de brechas de datos y manteniendo el rendimiento de la app fluido y sin interrupciones. :::
Sigue leyendo: Cómo los flujos de CI/CD mejoran la seguridad de las apps
Si estás usando Cómo los workflows de CI/CD mejoran la seguridad de la app para planificar la seguridad y el cumplimiento, conéctalo con Cifrado para los detalles de implementación en Cifrado, Cumplimiento para los detalles de implementación en Cumplimiento, Escáner de seguridad de Capgo para el flujo de trabajo del producto en Capgo Security Scanner, Seguridad de Capgo para el flujo de trabajo del producto en Capgo Security, y Centro de confianza de Capgo para el flujo de trabajo del producto en Capgo Trust Center.





