

Deine Cross-Platform-App läuft auf dem Simulator, im Desktop-Browser und auf dem Flaggschiff-Phone des Entwicklers einwandfrei. Doch dann erreicht ein kleines JavaScript-, CSS-, Text-, Konfigurations- oder Asset-Update die echten Nutzer und verursacht ein kaputtes Layout bei einem Android-Hersteller, einen fehlerhaften Deep Link oder ein Update, das nach einer Netzwerkunterbrechung nicht installiert werden kann. Das ist das typische Fehlerbild, wenn Teams Features isoliert testen, aber den Release-Pfad vernachlässigen.
Eine hilfreiche Checkliste für Mobile-App-Tests betrachtet Qualität als System zur Release-Steuerung. Sie verbindet funktionale und UI-Verifikation mit Geräteabdeckung, Netzwerk- und Ressourcenlimits, Security, OTA-Installation, Staged Delivery, CI/CD-Gates, Rollback und Post-Release-Monitoring. Die Matrix sollte deine unterstützten Geräte, OS-Versionen, Capacitor, Ionic- oder Electron-Architektur sowie das Geschäftsrisiko widerspiegeln. Ein Fintech-Checkout braucht andere Release-Controls als ein einfacher Content-Reader.
Nutze die folgenden zehn Schritte als kurze, klare Checks. Verknüpfe sie mit deiner umfassenderen Checkliste für SaaS-Qualitätstests, dann für jeden Release-Kandidaten ein klares Bestanden, Fehlgeschlagen oder genehmigte Ausnahme dokumentieren.
Inhaltsverzeichnis
- 1. Funktionale Tests auf verschiedenen Geräten und OS-Versionen
- 2. Tests für Update-Delivery und Installation
- 3. Netzwerkkonnektivität und Performance-Tests
- 4. Security- und Datenschutz-Tests
- 5. UI- und Usability-Testing
- 6. Akku-, Speicher- und Ressourcenverbrauch-Tests
- 7. Offline-Funktionalität und Datensynchronisation testen
- 8. Crash- und Error-Handling-Tests
- 9. User Acceptance Testing und Beta-Tests
- 10. Continuous Integration, automatisierte Tests und CI/CD-Pipeline-Validierung
- Vergleich: 10-Punkte-Checkliste für Mobile-App-Tests
- Machen Sie die Checkliste zum Release-Gate
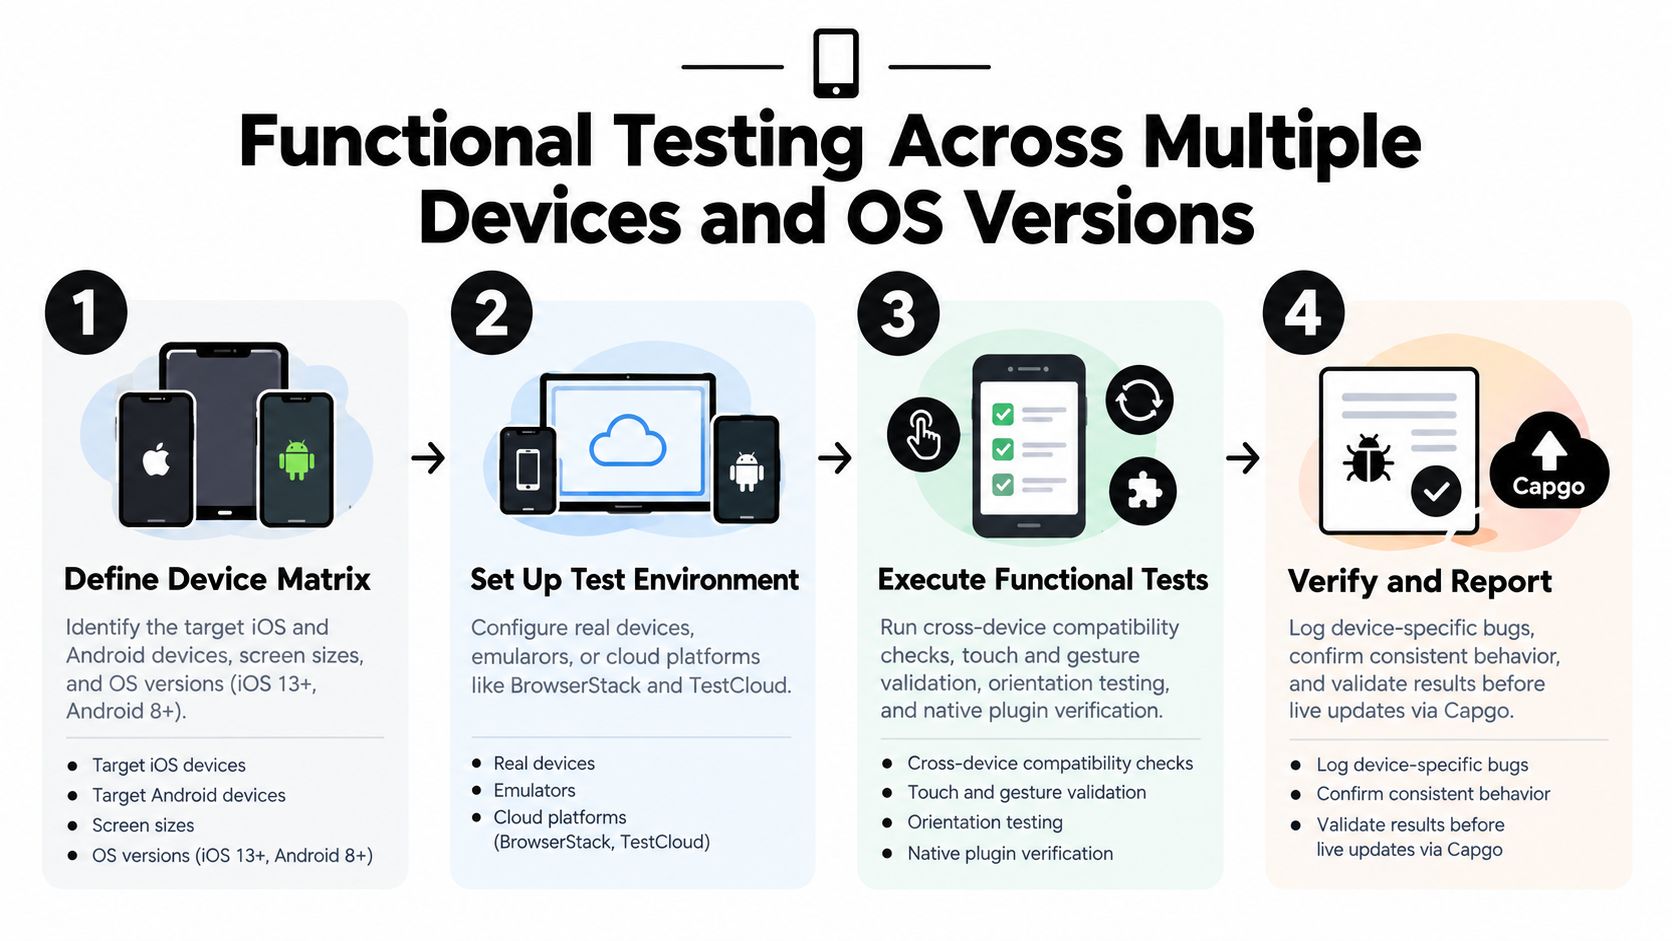
1. Funktionale Tests auf verschiedenen Geräten und OS-Versionen
Eine Funktion, die im Browser funktioniert, ist in einer nativen Shell nicht automatisch zuverlässig. Capacitor-Apps hängen sowohl vom Web-Verhalten als auch von nativen Bridges ab, während Ionic-Layouts unterschiedlich auf Bildschirmmaße, Systemleisten, Tastaturen, Gesten und Plattformkonventionen reagieren. Teste die komplette User Journey auf echten Geräten, nicht nur isolierte Komponenten.
Beginne mit den Flows, die Umsatz oder Konto-Zugriff schützen. Teste Registrierung, Login, Onboarding, Suche, Zahlungen, Benachrichtigungen, Deep Links, Logout und Session-Wiederherstellung. Wiederhole diese Flows auf kleinen und großen iPhones, Samsung Galaxy- und Google Pixel-Geräten sowie OnePlus- oder anderen Herstellern, die in deinen Analytics vertreten sind. Nimm das älteste unterstützte OS und eine aktuelle Version auf. Eine Geräte-Matrix, die aus echten User-Analytics erstellt wird, ist nützlicher als eine Liste nach Entwicklerpräferenz. Branchenempfehlungen raten dazu, mindestens ein Gerät von jedem großen Hersteller abzudecken, einschließlich eines Android-Mittelklassemodells, da Fragmentierung ein zentrales Risiko im Mobile Testing bleibt (Anleitung zum Testen mobiler Apps).
Die Testmatrix risikobasiert gestalten
Cloud-Dienste wie BrowserStack können die Abdeckung erweitern, ohne dass jedes Gerät im Haus benötigt wird. Aber echte Geräte sind nach wie vor entscheidend für Touch-Response, Kamera-Verhalten, Akku-Auswirkungen und OEM-spezifische Unterschiede. Halte ein kleines physisches Labor für die Geräte vor, die die meisten Sessions, Crashes oder Support-Tickets erzeugen.
- Prüfe die Plattform-Bridges: Prüfe Kamera, Dateizugriff, Biometrie, Push-Benachrichtigungen, Zahlungen und Share-Aktionen auf jeder relevanten Plattform.
- Lifecycle-Änderungen prüfen: App in den Hintergrund schicken, erzwungen beenden, den Bildschirm drehen (falls unterstützt), wieder öffnen und Multitasking testen.
- Live Updates prüfen: Wende ein JavaScript- oder CSS-Update an, bevor und nachdem sich die native Build-Version ändert. Nutze den Android-Verteilungsdiagramm um Entscheidungen zur Android-Abdeckung zu treffen.
Release-Regel: Ein erfolgreicher Test im Simulator ist ein Beleg für den Simulator. Er belegt nicht, dass jedes unterstützte Gerät den Flow abschließen kann.
2. Tests für Update-Delivery und Installation
Ein OTA-Update kann technisch valide sein und trotzdem operativ scheitern. Das Bundle lädt zwar, aktiviert sich aber erst nach einem Relaunch, installiert sich, während die App im Hintergrund ist, oder scheitert an zu wenig Speicher. Teste den kompletten Ablauf von der Channel-Zuweisung über Download, Verifizierung und Aktivierung bis hin zur Recovery.
Erstelle Staging-, Beta- und Production-Channels, die der Deployment-Konfiguration entsprechen. Ein Test-Update ändert vielleicht nur CSS, Copy oder ein Asset, da kleine Web-Bundle-Änderungen dennoch plattformspezifische Screens zerschießen können. Teste den Übergang von der bestehenden zur Kandidatenversion mit intakten Nutzerdaten, gespeicherten Präferenzen, Auth-Status und unterbrochenen Sessions.
Das Update muss sich auch dann sicher verhalten, wenn sich die Bedingungen ändern. Unterbrich den Download, wechsle die App zwischen Vordergrund und Hintergrund, aktiviere den Flugmodus und starte die App erneut. Teste Bedingungen mit wenig Speicherplatz und stelle sicher, dass nach einem fehlgeschlagenen Update die letzte funktionierende Version verfügbar bleibt. Validiere die Verifizierung signierter Bundles und mache den Rollback zu einem expliziten Testfall, nicht zu einer Annahme. Die Capacitor Checkliste zur App-Update-Validierung bietet eine praktische Ergänzung für diesen Lifecycle.
Channels als Kontrollpunkte nutzen
Nutze einen kleinen internen Channel für die Validierung durch das Engineering-Team, einen breiteren Beta-Channel für realistisches Feedback zu Geräten und Netzwerken und die Produktion erst, wenn alle Release-Kriterien erfüllt sind. Erfasse die Kandidatenversion, den Channel, die Testgeräte, das Update-Ergebnis und das Rollback-Ergebnis.
Falls dein Updater gerätespezifische Logs bereitstellt, analysiere sie direkt während des Tests, anstatt auf einen Support-Report zu warten. Bestätige, dass die App das vorgesehene Bundle aktiviert, ihren Status meldet und nutzbar bleibt, falls die Installation aufgeschoben wird.
3. Netzwerkkonnektivität und Performance-Tests
Eine Mobile App läuft selten über eine perfekte Verbindung. Teste Wi-Fi, Mobilfunknetze, hohe Latenz, Packet Loss, langsame Downloads, Verbindungsabbrüche und die Wiederherstellung während eines laufenden Vorgangs. Ein Download, der in den Chrome DevTools funktioniert, kann sich anders verhalten, wenn das Gerät das Netzwerk wechselt oder das Betriebssystem Hintergrundarbeit aussetzt.
Beginne mit schnellem Throttling für reproduzierbare Checks. Nutze dann echte Geräte in echten Mobilfunknetzen und teste an Orten mit schwankender Signalqualität. Starte ein Update, eine API-Anfrage, einen Upload, Checkout oder Sync-Vorgang und trenne die Verbindung mitten im Prozess. Die App sollte den Fortschritt anzeigen, den sicheren Status bewahren, bei Bedarf erneut versuchen und dem Nutzer erklären, was als Nächstes zu tun ist. Sie sollte nicht hinter einem endlosen Spinner hängen bleiben.
Performance gehört in die Release-Phase, da Nutzer langsame mobile Apps sofort verlassen. Ein Google-Benchmark, der in einer Branchenzusammenfassung zitiert wird, berichtet, dass dass 53 % der mobilen Besuche enden, wenn das Laden länger als 3 Sekunden dauert,, deshalb brauchen Startup-Zeit und Responsiveness klare Schwellenwerte statt subjektiver Freigabe (Mobile-App-Testing-Statistiken).
Übergänge statt nur Bedingungen prüfen
Offline-Tests vor dem Launch sind nützlich, aber die aufschlussreichsten Fehler treten bei Übergängen auf. Teste den Wechsel von verbunden zu getrennt, getrennt zu verbunden, Wi-Fi zu Mobilfunk sowie Foreground zu Background während eines laufenden Vorgangs.
- Timeout-Verhalten prüfen: Prüfe, dass jede Remote-Operation eine begrenzte Wartezeit und eine lesbare Fehlermeldung hat.
- Resumability prüfen: Große Downloads unterbrechen und prüfen, ob der Vorgang sicher fortgesetzt wird oder ohne Beschädigung des lokalen Zustands neu startet.
- Hintergrundarbeit prüfen: Sicherstellen, dass Update-Downloads aktive Benutzeraufgaben nicht stören.
- Diagnose prüfen: Fehler nach Netzwerkbedingung gruppieren, damit Entwickler Server-, Geräte- und Verbindungsprobleme unterscheiden können. Für Terminologie und praktischen Kontext nutzen Sie diese Erklärung zu Netzwerklatenz in mobilen Apps.
4. Security- und Datenschutz-Tests
Security-Testing muss die App, ihre nativen Plugins, die Update-Pipeline sowie die Personen und Systeme abdecken, die Releases veröffentlichen dürfen. Ein verschlüsselter API-Call schützt keinen Signing Key, der in einem Repository liegt, und ein sicheres Bundle wiegt keine sensiblen Daten auf, die in Logs landen.
Transportsicherheit, Zertifikatsvalidierung, Authentifizierung, Token-Speicherung, Berechtigungen, Deep Links, lokale Datenbanken, Clipboard-Verhalten und exportierte Android-Komponenten prüfen. Sicherstellen, dass personenbezogene Daten nicht in Debug-Logs, Crash-Payloads, Analytics-Events oder Update-Diagnosedaten auftauchen. Berechtigungen beim ersten Start und nach einem Update prüfen, einschließlich des Verhaltens, wenn Nutzer Zugriff erteilen, verweigern oder später entziehen.
Für regulierte Produkte ordnen Sie die Testevidenz den anwendbaren Kontrollen zu. Eine Healthcare-App benötigt möglicherweise eine andere Privacy-Review als eine E-Commerce-App, aber beide sollten sicherstellen, dass ein Update keine bestehende Sicherheitskontrolle entfernt oder eine unsichere Abhängigkeit einführt. Verwenden Sie den OWASP Mobile Application Security Verification Standard als Review-Framework und schließen Sie die Update-Delivery in den Penetration-Testing-Scope ein. Die App-Qualitätssicherung-Anleitung kann helfen, diese Arbeit zu strukturieren.
Schützen Sie den Release-Mechanismus
Bewahren Sie Signing-Keys in einem kontrollierten Secret Storage auf, beschränken Sie Publishing-Rechte, rotieren Sie Credentials gemäß Richtlinie und prüfen Sie jede Änderung an der Updater-Konfiguration. Testen Sie, dass ungültige, manipulierte, abgelaufene oder falsch adressierte Bundles abgelehnt statt aktiviert werden.
Die Sicherheitsfreigabe sollte zwei Fragen getrennt beantworten: Bleiben die Nutzerdaten geschützt, und können nur autorisierte Personen ausführbaren Content ausliefern?
5. UI- und Usability-Testing
Visuelle Regressionen entstehen oft durch scheinbar harmlose Änderungen. Eine neue Font-Regel kann einen Button unterhalb des Viewports schieben, eine Textänderung kann eine Card überlaufen lassen, und eine Theme-Anpassung kann Text im Dark Mode unsichtbar machen. Testen Sie die Oberfläche nach Updates auf echten Screens mit echter Touch-Bedienung.
Führen Sie Core Flows in kleinen und großen Abmessungen aus, auf Phones und Tablets, sofern unterstützt, im Portrait und in anderen Ausrichtungen, sofern zutreffend. Prüfen Sie Keyboard-Avoidance, Safe Areas, Notches, dynamische System Bars, Scrolling, Loading States, Fehlermeldungen, Dialoge, Modals und Orientierungswechsel. Wiederholen Sie die visuellen Checks nach einem CSS-only-Update, da das native Binary unverändert bleiben kann, während sich die gerenderte Darstellung ändert.
Automatischer Screenshot-Vergleich erkennt Änderungen an Abständen, Farben und Assets, kann aber nicht beurteilen, ob eine Onboarding-Erklärung klar ist. Kombiniere Visual Regression mit nutzerzentrierten Usability-Tests, an denen Personen teilnehmen, die dem Zielpublikum entsprechen. Teste VoiceOver und TalkBack auf echten Geräten, einschließlich Fokusreihenfolge, Labels, Ankündigungen, Gesten und Modal-Verhalten.
Barrierefreiheit kontinuierlich gestalten
Barrierefreiheit sollte keine finale Abhaken-Box sein. Aktuelle Leitlinien empfehlen, mobile Barrierefreiheit in Design, Entwicklung, automatisierte UI-Tests, Release-Pipelines und manuelle Tests mit Menschen mit Behinderungen zu integrieren (Trends im mobilen Accessibility-Testing). Die WCAG-2.2-Leitlinien für Mobile behandeln Touch-Target-Größe, Alternativen zum Ziehen, verdeckten Fokus, redundante Eingaben und barrierefreie Authentifizierung – Bereiche, die generische Checklisten oft übersehen.
6. Akku-, Speicher- und Ressourcenverbrauch-Tests
Ein Release kann alle Funktionstests bestehen und die App trotzdem unangenehm nutzbar machen. Miss Speichernutzung, CPU, Batterieaktivität, Speicherplatz, Startverhalten und Hintergrundaktivitäten, bevor du ein Bundle freigibst, das Rendering, Synchronisation, Medien, Karten oder Benachrichtigungen ändert.
Nutze Xcode Instruments für iOS-Profiling und den Android Profiler für Android-Untersuchungen. Erstelle eine Baseline auf der vorherigen Version und wiederhole denselben Workflow auf der Kandidatenversion. Halte den Workflow realistisch: Öffne die App wiederholt, durchlaufe lange Listen, lade Medien hoch, lass sie im Leerlauf, schicke sie in den Hintergrund, kehre zu ihr zurück und installiere ein Update, während eine andere Aufgabe aktiv ist.
Hardware mit begrenzten Ressourcen testen
High-End-Geräte verbergen Ressourcenprobleme. Nimm ein Mittelklasse- oder ressourcenschwaches Gerät aus deiner unterstützten Zielgruppe auf, besonders für große Ionic-Interfaces, bildlastige Screens und Electron-Anwendungen auf ressourcenbeschränkten Desktops. Achte auf Speicherwachstum bei wiederholter Navigation, verwaiste Netzwerkanfragen, WebView-Leaks, übermäßige Timer und Hintergrundtasks, die nach dem Verlassen eines Screens weiterlaufen.
- Bundle-Größe prüfen: Lege ein projektspezifisches Budget für die Update-Größe fest und untersuche unerwartetes Wachstum.
- Speicherplatz für Installation prüfen: Teste Downloads und Aktivierung bei begrenztem freien Speicher.
- Hintergrundaktivität prüfen: Stelle sicher, dass die Update-Installation und Synchronisation keine unnötige CPU- oder Batterielast erzeugen.
- Vorher und nachher prüfen: Vergleiche den Kandidaten mit der aktuellen Produktionsversion – mit demselben Gerät, Konto, Datensatz und Workflow.
Ein Differential-Update kann die übertragene Datenmenge reduzieren, wenn sich nur ausgewählte Web-Assets ändern, aber eine kleinere Auslieferung garantiert keinen geringeren Verbrauch zur Laufzeit. Profiliere sowohl das Update-Paket als auch die laufende App.
7. Offline-Funktionalität und Datensynchronisation testen
Das Offline-Verhalten braucht klare Vorgaben. Lege fest, welche Screens ohne Verbindung nutzbar bleiben, welche Daten gecacht werden, welche Aktionen lokal in der Queue landen und wie die App diesen Status kommuniziert. „Funktioniert offline“ ist zu vage für Tests oder Abnahmen.
Nutze den Flugmodus für reproduzierbare Unterbrechungstests und simuliere dann realistische Übergänge. Öffne gecachte Inhalte, bearbeite einen Datensatz, schicke ein Formular ab, stelle mehrere Aktionen in die Queue, schließe die App, öffne sie erneut, stelle die Verbindung wieder her und beobachte die Reihenfolge der Synchronisation. Prüfe, ob Retries Zahlungen, Nachrichten, Buchungen oder andere irreversible Aktionen duplizieren. Wenn zwei Versionen desselben Datensatzes geändert werden, teste die Konfliktstrategie und mache das Ergebnis für den User sichtbar.
Lokale Konsistenz schützen
Prüfe nach Fehlern die lokale Datenbank und den Status der Queue. Ein Request, der in ein Timeout läuft, kann auf dem Server bereits abgeschlossen sein – der Client muss also sauber abgleichen, statt blind zu wiederholen. Teste abgelaufene Authentifizierung im Offline-Modus, entzogene Berechtigungen nach dem Wiederverbinden, geleerte Caches, unterbrochene Migrationen und ein Update, das zwischen eingereihten Operationen angewendet wurde.
Berücksichtigen Sie bei Capacitor und Ionic-Apps das Verhalten nativer Plugins im Offline-Plan. Kameraaufnahme, Dateiauswahl, Geolocation und lokale Benachrichtigungen funktionieren eventuell weiter, während API-basierte Features ausfallen. Testen Sie bei Electron Sleep- und Wake-Zyklen, Netzwerkwechsel, lokalen Dateizugriff und App-Restarts.
Offline-Testing heißt nicht nur „WLAN ausschalten“. Das Release-Gate sollte den Moment des Verbindungsabbruchs, die darauffolgende Arbeit und den Zustand nach der Wiederverbindung abdecken.
8. Crash- und Error-Handling-Tests
Das Error-Handling entscheidet, ob ein Fehler eine behebbare Unterbrechung oder ein Session-Verlust wird. Provozieren Sie gezielt bekannte Fehler wie fehlerhafte API-Responses, abgelaufene Tokens, abgelehnte Berechtigungen, nicht verfügbare native Plugins, korrupte lokale Daten, JavaScript-Runtime-Exceptions oder abgebrochene Update-Aktivierungen.
Integrieren Sie ein Crash-System wie Sentry oder Firebase Crashlytics, aber testen Sie auch, welche Daten es liefert. Ein Stacktrace ohne App-Version, Bundle-Version, Gerätemodell, OS-Version, Channel, Account-Status und aktuelle Breadcrumbs identifiziert die Ursache möglicherweise nicht. Prüfen Sie, ob die Logs nützlich sind, ohne Passwörter, Tokens, Zahlungsdaten oder andere sensible Werte zu enthalten.
Erkennung mit Aktionen verknüpfen
Legen Sie fest, welche Signale ein Release blockieren, einen Rollout pausieren, einen On-Call-Engineer alarmieren oder einen Rollback auslösen. Ein kritischer Fehler auf einer Gerätefamilie erfordert eventuell eine gezielte Channel-Reaktion statt eines globalen Rollbacks, während ein flächendeckender Aktivierungsfehler sofortiges Containment benötigt.
Erstelle einen Test-Build, der absichtlich bekannte Exceptions wirft, und bestätige, dass:
- Error Boundaries funktionieren: Die App behält nicht betroffene Screens bei oder bietet einen sicheren Recovery-Pfad.
- Meldungen helfen Usern: Sie erklären den nächsten Schritt, ohne technische Details preiszugeben.
- Diagnostik grenzt den Scope ein: Entwickler können Fehler nach Native-Version, Web-Bundle, Channel, Gerät und OS filtern.
- Rollback ist sicher: Die App kehrt zu einem funktionierenden Bundle zurück und bleibt startfähig.
- Alerts sind direkt umsetzbar: Benachrichtigungen enthalten Verantwortlichkeit, Severity und ein Runbook statt nur Noise.
Die Per-Device-Logs und die Release-History von Capgo können zusammen mit Crash-Tools genutzt werden, um die Update-Aktivierung mit nachfolgenden Fehlern zu vergleichen. Diese Korrelation ist hilfreicher, als Crash-Reports als separate QA-Inbox zu behandeln.
9. User Acceptance Testing und Beta-Tests
Automatisierte Tests beweisen, dass skriptierte Bedingungen bestehen. UAT beweist, dass das Produkt für die relevanten Personen und Workflows funktioniert. Geben Sie Testern realistische Konten, Berechtigungen, Daten, Geräte, Netzwerkbedingungen und Geschäftsaufgaben. Beschränken Sie die Gruppe nicht auf Ingenieure, die bereits wissen, wie die Funktion funktionieren soll.
Verwenden Sie separate Kanäle für Staging, Beta und Produktion. Ein Beta-Kanal sollte Benutzer enthalten, die verschiedene Gerätehersteller, OS-Versionen, Barrierefreiheitsbedürfnisse, Konnektivitätsmuster und Kontostände repräsentieren. Bitten Sie sie, definierte Aufgaben zu erledigen, verwirrendes Verhalten zu melden und diagnostischen Kontext anzuhängen. Ein vages „sieht gut aus“ liefert keine Freigabeentscheidung.
Rollout-Entscheidungen datenbasiert treffen
Bevor die breite Auslieferung beginnt, definieren Sie die Signale, die bestimmen, ob fortgefahren, pausiert oder zurückgerollt wird. Bewerten Sie Adoption, fehlgeschlagene Installationen, Crash-Muster, Support-Berichte und Feedback zur Task-Abschlussrate gemeinsam. Anekdotisches Feedback kann schwerwiegende Usability- oder Accessibility-Probleme aufdecken, während aggregierte Metriken ein breites Installationsproblem zeigen können, das Tester nicht bemerkt haben.
Dokumentieren Sie jede Entscheidung mit der Kandidatenversion, dem Channel, dem Zielpublikum, dem Testfenster, beobachteten Fehlern, offenen Risiken, dem Verantwortlichen und der nächsten Aktion. Der Rollout-Prozentsatz in einem Plan sollte als Kontrollvariable und nicht als Versprechen behandelt werden. Beginnen Sie mit einem bewusst begrenzten Publikum, erweitern Sie nur, wenn die Evidenz es stützt, und bewahren Sie einen Rollback-Pfad während des gesamten Rollouts bei.
Für Enterprise-Kunden kann UAT tenant-spezifische Konfiguration, Identity Provider, Berechtigungen und Compliance-Workflows erfordern. Testen Sie diese Bedingungen, bevor Sie das Update jedem Kunden zugänglich machen, insbesondere wenn ein gemeinsames Web-Bundle mehrere Deployment-Profile bedient.
10. Continuous Integration, automatisierte Tests und CI/CD-Pipeline-Validierung
Automatisierung schafft Release-Kontrolle nur, wenn die Pipeline unsichere Änderungen stoppen kann. Trenne schnelle Unit-Tests, Integrationstests und End-to-End-Tests, damit Entwickler wissen, was fehlgeschlagen ist und warum. Führe Unit-Tests bei jedem Commit aus, nutze Integrationstests für API-Verträge und fehlerhafte Antworten und behalte E2E-Regressionen für umsatzkritische Flows wie Login, Onboarding und Checkout vor. Dieses geschichtete Modell ist Teil moderner mobiler Test-Richtlinien, die auch Netzwerkdegradation, Offline-Sync, Push-Benachrichtigungs-Zustände, Deep Links, Billing-Sandboxes, Barrierefreiheit und OWASP MASVS-Reviews umfassen (Mobile-App-Test-Guide).
Ein GitHub-Actions-Workflow könnte bei jedem Pull Request linten und Unit-Tests ausführen, das Capacitor- oder Electron-Artefakt bauen, Integrationsprüfungen durchführen und kritische Cypress- oder Appium-Flows auf ausgewählten echten Geräten starten. Ein erfolgreicher Kandidat kann dann über ein API in einen Preview- oder Beta-Kanal deployen. Die CI/CD-Integrationstest-Guide kann dieses Pipeline-Design unterstützen, während dieser Deployment-Pipeline-Guide von Webtwizz breiteren Pipeline-Kontext hinzufügt.
Verhindern Sie, dass flaky Tests falsche Sicherheit vermitteln
Jage nicht der vollständigen Abdeckung hinterher, auf Kosten des Signals. Beginne mit den Flows, die Umsatz kosten, Daten exponieren, den Launch blockieren oder ein Update ungültig machen können. Verfolge Ausführungszeit, Retry-Anzahl, Fehlevidenz und Flake-Rate. Quarantäne instabile Tests mit klarer Verantwortung und einer Reparaturfrist, anstatt Retries zu erlauben, die echte Regressionen verbergen.
- Pull-Request-Gate: Merge blockieren, wenn erforderliche Tests fehlschlagen oder der Build nicht reproduzierbar ist.
- Release-Gate: Nachweise zu Funktionalität, Sicherheit, Barrierefreiheit, Updates und Rollback für den Kandidaten verlangen.
- Delivery-Gate: Nur in den vorgesehenen Channel veröffentlichen, mit verifizierten Signing- und Audience-Regeln.
- Post-Release-Gate: Monitoring aktiv halten und Rollout pausieren, sobald die Diagnosesignale schlechter werden.
Vergleich: 10-Punkte-Checkliste für Mobile-App-Tests
| Punkt | Implementierungsaufwand 🔄 | Ressourcenbedarf ⚡ | Erwartete Ergebnisse ⭐ | Ideale Anwendungsfälle 📊 | Wichtigste Vorteile & Tipps 💡 |
|---|---|---|---|---|---|
| Funktionstests auf mehreren Geräten und OS-Versionen | Hoch 🔄, Device-Matrix + Validierung auf echten Geräten | Hoch ⚡, Device-Lab oder Cloud-Testing (BrowserStack) | Konsistentes Verhalten über Geräte hinweg; weniger gerätespezifische Bugs ⭐⭐⭐ | Apps für diverse iOS/Android-Geräte; CapacitorJS native-web bridges | Erkennt gerätespezifische Bugs früh; Tipp: Geräte nach Analytics priorisieren und Cloud-Labs nutzen |
| Testen der Update-Auslieferung und -Installation | Hoch 🔄, viele Update-Pfade, Rollback-Szenarien | Mittel ⚡, Test-Kanäle, Netzwerk-Simulation, Capgo API | Zuverlässige Update-Auslieferung, sichere Rollbacks, signierte Bundles ⭐⭐⭐ | Apps mit Capgo Live Updates, gestaffelten Rollouts und Differential-Updates | Rollbacks und Differential-Downloads validieren; Tipp: Beta-/Staging-Kanäle erstellen und Unterbrechungen simulieren |
| Netzwerkkonnektivität und Performance-Tests | Mittel 🔄, Throttling- und Übergangsszenarien | Mittel ⚡, Netzwerksimulatoren + Tests im realen Netzwerk | App bleibt bei schlechten Netzbbedingungen nutzbar; zuverlässige Update-Downloads ⭐⭐⭐ | Apps, die Updates herunterladen oder in Gebieten mit schwankender Konnektivität laufen | Engpässe und Resume-Logik identifizieren; Tipp: auf echtem 4G/5G testen und Paketverlust simulieren |
| Sicherheits- und Datenschutz-Tests | Hoch 🔄, Compliance + Vulnerability-Scanning | Hoch ⚡, Security-Tools, Pen-Testing, Expertise | Schützt Daten, gewährleistet Compliance (DSGVO/HIPAA), verhindert Manipulationen ⭐⭐⭐ | Fintech, Healthcare, Enterprise-Apps mit regulatorischen Compliance-Anforderungen | Stellt Vertrauen sicher und senkt das Risiko von Sicherheitslücken; Tipp: Nutze OWASP-Leitfäden, Certificate Pinning und regelmäßige Penetrationstests |
| UI/UX- und Usability-Tests | Mittel 🔄, manuelle + automatisierte Accessibility-Checks | Mittel ⚡, Designer, echte Geräte, User-Sessions | Verhindert UI-Regressions; verbessert Accessibility und Retention ⭐⭐⭐ | Apps mit häufigen UI-Updates oder hohen Accessibility-Anforderungen | Kombiniere automatische Prüfungen mit Tests durch echte Nutzer. Tipp: Führe Screenshot-Regressionssuites aus und teste Touch-Interaktionen. |
| Tests für Akku, Speicher und Ressourcenverbrauch | Mittel 🔄, Profiling und Langzeit-Metriken | Mittel ⚡, Instruments/Profiler, Device-Fleet | Verhindert Performance-Regressions und Ressourcenverbrauch ⭐⭐⭐ | Ressourcenempfindliche Apps und schwächere Geräte | Bundle-Größen und Leaks optimieren; Tipp: Performance-Budgets setzen und vor/nach Updates profilen |
| Offline-Funktionalität und Datensynchronisation testen | Hoch 🔄, komplexe Zustands- und Konfliktbehandlung | Mittel ⚡, Offline-Szenarien, lokale DB-Prüfungen | Zuverlässige Offline-UX und korrektes Sync-Verhalten nach Reconnect ⭐⭐⭐ | Apps that must work offline or sync user data later | Sichert die Datenintegrität; Tipp: Flugmodus, Queue-/Retry-Logik und Konfliktlösung gründlich testen |
| Crash- und Fehlerbehandlung testen | Mittel 🔄, gezielte Fehlerinjektion und Logging | Mittel ⚡, Crash-Reporting-Tools (Sentry, Crashlytics) | Erkennt kritische Bugs früh; ermöglicht automatisches Rollback bei Regressionen ⭐⭐⭐ | Alle Apps, insbesondere solche mit Live Updates | Verbessert die Stabilität; Tipp: Crash-Reporting integrieren und Rollback-Trigger für kritische Fehlerquoten setzen |
| User Acceptance Testing (UAT) und Beta-Testing | Mittel 🔄, Koordination echter Nutzer und gestaffelte Rollouts | Mittel ⚡, Beta-Kohorten, Capgo-Kanäle, Analytics | Feedback aus der Praxis, validierter Funktionsumfang, geringeres Produktionsrisiko ⭐⭐⭐ | Pre-Production-Releases, gestaffelte Capgo-Rollouts, Enterprise-UAT | Erkennt Probleme, die Automatisierung übersehen; Tipp: diverse Tester rekrutieren und Adoptions-/Fehlersmetriken überwachen |
| Continuous Integration, Automatisiertes Testing und CI/CD-Pipeline-Validierung | Hoch 🔄, Einrichtung und Wartung von Pipelines & Tests | Hoch ⚡, CI-Infrastruktur, Test-Suiten, Build-Agenten | Schnellere, sicherere Releases mit weniger Regressionen ⭐⭐⭐ | Teams, die häufige Releases und automatisierte Deployments auf Capgo benötigen | Ermöglicht automatisierte, sichere Updates; Tipp: Beginnen Sie mit Tests kritischer Pfade und integrieren Sie Capgo API für Deployments |
Machen Sie die Checkliste zum Release-Gate
Eine Checkliste wird wertvoll, wenn sie eine Entscheidung steuert. Definieren Sie zuerst die unterstützte Gerätematrix anhand von User-Analytics, Crash-Historie, OS-Anforderungen und Geschäftsrisiko. Schließen Sie repräsentative iOS- und Android-Geräte, große Hersteller, Bildschirmgrößen und die minimal unterstützten Betriebssystemversionen ein. Ergänzen Sie Electron-Betriebssysteme und Hardware-Profile, wenn dieselbe Web-App auch an Desktop-Nutzer ausgeliefert wird.
Führen Sie zuerst funktionale Checks für die Kern-Journeys durch. Prüfen Sie dann UI-Verhalten, responsive Layouts, Ausrichtung, Tastatur-Handling, Benachrichtigungen, Deep Links, Accessibility-Semantik und assistive Technologien. Testen Sie denselben Kandidaten auf echten Geräten, wo Touch, WebView-Verhalten, System-Dialoge, Lifecycle-Änderungen und OEM-Unterschiede Simulator-Ergebnisse ungültig machen können.
Setzen Sie die App vor der Auslieferung unter Druck. Testen Sie langsame und unterbrochene Netzwerke, Offline-Übergänge, Hintergrundausführung, begrenzten Speicher, Speicherdruck, batteriesensible Workflows und lange Sessions. Prüfen Sie Sicherheitskontrollen, Berechtigungsänderungen, Abhängigkeitsrisiken, Signierung, Transportschutz, lokalen Speicher und datenschutzfreundliche Diagnosen. Ein Release, das nur unter idealen Bedingungen gut funktioniert, ist nicht bereit für ein mobiles Publikum.
Der Update-Pfad verdient eine eigene Freigabe. Installiere von der aktuellen Produktionsversion, teste eine nur Web-basierte Änderung, unterbreche Downloads, starte die App aus dem Vordergrund- und Hintergrundzustand neu und stelle sicher, dass das beabsichtigte Bundle sicher aktiviert wird. Löst du einen Rollback explizit aus, muss die vorherige funktionierende Version weiterhin startbar sein. Für Capacitor, Ionic- und Electron-Teams wird die OTA-Verteilung Teil des Quality Engineering und keine bloße Bequemlichkeit nach dem Build.
CI/CD sollte die wiederholbaren Teile erzwingen. Führe Unit-Tests bei jedem Commit, Integrationstests gegen Contracts und Fehlerantworten sowie E2E-Tests für kritische Workflows aus. Integriere Security- und Accessibility-Checks in die Pipeline, veröffentliche erfolgreiche Kandidaten in kontrollierten Channels und isoliere flaky Automatisierung mit sichtbarer Zuständigkeit. Die nützlichste Automatisierung ist nicht die größte Suite, sondern die, die schnelle, verlässliche Nachweise für risikoreiche Änderungen liefert.
Überprüfe nach dem Release Adoption, Installationsfehler, Crash-Muster, Diagnosedaten pro Gerät, Support-Reports und Channel-Performance. Dokumentiere, warum ein Rollout fortgesetzt, pausiert oder zurückgerollt wurde. Aktualisiere die Checkliste, sobald die App ein Native Plugin erhält, die minimale OS-Version ändert, einen Payment- oder Identity-Flow hinzufügt, das Accessibility-Verhalten ändert oder den OTA- und CI/CD-Prozess ändert.
Capgo lässt sich in dieses Kontrollsystem einfügen, indem es signiertes JavaScript, CSS, Texte, Konfiguration und Asset-Bundles an gezielte Channels ausliefert – mit Update-Historie, Adoption- und Failure-Metriken, Logs pro Gerät, automatischem Rollback-Schutz, Differential-Updates und API-basierter CI/CD-Auslieferung. Nutze es als einen Baustein eines Release-Prozesses, der weiterhin Nachweise zu Funktionalität, Security, Accessibility, Performance und menschlicher Abnahme umfasst.
Für CapacitorJS- und Electron-Teams Capgo bietet kontrollierte Live Updates, kanalbasiertes Testing, gerätebezogene Observability, differentielle Auslieferung und Rollback-Schutz für den oben beschriebenen Release-Pfad. Besuche Capgo, um zu bewerten, wie Updater, CI/CD-Integrationen und Release-Diagnosen dir helfen, Fixes für JavaScript, CSS, Texte, Konfigurationen und Assets mit klarerer operativer Kontrolle auszuliefern.




