

La tua app cross-platform funziona su un simulatore, nel browser desktop e sullo smartphone di punta dello sviluppatore. Poi un piccolo aggiornamento JavaScript, CSS, di testo, configurazione o asset raggiunge gli utenti reali e rivela un layout rotto su un produttore Android, un deep link fallito o un aggiornamento che non si installa dopo un'interruzione di rete. È il pattern di fallimento normale quando i team testano le funzionalità in isolamento ma non testano il percorso di rilascio.
Una utile checklist di test per app mobile tratta la qualità come un sistema di controllo del rilascio. Collega la verifica funzionale e UI con la copertura dei dispositivi, i limiti di rete e risorse, la sicurezza, l'installazione OTA, la distribuzione graduale, i gate CI/CD, il rollback e il monitoraggio post-rilascio. La matrice dovrebbe riflettere i dispositivi supportati, le versioni OS, l'architettura Capacitor, Ionic o Electron, e il rischio aziendale. Un checkout fintech richiede controlli di rilascio diversi da un semplice lettore di contenuti.
Usa i dieci passaggi seguenti come controlli brevi e decisivi. Collegali alla tua più ampia checklist di test qualità SaaS, quindi registra un esito chiaro (pass, fail o eccezione approvata) per ogni release candidate.
Indice dei contenuti
- 1. Test funzionali su più dispositivi e versioni OS
- 2. Test di distribuzione e installazione degli update
- 3. Test di connettività di rete e performance
- 4. Test di sicurezza e privacy dei dati
- 5. Test di UI e usabilità
- 6. Test di batteria, memoria e consumo risorse
- 7. Test della funzionalità offline e della sincronizzazione dati
- 8. Test di crash e gestione errori
- 9. User Acceptance Testing e Beta Testing
- 10. Integrazione continua, test automatizzati e validazione della pipeline CI/CD
- Confronto della checklist di test per app mobili in 10 punti
- Trasforma la checklist in un gate di rilascio
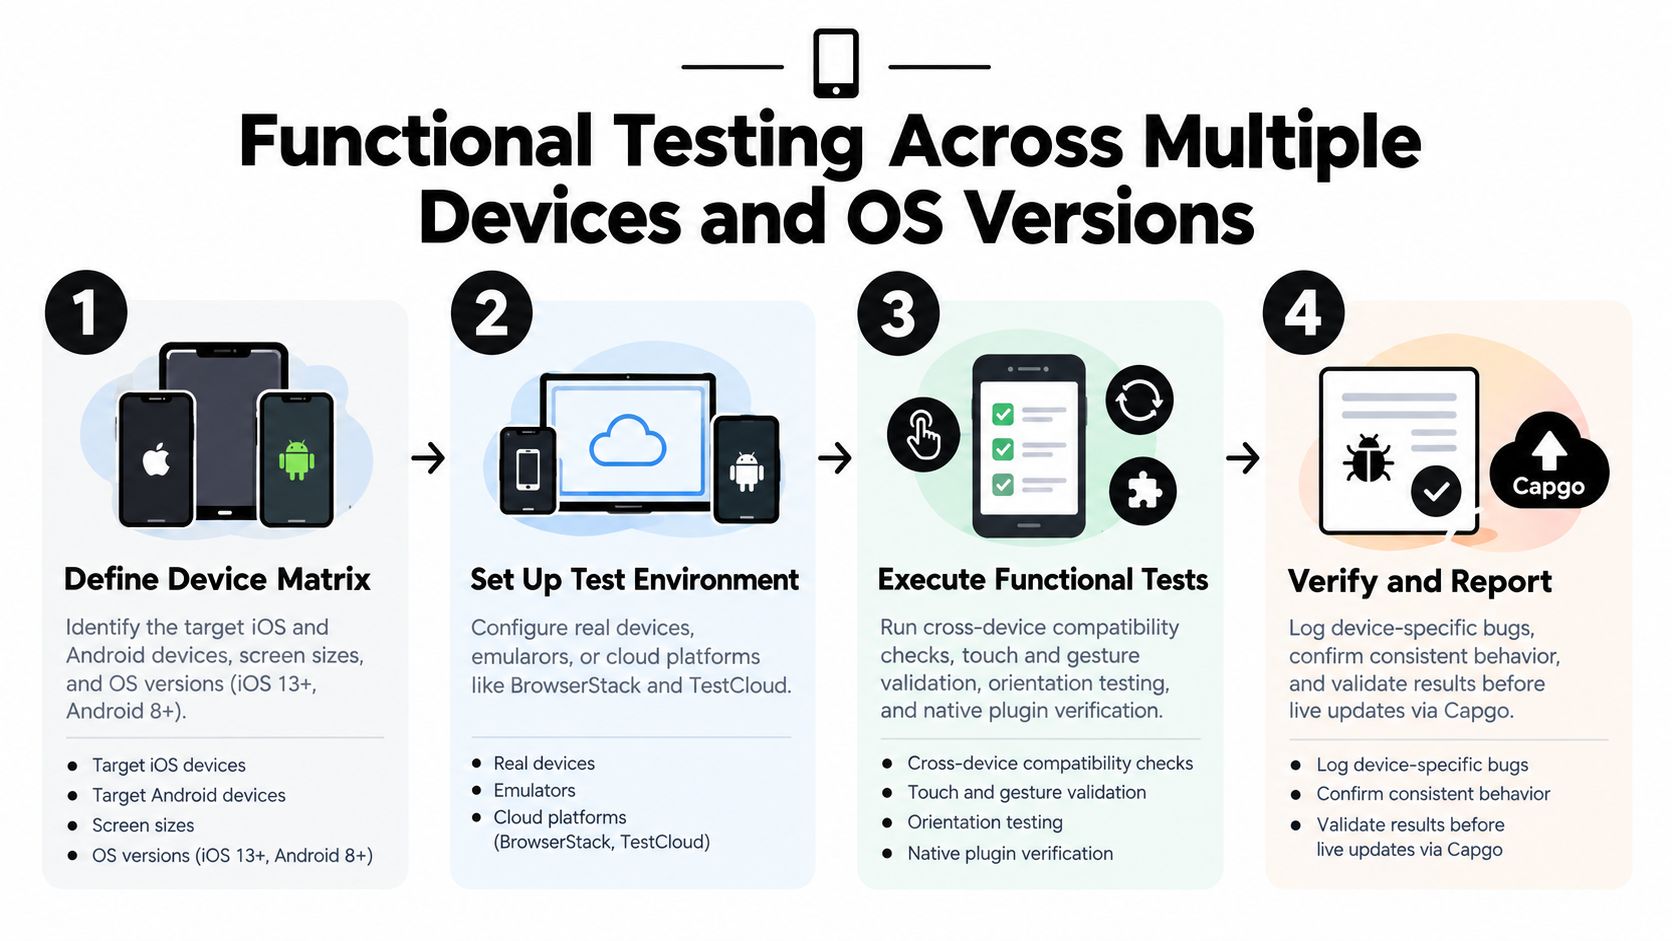
1. Test funzionali su più dispositivi e versioni OS
Una funzionalità che funziona nel browser non è automaticamente affidabile all'interno di una native shell. Le app Capacitor dipendono sia dal comportamento web che dai bridge nativi, mentre i layout Ionic rispondono in modo diverso a dimensioni dello schermo, barre di sistema, tastiere, gesti e convenzioni della piattaforma. Testa l'intero user journey su dispositivi reali, non solo su componenti isolati.
Inizia dai flussi che proteggono i ricavi o l'accesso all'account. Testa sign-up, login, onboarding, ricerca, pagamenti, notifiche, deep links, logout e recupero sessione. Ripeti questi flussi su iPhone piccoli e grandi, Samsung Galaxy, Google Pixel e qualsiasi dispositivo OnePlus o di altri produttori presenti nei tuoi analytics. Includi l'OS più vecchio supportato e l'ultima release. Una matrice di dispositivi basata su analytics reali è più utile di una lista scelta per preferenza dello sviluppatore. Le linee guida del settore consigliano di coprire almeno un dispositivo per ogni produttore principale, incluso un modello Android di fascia media, poiché la frammentazione rimane un rischio centrale nel testing mobile (guida al testing delle app mobile).
Rendi la matrice basata sul rischio
Servizi cloud come BrowserStack possono estendere la copertura senza richiedere ogni singolo handset in sede, ma i dispositivi reali restano fondamentali per la risposta al touch, il comportamento della fotocamera, l'impatto sulla batteria e le differenze specifiche degli OEM. Mantieni un piccolo laboratorio fisico per i dispositivi che generano più sessioni, crash o ticket di supporto.
- Controlla i bridge della piattaforma: Verifica fotocamera, accesso ai file, biometria, notifiche push, pagamenti e azioni di condivisione su ogni piattaforma rilevante.
- Verifica le modifiche al ciclo di vita: Metti l'app in background, chiudila forzatamente, ruota lo schermo dove supportato, riaprila e testa il multitasking.
- Controlla i live update: Applica un aggiornamento JavaScript o CSS prima e dopo il cambio della versione della build nativa. Usa il Grafico distribuzione Android per orientare le decisioni sulla copertura Android.
Regola di rilascio: Un test superato sul simulatore è una prova per il simulatore. Non è prova che ogni dispositivo supportato possa completare il flusso.
2. Test di distribuzione e installazione degli update
Un aggiornamento OTA può essere tecnicamente valido ma fallire operativamente. Il bundle potrebbe scaricarsi ma attivarsi solo dopo un riavvio, installarsi mentre l'app è in background o non avere spazio sufficiente. Testa l'intero percorso: dall'assegnazione del canale al download, alla verifica, all'attivazione e al recupero.
Crea canali staging, beta e production simili alla configurazione di deployment. Un aggiornamento di test potrebbe cambiare solo CSS, testi o asset, perché piccoli cambiamenti al web-bundle possono comunque rompere una schermata specifica di una piattaforma. Testa la transizione dalla versione esistente a quella candidata mantenendo intatti dati utente, preferenze salvate, stato di autenticazione e sessioni interrotte.
L'update deve comportarsi in modo sicuro anche quando le condizioni cambiano. Interrompi il download, sposta l'app tra foreground e background, attiva la modalità aereo e ripeti l'avvio. Testa le condizioni di spazio di archiviazione ridotto e conferma che un update fallito lasci disponibile l'ultima versione funzionante. Convalida la verifica dei bundle firmati e rendi il rollback un caso di test esplicito, non un'assunzione. Il Capacitor app update validation checklist fornisce un compagno pratico per questo ciclo di vita.
Gestisci i channel come punti di controllo
Usa un canale interno ristretto per la convalida ingegneristica, un canale beta più ampio per feedback realistici su dispositivi e rete, e la produzione solo dopo aver soddisfatto i criteri di rilascio. Registra la versione candidata, il canale, i dispositivi di test, il risultato dell'update e il risultato del rollback.
Se il tuo updater fornisce log per dispositivo, ispezionali durante il test invece di aspettare un report di supporto. Verifica che l'app attivi il bundle previsto, ne segnali lo stato e rimanga utilizzabile se l'installazione viene rimandata.
3. Test di connettività di rete e performance
Un'app mobile raramente gira su una connessione perfetta. Testa Wi-Fi, reti cellulari, alta latenza, packet loss, download lenti, cadute di connessione e il ripristino durante un'operazione attiva. Un download che funziona in Chrome DevTools può comportarsi diversamente quando il dispositivo cambia rete o il sistema operativo sospende il lavoro in background.
Inizia con un throttling rapido per test ripetibili. Poi usa dispositivi reali su connessioni cellulari vere e testa in luoghi dove la qualità del segnale cambia. Avvia un aggiornamento, una richiesta API, un upload, un checkout o una sincronizzazione, poi togli la connettività a metà. L'app deve mostrare il progresso, preservare lo stato sicuro, riprovare quando serve e spiegare cosa può fare l'utente dopo. Non deve bloccarsi dietro uno spinner infinito.
Le performance fanno parte del release gate perché gli utenti abbandonano le esperienze mobile lente. Un benchmark di Google citato in un riepilogo di settore riporta che il 53% delle visite mobile termina quando il caricamento supera i 3 secondi, quindi startup e reattività meritano soglie esplicite invece di un'approvazione soggettiva (statistiche sul testing di app mobile).
Verifica le transizioni, non solo le condizioni
Il testing offline prima del lancio è utile, ma i fallimenti più rivelatori avvengono durante le transizioni. Testa il passaggio da connesso a disconnesso, da disconnesso a connesso, da Wi-Fi a cellulare e da foreground a background mentre un'operazione è in corso.
- Controlla il comportamento dei timeout: Assicurati che ogni operazione remota abbia un timeout definito e un messaggio di errore leggibile.
- Controlla la riprendibilità: Interrompi i download di grandi dimensioni e verifica se l'operazione riprende correttamente o si riavvia senza corrompere lo stato locale.
- Controlla i processi in background: Assicurati che il download degli update non interrompa le attività degli utenti.
- Controlla la diagnostica: Raggruppa i fallimenti per condizione di rete, così gli ingegneri possono distinguere tra problemi del server, del dispositivo o di connettività. Per terminologia e contesto pratico, consulta questa spiegazione di latenza di rete nelle app mobile.
4. Test di sicurezza e privacy dei dati
Il security testing deve coprire l'app, i suoi plugin nativi, la pipeline di update e le persone e i sistemi autorizzati a pubblicare le release. Una chiamata API crittografata non protegge una signing key salvata in un repository, e un bundle sicuro non compensa i dati sensibili scritti nei log.
Ispeziona la sicurezza del trasporto, la validazione dei certificati, l'autenticazione, lo storage dei token, i permessi, i deep link, i database locali, il comportamento della clipboard e i componenti Android esportati. Conferma che le informazioni personali (PII) non siano esposte nei debug log, nei crash payload, negli eventi di analytics o nelle diagnostiche degli update. Esamina i permessi richiesti al primo avvio e dopo un update, incluso il comportamento quando un utente concede, nega o revoca l'accesso.
Per i prodotti regolamentati, mappa le evidenze dei test ai controlli applicabili. Un'app sanitaria potrebbe richiedere una revisione della privacy diversa da un'app di e-commerce, ma entrambe devono verificare che un aggiornamento non rimuova un controllo di sicurezza esistente o introduca una dipendenza non sicura. Usa l'OWASP Mobile Application Security Verification Standard come framework di revisione e includi la distribuzione degli aggiornamenti nel perimetro dei penetration test. La guida alla quality assurance delle app può aiutarti a strutturare il lavoro.
Proteggi il meccanismo di rilascio
Conserva le chiavi di firma in uno storage segreto controllato, limita i permessi di pubblicazione, ruota le credenziali secondo la policy ed esamina ogni modifica alla configurazione dell'updater. Verifica che i bundle non validi, manomessi, scaduti o con target errato vengano rifiutati invece di essere attivati.
L'approvazione della sicurezza deve rispondere a due domande distinte. I dati degli utenti rimarranno protetti e solo il personale autorizzato potrà distribuire contenuti eseguibili?
5. Test di UI e usabilità
Le regressioni visive spesso derivano da modifiche apparentemente innocue. Una nuova regola sui font può spostare un pulsante fuori dal viewport, una modifica al testo può causare l'overflow di una card e un cambio di tema può far sparire il testo in dark mode. Testa l'interfaccia dopo gli aggiornamenti su schermi reali con interazioni touch reali.
Esegui i flussi principali a dimensioni ridotte e ampie, su smartphone e tablet (dove supportato), in modalità ritratto e in altre orientazioni dove applicabile. Verifica l'evitamento della tastiera, le aree sicure, i notch, le barre di sistema dinamiche, lo scrolling, gli stati di caricamento, i messaggi di errore, i dialoghi, le modali e i cambi di orientamento. Ripeti i controlli visivi dopo un aggiornamento solo CSS, poiché il binario nativo potrebbe restare invariato mentre l'esperienza renderizzata cambia.
Il confronto automatico degli screenshot può rilevare variazioni di spaziatura, colori e asset, ma non può decidere se una spiegazione di onboarding sia chiara. Abbina il visual regression a sessioni di usabilità basate su task con persone che corrispondono al pubblico di riferimento. Testa VoiceOver e TalkBack su dispositivi reali, inclusi ordine di focus, etichette, annunci, gesti e comportamento delle modali.
Rendi l'accessibilità un processo continuo
L'accessibilità non dovrebbe essere una casella da spuntare all'ultimo momento. Le linee guida recenti raccomandano di integrare l'accessibilità mobile nel design, nello sviluppo, nei test UI automatizzati, nelle pipeline di release e nei test manuali con persone con disabilità (tendenze nei test di accessibilità mobile). Le linee guida WCAG 2.2 per mobile coprono la dimensione dei touch target, le alternative al drag, l'occlusione del focus, l'inserimento ridondante e l'autenticazione accessibile, aspetti spesso trascurati dalle checklist generiche.
6. Test di batteria, memoria e consumo risorse
Una release può superare tutti i test funzionali e rendere comunque l'app sgradevole da usare. Misura memoria, CPU, attività della batteria, uso dello storage, comportamento all'avvio e lavoro in background prima di approvare un bundle che modifica rendering, sincronizzazione, media, mappe o notifiche.
Usa Xcode Instruments per il profiling iOS e Android Profiler per le indagini su Android. Cattura una baseline sulla release precedente, poi ripeti lo stesso workflow sul candidato. Mantieni il workflow realistico: apri l'app ripetutamente, scorri liste lunghe, carica media, lasciala inattiva, mandala in background, torna su di essa e installa un aggiornamento mentre un altro task è attivo.
Test su hardware limitato
I dispositivi di fascia alta nascondono i problemi di risorse. Includi un dispositivo di fascia media o con risorse limitate dal tuo pubblico supportato, soprattutto per interfacce Ionic ampie, schermi ricchi di immagini e applicazioni Electron che girano su desktop vincolati. Tieni d'occhio la crescita della memoria durante la navigazione ripetuta, le richieste di rete abbandonate, le perdite di WebView, i timer eccessivi e i task in background che continuano dopo che l'utente ha lasciato una schermata.
- Controlla il peso del bundle: Imposta un budget specifico per il progetto sulla dimensione dell'aggiornamento e indaga la crescita inaspettata.
- Controlla lo storage di installazione: Testa i download e l'attivazione quando lo storage libero è limitato.
- Controlla l'attività in background: Verifica che l'installazione e la sincronizzazione degli aggiornamenti non generino un consumo di CPU o batteria superfluo.
- Controlla prima e dopo: Confronta la versione candidata con quella attualmente in produzione usando lo stesso dispositivo, account, set di dati e workflow.
Un aggiornamento differenziale può ridurre il contenuto trasferito quando cambiano solo alcuni asset web, ma un pacchetto più piccolo non garantisce un minor consumo a runtime. Profila sia il pacchetto di aggiornamento che l'app in esecuzione.
7. Test della funzionalità offline e della sincronizzazione dati
Il comportamento offline richiede un contratto definito. Decidi quali schermate restano utilizzabili senza connettività, quali dati vengono messi in cache, quali azioni vengono accodate localmente e come l'app comunica tale stato. “Funziona offline” è troppo vago per essere testato o approvato.
Usa la modalità aereo per test di interruzione ripetibili, poi crea transizioni realistiche. Apri contenuti in cache, modifica un record, invia un form, accoda diverse azioni, chiudi l'app, riaprila, ripristina la connettività e osserva l'ordine di sincronizzazione. Verifica che i retry non duplicino pagamenti, messaggi, prenotazioni o altre azioni irreversibili. Se due versioni dello stesso record cambiano, testa la policy di conflitto e rendi l'esito scelto visibile all'utente.
Proteggi la coerenza locale
Ispeziona il database locale e lo stato delle operazioni in coda dopo un errore. Una richiesta in timeout potrebbe essere stata completata sul server, quindi il client deve riconciliarsi in sicurezza invece di tentare un retry cieco. Testa l'autenticazione scaduta mentre sei offline, i permessi revocati dopo la riconnessione, le cache svuotate, le migrazioni interrotte e un aggiornamento applicato tra operazioni in coda.
Per le app Capacitor e Ionic, includi il comportamento dei plugin nativi nel piano offline. La cattura con la fotocamera, la selezione file, la geolocalizzazione e le notifiche locali potrebbero continuare a funzionare, mentre le funzionalità basate su API non possono. Per Electron, testa i cicli di sospensione e riattivazione, i cambi di rete, l'accesso ai file locali e i riavvii dell'applicazione.
Il test offline non è solo “spegnere il Wi-Fi”. Il release gate deve coprire il momento in cui la connettività scompare, le operazioni successive e lo stato dopo il ripristino.
8. Test di crash e gestione errori
La gestione degli errori determina se un difetto diventa un'interruzione recuperabile o una sessione persa. Innesca deliberatamente fallimenti noti, tra cui risposte API malformate, token scaduti, permessi rifiutati, plugin nativi non disponibili, dati locali corrotti, eccezioni del runtime JavaScript e attivazione dell'aggiornamento interrotta.
Integra un sistema di crash reporting come Sentry o Firebase Crashlytics, ma testa le evidenze che produce. Uno stack trace senza versione dell'app, versione del bundle, modello del dispositivo, versione del sistema operativo, canale, stato dell'account e breadcrumb recenti potrebbe non identificare la causa. Verifica che i log siano utili senza includere password, token, dati di pagamento o altri valori sensibili.
Collega il rilevamento all'azione
Definisci quali segnali bloccano un rilascio, mettono in pausa un rollout, allertano un ingegnere on-call o innescano un rollback. Un errore critico su una famiglia di dispositivi potrebbe richiedere una risposta mirata sul canale anziché un rollback globale, mentre un fallimento di attivazione diffuso richiede un contenimento immediato.
Crea una build di test che generi intenzionalmente eccezioni note e conferma che:
- Gli error boundaries funzionino: L'app mantenga intatte le schermate non interessate o offra un percorso di ripristino sicuro.
- I messaggi aiutino gli utenti: Spieghino l'azione successiva senza esporre dettagli tecnici.
- La diagnostica identifichi lo scope: Gli ingegneri possano filtrare gli errori per versione nativa, bundle web, channel, device e OS.
- Il rollback sia sicuro: L'app torni a un bundle verificato e resti avviabile.
- Gli alert siano azionabili: Le notifiche includano ownership, severità e un runbook invece di rumore.
I log per dispositivo e la cronologia delle release di Capgo possono essere usati insieme ai tool di crash per confrontare l'attivazione dell'update con gli errori successivi. Questa correlazione è più utile che trattare i crash report come una inbox QA separata.
9. User Acceptance Testing e Beta Testing
I test automatizzati dimostrano che le condizioni scriptate passano. L'UAT dimostra che il prodotto funziona per le persone e i workflow che contano. Fornisci ai tester account, permessi, dati, dispositivi, condizioni di rete e task aziendali realistici. Non limitare il gruppo agli ingegneri che sanno già come dovrebbe funzionare la feature.
Usa canali separati per staging, beta e produzione. Un canale beta dovrebbe includere utenti che rappresentino diversi produttori di dispositivi, versioni OS, necessità di accessibilità, pattern di connettività e stati dell'account. Chiedi loro di completare task definiti, segnalare comportamenti poco chiari e allegare il contesto diagnostico. Un vago "sembra a posto" non basta per decidere il rilascio.
Prendi decisioni di rollout basate su evidenze
Prima della distribuzione su larga scala, definisci i segnali che determinano se continuare, mettere in pausa o eseguire un rollback. Esamina insieme adozione, installazioni fallite, pattern di crash, report di supporto e feedback sul completamento dei task. Il feedback aneddotico può rivelare un grave problema di usabilità o accessibilità, mentre le metriche aggregate possono mostrare un problema di installazione diffuso che i tester non hanno notato.
Documenta ogni decisione con la versione candidata, il canale, il pubblico, la finestra di test, i fallimenti osservati, i rischi aperti, il responsabile e la prossima azione. La percentuale di rollout in un piano deve essere trattata come una variabile di controllo, non come una promessa. Inizia con un pubblico deliberatamente limitato, espandi solo quando le evidenze lo supportano e mantieni un percorso di rollback durante tutto il rollout.
Per i clienti enterprise, la UAT potrebbe richiedere configurazioni specifiche per tenant, provider di identità, permessi e workflow di compliance. Testa queste condizioni prima di esporre l'aggiornamento a tutti i clienti, soprattutto quando un web bundle condiviso serve più profili di deployment.
10. Continuous Integration, test automatizzati e validazione della pipeline CI/CD
L'automazione crea un controllo reale dei rilasci solo se la pipeline può bloccare una modifica non sicura. Separa i test unitari rapidi, i test di integrazione e i test end-to-end in modo che gli sviluppatori sappiano cosa è fallito e perché. Esegui i test unitari a ogni commit, usa i test di integrazione per i contratti API e le risposte malformate, e riserva la regressione E2E ai flussi critici per il fatturato come login, onboarding e checkout. Questo modello a strati fa parte delle linee guida moderne per il testing mobile, che includono anche degradazione di rete, sincronizzazione offline, stati delle notifiche push, deep link, sandbox di fatturazione, accessibilità e revisione OWASP MASVS (guida al testing di app mobile).
Un workflow GitHub Actions potrebbe eseguire lint e test unitari a ogni pull request, buildare l'artefatto Capacitor o Electron, eseguire controlli di integrazione e avviare flussi critici Cypress o Appium su dispositivi reali selezionati. Un candidato riuscito può quindi essere distribuito su un canale di anteprima o beta tramite un API. Il guida al testing di integrazione CI/CD può supportare questo design di pipeline, mentre questo guida alle pipeline di deployment di Webtwizz aggiunge un contesto più ampio sulla pipeline.
Prevenire che i test flaky diventino falsa sicurezza
Non inseguire la copertura totale a scapito del segnale. Parti dai flussi che possono far perdere ricavi, esporre dati, bloccare il lancio o invalidare un aggiornamento. Traccia tempo di esecuzione, numero di retry, evidenze di fallimento e tasso di flakiness. Metti in quarantena i test instabili con un owner e una scadenza per la riparazione, invece di permettere ai retry di nascondere regressioni reali.
- Gate della pull request: Blocca la merge se i test obbligatori falliscono o se la build non è riproducibile.
- Gate di rilascio: Richiedi evidenze di funzionalità, sicurezza, accessibilità, aggiornamento e rollback per il candidato.
- Gate di consegna: Pubblica solo sul canale previsto con firma verificata e regole di pubblico definite.
- Gate post-rilascio: Mantieni il monitoraggio attivo e sospendi l'espansione quando i segnali diagnostici peggiorano.
Confronto della checklist di test per app mobili in 10 punti
| Elemento | Complessità di implementazione 🔄 | Requisiti di risorse ⚡ | Risultati attesi ⭐ | Casi d'uso ideali 📊 | Vantaggi chiave e consigli 💡 |
|---|---|---|---|---|---|
| Testing funzionale su più dispositivi e versioni OS | Alto 🔄, matrice dispositivi + validazione su device reali | Alto ⚡, lab dispositivi o cloud testing (BrowserStack) | Comportamento coerente tra i dispositivi; meno bug specifici ⭐⭐⭐ | App per dispositivi iOS/Android diversi; bridge nativi-web CapacitorJS | Rileva presto i bug specifici; consiglio: priorizza i device via analytics e usa cloud lab |
| Testing di consegna e installazione degli aggiornamenti | Alto 🔄, molti percorsi di aggiornamento, scenari di rollback | Medio ⚡, canali di test, simulazione rete, Capgo API | Consegna affidabile, rollback sicuri, bundle firmati ⭐⭐⭐ | App che usano Capgo per live updates, rollout graduali e aggiornamenti differenziali | Valida rollback e download differenziali; consiglio: crea canali beta/staging e simula interruzioni |
| Test di connettività di rete e performance | Connettività moderata 🔄, throttling e scenari di transizione | Moderata ⚡, simulatori di rete + test su rete reale | L'app resta usabile con rete scarsa; download update affidabili ⭐⭐⭐ | App che scaricano update o operano in zone con connettività variabile | Identifica colli di bottiglia e logica di resume; tip: testa su 4G/5G reali e simula packet loss |
| Testing di sicurezza e privacy dei dati | Alta 🔄, compliance + vulnerability scanning | Alta ⚡, security tools, pen testing, expertise | Protegge i dati, garantisce la compliance (GDPR/HIPAA), evita tampering ⭐⭐⭐ | Fintech, healthcare, app enterprise che richiedono compliance normativa | Rafforza la fiducia e riduce il rischio di breach; tip: usa guide OWASP, certificate pinning, pen test regolari |
| Testing UI/UX e usabilità | Moderata 🔄, controlli di accessibilità manuali + automatizzati | Moderata ⚡, designer, dispositivi reali, sessioni utente | Previene regressioni UI; migliora accessibilità e retention ⭐⭐⭐ | App con aggiornamenti UI frequenti o requisiti di accessibilità elevati | Combina check automatizzati con test su utenti reali; consiglio: esegui suite di regressioni screenshot e testa le interazioni touch |
| Test di consumo di batteria, memoria e risorse | Moderata 🔄, profiling e metriche a lungo termine | Moderata ⚡, Instruments/Profiler, flotta di dispositivi | Previene regressioni di performance e spreco di risorse ⭐⭐⭐ | App sensibili alle risorse e dispositivi entry-level | Ottimizza le dimensioni del bundle e le perdite; consiglio: imposta budget di performance e fai profiling prima/dopo gli aggiornamenti |
| Test delle funzionalità offline e della sincronizzazione dati | Alto 🔄, stato complesso e gestione dei conflitti | Medio ⚡, scenari offline, controlli DB locale | UX offline affidabile e comportamento di sync corretto dopo la riconnessione ⭐⭐⭐ | App che devono funzionare offline o sincronizzare i dati utente in seguito | Garantisce l'integrità dei dati; consiglio: testa attentamente la modalità aereo, la logica di coda/ripetizione e la risoluzione dei conflitti |
| Test della gestione di crash ed errori | Medio 🔄, iniezione di guasti mirata e logging | Medio ⚡, strumenti di crash reporting (Sentry, Crashlytics) | Rileva bug critici in anticipo; consente rollback automatici in caso di regressioni ⭐⭐⭐ | Tutte le app, soprattutto quelle che usano live updates | Migliora la stabilità; consiglio: integra il crash reporting e imposta trigger di rollback per tassi di errore critici |
| User Acceptance Testing (UAT) e Beta Testing | Media 🔄, coordinamento di utenti reali e rollouts graduali | Media ⚡, coorti beta, canali Capgo, analytics | Feedback reale, validazione del fit delle funzionalità, rischio di produzione ridotto ⭐⭐⭐ | Rilasci pre-produzione, rollouts Capgo graduali, UAT enterprise | Rileva problemi che l'automazione trascura; consiglio: recluta tester diversificati e monitora metriche di adozione/fallimento |
| Continuous Integration, test automatizzati e validazione della pipeline CI/CD | Alta 🔄, setup e manutenzione di pipeline e test | Alta ⚡, infrastruttura CI, suite di test, build agents | Rilasci più rapidi e sicuri con meno regressioni ⭐⭐⭐ | Team che richiedono rilasci frequenti e deploy automatizzati su Capgo | Abilita aggiornamenti automatici e sicuri; consiglio: inizia dai test del percorso critico e integra Capgo API per i deployment |
Trasforma la checklist in un gate di rilascio
Una checklist diventa utile quando controlla una decisione. Inizia definendo la matrice dei dispositivi supportati in base alle analytics degli utenti, alla cronologia dei crash, ai requisiti di sistema operativo e al rischio aziendale. Includi dispositivi iOS e Android rappresentativi, principali produttori, dimensioni dello schermo e i sistemi operativi minimi supportati. Aggiungi i sistemi operativi e i profili hardware di Electron quando la stessa applicazione web viene distribuita a utenti desktop.
Esegui prima i controlli funzionali sui percorsi principali. Poi verifica il comportamento dell'UI, i layout responsivi, l'orientamento, la gestione della tastiera, le notifiche, i deep link, la semantica di accessibilità e le tecnologie assistive. Testa lo stesso candidato su dispositivi reali, dove touch, comportamento di WebView, dialoghi di sistema, cambiamenti di ciclo di vita e differenze OEM possono invalidare i risultati del simulatore.
Applica stress prima della consegna. Esercita reti lente e interrotte, transizioni offline, esecuzione in background, spazio di archiviazione limitato, pressione sulla memoria, workflow sensibili alla batteria e sessioni lunghe. Verifica i controlli di sicurezza, i cambiamenti di autorizzazione, i rischi delle dipendenze, la firma, la protezione del trasporto, l'archiviazione locale e le diagnostiche sicure per la privacy. Un rilascio che funziona bene solo in condizioni ideali non è pronto per un pubblico mobile.
Il percorso di aggiornamento merita un'approvazione dedicata. Installa dalla versione di produzione corrente, testa una modifica solo web, interrompi i download, riavvia da stati foreground e background e conferma che il bundle previsto si attivi in sicurezza. Attiva il rollback esplicitamente e verifica che la versione precedente funzionante rimani avviabile. Per i team di Capacitor, Ionic ed Electron, la distribuzione OTA diventa parte dell'ingegneria della qualità, non una comodità post-build.
La CI/CD dovrebbe imporre le parti ripetibili. Esegui test unitari a ogni commit, test di integrazione contro contratti e risposte di errore, e test E2E sui workflow critici. Aggiungi controlli di sicurezza e accessibilità alla pipeline, pubblica i candidati riusciti su canali controllati e metti in quarantena l'automazione instabile con una proprietà visibile. L'automazione più utile non è la suite più grande. È quella che fornisce prove rapide e affidabili per i cambiamenti ad alto rischio.
Dopo il rilascio, rivedi adozione, fallimenti di installazione, pattern di crash, diagnostiche per dispositivo, report di supporto e prestazioni dei canali. Registra perché il rollout è continuato, messo in pausa o annullato. Aggiorna la checklist ogni volta che l'app aggiunge un plugin nativo, cambia il sistema operativo minimo, aggiunge un flusso di pagamento o identità, modifica il comportamento di accessibilità o cambia il processo OTA e CI/CD.
Capgo può integrarsi in questo sistema di controllo distribuendo bundle firmati di JavaScript, CSS, testi, configurazioni e asset a canali specifici, con storico degli aggiornamenti, metriche di adozione e di fallimento, log per dispositivo, protezione tramite rollback automatico, aggiornamenti differenziali e delivery CI/CD basato su API. Usalo come parte di un processo di rilascio che includa comunque evidenze funzionali, di sicurezza, di accessibilità, di prestazioni e di accettazione umana.
Per i team CapacitorJS ed Electron, Capgo fornisce aggiornamenti live controllati, test basati su canali, osservabilità per dispositivo, delivery differenziale e protezione tramite rollback per il percorso di rilascio descritto sopra. Visita Capgo per valutare come il suo updater, le integrazioni CI/CD e le diagnostiche di rilascio possano aiutarti a pubblicare fix per JavaScript, CSS, testi, configurazioni e asset con un controllo operativo più chiaro.




