

Votre application cross-platform fonctionne sur un simulateur, dans le navigateur desktop et sur le flagship du développeur. Puis une petite mise à jour de JavaScript, CSS, de texte, de configuration ou d'asset atteint de vrais utilisateurs et révèl’une mise en page cassée chez un fabricant Android, un deep link défaillant, ou une mise à jour qui ne s'installe pas après une coupure réseau. C'est le schéma d'échec habituel quand les équipes testent les fonctionnalités isolément sans tester le parcours de release.
Une bonne checklist de tests d'applications mobiles traite la qualité comme un système de contrôle des releases. Elle relie la vérification fonctionnelle et UI à la couverture des appareils, aux limites réseau et ressources, à la sécurité, à l'installation OTA, au déploiement progressif, aux contrôles CI/CD, au rollback et au monitoring post-release. La matrice doit refléter vos appareils pris en charge, les versions d'OS, l'architecture Capacitor, Ionic ou Electron, ainsi que vos risques métier. Un checkout fintech nécessite des contrôles de release différents de ceux d'un simple lecteur de contenu.
Utilisez les dix étapes ci-dessous comme des points de contrôle rapides et décisifs. Liez-les à votre checklist plus large de tests qualité SaaS, puis enregistrez un statut clair (réussi, échoué ou exception approuvée) pour chaque candidat de release.
Table des matières
- 1. Tests fonctionnels sur plusieurs appareils et versions d'OS
- 2. Tests de livraison et d'installation des mises à jour
- 3. Tests de connectivité réseau et de performance
- 4. Tests de sécurité et de confidentialité des données
- 5. Tests d'UI et d'utilisabilité
- 6. Tests de batterie, mémoire et ressources
- 7. Tests du fonctionnement hors ligne et de la synchronisation des données
- 8. Tests de crash et de gestion d'erreurs
- 9. Tests d'acceptation utilisateur et tests bêta
- 10. CI, tests automatisés et validation du pipeline CI/CD
- Comparatif : checklist de test d'app mobile en 10 points
- Transformez la checklist en gate de release
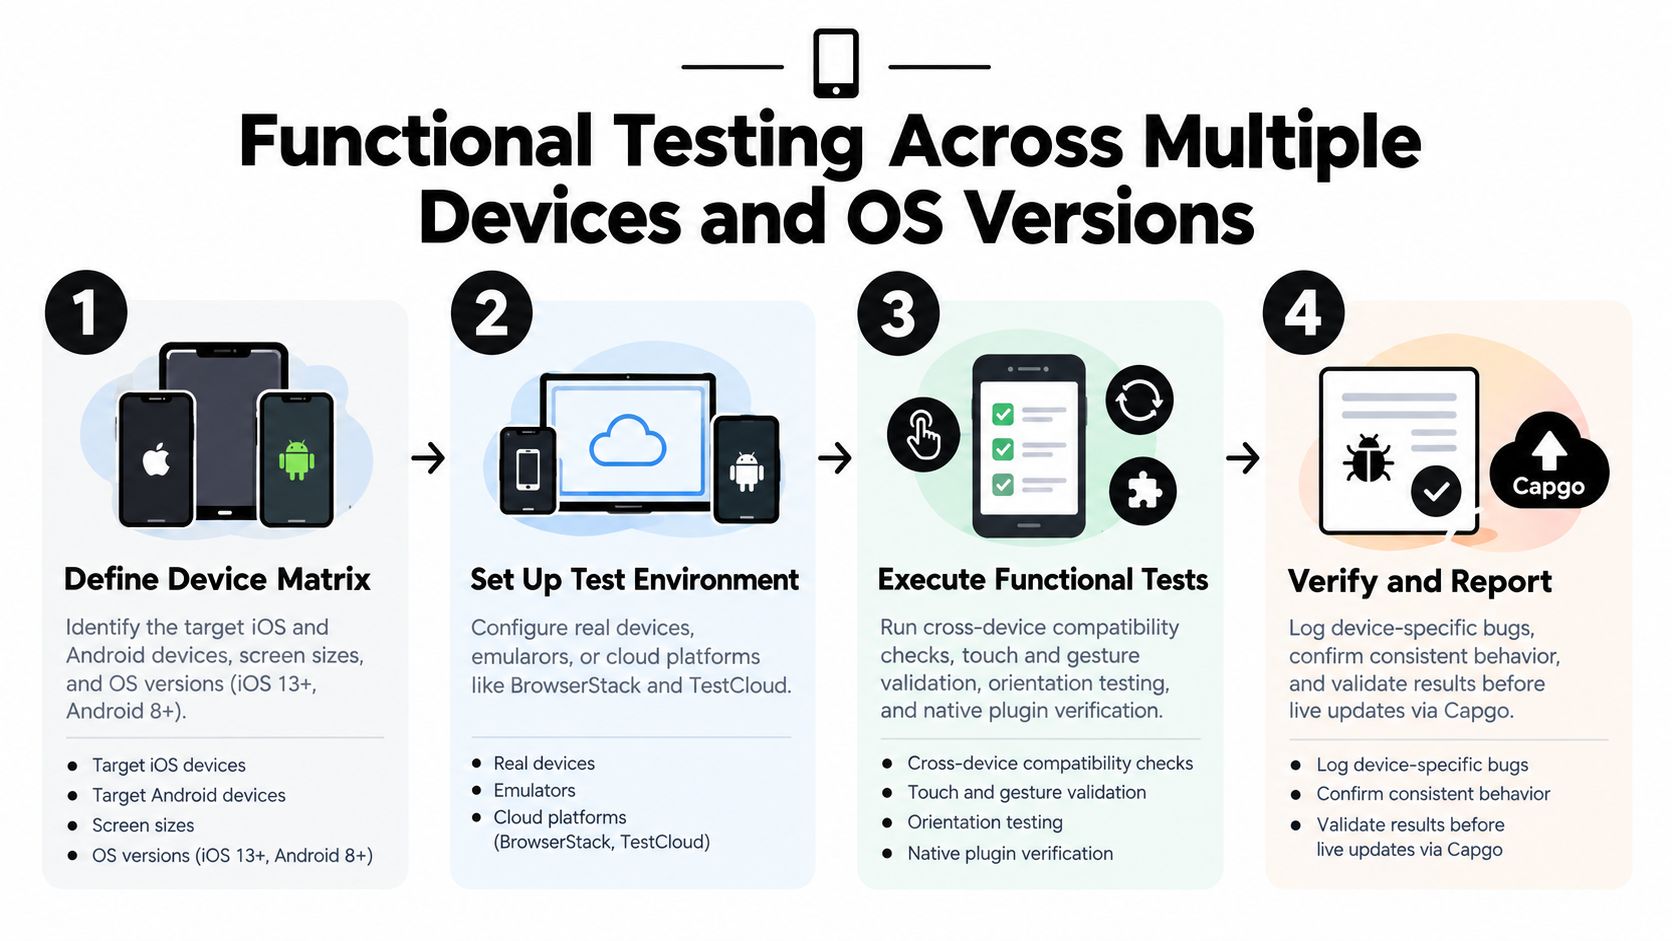
1. Tests fonctionnels sur plusieurs appareils et versions d'OS
Une fonctionnalité qui fonctionne dans un navigateur n'est pas forcément fiable dans un shell natif. Les applications Capacitor dépendent à la fois du comportement web et des ponts natifs, tandis que les mises en page Ionic réagissent différemment aux dimensions d'écran, aux barres système, aux claviers, aux gestes et aux conventions de plateforme. Testez le parcours utilisateur complet sur de vrais appareils, pas seulement des composants isolés.
Commencez par les flux qui protègent le chiffre d'affaires ou l'accès aux comptes. Testez l'inscription, la connexion, l'onboarding, la recherche, les paiements, les notifications, les deep links, la déconnexion et la récupération de session. Répétez ces flux sur des iPhone de petite et grande taille, des Samsung Galaxy et des Google Pixel, ainsi que sur tout appareil OnePlus ou d'un autre fabricant présent dans vos analytics. Incluez l'OS le plus ancien encore pris en charge et une release actuelle. Une matrice d'appareils construite à partir de vos analytics utilisateurs réels est plus utile qu'une liste choisie selon les préférences des développeurs. Les recommandations du secteur préconisent de couvrir au moins un appareil de chaque grand fabricant, dont un modèl’Android de milieu de gamme, car la fragmentation reste un risque majeur des tests mobiles (guide de test d'applications mobiles).
Créez une matrice basée sur les risques
Les services cloud comme BrowserStack peuvent étendre la couverture sans avoir chaque téléphone en interne, mais les appareils réels restent essentiels pour la réactivité tactile, le comportement de la caméra, l'impact sur la batterie et les différences propres aux constructeurs (OEM). Gardez un petit labo physique pour les appareils qui génèrent le plus de sessions, de crashs ou de tickets de support.
- Vérifiez les ponts de plateforme : Vérifiez l'appareil photo, l'accès aux fichiers, la biométrie, les notifications push, les paiements et les actions de partage sur chaque plateforme concernée.
- Vérifiez les changements de cycle de vie : Mettez l'application en arrière-plan, forcez sa fermeture, faites pivoter l'écran si l'appareil le permet, rouvrez-l’et testez le multitâche.
- Vérifiez les live updates : Appliquez une mise à jour JavaScript ou CSS avant et après le changement de version du build natif. Utilisez le Graphique de distribution Android pour orienter vos décisions de couverture Android.
Règle de release : Un passage réussi sur simulateur est une preuve pour le simulateur. Cela ne garantit pas que chaque appareil pris en charge puisse compléter le flux.
2. Tests de livraison et d'installation des mises à jour
Une mise à jour OTA peut être techniquement valide mais échouer sur le plan opérationnel. Le bundle peut se télécharger mais ne s'activer qu'après une relance de l'app, s'installer alors que l'app est en arrière-plan, ou échouer faute d'espace de stockage. Testez le parcours complet, de l'assignation du canal jusqu'au téléchargement, à la vérification, à l'activation et à la récupération.
Créez des canaux staging, beta et production qui reflètent votre configuration de déploiement. Une mise à jour de test peut ne modifier que le CSS, le texte ou un asset, car de petites modifications du bundle web peuvent quand même casser un écran spécifique à une plateforme. Testez la transition de la version actuelle vers la version candidate sans perdre les données utilisateur, les préférences enregistrées, l'état d'authentification ni les sessions interrompues.
La mise à jour doit également se comporter de manière sûre lorsque les conditions changent. Interrompez le téléchargement, passez l’application au premier et au second plan, activez le mode avion, puis relancez l’application. Testez les conditions de faible stockage et vérifiez qu’une mise à jour échouée laisse la dernière version fonctionnelle disponible. Validez la vérification du bundle signé et faites du rollback un cas de test explicite, pas une hypothèse. Le Checklist de validation des mises à jour d’app Capacitor fournit un compagnon pratique pour ce cycle de vie.
Considérez les canaux comme des points de contrôle
Utilisez un canal interne restreint pour la validation par l’équipe technique, un canal bêta plus large pour un retour réaliste sur les appareils et le réseau, et la production uniquement après que les critères de release sont remplis. Enregistrez la version candidate, le canal, les appareils de test, le résultat de la mise à jour et le résultat du rollback.
Si votre outil de mise à jour fournit des logs par appareil, inspectez-les pendant le test plutôt que d'attendre un rapport du support. Confirmez que l'app active le bundle prévu, remonte son état et reste utilisable si l'installation est différée.
3. Tests de connectivité réseau et de performance
Une application mobile fonctionne rarement avec une connexion parfaite. Testez le Wi-Fi, les réseaux cellulaires, la latence élevée, la perte de paquets, les téléchargements lents, les déconnexions et la reprise lors d'une opération active. Un téléchargement qui réussit dans Chrome DevTools peut se comporter différemment si l'appareil change de réseau ou si le système d'exploitation suspend les tâches en arrière-plan.
Commencez par un throttling rapide pour des tests reproductibles. Utilisez ensuite de vrais appareils sur des connexions cellulaires réelles et testez dans des zones où la qualité du signal varie. Lancez une mise à jour, une requête API, un upload, un checkout ou une opération de sync, puis coupez la connectivité à mi-chemin. L'application doit afficher la progression, préserver un état sûr, réessayer si nécessaire et expliquer la marche à suivre à l'utilisateur. Elle ne doit pas rester figée derrière un spinner infini.
La performance doit faire partie de la validation de la release, car les utilisateurs abandonnent les expériences mobiles lentes. Un benchmark Google cité dans un résumé du secteur indique que 53 % des visites mobiles se terminent lorsque le chargement dure plus de 3 secondes, le démarrage et la réactivité méritent donc des seuils explicites plutôt qu'une validation subjective (statistiques sur les tests d'applications mobiles).
Vérifiez les transitions, pas seulement les états
Tester le mode hors ligne avant le lancement est utile, mais les échecs les plus révélateurs surviennent lors des transitions. Testez le passage de connecté à déconnecté, de déconnecté à connecté, du Wi-Fi au cellulaire, et du premier plan à l'arrière-plan pendant qu'une opération est en cours.
- Vérifiez le comportement des timeouts : Confirmez que chaque opération distante a une attente limitée et un message d'échec lisible.
- Vérifiez la reprise (resumability) : Interrompez les gros téléchargements et vérifiez que l’opération reprend en toute sécurité ou redémarre sans corrompre l’état local.
- Vérifiez le travail en arrière-plan : Confirm update downloads don’t disrupt active user tasks.
- Vérifiez les diagnostics : Regroupez les échecs par condition réseau pour distinguer les problèmes serveur, appareil et connectivité. Pour la terminologie et le contexte pratique, utilisez cette explication de la latence réseau dans les applications mobiles.
4. Tests de sécurité et de confidentialité des données
Les tests de sécurité doivent couvrir l’application, ses plugins natifs, son pipeline de mise à jour, ainsi que les personnes et systèmes autorisés à publier des releases. Un appel API chiffré ne protège pas une clé de signature stockée dans un dépôt, et un bundle sécurisé ne compense pas des données sensibles écrites dans les logs.
Inspectez la sécurité du transport, la validation des certificats, l’authentification, le stockage des tokens, les permissions, les deep links, les bases de données locales, le comportement du presse-papiers et les composants Android exportés. Vérifiez que les informations personnellement identifiables ne sont pas exposées dans les logs de debug, les payloads de crash, les événements d’analytics ou les diagnostics de mise à jour. Examinez les permissions demandées au premier lancement et après une mise à jour, y compris le comportement lorsque l’utilisateur accorde, refuse ou révoque ultérieurement l’accès.
Pour les produits réglementés, associez les preuves de test aux contrôles applicables. Une application de santé peut nécessiter une revue de confidentialité différente d’une application e-commerce, mais les deux doivent vérifier qu’une mise à jour ne supprime pas un contrôle de sécurité existant et n’introduit pas de dépendance non sûre. Utilisez l’OWASP Mobile Application Security Verification Standard (MASVS) comme cadre de revue, et incluez la livraison des mises à jour dans le périmètre des tests d’intrusion. Le guide d’assurance qualité des applications peut aider à structurer ce travail.
Sécurisez le mécanisme de release
Conservez les clés de signature dans un stockage de secrets contrôlé, limitez les permissions de publication, faites pivoter les identifiants selon votre politique et examinez chaque modification de la configuration de l'updater. Vérifiez que les bundles invalides, altérés, expirés ou mal ciblés sont rejetés plutôt qu'activés.
L'approbation de sécurité doit répondre séparément à deux questions : les données des utilisateurs restent-elles protégées, et seules les personnes autorisées peuvent-elles livrer du contenu exécutable ?
5. Tests d'UI et d'utilisabilité
Les régressions visuelles proviennent souvent de changements d'apparence anodins. Une nouvelle règle de police peut pousser un bouton sous le viewport, une modification de texte peut faire déborder une carte, et un ajustement de thème peut faire disparaître du texte en mode sombre. Testez l'interface après les mises à jour sur des écrans réels avec de vraies interactions tactiles.
Testez les parcours principaux sur de petites et grandes dimensions, sur les téléphones et tablettes compatibles, en portrait et dans les autres orientations applicables. Vérifiez l'évitement du clavier, les safe areas, les encoches, les barres système dynamiques, le défilement, les états de chargement, les messages d'erreur, les boîtes de dialogue, les modales et les changements d'orientation. Répétez les tests visuels après une mise à jour CSS seule, car le binaire natif peut rester inchangé alors que le rendu change.
La comparaison automatisée de captures d'écran peut détecter des changements d'espacement, de couleur et d'assets, mais elle ne peut pas déterminer si une explication d'onboarding est claire. Associez la régression visuelle à des sessions d'utilisabilité basées sur des tâches, avec des personnes représentatives de votre public cible. Testez VoiceOver et TalkBack sur de vrais appareils, en vérifiant l'ordre de focus, les libellés, les annonces, les gestes et le comportement des modales.
Rendez l'accessibilité continue
L'accessibilité ne devrait pas être une simple case à cocher à la fin. Les recommandations récentes préconisent d'intégrer l'accessibilité mobile à la conception, au développement, aux tests UI automatisés, aux pipelines de release et aux tests manuels avec des personnes en situation de handicap (tendances des tests d'accessibilité mobile). Les directives WCAG 2.2 pour mobile traitent de la taille des cibles tactiles, des alternatives au glissement, du focus masqué, de la saisie redondante et de l'authentification accessible, des aspects que les checklists génériques oublient souvent.
6. Tests de batterie, mémoire et ressources
Une release peut passer tous les tests fonctionnels et rendre l'application désagréable à utiliser. Mesurez la mémoire, le CPU, l'activité de la batterie, l'utilisation du stockage, le comportement au démarrage et le travail en arrière-plan avant d'approuver un bundle qui modifie le rendu, la synchronisation, les médias, les cartes ou les notifications.
Utilisez Xcode Instruments pour le profilage iOS et Android Profiler pour les investigations Android. Capturez une référence sur la release précédente, puis répétez le même workflow sur la version candidate. Gardez le workflow réaliste : ouvrez l’application à plusieurs reprises, parcourez de longues listes, envoyez des médias, laissez-l’inactive, passez-l’en arrière-plan, revenez-y, et installez une mise à jour pendant qu’une autre tâche est active.
Testez sur du matériel limité
Les appareils haut de gamme masquent les problèmes de ressources. Incluez un appareil milieu ou bas de gamme de votre audience cible, surtout pour les interfaces Ionic volumineuses, les écrans riches en images et les applications Electron sur des postes limités. Surveillez la croissance mémoire lors des navigations répétées, les requêtes réseau abandonnées, les fuites WebView, les timers excessifs et les tâches en arrière-plan qui continuent après que l’utilisateur a quitté un écran.
- Vérifiez le poids du bundle : Définissez un budget de taille de mise à jour spécifique au projet et analysez toute croissance inattendue.
- Vérifiez le stockage d’installation : Testez les téléchargements et l’activation lorsque le stockage libre est limité.
- Vérifiez l’activité en arrière-plan : Vérifiez que l’installation et la synchronisation des mises à jour ne génèrent pas de travail CPU ou de batterie inutile.
- Vérifiez avant et après : Comparez la version candidate avec la version de production actuelle en utilisant le même appareil, le même compte, le même jeu de données et le même workflow.
Une mise à jour différentielle peut réduire le contenu transféré lorsque seuls certains assets web changent, mais un transfert plus léger ne garantit pas une consommation moindre au runtime. Profilez à la fois le package de mise à jour et l'application en cours d'exécution.
7. Tests du fonctionnement hors ligne et de la synchronisation des données
Le comportement hors ligne nécessite un contrat défini. Décidez quels écrans restent utilisables sans connectivité, quelles données sont mises en cache, quelles actions sont mises en file d'attente localement et comment l'app communique cet état. « Fonctionne hors ligne » est trop vague pour être testé ou validé.
Utilisez le mode avion pour des tests d'interruption reproductibles, puis créez des transitions réalistes. Ouvrez un contenu mis en cache, modifiez un enregistrement, soumettez un formulaire, mettez plusieurs actions en file d'attente, fermez l'app, rouvrez-la, rétablissez la connectivité et observez l'ordre de synchronisation. Vérifiez que les nouvelles tentatives ne dupliquent pas les paiements, messages, réservations ou autres actions irréversibles. Si deux versions du même enregistrement sont modifiées, testez la politique de conflit et rendez le résultat choisi visible à l'utilisateur.
Protégez la cohérence locale
Inspectez la base de données locale et l'état des opérations en file d'attente après un échec. Une requête qui expire peut avoir été complétée sur le serveur ; le client doit donc réconcilier l'état en toute sécurité plutôt que de retenter l'opération aveuglément. Testez l'expiration de l'authentification hors ligne, la révocation des permissions après reconnexion, les caches vidés, les migrations interrompues et une mise à jour appliquée entre deux opérations en file d'attente.
Pour les applications Capacitor et Ionic, incluez le comportement des plugins natifs dans votre plan de test hors ligne. La capture photo, la sélection de fichiers, la géolocalisation et les notifications locales peuvent continuer à fonctionner, contrairement aux fonctionnalités basées sur API. Pour Electron, testez les cycles de veille et de réveil, les changements de réseau, l'accès aux fichiers locaux et les redémarrages de l'application.
Tester le mode hors ligne ne se limite pas à « couper le Wi-Fi ». Le gate de release doit couvrir le moment où la connectivité disparaît, le travail qui suit et l'état une fois la connexion rétablie.
8. Tests de crash et de gestion d'erreurs
La gestion des erreurs détermine si un défaut devient une interruption récupérable ou une session perdue. Déclenchez délibérément des échecs connus, y compris des réponses API malformées, des tokens expirés, des permissions refusées, des plugins natifs indisponibles, des données locales corrompues, des exceptions du runtime JavaScript et des activations de mise à jour interrompues.
Intégrez un outil de crash reporting comme Sentry ou Firebase Crashlytics, mais testez les informations qu'il remonte. Une stack trace sans version de l'app, version du bundle, modèle d'appareil, version d'OS, canal, état du compte et breadcrumbs récents peut ne pas suffire à identifier la cause. Vérifiez que les logs sont utiles sans contenir de mots de passe, de tokens, de données de paiement ni d'autres valeurs sensibles.
Liez la détection à l'action
Définissez quels signaux bloquent une release, mettent en pause un déploiement progressif, alertent un ingénieur d'astreinte ou déclenchent un rollback. Une erreur critique sur une seule famille d'appareils peut appeler une réponse ciblée sur un canal plutôt qu'un rollback global, tandis qu'un échec d'activation généralisé exige un endiguement immédiat.
Créez un build de test qui lève intentionnellement des exceptions connues et confirmez que :
- Les error boundaries fonctionnent : L'application conserve les écrans non affectés ou propose un chemin de récupération sûr.
- Les messages aident les utilisateurs : Ils expliquent l'action suivante sans exposer de détails techniques.
- Les diagnostics identifient le périmètre : Les ingénieurs peuvent filtrer les échecs par version native, bundle web, canal, appareil et OS.
- Le rollback est sûr : L'application revient à un bundle validé et peut toujours être lancée.
- Les alertes sont exploitables : Les notifications incluent la propriété, la sévérité et un runbook plutôt que du bruit.
Les logs par appareil et l'historique des releases de Capgo peuvent être utilisés avec vos outils de crash pour comparer l'activation d'une mise à jour avec les échecs suivants. Cette corrélation est plus utile que de traiter les rapports de crash comme une boîte de réception QA à part.
9. Tests d'acceptation utilisateur et tests bêta
Les tests automatisés prouvent que les conditions scriptées sont remplies. Les tests UAT prouvent que le produit fonctionne pour les utilisateurs et les workflows qui comptent. Donnez aux testeurs des comptes, permissions, données, appareils, conditions réseau et tâches métier réalistes. Ne limitez pas le groupe aux ingénieurs qui savent déjà comment la fonctionnalité est censée fonctionner.
Utilisez des canaux distincts pour le staging, la bêta et la production. Un canal bêta doit réunir des utilisateurs représentant différents fabricants d’appareils, versions d’OS, besoins d’accessibilité, modes de connectivité et états de compte. Demandez-leur de réaliser des tâches définies, de signaler les comportements déroutants et de joindre un contexte de diagnostic. Un vague « ça a l’air bon » ne permet pas de prendre une décision de release.
Basez vos décisions de rollout sur des données
Avant un déploiement large, définissez les indicateurs qui déterminent s'il faut continuer, mettre en pause ou effectuer un rollback. Examinez ensemble l'adoption, les installations échouées, les motifs de crash, les rapports de support et les retours sur l'achèvement des tâches. Les retours anecdotiques peuvent révéler un problème grave d'utilisabilité ou d'accessibilité, tandis que les métriques agrégées peuvent montrer un problème d'installation général que les testeurs n'avaient pas remarqué.
Documentez chaque décision avec la version candidate, le canal, l'audience, la fenêtre de test, les échecs observés, les risques ouverts, le responsable et l'action suivante. Le pourcentage de déploiement progressif dans un plan doit être considéré comme une variable de contrôle, pas comme une promesse. Commencez par une audience délibérément limitée, n'élargissez que si les preuves le justifient, et conservez un chemin de rollback tout au long du déploiement.
Pour les clients enterprise, l'UAT peut nécessiter des configurations spécifiques au tenant, des fournisseurs d'identité, des permissions et des workflows de conformité. Testez ces conditions avant d'exposer la mise à jour à tous les clients, surtout lorsqu'un bundle web partagé sert plusieurs profils de déploiement.
10. CI, tests automatisés et validation du pipeline CI/CD
L'automatisation n'apporte de contrôle des releases que si le pipeline peut stopper un changement risqué. Séparez les tests unitaires rapides, les tests d'intégration et les tests end-to-end pour que les développeurs sachent ce qui a échoué et pourquoi. Exécutez les tests unitaires à chaque commit, utilisez les tests d'intégration pour les contrats API et les réponses malformées, et réservez la régression E2E aux flux critiques pour le chiffre d'affaires, comme la connexion, l'onboarding et le checkout. Ce modèl’en couches fait partie des recommandations modernes de test mobile, qui couvrent aussi la dégradation du réseau, la synchronisation hors ligne, les états des notifications push, les deep links, les sandboxes de facturation, l'accessibilité et la revue OWASP MASVS (guide de test d'applications mobiles).
Un workflow GitHub Actions peut linter et exécuter les tests unitaires à chaque pull request, compiler le Capacitor ou l’artefact Electron, exécuter les vérifications d’intégration et lancer les flux Cypress ou Appium critiques sur des appareils réels sélectionnés. Un candidat réussi peut ensuite être déployé sur un canal de préversion ou bêta via un API. Le guide de tests d’intégration CI/CD peut soutenir cette conception de pipeline, tandis que ce guide de pipeline de déploiement de Webtwizz ajoute un contexte pipeline plus large.
Évitez que les tests instables n'inspirent une fausse confiance
Ne visez pas une couverture totale au détriment du signal. Commencez par les flux qui peuvent entraîner une perte de revenus, exposer des données, bloquer le lancement ou invalider une mise à jour. Suivez le temps d’exécution, le nombre de tentatives, les preuves d’échec et le taux de flakiness. Mettez en quarantaine les tests instables avec un propriétaire et une date limite de correction, plutôt que de laisser les tentatives masquer de vraies régressions.
- Porte de pull request : Bloquez la fusion si les tests requis échouent ou si le build n’est pas reproductible.
- Condition de release : Exigez des preuves de fonctionnalité, de sécurité, d’accessibilité, de mise à jour et de rollback pour le candidat.
- Condition de livraison : Publiez uniquement sur le canal prévu avec une signature vérifiée et des règles d'audience.
- Contrôl’après release : Continuez la surveillance et suspendez l'expansion si les signaux de diagnostic se détériorent.
Comparatif : checklist de test d'app mobile en 10 points
| Élément | Complexité de mise en œuvre 🔄 | Ressources nécessaires ⚡ | Résultats attendus ⭐ | Cas d'usage idéaux 📊 | Avantages clés & conseils 💡 |
|---|---|---|---|---|---|
| Tests fonctionnels sur plusieurs appareils et versions d'OS | Élevé 🔄, matrice d'appareils + validation sur appareils réels | Élevé ⚡, labo d'appareils ou tests cloud (BrowserStack) | Comportement cohérent sur tous les appareils ; moins de bugs spécifiques ⭐⭐⭐ | Apps ciblant divers appareils iOS/Android ; ponts natifs/web CapacitorJS | Détecte tôt les bugs liés aux appareils ; conseil : priorisez selon l'analytics et utilisez des labs cloud |
| Tests de livraison/installation des mises à jour | Élevé 🔄, nombreux chemins de mise à jour, scénarios rollback | Modéré ⚡, canaux de test, simulation réseau, Capgo API | Livraison fiable des mises à jour, rollbacks sûrs, bundles signés ⭐⭐⭐ | Apps utilisant les live updates Capgo, déploiements progressifs, mises à jour différentielles | Validez les rollbacks et téléchargements différentiels ; conseil : créez des canaux beta/staging et simulez des interruptions |
| Tests de connectivité réseau et de performance | Modéré 🔄, throttling et scénarios de transition | Modéré ⚡, simulateurs réseau + tests en conditions réelles | L'app reste utilisable en réseau faible ; téléchargements de mises à jour fiables ⭐⭐⭐ | Apps qui téléchargent des mises à jour ou fonctionnent dans des zones à connectivité variable | Identifier les goulots d'étranglement et la logique de reprise ; conseil : testez en 4G/5G réelle et simulez la perte de paquets |
| Security and Data Privacy Testing | Élevé 🔄, conformité + scan de vulnérabilités | Élevé ⚡, outils de sécurité, pen testing, expertise | Protège les données, assure la conformité (RGPD/HIPAA), empêche la falsification ⭐⭐⭐ | Fintech, santé, apps d'entreprise nécessitant une conformité réglementaire | Renforce la confiance et réduit le risque de faille ; conseil : utilisez les guides OWASP, le certificate pinning, des pen tests réguliers |
| Tests UI/UX et d'utilisabilité | Modéré 🔄, contrôles d'accessibilité manuels + automatisés | Modéré ⚡, designers, appareils réels, sessions utilisateurs | Prévient les régressions UI ; améliore l’accessibilité et la rétention ⭐⭐⭐ | Apps avec des mises à jour UI fréquentes ou des exigences d’accessibilité élevées | Associez les vérifications automatisées aux tests utilisateurs réels ; astuce : exécutez des suites de régression par capture d’écran et testez les interactions tactiles |
| Tests de consommation de batterie, mémoire et ressources | Modéré 🔄, profilage et métriques à long terme | Modéré ⚡, Instruments/Profiler, flotte d’appareils | Prévient les régressions de performance et les fuites de ressources ⭐⭐⭐ | Apps gourmands en ressources et appareils d’entrée de gamme | Optimisez la taille des bundles et les fuites ; astuce : définissez des budgets de performance et profilez avant/après les mises à jour |
| Tests de fonctionnement hors ligne et de synchronisation des données | Élevé 🔄, gestion complexe des états et des conflits | Modéré ⚡, scénarios hors ligne, vérifications de la DB locale | UX hors ligne fiable et comportement de synchro correct après reconnexion ⭐⭐⭐ | Apps that must work offline or sync user data later | Garantit l'intégrité des données ; conseil : testez minutieusement le mode avion, la logique de file d'attente/retry et la résolution des conflits |
| Tests de gestion des crashs et des erreurs | Modéré 🔄, injection de fautes ciblée et logs | Modéré ⚡, outils de crash reporting (Sentry, Crashlytics) | Détecte les bugs critiques tôt ; permet un rollback automatique en cas de régression ⭐⭐⭐ | Toutes les apps, surtout celles qui utilisent des live updates | Améliore la stabilité ; astuce : intégrez le crash reporting et définissez des déclencheurs de rollback pour les taux d’erreurs critiques |
| Tests d'acceptation utilisateur (UAT) et tests bêta | Modéré 🔄, coordination d'utilisateurs réels et déploiements progressifs | Modéré ⚡, cohortes bêta, canaux Capgo, analytics | Retours terrain, adéquation des fonctionnalités validée, risque de production réduit ⭐⭐⭐ | Releases de préproduction, déploiements progressifs Capgo, UAT entreprise | Détecte les problèmes que l'automatisation rate ; conseil : recrutez des testeurs variés et suivez les métriques d'adoption et d'échec |
| Intégration continue, tests automatisés et validation du pipeline CI/CD | Élevé 🔄, configuration et maintenance des pipelines et des tests | Élevé ⚡, infrastructure CI, suites de tests, agents de build | Releases plus rapides et sereines, avec moins de régressions ⭐⭐⭐ | Équipes ayant besoin de releases fréquentes et de déploiements automatisés vers Capgo | Permet des mises à jour automatisées et sécurisées ; conseil : commencez par les tests du chemin critique et intégrez Capgo API pour les déploiements |
Transformez la checklist en gate de release
Une checklist devient précieuse quand elle guide une décision. Commencez par définir la matrice des appareils supportés à partir des analytics utilisateurs, de l'historique des crashs, des prérequis OS et des risques métier. Incluez des appareils iOS et Android représentatifs, les principaux constructeurs, les tailles d'écran et les versions d'OS les plus anciennes supportées. Ajoutez les OS Electron et les profils matériels quand la même application web est livrée aux utilisateurs desktop.
Commencez par effectuer des tests fonctionnels sur les parcours critiques. Vérifiez ensuite le comportement de l'UI, les layouts responsive, l'orientation, la gestion du clavier, les notifications, les deep links, la sémantique d'accessibilité et les technologies d'assistance. Testez la même version candidate sur des appareils réels, car le tactile, le comportement de la WebView, les boîtes de dialogue système, les changements de cycle de vie et les différences entre constructeurs (OEM) peuvent invalider les résultats des simulateurs.
Mettez l'application à l'épreuve avant la livraison. Testez les réseaux lents ou interrompus, les transitions hors ligne, l'exécution en arrière-plan, le stockage limité, la pression mémoire, les workflows gourmands en batterie et les sessions longues. Vérifiez les contrôles de sécurité, les changements de permissions, les risques liés aux dépendances, la signature, la protection du transport, le stockage local et les diagnostics respectueux de la vie privée. Une release qui n'est performante que dans des conditions idéales n'est pas prête pour un public mobile.
Le chemin de mise à jour mérite son propre processus d’approbation. Installez depuis la version de production actuelle, testez une modification web uniquement, interrompez les téléchargements, relancez depuis les états premier plan et arrière-plan, et vérifiez que le bundle prévu s’active en toute sécurité. Déclenchez explicitement un rollback et confirmez que la version précédente fonctionnelle reste lançable. Pour les équipes Capacitor, Ionic et Electron, la livraison OTA devient une partie de l’ingénierie qualité plutôt qu’une commodité post-build.
La CI/CD doit automatiser les parties répétables. Exécutez des tests unitaires à chaque commit, des tests d'intégration sur les contrats et les réponses d'erreur, et des tests E2E sur les workflows critiques. Ajoutez des contrôles de sécurité et d'accessibilité au pipeline, publiez les versions validées sur des canaux contrôlés, et isolez les automatisations instables avec un responsable clairement identifié. L'automatisation la plus utile n'est pas la plus vaste, mais celle qui fournit des preuves rapides et fiables pour les changements à haut risque.
Après la release, analysez l'adoption, les échecs d'installation, les patterns de crash, les diagnostics par appareil, les retours du support et les performances des canaux. Notez pourquoi le déploiement progressif a continué, a été mis en pause ou a fait l'objet d'un rollback. Mettez à jour la checklist dès que l'app intègre un plugin natif, change de version minimale d'OS, ajoute un flux de paiement ou d'identité, modifie son comportement d'accessibilité ou fait évoluer son processus OTA et CI/CD.
Capgo peut s'intégrer à ce système de contrôl’en livrant des bundles signés (JavaScript, CSS, textes, configuration et assets) vers des canaux ciblés, avec un historique des mises à jour, des métriques d'adoption et d'échec, des logs par appareil, une protection automatisée contre les rollbacks, des mises à jour différentielles et une livraison CI/CD basée sur API. Utilisez-le comme un élément d'un processus de release qui inclut toujours des preuves fonctionnelles, de sécurité, d'accessibilité, de performance et de validation humaine.
Pour les équipes CapacitorJS et Electron, Capgo fournit des live updates contrôlées, des tests par canal, une observabilité par appareil, une livraison différentielle et une protection contre les rollback pour le chemin de release décrit ci-dessus. Visitez Capgo pour évaluer comment son updater, ses intégrations CI/CD et ses diagnostics de release peuvent vous aider à déployer des correctifs JavaScript, CSS, texte, configuration et assets avec un contrôl’opérationnel plus clair.




