

Tu app multiplataforma funciona en el simulador, en el navegador de escritorio y en el teléfono insignia del desarrollador. Luego, una pequeña actualización de JavaScript, CSS, texto, configuración o recursos llega a usuarios reales y revela un diseño roto en un fabricante de Android, un deep link que falla o una actualización que no se instala tras una interrupción de red. Ese es el patrón de fallo habitual cuando los equipos prueban funciones de forma aislada, pero no prueban la ruta de publicación.
Una útil checklist de testing de apps móviles trata la calidad como un sistema de control de lanzamientos. Conecta la verificación funcional y de UI con la cobertura de dispositivos, los límites de red y recursos, la seguridad, la instalación OTA, la entrega escalonada, los gates de CI/CD, el rollback y el monitoreo post-lanzamiento. La matriz debe reflejar tus dispositivos compatibles, las versiones de SO, la arquitectura de Capacitor, Ionic o Electron, y el riesgo de negocio. Un checkout fintech necesita controles de lanzamiento distintos de los de un simple lector de contenido.
Usa los diez pasos siguientes como comprobaciones breves y decisivas. Vincúlalos con tu checklist de pruebas de calidad SaaS, y luego registra un resultado claro de éxito, fallo o excepción aprobada para cada candidato a lanzamiento.
Tabla de contenidos
- 1. Pruebas funcionales en múltiples dispositivos y versiones de SO
- 2. Pruebas de entrega e instalación de actualizaciones
- 3. Pruebas de rendimiento y conectividad de red
- 4. Pruebas de seguridad y privacidad de datos
- 5. Pruebas de UI y usabilidad
- 6. Pruebas de consumo de batería, memoria y recursos
- 7. Pruebas de funcionalidad offline y sincronización de datos
- 8. Pruebas de crashes y manejo de errores
- 9. Pruebas de aceptación de usuario y beta testing
- 10. Integración continua, pruebas automatizadas y validación del pipeline de CI/CD
- Comparativa: checklist de 10 puntos para probar apps móviles
- Convierte el checklist en un gate de release
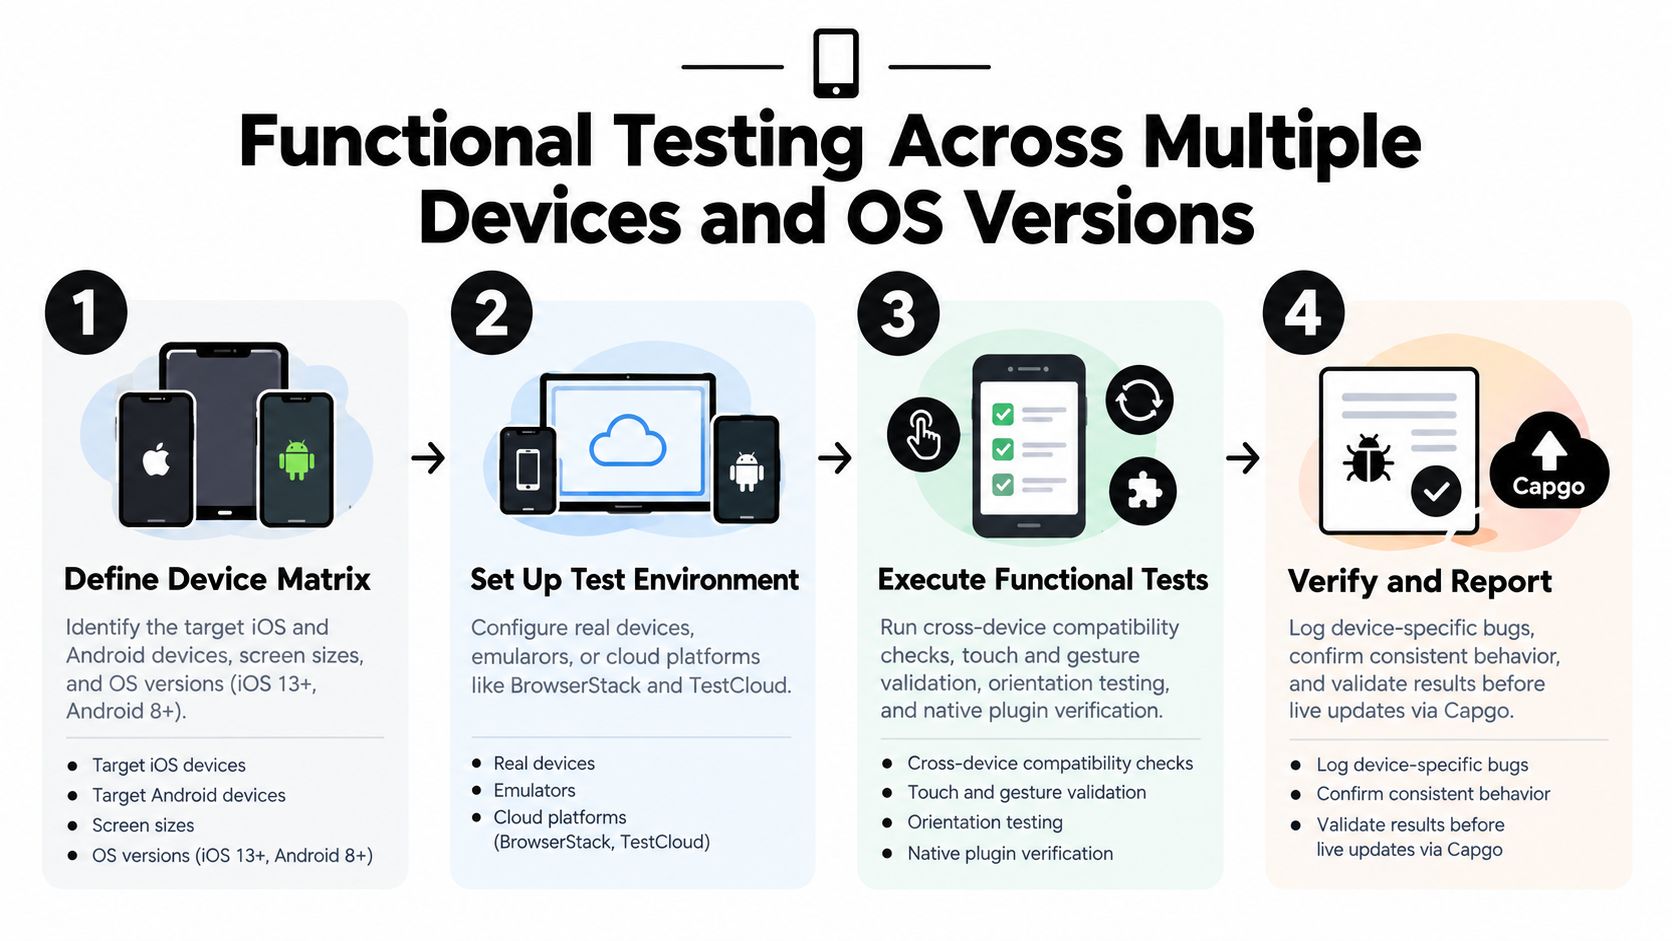
1. Pruebas funcionales en múltiples dispositivos y versiones de SO
Una función que funciona en un navegador no es automáticamente fiable dentro de un shell nativo. Las apps de Capacitor dependen tanto del comportamiento web como de los puentes nativos, mientras que los layouts de Ionic responden de manera diferente a las dimensiones de la pantalla, las barras del sistema, los teclados, los gestos y las convenciones de la plataforma. Prueba el recorrido completo del usuario en dispositivos reales, no solo componentes aislados.
Comienza con los flujos que protegen los ingresos o el acceso a la cuenta. Ejecuta el registro, el inicio de sesión, el onboarding, la búsqueda, los pagos, las notificaciones, los deep links, el cierre de sesión y la recuperación de sesión. Repite esos flujos en iPhones pequeños y grandes, dispositivos Samsung Galaxy y Google Pixel, y cualquier OnePlus u otro fabricante representado en tus analíticas. Incluye el sistema operativo más antiguo compatible y una versión actual. Una matriz de dispositivos construida a partir de analíticas de usuarios reales es más útil que una lista elegida por preferencia del desarrollador. Las guías del sector recomiendan cubrir al menos un dispositivo de cada fabricante principal, incluido un modelo Android de gama media, ya que la fragmentación sigue siendo un riesgo central en las pruebas móviles (guía de pruebas de apps móviles).
Crea una matriz basada en riesgos
Servicios en la nube como BrowserStack pueden ampliar la cobertura sin necesidad de tener cada dispositivo en el laboratorio, pero los dispositivos reales siguen siendo clave para la respuesta táctil, el comportamiento de la cámara, el impacto en la batería y las diferencias específicas de cada OEM. Mantén un pequeño laboratorio físico con los dispositivos que generan más sesiones, crashes o tickets de soporte.
- Revisa los puentes de plataforma: Verifica la cámara, el acceso a archivos, la biometría, las notificaciones push, los pagos y las acciones de compartir en cada plataforma relevante.
- Revisa los cambios de ciclo de vida: Pasa la app a segundo plano, ciérrala por fuerza, rota la pantalla donde esté soportado, vuelve a abrirla y prueba el multitasking.
- Revisa las actualizaciones en vivo: Aplica una actualización de JavaScript o CSS antes y después de que cambie la versión del build nativo. Usa el Gráfico de distribución Android para informar las decisiones de cobertura en Android.
Regla de release: Un pase en el simulador es evidencia para el simulador. No demuestra que todos los dispositivos compatibles puedan completar el flujo.
2. Pruebas de entrega e instalación de actualizaciones
Una actualización OTA puede ser técnicamente válida y aun así fallar operativamente. El bundle puede descargarse pero activarse solo tras relanzar la app, instalarse mientras la app está en segundo plano o toparse con almacenamiento insuficiente. Prueba el flujo completo desde la asignación de canal hasta la descarga, verificación, activación y recuperación.
Crea canales de staging, beta y producción que se parezcan a la configuración de despliegue. Una actualización de prueba podría cambiar solo CSS, copy o un asset, porque pequeños cambios en el bundle web aún pueden romper una pantalla específica de la plataforma. Prueba la transición de la versión existente a la candidata sin perder datos de usuario, preferencias guardadas, estado de autenticación ni sesiones interrumpidas.
La actualización también debe comportarse de forma segura cuando cambian las condiciones. Interrumpe la descarga, mueve la app entre primer y segundo plano, activa el modo avión y vuelve a lanzarla. Prueba condiciones de poco almacenamiento y confirma que una actualización fallida deja disponible la última versión funcional. Valida la verificación de bundles firmados y haz del rollback un caso de prueba explícito, no una suposición. El Capacitor app update validation checklist ofrece un complemento práctico para este ciclo de vida.
Trata los canales como puntos de control
Usa un canal interno restringido para validación de ingeniería, un canal beta más amplio para feedback realista de dispositivos y red, y producción solo cuando se cumplan los criterios de lanzamiento. Registra la versión candidata, el canal, los dispositivos de prueba, el resultado de la actualización y el resultado del rollback.
Si tu updater proporciona logs por dispositivo, inspecciónalos durante la prueba en lugar de esperar un informe de soporte. Confirma que la app active el bundle previsto, reporte su estado y siga siendo utilizable si la instalación se pospone.
3. Pruebas de rendimiento y conectividad de red
Una app móvil rara vez funciona con una conexión perfecta. Prueba Wi-Fi, redes celulares, alta latencia, pérdida de paquetes, descargas lentas, caídas de conexión y recuperación durante una operación activa. Una descarga que funciona en Chrome DevTools puede comportarse de forma diferente cuando el dispositivo cambia de red o el sistema operativo suspende el trabajo en segundo plano.
Comienza con throttling rápido para verificaciones repetibles. Luego usa dispositivos reales en conexiones celulares reales y prueba en lugares donde la calidad de la señal varía. Inicia una actualización, solicitud de API, carga, checkout o operación de sincronización, y luego elimina la conectividad a mitad de camino. La app debe mostrar progreso, preservar un estado seguro, reintentar cuando corresponda y explicar qué puede hacer el usuario a continuación. No debe congelarse detrás de un spinner indefinido.
El rendimiento debe estar en la puerta de liberación porque los usuarios abandonan las experiencias móviles lentas. Un benchmark de Google citado en un resumen de la industria informa que el 53% de las visitas móviles termina cuando la carga tarda más de 3 segundos, por lo que el arranque y la respuesta merecen umbrales explícitos en lugar de una aprobación subjetiva (estadísticas de pruebas de apps móviles).
Verifica las transiciones, no solo las condiciones
Probar en modo offline antes del lanzamiento es útil, pero los fallos más reveladores ocurren durante las transiciones. Prueba la transición de conectado a desconectado, de desconectado a conectado, de Wi-Fi a datos móviles y de primer plano a segundo plano mientras hay una operación en curso.
- Comprueba el comportamiento de timeout: Confirma que cada operación remota tenga una espera acotada y un mensaje de fallo legible.
- Comprueba que se pueda reanudar: Interrumpe descargas grandes y verifica si la operación se reanuda de forma segura o se reinicia sin corromper el estado local.
- Comprueba el trabajo en segundo plano: Confirm update downloads don’t disrupt active user tasks.
- Revisa los diagnósticos: Agrupa los fallos por condición de red para que los ingenieros puedan distinguir problemas de servidor, dispositivo o conectividad. Para terminología y contexto práctico, usa esta explicación de la latencia de red en aplicaciones móviles.
4. Pruebas de seguridad y privacidad de datos
El testing de seguridad debe cubrir la app, sus plugins nativos, su pipeline de actualizaciones y las personas y sistemas autorizados para publicar releases. Una llamada API cifrada no protege una signing key guardada en un repositorio, y un bundle seguro no compensa los datos sensibles escritos en los logs.
Inspecciona la seguridad del transporte, la validación de certificados, la autenticación, el almacenamiento de tokens, los permisos, los deep links, las bases de datos locales, el comportamiento del clipboard y los componentes exportados de Android. Confirma que la información personal identificable no se exponga en debug logs, crash payloads, eventos de analytics o diagnósticos de actualización. Revisa los permisos solicitados en el primer arranque y tras una actualización, incluyendo el comportamiento cuando un usuario concede, deniega o revoca el acceso.
Para productos regulados, mapea la evidencia de las pruebas con los controles aplicables. Una app de salud puede necesitar una revisión de privacidad distinta de la de una app de comercio electrónico, pero ambas deben verificar que una actualización no elimine un control de seguridad existente ni introduzca una dependencia insegura. Usa el OWASP Mobile Application Security Verification Standard como marco de revisión e incluye la entrega de actualizaciones en el alcance de las pruebas de penetración. La guía de aseguramiento de calidad de apps puede ayudar a estructurar ese trabajo.
Proteger el mecanismo de release
Mantén las claves de firma en un almacenamiento de secretos controlado, restringe los permisos de publicación, rota las credenciales según la política y revisa cada cambio en la configuración del updater. Comprueba que los bundles inválidos, manipulados, expirados o con destino incorrecto se rechacen en lugar de activarse.
La aprobación de seguridad debe responder dos preguntas por separado: ¿los datos de los usuarios siguen protegidos y solo personas autorizadas pueden entregar contenido ejecutable?
5. Pruebas de UI y usabilidad
Las regresiones visuales suelen llegar con cambios que parecen inofensivos. Una nueva regla de fuente puede empujar un botón fuera del viewport, una edición de texto puede desbordar una tarjeta y un ajuste de tema puede hacer que el texto desaparezca en modo oscuro. Prueba la interfaz tras las actualizaciones en pantallas reales con interacción táctil real.
Ejecuta los flujos principales en dimensiones pequeñas y grandes, en teléfonos y tablets donde se admita, en vertical y en otras orientaciones cuando aplique. Revisa la evitación del teclado, las safe areas, los notch, las barras del sistema dinámicas, el scroll, los estados de carga, los mensajes de error, los diálogos, los modales y los cambios de orientación. Repite las comprobaciones visuales tras una actualización solo de CSS, ya que el binario nativo puede no cambiar mientras la experiencia renderizada sí.
La comparación automatizada de capturas de pantalla puede detectar cambios en espaciado, color y assets, pero no puede decidir si una explicación de onboarding es clara. Combina visual regression con sesiones de usabilidad basadas en tareas con personas que coincidan con la audiencia objetivo. Prueba VoiceOver y TalkBack en dispositivos reales, incluyendo orden de foco, etiquetas, anuncios, gestos y comportamiento de modales.
Hacer que la accesibilidad sea continua
La accesibilidad no debería ser solo una casilla de verificación final. Las guías recientes recomiendan integrar la accesibilidad móvil en el diseño, el desarrollo, las pruebas de UI automatizadas, los pipelines de release y las pruebas manuales con personas con discapacidades (tendencias en pruebas de accesibilidad móvil). Las guías de WCAG 2.2 para móvil abordan el tamaño de objetivos táctiles, alternativas al arrastre, foco oculto, entrada redundante y autenticación accesible, áreas que las listas de verificación genéricas suelen pasar por alto.
6. Pruebas de consumo de batería, memoria y recursos
Una release puede pasar todas las pruebas funcionales y aun así hacer que la app sea desagradable de usar. Mide memoria, CPU, actividad de batería, uso de almacenamiento, comportamiento de inicio y trabajo en segundo plano antes de aprobar un bundle que cambie el renderizado, la sincronización, los medios, los mapas o las notificaciones.
Usa Xcode Instruments para el perfilado en iOS y Android Profiler para las investigaciones en Android. Captura una línea base en la versión anterior y repite el mismo flujo en la candidata. Mantén el flujo realista: abre la app repetidamente, navega por listas largas, sube contenido multimedia, déjala inactiva, pásala a segundo plano, vuelve a ella e instala una actualización mientras otra tarea está activa.
Prueba hardware limitado
Los dispositivos de gama alta ocultan problemas de recursos. Incluye un dispositivo de gama media o con menos recursos de tu base de usuarios compatibles, sobre todo para interfaces Ionic grandes, pantallas con muchas imágenes y aplicaciones Electron en equipos de escritorio limitados. Vigila el crecimiento de memoria a lo largo de navegaciones repetidas, las solicitudes de red abandonadas, las fugas de WebView, los temporizadores excesivos y las tareas en segundo plano que siguen activas después de que el usuario abandona una pantalla.
- Revisa el peso del bundle: Define un presupuesto por proyecto para el tamaño de la actualización e investiga aumentos inesperados.
- Revisa el almacenamiento de instalación: Prueba las descargas y la activación cuando el almacenamiento libre sea limitado.
- Revisa la actividad en segundo plano: Verifica que la instalación y sincronización de actualizaciones no generen trabajo innecesario de CPU o batería.
- Revisa antes y después: Compara la candidata con la versión de producción actual usando el mismo dispositivo, cuenta, conjunto de datos y flujo de trabajo.
Una actualización diferencial puede reducir el contenido transferido cuando solo cambian algunos activos web, pero una entrega más pequeña no garantiza un menor consumo en tiempo de ejecución. Perfila tanto el paquete de actualización como la aplicación en ejecución.
7. Pruebas de funcionalidad offline y sincronización de datos
El comportamiento sin conexión necesita un contrato definido. Decide qué pantallas siguen funcionando sin conectividad, qué datos se guardan en caché, qué acciones se encolan localmente y cómo comunica la app ese estado. «Funciona sin conexión» es demasiado vago como para probarlo o aprobarlo.
Usa el modo avión para hacer pruebas de interrupción repetibles y luego crea transiciones realistas. Abre contenido en caché, edita un registro, envía un formulario, encola varias acciones, cierra la app, vuelve a abrirla, restaura la conectividad y observa el orden de sincronización. Verifica que los reintentos no dupliquen pagos, mensajes, reservas ni otras acciones irreversibles. Si cambian dos versiones del mismo registro, prueba la política de conflictos y haz visible al usuario el resultado elegido.
Proteger la consistencia local
Inspecciona la base de datos local y el estado de las operaciones en cola tras los fallos. Una solicitud que agota el tiempo de espera puede haberse completado en el servidor, así que el cliente debe reconciliar de forma segura en lugar de reintentar a ciegas. Prueba la autenticación expirada sin conexión, los permisos revocados tras la reconexión, las cachés borradas, las migraciones interrumpidas y una actualización aplicada entre operaciones en cola.
Para apps de Capacitor e Ionic, incluye el comportamiento de los plugins nativos en el plan sin conexión. La captura con la cámara, la selección de archivos, la geolocalización y las notificaciones locales pueden seguir funcionando, mientras que las funciones respaldadas por API no. Para Electron, prueba ciclos de suspensión y activación, cambios de red, acceso a archivos locales y reinicios de la aplicación.
Probar offline no es solo «apagar el Wi-Fi». La release gate debe cubrir el momento en que se pierde la conectividad, el trabajo que sigue y el estado tras recuperarla.
8. Pruebas de crashes y manejo de errores
El manejo de errores determina si un defecto se convierte en una interrupción recuperable o en una sesión perdida. Provoca fallos conocidos a propósito, incluyendo respuestas API malformadas, tokens expirados, permisos denegados, plugins nativos no disponibles, datos locales corruptos, excepciones del runtime de JavaScript y activaciones de actualización interrumpidas.
Integra un sistema de crashes como Sentry o Firebase Crashlytics, pero prueba la evidencia que genera. Un stack trace sin versión de la app, versión del bundle, modelo de dispositivo, versión del SO, canal, estado de la cuenta y breadcrumbs recientes puede no identificar la causa. Verifica que los logs sean útiles sin incluir contraseñas, tokens, datos de pago u otros valores sensibles.
Vincular la detección con la acción
Define qué señales bloquean un lanzamiento, pausan un rollout, alertan a un ingeniero on-call o disparan un rollback. Un error crítico en una familia de dispositivos puede requerir una respuesta dirigida por canal en lugar de un rollback global, mientras que un fallo de activación amplio necesita contención inmediata.
Crea un build de prueba que lance excepciones conocidas a propósito y confirma que:
- Los error boundaries funcionan: La app conserva las pantallas no afectadas u ofrece una ruta de recuperación segura.
- Los mensajes ayudan a los usuarios: Explican la siguiente acción sin exponer detalles técnicos.
- Los diagnósticos identifican el alcance: Los ingenieros pueden filtrar fallos por versión nativa, bundle web, canal, dispositivo y SO.
- El rollback es seguro: La app vuelve a un bundle validado y se puede seguir iniciando.
- Las alertas son accionables: Las notificaciones incluyen responsable, severidad y un runbook en lugar de ruido.
Los logs por dispositivo y el historial de releases de Capgo se pueden usar junto con herramientas de crash para comparar la activación de la actualización con los fallos posteriores. Esa correlación es más útil que tratar los informes de crash como una bandeja de QA separada.
9. Pruebas de aceptación de usuario y beta testing
Las pruebas automatizadas demuestran que las condiciones programadas se cumplen. El UAT demuestra que el producto funciona para las personas y los flujos de trabajo que importan. Proporciona a los testers cuentas, permisos, datos, dispositivos, condiciones de red y tareas de negocio realistas. No limites el grupo a ingenieros que ya saben cómo se supone que funciona la funcionalidad.
Usa canales separados para staging, beta y producción. Un canal beta debe incluir usuarios que representen distintos fabricantes de dispositivos, versiones de OS, necesidades de accesibilidad, patrones de conectividad y estados de cuenta. Pídeles que completen tareas definidas, reporten comportamientos confusos y adjunten contexto de diagnóstico. Un vago “se ve bien” no sirve para decidir un release.
Toma decisiones de rollout basadas en evidencia
Antes del despliegue masivo, define las señales que determinan si continuar, pausar o hacer un rollback. Revisa en conjunto la adopción, las instalaciones fallidas, los patrones de crash, los reportes de soporte y el feedback sobre la finalización de tareas. El feedback anecdótico puede revelar un problema grave de usabilidad o accesibilidad, mientras que las métricas agregadas pueden mostrar un problema de instalación generalizado que los testers no notaron.
Documenta cada decisión con la versión candidata, el canal, la audiencia, la ventana de prueba, los fallos observados, los riesgos abiertos, el responsable y la siguiente acción. El porcentaje de rollout en un plan debe tratarse como una variable de control, no como una promesa. Empieza con una audiencia deliberadamente limitada, expande solo cuando la evidencia lo respalde y mantén siempre una ruta de rollback durante el rollout.
Para clientes enterprise, el UAT puede requerir configuraciones específicas por tenant, proveedores de identidad, permisos y flujos de cumplimiento. Prueba esas condiciones antes de exponer la actualización a todos los clientes, especialmente cuando un web bundle compartido sirve a múltiples perfiles de despliegue.
10. Integración continua, pruebas automatizadas y validación del pipeline de CI/CD
La automatización genera control de release solo si el pipeline puede detener un cambio inseguro. Separa los unit tests rápidos, los integration tests y los end-to-end tests para que los devs sepan qué falló y por qué. Ejecuta unit tests en cada commit, usa integration tests para contratos de API y respuestas malformadas, y reserva los E2E de regresión para flujos críticos de negocio como login, onboarding y checkout. Este modelo por capas es parte de las guías modernas de testing móvil, que también incluyen degradación de red, sync offline, estados de las notificaciones push, deep links, sandboxes de facturación, accesibilidad y revisión de OWASP MASVS (guía de testing de apps móviles).
Un workflow de GitHub Actions puede ejecutar lint y pruebas unitarias en cada pull request, compilar el artefacto de Capacitor o Electron, ejecutar comprobaciones de integración y lanzar flujos críticos de Cypress o Appium en dispositivos reales seleccionados. Un candidato exitoso puede entonces desplegarse en un canal de preview o beta a través de un API. El Guía de pruebas de integración CI/CD puede respaldar ese diseño de pipeline, mientras que esta Guía de pipeline de despliegue de Webtwizz aporta más contexto sobre el pipeline.
Evita que las pruebas inestables generen una falsa confianza
No persigas la cobertura total sacrificando la señal. Empieza por los flujos que pueden hacer perder ingresos, exponer datos, bloquear el lanzamiento o invalidar una actualización. Registra el tiempo de ejecución, el número de reintentos, la evidencia de los fallos y la tasa de inestabilidad. Pon en cuarentena las pruebas inestables con un responsable y un plazo de reparación, en lugar de dejar que los reintentos oculten regresiones reales.
- Validación de pull request: Bloquea el merge si las pruebas obligatorias fallan o el build no se puede reproducir.
- Gate de release: Requiere evidencia de funcionalidad, seguridad, accesibilidad, actualización y rollback para el candidato.
- Gate de entrega: Publica solo en el canal previsto con firma verificada y reglas de audiencia.
- Gate posterior al release: Mantén el monitoreo activo y pausa la expansión si las señales de diagnóstico se deterioran.
Comparativa: checklist de 10 puntos para probar apps móviles
| Elemento | Complejidad de implementación 🔄 | Requisitos de recursos ⚡ | Resultados esperados ⭐ | Casos de uso ideales 📊 | Ventajas clave y consejos 💡 |
|---|---|---|---|---|---|
| Pruebas funcionales en múltiples dispositivos y versiones de SO | Alto 🔄, matriz de dispositivos + validación en dispositivos reales | Alta ⚡, device lab o cloud testing (BrowserStack) | Comportamiento consistente entre dispositivos; menos bugs específicos de dispositivo ⭐⭐⭐ | Apps para diversos dispositivos iOS/Android; bridges native-web de CapacitorJS | Detecta antes los bugs específicos de dispositivo; tip: prioriza dispositivos según analytics y usa cloud labs |
| Testing de entrega e instalación de updates | Alta 🔄, múltiples rutas de update, escenarios de rollback | Moderada ⚡, channels de test, simulación de red, Capgo API | Entrega de updates fiable, rollbacks seguros, bundles firmados ⭐⭐⭐ | Apps que usan Capgo live updates, rollouts escalonados, updates diferenciales | Valida rollbacks y descargas diferenciales; tip: crea channels de beta/staging y simula interrupciones |
| Testing de conectividad de red y performance | Moderada 🔄, throttling y escenarios de transición | Moderado ⚡, simuladores de red + pruebas en red real | La app sigue siendo usable con redes deficientes; descargas de actualizaciones fiables ⭐⭐⭐ | Apps que descargan actualizaciones o operan en zonas con conectividad variable | Identifica cuellos de botella y lógica de reanudación; consejo: prueba en 4G/5G real y simula pérdida de paquetes |
| Pruebas de seguridad y privacidad de datos | Alto 🔄, cumplimiento + escaneo de vulnerabilidades | Alto ⚡, herramientas de seguridad, pen testing, experiencia | Protege datos, garantiza el cumplimiento (GDPR/HIPAA) y previene la manipulación ⭐⭐⭐ | Fintech, salud, apps enterprise que requieren cumplimiento normativo | Refuerza la confianza y reduce el riesgo de brechas; tip: usa guías OWASP, certificate pinning, pen tests periódicos |
| Pruebas de UI/UX y usabilidad | Moderado 🔄, checks de accesibilidad manuales + automatizados | Moderado ⚡, diseñadores, dispositivos reales, sesiones de usuario | Evita regresiones de UI; mejora la accesibilidad y la retención ⭐⭐⭐ | Apps con actualizaciones frecuentes de UI o requisitos de accesibilidad exigentes | Combina checks automatizados con pruebas de usuarios reales; tip: ejecuta suites de regresión de screenshots y prueba interacciones táctiles |
| Pruebas de batería, memoria y consumo de recursos | Moderado 🔄, profiling y métricas de larga duración | Moderado ⚡, Instruments/Profiler, flota de dispositivos | Evita regresiones de rendimiento y consumo excesivo de recursos ⭐⭐⭐ | Apps sensibles a recursos y dispositivos de gama baja | Optimiza el tamaño de los bundles y las fugas; consejo: define presupuestos de rendimiento y perfila antes/después de las actualizaciones |
| Pruebas de funcionalidad offline y sincronización de datos | Alto 🔄, estado complejo y manejo de conflictos | Moderado ⚡, escenarios offline, verificaciones de BD local | UX offline fiable y comportamiento de sincronización correcto tras reconectar ⭐⭐⭐ | Apps que deben funcionar offline o sincronizar datos del usuario más tarde | Garantiza la integridad de los datos; consejo: prueba el modo avión, la lógica de cola/reintento y la resolución de conflictos a fondo |
| Pruebas de manejo de crashes y errores | Moderado 🔄, inyección de fallos dirigida y logging | Moderado ⚡, herramientas de reporte de crashes (Sentry, Crashlytics) | Detecta bugs críticos temprano; permite rollback automático ante regresiones ⭐⭐⭐ | Todas las apps, sobre todo las que usan live updates | Mejora la estabilidad; tip: integra crash reporting y define triggers de rollback para tasas críticas de errores |
| Pruebas de aceptación del usuario (UAT) y pruebas beta | Moderado 🔄, coordinar usuarios reales y despliegues por etapas | Moderado ⚡, cohortes beta, canales Capgo, analytics | Feedback real, validación del encaje de funcionalidades, menos riesgo en producción ⭐⭐⭐ | Lanzamientos de preproducción, despliegues Capgo por etapas, UAT empresarial | Detecta problemas que la automatización no ve; tip: recluta testers variados y monitorea métricas de adopción y fallos |
| Integración continua, pruebas automatizadas y validación de pipelines CI/CD | Alto 🔄, configuración y mantenimiento de pipelines y pruebas | Alto ⚡, infraestructura CI, suites de pruebas, agentes de build | Lanzamientos más rápidos y seguros, con menos regresiones ⭐⭐⭐ | Equipos que requieren lanzamientos frecuentes e implementaciones automatizadas en Capgo | Permite actualizaciones automatizadas y seguras; consejo: empieza con pruebas de ruta crítica e integra Capgo API para los despliegues |
Convierte el checklist en un gate de release
Una lista de verificación se vuelve valiosa cuando controla una decisión. Comienza definiendo la matriz de dispositivos compatibles a partir de analítica de usuarios, historial de errores, requisitos del sistema operativo y riesgo empresarial. Incluye dispositivos iOS y Android representativos, fabricantes principales, tamaños de pantalla y los sistemas operativos más antiguos soportados. Añade sistemas operativos y perfiles de hardware de Electron cuando la misma aplicación web se distribuye a usuarios de escritorio.
Ejecuta primero pruebas funcionales en los flujos principales. Luego verifica el comportamiento de la UI, layouts responsivos, orientación, manejo del teclado, notificaciones, deep links, semántica de accesibilidad y tecnologías de asistencia. Prueba el mismo candidato en dispositivos reales, donde el touch, el comportamiento de WebView, los diálogos del sistema, los cambios de ciclo de vida y las diferencias entre OEM pueden invalidar los resultados del simulador.
Pon a prueba la app a fondo antes de la entrega. Prueba redes lentas e interrumpidas, transiciones offline, ejecución en segundo plano, almacenamiento limitado, presión de memoria, flujos sensibles a la batería y sesiones largas. Verifica controles de seguridad, cambios de permisos, riesgos de dependencias, firma, protección del transporte, almacenamiento local y diagnósticos que respeten la privacidad. Un release que solo funciona bien en condiciones ideales no está listo para una audiencia móvil.
La ruta de actualización merece su propia aprobación. Instala desde la versión de producción actual, prueba un cambio solo web, interrumpe las descargas, relanza la app desde estados en primer plano y en segundo plano, y confirma que el bundle previsto se activa de forma segura. Activa un rollback explícito y confirma que la versión anterior que funcionaba se puede seguir lanzando. Para los equipos de Capacitor, Ionic y Electron, la entrega OTA pasa a formar parte de la ingeniería de calidad en lugar de ser una comodidad posterior al build.
CI/CD debe encargarse de las partes repetibles. Ejecuta tests unitarios en cada commit, tests de integración contra contratos y respuestas de error, y tests E2E en los flujos críticos. Añade comprobaciones de seguridad y accesibilidad al pipeline, publica en canales controlados los candidatos que pasen y pon en cuarentena la automatización flaky con ownership visible. La automatización más útil no es la suite más grande. Es la suite que aporta evidencia rápida y fiable para cambios de alto riesgo.
Después del release, revisa la adopción, los fallos de instalación, los patrones de crash, los diagnósticos por dispositivo, los informes de soporte y el rendimiento por canal. Registra por qué el rollout continuó, se pausó o se revirtió. Actualiza la checklist cada vez que la app incorpore un plugin nativo, cambie su OS mínimo, añada un flujo de pago o de identidad, modifique el comportamiento de accesibilidad o cambie su proceso OTA y CI/CD.
Capgo puede integrarse en este sistema de control entregando bundles firmados de JavaScript, CSS, textos, configuración y recursos a canales específicos, con historial de actualizaciones, métricas de adopción y fallos, logs por dispositivo, protección con rollback automatizado, actualizaciones diferenciales y entrega CI/CD basada en API. Úsalo como parte de un proceso de lanzamiento que siga incluyendo evidencia funcional, de seguridad, accesibilidad, rendimiento y aceptación humana.
Para equipos de CapacitorJS y Electron, Capgo ofrece actualizaciones en vivo controladas, pruebas por canales, observabilidad por dispositivo, entrega diferencial y protección contra rollbacks para el flujo de lanzamiento descrito. Visita Capgo para evaluar cómo su updater, integraciones de CI/CD y diagnósticos de release pueden ayudarte a desplegar fixes de JavaScript, CSS, copy, configuración y assets con un control operativo más claro.




