


Glad you asked.
Je ne donne pas de conseils juridiques. Je partage ce qui est pratique et largement utilisé par les équipes qui délivrent des applications Capacitor de manière sécurisée.
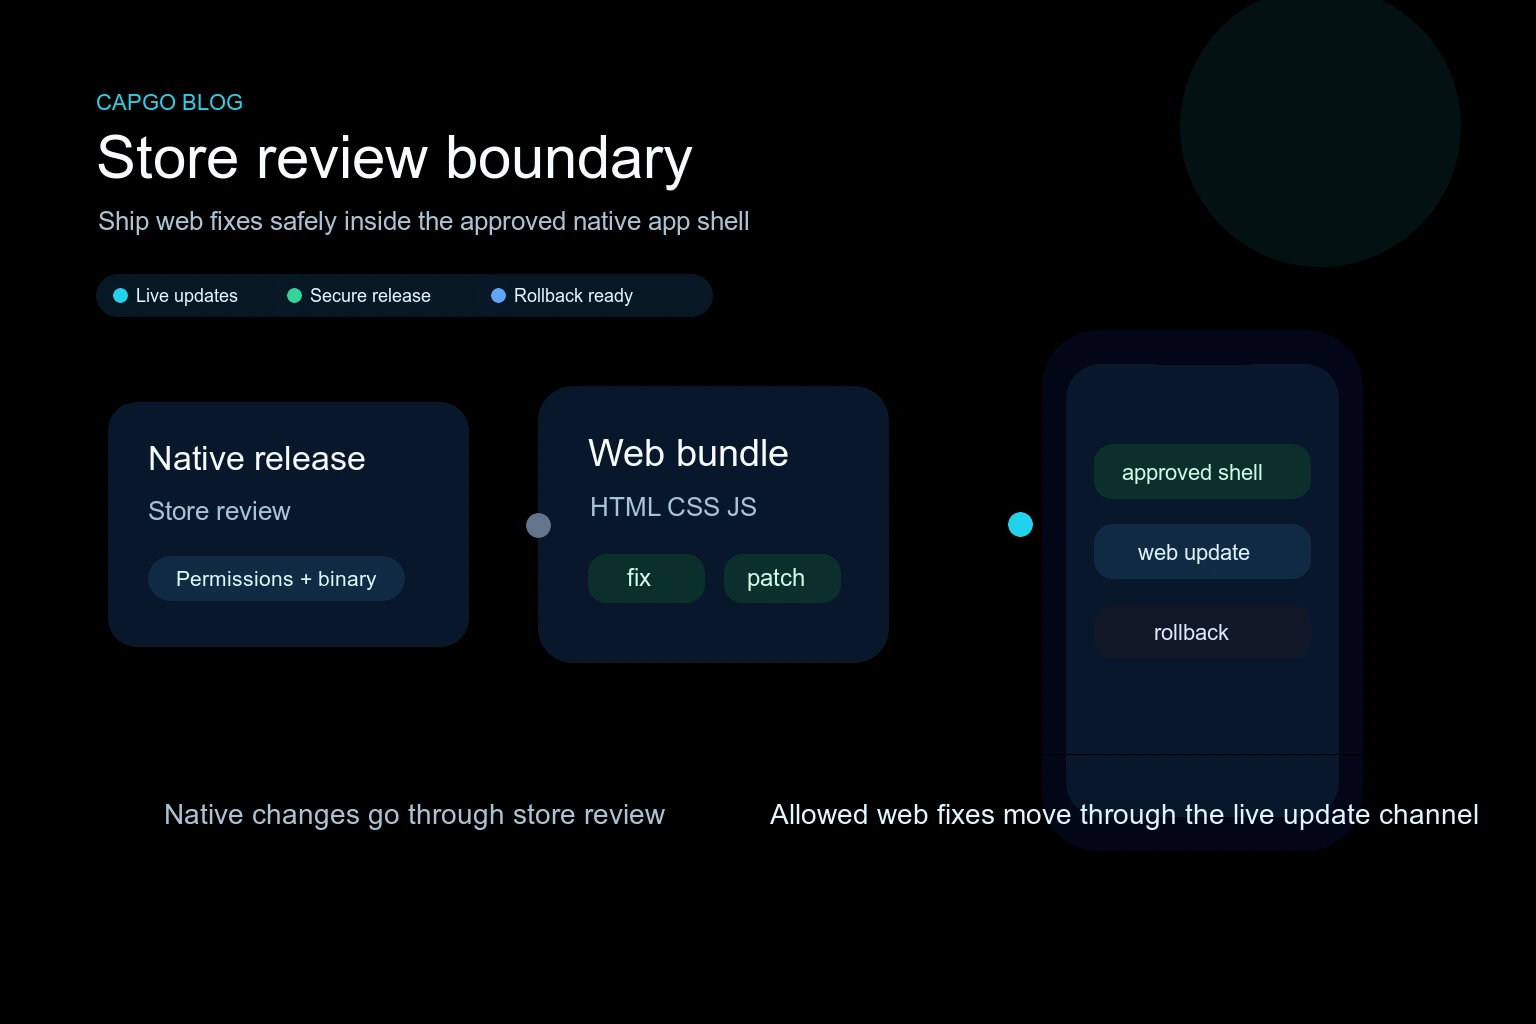
L'importante distinction est la suivante :
- Soumission native est toujours requise pour de nouvelles comportements natifs et de grandes capacités.
- Mises à jour en direct context : Page/zone : Page de marketing des solutions Capgo. Rôle : Étiquette de navigation ou élément de l'interface utilisateur court. Clé de message `solutions_build_without_mac_stat3_value` (Valeur de Solutions Build Without Mac Stat3).
sont réservées aux corrections et ajustements JavaScript/web à l'intérieur de votre application existante. Les deux iOS et Android peuvent utiliser ce modèle, mais vous devez le traiter comme unflux de travail sûr en matière de politique
, et non comme un moyen de contourner les règles.
Ce que permet Apple et Google en termes simples :
- Vous pouvez livrer code interprété par la couche web intégrée (HTML/CSS/JS) sans résoumettre.
- Vous ne devez pas utiliser ce canal pour des ajouts majeurs de fonctionnalités qui changent la finalité de l'application.
- Vous ne devez pas modifier les contrôles de sécurité ou de distribution critiques par le biais de JS seul.
La guidance officielle d'Apple autour des mises à jour WebKit/JavaScript est le cœur de ce modèle. Google est généralement moins restrictif pour les mises à jour basées sur le web, mais le même principe s'applique : garder les changements natifs dans une mise à jour native.
Qu'est-ce que Capgo est bon pour
Capgo est pour :
- corriger les bogues web en urgence
- apporter des corrections de style / de copie / de flux de l'interface utilisateur de manière sûre
- corriger la logique mineure dans les pages existantes
- faire des expérimentations rapides pour les tests internes de qualité.
Capgo n'est pas pour :
- ajouter des permissions ou de nouvelles capacités natives
- shipping de nouvelles capacités de noyau qui devraient passer par la revue
- modifiant la stratégie de signature, de chiffrement ou d'identité de package.
Stratégie de publication recommandée
Pensez en deux voies :
Voie 1 : voie native (revue de l'App Store)
Utilisez votre processus de publication normal Capacitor pour :
- mises à jour de nouveaux plugins
- changements de coquille d'application ou de manifeste
- mises à jour de permissions
- changements de fonctionnalités spécifiques au plateau.
Ces derniers nécessitent :
bun run build
bunx cap sync
# then App Store / Google Play submission flow
Voie 2 : voie JS (Capgo)
Pour des modifications de runtime sûres et petites :
bun run build
bunx @capgo/cli deploy --channel staging
bunx @capgo/cli deploy --channel production
Cela vous permet une itération rapide sans nouvelles mises à jour de binaires tout en maintenant la binaire stable elle-même.
Comment éviter « oops, cela nécessitait une mise en production native »
Avant chaque lancement de Capgo, exécutez ce portillon rapide :
- La modification nécessite-t-elle une nouvelle dépendance native ou une autorisation ?
- Change-t-elle les capacités publicitaires de l'application ?
- Modifie-t-elle les limites d'authentification/sécurité ?
- Peut-on la décrire comme une correction JavaScript non perturbatrice ?
S'il est oui à (1)-(3), soumettez une mise en production native. Si oui uniquement à (4), envoyez-l’à travers Capgo.
Qu'est-ce que cela signifie pour les équipes de conformité ?
- Vous conservez la bande passante de la revue de l'application pour des modifications significatives.
- Vous préservez le contrôle de retrait et la mise à jour rapide.
- Vous réduisez le risque de production en testant les mises à jour dans les canaux avant un déploiement complet.
Cette approche est la même que celle utilisée par les personnes sur de grands programmes Capacitor en production : des mises à jour rapides pour les correctifs JS uniquement, une revue native uniquement pour les vrais binaires.
Si vous souhaitez aller plus loin, associez cela avec une stratégie d'environnement stricte basée sur les canaux afin que la QA ne reçoive jamais les erreurs de production. C'est la façon Capgo-native de garder la mise en scène, la bêta et la production propres.
Continuez de la même manière que pour mettre à jour les applications Capacitor JS sans passer par une nouvelle revue de l'App Store.
Si vous utilisez Mettez à jour les applications Capacitor JS sans passer par une nouvelle revue de l'App Store pour planifier l'approbation de l'App Store et la distribution, connectez-l’avec @capgo/capacitor-revue-en-ligne-dans-l'application pour les détails d'implémentation dans @capgo/capacitor-revue-en-ligne-dans-l'application Utilisez @capgo/capacitor-revue-en-ligne-dans-l'application pour la capacité native dans Utilisez @capgo/capacitor-revue-en-ligne-dans-l'application @capgo/capacitor-marché-natif pour les détails d'implémentation dans @capgo/capacitor-native-market, En utilisant @capgo/capacitor-native-market pour la capacité native dans En utilisant @capgo/capacitor-native-market, et Capacitor Mises à jour OTA : Guide d'approbation de l'App Store pour le contexte pratique dans Capacitor Mises à jour OTA : Guide d'approbation de l'App Store.



