
Ein Der Rückblick auf 2024 zeigt über 350.000 gesundheitsbezogene mobile Apps in den großen App Stores, wobei täglich etwa 250 neue Apps erscheinen. Dieser überfüllte Markt verändert die Anforderungen an die mobile App-Entwicklung im Gesundheitswesen: Die App zu bauen, ist erst der Anfang. Teams benötigen zudem kontrollierte Wege, um Features zu klassifizieren, Patientendaten zu schützen, den Sync-Status anzuzeigen und bei Fehlern sicher wiederherzustellen, wie der Health-App-Bericht 2024 verdeutlicht.
Ein sinnvoller Ansatz ist, Compliance als Release-System zu behandeln, nicht als Checkliste am Ende. Bevor Patientendaten in einen Build fließen, braucht jedes Feature ein regulatorisches Label, jeder Datenfluss einen für Patienten sichtbaren Status und jedes Release einen getesteten Rollback-Pfad.
Inhaltsverzeichnis
- Warum Healthcare-Apps nie wirklich launchen
- Welche Healthcare-Regeln für deine App gelten
- So sollten Patientendaten auf dem Smartphone fließen
- Klinische Verbindungen, die Patienten tatsächlich sehen
- Release Gates für unsichere Healthcare-Builds
- Store-Listing und Gesundheitsdaten-Deklarationen
- Incident Response, wenn Ratschläge schaden können
- Web-Fixes ohne Store-Wartezeit ausliefern
- Wähle deinen Release-Pfad vor dem Build
Warum Healthcare-Apps nie wirklich launchen
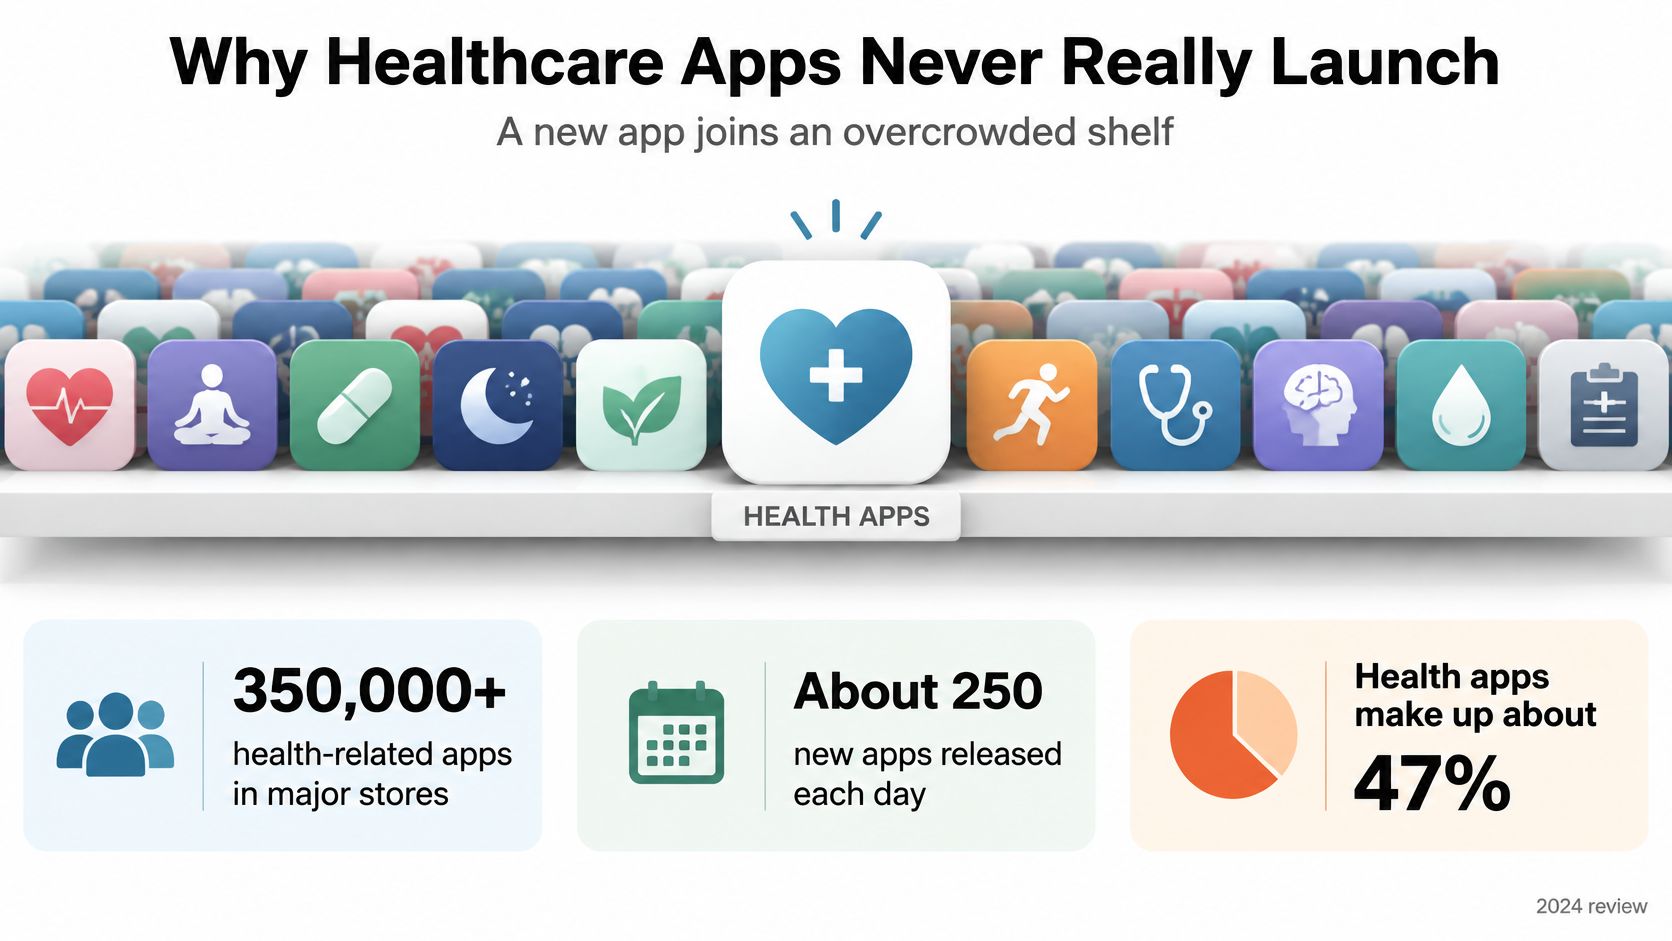
Healthcare-Apps konkurrieren in einem bereits gesättigten Markt um Aufmerksamkeit. Patienten, die sich für eine Medikamenten-Erinnerung, ein Symptom-Tagebuch oder ein Termin-Tool entscheiden, wägen ab, welcher Anbieter vertrauenswürdig ist. Dieses Vertrauen hängt von mehr ab als nur von der Feature-Liste.
Eine Healthcare-App ist täglich im Einsatz, auch nach dem ersten Release. Das Store-Listing weckt Erwartungen, das Onboarding muss die Bedienung erklären, Barrierefreiheit muss gewährleistet sein und Datenschutzbestimmungen müssen klar formuliert sein. Product Analytics können zeigen, wo Nutzer hängen bleiben, aber kontinuierliche Wartung ist essenziell, da sich Betriebssysteme, klinische Workflows und Bugs ständig ändern.
Die Release-Planung muss Fehler berücksichtigen, die für Patienten sichtbar sind. Wenn jemand sich nach einem fehlgeschlagenen Login nicht mehr anmelden kann oder nicht weiß, ob ein Fragebogen gespeichert wurde, hilft auch ein neues Feature nicht weiter. Ein Defekt in einem weit verbreiteten Build kann Patienten direkt betreffen. Release-Kontrolle gehört in das erste Design-Meeting,zusammen mit Workflow und Feature-Scope.
Betrachten Sie Compliance als Teil des Release-Systems: Weisen Sie jedem Feature ein regulatorisches Label zu, zeigen Sie Patienten den Status der Datensynchronisierung an und testen Sie Rollbacks, bevor Patientendaten in die App fließen. Diese Kontrollen prägen die Architektur und Release-Entscheidungen von Anfang an.
Ein Schrittzähler und ein Tool zur Empfehlung klinischer Maßnahmen können im Backlog nebeneinander stehen, erfordern aber unterschiedliche Sicherheitsvorkehrungen. Klassifizieren Sie jedes geplante Feature als Wellness, Versorgungssteuerung, oder potenzielle Medizinprodukte-Software bevor Sie die Architektur festlegen. Diese Einstufung hilft dem Team zu definieren, was vor dem Release geprüft und getestet werden muss.
Welche Healthcare-Regeln für deine App gelten
Ordnen Sie jedem Feature vor der Implementierung ein regulatorisches Label zu. Das Label sollte erfassen, was das Feature tut, wessen Daten verarbeitet werden und wo es eingesetzt wird. Betrachten Sie diese Entscheidung als Teil des Release-Systems: Dokumentieren Sie die geltenden Regeln, zeigen Sie Patienten den Sync-Status des Features an und testen Sie einen Rollback-Pfad, bevor Patientendaten involviert werden. Die Tabelle dient als Planungshilfe, nicht als Rechts- oder Regulierungsberatung.
| Regel | Zielgruppe | Was es auslöst | Was die App planen muss |
|---|---|---|---|
| HIPAA | US-Covered-Entities und Business Associates | Erstellte, empfangene, vorgehaltene oder übermittelte PHI | Zugriffskontrolle, Audit-Logs, Business Associate Agreements, Minimum-Necessary-Anzeige |
| DSGVO | Unternehmen, die personenbezogene Daten aus EU/EWR verarbeiten | Gesundheitsdaten als besondere Kategorie verarbeitet | Rechtsgrundlage, DPIA falls erforderlich sowie Support für Auskunft, Berichtigung und Löschung |
| FDA-Richtlinie für Medizinprodukte-Software | Entwickler mobiler Medizin-Apps in den USA | Softwarefunktionen, die Medizinprodukte sein könnten, statt Wellness-Funktionen | Wellness von Medizinprodukte-Software trennen; Design Controls anwenden, falls die Software ein Medizinprodukt ist |
| Europäischer Gesundheitsdatenraum 2025 | Wellness-Apps im EU-Gesundheitsdatenraum | Behauptungen zur EHR- oder Systemanbindung | Anbindung klären, interoperablen Export unterstützen und keinen automatischen Datenaustausch erlauben |
| Globale Konnektivität | Apps für Regionen mit geringer Bandbreite | Unterschiede beim Netzwerkzugang und der mobilen Infrastruktur | Offline-Fähigkeit, Low-Bandwidth-Betrieb, Lokalisierung, SMS- oder Push-Fallback |
Für HIPAA muss zuerst geklärt werden, ob die App geschützte Gesundheitsdaten im Auftrag einer Covered Entity oder eines Business Associate verarbeitet. Falls ja, müssen kontrollierter Zugriff, Audit-Logs, ein Business Associate Agreement (falls nötig) und Oberflächen, die nur das Nötigste zeigen, geplant werden. Entscheidend ist der Datenfluss und die Beziehung zwischen App-Anbieter und Organisation, nicht das Thema Gesundheit an sich. Teams können Autismus-Apps auf HIPAA-Konformität prüfen als ein gezieltes Beispiel dafür, wie Datenschutzaspekte mit App-Funktionen und der Datenverarbeitung zusammenhängen.
Unter der DSGVO gelten Gesundheitsdaten als besondere Kategorie personenbezogener Daten. Legen Sie die Rechtsgrundlage fest, prüfen Sie die Notwendigkeit einer Datenschutz-Folgenabschätzung und gestalten Sie nutzbare Wege für die Datennutzungsrechte. Diese Entscheidungen beeinflussen Consent-Texte, Kontoeinstellungen, Exporte und Löschvorgänge. Planen Sie dies im Backlog vor der Implementierung, und Nutzen Sie Leitfäden zum Verständnis der regulatorischen Compliance, um Entscheidungen nach Gerichtsbarkeit zu strukturieren.
Versehen Sie Softwarefunktionen mit einer eigenen Kennzeichnung für Medizinprodukte. Die FDA- Richtlinie für Device Software Functions und Mobile Medical Applications hilft Entwicklern zu beurteilen, ob eine Funktion als Medizinprodukt-Funktion oder als Wellness-Software gilt. Prüfen Sie die beabsichtigte Funktion, einschließlich Aussagen, dass die Software diagnostiziert, behandelt oder die Pflege steuert. Eine Marketing-Anpassung behebt keinen Widerspruch zwischen der tatsächlichen Funktion und der Produktbeschreibung.
Die Konnektivität beeinflusst zudem den Funktionsumfang und Release-Entscheidungen. Eine globale App sollte festlegen, wie sie mit schwachen Netzwerken, Lokalisierung, Offline-Modus und Fallbacks wie SMS oder Benachrichtigungen umgeht. Legen Sie fest, was Patienten sehen, wenn ein Speichern oder Sync aussteht, fehlschlägt oder abgeschlossen ist. Integrieren Sie diese Zustände in die Anforderungen, da ein unklarer Sync-Status zu Unsicherheit beim Patienten führen kann, ob Informationen das Care-Team erreicht haben.
Wende die Tabelle auf ein Feature an, z. B. das Hochladen eines Symptom-Fragebogens. Label die Daten, identifiziere die beteiligten Regionen und Organisationen und entscheide, ob das Feature eine medizinische Aussage trifft. Entferne nicht zutreffende Zeilen, aber behalte die Entscheidung im Feature-Datensatz. Falls sich Funktion, Zielgruppe oder Datenfluss ändern, prüfe das Label erneut vor dem Release des Updates. Ein getesteter Rollback-Pfad gibt dem Team eine klare Reaktion vor, falls eine Änderung unsicher läuft, während der patientenseitige Sync-Status den aktuellen Status des Features verdeutlicht.
So sollten Patientendaten auf dem Smartphone fließen
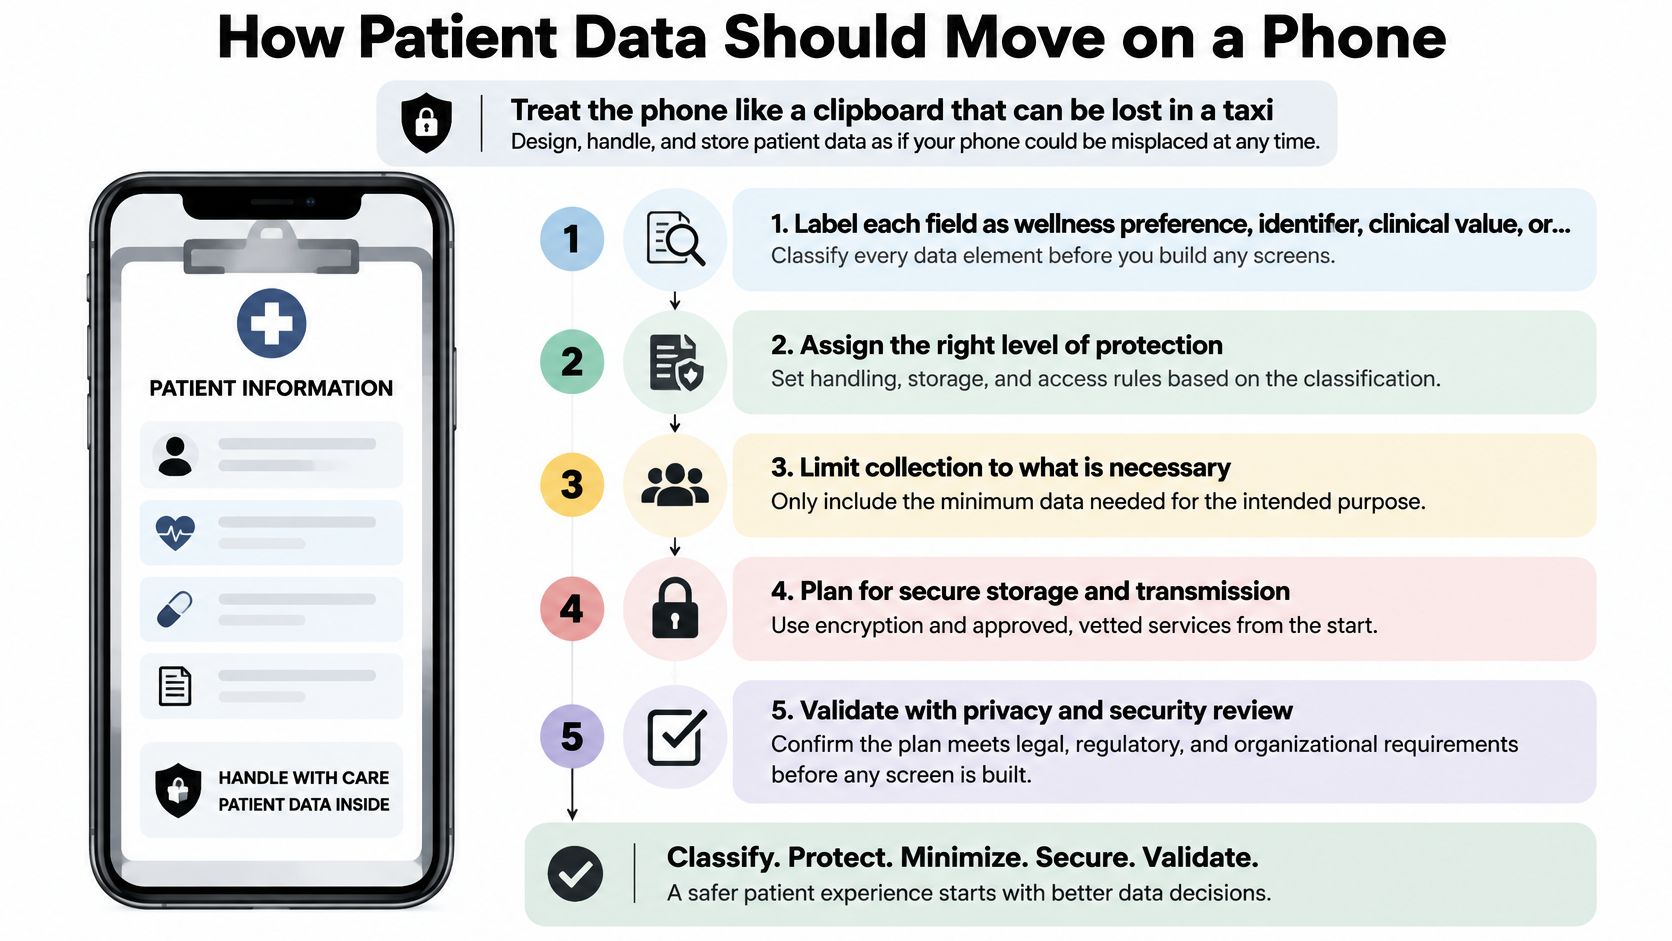
Ein Patientendatenfluss sollte überprüfbar sein, bevor er ein Gerät erreicht. Weise jedem Feature ein regulatorisches Label zu, identifiziere alle Zielorte der Daten, zeige Patienten an, ob die Daten lokal gespeichert oder im Sync sind, und teste den Rollback, bevor echte Patientendaten verwendet werden.
-
Jedes Feld labeln. Klassifiziere es als Wellness-Präferenz, Identifikator, klinischen Wert oder Anmeldedaten. Ein Symptom-Eintrag und eine Benachrichtigungs-Präferenz haben unterschiedliche Expositionsrisiken; weise jedem Feld daher spezifische Speicher- und Zugriffsregeln zu, anstatt alle App-Daten gleich zu behandeln.
-
Alle Speicherorte erfassen. Berücksichtige Arbeitsspeicher, die lokale Datenbank, den iOS Keychain oder Android Keystore, Logs, Screenshots, Backups und Push-Payloads. Ein Medikamentenname kann in einem Notification-Banner erscheinen, selbst wenn die App-Datenbank geschützt ist.
-
Entscheiden, was lokal bleibt. Legen Sie fest, was das Gerät nie verlässt und was unter welchen Bedingungen und nach welcher Zustimmung synchronisiert werden darf. Treffen Sie die Wahl nach Datentyp und Zweck. Ein Patientensynchronisationsstatus sollte anzeigen, ob Informationen lokal, in der Warteschlange oder gesendet sind, anstatt diese Zustände hinter einem allgemeinen „Sync-Gesundheitsdaten“-Toggle zu verstecken.
-
Zugriffe protokollieren, ohne den Datensatz zu kopieren. Loggen Sie, wer wann einen Datensatz eingesehen oder exportiert hat, aber halten Sie klinische Inhalte aus der Logzeile fern. Dies bietet Prüfern einen Zugriffspfad, ohne eine weitere unkontrollierte Kopie von Patienteninformationen zu erstellen.
-
Export und Löschung testen. Verifizieren Sie beides so sorgfältig wie den Login. Prüfen Sie, ob das Wiederherstellen eines Telefon-Backups keine Informationen nach der Kontolöschung zurückbringt und ob ein geteiltes Klinik-Tablet die Sitzung eines Patienten nicht für die nächste Person offen lässt.
Nutzen Sie Transportverschlüsselung und Verschlüsselung im Ruhezustand für sensible Informationen. Ein praktischer Leitfaden zur App-Verschlüsselung kann helfen, Entscheidungen darüber zu treffen, wo Daten geschützt werden. Kurze Sitzungen begrenzen das Risiko bei unbeaufsichtigten Geräten. Biometrischer Zugriff kann den erneuten Zugriff vereinfachen, sollte aber auf der Kontenauthentifizierung aufbauen und diese nicht ersetzen.
Capacitor Teams können native Funktionen nutzen, ohne auf geschlossene Enterprise-Plugins angewiesen zu sein. Capgo bietet Open-Source-Alternativen zu Ionic Enterprise Plugins für Storage, Authentifizierung, Biometrie und mehr, einschließlich native-biometric, data-storage-sqlite, und social-login. Überprüfen Sie die Handhabung sensibler Werte in jedem Plugin anhand der Datenlabels und des Bedrohungsmodells der Funktion.
Before sign-off, put the full flow on one page: Quellfeld, Speicherort, Empfänger, Aufbewahrungsfrist und Löschpfad. Berücksichtigen Sie Fehlerfälle, wie etwa ein Crash-Log, das einen klinischen Wert enthält, oder ein Backup, das Daten nach der Löschung wiederherstellt. Definieren Sie den Rollback-Pfad vor einem Release und testen Sie ihn ohne Patientendaten. Wenn der Flow nicht identifizieren kann, wer die Daten erhält und wie der Patient sie entfernen kann, ist das Design nicht bereit.
Klinische Verbindungen, die Patienten tatsächlich sehen
Ein FHIR-Client ist nicht dasselbe wie ein Patient, der versteht, was das Telefon verlassen hat. Ein Produkt kann mit einem Gesundheitssystem verbunden sein und den Nutzer dennoch im Unklaren darüber lassen, ob das Teilen autorisiert wurde, ob ein Datensatz angekommen ist oder ob die Information lokal wartet.
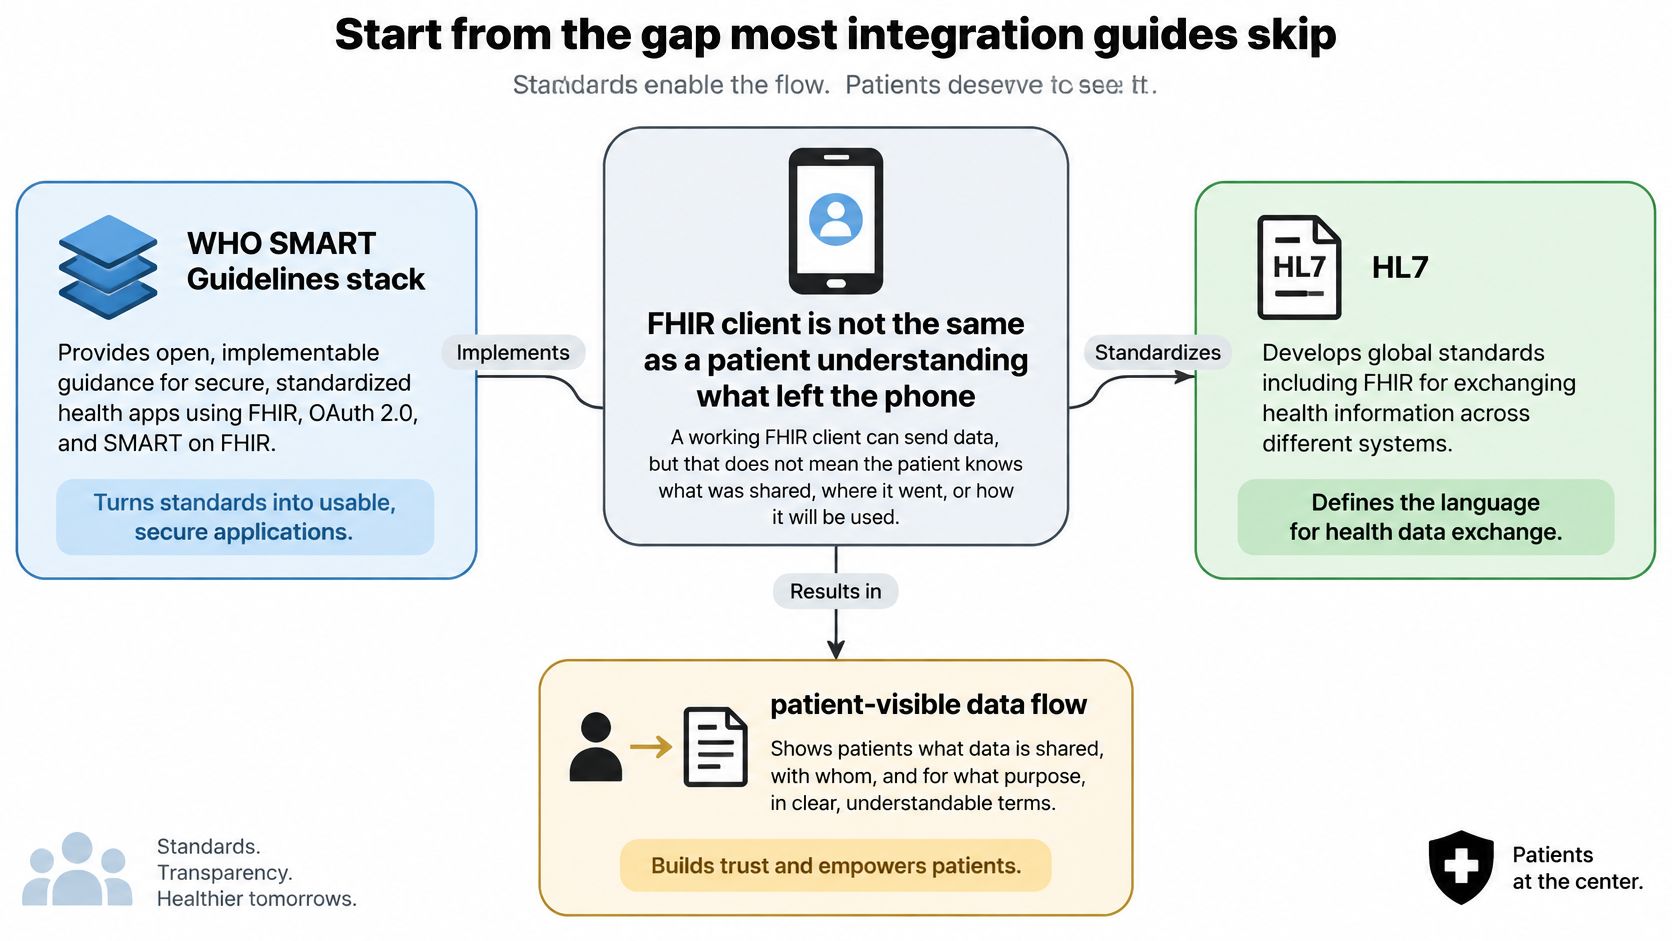
Der WHO SMART Guidelines Ansatz bietet eine standardbasierte Grundlage: HL7 FHIR unterstützt patientenzentrierten Datenaustausch, ICD-11 unterstützt konsistente klinische Terminologie und Clinical Quality Language unterstützt berechenbare Entscheidungsunterstützung. Diese Standards helfen Teams dabei, die Abhängigkeit jeder Integration von proprietären Datenmodellen zu vermeiden.
Halte in einer Capacitor oder Ionic App das Domänenmodell getrennt von der Transportlogik. Mappe klinische Ressourcen auf FHIR-Profile, autorisiere den Zugriff via OAuth 2.0 und OpenID Connect und definiere explizite Regeln zur Konfliktlösung für instabile Verbindungen. Das Android-orientierte SDK Pattern der WHO umfasst APIs für lokalen Speicher, Datenzugriff, Suche und Synchronisation sowie Teilunterstützung für FHIR Structured Data Capture Fragebögen. Das ist ein nützliches Modell, um Fragebögen offline zu erfassen und später zu synchronisieren.
Die Schnittstelle sollte drei Ansprüche unterscheiden, anstatt sie in einem einzigen grünen Häkchen zusammenzufassen:
| Status | Bedeutung | Was der Screen anzeigt |
|---|---|---|
| Kompatibel | Ein Exportformat für diesen Datentyp existiert | Formatname und Version |
| Verbunden | Das EHR hat die Patientendaten akzeptiert | Account, gewährtes Scope und letzter Check |
| Übertragen | Dieser spezifische Payload wurde vom EHR akzeptiert | Zeitstempel und Quittung; Fehler anzeigen statt stilles Retrying |
Diese Zustände sind nicht austauschbar. „Kompatibel“ bedeutet, dass ein Format existiert, nicht dass der Patient ein Konto verbunden hat. „Verbunden“ bedeutet, dass die Credentials funktionierten, nicht dass ein Datensatz übertragen wurde. „Übertragen“ sollte nur angezeigt werden, wenn das Empfängersystem die Annahme des Payloads bestätigt.
Offline-Betrieb ist ein Problem der klinischen Konsistenz, nicht nur ein Caching-Feature. Speichere Zeitstempel, Quellgerät, Synchronisationsstatus, Validierungsfehler und ob ein Wert lokal eingegeben oder vom Server bestätigt wurde. Wenn das EHR einen Datensatz ablehnt, zeige den Fehler und die nächsten Schritte für den Patienten an. Ein stilles Retry verschleiert, ob die Daten aktuell sind, und kann dazu führen, dass Mediziner glauben, Daten zu sehen, die nie angekommen sind.
Die EU-Verordnung zum European Health Data Space 2025 stellt eine praktische Produktanforderung: Wellness-Apps sollten erklären, ob sie sich mit EHRs oder nationalen Gesundheitssystemen verbinden können und bei Bedarf einen interoperablen Export unterstützen. Interoperabilität berechtigt nicht zur automatischen Übertragung; Datenaustausch erfordert eine Einwilligung und muss auf den angegebenen Zweck beschränkt sein, gemäß der European Health Data Space Verordnung. Geben Sie Nutzern einen Einwilligungsbeleg, Freigabesteuerung auf Feldebene, eine Exportvorschau und einen sichtbaren Fehlerzustand. Teams, die Produkte mit mehreren persönlichen Gesundheitsfunktionen bewerten, einschließlich Apps, die Symptom- und Zyklus-Tracking kombinieren, können dieselbe Unterscheidung zwischen Kompatibilität, Verbindung und bestätigtem Transfer nutzen.
Eine medizinische Fachkraft sollte drei Fragen direkt am Bildschirm oder im Audit-Trail beantworten können: Was wurde geteilt, wann wurde es geteilt und was bleibt nur auf diesem Telefon?
Release Gates für unsichere Healthcare-Builds
Ein Release-Gate sollte das regulatorische Label jeder Funktion mit einem Test, einem Owner und einer Rollback-Entscheidung verknüpfen. Funktionale Tests allein zeigen nicht, ob eine Healthcare-App sicher oder nutzbar ist. In einer Studie mit 211 Gesundheits-Apps lag die durchschnittliche Gesamtbewertung bei 3,02 von 5, Datenschutz und Sicherheit lagen im Schnitt bei 2.21, und Interoperabilität im Durchschnitt bei 1.75 (Studie zu Gesundheits-App-BewertungenNutze diese Erkenntnisse als Kontext, um die Erfolgskriterien für die von deiner App unterstützten Workflows festzulegen.
| Gate | Schwellenwert | Nachweis | Warum das Release blockiert wird |
|---|---|---|---|
| System Usability Scale | Mindestens 68 | Patienten und Kliniker führen reale Aufgaben aus | Unter dem allgemein akzeptierten Benchmark |
| Privacy- und Security-Baseline | Besser als der Studiendurchschnitt von 2,21/5 | Security-Test und Log-Review | Deckt schwache Absicherung und Handhabung auf |
| Interoperabilitätsverhalten | Besser als der Studienmittelwert von 1,75/5 | Export-, Consent- und Sync-Fehlerszenarien | Verbindungsanfragen können den Datentransfer überholen |
| Patientenidentität | Null ungelöste Defekte | Testfälle für falsche Patientenakten | Ein fehlerhafter Datensatz ist ein Sicherheitsrisiko |
| Medikation, Consent oder Übertragung | Null ungelöste Defekte | Szenariobasierte Tests | Falsche Anweisungen oder Teilen können Schaden anrichten |
| Sync und Abstürze | Kein Anstieg gegenüber dem letzten stabilen Build | Fehlerrate nach OS-Version | Eine Regression erfordert eventuell einen Stopp oder Rollback |
Setze den System Usability Scale (SUS) Minimum bei 68. Wählen Sie vor dem Testen zwei oder drei Workflows aus, die die Versorgung am stärksten beeinflussen könnten, und definieren Sie einen Schwellenwert für den Task-Completion. Beziehen Sie Barrierefreiheit, schlechte Netzverbindung, Offline-Modus und Sicherheitstests ein. Tracken Sie Abbrüche, Validierungsfehler, Latenz, crash-freie Sessions, fehlgeschlagene Synchronisation und Task-Completion nach Gerät und Betriebssystemversion.
Jedes Feature benötigt zudem einen für Patienten sichtbaren Sync-Status und einen getesteten Rollback-Pfad, bevor es Patientendaten verarbeitet. Ein Status wie „in Warteschlange“, „gesendet“, „abgelehnt“ oder „bestätigt“ macht deutlich, ob ein Datensatz sein Ziel erreicht hat. Halten Sie die Rollback-Kriterien spezifisch für das Release fest, einschließlich der Fehler, die den Rollout stoppen, und wer die Wiederherstellung des letzten stabilen Builds autorisieren kann. Für einen praktischen App-Qualitätssicherungsprozess, verknüpfen Sie jedes Testergebnis mit dem entsprechenden Release Gate und Owner.
Sign-off in einfacher Sprache protokollieren: SUS-Owner, Zero-Harm-Defect-Owner, Task-Completion-Owner und Sync-Failure-Owner. Veröffentliche kein Feature, wenn ein Gate keinen Owner hat oder kein erfolgreiches Ergebnis vorliegt. Teams, die Risiken klinischer Beratung bewerten, können prüfen, die klinische Haftung bei der Nutzung von KI..
Store-Listing und Gesundheitsdaten-Deklarationen
Behandle Store-Deklarationen als Teil des Release-Records und stelle sicher, dass sie mit dem regulatorischen Label des jeweiligen Features übereinstimmen. Abweichungen zwischen App-Verhalten und Store-Eintrag führen zu Verwirrung bei Nutzern und Reviewern.
-
Vervollständige die Datenschutzdetails in App Store Connect. Beantworte die Fragen zum Privacy Nutrition Label für alle erhobenen Datentypen, einschließlich Gesundheits- und Fitnessdaten. Berücksichtige dabei auch Third-Party SDKs, die diese Daten erhalten.
-
Fülle das Google Play Data Safety Formular aus. Gib dieselben Datentypen, Zwecke und Sharing-Verhaltensweisen an und prüfe, ob die Gesundheits-Deklarationen der App mit der tatsächlichen Funktionalität übereinstimmen.
-
Biete eine Kontolöschung direkt in der App an. Wenn die App die Erstellung eines Kontos erlaubt, muss die Löschung leicht zugänglich sein. Teste zudem, was mit lokalen Daten, Backups und verbundenen Services passiert.
-
Stimme medizinische Aussagen mit dem Feature-Label ab. Ein Wellness-Feature sollte nicht als Diagnose oder Behandlung einer Krankheit beschrieben werden. Prüfe den Store-Eintrag anhand der eigentlichen Funktion, nicht nur anhand der UI-Texte.
-
Geben Sie Reviewern einen sicheren Weg durch die App. Erklären Sie, wie man den Consent-Screen, den Export-Flow und etwaige Eskalationspfade erreicht, ohne echte Patientendaten zu benötigen. Halten Sie Review-Zugangsdaten und Anweisungen getrennt von Produktions-Accounts.
Bewahren Sie eine datierte Kopie jeder Erklärung zusammen mit dem Release-Datensatz auf. Wenn sich ein Feature ändert, aktualisieren Sie die Disclosures und Review-Notizen im selben Changeset; sonst beschreibt der Store möglicherweise einen anderen Datenfluss, als die App inzwischen implementiert.
Incident Response, wenn Ratschläge schaden können
Betrachten Sie Compliance als Teil des Release-Systems. Bevor Patientendaten ins Spiel kommen, weisen Sie jedem Feature ein regulatorisches Label zu, zeigen Sie Patienten den Status etwaiger Datensynchronisierungen und testen Sie, wie sich frühere Hinweise wiederherstellen lassen. Ein Incident-Plan sollte festlegen, wer einen Rollout pausieren kann, was Patienten sehen und wie das Team eine Known-Good-Version wiederherstellt.
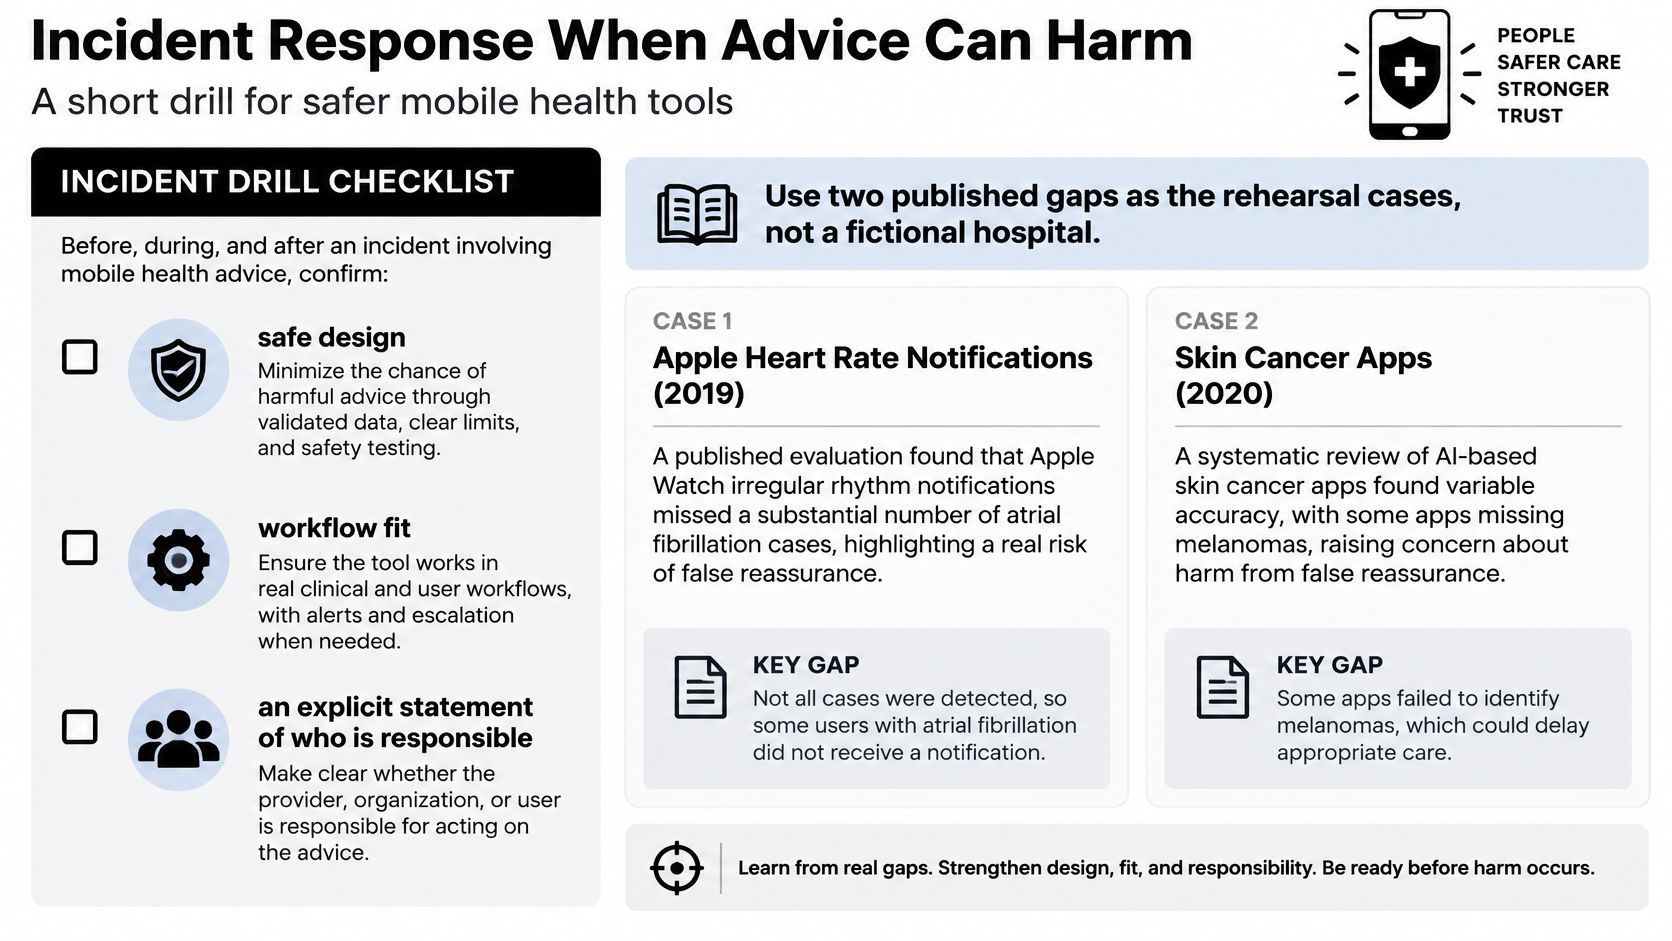
Nutzen Sie realistische Übungen, um zu prüfen, ob Patienten Unsicherheit erkennen, nachvollziehen können, warum eine Empfehlung gegeben wurde, und klinische Hilfestellung finden. Stellen Sie sicher, dass klar ist, wer für die Empfehlung verantwortlich ist, und dass das Feature in den Workflow des Klinikers passt. Ein Symptom-Checker, der eine sichere Antwort ohne Eskalationsweg gibt, kann beeinflussen, ob jemand dringend medizinische Hilfe sucht.
Definieren Sie vor dem Release, wie die App Unsicherheiten kommuniziert, Notfälle eskaliert und Fälle zur manuellen Prüfung weiterleitet. Testen Sie barrierefreie und mehrsprachige Versionen des Flows. Führen Sie Audit-Logs und protokollieren Sie die Version des Modells oder der klinischen Regeln, die jede Antwort generiert hat. Dieser Datensatz sollte es dem Team ermöglichen, den Rat zu identifizieren, den ein Patient gesehen hat, sowie das Release, das ihn erzeugt hat.
Genauigkeit in einer Testumgebung ist nur ein Teil der Sicherheit. Überwachen Sie das Patientenverhalten nach dem Release: Prüfen Sie, ob Ratschläge eine Eskalation verzögern könnten, ob Nutzer den Flow abbrechen und ob eine Regeländerung die Empfehlungen beeinflusst. Behandeln Sie Änderungen an Ratschlägen wie ein Release-Event – mit einem regulatorischen Label, einem sichtbaren Sync-Status und einem getesteten Pfad zurück zur vorherigen Version.
Operative Regel: Halte einen persistenten Fallback bereit und teste, ob die vorherige Version wiederhergestellt werden kann, bevor ein neues Update die Patienten erreicht.
Bei webbasierten klinischen Regeln, Prompts oder Hilfeseiten kann Progressive Delivery das Risiko begrenzen, während das Team ein Incident untersucht. Native Änderungen und regulierte Verhaltensänderungen erfordern weiterhin den entsprechenden Store- und Regulatory-Pfad. Erstellen Sie eine Incident Card mit vier Feldern: Trigger, benachrichtigte Person, patientenorientierte Nachricht und Schritte zur Wiederherstellung des vorherigen Rats. Nutze dies Mobile App Incident Response Guide , um die Übung in ein ausführbares Verfahren zu verwandeln.
Web-Fixes ohne Store-Wartezeit ausliefern
Choose the release lane by what changed. A consent sentence, questionnaire layout, or escalation-screen copy fix may involve JavaScript, HTML, CSS und statische Assets. Native code, neue Geräteberechtigungen und Änderungen am regulierten Geräteverhalten erfordern weiterhin den entsprechenden App-Store-Weg. Der Kompromiss liegt zwischen Geschwindigkeit und Umfang: Berechtigte Web-Änderungen können schnell veröffentlicht werden, während native und regulierte Änderungen die entsprechende Prüfung durchlaufen müssen.
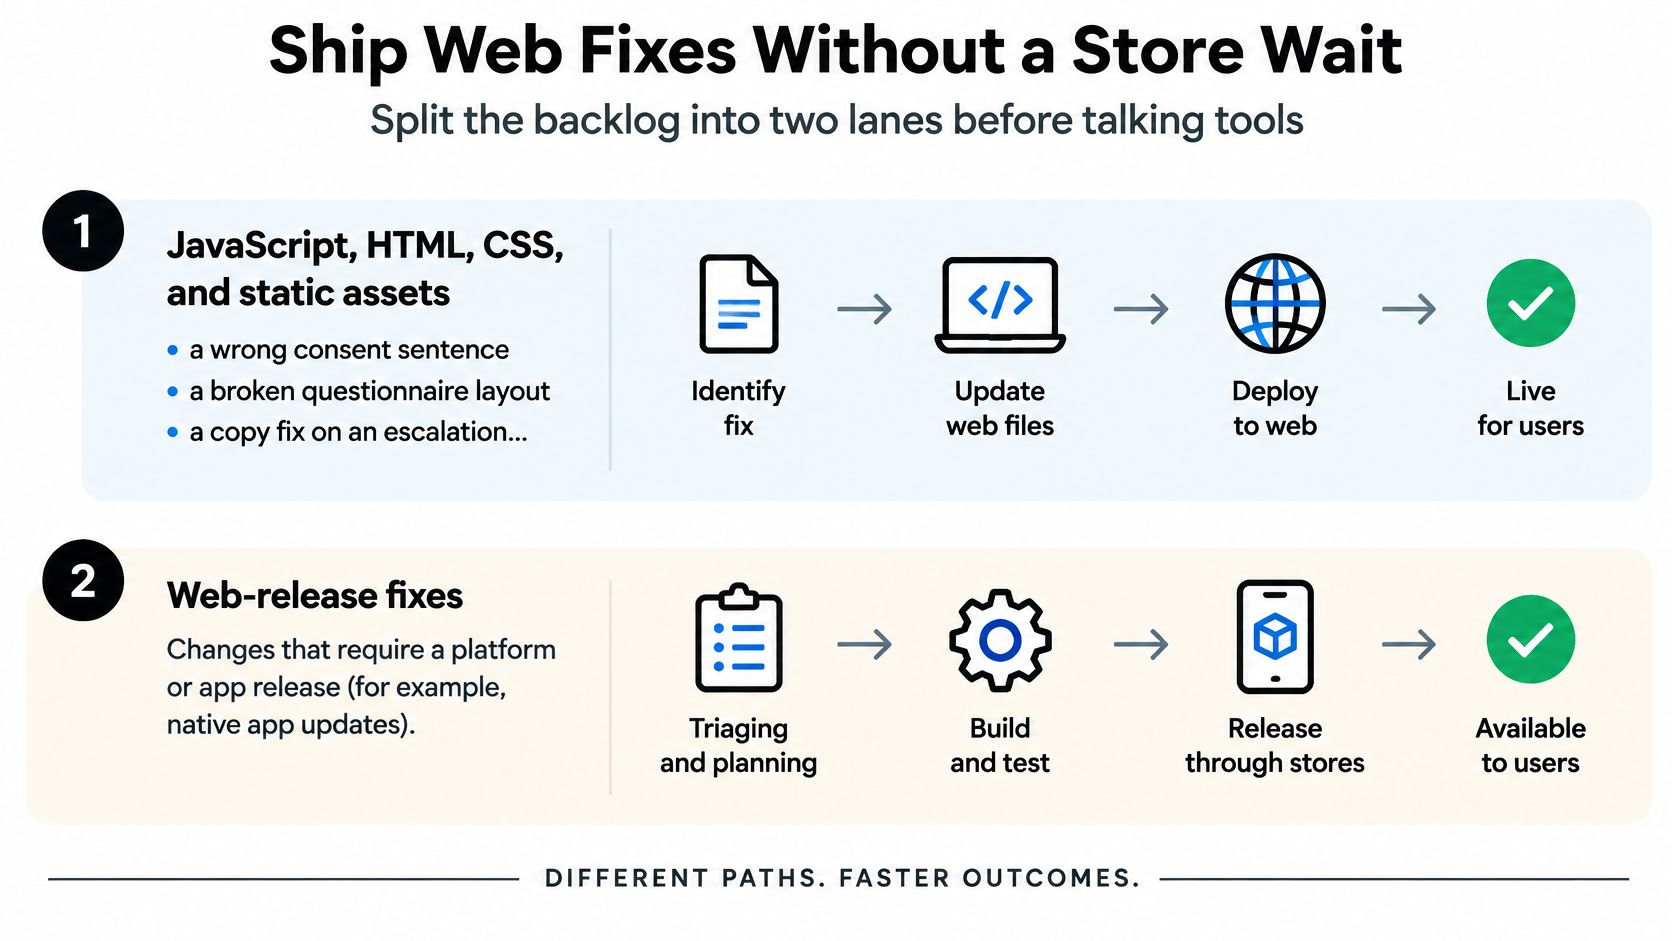
Für Capacitor- und Ionic-Teams verteilt Capgo berechtigte JavaScript-, CSS- und Asset-Änderungen in Minuten an Produktions-Apps, anstatt auf die Store-Prüfung zu warten. Native Änderungen laufen weiterhin über die Stores. Capgo erstellt zudem signierte iOS- und Android-Builds in der Cloud und unterstützt die Store-Einreichung, ohne dass ein lokaler Mac benötigt wird.
Behandeln Sie jedes Update als kontrollierten Release. Halten Sie ein bewährtes Bundle bereit, weisen Sie das neue Bundle einem begrenzten Teil der Geräte zu und prüfen Sie Adoption und Fehlersignale in kurzen Intervallen. Legen Sie einen Schwellenwert für Fehler fest, der den Rollout pausiert, und nutzen Sie separate Channels für die Produktion, klinische Beta-Tests und Pull-Request-Previews. Ein Leitfaden für Over-the-Air-Updates erklärt, wie berechtigte Web-Assets separat von nativen Releases ausgeliefert werden können. Schnelle Bereitstellung ändert den Release-Zeitpunkt, aber nicht die Notwendigkeit, jedes Feature zu kennzeichnen, Patienten den Sync-Status anzuzeigen und Rollbacks zu testen, bevor Patientendaten involviert sind.
Eine Live Update Plattform ist keine HIPAA-Zertifizierung. Prüfen Sie den Datenfluss und die vertraglichen Anforderungen, falls ein Update-Payload Gesundheitsdaten enthalten könnte, einschließlich der Notwendigkeit eines Business Associate Agreements. Legen Sie fest, welche Änderungskategorien für eine schnelle Bereitstellung infrage kommen, und halten Sie regulierte medizinische Funktionen auf dem entsprechenden Review-Pfad.
Die praktische Faustregel: Wenn ein Fix den Web-code ändert, aber nicht das native oder regulierte Verhalten, nutzen Sie den Web-code-Pfad, anstatt Patienten tagelang mit einem fehlerhaften Bundle zurückzulassen. Nutzen Sie den Store-Pfad für Änderungen, die dies erfordern, und halten Sie für beide einen getesteten Rollback-Pfad bereit.
Wähle deinen Release-Pfad vor dem Build
Ein Team ist bereit für den Build, wenn es jedes Feature labeln, den Release-Pfad wählen und die verantwortliche Person für das Gate benennen kann. Ein poliertes UI ersetzt diese Entscheidungen nicht. Sie bestimmen, ob die richtigen Reviewer, Tests und Rollback-Kontrollen bereitstehen, bevor Patientendaten das System erreichen.
Beginnen Sie mit drei Labels:
- Feature-Label: Wellness, Care-Workflow oder mögliche Geräte-Software.
- Update-Pfad: Web-Asset-Channel für berechtigte Anpassungen an Einwilligungstexten und Layouts oder Store-Submissions für Native Build- und regulatorische Änderungen.
- Release-Owner: eine benannte Person für jedes Gate, einschließlich eines SUS von mindestens 68 und null offener Defekte mit Bezug zu Patientenidentität, Medikationsanweisungen, Einwilligung oder Übertragung.
Nutze für eine Capacitor oder Ionic App einen nicht-klinischen Screen auf einem Staging-Live-Update-Channel und übe den Rollback, bevor Patientendaten verarbeitet werden. Starte dann mit einem kleinen Production-Channel, überwache Synchronisation und Crash-Raten und erweitere die Verteilung erst, wenn die Incident-Karte eine Person nennt, die handeln kann.
Diese Vorgehensweise ist nützlicher, als mit einer langen Feature-Liste zu starten. Sie ermöglicht es dem Team, das Release-System mit risikoarmen Inhalten zu testen, bevor klinische Workflows davon abhängen.
Capgo bietet Live Updates für geeignete JavaScript-, CSS- und Asset-Fixes sowie Cloud-basierte Native Builds für iOS und Android. So kann dein Team Web-Fixes und Store-Releases auf getrennten Pfaden halten. Probiere einen Staged Rollout und einen Rollback-Test, bevor Patientendaten in die App gelangen, und dann besuche Capgo um zu sehen, ob die Capacitor und Ionic Release-Tools zu deinem Workflow passen.





