
OTA-Updates sind Over-the-air-Updates die nach der Installation an eine mobile App gepusht werden – meist an JavaScript, HTML, CSS und Assets in einer nativen Shell – ohne die gesamte Store-Binary zu ersetzen. Das unterscheidet sich von den System-OTA-Updates des Telefons, die iOS oder Android selbst aktualisieren. Eine OTA-App ist darauf ausgelegt, diese App-Level-Deliveries sicher zu empfangen.
OTA ist der Weg, den Teams wählen, wenn ein JavaScript-Fix, Textänderungen, CSS-Tweaks oder freigegebene Asset-Updates sofort veröffentlicht werden müssen, statt auf den Review-Prozess zu warten. Zu den App Store und Google Play Richtlinien siehe OTA App-Updates und Store-Regeln. Zur Überwachung des Rollouts siehe OTA Monitoring App-Workflows für Capacitor.
Das kennst du sicher: Ein fehlerhaftes Checkout-Label, ein Tippfehler in einem Production-Screen oder ein Styling-Regression wird in Minuten behoben, bleibt dann aber in der Release-Queue von jemand anderem hängen, während Kunden den Bug weiterhin sehen.
Inhaltsverzeichnis
- Das Warteproblem, das jedes Mobile-Team kennt
- Over-the-air Updates: Was OTA wirklich bedeutet
- Full Packages, Differential Patches und Snapshots
- Signing, Transport und Rollback als Sicherheitsgrundlagen
- Capacitor Live Updates, Ionic OTA und Native Apps im Vergleich
- Rollout-Channels und Rollback als operativer Loop
- Häufige Fallstricke und die Leitplanken dagegen
Das Warteproblem, das jedes Mobile-Team kennt
Ein Entwickler veröffentlicht vor der Mittagspause einen kleinen Production-Fix und verbringt den Nachmittag damit, den Review-Status zu beobachten. Das code ist bereit, aber das Release nicht, da der App Store eigene Freigabeprozesse und Zeitpläne hat. Apple prüft Apps, Updates, Bundles, In-App-Käufe und In-App-Events via App Store Connect mit folgenden Zielvorgaben: mindestens 50 % in unter 24 Stunden und 90 % in unter 48 Stunden. Für ein Team, das nur einen String, ein Layout-Problem oder ein Asset korrigiert, fühlt sich diese Wartezeit wie Stillstand an, obwohl der Fix längst fertig gebaut ist. App-Review-Prozess und Zeitvorgaben von Apple
OTA bietet dir einen zweiten Auslieferungsweg für berechtigte Änderungen auf der Application-Layer. Der Store behält die Kontrolle über die Native Build und alles, was mit Plattform-Berechtigungen oder ausführbarem Verhalten verknüpft ist. Für einen Capacitor Workflow schau hier: Capacitor Live Updates auf Capgo und lesen Capgo Guide: App Store vs. Direct Updates um genau zuordnen, welche Änderungen in welche Lane gehören.
OTA ist kein Shortcut, um Reviews zu umgehen. Es ist ein kontrollierter Weg für App-Teile, die sich ändern können, ohne den Native Build zu ersetzen. Die entscheidende Frage ist also nicht, ob ein Update klein ist, sondern ob es sich innerhalb der Grenzen bewegt, die der Store und deine Runtime bereits erlauben.
Over-the-air Updates: Was OTA wirklich bedeutet
OTA steht für over-the-air. In der Praxis bedeutet es, dass das Update ein Gerät oder eine App remote über das Internet erreicht, statt über ein Kabel, eine manuelle Neuinstallation oder ein neues physisches Paket. Bei mobilen Apps bedeutet das meist, dass die native Shell bestehen bleibt, während die Runtime frische Web-Layer-Assets wie JavaScript, CSS, Text, Konfiguration und andere erlaubte Ressourcen lädt. Wie Capgo Live Updates für Capacitor erklärt
Zwei Bedeutungen, die oft verwechselt werden
In der Betriebssystem-Entwicklung kann OTA ein Firmware- oder System-Update bedeuten, das direkt an ein Telefon oder Gerät geliefert wird. In der App-Entwicklung bedeutet es oft ein Bundle, das den Web-Layer aktualisiert, ohne den nativen Container zu ersetzen. Androids OTA-Dokumentation deckt die Systemseite ab, einschließlich der Update-Pfade für das OS und System-Partition-Komponenten, während Frameworks wie Capacitor dasselbe Delivery-Modell für Web-Assets innerhalb einer geprüften App-Shell anwenden. Androids OTA-Architektur
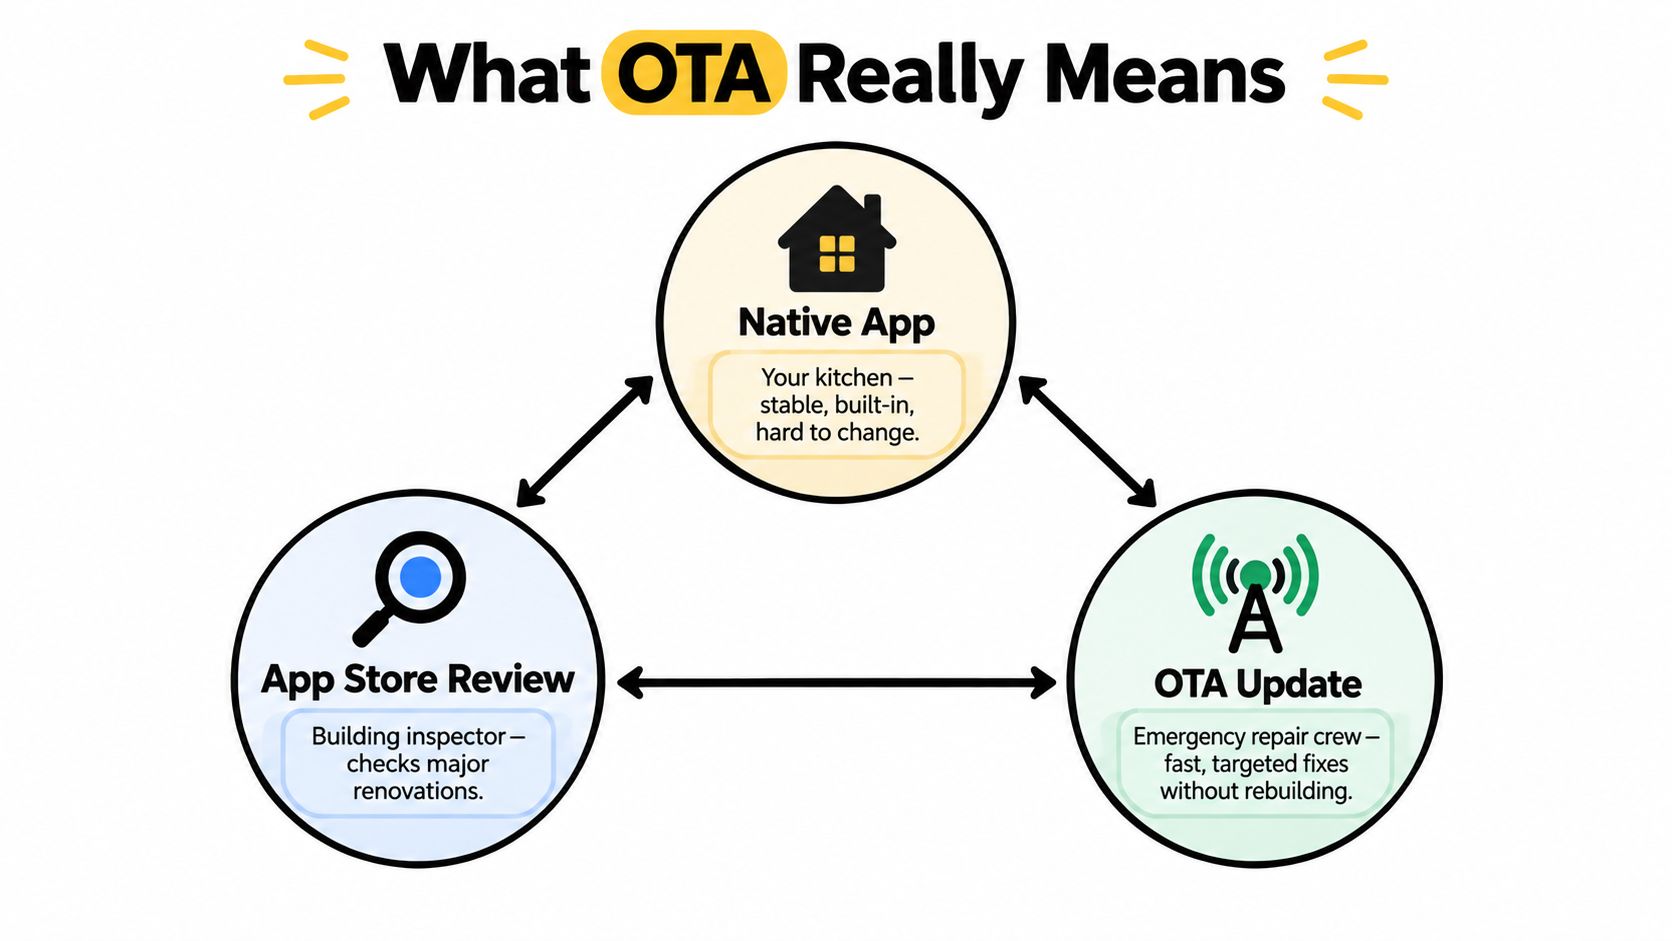
Diese Unterscheidung ist wichtig, da App-Store-Prüfung und OTA unterschiedliche Aufgaben haben. Der App Store ist wie der Bauinspektor bei einer Küchenrenovierung, der die Statik prüft, bevor alles ausgeliefert wird. OTA ist das Reparaturteam, das Griffe, Armaturen oder Wandbilder austauscht, ohne den ganzen Raum aufzureißen. Dieser Vergleich gilt jedoch nur innerhalb des genehmigten Rahmens. Sobald eine Änderung neues natives Verhalten berührt, ist die Grenze überschritten.
Faustregel: Wenn die Änderung ausführbaren code, Berechtigungen, Entitlements oder den Kernzweck der App verändert, fällt das nicht unter OTA.
Apples App Review Guideline 2.5.2 zieht diese Grenze klar. Capacitor und Ionic OTA bleiben innerhalb der geprüften Shell, während der Store alles kontrolliert, was das native Verhalten ändert. Alle Regeln von Apple und Google an einem Ort findest du hier: OTA-Apps: Regeln von App Store und Google Play. Dieselbe Grenze ist der Grund, warum Teams, die Live Updates für Capacitor nutzen, Web-Layer-Fixes von Änderungen trennen sollten, die ein neues Binary erfordern, wie in Capacitor Live Updates und Release-Grenzen beschrieben und Guideline 2.5.2 und OTA-Limits für Capacitor und Ionic.
Full Packages, Differential Patches und Snapshots
OTA-Systeme liefern nicht alle die gleiche Payload-Form. Manche senden das ganze Bundle erneut, manche nur die Änderungen, und manche halten einen Snapshot des Zustands, damit der Client sicher aktivieren und bei Bedarf zurückrollen kann. Die beste Wahl hängt davon ab, wie oft sich Dateien ändern und wie teuer es ist, sie zu übertragen.
Ein Full Package ist das einfachste Modell. Es liefert das gesamte Bundle neu aus, was leicht nachvollziehbar, aber aufwendiger herunterzuladen ist. Differential Delivery ist gezielter, da nur die Unterschiede zwischen den Versionen gesendet werden. Das passt gut zu mobilen JS-Bundles, die sich oft ändern und bei jedem Release kein Datenvolumen der Nutzer verschwenden sollen. Snapshot-Systeme gehen noch einen Schritt weiter. Sie bewahren einen kompakten Datensatz des vorherigen Zustands, sodass der Client mit weniger Speicher-Overhead und einem saubereren Rollback-Pfad zwischen Versionen wechseln kann. Warum Delta-Updates die Payload verkleinern
| Vergleich der OTA-Update-Typen | What ships | Beste Wahl | Trade-off |
|---|---|---|---|
| Vollständiges Paket | Das gesamte Bundle erneut | Kleine Apps, seltene Releases, einfache Pipelines | Einfacher zu builden, schwerer zu downloaden |
| Differenz-Patch | Nur geänderte Dateien oder Blöcke | JS-Bundles, asset-lastige Updates, häufige Fixes | Mehr Logik zum Generieren und Anwenden |
| Snapshot-basiertes Update | Kompakte Darstellung des Zustands zwischen Checkpoints | Systeme, die eine rollback-freundliche Aktivierung brauchen | Mehr bewegliche Teile im Updater |
Die passende Form für die App wählen
Für ein Capacitor- oder Electron-Team ist die zentrale Frage, ob das Payload-Format zum Release-Muster passt. Wenn sich nur ein Bild oder eine Textdatei ändert, macht ein erzwungener Full-Download jedes Update schwerfälliger, als es sein müsste. Wenn das Paket winzig ist und selten aktualisiert wird, bringt eine Delta-Engine eventuell mehr Komplexität als Nutzen.
Praktische Regel: Wähle das Update-Format, das deine tatsächlichen Dateiänderungen widerspiegelt, statt das mit dem schicksten Architekturdiagramm.
Android nutzt dasselbe Prinzip auf OS-Ebene. Virtual A/B-Updates ermöglichen Rollbacks kritischer Boot-Partitionen, während Änderungen an dynamischen Partitionen als komprimierte Snapshots dargestellt werden. Das reduziert die physische Duplizierung und hilft dem Gerät, Änderungen mit weniger Speicherplatzverbrauch zu aktivieren. Androids Virtual A/B Update-Modell
Wenn dein Release-Zyklus wöchentlich ist und sich nur ein oder zwei Dateien ändern, lohnt sich ein Differential Patch meistens. Wenn du jedoch vierteljährlich ein Full Bundle auslieferst, ist die Delta-Engine unnötiger Overhead.
Signing, Transport und Rollback als Sicherheitsgrundlagen
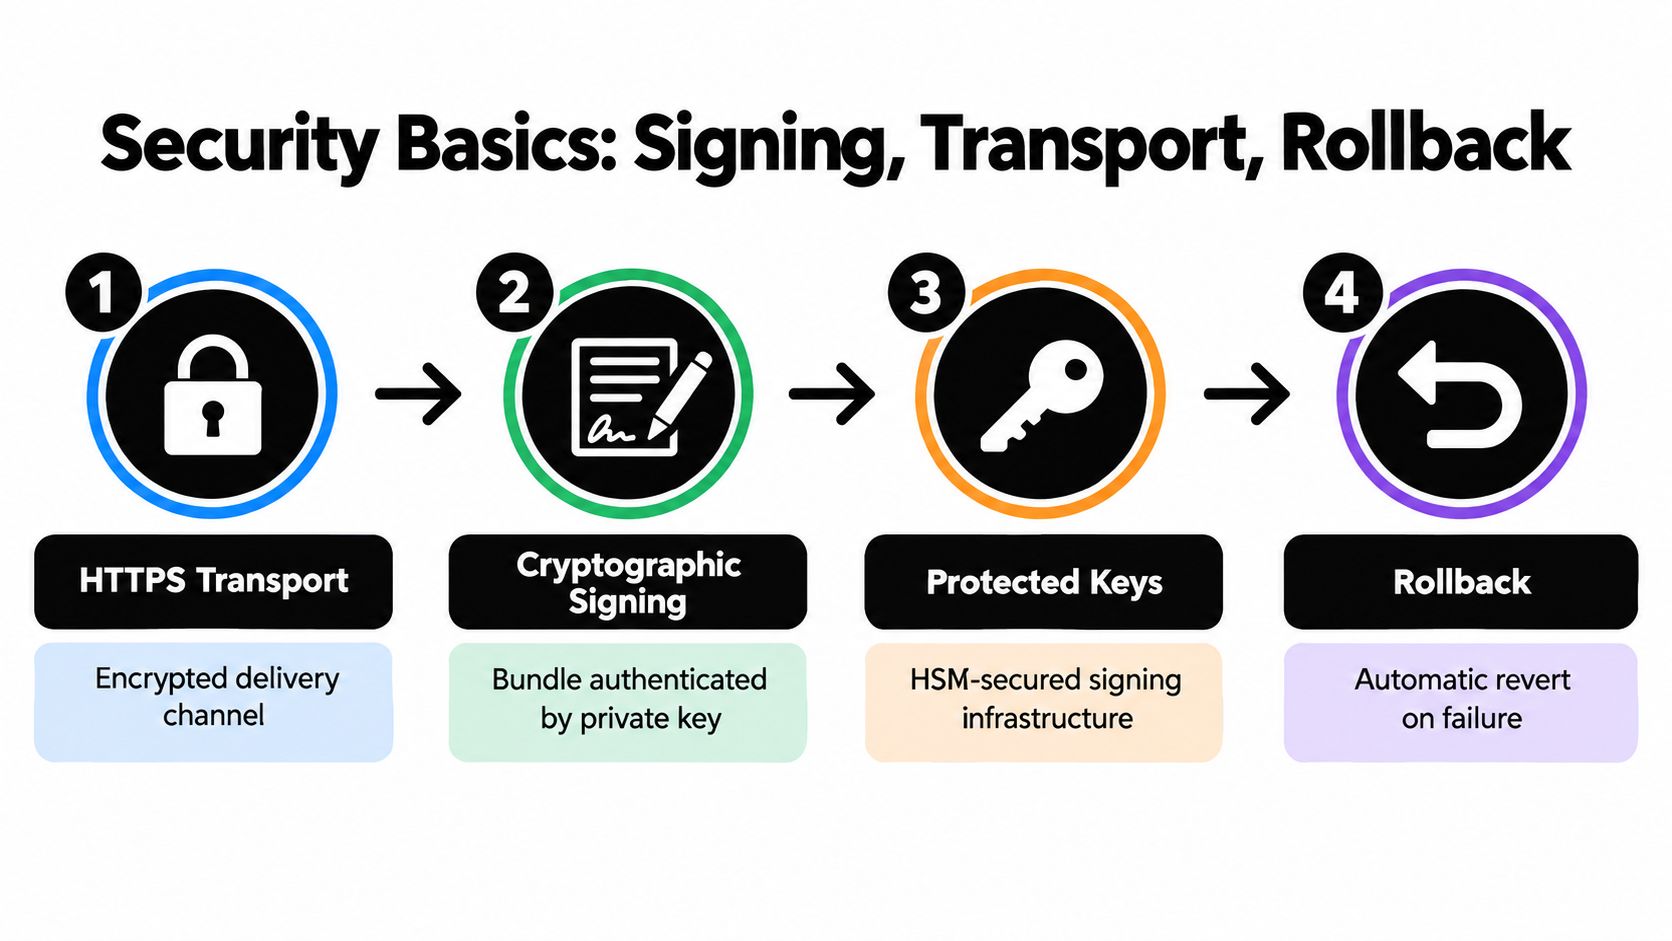
OTA ist ein privilegierter Delivery-Pfad, daher muss die Sicherheit vielschichtig und durchdacht sein. Beginne mit verschlüsselter Übertragung, füge ein signiertes Bundle hinzu, schütze die Signing-Keys und stelle Rollbacks bereit, falls das neue Bundle Fehler verursacht. Signaturprüfung für Live Updates
Jede Kontrolle blockiert einen anderen Angriff
HTTPS-Transport schützt den Channel, aber Transportverschlüsselung allein kann nicht beweisen, wer das Payload erstellt hat. Kryptografische Signierung schließt diese Lücke. Laut NIST bieten digitale Signaturen Integrität und Quellenauthentifizierung, damit die Runtime bestätigen kann, dass das Paket nicht verändert wurde und vom autorisierten Signaturgeber stammt. NIST zu code-Signaturintegrität und Herkunftsauthentifizierung
Android macht den Vertrauenscheck konkret. OTA-Pakete müssen mit einem Key signiert sein, den das System erkennt, sonst wird die Installation abgelehnt, bevor das Bundle läuft. Der Schutz des Keys zählt genauso viel wie die Signaturprüfung. Strenge Zugriffskontrollen und Rotationsverfahren senken das Risiko, dass ein geleakter Key alle anderen Schutzmaßnahmen zur Farce macht. Für die praktische Umsetzung siehe Signaturprüfung für Live Updates.
Rollback ist Teil der Sicherheit, kein Notfall-Add-on
Rollback gehört in dieselbe Kontrollkette wie die Signierung, denn ein fehlerhaftes Bundle, das aktiv bleibt, erzeugt sowohl Sicherheits- als auch Zuverlässigkeitsrisiken. Kompatibilitätsprüfungen reduzieren Abstürze durch nicht passende Native Interfaces, Staged Deployment begrenzt den Blast Radius, und ein health-basiertes Rollback bringt die App bei einem fehlgeschlagenen Update in einen bekannt guten Zustand zurück. Validiert werden muss das exakte, unveränderliche Artefakt, nicht nur das Manifest oder eine Download-URL. Wird nur Metadata geprüft, kann ein Angreifer die Payload-Dateien nach der Validierung austauschen.
Ein signiertes Paket braucht trotzdem einen Ausweg. Lässt sich ein Update nicht sauber zurückrollen, setzt der Release-Prozess die Nutzer vermeidbaren Risiken aus.
Capacitor Live Updates, Ionic OTA und Native Apps im Vergleich
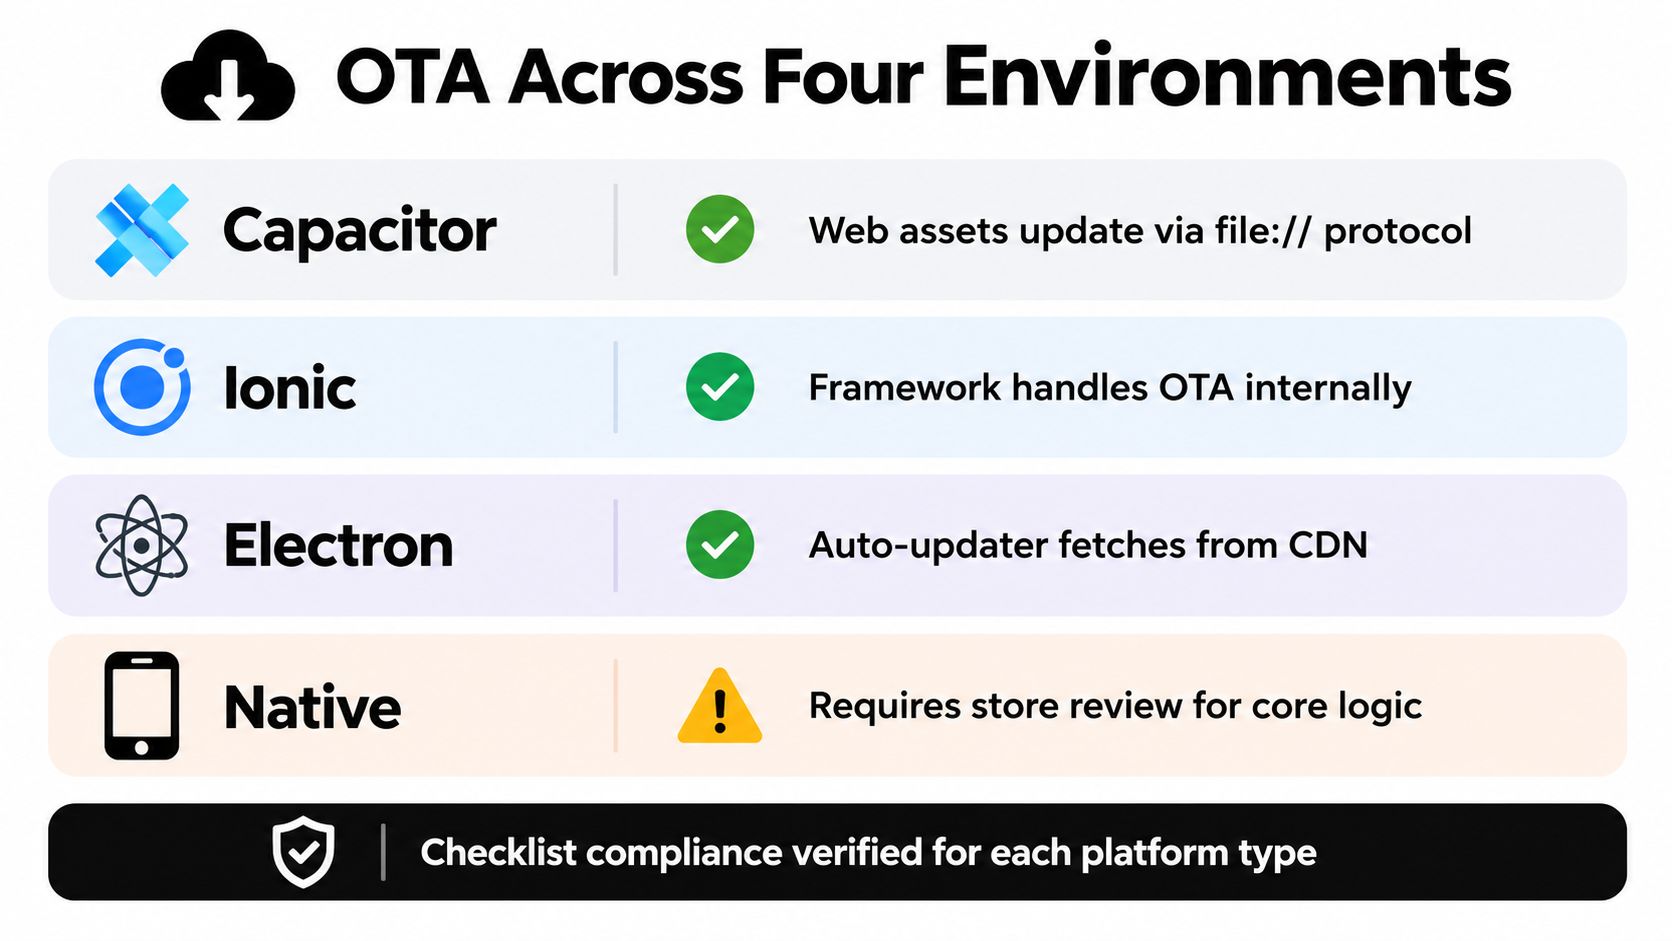
Die Antwort auf die OTA-Frage hängt von der Runtime ab. Capacitor und Ionic laufen in einer nativen Shell, daher bedeutet OTA meist das Ausliefern vertrauenswürdiger Web-Layer-Assets, während das native Binary unverändert bleibt. Electron hat einen größeren Update-Spielraum, weil es nicht so stark an App-Store- oder Play-Review gebunden ist, aber das Vertrauen in den Signer bleibt wichtig, da Auto-Updates bei schwachen Integritätsprüfungen manipuliert werden können. OTA-Limits für Capacitor und Ionic
Ein schneller Blick je Plattform
| Plattform | OTA-Eignung | Was noch Store-Review braucht |
|---|---|---|
| Capacitor | JS, CSS, Texte, Config, kompatible Assets | Native code, Berechtigungen, Entitlements |
| Ionic | Genau wie Capacitor, jedoch mit zusätzlicher Channel-Targeting-Ebene | Alles, was das Verhalten des Executables ändert |
| Electron | Automatische Bundle-Updates von einem vertrauenswürdigen Server oder CDN | Kein App-Store- oder Play-Review, aber trotzdem signierte Integrität nötig |
| Native Apps | OS-Level-OTA existiert für das Gerät selbst | Änderungen an der App-Logik laufen weiterhin über den Store |
Native Android-App-Updates über Google Play laufen weiterhin über den Store, während System-OTA auf Android ein separater Mechanismus für das Betriebssystem und die Systempartitionen ist. Auf iOS erhält die App-Binary selbst keine OTA code Änderungen, die das Verhalten des Executables ändern. Das ist der Punkt, den Product Teams oft vermischen, aber die Plattformregeln halten sie getrennt.
Nutze eine Checkliste, bevor du etwas OTA nennst
- Native code geändert? Falls ja, durch den Store-Review schicken.
- Berechtigungen oder Entitlements geändert? Wenn ja, handelt es sich um ein Store-Release.
- SDK Oberfläche oder App-Zweck geändert? Wenn ja, behandle es als Binary-Update.
- Nur Web-Assets, Texte oder genehmigte Konfiguration geändert? Wenn ja, kann OTA der richtige Weg sein.
- Kann die Runtime das Bundle verifizieren, die richtige Kohorte ansteuern und ein Rollback durchführen? Wenn nein, halte das Release zurück.
Diese Checkliste ist die praktische Grenze. Sie hält Teams davon ab, OTA als Schlupfloch zu nutzen, und hilft ihnen, es für das einzusetzen, was es am besten kann: zulässige Fixes innerhalb einer geprüften Shell auszuliefern.
Rollout-Channels und Rollback als operativer Loop
Der Wert von OTA liegt nicht in der reinen Geschwindigkeit, sondern im Loop um die Geschwindigkeit. Ein Team veröffentlicht ein signiertes Bundle in einem bestimmten Channel, der Client prüft, ob es infrage kommt, lädt das Delta oder Bundle herunter, aktiviert es beim Start und meldet zurück, ob die neue Version stabil lief. Das macht die Update-Auslieferung zu einem kontrollierten System statt zu einem Einweg-Push. Phased-Rollout-Ansatz von Capgo für Live Updates
Channels machen Release-Risiken sichtbar
Getrennte Streams eignen sich gut für Entwicklung, interne QA, Beta, gestaffelte Produktion und Full Production. Ein Bundle kann auf eine Kohorte, eine Geräteklasse, einen Kunden-ID-Bereich oder eine App-Version ausgerichtet und erst dann promoted werden, wenn die Signale gut aussehen. Das ist im Grunde dieselbe Idee hinter einer Blue-Green-Deployment-Strategie, die jedoch auf mobile Bundles angewendet wird, die Nutzer beim Start herunterladen, statt auf Backend-Server, die den Traffic sofort umschalten. Blue-Green-Deployment-Strategie von GoReplay
Apples Transparenzdaten zeigen die Größenordnung, in der diese Systeme arbeiten, mit durchschnittlich mehr als 46,6 Milliarden automatischen App-Updates und etwa 701 Millionen manuellen App-Updates pro Woche im Jahr 2025. Apples Transparenzdaten für 2025 Bei diesem Volumen ist ein Channel-Modell keine reine Formsache, sondern die Methode, mit der Teams verhindern, dass ein fehlerhaftes Release sofort alle gleichzeitig betrifft.
Rollbacks müssen automatisch passieren, nicht zeremoniell sein
Ein guter OTA-Loop braucht klare Fehlersignale. Crash-Spikes, Installationsfehler, Reboot-Probleme oder Boot-Health-Checks sollten den Client zurück auf das zuletzt als funktionierend bekannte Bundle schalten, ohne dass ein Mensch erst im Dashboard nachsehen muss. Einige Plattformen, darunter Capgo, bieten Channels, Logs pro Gerät, Adoption- und Failure-Metriken, Versionshistorie, CI/CD-Integration und Rollback-Schutz, damit Support und Engineering nach dem Release sehen, was passiert ist.
Nützliche Gewohnheit: ein Bundle veröffentlichen, eine Kohorte beobachten, eine gesunde Baseline bestätigen und den Release erst dann ausweiten, wenn die Daten es stützen.
Dieser Loop sorgt dafür, dass sich OTA weniger wie ein Dateitransfer und mehr wie Release-Orchestrierung anfühlt. Das Bundle ist wichtig, aber die Control Plane drumherum macht das Release sicher.
Häufige Fallstricke und die Leitplanken dagegen
Ein typischer OTA-Fehler ist schnelles Vorgehen, ohne zu wissen, wer das Update erhalten hat, was fehlgeschlagen ist oder ob das neue Bundle von einer nativen Funktion abhängt, die es noch nicht gibt. Sobald sich ein Team daran gewöhnt hat, Änderungen in Minuten zu pushen, verliert man leicht die Disziplin, die den Store-Weg überhaupt erst langsamer wirken ließ.
Der erste Fehlerfall ist die ausbleibende Adoption. Ein Gerät kann offline, ausgelastet oder inkompatibel sein, sodass die Veröffentlichung zwar erfolgreich ist, die Installation aber nicht erfolgt. Der zweite ist die teilweise Adoption, bei der ein Staged Rollout nur einige Nutzer erreicht und das Team begrenzte Reichweite mit breitem Erfolg verwechselt. Der dritte ist ein stiller Fehler, wenn ein JavaScript-Bundle eine neuere native Schnittstelle voraussetzt und alles in Ordnung aussieht, bis ein bestimmter Screen geöffnet wird.
Guardrails, die diese Lücken schließen
- Signaturprüfung vor der Aktivierung erkennt manipulierte Bundles.
- Kompatibilitätsprüfungen verhindern, dass inkompatible Runtimes den falschen Payload laden.
- Health-basiertes Rollback stops a bad release from sticking.
- Logs pro Gerät und Versionshistorie zeigen, was jeder Nutzer ausgeführt hat.
- Eine schriftlich festgelegte OTA-Eligibility-Regel hält native Änderungen aus der Live-Update-Lane fern.
Regulierte Teams benötigen eine zusätzliche Ebene: Auditierbarkeit. Wenn ein Patch das Verhalten gegenüber dem Kunden beeinflusst, muss das Team genau nachweisen können, was sich geändert hat, welche Kohorte das Update erhalten hat und warum die Änderung innerhalb des geprüften Native Build geblieben ist. Dieser Audit-Trail verhindert, dass OTA zu einem unkontrollierten Release-Kanal wird.
Apples Review-Ziele, 50 % unter 24 Stunden und 90 % unter 48 Stundensind die operative Untergrenze, nicht das Maximum. OTA ist für die berechtigten Änderungen gedacht, die innerhalb dieser Zeitfenster landen sollten, nicht für solche, die eine Store-Einreichung erfordern. Die Checkliste ist simpel: Wenn der Fix natives code ändert, ein neues Entitlement benötigt oder von einer Plattform-Funktion abhängt, die noch nicht vorhanden ist, ist er nicht per OTA versendbar. Bleibt er innerhalb des signierten Bundles, funktioniert er mit der aktuellen Runtime und lässt sich sauber zurückrollen, passt er perfekt in die Live Update Lane.


