
一个 OTA 应用程序 是指在安装后可以应用已批准的 OTA(OTA)更新 更新:在互联网上推送的软件更改,而不替换整个商店二进制文件。 一个 OTA 更新
OTA 是团队在 JavaScript 修复、复制更改、CSS 调整或批准资产更新需要立即发布而不是等待审查时所采取的途径。
你可能已经经历过了。一个破损的结帐标签、生产屏幕中的一个打字错误或一个样式回归在几分钟内就被修复,然后就被另一个发布队列的用户阻塞,而客户仍然看到错误。
目录
- 每个移动团队都知道的等待问题
- 每个移动团队都知道的等待问题。
- 人们混淆的两个含义。
- 选择与应用相匹配的形状。
- Capacitor, ionic, electron 和原生应用并存
- 发布渠道和回滚作为一个运营循环
- 常见陷阱和防止它们的护栏
每个移动团队都知道的等待问题
开发者在午餐前发布一个小生产修复,然后花了下午的时间等待审查状态。code已经准备好,但发布还没有准备好,因为应用商店有自己的审批路径和时间表。苹果表示,它会审查通过 App Store Connect 提交的应用、更新、捆绑包、内购和内购事件,目标是 至少在 24 小时内完成 50% 的工作 并且 在 48 小时内完成 90% 的工作对于一支团队来说,修复一个字符串、一个布局问题或一个非本地资源,等待的时间可能会感觉像是在门外等待着修复已经完成一样。 Apple 的应用程序审查流程和时间目标
OTA 给你一个可用的应用层级别更改的第二条交付通道。商店仍然控制本地二进制文件和与平台权限或可执行行为相关的任何内容。对于一个 Capacitor 工作流程,请参见 Capacitor 实时更新 在Capgo上阅读 Capgo的应用商店更新与直接更新指南 在 __CAPGO_KEEP_0__ 上阅读
__CAPGO_KEEP_0__ 的应用商店与直接更新指南
来确定哪些更改应该放在每条通道上。
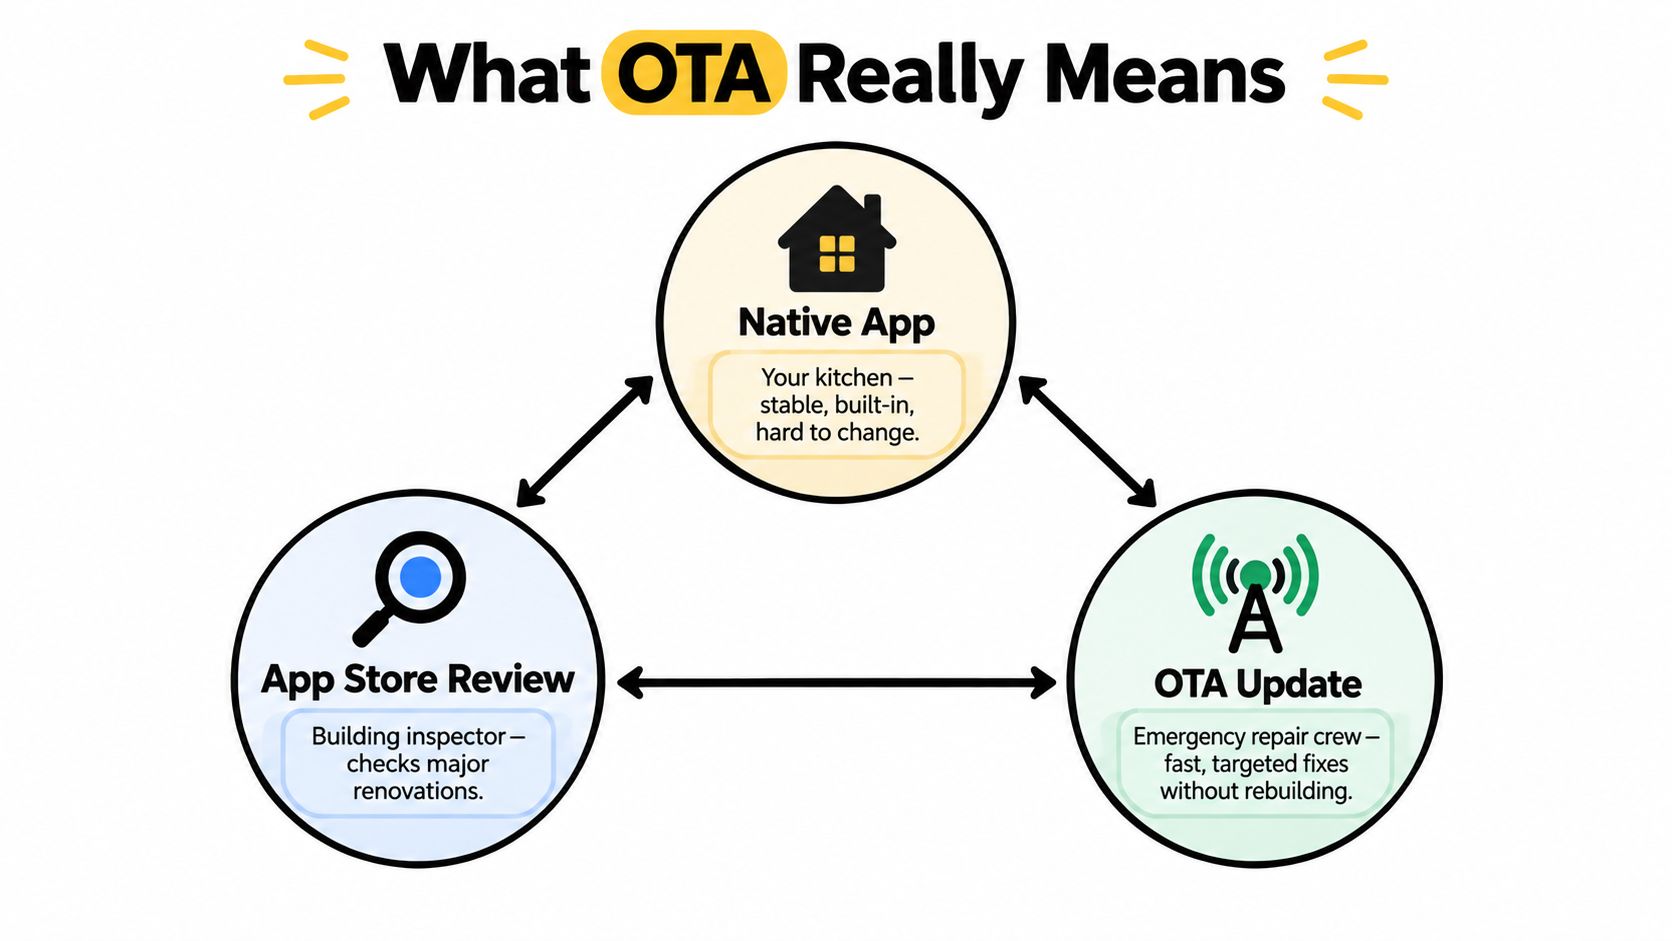
OTA 不是绕过审查的捷径。它是一个受控的路径,用于那些不需要替换本地壳的应用程序部分的更改。这意味着中心问题不是更新是否小,而是它是否仍然在商店和运行时允许的边界内。 OTA 的真正含义:字面意义之外OTA 的全称是 ‘over-the-air’,即通过互联网远程更新,而不是通过有线电缆、手动重新安装或新物理包。对于移动应用程序来说,这通常意味着本地壳保持不变,而运行时会从互联网上拉取最新的 web 层级资源,如 JavaScript、CSS、文本、配置和其他允许资源. Capgo对Capacitor的实时更新解释
人们混淆的两个含义
在操作系统工作中,OTA可以指的是直接向手机或设备发送的固件或系统更新。在应用工作中,它通常指的是更新Web层而不替换原生容器的包。Android的OTA文档涵盖了系统侧,包括OS和系统分区组件的更新路径,而框架如Capacitor则将相同的交付模型应用于在审查过的应用壳内的Web资产 Android的OTA架构
区分很重要,因为应用商店评论和OTA执行不同的任务。应用商店像厨房装修的建筑检查员一样,检查重大结构工作之前将其发送。OTA是修复团队,可以在不拆除房间的情况下更换抽屉拉手、配饰和壁画。这个比较只适用于批准的壳内。一旦改变进入新原生行为,界限已经被跨越
工作规则: 如果改变修改了可执行code、权限、特权或应用的核心目的,它就不是OTA领域
苹果应用程序审查指南 2.5.2 draws that line clearly. Capacitor and Ionic OTA delivery stays inside the reviewed shell, while the store still controls anything that changes native behavior. The same boundary is why teams using live updates for Capacitor should separate web-layer fixes from changes that require a new binary, as described in Capacitor 实时更新和发布边界 and 指南 2.5.2 和 Capacitor 和 Ionic 的 OTA 限制.
指南2.5.2和OTA限制
__CAPGO_KEEP_0__和Ionic
完整包、差异补丁和快照 为什么增量更新能减少传输大小
| 完整包是最简单的模型。它重新发布整个包,易于理解但下载较重。差异传递更窄,因为它只发送版本之间的差异。这种方式适合频繁更改的移动JS包,不应浪费用户数据于每次发布。快照式系统则进一步一步。它保留了紧凑的前一状态记录,使客户端可以在更低的存储开销和更干净的回滚路径下切换版本。 | 为什么delta更新减少了载荷大小 | OTA更新形状比较 | 什么被发送出去的内容是最佳选择? |
|---|---|---|---|
| 全包 | 整个捆绑包 | 小应用,频繁发布,简单管道 | 更容易构建,下载更慢 |
| 差异补丁 | 仅更改的文件或块 | JS捆绑包,资产重的更新,频繁修复 | 生成和应用逻辑更多 |
| 快照式更新 | 状态之间的紧凑表示 | 需要回滚友好的激活系统 | 更新器中有更多的组件 |
选择与应用程序匹配的形状
对于一个Capacitor或Electron团队来说,中心问题是载荷格式是否与发布模式匹配。如果只有一个图像或一个文本文件发生变化,强制重新下载整个更新会使每个更新都感觉比它应该有的更重。如果包很小且罕见,delta引擎可能会增加复杂性而没有回报。
实用规则: 选择与您的文件实际变化相匹配的更新形状,而不是具有最闪亮的架构图的那一个。
Android在OS层使用相同的想法。虚拟A/B更新保留了启动关键分区的回滚友好性,而动态分区变化则以压缩快照的形式表示。这样可以减少物理复制的需求,并且可以在浪费存储空间的情况下激活更改。 Android的虚拟A/B更新模型
如果您的发布频率是每周,并且只有一个或两个文件发生变化,差异补丁通常会赚到钱。如果您每季度发布一个完整的包,delta引擎就是您不需要的额外负担。
签名、传输和回滚作为安全基础
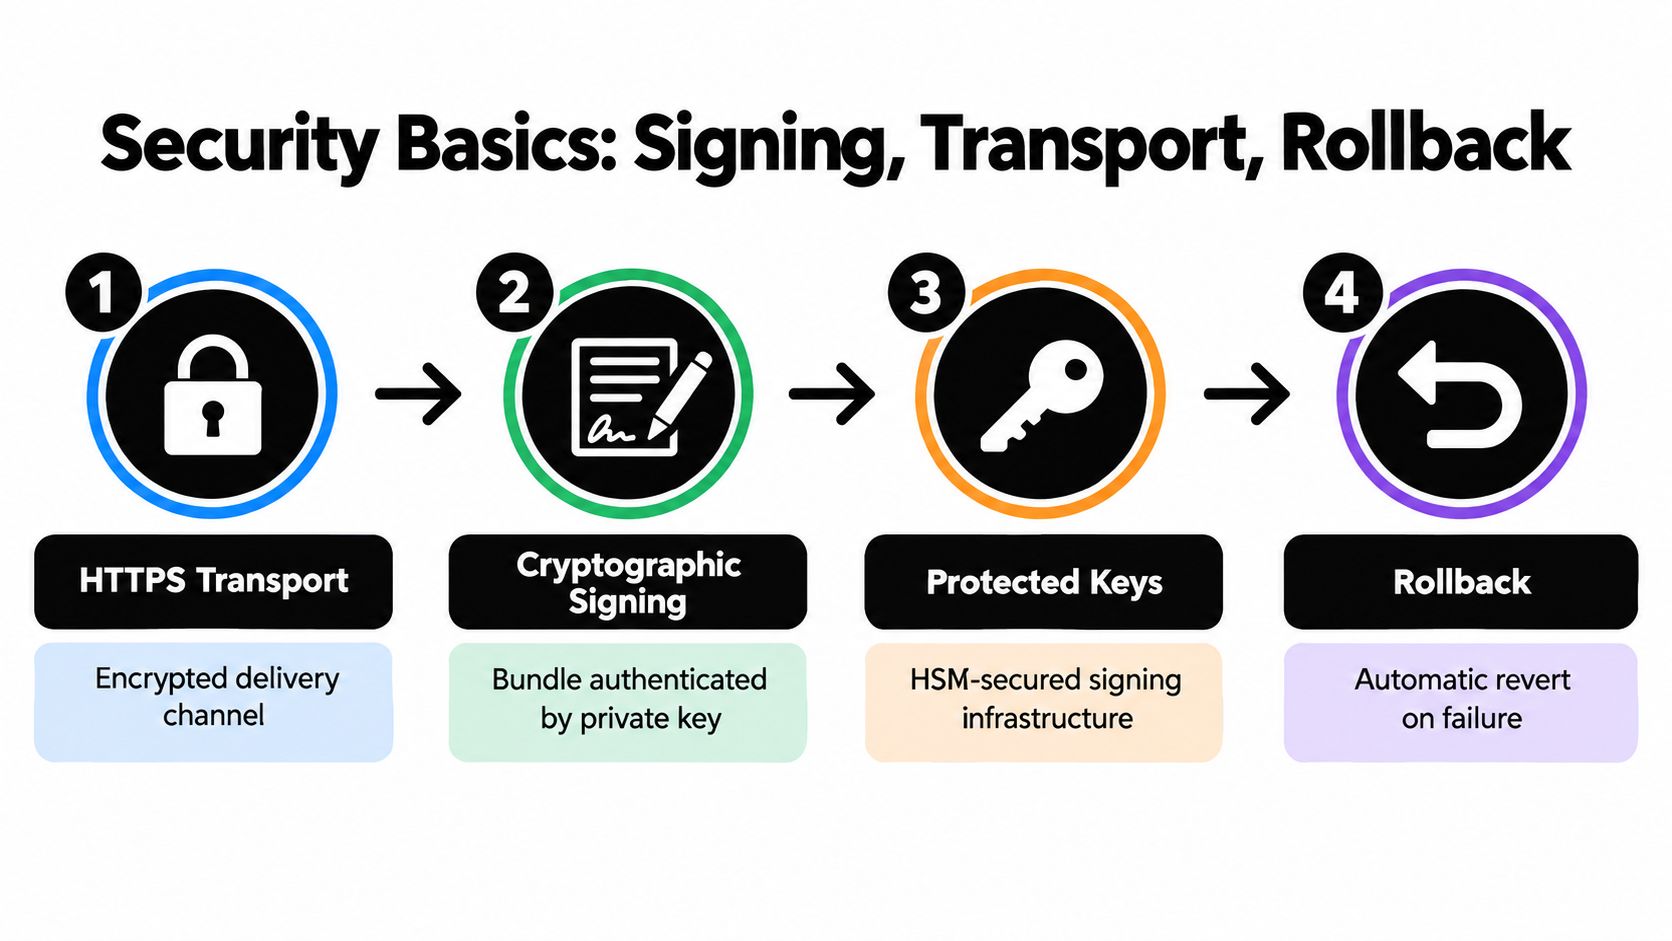
OTA是一个特权的传递路径,因此安全性必须是层次化和有意的。从加密传输开始,添加签名包,保护签名密钥,并在新包出现问题时提供回滚功能。 实时更新的签名验证
每个控制器阻止不同的攻击
HTTPS传输 保护通道,但仅靠传输加密无法证明载荷的创建者 数字签名 填补这一缺口。NIST指出数字签名提供 完整性 和 源认证所以运行时可以确认包未被修改并且来自授权签名者 NIST关于code-签名完整性和源认证
Android使信任检查具体化。OTA包必须使用系统识别的密钥签名,否则安装会被拒绝,直到包运行。密钥保护与签名验证一样重要。严格的访问控制和轮换程序可以减少泄露密钥的风险,使其他所有安全措施成为形式主义。为了实现实用的视图,请参见 实时更新的签名验证.
回滚是安全性的一部分,而不是紧急补丁
回滚属于与签名在同一控制链中,因为一个活跃的坏包会造成安全性和可靠性风险。兼容性检查减少了由于不匹配的本机接口引起的崩溃,阶段性部署限制了爆炸半径,基于健康的回滚将应用程序返回到一个已知的良好状态,当更新失败时。需要验证的确切不可变的艺术品,而不是仅仅检查清单或下载 URL。如果只检查元数据,攻击者可以在验证后交换负载文件。
即使签名的包也需要一个退出路径。如果无法干净地回滚更新,发布过程会暴露用户于可避免的风险。
Capacitor、Ionic、Electron 和 Native Apps Side by Side
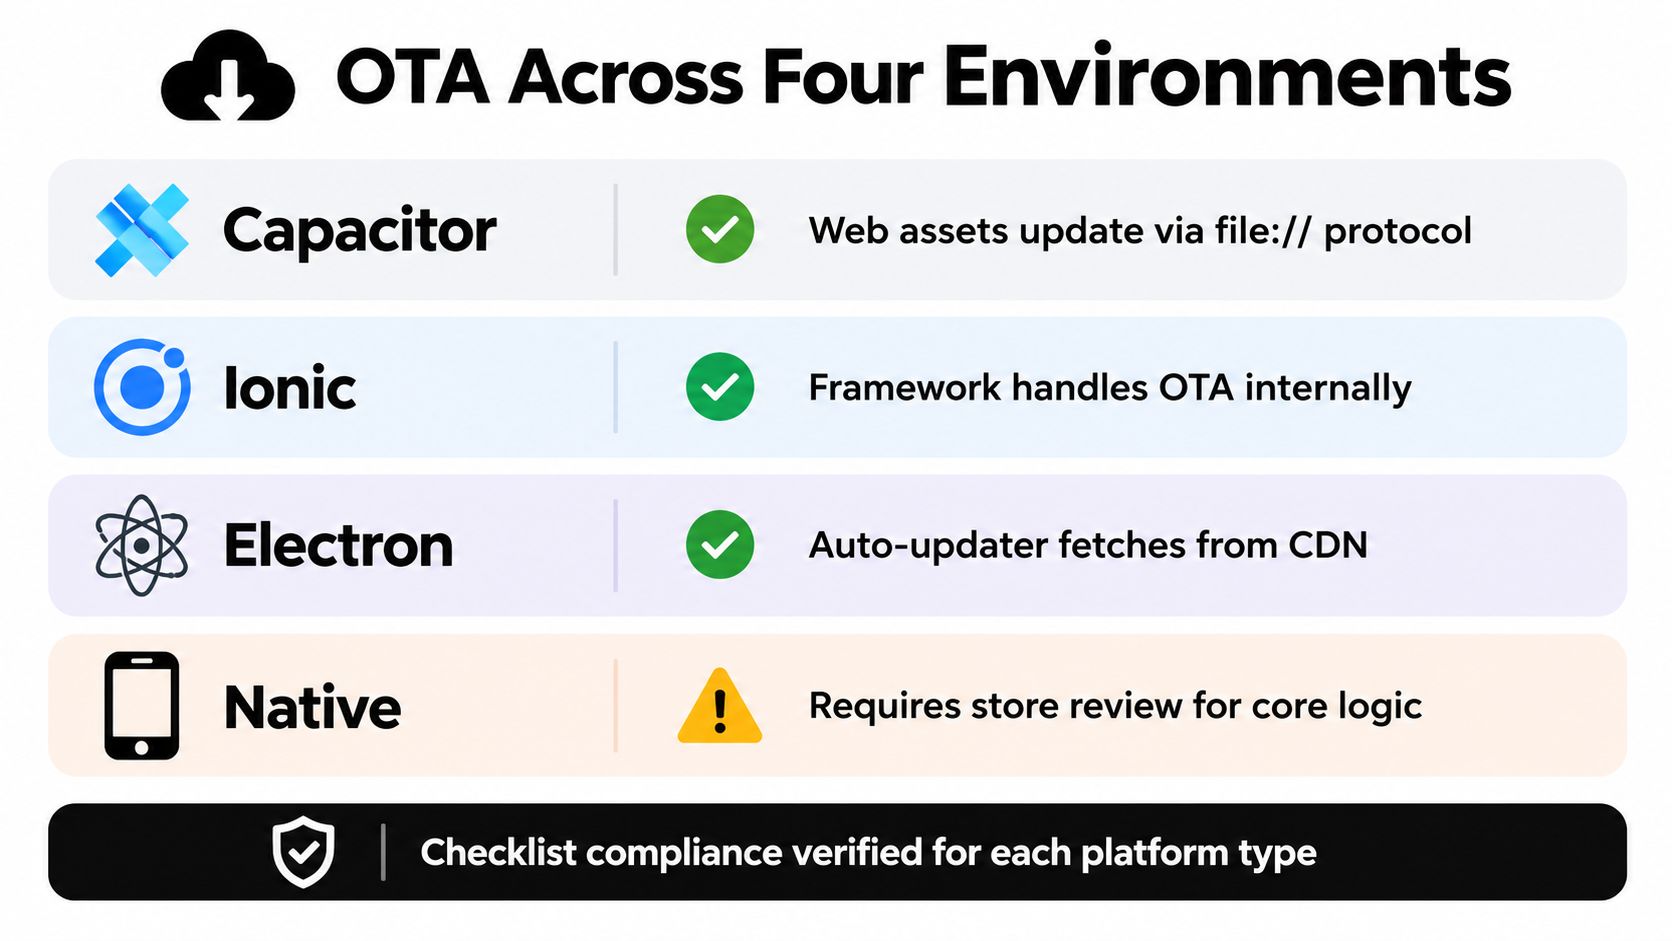
根据运行时,OTA 的答案会有所不同。Capacitor 和 Ionic 位于本机壳内,因此 OTA 通常意味着将可信的 web 层资产发送,而本机二进制保持不变。Electron 有更广泛的更新面,因为它与 App Store 或 Play 审核没有相同的约束,但签名者信任仍然很重要,因为如果完整性检查弱,自动更新可以被篡改。 Capacitor 和 Ionic 的 OTA 限制
快速的平台视图
| 平台 | OTA 适合度 | 仍需要商店审查 |
|---|---|---|
| Capacitor | JS、CSS、复制、配置、兼容性资源 | 原生 code、权限、特权 |
| Ionic | 与 Capacitor 相同,但在此基础上添加了渠道目标 | 任何改变可执行行为的内容 |
| Electron | context | 不需要 App Store 或 Play 商店的审查,但仍需要签名完整性。 |
| 从可信服务器或CDN自动更新包 | 不是App Store或Play Store的审查,但仍需要签名完整性 | 原生应用 |
Native Android app updates through Google Play are still store-mediated, while system OTA on Android is a separate mechanism for the operating system and system partitions. On iOS, the app binary itself doesn’t get OTA code changes that alter executable behavior. That’s the part product teams often blur, but the platform rules keep them separate.
使用一个清单在你打电话之前
- 原生 code 是否有变化? 如果是,通过商店审查
- 权限或许可证是否有变化? 如果是,需要商店发布
- SDK 表面或应用目的是否有变化? 如果是,需要二进制更新
- 仅限网页资产、复制或批准配置有变化? 如果是,OTA 可能是正确的通道
- 运行时是否能验证包、目标正确人群、回滚? 如果否,暂缓发布
那清单是实用界限线。它防止团队滥用 OTA,并帮助他们使用它来发布符合审查的修复。
发布渠道和回滚作为运营循环
OTA 的价值不是原始速度,而是循环速度。团队发布一个签名的包到一个特定的渠道,客户检查是否符合条件,下载 delta 或包,激活它在启动时,并报告回新版本是否正常。这样就把更新交付变成一个可控的系统,而不是一个单向推送。 Capgo 的阶段性发布方法
渠道保持发布风险可见
不同流程适合开发、内部QA、beta、阶段性生产和全生产。一个包可以针对一个群体、一个设备类别、一个客户ID范围或一个应用版本,等待信号看起来健康时才推广。这个想法与蓝绿部署策略类似 蓝绿部署策略从 GoReplay苹果的透明度数据显示这些系统的规模,平均有 超过 46.6 亿个自动应用更新
和大约 __CAPGO_KEEP_0__ 的阶段性发布方法 蓝绿部署策略从 GoReplay 每周有7亿次手动应用更新 在2025年。 2025年苹果透明度数据 在这种规模下,渠道模型不仅仅是外观问题,它是团队如何在一次问题发生时防止其成为所有人的问题。
回滚需要自动化,而不是仪式化
一个好的OTA循环包括明确的失败信号。崩溃峰值、安装失败、重启问题或引导健康检查应该将客户推回最后一次良好包裹,而不需要等待人类注意到仪表板。一些平台,包括Capgo,暴露了渠道、设备日志、采用和失败指标、版本历史、CI/CD集成和回滚保护,以便支持和工程团队可以在发布后看到发生了什么。
有用的习惯: 发布一个包,观察一个群体,确认一个健康基线,然后在数据支持它时才扩大发布。
这就是为什么OTA感觉更像是一种发布协调,而不是文件传输。包裹很重要,但控制平面才是保持发布安全的关键。
常见的陷阱和防止它们的护栏
OTA的一个常见错误是快速推动更新而不知道谁接收了更新、什么失败了,还是新包依赖于一个本地能力而这个能力还没有实现。团队一旦习惯于在分钟内推动变化,就容易忽略曾经使商店通道感觉更慢的纪律。
首先是简单的非采用。设备可能处于离线状态、繁忙状态或不兼容状态,因此发布成功,但安装失败。第二种是部分采用,阶段性发布仅仅达到了一部分用户,而团队误以为有限的曝光是广泛的成功。第三种是静默破坏,JavaScript包假设了更新的本机接口,一切看起来都很好,直到打开特定的屏幕。
填补那些差距的保护栏
- 在激活之前进行签名验证 捕捉到被篡改的包
- 兼容性检查 避免不匹配的运行时加载错误的负载。
- 防止不匹配的运行时加载错误的负载 基于健康的回滚
- 防止坏的发布停留 每个设备的日志和版本历史
- 显示每个用户运行的内容 书面OTA资格规则
regulated团队需要一个额外的层级,审计性。 如果一个补丁触及客户端行为,团队应该能够展示具体发生了什么变化,哪个群体接收了它,以及为什么改变被限制在审查的原生壳内。 这条审计记录使OTA不再成为未跟踪的发布渠道。
Apple的审查目标 24小时内50% 并且 48小时内90%是运营的底线,而不是天花板。 OTA存在于那些应该在这些时间窗口之间落地的合格变更中,而不是那些属于商店提交的变更。 决策清单很简单。 如果修复改变了原生code,需要新的许可证,或者依赖于一个已经存在的平台能力, 那么它就不适合OTA。 如果它仍然在签名的捆绑包内,适用于当前的运行时,并且可以干净地回滚,那么它就适合实时更新。





