
Aggiornamenti OTA sono aggiornamenti over-the-air spinto a un'app mobile dopo l'installazione, di solito a JavaScript, HTML, CSS e asset all'interno di una shell nativa, senza sostituire l'intero binario dello store. Questo è diverso dal telefono aggiornamenti OTA di sistema, che aggiorna iOS o Android stesso. Un app OTA è progettato per ricevere queste distribuzioni a livello di app in modo sicuro.
OTA è la scelta delle team quando una correzione JavaScript, una modifica al testo, un ritocco CSS o un aggiornamento asset approvato deve essere rilasciato subito invece di aspettare la revisione. Per i limiti di App Store e Google Play, consulta Aggiornamenti OTA delle app e regole degli store. Per il monitoraggio del rollout, consulta Flussi di lavoro di monitoraggio OTA per Capacitor.
Ti sarà già capitato: un'etichetta del checkout rotta, un typo in una schermata di produzione o una regressione di styling vengono risolti in pochi minuti, ma restano bloccati nella coda di rilascio di qualcun altro mentre i clienti continuano a vedere il bug.
Indice dei contenuti
- Il problema dell'attesa che ogni team mobile conosce
- Aggiornamenti Over-the-air: cosa significa davvero OTA
- Pacchetti completi, patch differenziali e snapshot
- Firma, trasporto e rollback come basi della sicurezza
- Capacitor live updates, Ionic OTA e app native a confronto
- Canali di rollout e rollback come ciclo operativo
- Errori comuni e guardrail per prevenirli
Il problema dell'attesa che ogni team mobile conosce
Un sviluppatore pubblica una piccola correzione in produzione prima di pranzo, poi passa il pomeriggio a monitorare lo stato della revisione. Il code è pronto, ma il rilascio no, perché l'app store ha il proprio percorso di approvazione e i suoi tempi. Apple dichiara di revisionare app, aggiornamenti, bundle, acquisti in-app ed eventi in-app inviati tramite App Store Connect, con obiettivi dichiarati di almeno il 50% entro 24 ore e 90% entro 48 ore. Per un team che corregge una stringa, un problema di layout o un asset non nativo, quell'attesa può sembrare tempo speso ad aspettare fuori dalla porta, quando la correzione è già pronta. Processo di revisione delle app di Apple e tempistiche
OTA offre una seconda corsia di distribuzione per le modifiche ammissibili a livello applicativo. Lo store continua a controllare il binario nativo e tutto ciò legato ai permessi della piattaforma o al comportamento eseguibile. Per un flusso di lavoro Capacitor, consulta Live update di Capacitor su Capgo e leggi La guida di Capgo: app store vs aggiornamenti diretti per mappare esattamente quali modifiche appartengono a ciascuna lane.
L'OTA non è una scorciatoia per saltare la revisione. È un percorso controllato per le parti dell'app che possono cambiare senza sostituire il guscio nativo. Questo significa che la domanda centrale non è se un aggiornamento è piccolo, ma se resta entro i limiti già consentiti dallo store e dal tuo runtime.
Aggiornamenti Over-the-air: cosa significa davvero OTA
OTA sta per over-the-air. In pratica, significa che l'aggiornamento raggiunge un dispositivo o un'app in remoto via internet, invece che tramite cavo, reinstallazione manuale o nuovo pacchetto fisico. Per le app mobili, di solito significa che il guscio nativo rimane invariato mentre il runtime scarica nuovi asset del layer web come JavaScript, CSS, testo, configurazione e altre risorse consentite. La spiegazione di Capgo sui live update per Capacitor
Due significati che spesso vengono confusi
Nel lavoro sui sistemi operativi, OTA può indicare un aggiornamento firmware o di sistema consegnato direttamente a un telefono o dispositivo. Nel lavoro sulle app, spesso indica un bundle che aggiorna il layer web senza sostituire il contenitore nativo. La documentazione OTA di Android copre il lato di sistema, inclusi i percorsi di aggiornamento per l'OS e i componenti della partizione di sistema, mentre framework come Capacitor applicano lo stesso modello di distribuzione agli asset web all'interno di un app shell revisionato. Architettura OTA di Android
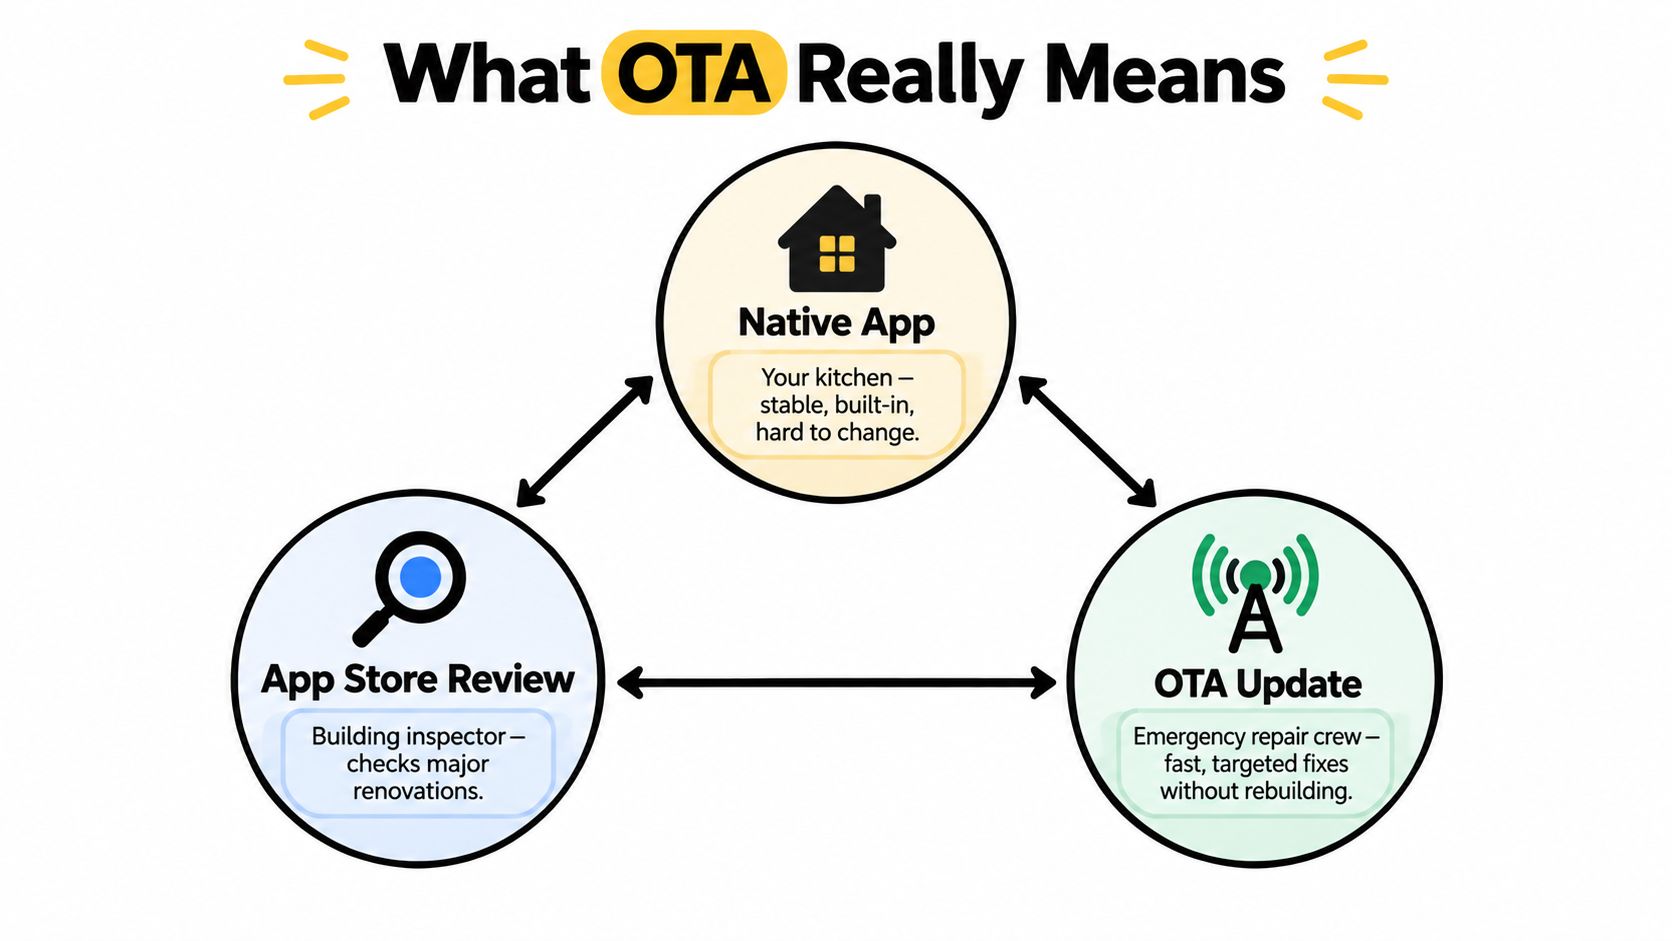
La distinzione è importante perché la revisione degli app store e l'OTA svolgono ruoli diversi. L'app store agisce come l'ispettore edilizio in un ristrutturazione della cucina, verificando i lavori strutturali principali prima della consegna. L'OTA è la squadra di riparazione che può sostituire maniglie, rubinetti e quadri senza smontare la stanza. Questo paragone vale solo all'interno dello shell approvato. Non appena la modifica tocca un nuovo comportamento nativo, il confine è stato superato.
Regola pratica: se la modifica altera il code eseguibile, i permessi, le entitlement o lo scopo principale dell'app, non è territorio OTA.
La Linea Guida di Revisione App di Apple 2.5.2 traccia quel confine chiaramente. Capacitor e la distribuzione OTA di Ionic restano all'interno dello shell revisionato, mentre lo store controlla ancora tutto ciò che cambia il comportamento nativo. Per le regole di Apple e Google in un unico posto, vedi App OTA: regole di App Store e Google Play. Lo stesso confine è il motivo per cui i team che usano live updates per Capacitor dovrebbero separare le correzioni del layer web dalle modifiche che richiedono un nuovo binario, come descritto in Live updates di Capacitor e confini di rilascio e Guideline 2.5.2 e limiti OTA per Capacitor e Ionic.
Pacchetti completi, patch differenziali e snapshot
I sistemi OTA non inviano tutti lo stesso tipo di payload. Alcuni rispediscono l'intero bundle, altri solo le modifiche, altri ancora mantengono uno snapshot dello stato così che il client possa attivare l'aggiornamento in sicurezza e fare rollback se serve. La scelta migliore dipende da quanto spesso cambiano i file e da quanto costa trasferirli.
Il pacchetto completo è il modello più semplice. Reinvia l'intero bundle: facile da gestire, ma più pesante da scaricare. La consegna differenziale è più mirata, perché invia solo le differenze tra le versioni. Si adatta bene ai bundle JS mobile che cambiano spesso e non dovrebbero sprecare dati degli utenti a ogni release. I sistemi basati su snapshot vanno un passo oltre: conservano un record compatto dello stato precedente, così il client può cambiare versione con meno overhead di storage e un rollback più pulito. Why delta updates reduce payload size
| Confronto dei formati di aggiornamento OTA | Cosa viene inviato | Consigliato | Trade-off |
|---|---|---|---|
| Pacchetto completo | Di nuovo l'intero bundle | App piccole, release infrequenti, pipeline semplici | Più facile da buildare, più pesante da scaricare |
| Patch differenziale | Solo file o blocchi modificati | Bundle JS, aggiornamenti con molti asset, fix frequenti | Più logica da generare e applicare |
| Aggiornamento in stile snapshot | Rappresentazione compatta dello stato tra checkpoint | Sistemi che richiedono un'attivazione con rollback | Più componenti da gestire nell'updater |
Scegliere il formato più adatto all'app
Per un team Capacitor o Electron, la domanda centrale è se il formato del payload corrisponde al pattern di rilascio. Se cambia un'immagine o un file di testo, forzare un nuovo download completo rende ogni aggiornamento più pesante del necessario. Se il pacchetto è piccolo e raro, un motore delta può aggiungere complessità senza un reale ritorno.
Regola pratica: scegli la forma dell'update che riflette come cambiano davvero i tuoi file, non quella con il diagramma architetturale più appariscente.
Android usa lo stesso concetto a livello di sistema operativo. Gli aggiornamenti Virtual A/B mantengono le partizioni critiche per il boot facili da rollback, mentre le modifiche alle partizioni dinamiche sono rappresentate come snapshot compressi. Questo riduce la necessità di duplicare fisicamente tutto e aiuta il dispositivo ad attivare le modifiche con meno spazio di archiviazione sprecato. Il modello di aggiornamento Virtual A/B di Android
Se rilasci ogni settimana e cambiano solo uno o due file, una patch differenziale di solito vale la pena. Se pubblichi un bundle completo ogni trimestre, il motore delta è un overhead inutile.
Firma, trasporto e rollback come basi della sicurezza
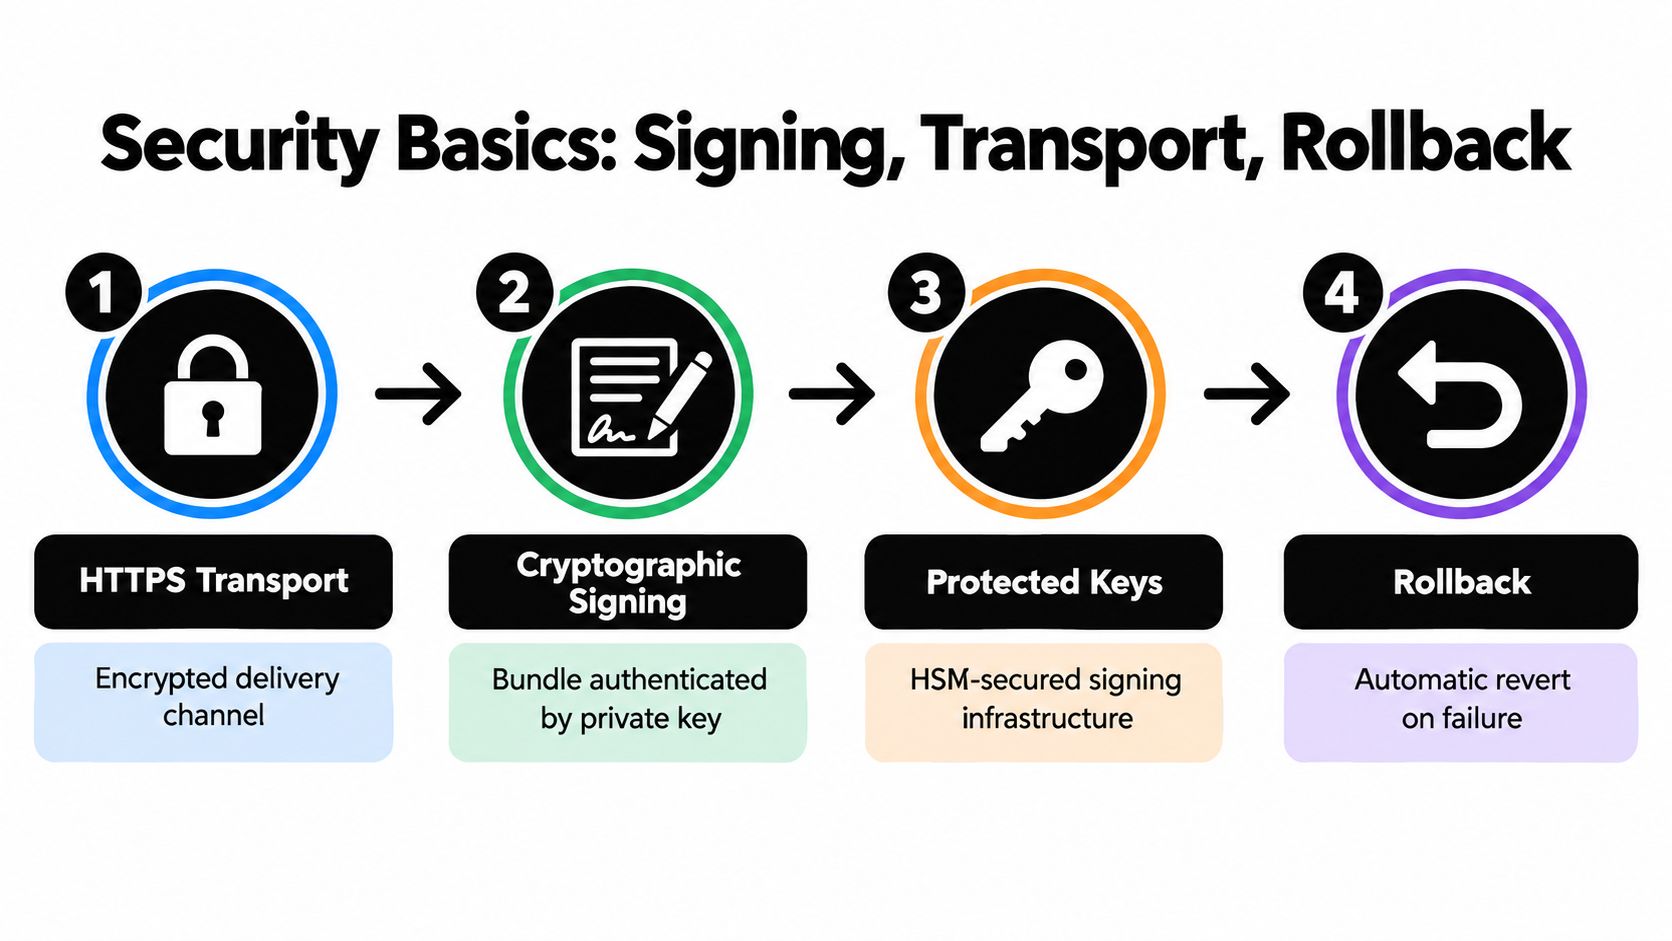
L'OTA è un canale di distribuzione privilegiato, quindi la sicurezza deve essere a più livelli e ponderata. Parti dal trasporto cifrato, aggiungi un bundle firmato, proteggi le chiavi di firma e rendi disponibile il rollback se il nuovo bundle dà problemi. Verifica della firma per i live update
Ogni controllo blocca un attacco diverso
Trasporto HTTPS protegge il canale, ma la sola crittografia del trasporto non può provare chi ha creato il payload. Firma crittografica colma questa lacuna. Secondo il NIST, le firme digitali forniscono integrità e autenticazione della sorgente, in modo che il runtime possa confermare che il pacchetto non sia stato alterato e che provenga dal firmatario autorizzato. NIST sull'integrità della firma code e sull'autenticazione della sorgente
Android rende concreto il controllo di fiducia. I pacchetti OTA devono essere firmati con una chiave riconosciuta dal sistema, altrimenti l'installazione viene rifiutata prima dell'esecuzione del bundle. La protezione della chiave è importante quanto la verifica della firma. Controlli di accesso rigorosi e procedure di rotazione riducono il rischio che una chiave trapelata renda inutili tutte le altre difese. Per una visione pratica dell'implementazione, vedi verifica della firma per i live updates.
Il rollback fa parte della sicurezza, non è un'aggiunta d'emergenza
Il rollback fa parte della stessa catena di controllo della firma, perché un bundle errato che resta attivo crea rischi sia di sicurezza che di affidabilità. I controlli di compatibilità riducono i crash causati da interfacce native incompatibili, il deployment a fasi limita il raggio d'impatto e il rollback basato sullo stato di salute riporta l'app a una versione funzionante quando l'update fallisce. Deve essere validato l'artefatto immutabile esatto, non solo il manifest o un URL di download. Se vengono controllati solo i metadati, un attaccante può sostituire i file del payload dopo la validazione.
Un pacchetto firmato ha comunque bisogno di una via d'uscita. Se non si può fare rollback in modo pulito, il processo di rilascio espone gli utenti a rischi evitabili.
Capacitor live updates, Ionic OTA e app native a confronto
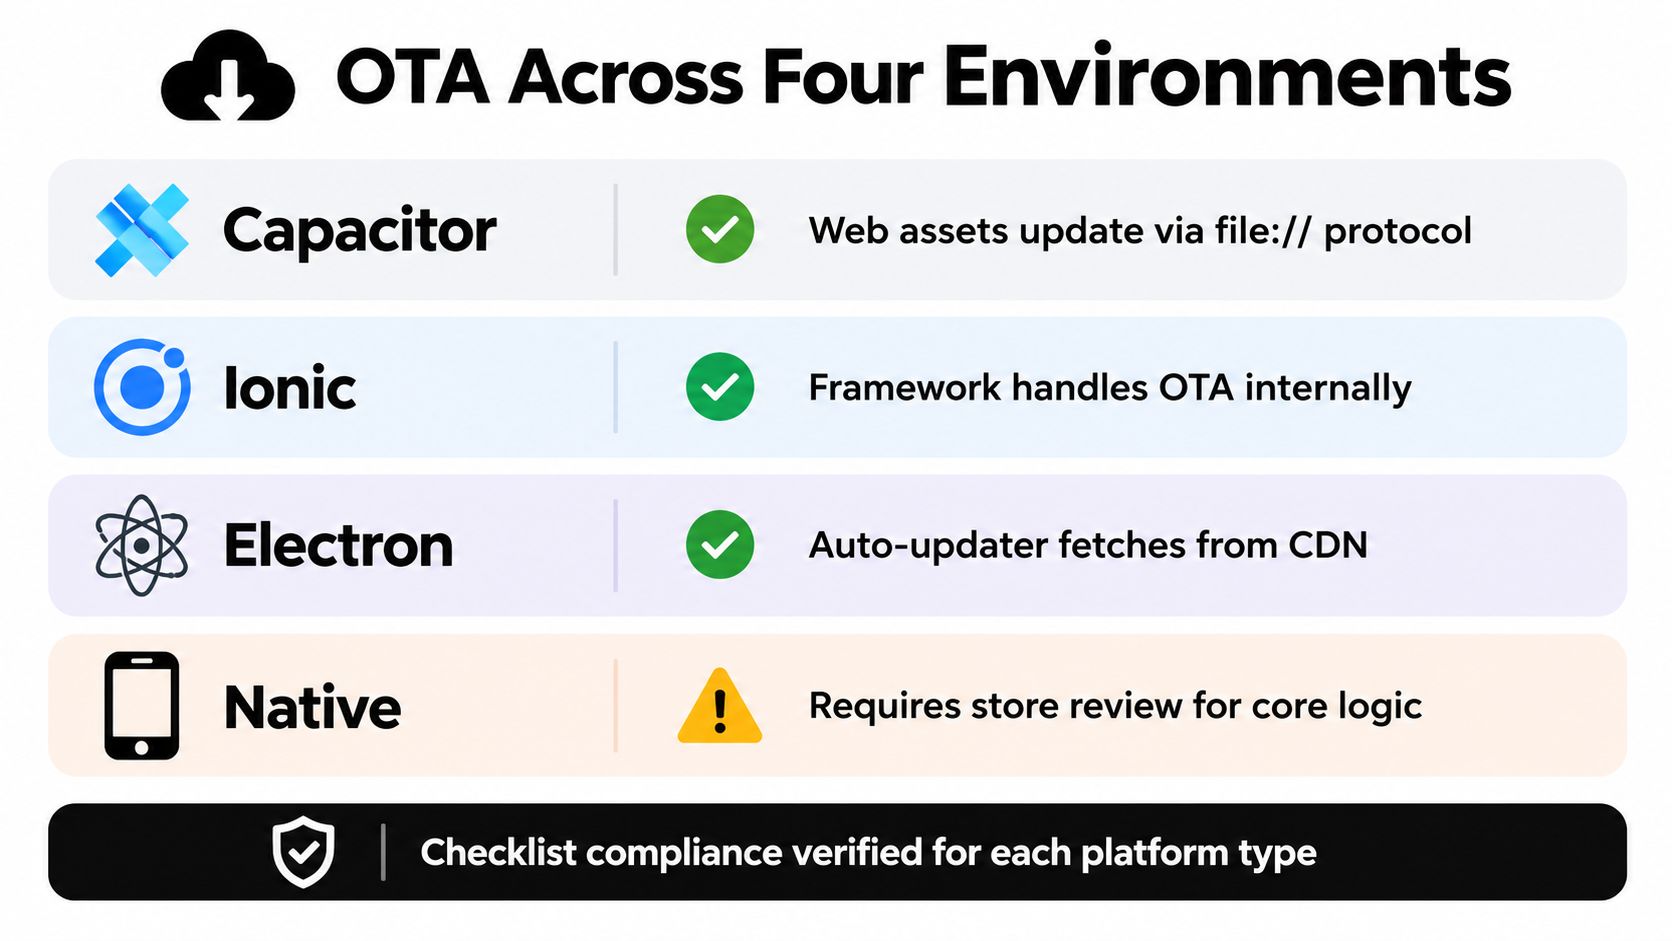
La risposta per OTA cambia a seconda del runtime. Capacitor e Ionic girano all'interno di un shell nativo, quindi OTA di solito significa distribuire asset web-layer fidati, lasciando il binario nativo intatto. Electron ha una superficie di aggiornamento più ampia perché non è vincolato alle revisioni di App Store o Play nello stesso modo, ma la fiducia nel firmatario conta ancora, perché gli auto-update possono essere manomessi se i controlli di integrità sono deboli. Limiti OTA per Capacitor e Ionic
Una panoramica rapida per piattaforma
| Piattaforma | Adattamento OTA | Cosa richiede ancora la revisione dello store |
|---|---|---|
| Capacitor | JS, CSS, copy, config, asset compatibili | Nativo code, permessi, entitlements |
| Ionic | Come Capacitor, con targeting dei canali sovrapposto | Qualsiasi modifica che alteri il comportamento eseguibile |
| Electron | Bundle di auto-aggiornamento da un server o CDN affidabile | Niente review di App Store o Play, ma serve comunque integrità firmata |
| App native | L'OTA a livello di OS esiste per il dispositivo stesso | Le modifiche alla logica dell'app passano ancora dal canale store |
Gli aggiornamenti delle app native Android tramite Google Play restano mediati dallo store, mentre l'OTA di sistema su Android è un meccanismo separato per il sistema operativo e le partizioni di sistema. Su iOS, il binario dell'app non riceve modifiche code che alterino il comportamento eseguibile. È la parte che i team di prodotto spesso confondono, ma le regole della piattaforma li tengono separati.
Usa una checklist prima di definire qualcosa come OTA
- Il code nativo è cambiato? Se sì, passalo in review dello store.
- Permessi o entitlements modificati? Se sì, è un rilascio store.
- L'aspetto di SDK o lo scopo dell'app è cambiato? Se sì, trattalo come un aggiornamento binario.
- Sono cambiati solo asset web, testi o configurazioni approvate? Se sì, OTA potrebbe essere la strada giusta.
- Il runtime può verificare il bundle, targeting il giusto coorte e fare rollback? Se no, metti in pausa il rilascio.
Questa checklist è il confine pratico. Impedisce ai team di usare OTA come scappatoia e li aiuta a sfruttarla per ciò che fa meglio: rilasciare fix idonei all'interno di una shell revisionata.
Canali di rollout e rollback come ciclo operativo
Il valore di OTA non è la velocità grezza, ma il loop attorno alla velocità. Un team pubblica un bundle firmato su un canale specifico, il client verifica se è idoneo, scarica il delta o il bundle, lo attiva all'avvio e riporta se la nuova versione ha retto. Questo trasforma la distribuzione degli aggiornamenti in un sistema controllato anziché in un push unidirezionale. L'approccio di Capgo al rollout graduale per gli aggiornamenti live
I canali rendono visibile il rischio di rilascio
Flussi distinti funzionano bene per sviluppo, QA interna, beta, produzione graduale e produzione completa. Un bundle può essere destinato a un singolo gruppo, una classe di dispositivi, un intervallo di ID cliente o una versione dell'app, per poi essere promosso solo quando i segnali sono positivi. È lo stesso concetto alla base di una strategia di blue-green deployment, ma applicata ai bundle mobile che gli utenti scaricano all'avvio invece che ai server backend che cambiano il traffico all'istante. Strategia di blue-green deployment di GoReplay
I dati sulla trasparenza di Apple mostrano la scala su cui operano questi sistemi, con una media di oltre 46,6 miliardi di aggiornamenti automatici delle app e circa 701 milioni di aggiornamenti manuali delle app a settimana nel 2025. Dati sulla trasparenza Apple 2025 Con volumi simili, un modello a canali non è un vezzo, ma il modo in cui i team evitano che un rilascio errato diventi un problema per tutti contemporaneamente.
Il rollback deve essere automatico, non un rituale
Un buon ciclo OTA include segnali di fallimento chiari. Picchi di crash, installazioni fallite, problemi di riavvio o controlli di boot-health dovrebbero riportare il client all'ultimo bundle funzionante, senza aspettare che qualcuno se ne accorga dalla dashboard. Alcune piattaforme, tra cui Capgo, espongono canali, log per singolo dispositivo, metriche di adozione e fallimenti, cronologia delle versioni, integrazione CI/CD e protezione del rollback, così che support e engineering possano vedere cosa è successo dopo il rilascio.
Abitudine utile: pubblica un bundle, monitora una coorte, conferma una baseline sana, poi amplia il rilascio solo quando i dati lo supportano.
È proprio questo ciclo che rende l'OTA meno un semplice trasferimento di file e più un'orchestrazione del rilascio. Il bundle è importante, ma è il control plane attorno a esso che rende sicuro il rilascio.
Errori comuni e guardrail per prevenirli
Un errore comune con gli OTA è procedere velocemente senza sapere chi ha ricevuto l'aggiornamento, cosa è fallito o se il nuovo bundle dipende da una capacità nativa non ancora presente. Una volta che un team si abitua a pushare modifiche in pochi minuti, è facile trascurare la disciplina che faceva sembrare più lento il canale degli store fin dall'inizio.
La prima modalità di errore è la semplice mancata adozione. Un dispositivo può essere offline, occupato o incompatibile, quindi la pubblicazione riesce ma l'installazione no. La seconda è l'adozione parziale, in cui un rollout graduale raggiunge solo alcuni utenti e il team scambia un'esposizione limitata per un successo generalizzato. La terza è il guasto silenzioso, in cui un bundle JavaScript presuppone un'interfaccia nativa più recente e tutto sembra a posto finché non si apre una schermata specifica.
Guardrail che colmano queste lacune
- Verifica della firma prima dell'attivazione intercetta i bundle manomessi.
- Controlli di compatibilità impediscono ai runtime non corrispondenti di caricare il payload errato.
- Rollback basato sullo stato di salute impedisce che un rilascio difettoso resti attivo.
- Log per dispositivo e cronologia delle versioni mostrano cosa ha eseguito ciascun utente.
- Una regola scritta per l'idoneità OTA tiene le modifiche native fuori dal canale dei live update.
I team in ambito regolamentato hanno bisogno di un livello in più: l'auditabilità. Se una patch tocca il comportamento visibile al cliente, il team deve poter mostrare esattamente cosa è cambiato, quale cohort l'ha ricevuta e perché la modifica è rimasta dentro la native shell revisionata. Questa traccia di audit evita che l'OTA diventi un canale di rilascio non tracciato.
I target di revisione di Apple, 50% entro 24 ore e 90% entro 48 ore, sono il minimo operativo, non il tetto massimo. L'OTA esiste per le modifiche idonee che dovrebbero arrivare in quelle finestre, non per quelle che richiedono una submission allo store. La checklist decisionale è semplice: se la fix modifica la code nativa, richiede un nuovo entitlement o dipende da una capability della piattaforma non ancora presente, non è rilasciabile via OTA. Se resta dentro il bundle firmato, funziona con il runtime attuale e si può fare rollback in modo pulito, rientra nel canale dei live update.


