
OTA アップデート は OTAアップデートを アプリのインストール後に、ストアのバイナリ全体を入れ替えることなく、ネイティブシェル内のJavaScript、HTML、CSS、アセットなどをモバイルアプリに配信することです。これは、端末自体の OSのOTAアップデートとは異なります。iOSやAndroid自体をアップグレードするものではなく、 OTAアプリ は、それらアプリレベルの配信を安全に受け取るために構築されています。
OTAは、JavaScriptの修正、文言の変更、CSSの微調整、または承認済みのアセット更新を、ストアの審査待ちをせずに即座にリリースしたい場合に選ばれる手法です。App StoreやGoogle Playの制限については、 OTAアプリのアップデートとストアのルールを参照してください。ロールアウトの監視については、 Capacitor向けOTA監視アプリのワークフロー.
モバイル開発者なら誰もが経験したことがあるはずです。決済画面のラベルの不具合、本番環境のタイポ、あるいはスタイリングのデグレが発生した際、修正は数分で終わるのに、他のリリース待ちキューに並ぶせいで、ユーザーにはバグが残り続けてしまう状況です。
目次
- すべてのモバイルチームが直面する「待ち時間」の問題
- OTAアップデート:OTAの本当の意味
- フルパッケージ、差分パッチ、スナップショット
- セキュリティの基本:署名、転送、ロールバック
- Capacitor live updates、Ionic OTA、ネイティブアプリを並べて比較
- 運用ループとしてのロールアウトチャネルとロールバック
- よくある落とし穴とそれを防ぐガードレール
モバイル開発チームが直面する「待ち時間」の課題
開発者が昼食前に小さな修正をリリースしても、午後はレビュー状況を眺めて過ごすことになります。code は準備ができているのに、App Store 独自の審査プロセスやタイミングのせいでリリースが進まないからです。Appleは、App Store Connectを通じて提出されたアプリ、アップデート、bundle、アプリ内課金、アプリ内イベントを審査しており、その目標値として以下を掲げています。 少なくとも50%が24時間以内 と 48時間以内に90%。文字列の修正やレイアウトの調整、ネイティブアセットの更新といった作業において、修正コードはすでに完成しているのに、審査を待つ時間はまるでドアの外で立ち尽くしているかのように感じられます。 Appleのアプリ審査プロセスと目標時間
OTAを利用すれば、要件を満たすアプリケーションレイヤーの変更に対して、もう一つの配信ルートを確保できます。ネイティブバイナリや、プラットフォームの権限・実行動作に関わるものは、引き続きストアの管理下にあります。Capacitor のワークフローについては、こちらをご覧ください。 Capacitor Live Updates Capgo で確認して読む Capgo が解説する App Store と直接アップデートの違い どの変更が各レーンに該当するかを正確にマッピングするために。
OTAは審査を回避するためのショートカットではありません。ネイティブシェルを入れ替えずに変更可能なアプリ部分のための、制御されたパスです。つまり、重要なのはアップデートのサイズではなく、ストアやランタイムが既に許可している境界内に収まっているかどうかです。
OTAアップデート:OTAの本当の意味
OTAとは、 over-the-air の略です実際には、ケーブルや手動での再インストール、新しい物理パッケージを使わずに、インターネット経由でアップデートがデバイスやアプリにリモートで届くことを意味します。モバイルアプリでは通常、ネイティブシェルはそのままに、ランタイムが次のような最新のWebレイヤーアセットを取得します。 JavaScript、CSS、テキスト、設定、およびその他の許可されたリソース. Capacitor向けのライブアップデートに関するCapgoの解説
混同されがちな2つの意味
OS開発において、OTAはスマートフォンやデバイスに直接配信されるファームウェアやシステムのアップデートを指すことがあります。一方、アプリ開発においては、ネイティブコンテナを置き換えることなくWebレイヤーを更新するbundleを指すことが一般的です。AndroidのOTAドキュメントは、OSやシステムパーティションのコンポーネントのアップデートパスを含むシステム側をカバーしていますが、Capacitorのようなフレームワークは、レビュー済みのアプリシェル内のWeb資産に対して同じ配信モデルを適用します。 AndroidのOTAアーキテクチャ
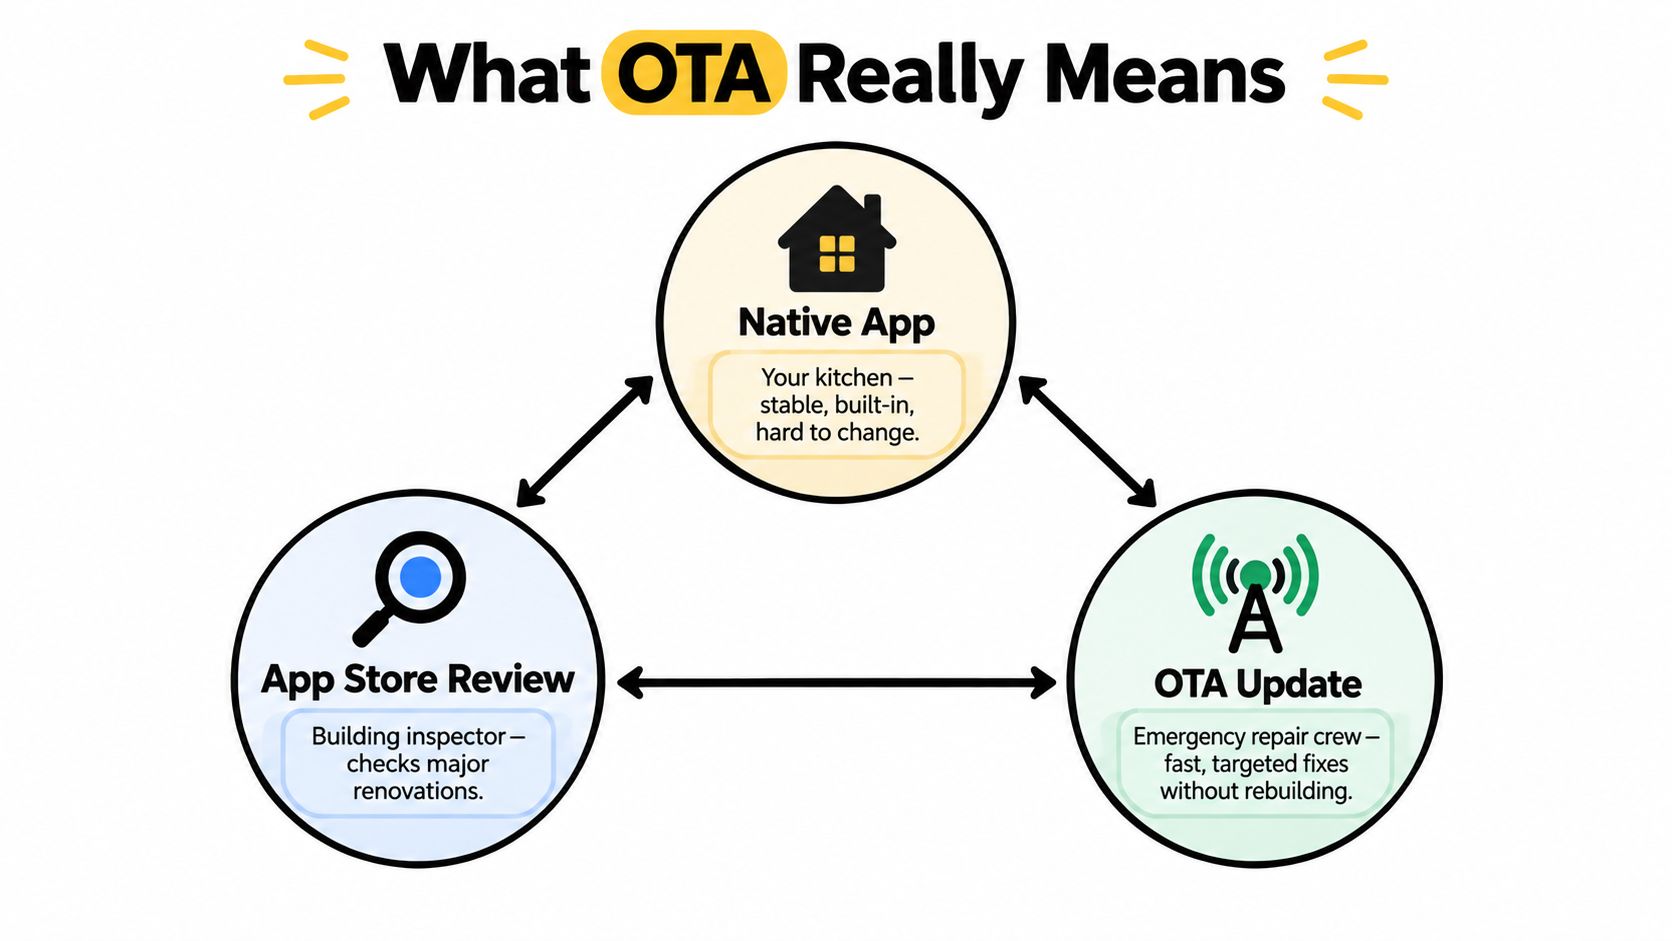
App Storeの審査とOTAでは役割が異なるため、この区別は重要です。App Storeはキッチンリフォームの建築検査官のようなもので、出荷前に主要な構造部分をチェックします。一方OTAは、部屋を壊さずに引き出しの取っ手や備品、ウォールアートを交換できる修理チームのようなものです。ただし、この比較は審査済みのシェル内でのみ成立します。変更が新しいネイティブ動作にまで及んだ時点で、境界を越えたことになります。
実務上のルール: 変更が実行可能な code、権限、エンタイトルメント、アプリの中核的な目的を変えるなら、それはOTAの領域ではありません。
AppleのApp Review Guideline 2.5.2 その境界線を明確に定めています。Capacitor と Ionic のOTA配信はレビュー済みのシェル内に留まり、ネイティブの動作を変えるものは引き続きストアが管理します。AppleとGoogleのルールをまとめて確認するには、 OTAアプリ:App StoreとGoogle Playのルールを参照してください。この同じ境界線があるため、Capacitor の live updates を使うチームは、Webレイヤーの修正と、新しいバイナリが必要な変更を分けるべきです。詳しくは Capacitor の live updates とリリースの境界線 と Guideline 2.5.2 と Capacitor/Ionic のOTA制限.
フルパッケージ、差分パッチ、スナップショット
OTAシステムが配信するペイロードの形式は一律ではありません。バンドル全体を再送するものもあれば、変更分だけを送るもの、状態のスナップショットを保持してクライアントが安全にアクティベートし、必要ならロールバックできるようにするものもあります。どれが最適かは、ファイルの変更頻度と転送コスト次第です。
フルパッケージは最もシンプルなモデルです。バンドル全体を再配信するため、理解しやすいものの、ダウンロードは重くなります。差分配信は対象が狭く、バージョン間の差分だけを送ります。これは頻繁に変更され、リリースのたびにユーザーのデータ通信量を無駄にしたくないモバイルJSバンドルに適しています。スナップショット方式のシステムはさらに一歩進みます。以前の状態をコンパクトに記録するため、クライアントはストレージのオーバーヘッドを抑え、よりクリーンなロールバック経路でバージョンを切り替えられます。 デルタアップデートでペイロードサイズが削減される理由
| OTAアップデートの方式比較 | 配信内容 | 最適 | トレードオフ |
|---|---|---|---|
| フルパッケージ | バンドル全体を再配信 | 小規模アプリ、低頻度リリース、シンプルなパイプライン | ビルドは容易だが、ダウンロードは重い |
| 差分パッチ | 変更されたファイルまたはブロックのみ | JS bundle、アセットの多い更新、頻繁な修正 | 生成と適用のロジックが増える |
| スナップショット方式のアップデート | チェックポイント間の状態をコンパクトに表現 | ロールバックしやすい有効化が必要なシステム | アップデーターの構成要素が増える |
アプリに合った形式を選ぶ
Capacitor や Electron チームにとって、重要なのはペイロード形式がリリースパターンに合っているかどうかです。画像1枚やテキストファイル1つが変わるだけでフル再ダウンロードを強制すると、すべてのアップデートが本来より重く感じられます。逆に、パッケージが非常に小さく更新頻度も低い場合、デルタエンジンは複雑さを増すだけで見返りが少ないかもしれません。
実践的なルール: 派手なアーキテクチャ図ではなく、実際にファイルがどう変わるかに合ったアップデート形式を選びましょう。
Android も OS レイヤーで同じ考え方を採用しています。Virtual A/B アップデートは、起動に不可欠なパーティションをロールバックしやすくし、動的パーティションの変更は圧縮スナップショットとして表現します。これにより、すべてを物理的に複製する必要が減り、無駄なストレージを抑えながら変更を有効化できます。 Android の Virtual A/B アップデートモデル
毎週リリースしていて、変更されるファイルが1〜2個だけなら、差分パッチは通常十分に元が取れます。四半期ごとにフルバンドルを配信するなら、デルタエンジンは不要なオーバーヘッドです。
セキュリティの基本:署名、転送、ロールバック
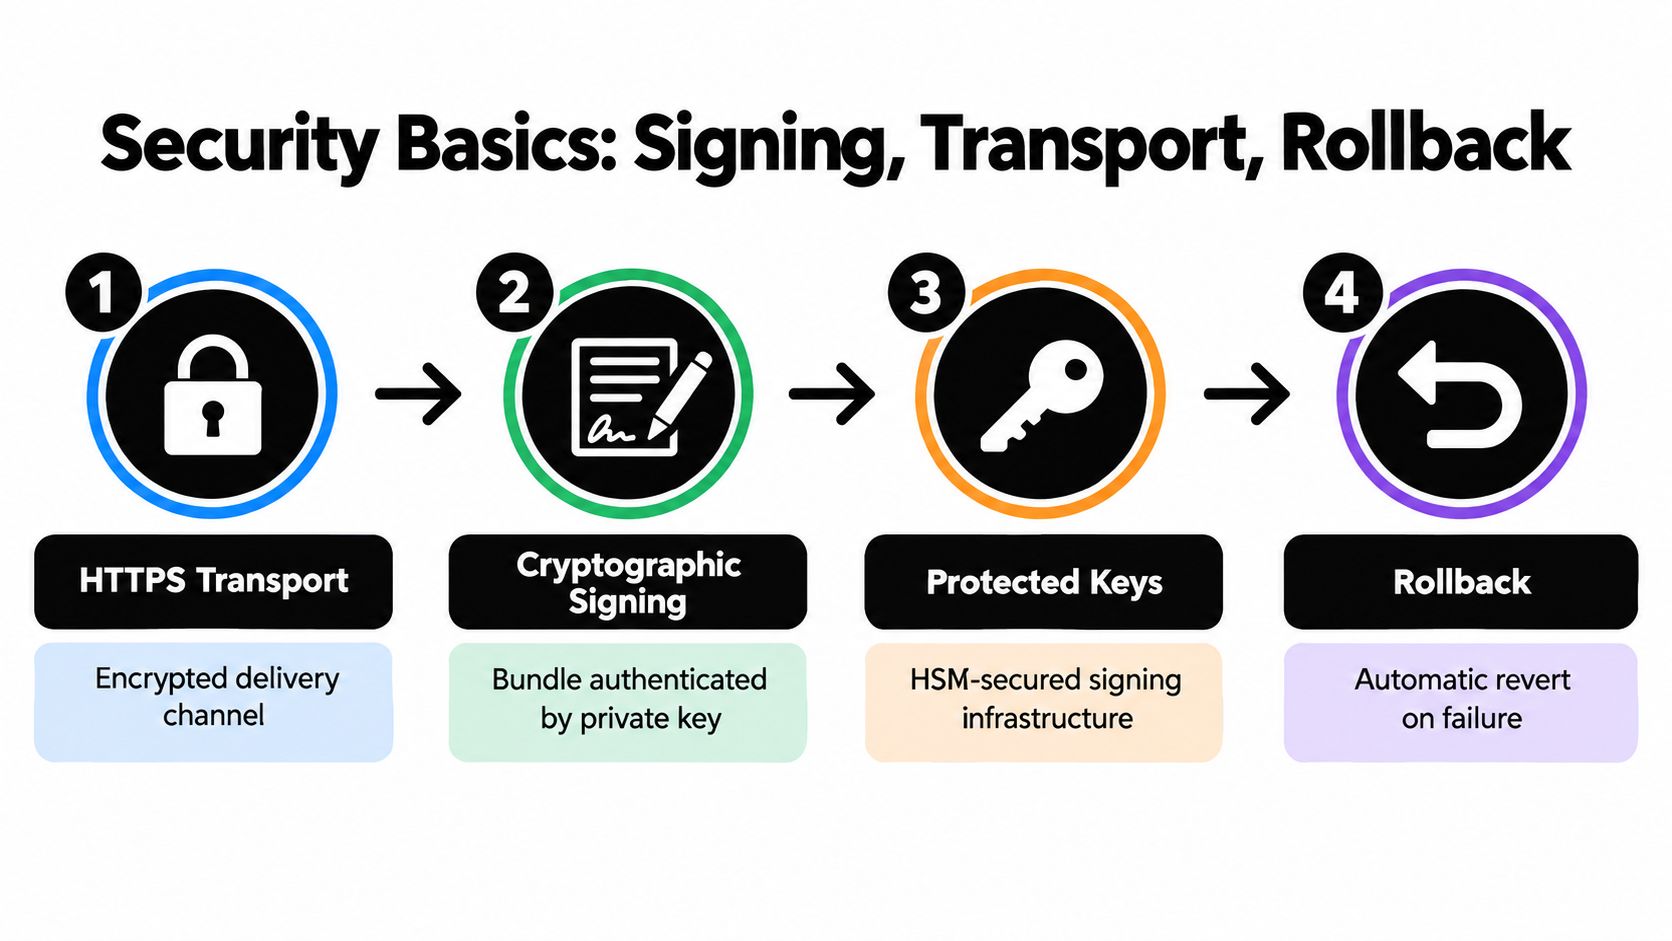
OTAは特権的な配信経路であるため、多層的かつ慎重なセキュリティ設計が不可欠です。暗号化通信の導入、署名済みbundleの使用、署名鍵の保護、そして新しいbundleに問題が発生した際のロールバック機能の確保から始めましょう。 Live Updateにおける署名検証
各コントロールが異なる攻撃をブロック
HTTPS通信 通信経路を保護しますが、トランスポート層の暗号化だけではペイロードの作成者を証明することはできません。 暗号署名 そのギャップを埋めます。NISTは、デジタル署名が提供すると述べています。 整合性 と 発信元認証、これによりランタイムはパッケージが改ざんされておらず、承認された署名者からのものであることを確認できます。 NISTによる code 署名の完全性と発信元認証
Androidでは、この信頼性の検証が具体化されています。OTAパッケージはシステムが認識するキーで署名されている必要があり、そうでなければbundleが実行される前にインストールが拒否されます。キーの保護は署名検証と同じくらい重要です。厳格なアクセス制御とローテーション手順により、キーの漏洩によって他のあらゆる保護策が形骸化するリスクを軽減できます。実装の詳細については、以下を参照してください: Live Updateの署名検証.
ロールバックはセキュリティの一部であり、緊急時の追加機能ではない
ロールバックは署名と同じ制御チェーンに含まれるべきです。なぜなら、不具合のあるbundleがアクティブなままになると、セキュリティと信頼性の両方にリスクが生じるからです。互換性チェックによってネイティブインターフェースの不一致によるクラッシュを減らし、段階的なデプロイ(staged deployment)によって影響範囲を限定し、ヘルスチェックに基づくロールバックによってアップデート失敗時にアプリを既知の正常な状態に戻します。マニフェストやダウンロードURLだけでなく、不変のアーティファクトそのものを検証する必要があります。メタデータのみをチェックしていると、攻撃者が検証後にペイロードファイルを差し替える可能性があります。
署名済みパッケージにも逃げ道が必要です。アップデートをクリーンにロールバックできない場合、リリースプロセスはユーザーを回避可能なリスクにさらしていることになります。
Capacitor live updates、Ionic OTA、ネイティブアプリを並べて比較
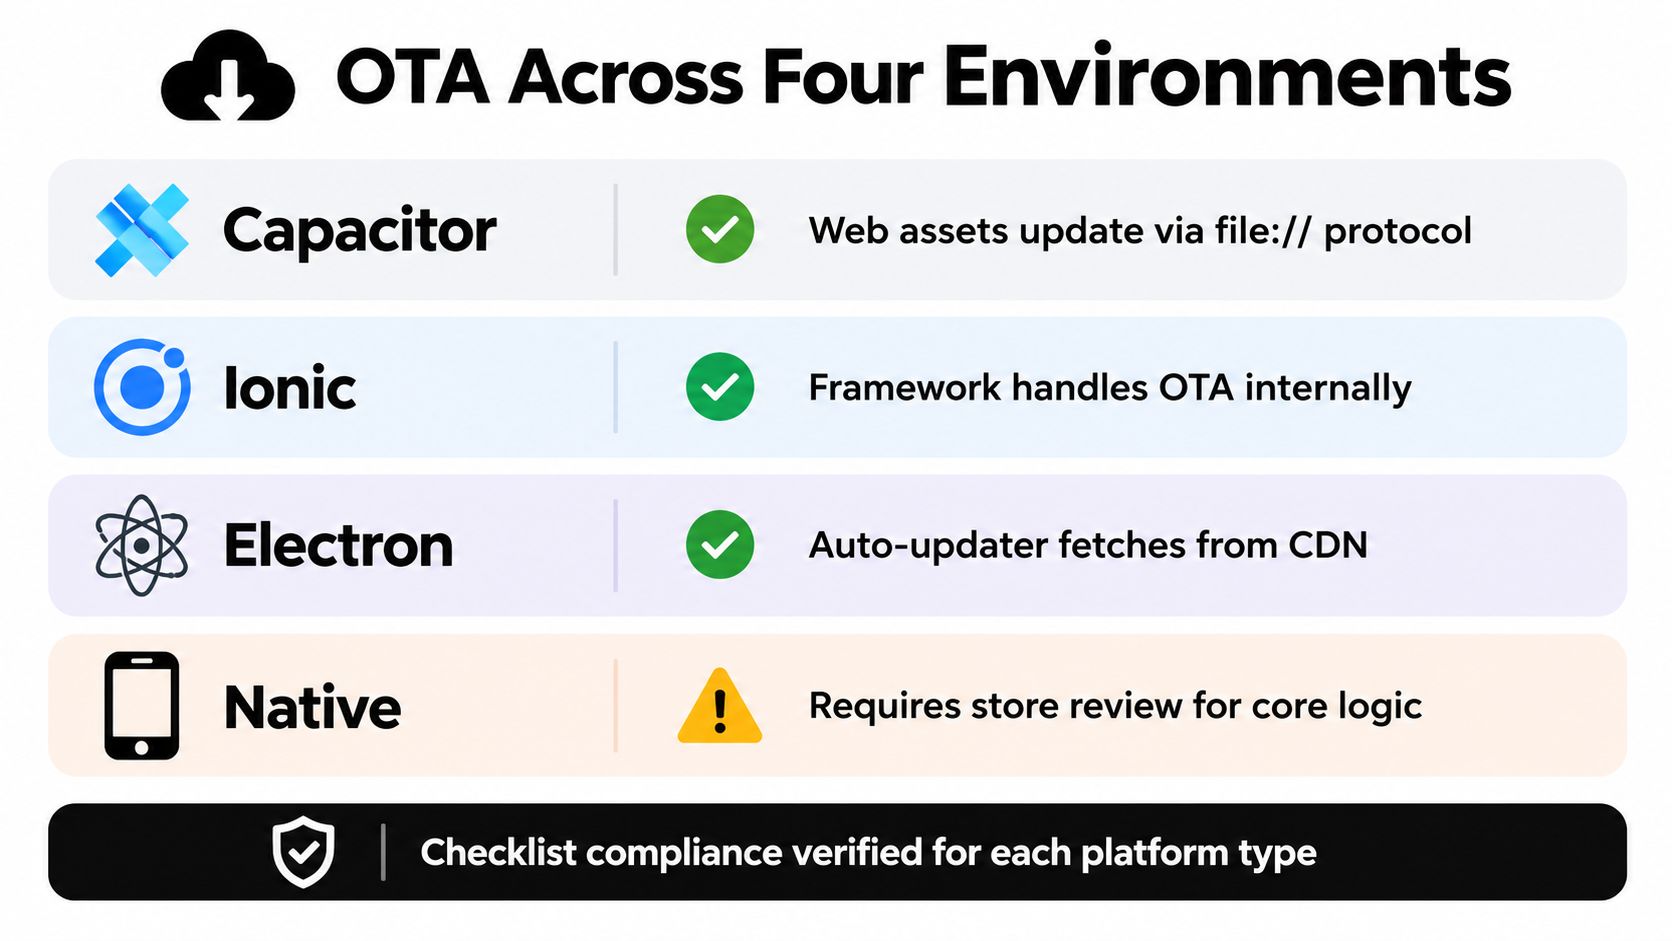
OTAの答えはランタイムによって変わります。CapacitorとIonicはネイティブシェル内で動作するため、OTAは通常、ネイティブバイナリには手を加えず、信頼できるWebレイヤーのアセットを配信することを意味します。ElectronはApp StoreやPlayの審査に同じようには縛られないためアップデートの対象範囲は広いですが、整合性チェックが弱いと自動アップデートが改ざんされる恐れがあるため、署名者の信頼は依然として重要です。 CapacitorとIonicにおけるOTAの制限
プラットフォーム別のクイックビュー
| プラットフォーム | OTAの適合性 | ストア審査が必要な項目 |
|---|---|---|
| Capacitor | JS、CSS、テキスト、設定、互換性のあるアセット | ネイティブのcode、権限、Entitlements |
| Ionic | Capacitorと同様(チャンネル指定による出し分けが可能) | 実行時の動作を変えるものすべて |
| Electron | 信頼できるサーバーやCDNからbundleを自動更新する | App StoreやPlay Storeの審査は不要だが、署名による整合性確認は必要 |
| Nativeアプリ | デバイス自体にはOSレベルのOTAが存在する | アプリのロジック変更は、引き続きストア経由で行う必要がある |
AndroidのNativeアプリ更新はGoogle Playを介しますが、AndroidのシステムOTAはOSやシステムパーティションのための別個の仕組みです。iOSでは、アプリのバイナリ自体に、実行時の動作を変えるcodeのOTA変更が適用されることはありません。プロダクトチームがよく混同する部分ですが、プラットフォームのルールでは明確に分けられています。
OTAと呼ぶ前に、以下のチェックリストを確認しましょう
- Native code が変更されましたか? 「はい」の場合はストア審査に回してください。
- 権限やエンタイトルメントは変更されましたか? その場合は、ストアリリースが必要です。
- SDK のUIやアプリの目的が変わりましたか? その場合は、バイナリアップデートとして扱ってください。
- 変更されたのは、Webアセット、コピー、または承認済みの設定のみですか? その場合は、OTAが最適な選択肢となる可能性があります。
- ランタイムでbundleの検証、適切なコホートへの配信、およびロールバックが可能ですか? いいえ、その場合はリリースを保留してください。
このチェックリストは、実用的な判断基準となります。OTAを回避策として使うのではなく、レビュー済みの構成内で適切な修正を配信するという、OTA本来の強みを活かすためのものです。
運用ループとしてのロールアウトチャネルとロールバック
OTAの価値は単なるスピードではなく、スピードを制御するループにあります。チームが特定のチャネルに署名済みbundleを公開し、クライアントが適用条件を確認して、deltaまたはbundleをダウンロードし、起動時に有効化し、新しいバージョンが正常に動作したかを報告します。これにより、アップデートの配信は一方的なプッシュではなく、制御されたシステムへと変わります。 Live UpdatesにおけるCapgoの段階的ロールアウト手法
チャネルによってリリースリスクを可視化
開発、社内QA、ベータ、ステージング、そして本番環境といった具合に、ストリームを分けることでスムーズな運用が可能です。特定のコホート、デバイスクラス、顧客ID範囲、あるいはアプリのバージョンに対してbundleを配信し、状況が良好であることを確認してから次のフェーズへ昇格させます。これは、 ブルーグリーンデプロイメント戦略と同じ基本的な考え方ですが、トラフィックを即座に切り替えるバックエンドサーバーではなく、ユーザーが起動時にダウンロードするモバイルbundleに対して適用される点が異なります。 GoReplayによるブルーグリーンデプロイメント戦略
Appleの透明性レポートからは、これらのシステムが扱う規模の大きさが分かります。2025年には、週平均で 466億回以上の自動アプリアップデート と、約 7億100万回の手動アプリアップデート が行われています。 Appleの2025年透明性データ これほどの規模になると、チャネルモデルは単なる見た目の整理ではなく、不具合のあるリリースが全ユーザーに一斉に波及するのを防ぐための不可欠な仕組みとなります。
ロールバックは儀式ではなく、自動化されるべきだ
優れたOTAループには、明確な失敗シグナルが不可欠です。クラッシュの急増、インストール失敗、再起動の問題、あるいはブートヘルスチェックなどの異常が発生した際、ダッシュボードを人間が確認するのを待つのではなく、クライアントを直ちに最後に正常だったbundleへ戻すべきです。Capgo を含む一部のプラットフォームでは、チャンネル、デバイスごとのログ、採用率や失敗率のメトリクス、バージョン履歴、CI/CD連携、ロールバック保護機能を提供しており、リリース後にサポートやエンジニアリングチームが何が起きたのかを即座に把握できるようになっています。
役立つ習慣: まず1つのbundleを公開し、特定のコホートを監視して、正常なベースラインを確認します。そして、データが裏付けられたときのみ、リリース対象を拡大していきます。
このループがあるからこそ、OTAは単なるファイル転送ではなく、リリース・オーケストレーションのように感じられるのです。bundle自体も重要ですが、リリースを安全に保つのはその周囲にあるコントロールプレーンの役割です。
よくある落とし穴とそれを防ぐガードレール
OTAでよくある失敗は、誰がアップデートを受け取ったのか、何が失敗したのか、あるいは新しいbundleがまだ未実装のnative機能に依存していないかを確認せずに、スピードだけを優先してしまうことです。一度、数分で変更をプッシュすることに慣れてしまうと、App Storeなどのストア経由のリリースがなぜあんなに遅く感じられたのか、その規律を軽視しがちになります。
最初の失敗パターンは、単純に適用されないケースです。デバイスがオフライン、ビジー状態、または非互換だと、公開は成功してもインストールされません。2つ目は部分的な適用です。段階的なロールアウトが一部のユーザーにしか届いていないのに、チームが限定的な露出を広範な成功と誤認してしまいます。3つ目は、気付かないうちに壊れるケースです。JavaScript bundle が新しいネイティブインターフェースを前提としていて、特定の画面を開くまで問題なく見えます。
そのギャップを埋めるガードレール
- アクティベーション前の署名検証 改ざんされたbundleを検知します。
- 互換性チェック ランタイムの不一致で誤ったペイロードが読み込まれるのを防ぎます。
- ヘルスチェックに基づくロールバック 問題のあるリリースが残り続けるのを防ぎます。
- デバイスごとのログとバージョン履歴 各ユーザーがどのバージョンを実行したかを表示します。
- OTA適用可否を明文化したルール ネイティブの変更をLive Updateの対象外にします。
規制対象のチームには、監査可能性というもう一つのレイヤーが必要です。パッチがユーザー向けの挙動に影響を与える場合、チームは何が変更されたのか、どのコホートに配信されたのか、そしてなぜその変更がレビュー済みのネイティブシェル内に留まっているのかを正確に示せなければなりません。この監査証跡があることで、OTAが追跡不能なリリースチャネルになるのを防げます。
Appleの審査目標は、 24時間以内に50% と 48時間以内に90%といった数値は、あくまで運用上の下限であり、上限ではありません。OTAは、ストア申請に回すべき変更ではなく、それらの審査期間の間に届くべき対象の変更のために存在します。判断基準はシンプルです。修正がネイティブの code を変更する場合、新しいentitlementを必要とする場合、またはまだ存在しないプラットフォーム機能に依存する場合は、OTAで配信できません。署名済みbundle内に留まり、現在のランタイムで動作し、クリーンにロールバックできるなら、Live Updateの対象です。


