
Actualizaciones OTA son actualizaciones OTA se envía a una app móvil tras la instalación, generalmente a JavaScript, HTML, CSS y assets dentro de un shell nativo, sin reemplazar todo el binario de la tienda. Esto es independiente del teléfono actualizaciones OTA del sistema del teléfono, que actualiza el propio iOS o Android. Un App con OTA está diseñado para recibir esas entregas a nivel de app de forma segura.
OTA es la opción que eligen los equipos cuando un fix de JavaScript, un cambio de copy, un ajuste de CSS o una actualización de assets aprobada debe lanzarse ya, sin esperar la revisión. Para límites de App Store y Google Play, consulta actualizaciones OTA de apps y reglas de las tiendas. Para monitoreo de despliegues, consulta workflows de monitoreo OTA de apps para Capacitor.
Probablemente ya lo hayas vivido. Un error en una etiqueta del checkout, una errata en una pantalla de producción o una regresión de estilos se arregla en minutos, pero acaba en la cola de releases de otra persona mientras los clientes siguen viendo el bug.
Table of Contents
- El problema de la espera que todo equipo móvil conoce
- Actualizaciones over-the-air: qué significa realmente OTA
- Paquetes completos, parches diferenciales y snapshots
- Firma, transporte y rollback como pilares de seguridad
- Capacitor live updates, Ionic OTA y apps nativas a la vez
- Rollout Channels y Rollback como un ciclo operativo
- Errores comunes y los guardrails para evitarlos
El problema de la espera que todo equipo móvil conoce
Un desarrollador lanza un pequeño fix de producción antes del almuerzo y pasa la tarde pendiente del estado de la revisión. El code está listo, pero el lanzamiento no, porque la app store tiene su propio proceso y tiempos de aprobación. Apple indica que revisa apps, actualizaciones, bundles, compras y eventos in-app enviados vía App Store Connect, con objetivos de al menos el 50% en menos de 24 horas y 90% en menos de 48 horas. Para un equipo que corrige un string, un error de layout o un asset no nativo, esa espera se siente como estar fuera de la puerta cuando el fix ya está construido. Proceso de revisión de Apple y sus tiempos objetivo
OTA te ofrece una vía de entrega secundaria para cambios elegibles en la capa de aplicación. La store sigue controlando el binario nativo y todo lo relacionado con permisos de plataforma o comportamiento ejecutable. Para un flujo de trabajo con Capacitor, consulta live updates de Capacitor en Capgo y lee Guía de Capgo: app store vs actualizaciones directas para mapear exactamente qué cambios pertenecen a cada lane.
OTA no es un atajo para saltarse la revisión. Es una vía controlada para las partes de la app que pueden cambiar sin reemplazar el shell nativo. Esto significa que la pregunta clave no es si una actualización es pequeña, sino si se mantiene dentro de los límites que la tienda y tu runtime ya permiten.
Actualizaciones over-the-air: qué significa realmente OTA
OTA significa over-the-air. En la práctica, significa que la actualización llega a un dispositivo o app de forma remota vía internet, en lugar de mediante un cable, una reinstalación manual o un nuevo paquete físico. Para apps móviles, esto suele significar que el shell nativo permanece intacto mientras el runtime descarga nuevos assets de la capa web como JavaScript, CSS, texto, configuración y otros recursos permitidos. La explicación de Capgo sobre live updates para Capacitor
Dos conceptos que la gente suele confundir
En el desarrollo de sistemas operativos, OTA puede referirse a una actualización de firmware o del sistema entregada directamente a un teléfono o dispositivo. En el desarrollo de apps, suele referirse a un bundle que actualiza la capa web sin reemplazar el contenedor nativo. La documentación de OTA de Android cubre la parte del sistema, incluyendo rutas de actualización para el OS y componentes de la partición del sistema, mientras que frameworks como Capacitor aplican el mismo modelo de entrega a los assets web dentro de un shell de app ya revisado. Arquitectura OTA de Android
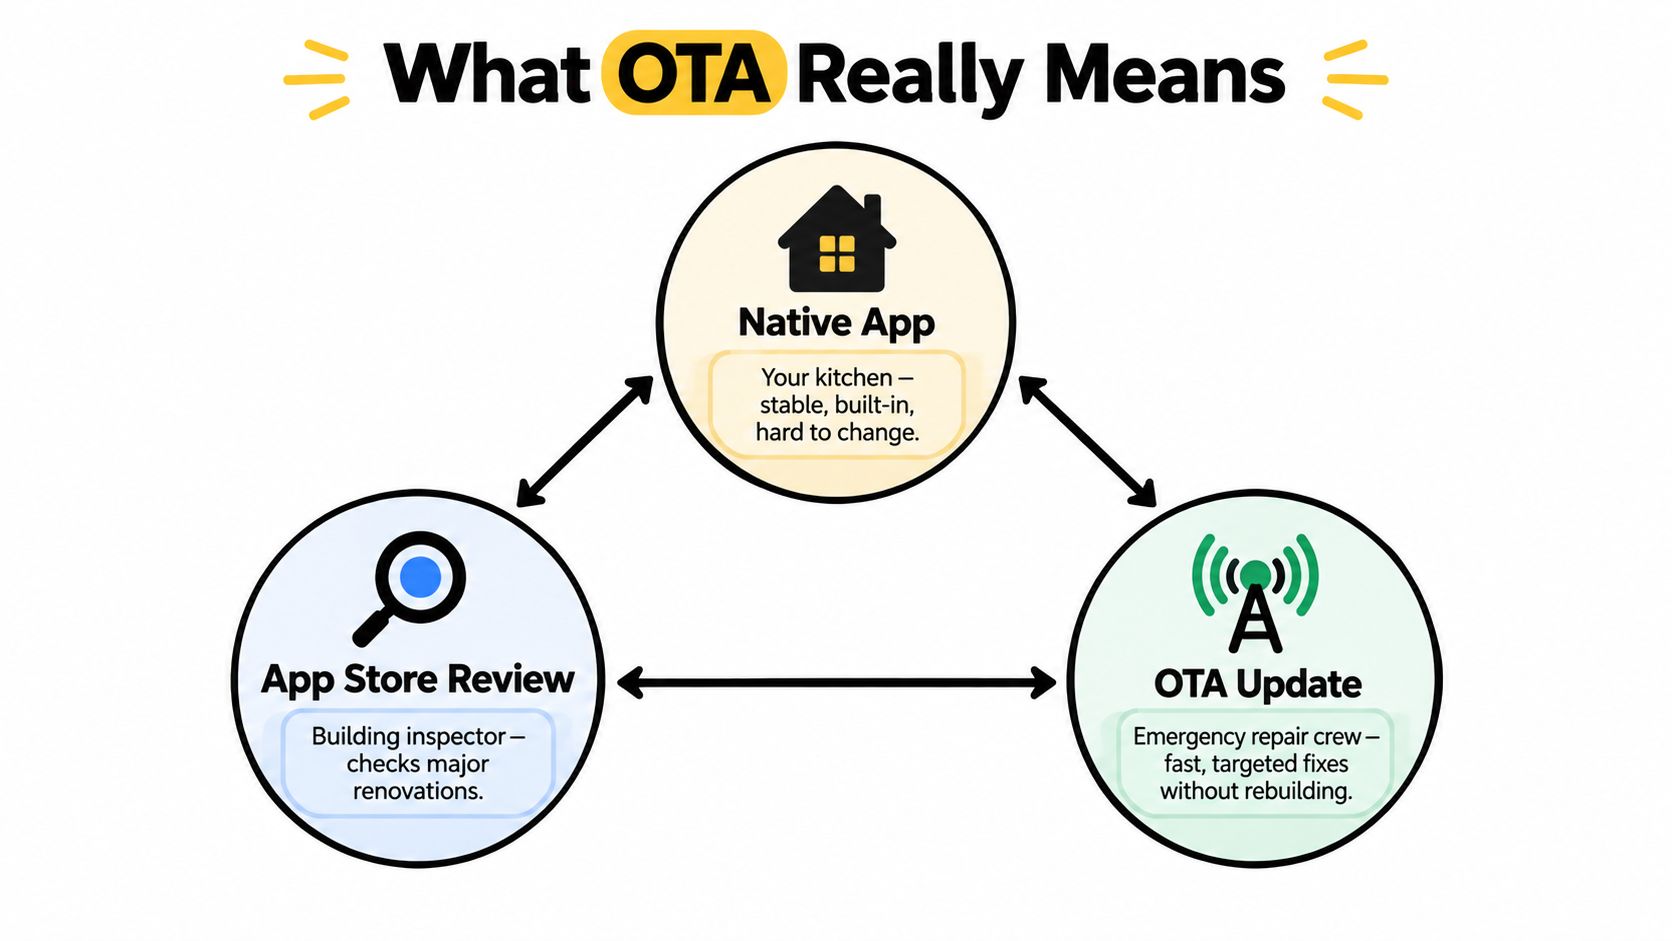
Esta distinción es clave porque la revisión de las tiendas y las OTA cumplen funciones distintas. La tienda es como el inspector de obra en una remodelación: revisa la estructura principal antes de la entrega. La OTA es el equipo de reparaciones que puede cambiar tiradores, accesorios o decoración sin demoler la habitación. Esa comparación solo aplica dentro de la estructura aprobada. Si el cambio afecta el comportamiento nativo, se ha cruzado la línea.
Regla de oro: si el cambio altera el code ejecutable, permisos, entitlements o el propósito principal de la app, no entra en el terreno de las OTA.
Las guías de revisión de Apple 2.5.2 marcan esa línea claramente. Capacitor y la entrega de OTA de Ionic se mantienen dentro de la estructura revisada, mientras que la tienda sigue controlando cualquier cambio en el comportamiento nativo. Para consultar las reglas de Apple y Google en un solo lugar, ve a apps con OTA: reglas de App Store y Google Play. Ese mismo límite es la razón por la que los equipos que usan live updates para Capacitor deben separar los fixes de la capa web de los cambios que requieren un nuevo binario, como se describe en Capacitor live updates y límites de lanzamiento y Directriz 2.5.2 y límites de OTA para Capacitor e Ionic.
Paquetes completos, parches diferenciales y snapshots
Los sistemas OTA no usan el mismo formato de payload. Algunos envían el bundle completo, otros solo los cambios, y otros mantienen un snapshot del estado para que el cliente pueda activarlo de forma segura y hacer rollback si es necesario. La mejor opción depende de la frecuencia de cambio de archivos y del coste de transferencia.
El paquete completo es el modelo más simple. Reenvía todo el bundle, lo que es fácil de razonar pero más pesado de descargar. La entrega diferencial es más acotada, ya que solo envía las diferencias entre versiones. Esto encaja con bundles de JS móviles que cambian con frecuencia y no deben gastar datos del usuario en cada release. Los sistemas tipo snapshot van un paso más allá: conservan un registro compacto del estado anterior, para que el cliente pueda cambiar de versión con menos sobrecarga de almacenamiento y un rollback más limpio. Por qué las delta updates reducen el tamaño del payload
| Comparativa de tipos de OTA Update | Qué se envía | Mejor opción | Compromiso |
|---|---|---|---|
| Paquete completo | Todo el bundle de nuevo | Apps pequeñas, releases poco frecuentes, pipelines simples | Más fácil de buildear, más pesado de descargar |
| Parche diferencial | Solo archivos o bloques modificados | Bundles de JS, assets pesados, parches frecuentes | Más lógica para generar y aplicar |
| Actualización tipo snapshot | Representación compacta del estado entre checkpoints | Sistemas que requieren rollbacks fáciles | Más componentes en el updater |
Elegir el formato que mejor se adapte a tu app
Para un equipo de Capacitor o Electron, la duda clave es si el formato del payload encaja con su patrón de release. Si solo cambia una imagen o un archivo de texto, forzar una descarga completa hace que cada update se sienta más pesado de lo debido. Si el paquete es diminuto y poco frecuente, un motor delta puede añadir complejidad sin aportar mucho valor.
Regla práctica: elige el tipo de actualización que refleje cómo cambian tus archivos realmente, no el que tenga el diagrama de arquitectura más llamativo.
Android usa la misma idea en la capa del SO. Las actualizaciones Virtual A/B permiten revertir particiones críticas del arranque, mientras que los cambios en particiones dinámicas se representan como snapshots comprimidos. Esto reduce la necesidad de duplicar todo físicamente y ayuda al dispositivo a aplicar cambios con menos desperdicio de almacenamiento. El modelo de actualización Virtual A/B de Android
Si tu cadencia de releases es semanal y solo cambian uno o dos archivos, un parche diferencial suele valer la pena. Si publicas un bundle completo cada trimestre, el motor de deltas es un overhead que no necesitas.
Firma, transporte y rollback como pilares de seguridad
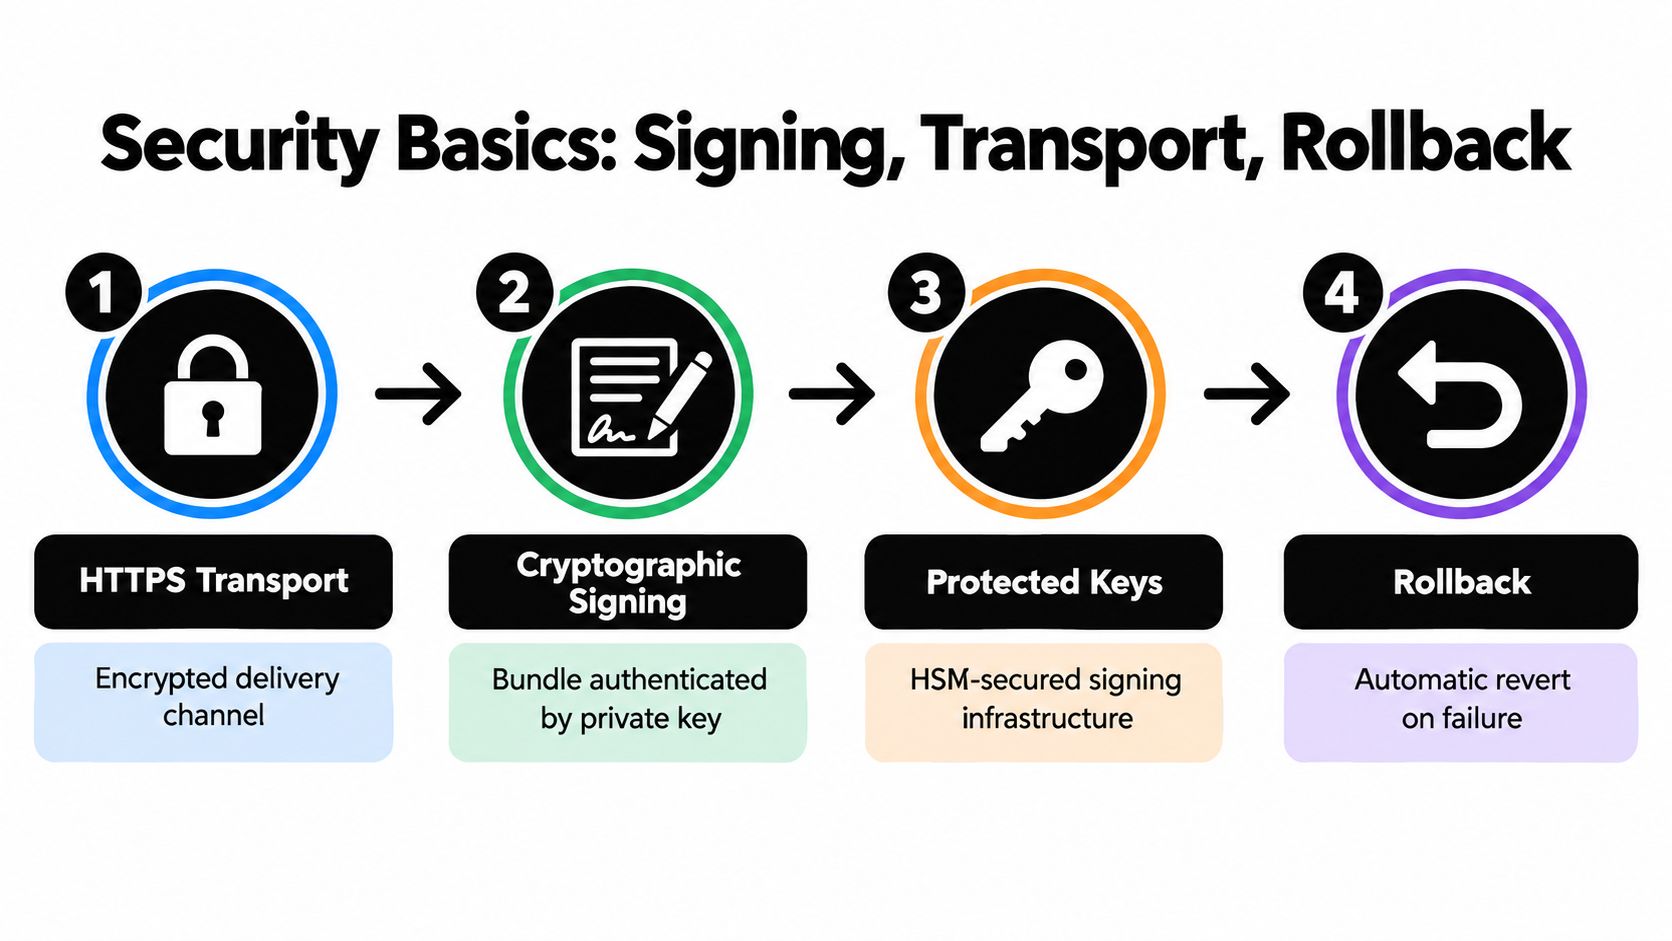
OTA es una vía de entrega privilegiada, por lo que la seguridad debe ser por capas y deliberada. Empieza con transporte cifrado, añade un bundle firmado, protege las claves de firma y permite el rollback si el nuevo bundle falla. Verificación de firmas para Live Updates
Cada control bloquea un tipo de ataque distinto
Transporte HTTPS protege el canal, pero el cifrado de transporte por sí solo no puede probar quién creó el payload. Firma criptográfica cubre esa brecha. NIST señala que las firmas digitales proporcionan integridad y autenticación de la fuente, para que el runtime pueda confirmar que el paquete no fue alterado y que proviene del firmante autorizado. NIST: integridad de firma de code y autenticación de origen
Android hace que la verificación de confianza sea concreta. Los paquetes OTA deben estar firmados con una clave que el sistema reconozca, o la instalación será rechazada antes de ejecutar el bundle. La protección de la clave es tan importante como la verificación de la firma. Los controles de acceso estrictos y los procedimientos de rotación reducen el riesgo de que una clave filtrada invalide todas las demás medidas de seguridad. Para ver una implementación práctica, consulta la verificación de firma para live updates.
El rollback es parte de la seguridad, no un extra de emergencia
El rollback debe pertenecer a la misma cadena de control que la firma, ya que un bundle defectuoso que permanece activo genera riesgos tanto de seguridad como de fiabilidad. Los checks de compatibilidad reducen los crashes causados por interfaces nativas incompatibles, el despliegue escalonado limita el radio de impacto y el rollback basado en el estado de salud devuelve la app a un estado conocido como bueno cuando la actualización falla. El artefacto inmutable exacto debe validarse, no solo el manifiesto o una URL de descarga. Si solo se comprueban los metadatos, un atacante podría sustituir los archivos del payload después de la validación.
Un paquete firmado aún necesita una vía de salida. Si la actualización no se puede revertir de forma limpia, el proceso de release está exponiendo a los usuarios a un riesgo evitable.
Capacitor live updates, Ionic OTA y apps nativas a la vez
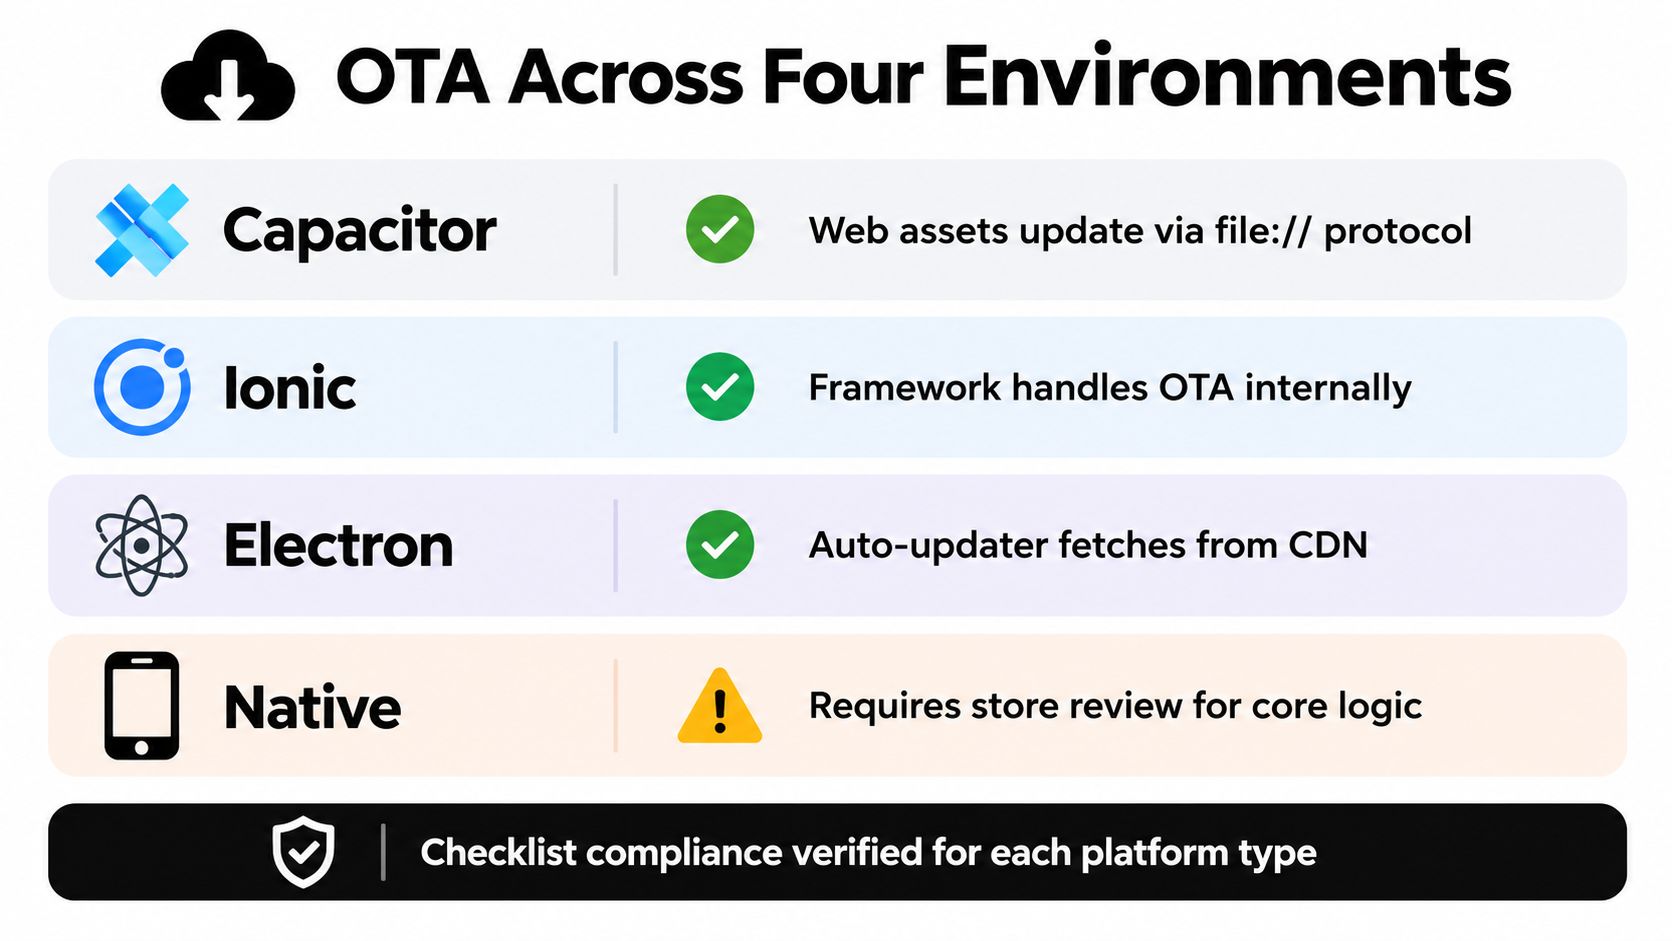
La respuesta sobre OTA cambia según el runtime. Capacitor e Ionic viven dentro de un shell nativo, por lo que OTA suele significar enviar assets de la capa web mientras el binario nativo permanece intacto. Electron tiene una superficie de actualización más amplia porque no está sujeto a la revisión de la App Store o Play Store de la misma forma, pero la confianza en el firmante sigue siendo clave, ya que las auto-actualizaciones pueden ser vulneradas si las comprobaciones de integridad son débiles. Límites de OTA para Capacitor e Ionic
Una comparativa rápida por plataforma
| Plataforma | Ajuste de OTA | Requiere revisión de la tienda |
|---|---|---|
| Capacitor | JS, CSS, copy, config, assets compatibles | Native code, permisos, entitlements |
| Ionic | Igual que Capacitor, con segmentación por canales | Cualquier cambio en el comportamiento ejecutable |
| Electron | Actualización automática de bundles desde un servidor o CDN de confianza | No es la revisión de App Store o Play Store, pero igual requiere integridad firmada |
| Apps nativas | Existe OTA a nivel de OS para el propio dispositivo | Los cambios en la lógica de la app siguen pasando por la tienda |
Las actualizaciones de apps nativas de Android vía Google Play siguen pasando por la tienda, mientras que el OTA del sistema en Android es un mecanismo aparte para el SO y las particiones del sistema. En iOS, el binario de la app no recibe cambios OTA de code que alteren su comportamiento ejecutable. Esa es la parte que los equipos de producto suelen mezclar, pero las reglas de la plataforma los mantienen separados.
Usa una checklist antes de llamar a algo OTA
- ¿Cambió el code nativo? Si es así, envíalo a revisión en la tienda.
- ¿Cambiaron los permisos o entitlements? Si es así, es un release de la tienda.
- ¿cambió el propósito de la app o de SDK? Si es así, trátalo como un Native Build.
- ¿Solo cambiaron assets web, assets de copia o una configuración aprobada? Si es así, OTA podría ser el camino correcto.
- ¿Puede el runtime verificar el bundle, apuntar al cohort correcto y hacer rollback? Si no, detén el release.
Esa lista es el límite práctico. Evita que los equipos usen OTA como un atajo y les ayuda a usarlo para lo que es mejor: enviar fixes elegibles dentro de un shell revisado.
Rollout Channels y Rollback como un ciclo operativo
El valor de OTA no es la velocidad pura, sino el ciclo que la rodea. Un equipo publica un bundle firmado a un canal específico, el cliente verifica si califica, descarga el delta o bundle, lo activa al iniciar y reporta si la nueva versión funcionó. Eso convierte la entrega de updates en un sistema controlado en lugar de un push unidireccional. El enfoque de phased rollout de Capgo para Live Update
Los canales muestran el riesgo de cada release
Los flujos diferenciados funcionan de maravilla para desarrollo, QA interno, beta, producción escalonada y producción total. Un bundle puede dirigirse a un cohort, una clase de dispositivo, un rango de IDs de cliente o una versión de app, y promoverse solo cuando las métricas sean saludables. Es la misma idea básica detrás de una estrategia de blue-green deployment, pero aplicada a bundles móviles que los usuarios descargan al iniciar, en lugar de a servidores backend que redirigen el tráfico al instante. Estrategia de blue-green deployment de GoReplay
Los datos de transparencia de Apple muestran la escala con la que operan estos sistemas, con un promedio de más de 46.6 mil millones de actualizaciones automáticas de apps y cerca de 701 million manual app updates per week en 2025. Datos de transparencia de Apple 2025 A ese volumen, un modelo de canales no es algo cosmético; es la forma en que los equipos evitan que un mal release se convierta en un problema para todos a la vez.
El Rollback debe ser automático, no un proceso ceremonial
Un buen ciclo de OTA incluye señales de error claras. Los picos de crashes, fallos de instalación, problemas de reinicio o checks de salud del boot deben devolver al cliente al último bundle estable sin esperar a que un humano lo note en el dashboard. Algunas plataformas, incluyendo Capgo, exponen canales, logs por dispositivo, métricas de adopción y fallos, historial de versiones, integración CI/CD y protección de rollback para que soporte e ingeniería vean qué pasó tras el release.
Hábito útil: publica un bundle, observa una cohorte, confirma una línea base saludable y luego amplía el release solo cuando los datos lo respalden.
Ese ciclo es la razón por la que el OTA se siente menos como una transferencia de archivos y más como una orquestación de releases. El bundle es importante, pero el control plane que lo rodea es lo que mantiene seguro el release.
Errores comunes y los guardrails para evitarlos
Un error común en OTA es avanzar rápido sin saber quién recibió la actualización, qué falló o si el nuevo bundle depende de una capacidad nativa que aún no está disponible. Una vez que un equipo se acostumbra a subir cambios en minutos, es fácil saltarse la disciplina que hacía que el proceso de la store se sintiera más lento al principio.
El primer modo de fallo es la falta de adopción. Un dispositivo puede estar offline, ocupado o ser incompatible, por lo que la publicación tiene éxito pero la instalación no. El segundo es la adopción parcial, donde un despliegue gradual solo llega a algunos usuarios y el equipo confunde la exposición limitada con un éxito general. El tercero es la rotura silenciosa, donde un bundle de JavaScript asume una interfaz nativa más reciente y todo parece ir bien hasta que se abre una pantalla específica.
Guardrails para cerrar esas brechas
- Verificación de firma antes de la activación detecta bundles manipulados.
- Checks de compatibilidad evita que runtimes incompatibles carguen el payload incorrecto.
- Rollback basado en el estado de salud evita que un mal release se quede instalado.
- Logs por dispositivo e historial de versiones muestran qué ejecutó cada usuario.
- Una regla escrita de elegibilidad OTA mantiene los cambios nativos fuera del flujo de Live Update.
Los equipos regulados necesitan una capa más: auditabilidad. Si un parche toca comportamiento de cara al cliente, el equipo debe poder mostrar exactamente qué cambió, qué cohorte lo recibió y por qué el cambio se mantuvo dentro del native shell revisado. Ese historial de auditoría evita que las OTA se conviertan en un canal de releases sin seguimiento.
Los tiempos de revisión de Apple, 50% en menos de 24 horas y 90% en menos de 48 horasson el piso operativo, no el techo. Las OTA existen para los cambios elegibles que deberían llegar entre esas ventanas, no para los que corresponden a un envío a la tienda. La checklist de decisión es simple: si el fix cambia el code nativo, requiere un nuevo entitlement o depende de una capacidad de la plataforma que aún no está disponible, no se puede enviar por OTA. Si se mantiene dentro del bundle firmado, funciona con el runtime actual y se puede revertir limpiamente, encaja en el flujo de live updates.


