
OTA update adalah over the air update dikirim ke aplikasi mobile setelah dipasang, biasanya ke JavaScript, HTML, CSS, dan aset di dalam native shell, tanpa mengganti seluruh binary store. Ini berbeda dari OTA update sistem ponsel, yang memperbarui iOS atau Android itu sendiri. Sebuah Aplikasi OTA dirancang untuk menerima pengiriman tingkat aplikasi tersebut dengan aman.
OTA adalah jalur yang dipilih tim saat perbaikan JavaScript, perubahan copy, tweak CSS, atau update aset yang sudah disetujui harus segera rilis tanpa menunggu review. Untuk batasan App Store dan Google Play, lihat update aplikasi OTA dan aturan store. Untuk monitoring rollout, lihat workflow monitoring aplikasi OTA untuk Capacitor.
Anda mungkin sudah pernah mengalaminya. Label checkout yang rusak, typo di layar produksi, atau regresi styling diperbaiki dalam hitungan menit, lalu tertahan di antrean rilis orang lain sementara pengguna terus melihat bug tersebut.
Table of Contents
- Masalah Menunggu yang Dialami Setiap Tim Mobile
- Update over-the-air: apa arti OTA sebenarnya
- Full Packages, Differential Patches, dan Snapshots
- Signing, Transport, dan Rollback sebagai Dasar Keamanan
- Capacitor live updates, Ionic OTA, dan aplikasi native berdampingan
- Rollout Channels dan Rollback sebagai Loop Operasional
- Jebakan Umum dan Guardrail yang Mencegahnya
Masalah Menunggu yang Dialami Setiap Tim Mobile
Seorang developer merilis perbaikan produksi kecil sebelum makan siang, lalu menghabiskan sore hari memantau status review. code sudah siap, tapi rilisnya belum, karena app store punya jalur persetujuan dan waktunya sendiri. Apple menyatakan bahwa mereka meninjau aplikasi, update, bundle, in-app purchase, dan in-app event yang dikirim melalui App Store Connect, dengan target: setidaknya 50% di bawah 24 jam dan 90% di bawah 48 jam. Bagi tim yang memperbaiki string, masalah layout, atau aset non-native, waktu tunggu tersebut terasa seperti berdiri di depan pintu padahal perbaikannya sudah selesai dibuat. Proses review aplikasi dan target waktu Apple
OTA memberi Anda jalur pengiriman kedua untuk perubahan layer aplikasi yang memenuhi syarat. Store tetap mengontrol native binary dan apa pun yang terkait dengan izin platform atau perilaku executable. Untuk workflow Capacitor, lihat Capacitor live updates yang lebih cepat di Capgo dan baca panduan Capgo tentang app store vs update langsung untuk memetakan perubahan mana saja yang masuk ke masing-masing jalur.
OTA bukan jalan pintas untuk menghindari review. Ini jalur terkendali untuk bagian aplikasi yang bisa berubah tanpa mengganti native shell. Artinya, pertanyaan utamanya bukan apakah update-nya kecil, melainkan apakah ia tetap berada dalam batas yang diizinkan store dan runtime Anda.
Update over-the-air: apa arti OTA sebenarnya
OTA adalah singkatan dari over-the-air. Dalam praktiknya, update sampai ke perangkat atau aplikasi secara remote lewat internet, bukan lewat kabel, instalasi ulang manual, atau paket fisik baru. Untuk aplikasi mobile, biasanya native shell tetap di tempatnya sementara runtime menarik aset web layer terbaru seperti JavaScript, CSS, teks, konfigurasi, dan resource lain yang diizinkan. Penjelasan Capgo tentang live updates untuk Capacitor
Dua makna yang sering tertukar
Dalam pengembangan sistem operasi, OTA bisa berarti update firmware atau sistem yang dikirim langsung ke ponsel atau perangkat. Dalam pengembangan aplikasi, ini sering berarti bundle yang meng-update web layer tanpa mengganti native container. Dokumentasi OTA Android mencakup sisi sistem, termasuk jalur update untuk OS dan komponen partisi sistem, sementara framework seperti Capacitor menerapkan model pengiriman yang sama untuk aset web di dalam app shell yang sudah direview. Arsitektur OTA Android
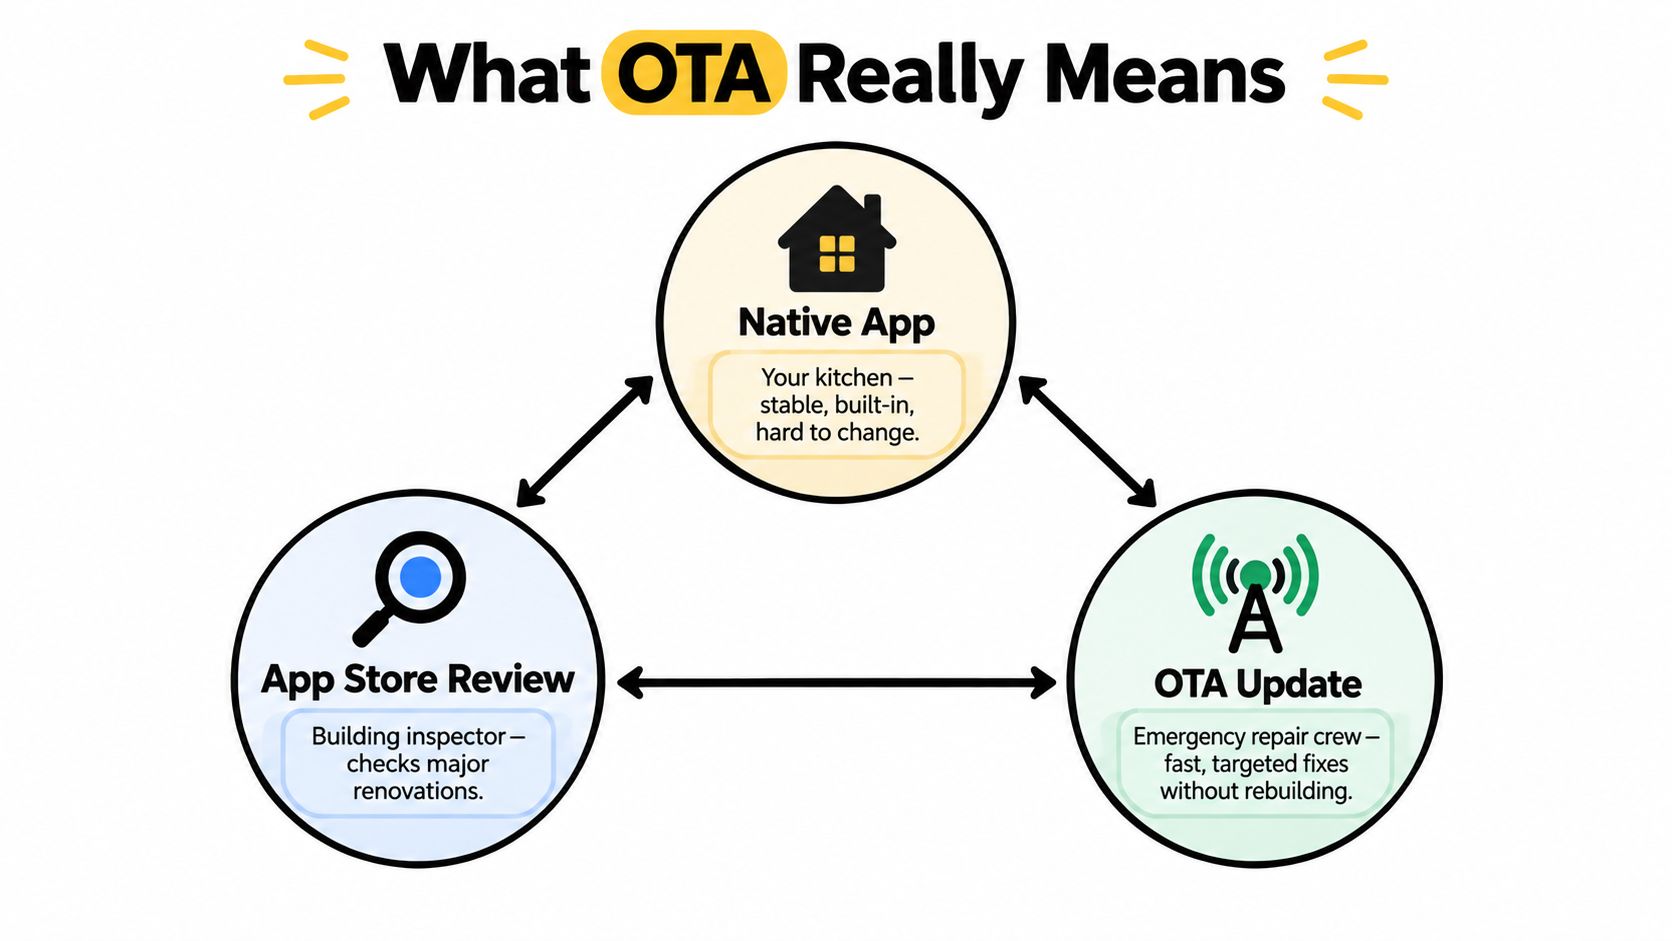
Pembedaan ini penting karena review app store dan OTA memiliki peran berbeda. App store bertindak seperti inspektur bangunan dalam renovasi dapur, memeriksa pekerjaan struktural utama sebelum diluncurkan. OTA adalah tim perbaikan yang bisa mengganti gagang laci, perlengkapan, dan lukisan dinding tanpa membongkar ruangan. Perbandingan ini hanya berlaku di dalam kerangka yang sudah disetujui. Begitu perubahan menyentuh perilaku native baru, batasnya telah dilanggar.
Aturan kerja: jika perubahan memodifikasi code yang dapat dieksekusi, izin, entitlements, atau tujuan inti aplikasi, itu bukan wilayah OTA.
Pedoman Review Aplikasi Apple 2.5.2 menarik garis batas itu dengan jelas. Capacitor dan Ionic OTA delivery tetap berada di dalam kerangka yang sudah direview, sementara store masih mengontrol apa pun yang mengubah perilaku native. Untuk aturan Apple dan Google di satu tempat, lihat Aplikasi OTA: Aturan App Store dan Google Play. Batas yang sama inilah mengapa tim yang menggunakan live updates untuk Capacitor harus memisahkan perbaikan lapisan web dari perubahan yang memerlukan binary baru, seperti yang dijelaskan dalam live updates Capacitor dan batas rilis dan Guideline 2.5.2 dan batas OTA untuk Capacitor dan Ionic.
Full Packages, Differential Patches, dan Snapshots
Sistem OTA tidak selalu mengirim bentuk payload yang sama. Ada yang mengirim ulang seluruh bundle, ada yang hanya mengirim bagian yang berubah, dan ada yang menyimpan snapshot state agar klien dapat mengaktifkan versi dengan aman dan tetap bisa roll back jika diperlukan. Pilihan terbaik bergantung pada seberapa sering file berubah dan seberapa besar biaya untuk memindahkannya.
Paket penuh adalah model paling sederhana. Ia menerbitkan ulang seluruh bundle, yang mudah dipahami tetapi lebih berat untuk diunduh. Pengiriman diferensial lebih sempit, karena hanya mengirim perbedaan antar versi. Ini cocok untuk bundle JS mobile yang sering berubah dan tidak boleh membuang data pengguna di setiap rilis. Sistem berbasis snapshot melangkah lebih jauh. Mereka menyimpan catatan ringkas dari state sebelumnya, sehingga klien dapat beralih versi dengan overhead penyimpanan lebih kecil dan jalur roll back yang lebih bersih. Mengapa delta update mengurangi ukuran payload
| Perbandingan Bentuk OTA Update | Yang dikirim | Pilihan terbaik | Trade-off |
|---|---|---|---|
| Paket penuh | Seluruh bundle lagi | Aplikasi kecil, rilis jarang, pipeline sederhana | Lebih mudah di-build, lebih berat untuk diunduh |
| Patch diferensial | Hanya file atau blok yang berubah | JS bundles, update berat aset, perbaikan sering | Logika lebih banyak untuk generate dan apply |
| Update gaya snapshot | Representasi ringkas state antar checkpoint | Sistem yang butuh aktivasi ramah rollback | Bagian bergerak lebih banyak di updater |
Memilih bentuk yang cocok dengan aplikasi
Untuk tim Capacitor atau Electron, pertanyaan utamanya adalah apakah format payload cocok dengan pola rilis. Jika satu gambar atau satu file teks berubah, memaksa re-download penuh membuat setiap update terasa lebih berat dari seharusnya. Jika paketnya kecil dan jarang berubah, mesin delta mungkin menambah kompleksitas tanpa manfaat besar.
Aturan praktis: pilih bentuk update yang mencerminkan bagaimana file Anda benar-benar berubah, bukan yang memiliki diagram arsitektur paling mencolok.
Android menggunakan ide yang sama di lapisan OS. Update Virtual A/B menjaga partisi penting untuk boot agar mudah di-rollback, sementara perubahan partisi dinamis direpresentasikan sebagai snapshot terkompresi. Hal ini mengurangi kebutuhan untuk menduplikasi semuanya secara fisik dan membantu perangkat mengaktifkan perubahan dengan penyimpanan yang lebih efisien. Model update Virtual A/B Android
Jika jadwal rilis Anda mingguan dan hanya satu atau dua file yang berubah, differential patch biasanya layak dipakai. Jika Anda mengirim full bundle tiap kuartal, delta engine hanyalah overhead yang tidak perlu.
Signing, Transport, dan Rollback sebagai Dasar Keamanan
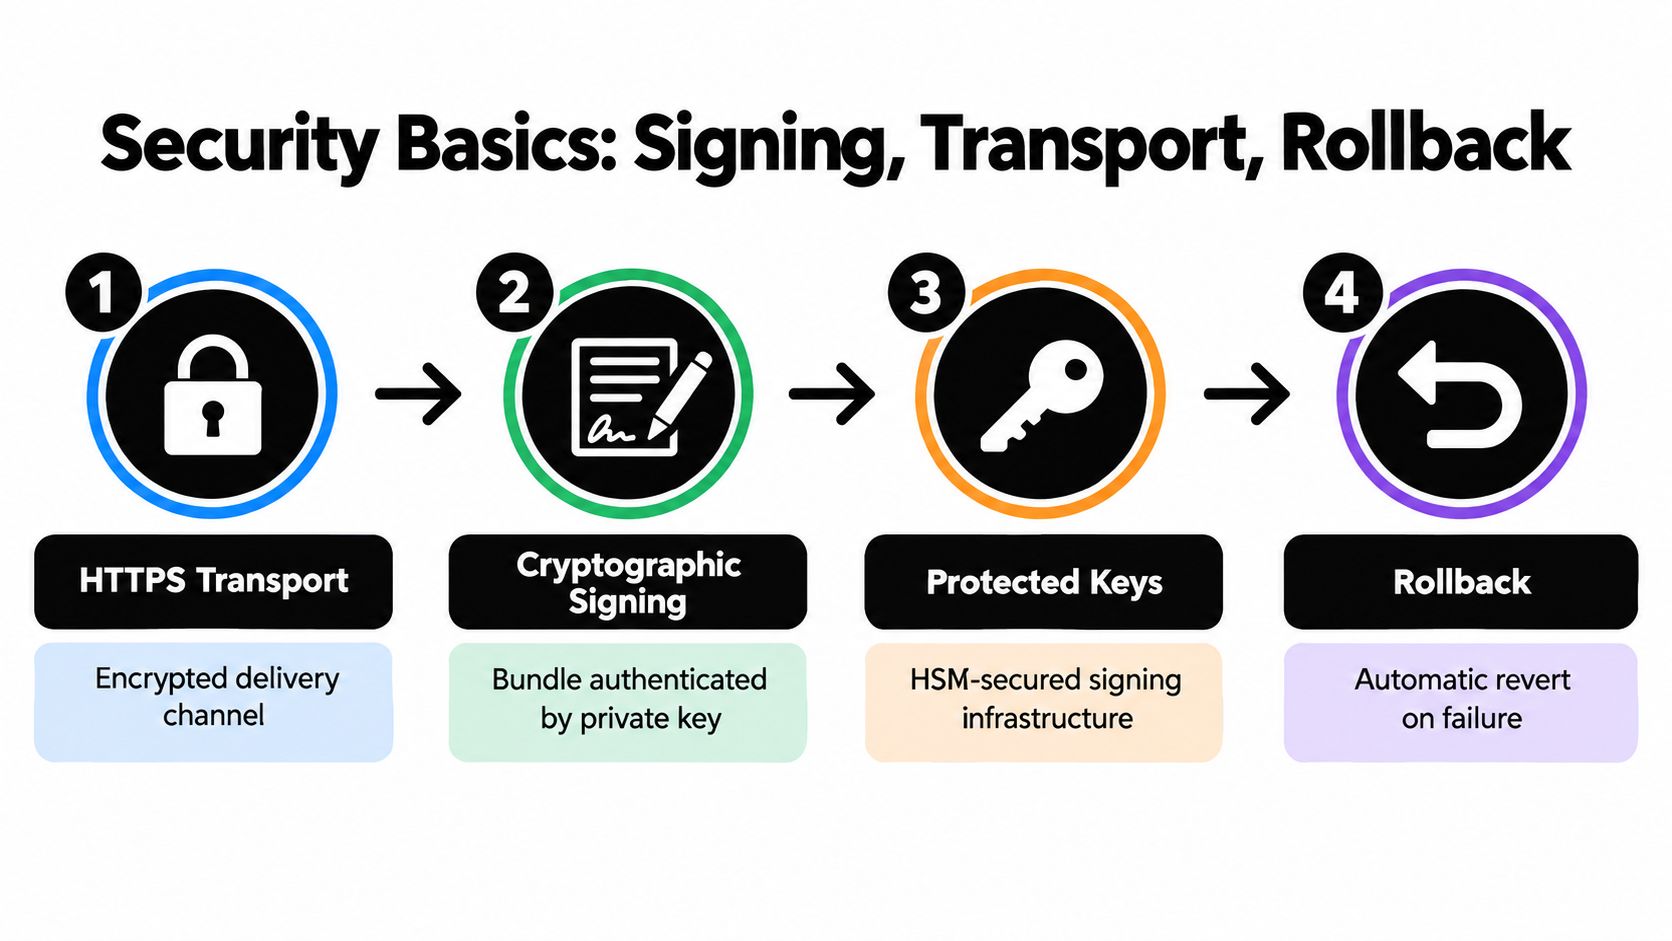
OTA adalah jalur pengiriman yang privileged, jadi keamanan harus berlapis dan terencana. Mulailah dengan transport terenkripsi, tambahkan signed bundle, lindungi signing keys, dan sediakan rollback jika bundle baru bermasalah. Verifikasi signature untuk live update
Setiap kontrol memblokir serangan yang berbeda
Transport HTTPS melindungi channel, tetapi enkripsi transport saja tidak bisa membuktikan siapa yang membuat payload. Penandatanganan kriptografis menutup celah itu. NIST menyatakan bahwa digital signature menyediakan integritas dan autentikasi sumber, sehingga runtime dapat memastikan paket tidak diubah dan berasal dari penandatangan yang berwenang. NIST tentang integritas penandatanganan code dan autentikasi sumber
Android membuat pemeriksaan kepercayaan menjadi konkret. Paket OTA harus ditandatangani dengan kunci yang dikenali sistem, atau instalasi akan ditolak sebelum bundle dijalankan. Perlindungan kunci sama pentingnya dengan verifikasi tanda tangan. Kontrol akses ketat dan prosedur rotasi mengurangi risiko kunci yang bocor membuat semua pengaman lainnya menjadi sia-sia. Untuk pandangan implementasi praktis, lihat verifikasi tanda tangan untuk live update.
Rollback adalah bagian dari keamanan, bukan tambahan darurat
Rollback termasuk dalam rantai kontrol yang sama dengan penandatanganan karena bundle buruk yang tetap aktif menciptakan risiko keamanan dan keandalan. Pemeriksaan kompatibilitas mengurangi crash yang disebabkan oleh ketidakcocokan antarmuka native, deployment bertahap membatasi radius ledakan, dan rollback berbasis kesehatan mengembalikan aplikasi ke kondisi baik yang diketahui ketika update gagal. Artefak immutable yang tepat harus divalidasi, bukan hanya manifest atau URL unduhan. Jika hanya metadata yang diperiksa, penyerang dapat mengganti file payload setelah validasi.
Paket yang ditandatangani tetap membutuhkan jalur keluar. Jika update tidak dapat di-rollback dengan bersih, proses rilis sedang mengekspos pengguna ke risiko yang dapat dihindari.
live updates Capacitor, Ionic OTA, dan aplikasi native berdampingan
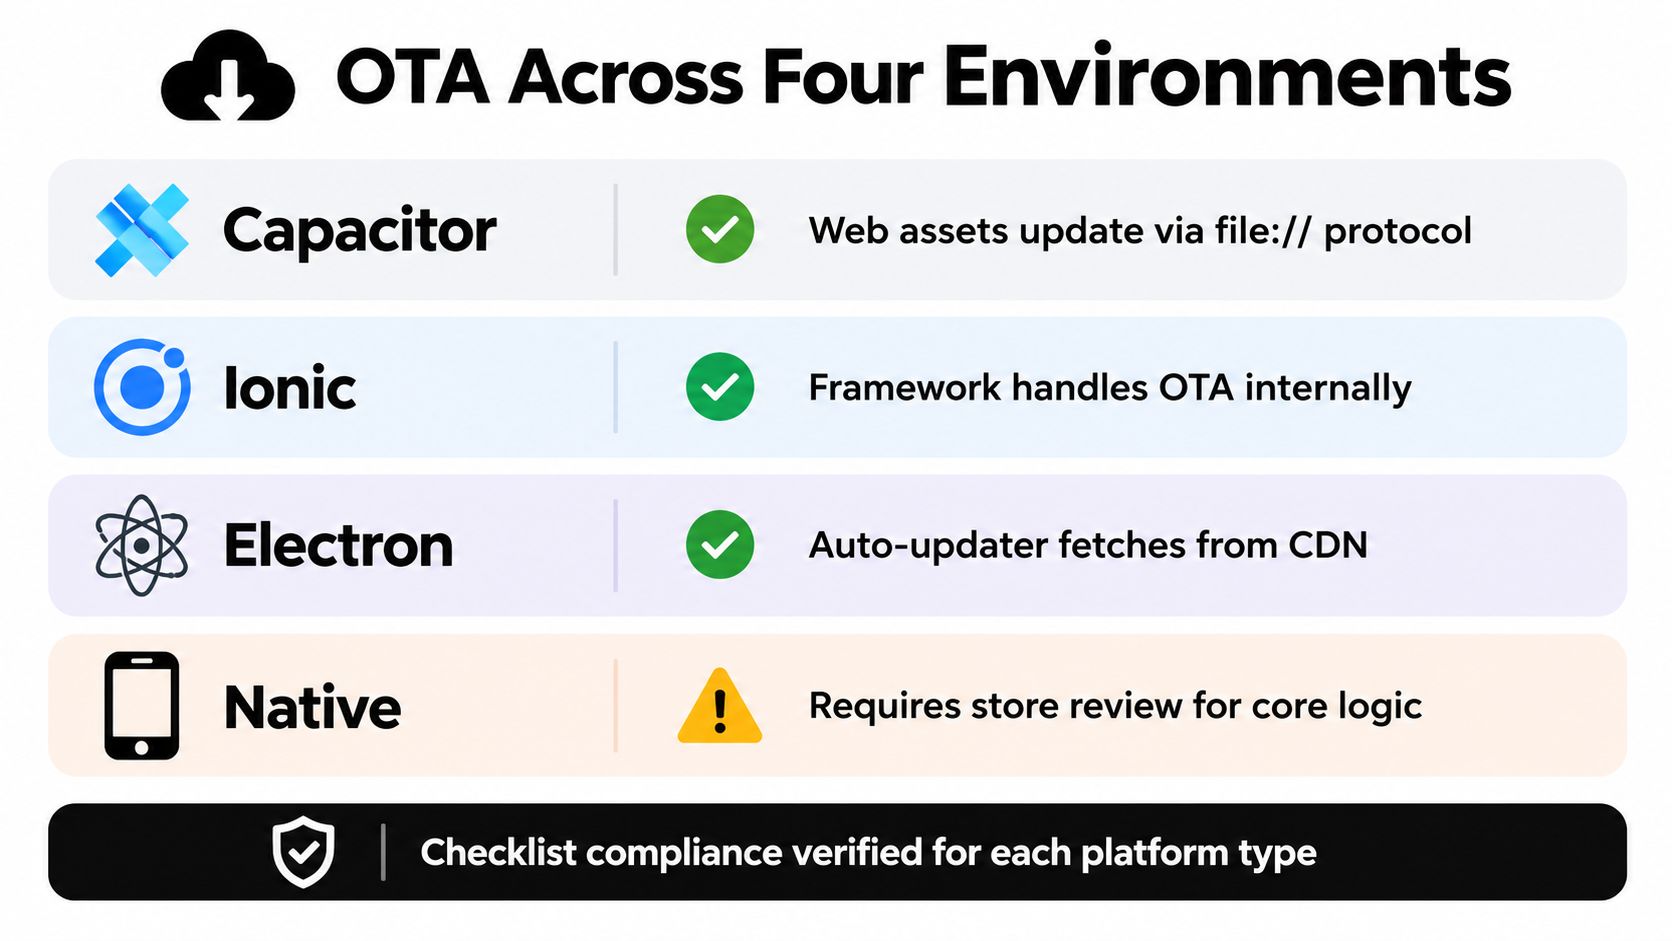
Jawaban soal OTA berbeda-beda tergantung runtime. Capacitor dan Ionic berjalan di dalam native shell, jadi OTA biasanya berarti mengirim aset web-layer tepercaya sementara native binary tetap tidak berubah. Electron punya cakupan update lebih luas karena tidak terikat review App Store atau Play Store dengan cara yang sama, tapi trust pada signer tetap penting karena auto-update bisa dimanipulasi kalau pengecekan integritasnya lemah. Batasan OTA untuk Capacitor dan Ionic
Tampilan cepat per platform
| Platform | Kesesuaian OTA | Apa yang masih perlu review store |
|---|---|---|
| Capacitor | JS, CSS, copy, config, aset yang kompatibel | code Native, izin, entitlements |
| Ionic | Sama dengan Capacitor, dengan tambahan targeting channel | Apa pun yang mengubah perilaku eksekusi |
| Electron | Auto-update bundle dari server atau CDN yang tepercaya | Bukan review App Store atau Play, tapi tetap butuh integritas yang ditandatangani |
| Aplikasi native | OTA tingkat OS ada untuk perangkat itu sendiri | Perubahan logika aplikasi tetap lewat jalur store |
Pembaruan aplikasi Android native melalui Google Play tetap melalui store, sementara OTA sistem di Android adalah mekanisme terpisah untuk sistem operasi dan partisi sistem. Di iOS, biner aplikasi itu sendiri tidak menerima perubahan OTA code yang mengubah perilaku eksekusi. Itu bagian yang sering dicampuradukkan tim produk, tapi aturan platform memisahkan keduanya.
Gunakan checklist sebelum menyebut sesuatu sebagai OTA
- Native code berubah? Jika ya, arahkan melalui review store.
- Izin atau entitlement berubah? Jika ya, itu adalah rilis store.
- Permukaan SDK atau tujuan aplikasi berubah? Jika ya, perlakukan sebagai pembaruan biner.
- Hanya aset web, salinan, atau konfigurasi yang disetujui yang berubah? Jika ya, OTA mungkin jalur yang tepat.
- Bisakah runtime memverifikasi bundle, menargetkan kohort yang tepat, dan melakukan rollback? Jika tidak, tunda rilis.
Checklist itu adalah garis batas praktis. Ia mencegah tim menggunakan OTA sebagai celah dan membantu mereka menggunakannya untuk apa yang paling baik, yaitu mengirimkan perbaikan yang memenuhi syarat di dalam shell yang telah ditinjau.
Rollout Channels dan Rollback sebagai Loop Operasional
Nilai OTA bukan kecepatan mentah, melainkan loop di sekitar kecepatan. Sebuah tim menerbitkan bundle yang ditandatangani ke channel tertentu, klien memeriksa apakah memenuhi syarat, mengunduh delta atau bundle, mengaktifkannya saat peluncuran, dan melaporkan kembali apakah versi baru bertahan. Itu mengubah pengiriman pembaruan menjadi sistem yang terkontrol, bukan push satu arah. Pendekatan phased rollout Capgo untuk live updates
Channel membuat risiko rilis tetap terlihat
Aliran terpisah bekerja dengan baik untuk development, QA internal, beta, produksi bertahap, dan produksi penuh. Sebuah bundle dapat ditargetkan ke satu kohort, satu kelas perangkat, satu rentang ID pelanggan, atau satu versi aplikasi, lalu dipromosikan hanya jika sinyalnya terlihat sehat. Itu adalah ide dasar yang sama di balik strategi deployment blue green, tetapi diterapkan pada bundle mobile yang diunduh pengguna saat peluncuran, bukan pada server backend yang mengalihkan trafik secara instan. Strategi deployment blue green dari GoReplay
Data transparansi Apple menunjukkan skala yang dihadapi sistem-sistem ini, dengan rata-rata lebih dari 46,6 miliar pembaruan aplikasi otomatis dan sekitar 701 juta pembaruan aplikasi manual per minggu pada tahun 2025. Data transparansi Apple 2025 Pada volume sebesar itu, model channel bukan sekadar kosmetik, melainkan cara tim mencegah rilis buruk menjadi masalah semua orang sekaligus.
Rollback harus otomatis, bukan sekadar seremoni
Loop OTA yang baik mencakup sinyal kegagalan yang jelas. Lonjakan crash, kegagalan instalasi, masalah reboot, atau pemeriksaan kesehatan boot harus mengembalikan klien ke bundle terakhir yang diketahui baik tanpa menunggu manusia memperhatikan dashboard. Beberapa platform, termasuk Capgo, mengekspos channel, log per-perangkat, metrik adopsi dan kegagalan, riwayat versi, integrasi CI/CD, dan perlindungan rollback agar tim support dan engineering dapat melihat apa yang terjadi setelah rilis.
Kebiasaan berguna: publikasikan satu bundle, pantau satu kohort, konfirmasi satu baseline sehat, lalu perluangkan rilis hanya jika data mendukungnya.
Loop inilah yang membuat OTA terasa kurang seperti transfer file dan lebih seperti orkestrasi rilis. Bundle itu penting, tetapi control plane di sekitarnya yang menjaga keamanan rilis.
Jebakan Umum dan Guardrail yang Mencegahnya
Kesalahan umum dalam OTA adalah bergerak cepat tanpa mengetahui siapa yang menerima update, apa yang gagal, atau apakah bundle baru bergantung pada kemampuan native yang belum tersedia. Begitu tim terbiasa mendorong perubahan dalam hitungan menit, mudah untuk melewatkan disiplin yang membuat jalur store terasa lebih lambat pada awalnya.
Mode kegagalan pertama sederhana: update tidak diadopsi. Perangkat bisa saja offline, sibuk, atau tidak kompatibel, sehingga publikasi berhasil tetapi instalasi tidak. Yang kedua adalah adopsi parsial, saat staged rollout hanya menjangkau sebagian pengguna dan tim keliru menganggap cakupan terbatas sebagai keberhasilan menyeluruh. Yang ketiga adalah kerusakan senyap, saat bundle JavaScript mengasumsikan antarmuka native yang lebih baru dan semuanya tampak baik-baik saja sampai layar tertentu dibuka.
Guardrail yang menutup celah tersebut
- Verifikasi signature sebelum aktivasi mendeteksi bundle yang dimanipulasi.
- Cek kompatibilitas mencegah runtime yang tidak cocok memuat payload yang salah.
- Rollback berbasis health mencegah rilis yang buruk tetap aktif.
- Log per-perangkat dan riwayat versi menunjukkan apa yang dijalankan setiap user.
- Aturan kelayakan OTA tertulis menjaga perubahan native tetap di luar jalur live-update.
Tim yang diatur membutuhkan satu lapisan lagi: auditabilitas. Jika patch memengaruhi perilaku yang berhadapan dengan pelanggan, tim harus bisa menunjukkan persis apa yang berubah, kohort mana yang menerimanya, dan mengapa perubahan tersebut tetap berada di dalam native shell yang telah ditinjau. Jejak audit ini mencegah OTA menjadi kanal rilis yang tidak terpantau.
Target review Apple, 50% di bawah 24 jam dan 90% di bawah 48 jam, adalah batas operasional, bukan batas atas. OTA ada untuk perubahan yang memenuhi syarat dan harus mendarat di antara jendela tersebut, bukan untuk yang seharusnya masuk ke pengiriman store. Daftar keputusan sederhana. Jika perbaikan mengubah code native, memerlukan entitlement baru, atau bergantung pada kemampuan platform yang belum ada, itu tidak bisa dikirim via OTA. Jika tetap di dalam bundle yang ditandatangani, berfungsi terhadap runtime saat ini, dan bisa di-rollback dengan bersih, itu masuk jalur live-update.


