
OTA 업데이트는 는 OTA 업데이트를 설치 후 모바일 앱에 푸시되며, 보통 네이티브 셸 내부의 JavaScript, HTML, CSS, 에셋에 적용됩니다. 전체 스토어 바이너리를 교체하지 않습니다. 이는 휴대폰 시스템 OTA 업데이트와는 다르며, 후자는 iOS나 Android 자체를 업그레이드합니다. OTA 앱은 앱 레벨의 이러한 전달을 안전하게 받을 수 있도록 설계되었습니다.
JavaScript 수정, 문구 변경, CSS 조정 또는 승인된 에셋 업데이트를 리뷰를 기다리지 않고 바로 배포해야 할 때 팀이 선택하는 방법이 OTA입니다. App Store와 Google Play의 경계에 대해서는 OTA 앱 업데이트와 스토어 규칙을 참고하세요. 롤아웃 모니터링은 다음을 참고하세요 Capacitor용 OTA 모니터링 앱 워크플로우.
이런 상황을 이미 겪어보셨을 겁니다. 깨진 체크아웃 라벨, 프로덕션 화면의 오타, 스타일 회귀가 몇 분 만에 수정되지만, 다른 사람의 릴리스 대기열에 묶여 있는 동안 고객은 계속 그 버그를 보게 됩니다.
목차
- 모든 모바일 팀이 겪는 기다림의 문제
- OTA 업데이트: OTA의 진짜 의미
- 전체 패키지, 차등 패치, 스냅샷
- 보안의 기본: 서명, 전송 및 롤백
- Capacitor live updates, Ionic OTA, 네이티브 앱을 나란히 비교
- 운영 루프로 연결하는 Rollout Channels와 Rollback
- 흔한 실수와 이를 방지하는 가드레일
모든 모바일 팀이 겪는 기다림의 문제
개발자가 점심 전에 작은 프로덕션 수정을 배포한 뒤, 오후 내내 리뷰 상태를 지켜봅니다. code는 준비됐지만 릴리스는 아닙니다. 앱 스토어에는 자체 승인 절차와 일정이 있기 때문입니다. Apple은 App Store Connect를 통해 제출된 앱, 업데이트, 번들, 인앱 구매, 인앱 이벤트를 검토한다고 밝히며, 목표로 내건 시간은 다음과 같습니다. 최소 50%는 24시간 이내 및 90%는 48시간 이내. 문자열, 레이아웃 문제, 네이티브가 아닌 에셋을 수정하는 팀에게 이 기다림은 수정이 이미 빌드된 채 문 밖에서 서성이는 시간처럼 느껴질 수 있습니다. Apple의 앱 리뷰 프로세스와 목표 시간
OTA를 사용하면 적용 가능한 애플리케이션 레이어 변경 사항에 두 번째 배포 경로가 생깁니다. 스토어는 여전히 네이티브 바이너리와 플랫폼 권한 또는 실행 동작에 연결된 모든 것을 제어합니다. Capacitor 워크플로우는 다음을 참고하세요. Capacitor Live Updates Capgo에서 확인하고 Capgo의 앱 스토어 vs 직접 업데이트 가이드를 읽고, 어떤 변경 사항이 각 경로에 속하는지 정확히 파악해 보세요.
OTA는 심사를 우회하는 지름길이 아닙니다. 네이티브 셸을 교체하지 않고도 변경할 수 있는 앱의 일부를 위한 통제된 경로입니다. 즉, 핵심 질문은 업데이트가 작은지가 아니라, 스토어와 런타임이 이미 허용한 경계 안에 머무는지입니다.
OTA 업데이트: OTA의 진짜 의미
OTA는 다음의 약자입니다: OTA. 실제로는 케이블 연결, 수동 재설치, 새 물리적 패키지 대신 인터넷을 통해 원격으로 기기나 앱에 업데이트가 도달한다는 뜻입니다. 모바일 앱에서는 보통 네이티브 쉘은 그대로 둔 채 런타임이 다음과 같은 최신 웹 레이어 에셋을 가져오는 방식입니다. JavaScript, CSS, 텍스트, 구성 및 기타 허용된 리소스. Capacitor를 위한 Capgo의 라이브 업데이트 설명
혼동하기 쉬운 두 가지 의미
운영체제(OS) 분야에서 OTA는 휴대폰이나 기기에 직접 전달되는 펌웨어 또는 시스템 업데이트를 의미할 수 있습니다. 앱 개발 분야에서는 네이티브 컨테이너를 교체하지 않고 웹 레이어를 업데이트하는 번들을 의미하는 경우가 많습니다. Android의 OTA 문서는 OS 및 시스템 파티션 구성 요소의 업데이트 경로를 포함한 시스템 측면을 다루는 반면, Capacitor 같은 프레임워크는 심사를 통과한 앱 쉘 내부의 웹 에셋에 동일한 전달 모델을 적용합니다. Android의 OTA 아키텍처
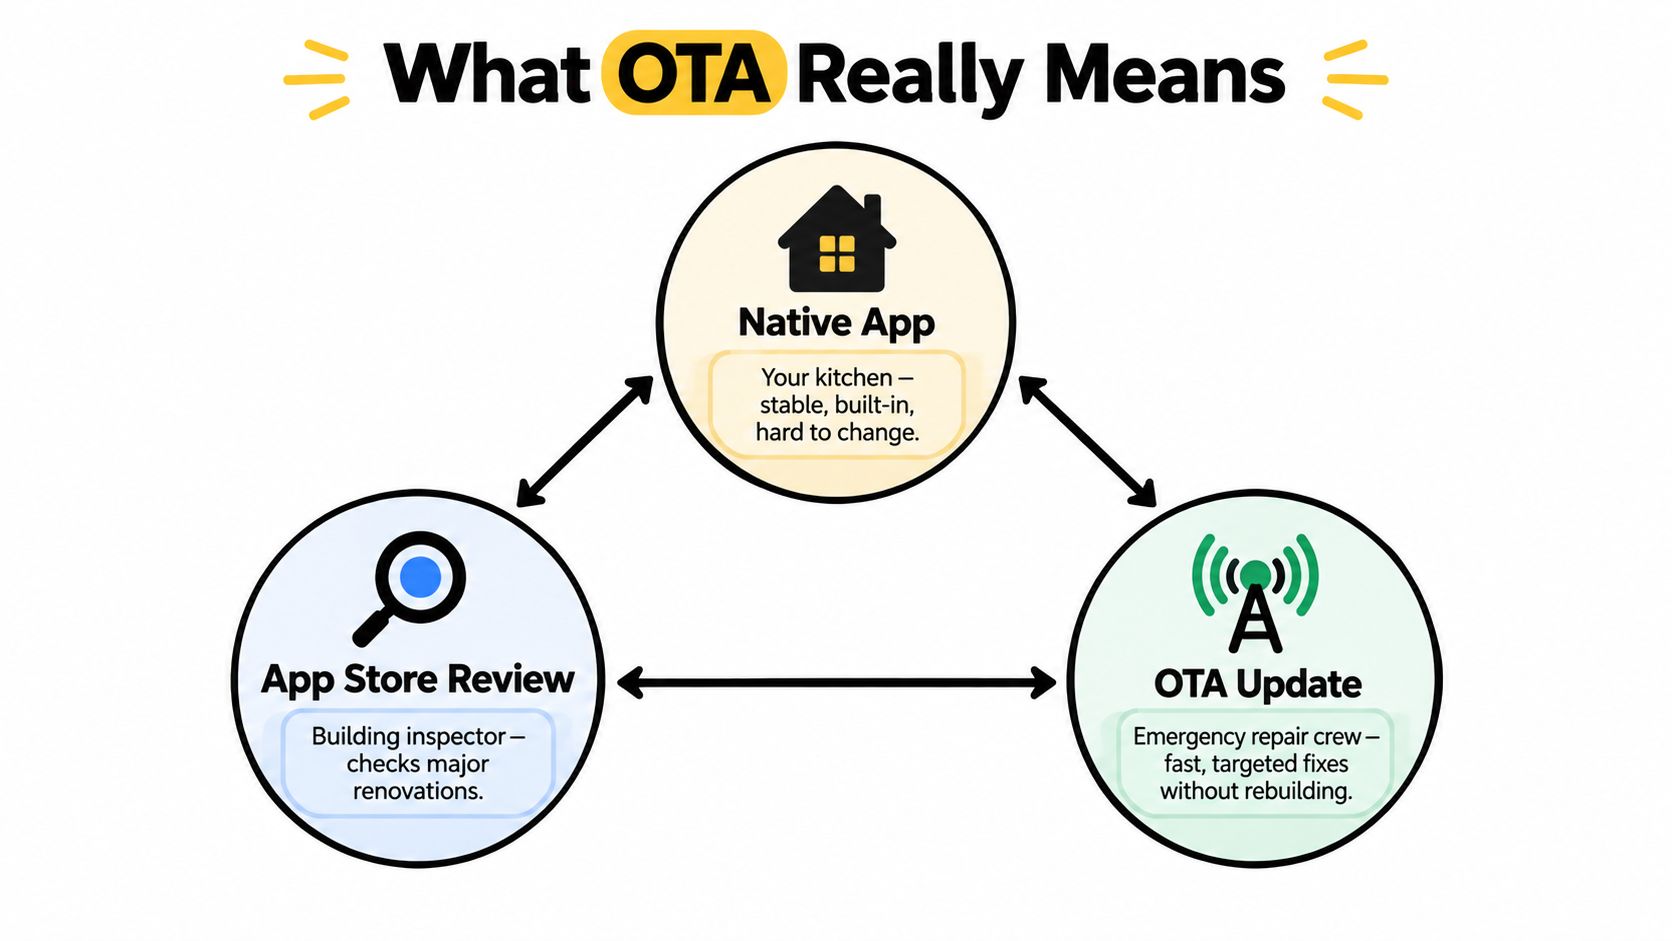
앱 스토어 심사와 OTA는 하는 일이 다르기 때문에 이 차이를 구분하는 것이 중요합니다. 앱 스토어가 주방 리모델링에서 배포 전 주요 구조 작업을 점검하는 건축 검사관 역할을 한다면, OTA는 방 전체를 허물지 않고도 서랍 손잡이, 고정 장치, 벽 장식을 교체할 수 있는 수리팀과 같습니다. 이 비교는 승인된 쉘 내부에서만 유효합니다. 변경 사항이 새로운 네이티브 동작 영역으로 들어가면 경계를 넘은 것입니다.
작업 규칙: 변경 사항이 실행 가능한 code, 권한, 엔타이틀먼트, 앱의 핵심 목적을 바꾼다면 OTA 영역이 아닙니다.
Apple의 App Review Guideline은 2.5.2 그 경계를 명확히 긋습니다. Capacitor와 Ionic OTA 전달은 검토된 셸 안에 머무르지만, 네이티브 동작을 바꾸는 모든 것은 여전히 스토어가 통제합니다. Apple과 Google 규칙을 한곳에서 확인하려면 다음을 참조하세요: OTA 앱: App Store와 Google Play 규칙. 같은 경계 때문에 Capacitor에 live updates를 쓰는 팀은 다음에 설명된 대로 웹 레이어 수정과 새 바이너리가 필요한 변경을 분리해야 합니다: Capacitor live updates 및 릴리스 경계 및 Guideline 2.5.2와 Capacitor 및 Ionic의 OTA 제한.
전체 패키지, 차등 패치, 스냅샷
OTA 시스템이 모두 같은 페이로드 형태를 전송하는 것은 아닙니다. 전체 번들을 다시 보내는 방식도 있고, 변경된 부분만 보내는 방식도 있으며, 클라이언트가 안전하게 활성화하고 필요하면 롤백할 수 있도록 상태 스냅샷을 유지하는 방식도 있습니다. 가장 좋은 선택은 파일이 얼마나 자주 바뀌는지와 전송 비용이 얼마나 큰지에 따라 달라집니다.
전체 패키지는 가장 단순한 모델입니다. 전체 번들을 다시 배포하므로 이해하기 쉽지만 다운로드 부담이 더 큽니다. 차등 전송은 버전 간 차이만 보내므로 범위가 더 좁습니다. 이는 변경이 잦고 매 릴리스마다 사용자 데이터를 낭비해서는 안 되는 모바일 JS 번들에 적합합니다. 스냅샷 방식 시스템은 한 단계 더 나아갑니다. 이전 상태를 간결하게 기록해 두므로 클라이언트가 더 적은 저장 공간 오버헤드로 버전을 전환하고 더 깔끔하게 롤백할 수 있습니다. 델타 업데이트가 페이로드 크기를 줄이는 이유
| OTA Update 방식 비교 | 전송 데이터 | 가장 적합 | 트레이드오프 |
|---|---|---|---|
| 전체 패키지 | 번들 전체를 다시 전송 | 소규모 앱, 드문 릴리스, 단순한 파이프라인 | 빌드는 쉽지만 다운로드는 무거움 |
| 차분 패치 | 변경된 파일 또는 블록만 전송 | JS 번들, 에셋 중심 업데이트, 잦은 수정 | 생성 및 적용 로직이 더 많음 |
| 스냅샷 방식 업데이트 | 체크포인트 간 상태를 압축해 표현 | 롤백하기 쉬운 활성화가 필요한 시스템 | 업데이터의 구성 요소가 더 많음 |
앱에 맞는 형태 고르기
Capacitor 또는 Electron 팀의 경우, 핵심 질문은 페이로드 형식이 릴리스 패턴과 맞는지입니다. 이미지 하나나 텍스트 파일 하나만 바뀌었는데 전체를 다시 다운로드하게 만들면 모든 업데이트가 불필요하게 무겁게 느껴집니다. 패키지가 아주 작고 업데이트가 드물다면, 델타 엔진은 큰 이득 없이 복잡성만 높일 수 있습니다.
실무 원칙: 가장 화려한 아키텍처 다이어그램이 아니라, 실제 파일 변경 방식과 일치하는 업데이트 형태를 선택하세요.
Android OS 레이어에서도 동일한 개념을 사용합니다. Virtual A/B 업데이트는 부팅에 필수적인 파티션의 롤백을 용이하게 유지하며, dynamic-partition 변경 사항은 압축된 스냅샷으로 표현됩니다. 이를 통해 모든 데이터를 물리적으로 복제할 필요를 줄이고, 저장 공간 낭비를 최소화하며 변경 사항을 적용할 수 있습니다. Android의 Virtual A/B 업데이트 모델
릴리스 주기가 매주이고 파일 한두 개만 변경된다면 차분 패치(differential patch)가 제 역할을 다할 것입니다. 하지만 분기별로 전체 번들을 배포한다면, 델타 엔진은 불필요한 오버헤드가 됩니다.
보안의 기본: 서명, 전송 및 롤백
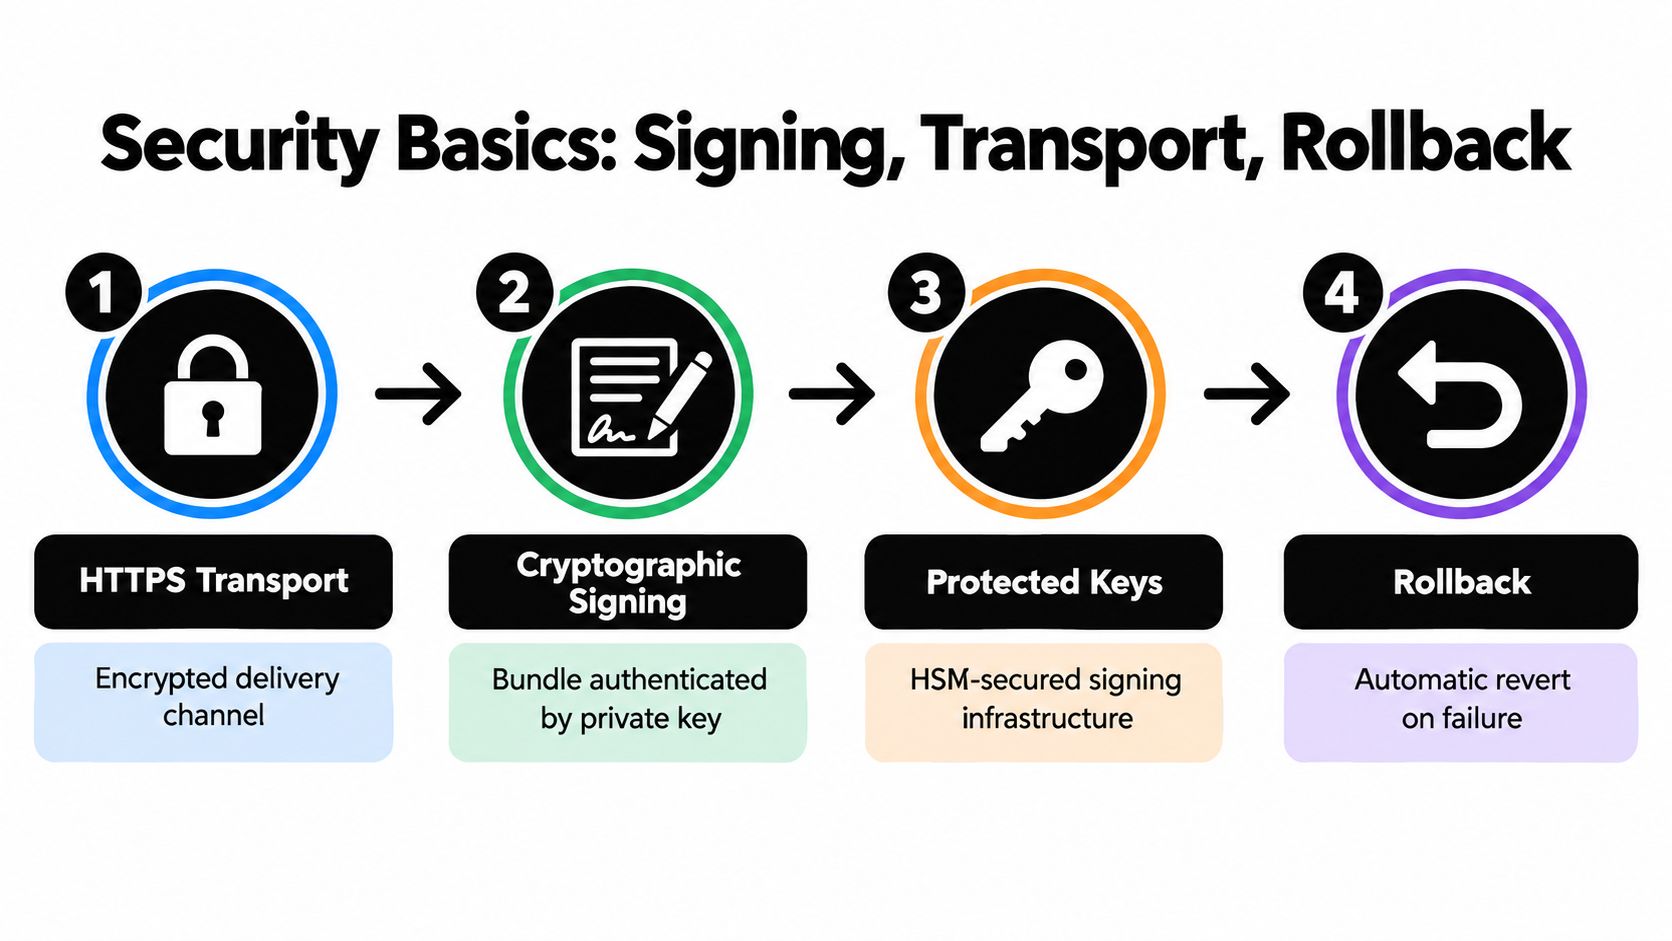
OTA는 높은 권한의 전달 경로이므로 보안은 계층적이고 의도적으로 설계해야 합니다. 암호화된 전송으로 시작해 서명된 번들을 추가하고, 서명 키를 보호하며, 새 번들이 문제를 일으킬 때 롤백할 수 있게 하세요. Live Updates 서명 검증
각 제어는 서로 다른 공격을 차단합니다
HTTPS 전송 채널을 보호하지만, 전송 암호화만으로는 페이로드를 누가 만들었는지 증명할 수 없습니다. 암호화 서명 이 간극을 메웁니다. NIST에 따르면 디지털 서명은 다음을 제공합니다. 무결성 및 출처 인증, 런타임이 패키지가 변조되지 않았는지, 그리고 승인된 서명자로부터 온 것인지 확인할 수 있도록 합니다. code 서명 무결성 및 소스 인증에 대한 NIST
Android는 신뢰 확인을 구체화합니다. OTA 패키지는 시스템이 인식하는 키로 서명되어야 하며, 그렇지 않으면 번들 실행 전에 설치가 거부됩니다. 키 보호는 서명 검증만큼 중요합니다. 엄격한 접근 제어와 로테이션 절차는 유출된 키가 다른 모든 안전장치를 형식적으로 만드는 위험을 줄입니다. 실용적인 구현 관점을 보려면 Live Updates를 위한 서명 검증.
롤백은 보안의 일부이지, 비상용 추가 기능이 아닙니다
롤백은 서명과 동일한 제어 체인에 속해야 합니다. 잘못된 번들이 활성 상태로 남아 있으면 보안 및 신뢰성 위험이 모두 발생하기 때문입니다. 호환성 체크는 네이티브 인터페이스 불일치로 인한 크래시를 줄이고, 단계적 배포는 폭발 반경을 제한하며, 상태 기반 롤백은 업데이트 실패 시 앱을 알려진 정상 상태로 되돌립니다. 검증 대상은 매니페스트나 다운로드 URL이 아니라 정확한 불변 아티팩트여야 합니다. 메타데이터만 확인하면 공격자가 검증 후 페이로드 파일을 교체할 수 있습니다.
서명된 패키지에도 출구 경로가 필요합니다. 업데이트를 깔끔하게 롤백할 수 없다면, 릴리스 프로세스가 사용자에게 피할 수 있는 위험을 노출하고 있는 것입니다.
Capacitor live updates, Ionic OTA, 네이티브 앱을 나란히 비교
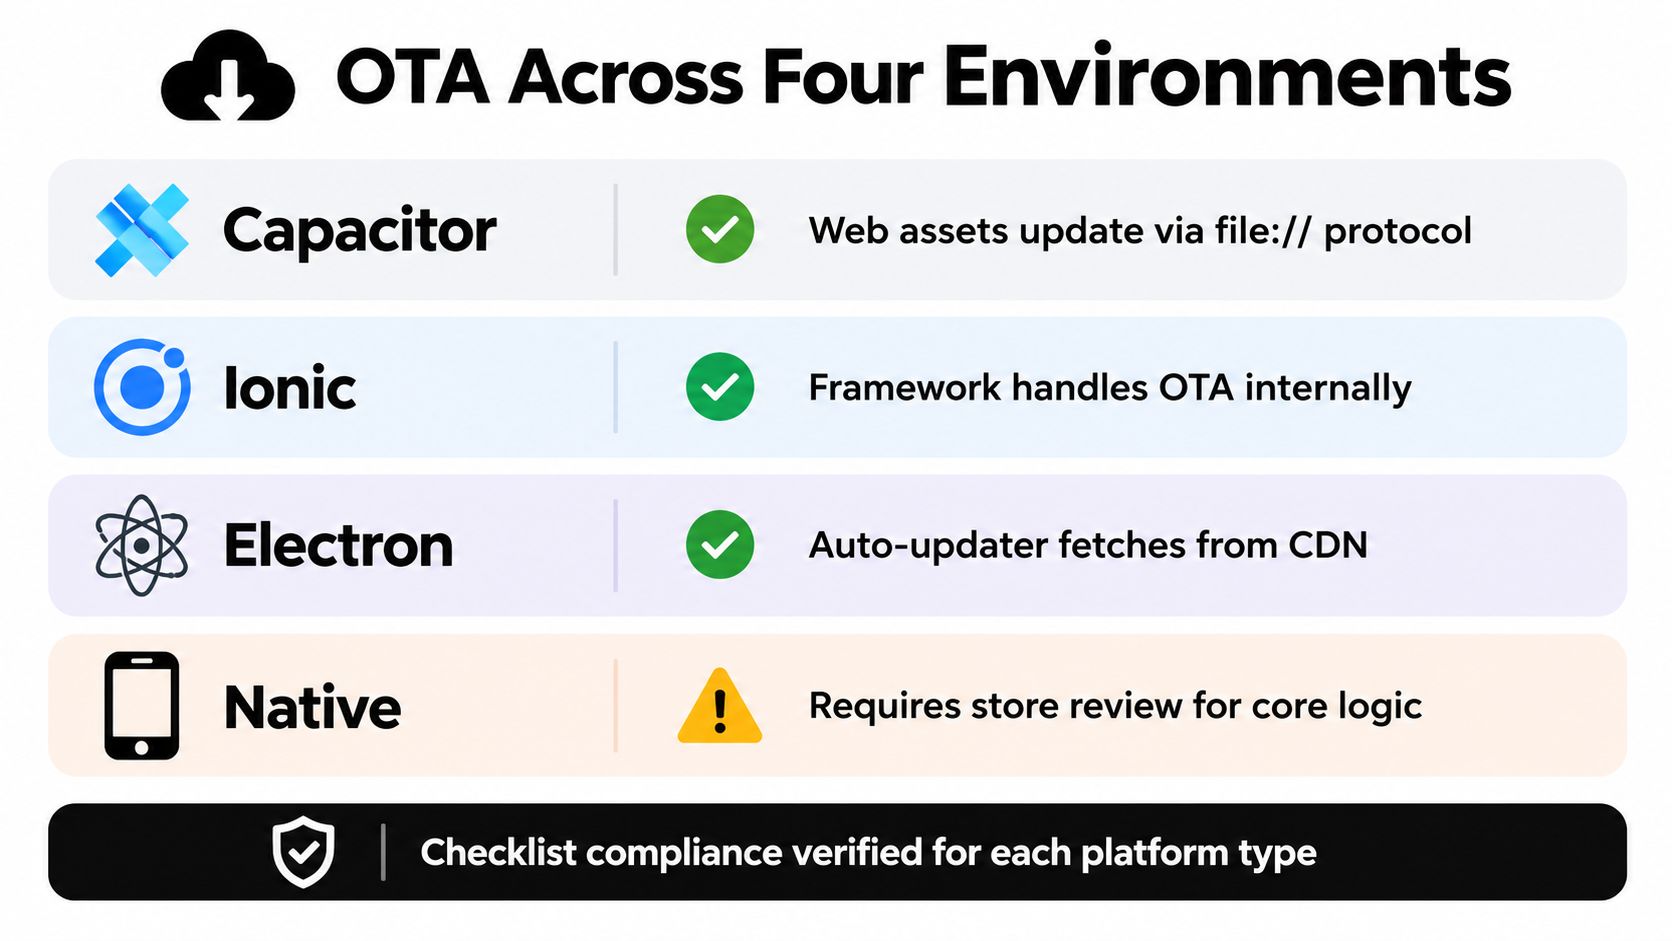
OTA에 대한 답은 런타임에 따라 달라집니다. Capacitor와 Ionic은 네이티브 셸 안에서 동작하므로, OTA는 보통 네이티브 바이너리는 그대로 둔 채 신뢰할 수 있는 웹 레이어 에셋을 배포하는 것을 뜻합니다. Electron은 App Store나 Play 심사에 같은 방식으로 묶이지 않아 업데이트 범위가 더 넓지만, 무결성 검사가 약하면 자동 업데이트가 변조될 수 있으므로 서명자 신뢰는 여전히 중요합니다. Capacitor 및 Ionic의 OTA 제한 사항
플랫폼별 빠른 개요
| 플랫폼 | OTA 적합성 | 스토어 심사가 필요한 항목 |
|---|---|---|
| Capacitor | JS, CSS, 카피, 설정, 호환 가능한 에셋 | 네이티브 code, 권한, 엔타이틀먼트 |
| Ionic | Capacitor와 동일하며, 채널 타겟팅 기능이 추가됨 | 실행 동작을 변경하는 모든 것 |
| Electron | 신뢰할 수 있는 서버나 CDN에서 번들 자동 업데이트 | App Store나 Play 리뷰 대상은 아니지만, 서명된 무결성 검증은 필요함 |
| 네이티브 앱 | 기기 자체에는 OS 레벨 OTA가 존재함 | 앱 로직 변경은 여전히 스토어 심사 과정을 거쳐야 함 |
Google Play를 통한 네이티브 Android 앱 업데이트는 여전히 스토어를 거치지만, Android의 시스템 OTA는 운영 체제 및 시스템 파티션을 위한 별도의 메커니즘입니다. iOS에서는 앱 바이너리 자체가 실행 동작을 변경하는 code OTA 변경을 받지 않습니다. 제품 팀이 자주 혼동하는 부분이지만, 플랫폼 규칙은 이 둘을 분리해 둡니다.
OTA라고 부르기 전에 체크리스트를 확인하세요
- 네이티브 code가 변경됐나요? 그렇다면 스토어 심사로 보내세요.
- 권한이나 엔타이틀먼트가 변경됐나요? 그렇다면 스토어 릴리스입니다.
- SDK의 UI나 앱 목적이 변경되었나요? 그렇다면 바이너리 업데이트로 처리하세요.
- 웹 에셋, 카피 또는 승인된 설정만 변경되었나요? 그렇다면 OTA가 적합한 경로일 수 있습니다.
- 런타임이 번들을 검증하고, 대상 코호트를 지정하며, 롤백할 수 있나요? 아니라면 릴리스를 보류하세요.
이 체크리스트가 실질적인 경계선입니다. 팀이 OTA를 우회 수단으로 쓰지 못하게 막고, OTA가 가장 잘하는 일, 즉 검토된 셸 안에서 적합한 수정 사항을 배포하는 데 활용하도록 돕습니다.
운영 루프로 연결하는 Rollout Channels와 Rollback
OTA의 가치는 순수한 속도가 아니라, 그 속도를 둘러싼 루프에 있습니다. 팀이 특정 채널에 서명된 번들을 게시하면 클라이언트가 적격 여부를 확인하고 델타 또는 번들을 다운로드한 뒤, 시작 시 활성화하고 새 버전이 제대로 유지되는지 보고합니다. 이렇게 하면 업데이트 배포가 일방적 푸시가 아닌 통제된 시스템이 됩니다. Capgo의 라이브 업데이트 단계적 롤아웃 접근법
릴리스 리스크를 가시화하는 Channels
별도 스트림은 개발, 내부 QA, 베타, 단계적 프로덕션, 전체 프로덕션 환경에서 효과적입니다. 번들은 특정 코호트, 디바이스 클래스, 고객 ID 범위, 앱 버전 중 하나로 타겟팅한 뒤, 지표가 건강할 때만 승격됩니다. 이는 기본적으로 블루 그린 배포 전략과 동일한 개념이지만, 백엔드 서버의 트래픽 전환이 아닌 사용자가 앱 실행 시 다운로드하는 모바일 번들에 적용됩니다. GoReplay의 블루 그린 배포 전략
Apple의 투명성 데이터는 이러한 시스템이 처리하는 규모를 보여줍니다. 2025년 기준 평균 466억 건 이상의 자동 앱 업데이트 와 주당 약 7억 100만 건의 수동 앱 업데이트 가 발생했습니다. Apple 2025년 투명성 데이터 이런 규모에서 채널 모델은 단순한 형식이 아니라, 잘못된 릴리스가 한꺼번에 모든 사용자의 문제가 되는 것을 막는 팀의 필수 메커니즘입니다.
Rollback은 의례적인 절차가 아니라 자동화되어야 합니다
좋은 OTA 루프에는 명확한 실패 신호가 포함됩니다. 크래시 급증, 설치 실패, 재부팅 문제, boot-health 체크가 발생하면 대시보드를 보는 사람을 기다리지 않고 클라이언트를 마지막 정상 bundle로 되돌려야 합니다. Capgo를 포함한 일부 플랫폼은 채널, 기기별 logs, 채택률 및 실패 지표, 버전 히스토리, CI/CD 통합, rollback protection을 제공해 support와 engineering이 릴리스 후 무슨 일이 있었는지 확인할 수 있게 합니다.
유용한 습관: bundle 하나를 배포하고, 코호트 하나를 모니터링하고, 정상 베이스라인 하나를 확인한 뒤, 데이터가 뒷받침될 때만 배포 범위를 넓히세요.
이 루프 덕분에 OTA는 단순한 파일 전송이 아니라 릴리스 오케스트레이션처럼 느껴집니다. bundle도 중요하지만, 이를 둘러싼 control plane이 릴리스의 안전을 보장합니다.
흔한 실수와 이를 방지하는 가드레일
흔한 OTA 실수는 업데이트를 누가 받았는지, 무엇이 실패했는지, 혹은 새 bundle이 아직 없는 native 기능에 의존하고 있지는 않은지 모른 채 빠르게 진행하는 것입니다. 팀이 몇 분 만에 변경 사항을 푸시하는 데 익숙해지면, 애초에 스토어 배포가 느리게 느껴지게 만들었던 그 원칙들을 쉽게 건너뛰게 됩니다.
첫 번째 실패 유형은 단순한 미적용입니다. 기기가 오프라인이거나 바쁘거나 호환되지 않아 게시는 성공하지만 설치가 이루어지지 않는 경우입니다. 두 번째는 부분적 적용으로, 단계적 롤아웃이 일부 사용자만 도달하여 제한된 노출을 광범위한 성공으로 오인하는 경우입니다. 세 번째는 무음 장애로, JavaScript 번들이 더 새로운 네이티브 인터페이스를 가정하여 특정 화면이 열릴 때까지 모든 것이 정상으로 보이는 경우입니다.
그 공백을 메우는 가드레일
- 활성화 전 서명 검증 변조된 번들을 포착합니다.
- 호환성 체크 호환되지 않는 런타임이 잘못된 페이로드를 로드하는 것을 방지합니다.
- 건강 상태 기반 롤백 잘못된 릴리스가 유지되는 것을 막습니다.
- 기기별 로그 및 버전 히스토리 각 사용자가 실행한 내용을 보여줍니다.
- 문서화된 OTA 자격 규칙 네이티브 변경 사항을 Live Update 경로에서 제외합니다.
규제 대상 팀에는 감사 가능성(auditability)이라는 레이어가 하나 더 필요합니다. 패치가 고객에게 보이는 동작을 바꾼다면, 팀은 무엇이 바뀌었고 어떤 코호트가 받았으며, 왜 그 변경이 검토된 native shell 안에 머물렀는지를 정확히 보여줄 수 있어야 합니다. 이 감사 추적(audit trail)이 있어야 OTA가 추적되지 않는 릴리스 채널로 변질되지 않습니다.
Apple의 심사 목표인 24시간 이내 50% 및 90%는 48시간 이내는 운영상의 최소 기준일 뿐, 상한은 아닙니다. OTA는 스토어 제출에 속하는 변경이 아니라, 해당 기간 사이에 반영돼야 하는 대상 변경을 위한 것입니다. 결정 체크리스트는 간단합니다. 수정 사항이 native code를 바꾸거나, 새 entitlement가 필요하거나, 아직 없는 플랫폼 기능에 의존한다면 OTA로 배포할 수 없습니다. 서명된 bundle 안에 머물고, 현재 runtime에서 동작하며, 깔끔하게 롤백할 수 있다면 live-update 경로에 해당합니다.


