
Ein Bug in der Produktion, der App-Store-Build ist bereits in Prüfung, und Support fragt ununterbrochen, warum eine einfache Textkorrektur nicht noch heute live gehen kann. Genau deshalb fragen sich Teams was OTA ist. Es geht nicht um magische Fernsteuerung, sondern darum zu wissen, welche Änderungen ohne neue Store-Binary ausgeliefert werden können – und welche nicht.
OTA, also Over-the-Air-Updates, ist eine Auslieferungsmethode. Sie überträgt Software oder Firmware über ein Netzwerk auf ein verbundenes Gerät, in der Regel per Mobilfunk oder Wi-Fi, statt per Kabel, physischem Medium, Werkstattbesuch oder manueller Installation. Bei mobilen Apps bedeutet das in der Regel, dass aktualisiert wird JavaScript, CSS, HTML, Konfiguration oder Assets in einer bereits installierten nativen Shell, während das native Binary weiterhin den Store-Regeln folgt. Diese Unterscheidung übersehen viele Teams, und genau deshalb ist OTA eigentlich eher ein Release-Klassifizierungsproblem als nur ein Delivery-Mechanismus.
Inhaltsverzeichnis
- Was OTA-Updates tatsächlich sind
- Wie Over-The-Air-Updates von Anfang bis Ende funktionieren
- Die genauen Grenzen: Was per OTA geht und was nicht
- OTA-Updates im Vergleich zu klassischen App-Store-Releases
- Ein Capgo basierter OTA-Update-Pipeline einrichten
- OTA-Governance für Enterprise- und regulierte Apps aufbauen
- Häufig gestellte Fragen zu OTA-Updates
Understanding What OTA Updates Actually Are
Ein Mobile-Team kann einen visuellen Fix, eine Textkorrektur oder ein neues Asset-Bundle ausliefern, ohne die native Shell anzufassen. Das ist OTA in der Praxis. Das OTA-Glossar von MDN beschreibt die Auslieferung, und das ist wichtig, weil die Kernfrage immer lautet: Was kann sicher über das Netzwerk übertragen werden?
Für Capacitor- und Electron-Apps ist die Grenze klar. OTA kann die Web-Schicht aktualisieren, sodass Bugfixes, Styling-Updates, Textänderungen und statische Assets ohne neue Store-Einreichung ausgeliefert werden können. Änderungen an Swift, Kotlin, Objective-C, Java, Plugins, Berechtigungen oder eingebetteten Bibliotheken erfordern weiterhin ein über den Store verteiltes Binary, da diese Änderungen das geprüfte Native-Paket verändern.
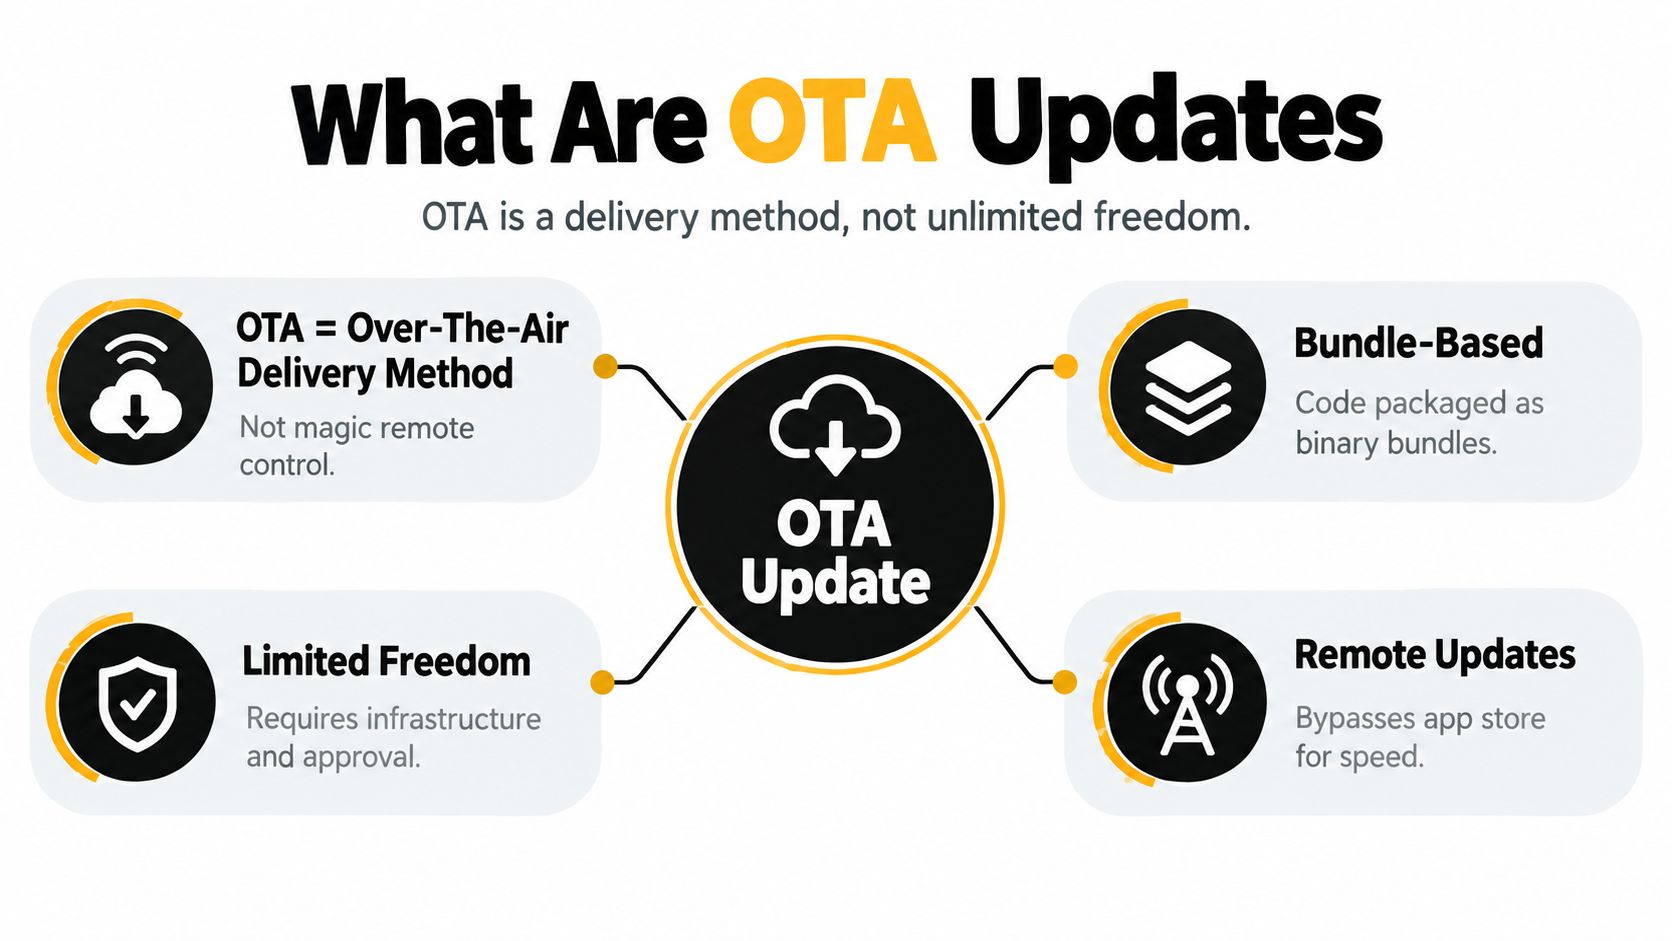
Praktische Regel: Wenn die Änderung das kompilierte App-Verhalten oder Plattformberechtigungen betrifft, gehört sie in eine Store-Release. Wenn sie nur die Web-Schicht innerhalb einer genehmigten Hülle ändert, kann OTA der richtige Weg sein.
Diese Entscheidung zur Release-Klassifizierung ist der Teil, den viele Teams übersehen. Die Aufgabe besteht nicht darin zu fragen, ob die App Inhalte remote herunterladen kann. Die Aufgabe ist es zu entscheiden, ob die Änderung innerhalb der genehmigten Native-Umhüllung bleibt oder in den Bereich code übergeht, den der Store prüfen muss.
Für eine mobiler fokussierte Erklärung dieser Grenze siehe die Capgo-Übersicht zu OTA-Updates.
Wie Over-The-Air-Updates von Anfang bis Ende funktionieren
Eine produktionsreife OTA-Pipeline beginnt lange, bevor das Gerät etwas sieht. Das Update-Paket wird gebaut, signiert, hochgeladen und einem Channel zugeordnet, damit nur die vorgesehenen Geräte es abrufen können. Das ist das Gegenteil einer einfachen Datei-Kopie, und genau deshalb sind die Sicherheitsvorkehrungen in echten Deployments so wichtig.
Die Automobilhistorie zeigt, warum diese Disziplin existiert. Tesla hat ein frühes OTA-Update für ein Consumer-Fahrzeug an ungefähr 100 Model S-Fahrer im Jahr 2012, später erreichte der Markt etwa 309 Modelle von 23 Marken bis Ende 2023 und für eine Tesla-Recall im Februar 2022 wegen eines Wärmepumpen-Problems wurde remote gelöst, statt jeden Besitzer in die Werkstatt zu schicken, alles gemäß der OTA-Berichterstattung von WardsAuto. Dieser Fortschritt beweist dasselbe, was Mobile-Teams auf die harte Tour lernen: Remote-Delivery funktioniert nur, wenn Authentifizierung, Kompatibilität und Rollback als Erstklass-Anforderungen behandelt werden.
Die Pipeline in der Praxis
Ein solider OTA-Flow sieht so aus:
- Bundle-Erstellung. Das Team erstellt ein neues Web-Bundle aus der freigegebenen App code.
- Signierte Distribution. Das Bundle wird zum OTA-Service hochgeladen und signiert.
- Client-Fetch. Die App prüft beim Start oder nach einem kontrollierten Zeitplan auf Updates.
- Validierung und Installation. Das Gerät verifiziert Signatur und Manifest vor der Aktivierung.
- Aktive Release. Das neue Bundle wird nur zur laufenden Version, wenn alle Checks bestehen.
- Rollback bei Bedarf. Wenn Start- oder Crash-Signale falsch aussehen, fällt das System auf das letzte bekannte, funktionierende Bundle zurück.
Wenn du nicht nachweisen kannst, wer das Bundle signiert hat, veröffentliche es nicht. Wenn du es nicht sauber zurückrollen kannst, nenne es nicht produktionsreif.
Das gleiche Modell gilt auch für Hybrid-Apps, die eine Update-Schicht über dem Store-Binary verwenden. Live-Update-Workshop von Capgo ist hier hilfreich, da er die Rollout-Mechanik für Capacitor-Teams aufzeigt, die etwas Konkretes statt nur einer Definition brauchen.
Die genauen Grenzen: Was per OTA geht und was nicht
Ein Release ist nur dann OTA, wenn es innerhalb der genehmigten nativen Shell bleibt. Sobald eine Änderung kompiliertes code betrifft, ändert sich die Release-Klasse. Für Capacitor und Hybrid-Apps bedeutet das in der Regel: JavaScript, CSS, HTML, Konfiguration und andere nicht-native Assets können per OTA ausgeliefert werden, während Swift, Objective-C, Kotlin, Java, Plugins, Berechtigungen oder eingebettete Bibliotheken weiterhin ein Store-Binary erfordern. OWASP-Empfehlungen für iOS code definieren dieselbe Grenze für das Laden von iOS code.
Ein guter Ansatz ist, mit dem Fehlermodus zu beginnen. Wenn das Update ändert, was die App nativ ausführen kann, muss ein Store-Build eingereicht werden. Wenn es nur ändert, was die genehmigte Shell rendert oder konfiguriert, kann OTA akzeptabel sein.
Eine praktische Checkliste für Entscheidungen
Führe diese Checks vor jedem Release durch:
- Ändert der Commit den nativen Abhängigkeitsgraphen? Wenn ja, veröffentliche einen Store-Build.
- Ändert er Berechtigungen, Plugins oder eingebettete Bibliotheken? Wenn ja, veröffentliche einen Store-Build.
- Betrifft es nur Web-Assets oder Konfiguration innerhalb der freigegebenen Shell? OTA kann angemessen sein.
- Würde das Update den Zweck der App, den Payment-Flow oder das Nutzerverhalten wesentlich verändern? Betrachte es als riskant, selbst wenn es technisch möglich ist.
- Kannst du einen Audit-Trail, eine Freigabegrenze und einen Fallback-Pfad nachweisen? Falls nicht, nutze OTA nicht für dieses Release.
Ein Capacitor-Team kann daraus eine einfache Release-Regel machen: Web-Layer-Fixes bleiben in OTA, alles, was die native Ausführung betrifft, geht wieder über den Store. Diese Grenze wird auf iOS noch schärfer, da Apple eigene Einschränkungen für Over-the-Air-code-Änderungen anwendet, wie hier erklärt: Leitfaden von Capgo zu Apple-Beschränkungen.
| Release-Typ | Auslieferungsmethode | Beispielhafte Änderungen |
|---|---|---|
| OTA-Bundle | Remote-Update der installierten Shell | JavaScript-Bugfix, CSS-Anpassung, Textupdate, Bildaustausch |
| Store-Binary | App Store- oder Play-Release | Native-Plugin-Änderung, Berechtigungsänderung, SDK-Migration |
| Store-Binary | App Store- oder Play-Release | Änderungen an Swift, Kotlin, Objective-C, Java oder eingebetteten Bibliotheken |
| OTA-Bundle, falls genehmigt | Remote-Update mit strikter Governance | Konfigurationsänderungen, Asset-Ersatz, kleine Web-Layer-Fixes |
OWASP empfiehlt außerdem, nicht nur auf clientseitig bereitgestellte Daten zu vertrauen, Update-Policy-Antworten zu signieren und eine zwischengespeicherte Policy mit sicherem Offline-Fallback zu verwenden. Diese Kontrollen sind wichtig, da OTA-Fehler schnell auftreten und sich schnell ausbreiten.
OTA-Updates im Vergleich zu klassischen App-Store-Releases
OTA ist nicht in jeder Hinsicht „besser“, sondern einfach anders. Store-Releases bieten den größten Spielraum für native Änderungen, erfordern aber auch einen Rebuild, die Einreichung und einen Review-Zyklus. OTA überspringt diesen Zyklus bei berechtigten Web-Layer-Änderungen – ideal für Fixes, die sonst während des Reviews hängen bleiben würden, während Nutzer weiterhin auf den Bug stoßen.
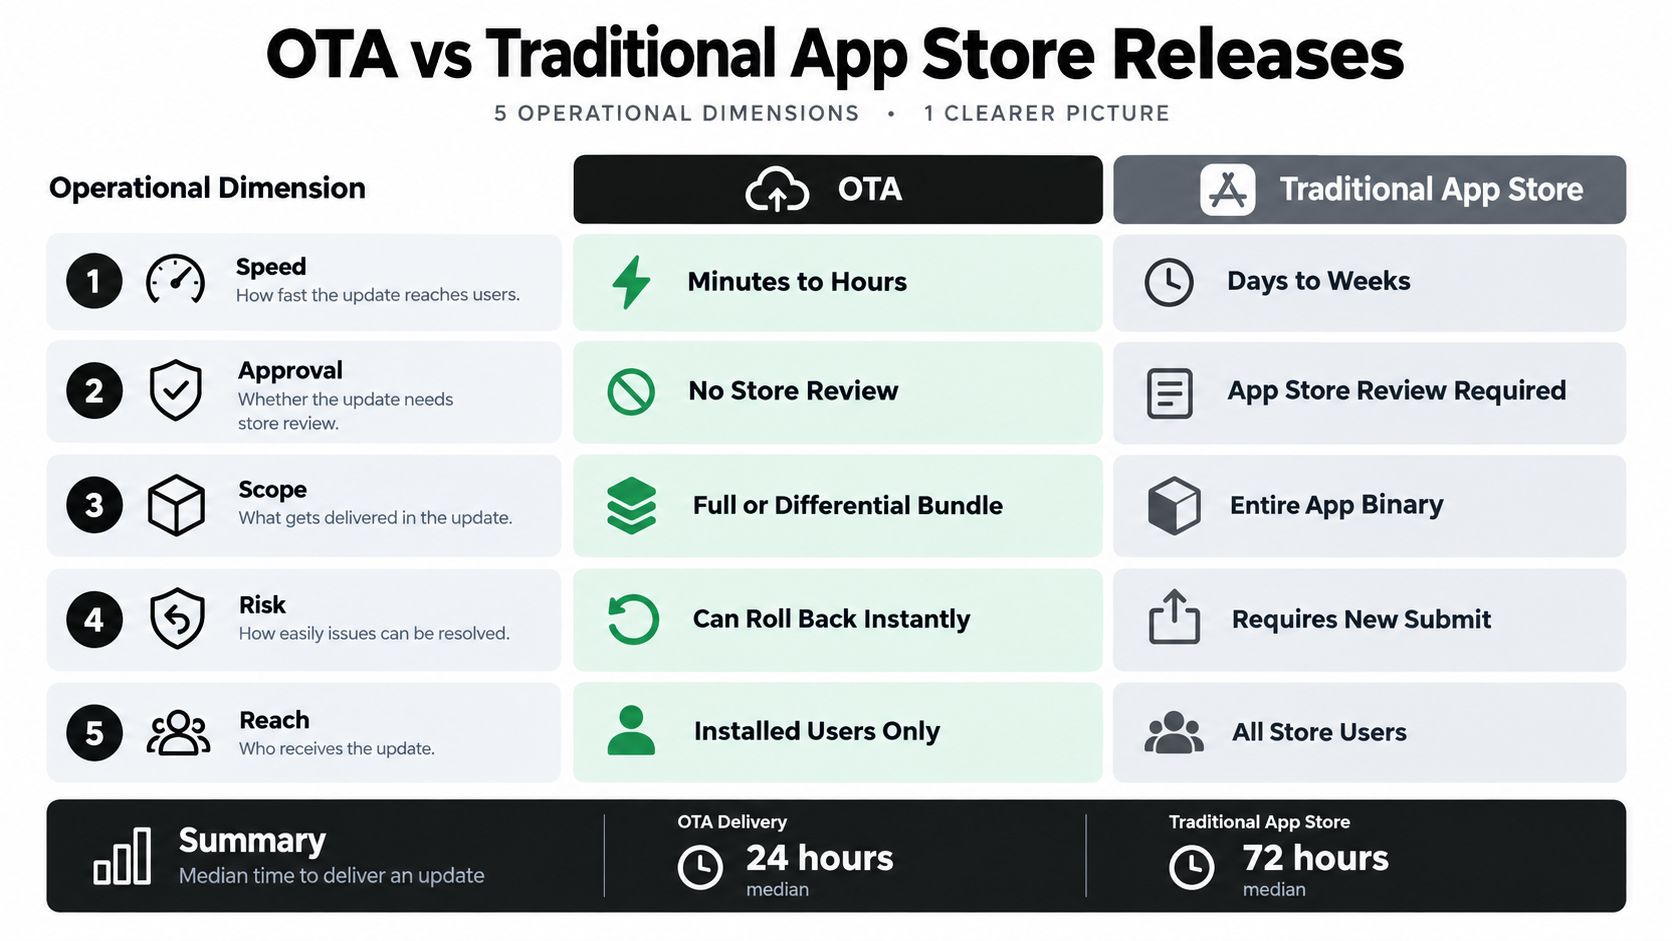
Ein produktionsreifer OTA-Mechanismus ist dennoch eine abgesicherte Pipeline. Die Android-Richtlinien für App-Updates beschreiben die Struktur dieser Pipeline sehr gut, mit kryptografischer Signierung, HTTPS-Transport, Manifest-Validierung, monotonen Versionsregeln, atomarer Installation, Staged Channels und Rollback, die alle ineinandergreifen. Zudem wird davor gewarnt, sich allein auf Client-Daten zu verlassen; stattdessen wird eine Cache-Policy mit sicherem Offline-Fallback empfohlen. Das ist genau die richtige Herangehensweise, wenn ein Remote-Artefakt alle installierten Nutzer gleichzeitig beeinflussen kann. Siehe Googles App-Update-Richtlinien für die zugrunde liegende Sicherheitsarchitektur.
Die entscheidenden Trade-offs
| Dimension | OTA-Updates | Store-Releases |
|---|---|---|
| Auslieferungstempo | Schneller für geeignete Änderungen | Langsamer wegen Rebuild und Review |
| Änderungsumfang | Nur Web-Ebene | Native und Web-Ebene |
| Rollback | Kann sofort erfolgen, wenn die Plattform es unterstützt | Erfordert eine erneute Einreichung |
| Risikoprofil | Engerer Umfang, aber ein fehlerhafter Bundle kann viele Geräte betreffen | Umfassendere native Änderungen, aber mehr Gatekeeping |
| Compliance-Aufwand | Erfordert interne Governance und Auditierbarkeit | Erfordert Store-Review und Release-Kontrollen |
Einige Teams nutzen Capgo für diese Ebene, da es signierte Web-Bundles in Channels veröffentlicht, Updates beim nächsten Start anwendet und Logs, Versionshistorie und Rollback-Steuerung an einem Ort bündelt. Das ist nützlich, aber nur, wenn die Binärdatei für alles Native die Quelle der Wahrheit bleibt.
Ich habe dasselbe Muster bei mobilen Teams beobachtet: Das Problem ist nicht „Wir brauchen OTA“, sondern „Wir wissen nicht, welcher Release-Pfad zu dieser Änderung passt“. Sobald diese Klassifizierung klar ist, wird der Rest zu einem kontrollierten Operationsproblem statt zu einer Debatte.
Ein Capgo basierter OTA-Update-Pipeline einrichten
Das sauberste Setup beginnt mit einer langweiligen Regel: Nur per OTA senden, was die native Shell bereits genehmigt hat. Ab dort ist die Pipeline straightforward: Ein Entwickler ändert JavaScript oder CSS, ein Build-Schritt erzeugt das Bundle, und der Update-Service veröffentlicht ein signiertes Paket in den richtigen Channel. So bleibt der Release-Pfad schnell, ohne zu tun, als gäbe es den Store nicht mehr.
Was zuerst konfiguriert werden sollte
- Channel-Struktur. Trenne Beta-, Staging-, Produktions- und kundenspezifische Streams, um Geräte gezielt anzusprechen.
- Signiertes Veröffentlichen. Mache Signaturprüfungen vor der Aktivierung verpflichtend.
- Differenzielle Updates. Liefere nur geänderte Dateien, wenn die Plattform es unterstützt, um Updates kleiner und einfacher zu verteilen.
- Rollback-Schutz. Halte das vorherige Bundle zurück, bis das neue die Startup-Health-Checks besteht.
- Observability. Verfolge Logs, Adoption, Fehler und Versionshistorie pro Gerät, damit Support sieht, was passiert ist.
Der operative Nutzen zeigt sich deutlich bei der Incident Response. Wenn ein Styling-Bug oder ein Web-Layer-Defekt auftritt, kannst du einen gezielten Fix shippen, ohne Nutzer zu einem vollständigen Reinstall zu zwingen. Wenn die Änderung natives code betrifft, stoppst du und veröffentlichst stattdessen ein Store-Release.
Eine gute Implementierungs-Roadmap hilft Teams, diesen Split vorzunehmen, ohne dass daraus tribal knowledge wird. Diese Houston-DevOps-Implementierungs-Roadmap ist eine nützliche externe Referenz für Teams, die Release-Disziplin rund um CI/CD, Umgebungskontrolle und Deployment-Governance wollen, auch wenn sie nicht OTA-spezifisch ist.
Eine einfache Rollout-Reihenfolge
- In Staging veröffentlichen.
- Installations- und Startup-Logs prüfen.
- Auf einen kleinen Produktionskanal wechseln.
- Fehlersignale beobachten.
- Erst ausweiten, wenn das Bundle normal läuft.
Der OTA-Update-Guide von Capgo passt hier gut rein, wenn du die Mechanik für das Veröffentlichen von Bundles und das Einbinden der Pipeline in eine echte App brauchst. Wichtig ist, dass OTA parallel zu Store-Releases läuft und nicht statt ihrer.
OTA-Governance für Enterprise- und regulierte Apps aufbauen
In regulierten Teams ist OTA eine Governance-Entscheidung, bevor es eine Auslieferungsentscheidung ist. Die entscheidende Frage ist nicht, ob das Bundle technisch ein Gerät erreichen kann, sondern ob die Freigabe den Store-Zyklus umgehen darf, ohne die Compliance zu schwächen oder das Produkt so zu verändern, dass es für Prüfer relevant wird. Die OTA-Empfehlungen von Bitrise beschreiben diese Lücke gut, insbesondere dort, wo Apples Regel interpretierte code-Updates innerhalb des genehmigten App-Zwecks zulässt, aber Updates ablehnt, die Funktionen oder Funktionalität der App ändern.
Governance-Fragen, die man formalisieren sollte
- Kann genau diese Version per OTA ausgeliefert werden? Wenn es eine native Änderung oder eine Berechtigungsänderung gibt, lautet die Antwort Nein.
- Welche Nachweise werden wir aufbewahren? Freigabemerkmalen, Kanalverlauf und Rollback-Protokolle aufbewahren.
- Ändert dies den Zahlungsfluss oder den App-Zweck? Behandle dies als Store-Release-Kandidat, selbst wenn nur der code teilweise geändert wird.
- Wer darf einen Kanal-Push freigeben? Halte diese Grenze explizit ein, besonders in Fintech und Healthcare.
- Was passiert offline? Nutze eine sichere, gecachte Policy und ein Fallback-Bundle, falls der Update-Server nicht erreichbar ist.
Das sicherste OTA-Programm ist das, das schnell Nein sagen kann.
Das ist wichtig, weil Compliance-Teams nicht nur fragen: „Haben die Nutzer das Update erhalten?“ Sie fragen, ob der Delivery-Pfad das Risikoprofil geändert hat, ob der Release später rekonstruiert werden kann und ob die App sich noch wie die genehmigte Version verhält.
Capgo Enterprise-Übersicht ist ein praktischer Begleiter, wenn dein Unternehmen OTA-Release-Historie, Channel-Kontrolle und operative Sichtbarkeit braucht, ohne jeden Patch über den Store einreichen zu müssen.
Die Faustregel ist simpel. Nutze OTA für JavaScript-Fixes, Copy-Updates, Asset-Änderungen und Konfigurations-Tweaks. Nutze ein Store-Release für native Plugin-Updates, Berechtigungsänderungen, SDK Migrationen und größere Feature-Erweiterungen. Wenn die Änderung einen Reviewer überraschen würde, gehört sie wahrscheinlich in den Store.
Häufig gestellte Fragen zu OTA-Updates
Umgeht OTA das App-Store-Review komplett? Nein. Es umgeht das Review nur bei Änderungen, die innerhalb des freigegebenen nativen Shells bleiben. Native code, Berechtigungen und Plattformverhalten brauchen weiterhin ein Store-Binary.
Kann OTA die App-Bewertungen beeinflussen? Nicht direkt von allein. Bewertungen ändern sich, weil Nutzer die ausgelieferte App erleben; ein schlechtes OTA-Bundle kann die Reviews also trotzdem verschlechtern, wenn es den Start verhindert, abstürzt oder das Kernverhalten unerwartet ändert.
Was passiert, wenn das Update bei einer schlechten Verbindung fehlschlägt? Eine Production-Pipeline sollte das letzte funktionierende Bundle behalten und sicher darauf zurückfallen können. Deshalb sind Integrity-Checks, gecachte Policies und atomare Installation wichtig.
Wie handhabe ich ein Rollback? Behalte das vorherige Bundle, bis das neue die Startup-Health-Checks besteht, und mach es dann zum aktiven Bundle. Bei Crash- oder Boot-Failure-Signalen stoppe den Rollout und mach automatisch ein Rollback.
Sollte ich Nutzer über OTA-Änderungen informieren? Ja, besonders bei regulierten oder Enterprise-Apps. Release Notes sollten sichtbare Verhaltensänderungen erklären, auch wenn das Update außerhalb des Stores ausgeliefert wird.
Ist OTA nur für mobile Apps? Nein. Es gilt auch für Firmware und andere vernetzte Geräte, aber Mobile-Teams interessieren sich meist für Web-Layer-Updates innerhalb einer Native Shell.
Ersetzt OTA Store-Releases? Sollte es nicht. Es ist ein schneller Weg für geeignete Änderungen, kein Ersatz für Native Upgrades oder Compliance-relevante Releases.
Wenn du einen strafferen OTA-Workflow für Capacitor oder Electron brauchst, bekommst du mit Capgo signierte Live Updates, gezielte Channels, Rollback-Schutz und Release-Observability für den Web-Layer, der sich ohne neues Binary sicher ausliefern lässt. Wenn das das Release-Problem deines Teams ist, besuche Capgo und prüfen, ob die Update-Pipeline zur Aufteilung deiner App in Native- und Web-Layer passt.





