

Ein OTA-Update ist Software, die über ein Netzwerk an ein Gerät ausgeliefert wird, statt über eine physische Verbindung oder eine Neuinstallation aus dem Store. Apples iOS-7-Release im September 2013 zeigte, warum das im großen Maßstab wichtig ist, mit 87 % der App-Store-Nutzer die es etwa sechs Monate später installierten, Noch 11 % auf iOS 6, und 1 % nutzen eine Version, die älter als 18 Monate ist.
Wahrscheinlich bist du hier, weil gerade ein Bug live ist, ein App-Store-Review sich hinzieht oder jemand aus dem Team sagt: „Push es einfach per OTA.“ Der Rat kann richtig sein, aber nur für manche Änderungen. Wenn du nicht weißt, was der Mechanismus ersetzen kann und was nicht, wartest du entweder auf ein Binary, das du gar nicht brauchst, oder versuchst einen Fix zu shippen, den die Plattform ablehnt.
Inhaltsverzeichnis
- Was ein OTA-Update eigentlich bedeutet
- Wie ein OTA-Update tatsächlich ein Gerät erreicht
- Was ein OTA-Update in einer Hybrid-App ändern kann und was nicht
- OTA-Updates vs. Store-Updates auf einen Blick
- Der Security Stack für sichere OTA Updates
- Warum Fehlerbehandlung das eigentliche OTA-Problem ist
- Praktische OTA-Rollout-Checkliste für App-Teams
Was ein OTA-Update eigentlich bedeutet
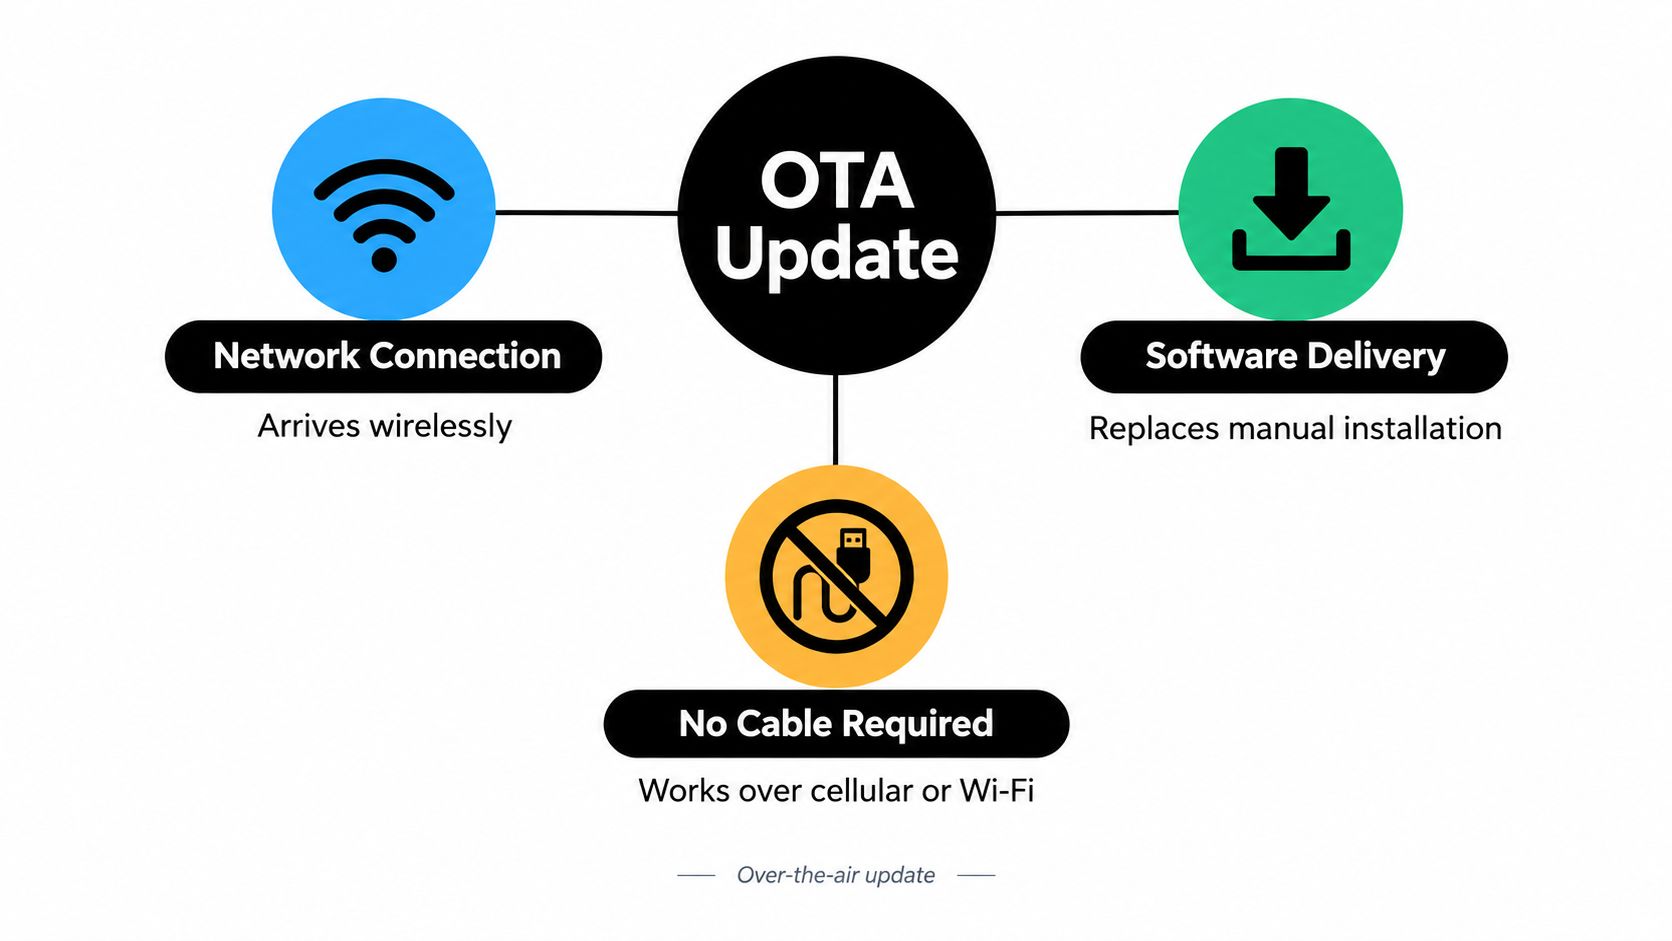
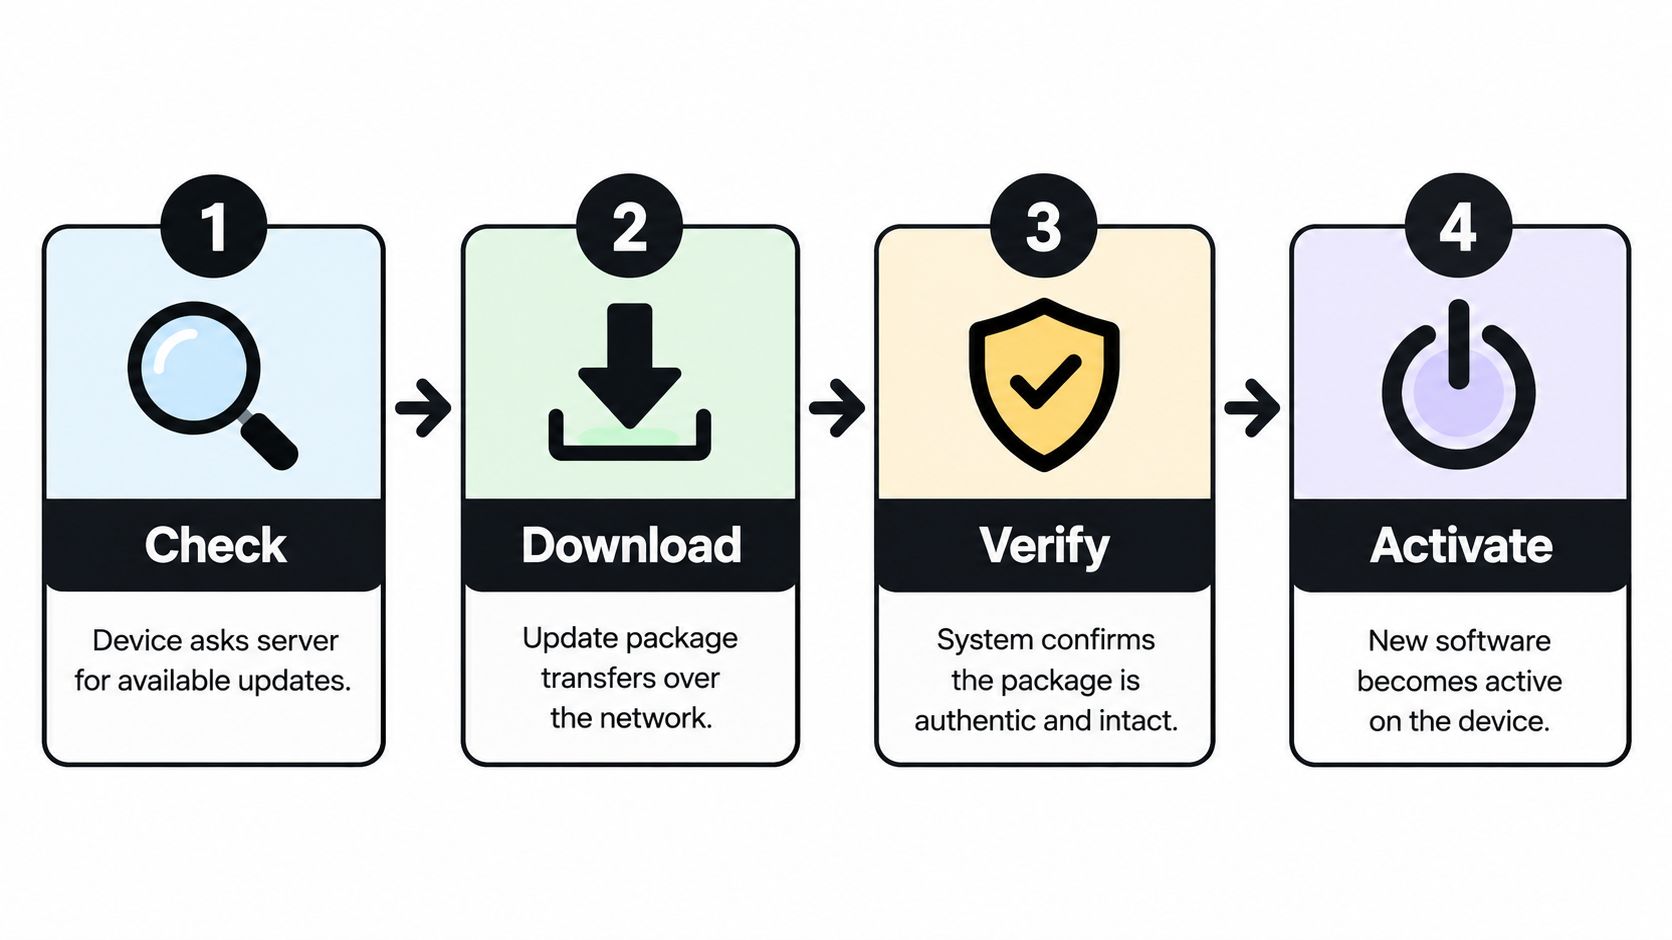
Ein OTA-Update ist im Grunde Software, die über das Netzwerk ankommt statt per Kabel, Sideload oder Service-Center-Besuch. Das Gerät sucht nach einem Paket, lädt es herunter, verifiziert es und aktiviert dann die neue Version. Niemand muss das Handy an einen Laptop anschließen oder einem Techniker übergeben.
Eine hilfreiche Analogie ist die Lieferung nach Hause, die eine Fahrt zum Lager ersetzt. Das Paket braucht trotzdem die richtige Adresse, eine versiegelte Box und jemanden, der prüft, ob es wirklich für dich bestimmt ist. OTA ändert die Transportroute, entfernt aber nicht die Kontrollen. Deshalb gilt: OTA ist ein Auslieferungsmuster, keine einzelne Technologie.
Drei Versionen, die du bereits kennst
Dieses Muster zeigt sich auf verschiedenen Ebenen des Stacks. Verwechslungen zwischen diesen Ebenen sind der häufigste Ausgangspunkt für Missverständnisse.
- Betriebssystem-Releases: Ein iOS-Upgrade oder eine neue Android-Systemversion wird installiert, und das Gerät startet in das neue System neu.
- Security-Patches: Der Plattformanbieter liefert ein Korrekturpaket, ohne dass der Benutzer eine vollständige Neuinstallation durchführen muss.
- Web-Bundles auf App-Ebene: In einer Hybrid-App können JavaScript, CSS, Texte, Konfigurationen oder Assets innerhalb einer installierten Binärdatei aktualisiert werden, während die native Hülle unverändert bleibt.
Die Zahlen zu iOS 7 sind nützlich, weil sie Reichweite belegen, nicht nur Theorie. AppleInsider berichtete über Apples Zahlen, die eine Adoption von 87 % zeigten, während Android 4.4 KitKat damals noch hinterherhinkte. Sobald ein Release über einen Netzwerkkanal verfügbar ist, kann eine große installierte Basis ohne physisches Eingreifen wechseln, sofern das Gerät kompatibel, verbunden und unterstützt ist.
Die Skalierung wächst weiter. Apples US-Ökosystembericht 2024 beziffert die App-Store-Auslieferungen auf durchschnittlich über 66 Milliarden App-Updates pro Woche weltweit und über 17 Milliarden pro Woche für Nutzer in den USA.. Diese Store-Updates sind nicht mit jeder Form von OTA identisch, zeigen aber, wie alltäglich die netzwerkbasierte Auslieferung geworden ist.
Wenn du einem Kollegen nur einen Satz wiederholen kannst, nimm diesen: Ein OTA-Update liefert Software über ein Netzwerk, verifiziert und aktiviert sie dann auf dem Gerät, sodass Nutzer weder ein Kabel noch einen Servicebesuch noch eine manuelle Neuinstallation brauchen.
Diese Definition zeigt auch die Grenzen einfacher Erklärungen. Das Herunterladen einer Datei ist nur ein Schritt. Ein Produktivsystem muss weiterhin entscheiden, welche Geräte welche Version erhalten, wann die Aktivierung sicher ist und was passiert, wenn die neue Version beim Start fehlschlägt.
Wie ein OTA-Update tatsächlich ein Gerät erreicht
Angenommen, dein Team veröffentlicht um 9 Uhr morgens einen Fix. Das Gerät eines Nutzers weiß das nicht von selbst. Der Updater muss einen Server fragen, ob eine neue Version existiert, das Paket abrufen, nachweisen, dass es intakt und vertrauenswürdig ist, und erst dann die App oder das System darauf umstellen.
Stell dir ein versiegeltes Paket vor, das einem Pförtner übergeben wird. Der Pförtner prüft das Etikett, bestätigt den Absender und verwahrt das Paket sicher. Er reißt nicht deine Wohnung auseinander, während du noch darin lebst. Die Aktivierung erfolgt zu einem kontrollierten Zeitpunkt, nachdem die Lieferprüfungen bestanden sind.
Die vier Phasen
- Prüfen: Das Gerät kontaktiert einen Update-Server und fragt ab, ob eine Version für seinen aktuellen Build, sein Modell oder seinen Kanal verfügbar ist.
- Download: Das Paket wird über das Netzwerk übertragen, oft im Hintergrund. Kleinere Payloads zählen hier, weshalb Teams darauf achten, wie Delta-Updates die Payload-Größe reduzieren, statt unveränderte Dateien erneut zu senden.
- Verifizierung: Das Gerät prüft Integrität und Identität, bevor etwas ausgeführt wird. Das ist ein Sicherheits-Gate, kein Papierkram.
- Aktivierung: Die neue Software wird bei einem Neustart oder einem kontrollierten Lifecycle-Punkt aktiviert, danach bestätigen Health Checks, dass sie korrekt gestartet wurde.
Der System-Updater von Android zeigt, warum Download und Aktivierung nicht zu einem riskanten Schritt zusammengefasst werden sollten. In der A/B-System-Update-Architektur von Android schreibt der Updater in einen inaktiven Slot, während der laufende Slot weiterläuft; beim Neustart schaltet die Boot-Control die Slots um. Falls das neue System nicht startet, kann das Gerät den zuvor funktionierenden Slot beibehalten oder darauf zurückkehren.
Moderne Android 11 und neuere Geräte nutzen Virtual A/B mit komprimierten Snapshots, wobei boot-kritische Partitionen eine slot-ähnliche Redundanz behalten und größere dynamische Partitionen Snapshots nutzen, um den Speicherbedarf zu senken. Android empfiehlt zudem das Scheduling im Hintergrund während Leerlaufzeiten, idealerweise über Wi-Fi. Das minimiert Unterbrechungen und Netzwerkkosten – wichtig, wenn Ihre Nutzer nicht alle im Büro mit schnellem WLAN sitzen.
Eine Hybrid-App muss nicht die Android-Partitionen kopieren, um von ihnen zu lernen. Übernimm das Prinzip: Halte das aktuelle Bundle am Laufen, während das nächste heruntergeladen wird, verifiziere es vor der Aktivierung, wechsle an einem sicheren Startpunkt und halte eine bekannt funktionierende Version bereit, falls der Start fehlschlägt. Wenn du diese vier Phasen auf ein Whiteboard zeichnest, verstehst du bereits mehr als eine Demo, die einfach nur Dateien beim Eintreffen überschreibt.
Was ein OTA-Update in einer Hybrid-App ändern kann und was nicht
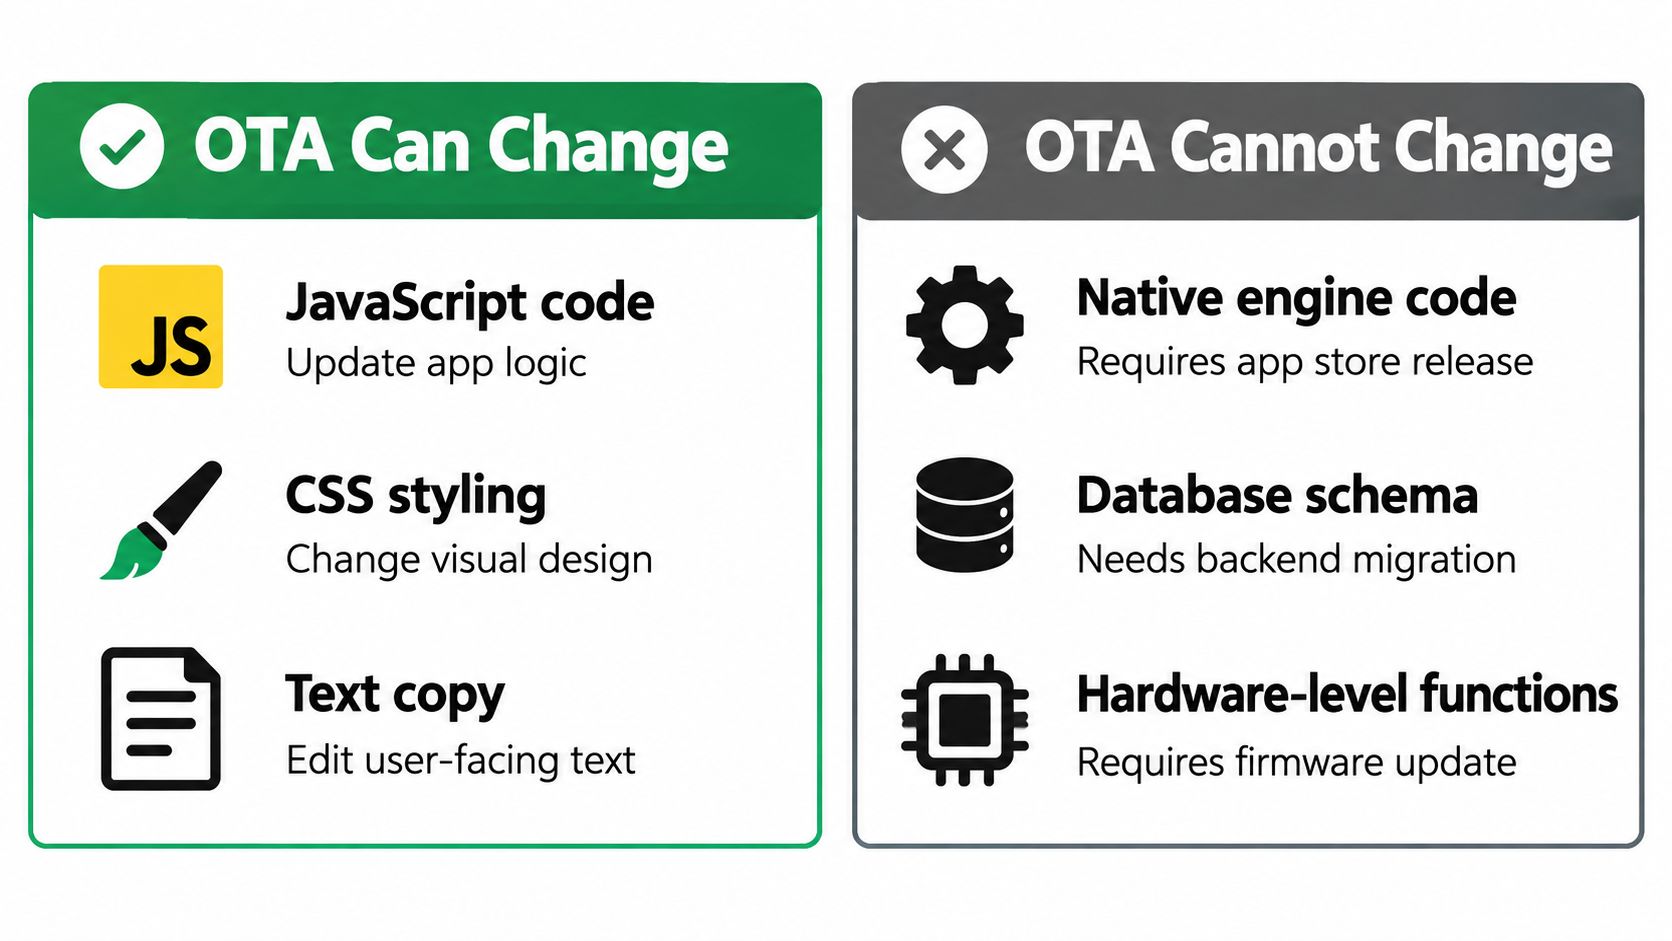
Hier geraten Teams in Schwierigkeiten. In einer App im CapacitorJS-Stil enthält die installierte Binary eine native Shell und einen Web-Layer. OTA kann diesen Web-Layer normalerweise aktualisieren. Die Shell drumherum kann es nicht neu bauen.
Stelle bei jedem Ticket eine Frage. Ist das eine Änderung an Content und Logik, oder ist es eine Änderung nativer Funktionen? Ein JavaScript-Bugfix, überarbeiteter Text, eine CSS-Korrektur, ein Konfigurationswert oder ein ausgetauschtes Asset deutet auf OTA hin. Ein neues Native-Plugin, eine geänderte native Library, eine neue Permission, ein SDK-Upgrade oder eine Änderung am Kernzweck der App deuten auf eine neue App-Store- oder Google-Play-Binary hin.
Warum die Plattformregeln diese Grenze ziehen
Apple schränkt heruntergeladenen interpretierten code dahingehend ein, dass er keine Features oder Funktionalität der App einführen oder ändern darf. Google verbietet heruntergeladenen ausführbaren code wie DEX, JAR oder native Shared Libraries, mit einer Ausnahmeregelung für code wie JavaScript. Expos Erklärung zu Over-the-Air-Updates rahmt diese Grenze zwischen JavaScript-Delivery und nativen Änderungen ein, und es ist eine nützliche Art, Arbeit zu klassifizieren, bevor jemand einen Fix am selben Tag verspricht.
Deshalb haben Architekturentscheidungen, die früh getroffen werden, lange Auswirkungen. Wenn ihr noch an eurem Stack entscheidet, ist das Lesen über nativ oder hybrid für australische Unternehmen eine hilfreiche Erinnerung daran, dass das Delivery-Modell der App-Struktur folgt. Hybrid bietet euch eine austauschbare Web-Schicht, aber diese Bequemlichkeit existiert nur, weil die native Grenze stabil bleibt.
Understanding wie Capacitor Web und native code verbindet, macht die Grenze konkret. Ihr JavaScript ruft Funktionen auf, die die geprüfte native Ebene bereits bereitstellt. OTA kann den Aufrufer ändern. Es kann keine neue native Funktion darunter erfinden.
Praktische Regel: Wenn der Fix etwas benötigt, für das die installierte Binärdatei nie gebaut wurde, ist er kein OTA-Kandidat, egal wie dringend es sich anfühlt.
Regulierte Teams sollten diese Regel schriftlich festhalten, statt sich im Incident-Channel auf das Gedächtnis zu verlassen. Zahlungen, Berechtigungen, Datenschutzverhalten und der Kernzweck verdienen besondere Aufmerksamkeit. Ein OTA-Mechanismus ersetzt keine Release-Governance, und ein schneller Kanal, der für die falsche Art von Änderungen genutzt wird, schafft Compliance-Risiko schneller als Erleichterung.
OTA-Updates vs. Store-Updates auf einen Blick
Du musst dich nicht dauerhaft für einen Weg entscheiden. Die meisten Produktionsteams nutzen beides: OTA übernimmt häufige kleine Fixes, Store-Releases decken größere Funktionsänderungen ab. Die Wahl fällt pro Release, je nachdem, was sich geändert hat.
| Dimension | OTA-Update | Store-Update |
|---|---|---|
| Tempo | Schnell, sobald Pipeline, Signing und Channels stehen | Langsamer, weil Submission und Review dazwischenliegen |
| Umfang der Änderung | JavaScript, CSS, Texte, Config und Assets | Native code, Plugins, Permissions, SDKs und Kernfunktionen |
| Governance-Aufwand | Dein Team verantwortet Targeting, Audit und Rollback-Kontrollen | Der Store prüft, aber Testing und Rollout liegen bei dir |
| Review-Anforderung | Kein neues Binary-Review für berechtigte Web-Layer-Änderungen | Neues Binary erfordert Einreichung bei App Store oder Google Play |
| Rollback | Kann zu einem vorherigen Bundle zurückrollen, falls dein Updater dies unterstützt | Erfordert meist ein weiteres genehmigtes Binary oder einen Stopp des Phased Release |
| Idealer Einsatz | Dringende, berechtigte Fixes und Content-Korrekturen | Capability-Änderungen und Plattform-Upgrades |
Transparente Release Notes helfen Nutzern, beiden Wegen zu vertrauen, und der Formbricks Changelog ist ein gutes Beispiel dafür, wie ein Produktteam veröffentlichte Änderungen über die Zeit hinweg öffentlich kommunizieren kann. Dein interner Audit-Trail ist dabei genauso wichtig, besonders wenn der Support fragt, welche User welches Bundle erhalten haben.
Wenn du die tiefergehenden Abwägungen brauchst, App Store vs. direkte Updates für Entwickler beleuchtet die Entscheidung aus der Sicht eines Release Managers. Kurz gesagt: Wähle OTA für Geschwindigkeit im Web-Layer, wähle den Store für nativen Scope – und zwinge keinen Kanal dazu, die Aufgaben des anderen zu übernehmen.
Der Security Stack für sichere OTA Updates
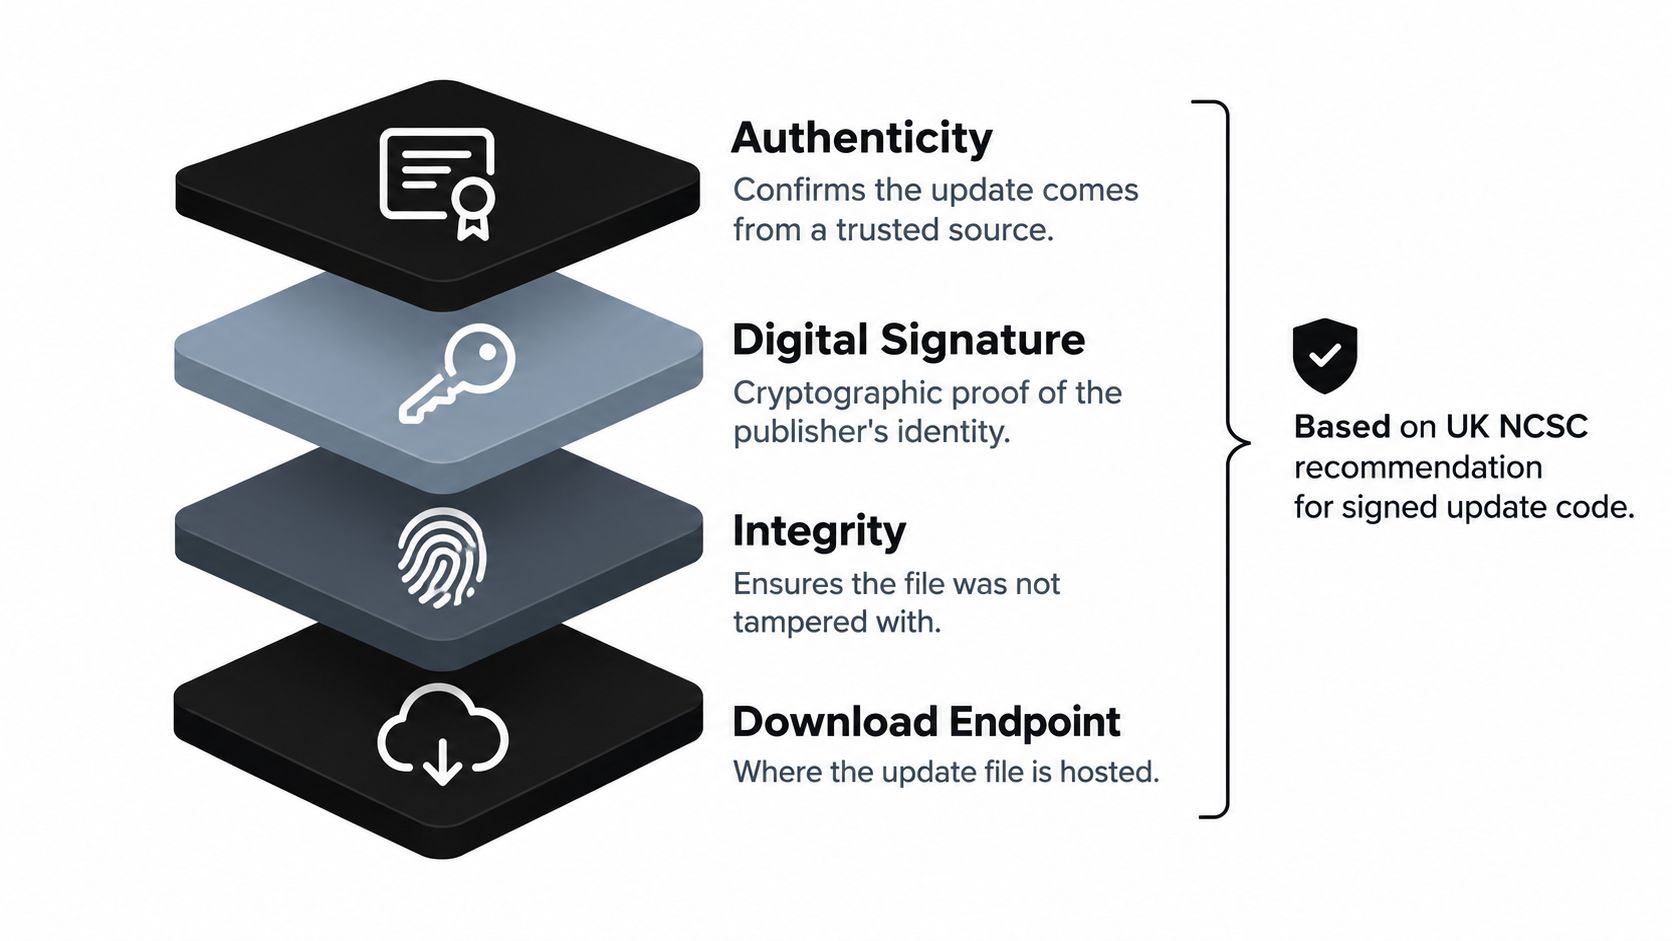
„Wir pushen einfach nur eine Datei auf die Phones“ sollte dich nervös machen. Ein sicheres OTA-Update ist kein Download-Endpunkt. Es ist ein Authentizitäts- und Integritätsprotokoll das beweist, wer ein Bundle veröffentlicht hat, dass es nicht modifiziert wurde und dass es auf diesem Gerät ausgeführt werden darf.
Das UK National Cyber Security Centre empfiehlt, code digital mit dem privaten Key des Entwicklers zu signieren, damit das empfangende Gerät den vertrauenswürdigen Issuer verifizieren und Manipulationen erkennen kann. Diese Empfehlung erfordert echte operative Arbeit. Du brauchst Public Key Infrastructure, Certificate Lifecycle Management und einen ernsthaften Schutz für deine Signing Credentials. Wenn ein Angreifer deinen Signing Key stiehlt, wird dein Updater zu seinem eigenen Distribution-Channel.
Die Kontrollen, die ineinandergreifen
Beginne bei einer CapacitorJS-App mit diesen Kontrollen und behandle sie als ein System, nicht als Menü.
- Signierte Bundles und Verifizierung vor der Aktivierung: Das Gerät lehnt Pakete mit nicht passender Signatur ab, was unbefugten Austausch verhindert. Das solltest du verstehen, Signaturprüfung für Live Updates bevor du dies in deine CI einbindest.
- Manifest-Metadaten und unveränderliche Versions-IDs: Jedes Bundle gibt an, was es ist, was es enthält und welche Native-Runtime-Versionen es unterstützt.
- Verschlüsselter Transport: Pakete werden über geschützte Verbindungen übertragen, üblicherweise HTTPS bei der Auslieferung von System-Updates.
- Kompatibilitätsrichtlinie: Ein Web code für ein neueres natives Plugin darf niemals in einer älteren Binary geladen werden, die es nicht unterstützt.
- Staged Channels und Rollback: Ein limitierter Rollout begrenzt den Blast Radius, und fehlgeschlagene Start- oder Health-Checks können eine Rückkehr zum vorherigen Bundle auslösen.
Achte auf die Kausalkette. Signing verhindert Substitution. Kompatibilitätsbeschränkungen verhindern das Laden nicht unterstützter code. Staged Rollout begrenzt, wie viele Nutzer einen Defekt sehen. Telemetry liefert dir Beweise, um das Release zu stoppen oder rückgängig zu machen. Entferne ein Glied, und die anderen werden schwächer.
Die Plattform-Policy liegt über diesem technischen Stack. Apple gibt an, dass eingereichte Apps und Updates der App Store-Prüfung unterliegen, und seine Richtlinien beschränken alternative Update-Mechanismen für Mac App Store-Apps. Dein Security-Design und deine Policy-Prüfung gehören daher in dasselbe Gespräch, bevor das erste Production-Bundle ausgeliefert wird.
Warum Fehlerbehandlung das eigentliche OTA-Problem ist
Das Veröffentlichen ist der einfache Teil, den man demonstrieren kann. Der eigentliche Aufwand besteht darin, eine sichere Adoption auf Geräten zu beweisen, die man nicht kontrolliert. Nutzer gehen offline, Downloads werden unterbrochen, Bundles treffen auf inkompatible Binaries, und manche öffnen die App nie wieder.
Die Android-Fragmentierung macht das konkret. Eine Studie aus 2026 analysierte 567.000 Datensätze zu Sicherheitsupdates von 2014 bis 2024, die 904 Geräte von acht großen Herstellern in 98 Ländernumfasste, mit einem zugrunde liegenden Datensatz von 542.000 eindeutigen Update-Datensätzen in 97 Ländern und bei 109 Carriern. Sie identifizierte 122 Geräte oder Update-Tracks mit monatlicher Unterstützung, 294 mit quartalsweiser Unterstützung und 125 mit halbjährlicher Unterstützung. Das ist keine einheitliche Flotte. Das ist ein sich veränderndes Flickwerk.
Die OTA-Dokumentation von Android selbst trennt Betriebssystem-Updates von von Nutzern installierten Google Play-Apps, was unterstreicht, dass OTA kein universeller Mechanismus mit garantierter Abdeckung ist. Ihre App existiert in dieser Heterogenität. Hersteller, Carrier, OS-Versionen, Konnektivität und Nutzungsgewohnheiten bestimmen alle, ob ein Release ankommt.
Was Erfolg wirklich bedeutet
Definiert Erfolg nicht als „Datei wurde zugestellt“. Verfolgt die gesamte Kette pro Gerät.
- Download-Rate: Welche Zielgeräte haben das Bundle abgerufen, und welche hängen noch aus?
- Installations- und Startrate: Wurde das Bundle aktiviert, und startete die App damit?
- Crash- und Health-Signale: Scheiterte der Start oder veränderten sich die Fehlerquoten nach der Aktivierung?
- Rollback-Häufigkeit: Wie oft kehrten Geräte zur vorherigen Version zurück, und warum?
Dieser letzte Metrik ist der Grund, warum was Rollback in einem live update-System bedeutet verdient die Aufmerksamkeit von Produktmanagern, nicht nur von Entwicklern. Rollback ist kein Eingeständnis, dass OTA gescheitert ist. Es ist der Sicherheitsmechanismus, der es dir erlaubt, Geschwindigkeit zu nutzen, ohne die gesamte Nutzerbasis auf ein einziges Bundle zu setzen.
Dazu kommt ein menschlicher Aspekt. Studien zu Android-Upgrades zeigten, dass verzögerte Upgrades App-Downloads und Bewertungen deutlich senken können, während häufige Wartung diese Rückgänge nur teilweise ausgleicht. Apps mit Werbung und übermäßigen Berechtigungen waren eher von verzögerten Upgrades betroffen. Vertrauen, Berechtigungen, Netzwerkbedingungen und wahrgenommenes Risiko beeinflussen die Akzeptanz. Alle sofort auf die neueste Version zu zwingen, ist nicht immer ein Produktvorteil.
Targeting hilft dir, intelligent zu reagieren. Segmentiere nach App-Version, Gerät, Region, Channel oder Kunde. Beobachte eine kleine Kohorte, vergleiche ihren Zustand mit dem vorherigen Bundle und weite den Rollout dann aus oder ziehe ihn zurück. Steuere auch die Mobilfunkbandbreite, denn ein Fix, der Nutzer auf Verbindungen mit Datenlimit überrascht, kann Vertrauen beschädigen, selbst wenn code korrekt ist.
Praktische OTA-Rollout-Checkliste für App-Teams
Nutze diese Abfolge am Montagmorgen und passe die Genehmigungsschritte an dein Risikoprofil an.
- Klassifiziere die Änderung: Stelle sicher, dass es sich um Web-Layer-Content oder -Logik handelt und nicht um native Funktionen, Berechtigungen, SDK oder Kernzwecke.
- Baue und signiere das Bundle: Füge Manifest-Metadaten, eine unveränderliche Versionskennung und einen unterstützten nativen Versionsbereich hinzu.
- Veröffentliche zuerst in einem begrenzten Channel: Starten Sie mit einem internen, Beta- oder kundenspezifischen Stream statt mit der vollen Produktion.
- Beobachten Sie definierte Health-Signale: Adoption, Launch-Erfolg, Crashes und Fehler entscheiden über den Rollout, nicht Optimismus.
- Stufenweise ausrollen: Erweitern Sie nur, wenn die frühe Kohorte in Ihrem vereinbarten Zeitfenster gesund bleibt.
- Halten Sie das vorherige Bundle warm: Automatisches Rollback nach fehlgeschlagenem Start oder Health Checks sollte getestet, nicht vorausgesetzt werden.
- Beantworten Sie Governance-Fragen frühzeitig: Teams aus Fintech, Healthcare und E-Commerce sollten Audit-Logging, regionale Datenresidenz, Änderungsfreigabe und Incident Response klären, bevor sie OTA für zahlende Kunden aktivieren.
Tools wie Capgo decken Teile dieser operativen Ebene für Capacitor-Apps ab, einschließlich signierter Bundles, kanalbasierter Rollouts, Logs pro Gerät und Rollback. Was Sie auch einführen, prüfen Sie, ob es die oben genannten Kontrollen unterstützt und zu Ihrem Review-Prozess passt.
Wenn Ihre Capacitor-App JavaScript-, CSS-, Copy-, Config- oder Asset-Fixes benötigt, die ausgeliefert werden müssen, ohne auf eine neue Store-Binary zu warten, Capgo bietet Ihnen signierte Bundles, gezielte Channels, Observability pro Gerät und automatischen Rollback-Schutz. Besuchen Sie Capgo, um Ihren ersten Staged Channel einzurichten, einen Rollback in einer sicheren Kohorte zu testen und Ihren nächsten dringenden Fix zu einem kontrollierten Release statt zu einem Glücksspiel zu machen.





