

OTAアップデートとは、物理的な接続やストアからの再インストールではなく、ネットワーク経由でデバイスに配信されるソフトウェアのことです。2013年9月のAppleのiOS 7リリースは、大規模環境でそれがなぜ重要かを示しました。当時、 App Storeユーザーの87%が 約6ヶ月後にインストールし、 11%はiOS 6のまま残り、や 1%は18ヶ月以上前のバージョンを使用していました。.
バグが本番で出ている、ストア審査がまだ先に感じる、あるいは同僚に「OTAでプッシュすればいい」と言われた——そんな理由で調べているのでしょう。その助言は正しい場合もありますが、一部の変更に限ります。この仕組みが何を置き換えられて何を置き換えられないかを知らないと、必要のないバイナリを待ったり、プラットフォームに拒否される修正を出そうとしたりすることになります。
目次
- OTAアップデートとは何か?(分かりやすい解説)
- OTAアップデートがデバイスに届く仕組み
- ハイブリッドアプリでOTAアップデートが変更できるもの・できないもの
- OTAアップデート vs ストアアップデート比較
- OTAアップデートを安全にするセキュリティスタック
- 失敗時の対応がOTAの本当の課題である理由
- アプリケーションチームのための実践的OTAロールアウト・チェックリスト
OTAアップデートとは何か?(分かりやすい解説)
OTAアップデートとは、 ネットワーク経由で届くソフトウェア ケーブル接続、サイドロード、サービスセンターへの持ち込みではなく届きます。デバイスはパッケージを探し、ダウンロードして検証し、新しいバージョンを有効化します。スマートフォンをラップトップに接続したり、技術者に渡したりする必要はありません。
わかりやすい例えは、倉庫まで取りに行く代わりに自宅配送を使うことです。荷物には依然として正しい住所、封をされた箱、そして本当に自分宛てか確認する人が必要です。OTAは輸送ルートを変えるだけで、チェックをなくすわけではありません。だからこそ OTAは単一の技術ではなく、配信パターンです.
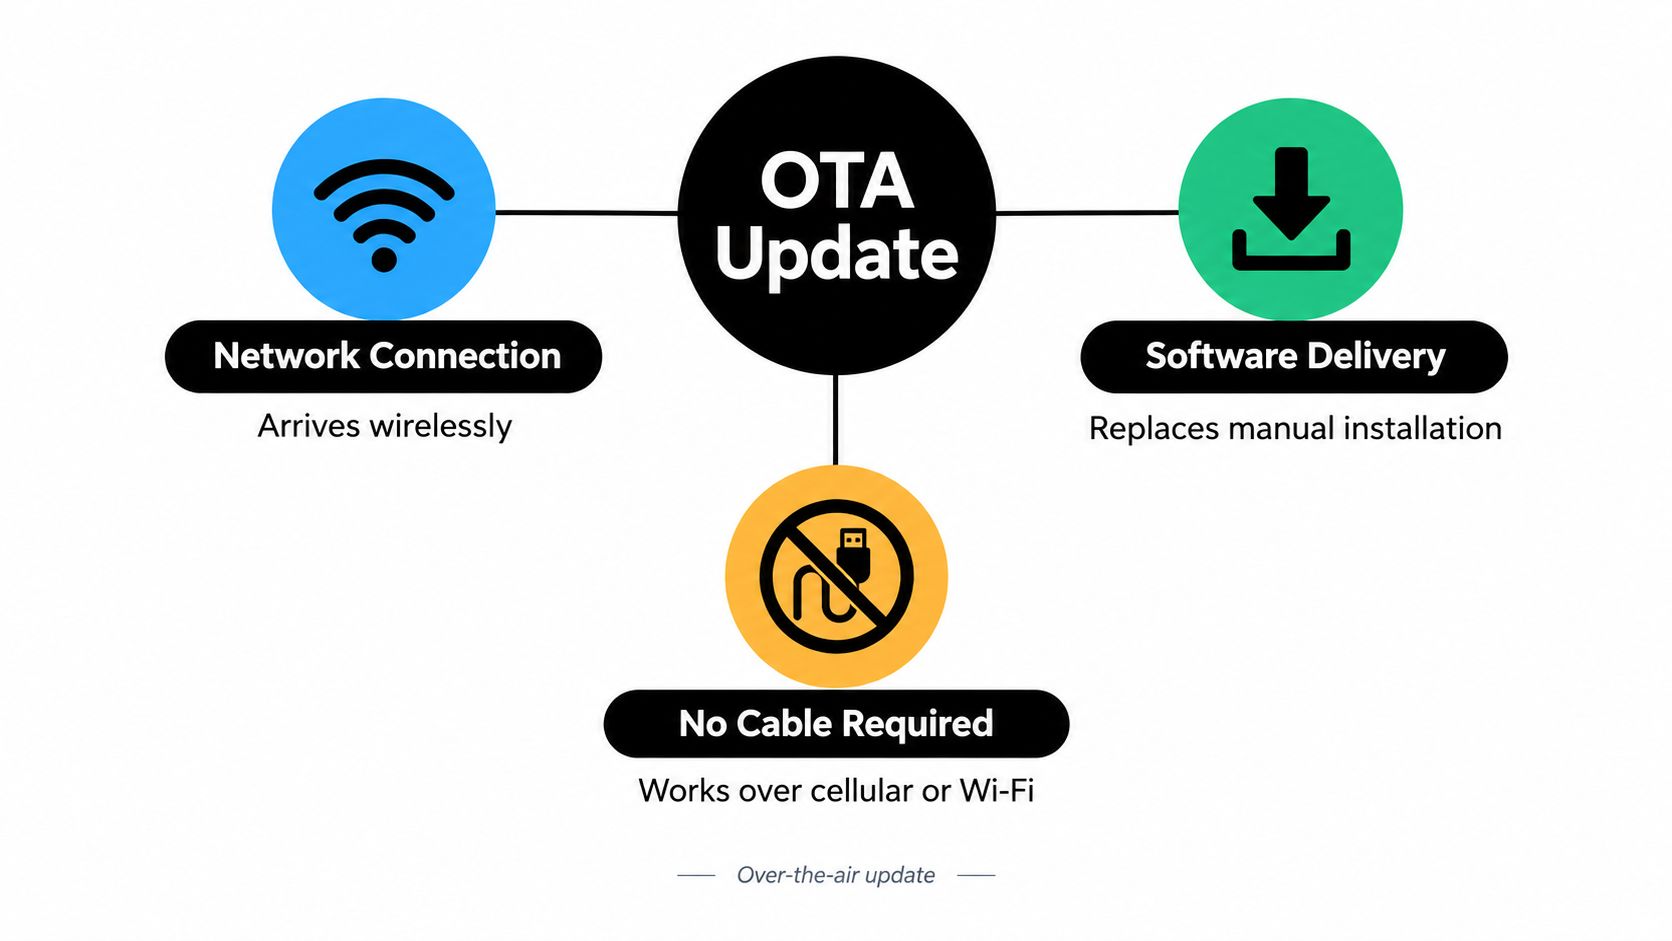
すでに知っている3つのバージョン
スタックの異なるレベルで同じパターンが見られます。これらのレベルを混同することが、多くの誤解の始まりです。
- OSリリース: iOSのアップグレードやAndroidのシステムバージョンが配信され、インストールされると、デバイスは新しいシステムで再起動されます。
- セキュリティパッチ: プラットフォームベンダーが、ユーザーによる完全な再インストールを必要とせずに修正パッケージを配信します。
- アプリレベルのWebバンドル: ハイブリッドアプリでは、インストール済みバイナリ内のJavaScript、CSS、コピー、設定、アセットなどを、ネイティブシェルを変更せずに更新できます。
iOS 7の数値は、理論ではなくリーチ(到達率)を証明するため有用です。 AppleInsiderは、Android 4.4 KitKatが当時遅れていた中、Appleの87%という普及率を示す数値を報告しました。ネットワークチャネルを通じてリリースが利用可能になると、デバイスが互換性を持ち、接続されており、サポートされている場合、物理的な介入なしに大規模なインストールベースが移行できます。
規模は拡大を続けています。 Appleの2024年米国エコシステムレポートによると、App Store経由の配信は世界中で週平均660億件以上のアプリ更新、米国ユーザーでは週170億件以上となっています。こうしたストア更新はOTAのあらゆる形態と同一ではありませんが、ネットワーク経由の配信がどれほど日常的になったかを示しています。
チームメイトに一言伝えるなら、この一文を使いましょう。OTA更新はソフトウェアをネットワーク経由で配信し、デバイス上で検証・有効化するので、ユーザーはケーブルも、サービスへの持ち込みも、手動での再インストールも必要ありません。
この定義は、単純な説明の限界も示しています。ファイルのダウンロードはあくまで一歩に過ぎません。本番システムでは、次のことを決める必要があります どのデバイスにどのバージョンを配信するか、いつ有効化して安全か、そして新しいバージョンが起動時に失敗したらどうなるかです。
OTAアップデートがデバイスに届く仕組み
チームが午前9時に修正を公開したとします。ユーザーのデバイスが魔法のようにそれを知るわけではありません。アップデータはサーバーに新しいバージョンの有無を問い合わせ、パッケージを取得し、それが無傷で信頼できることを確認し、その上で初めてアプリやシステムを切り替えます。
ビルのコンシェルジュに封筒を預けるイメージです。コンシェルジュはラベルを確認し、差出人を照合して、安全な場所に保管します。住人がいる間に部屋を壊したりはしません。配送チェックが完了した、管理されたタイミングでアクティベーションが行われます。
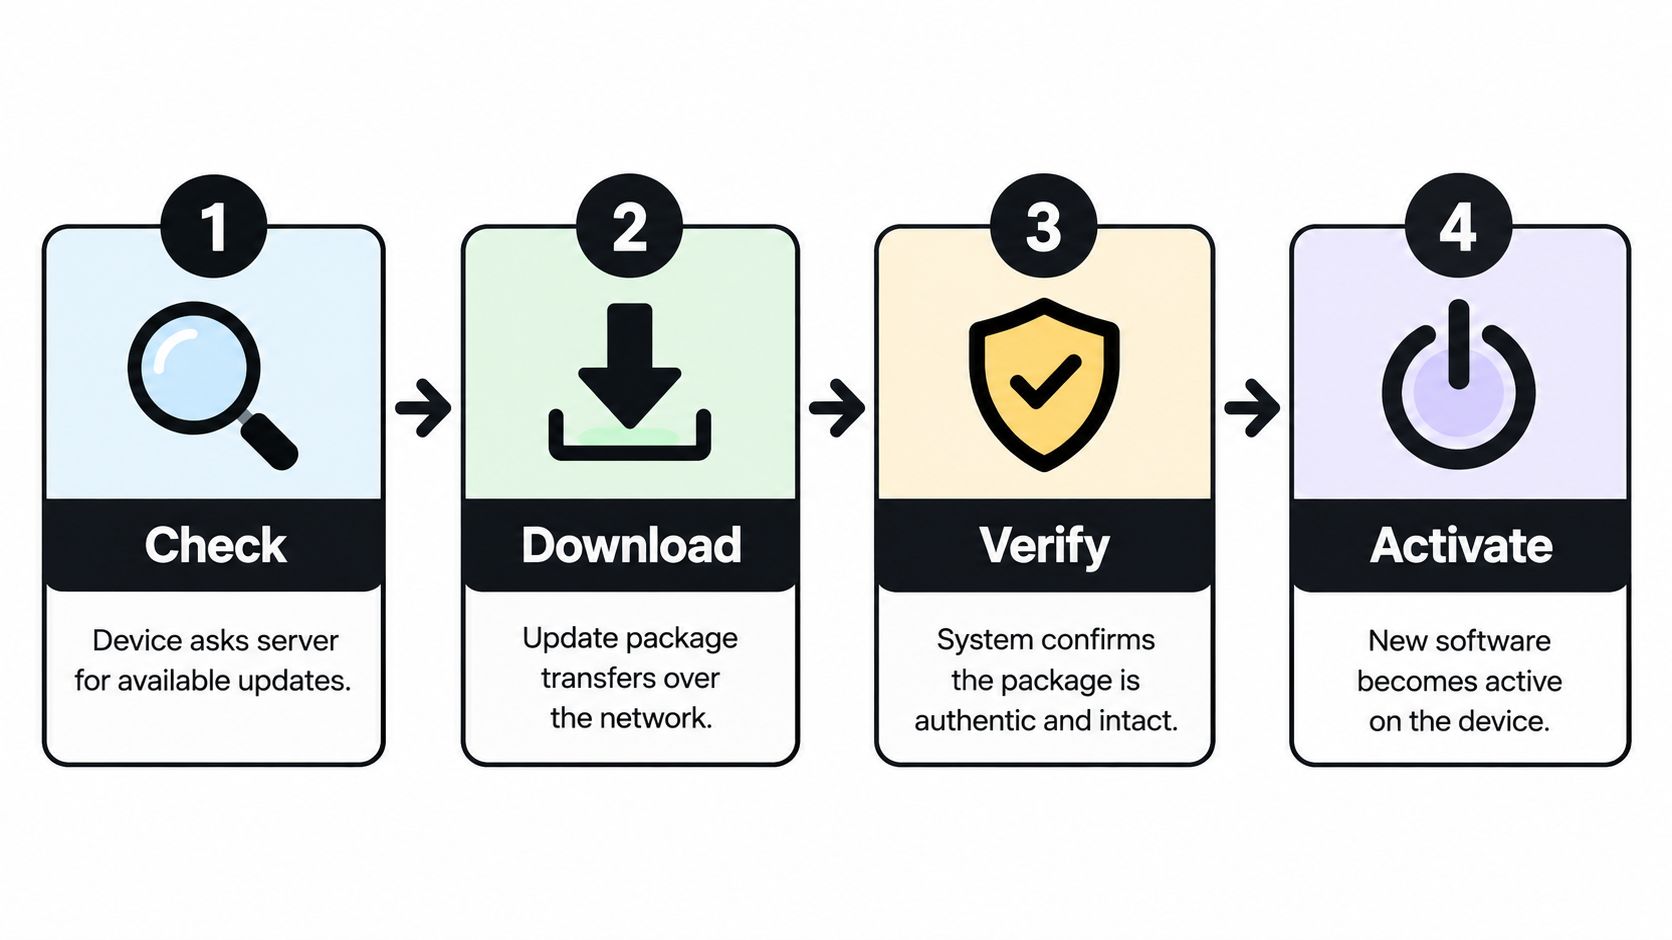
4つのステージ
- 確認: デバイスが更新サーバーに接続し、現在のビルド、モデル、またはチャネルに対して利用可能なバージョンがあるかを確認します。
- ダウンロード: パッケージはネットワーク経由で転送され、多くの場合バックグラウンドで実行されます。ここではペイロードのサイズが重要であり、そのためチームは~を重視します。 delta updatesでペイロードサイズを削減する方法 変更されていないファイルを再送する代わりに、
- 確認事項: デバイスは何かが実行される前に整合性と身元を確認します。これは単なる手続きではなく、セキュリティゲートです。
- 有効化: 新しいソフトウェアは再起動時または制御されたライフサイクルポイントで有効になり、その後ヘルスチェックで正しく起動したことを確認します。
Androidのシステムアップデーターは、ダウンロードと有効化を1つの危険なステップにまとめるべきでない理由を示しています。 AndroidのA/Bシステムアップデートアーキテクチャでは、実行中のスロットを稼働させたまま、アップデーターが非アクティブなスロットに書き込みを行い、再起動時にブートコントロールがスロットを切り替えます。新しいシステムが起動に失敗した場合、デバイスは以前動作していたスロットを保持するか、そのスロットに戻ることができます。
モダンな Android 11以降のデバイスでは、圧縮スナップショットを使うVirtual A/Bが採用されており、ブートに不可欠なパーティションはスロットのような冗長性を維持し、より大きな動的パーティションはスナップショットを使用してストレージのオーバーヘッドを削減します。また、Androidはアイドル時、かつ可能な限りWi-Fi環境でのバックグラウンドスケジューリングを推奨しています。これにより、ユーザー全員が高速なオフィスWi-Fiの前に座っているわけではない状況でも、中断やネットワークコストを抑えられます。
ハイブリッドアプリは、Android のパーティションをそのままコピーして学ぶ必要はありません。原則だけ借りればいいのです。次のバンドルをダウンロードしている間も現在のバンドルを動かし続け、有効化前に検証し、安全な起動ポイントで切り替え、起動に失敗したときのために正常動作が確認済みのバージョンを用意しておく。この4つの段階をホワイトボードに描けば、届いたファイルをただ上書きするだけのデモより、はるかに深く理解していることになります。
ハイブリッドアプリでOTAアップデートが変更できるもの・できないもの
ここでチームはつまずきがちです。CapacitorJSスタイルのアプリでは、インストールされたバイナリにネイティブシェルとWebレイヤーが含まれます。OTAでは通常、そのWebレイヤーを更新できます。しかし、それを囲むシェルを再構築することはできません。
AIに質問 コンテンツやロジックの変更ですか、それとも ネイティブ機能の変更ですか?JavaScriptのバグ修正、コピーの修正、CSSの修正、設定値の変更、アセットの差し替えはOTAに向いています。新しいネイティブプラグイン、ネイティブライブラリの変更、新しい権限、SDKのアップグレード、アプリの根本的な目的の変更は、新しいApp StoreまたはGoogle Playバイナリに向いています。
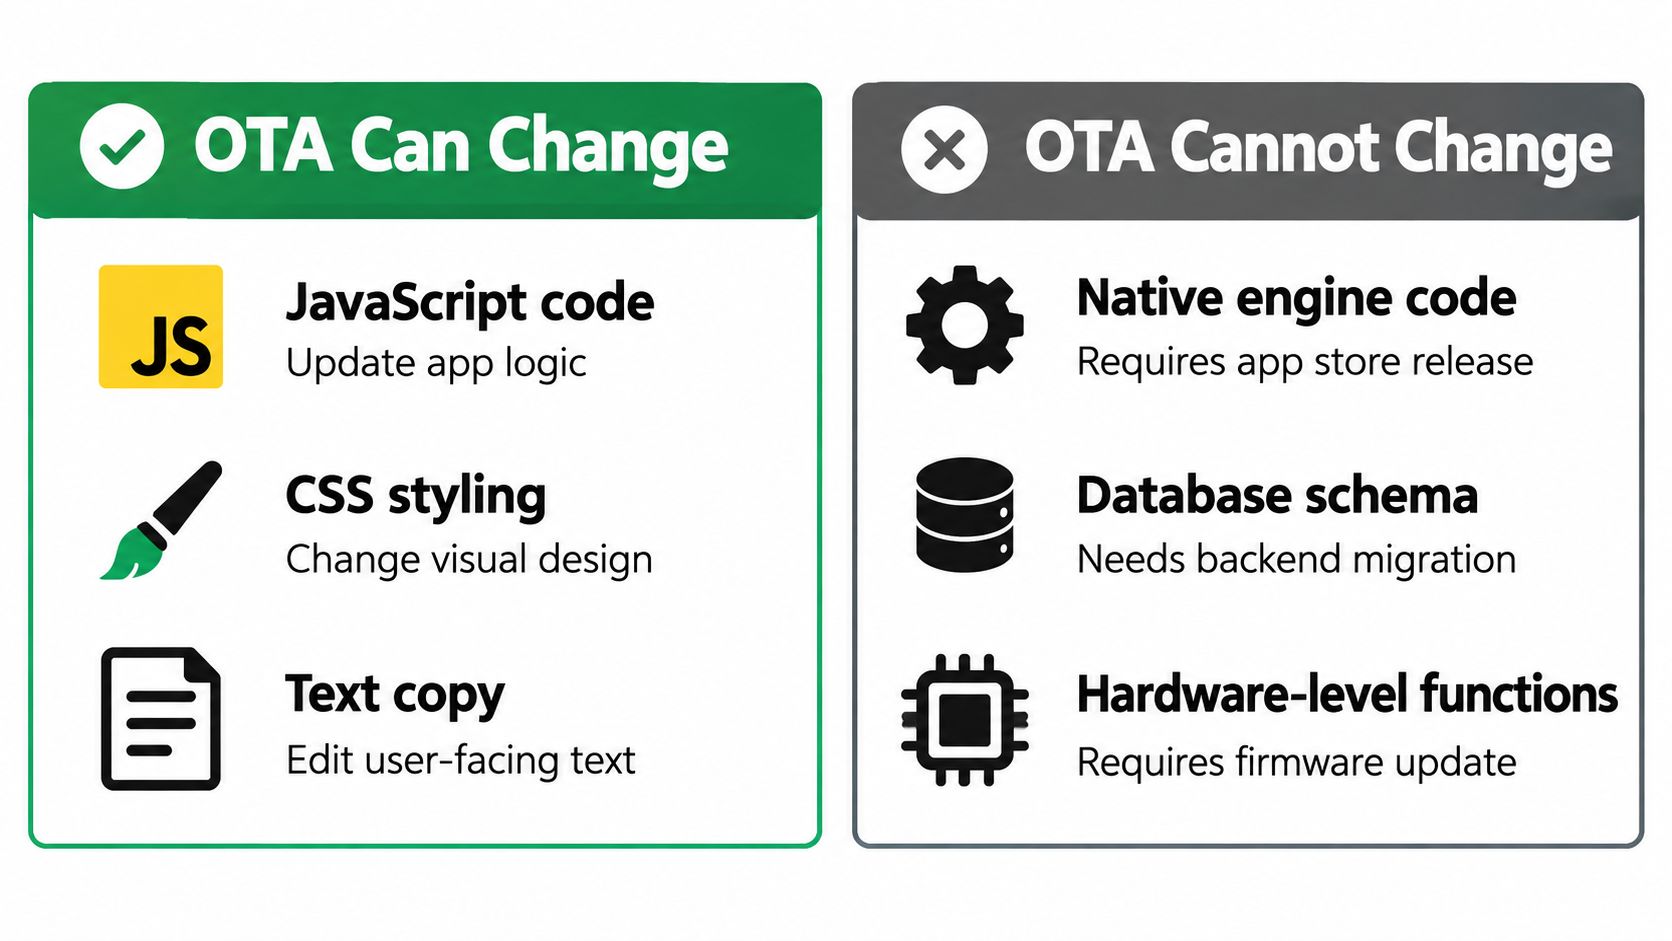
プラットフォームの規約が境界線を引く理由
Appleは、ダウンロードされた解釈型codeによるアプリの機能や動作の追加・変更を制限しています。Googleは、codeなどのダウンロード可能な実行可能コードを禁止しています。 DEX、JAR、ネイティブ共有ライブラリただし、JavaScriptなどのcodeについてはインタープリターベースの例外があります。 ExpoのOTA更新に関する解説は、JavaScript配信とネイティブ変更の境界を明確にしています。、そして、誰かが「当日修正」を約束する前に作業を分類する上で有用な視点です。
初期のアーキテクチャ選択が長期的な影響を持つ理由もここにあります。スタックの選定中なら、 オーストラリアの企業におけるネイティブ vs ハイブリッド という記事は、デリバリーモデルはアプリ構造に従うという良いリマインダーになります。ハイブリッドは置換可能なWebレイヤーを提供しますが、その利便性はネイティブ境界が安定しているからこそ成立します。
理解 Capacitor がWebとネイティブの code をどう橋渡しするかについての 境界を明確にします。JavaScript は、レビュー済みのネイティブレイヤーがすでに公開している機能を呼び出します。OTA は呼び出し側を変更できますが、その下に新しいネイティブ機能を新設することはできません。
実践的なルール: 修正に、インストール済みバイナリがそもそも対応していない機能が必要な場合、それがどれほど緊急であっても、OTA の対象にはなりません。
規制対象のチームは、このルールを明文化し、インシデント対応チャネルでの記憶に頼るべきではありません。決済、権限、プライバシーに関する動作、中核目的は特に慎重に検討すべきです。OTA の仕組みはリリースガバナンスを不要にするものではなく、誤った種類の変更に高速チャネルを使うと、安心を得るより先にコンプライアンスリスクが生まれます。
OTAアップデート vs ストアアップデート比較
どちらか一方の配信方法をずっと選び続ける必要はありません。多くのプロダクションチームは両方を使い、頻繁な小さな修正は OTA で吸収し、大きな機能変更はストアリリースで支えています。選択は変更内容に応じてリリースごとに行います。
| 比較項目 | OTA アップデート | ストアアップデート |
|---|---|---|
| スピード | パイプライン、署名、チャネルが整っていれば高速 | 申請と審査が挟まるため、時間がかかる |
| 変更の範囲 | JavaScript、CSS、テキスト、設定、アセット | ネイティブ code、プラグイン、権限、SDK、主要機能 |
| 管理コスト | ターゲット設定、監査、ロールバックの制御権はチームにあります | ストアが審査を行いますが、テストとロールアウトの責任は依然としてあなたにあります |
| 審査の要件 | 対象となるWebレイヤーの変更には、新しいバイナリの審査は不要です | 新しいバイナリには、App StoreまたはGoogle Playへの提出が必要です |
| ロールバック | アップデーターが対応していれば、以前のbundleにロールバック可能です | 通常、別の承認済みバイナリを用意するか、段階的リリースを停止する必要があります |
| 理想的なユースケース | 緊急の対象修正やコンテンツ修正 | 機能の変更やプラットフォームのアップグレード |
透明性の高いリリースノートはどちらの手法でもユーザーの信頼を得る助けとなり、 Formbricksの変更履歴 は、プロダクトチームがリリース済みの変更を継続的に公開して説明していく方法の好例です。社内の監査証跡も同じくらい重要です。特に、サポートが「どのユーザーがどのbundleを受け取ったか」を確認する場面では。
より深いトレードオフが必要なら、 App Storeか直接アップデートか:開発者向けの比較 をリリースマネージャーの立場から解説しています。一言で言えば、対象となるWebレイヤーのスピードを取るならOTA、ネイティブの範囲を取るならストアを選び、どちらのチャネルにも相手の役割を押し付けないことです。
OTAアップデートを安全にするセキュリティスタック
「ファイルを端末にプッシュするだけ」という考えには警戒すべきです。安全なOTAアップデートは、単なるダウンロードエンドポイントではありません。それは 真正性と完全性のプロトコル であり、誰がbundleを公開したか、改ざんされていないこと、そのデバイスで実行が許可されていることを証明するものです。
英国国家サイバーセキュリティセンター(NCSC)は、受信側のデバイスが信頼できる発行元を検証し、改ざんを検知できるよう、開発者の秘密鍵でアップデート code にデジタル署名することを推奨しています。この推奨には実際の運用作業が伴います。必要なのは、 公開鍵基盤(PKI)、証明書のライフサイクル管理、そして署名用認証情報の厳重な保護です。攻撃者に署名鍵を奪われれば、アップデーターは攻撃者の配信チャネルになります。
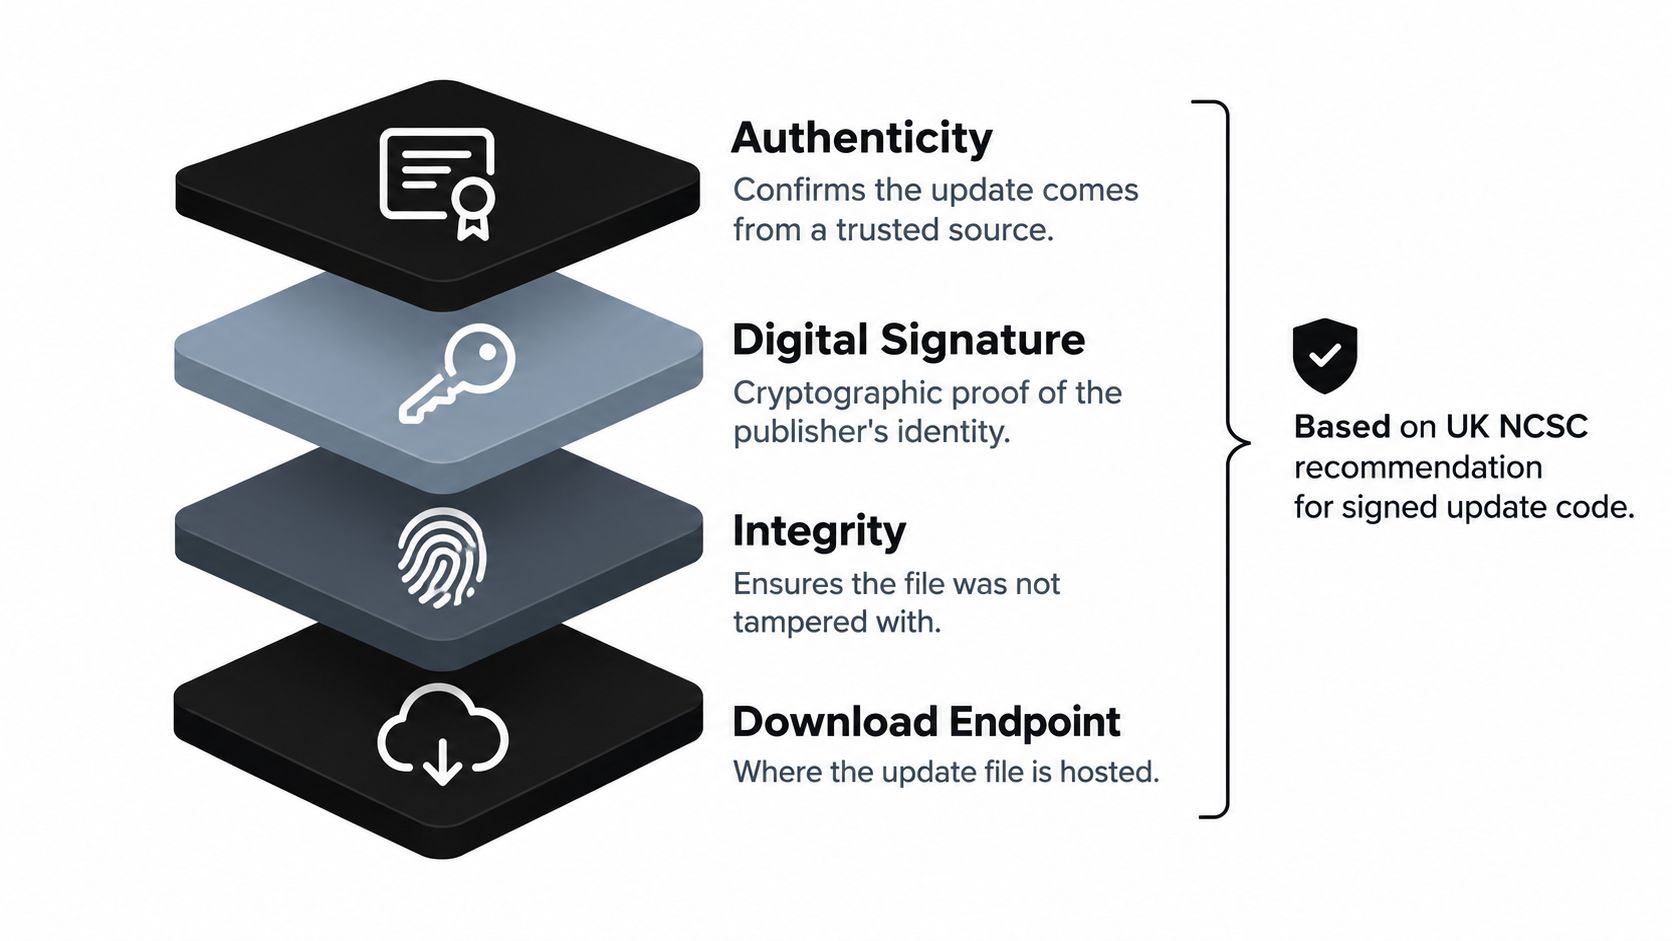
連携するコントロール群
CapacitorJSアプリでは、まずこれらのコントロールから始め、メニューのような選択肢ではなく一つのシステムとして扱ってください。
- 署名済みbundleとアクティベーション前の検証: 署名が一致しないパッケージはデバイスが拒否するため、不正な差し替えを防げます。その前に理解しておきたいのは、 Live Updateの署名検証 これをCIに組み込む前に。
- マニフェストのメタデータと不変のバージョン識別子: 各bundleには、それが何であるか、何を含むか、どのnative runtimeバージョンをサポートするかが明記されています。
- 暗号化されたトランスポート: パッケージは保護された接続で転送され、システムアップデートの配信では通常HTTPSが使われます。
- 互換性ポリシー: 新しいネイティブプラグイン用にビルドされた Web code は、それをサポートできない古いバイナリ内で読み込まれてはなりません。
- 段階的チャネルとロールバック: 段階的ロールアウトは影響範囲を限定し、起動失敗やヘルスチェックの失敗が発生した場合は、以前のバンドルへ戻すトリガーになります。
因果関係の連鎖に注目してください。署名は差し替えを防ぎます。互換性制約は非対応の code の読み込みを阻止します。段階的ロールアウトは欠陥に遭遇するユーザー数を制限します。テレメトリはリリースを停止・巻き戻しする判断材料を与えます。連鎖の輪を1つ外せば、他も弱くなります。
プラットフォームのポリシーは、その技術スタックの上に乗ります。 Appleは、提出されたアプリとアップデートは App Store のレビューを受けると明記しており、ガイドラインでは Mac App Store アプリの代替アップデート手段を制限しています。したがって、セキュリティ設計とポリシーレビューは、最初の本番バンドルをリリースする前に、同じ議論の場で扱うべきです。
失敗時の対応がOTAの本当の課題である理由
デモで示すなら、公開は簡単な部分です。管理下にないデバイスで安全に適用されることを証明するのが本当の仕事です。ユーザーはオフラインになり、ダウンロードは中断され、バンドルは互換性のないバイナリに当たり、二度とアプリを開かない人もいます。
Androidのフラグメンテーションはそれを具体的に示します。 2026年の研究は、2014年から2024年までの567,000件のセキュリティ更新記録を分析しました。対象は 98カ国にまたがる8つの主要メーカーの904台のデバイスで、基盤となるデータセットは 97カ国・109キャリアにわたる542,000件のユニークな更新記録。研究は 月次サポートのデバイスまたは更新トラック122件、四半期サポート294件、半年ごとのサポート125件を特定しました。これは均一なフリートではなく、流動的なパッチワークです。
AndroidのOTAドキュメント自体が、OSアップデートとユーザーがインストールしたGoogle Playアプリを区別しています。これは、OTAがカバレッジを保証する単一の万能な仕組みではないことを裏付けています。あなたのアプリはその多様性の中にあります。メーカー、キャリア、OSバージョン、通信環境、ユーザーの習慣がすべて、リリースが実際に届くかどうかを左右します。
成功の本当の意味
「ファイルが配信された」ことを成功と定義しないでください。デバイスごとに完全なチェーンを追跡してください。
- ダウンロード率: どのターゲットデバイスがbundleを取得し、まだ保留になっているのはどれですか?
- インストールと起動率: bundleは有効化され、アプリはそのbundleで起動しましたか?
- クラッシュとヘルスシグナル: 有効化後に起動失敗やエラー率に変化はありましたか?
- ロールバック頻度: デバイスはどのくらいの頻度で、なぜ前のバージョンに戻ったのか?
最後の指標こそが、 live update システムにおけるロールバックの意味が エンジニアだけでなくプロダクトマネージャーも注目すべき理由なのです。ロールバックはOTAの失敗を認めることではありません。全ユーザーを1つのbundleに賭けることなく、スピードを活かすためのセーフティメカニズムです。
人間側の複雑さもあります。Androidのアップグレードに関する調査では、アップグレードの遅延がアプリのダウンロード数や評価を大きく下げる可能性がある一方、頻繁なメンテナンスでもその低下を完全には補えないことが分かっています。また、広告や過剰な権限を持つアプリほどアップグレードが遅れる傾向がありました。信頼、権限、ネットワーク状況、そしてユーザーが感じるリスクが導入に影響します。全員を即座に最新バージョンへ強制移行することが、必ずしもプロダクトの勝ち筋とは限りません。
ターゲティングを使えば、賢く対応できます。アプリのバージョン、デバイス、リージョン、channel、顧客でセグメント化しましょう。小さなコホートを監視し、以前のbundleと健全性を比較してから、展開するか引き戻すかを判断します。モバイル回線の帯域幅にも配慮してください。従量制接続のユーザーを驚かせるような修正は、code が正しくても信頼を損なうことがあるからです。
アプリケーションチームのための実践的OTAロールアウト・チェックリスト
月曜の朝にこの手順を実行し、その後リスクプロファイルに合わせて承認ステップを調整してください。
- 変更内容を分類します: ネイティブ機能、権限、SDK、またはアプリの中核的な目的に関わる変更ではなく、Webレイヤーのコンテンツやロジックであることを確認してください。
- bundleをビルドして署名します: マニフェストのメタデータ、変更不可のバージョン識別子、対応するネイティブバージョン範囲を付与します。
- まずは限定的なチャネルに公開します: 本番環境全体ではなく、まずは社内用、ベータ版、または特定の顧客向けストリームから開始してください。
- 定義済みのヘルスシグナルを監視します: 昇格を決めるのは楽観論ではなく、採用率、起動成功率、クラッシュ、失敗です。
- 段階的に昇格させます: 初期コホートが合意した期間ずっと健全な状態を保ってから拡大してください。
- 前のbundleをすぐに戻せる状態に保ちます: 起動失敗やヘルスチェック失敗時の自動ロールバックは、想定するのではなく、テストしておくべきです。
- ガバナンスに関する疑問には、早い段階で回答を用意しておきましょう: フィンテック、ヘルスケア、eコマースのチームは、有料顧客向けにOTAを有効化する前に、監査ログ、データレジデンシー、変更承認、インシデント対応を決めておく必要があります。
Capgo のようなツールは、署名済みbundle、チャンネルベースのロールアウト、デバイスごとのログ、ロールバックなど、Capacitor アプリ向けの運用レイヤーの一部をカバーしています。どのツールを採用する場合でも、上記のコントロールをサポートし、レビュープロセスに適合しているかを確認してください。
もし Capacitor アプリで、新しいストア用バイナリを待たずにJavaScript、CSS、テキスト、設定、アセットの修正を配信する必要があるなら、 Capgo 署名済みbundle、ターゲットを絞ったチャンネル、デバイスごとのオブザーバビリティ、自動ロールバックによる保護を提供します。Capgo にアクセスして、最初のステージングチャンネルをセットアップし、安全なコホートでロールバックをテストしましょう。次回の緊急修正を、ギャンブルではなく制御されたリリースに変えられます。





