

Una actualización OTA es software que se entrega a un dispositivo mediante una red en lugar de una conexión física o una reinstalación desde una tienda. El lanzamiento de iOS 7 de Apple en septiembre de 2013 demostró por qué eso importa a escala, con el 87% de los usuarios de la App Store instalándolo unos seis meses después, el 11% seguía en iOS 6, y y el 1% usando una versión de hace más de 18 meses.
Probablemente estés buscando esto porque hay un bug en producción, la revisión de la tienda se ve lejana, o un compañero te dijo: «solo haz push por OTA». Ese consejo puede ser correcto, pero solo para ciertos cambios. Si no sabes qué puede reemplazar este mecanismo y qué no, terminarás esperando un binario que no necesitabas o intentando publicar un fix que la plataforma rechazará.
Tabla de contenidos
- Qué es una actualización OTA en lenguaje sencillo
- Cómo llega realmente una actualización OTA a un dispositivo
- Qué puede y qué no puede cambiar una actualización OTA en una app híbrida
- Actualizaciones OTA vs. actualizaciones de tienda: de un vistazo
- El stack de seguridad que hace segura una actualización OTA
- Por qué gestionar fallos es el verdadero problema de las OTA
- Checklist práctico de rollout de OTA para equipos de desarrollo
Qué es una actualización OTA en lenguaje sencillo
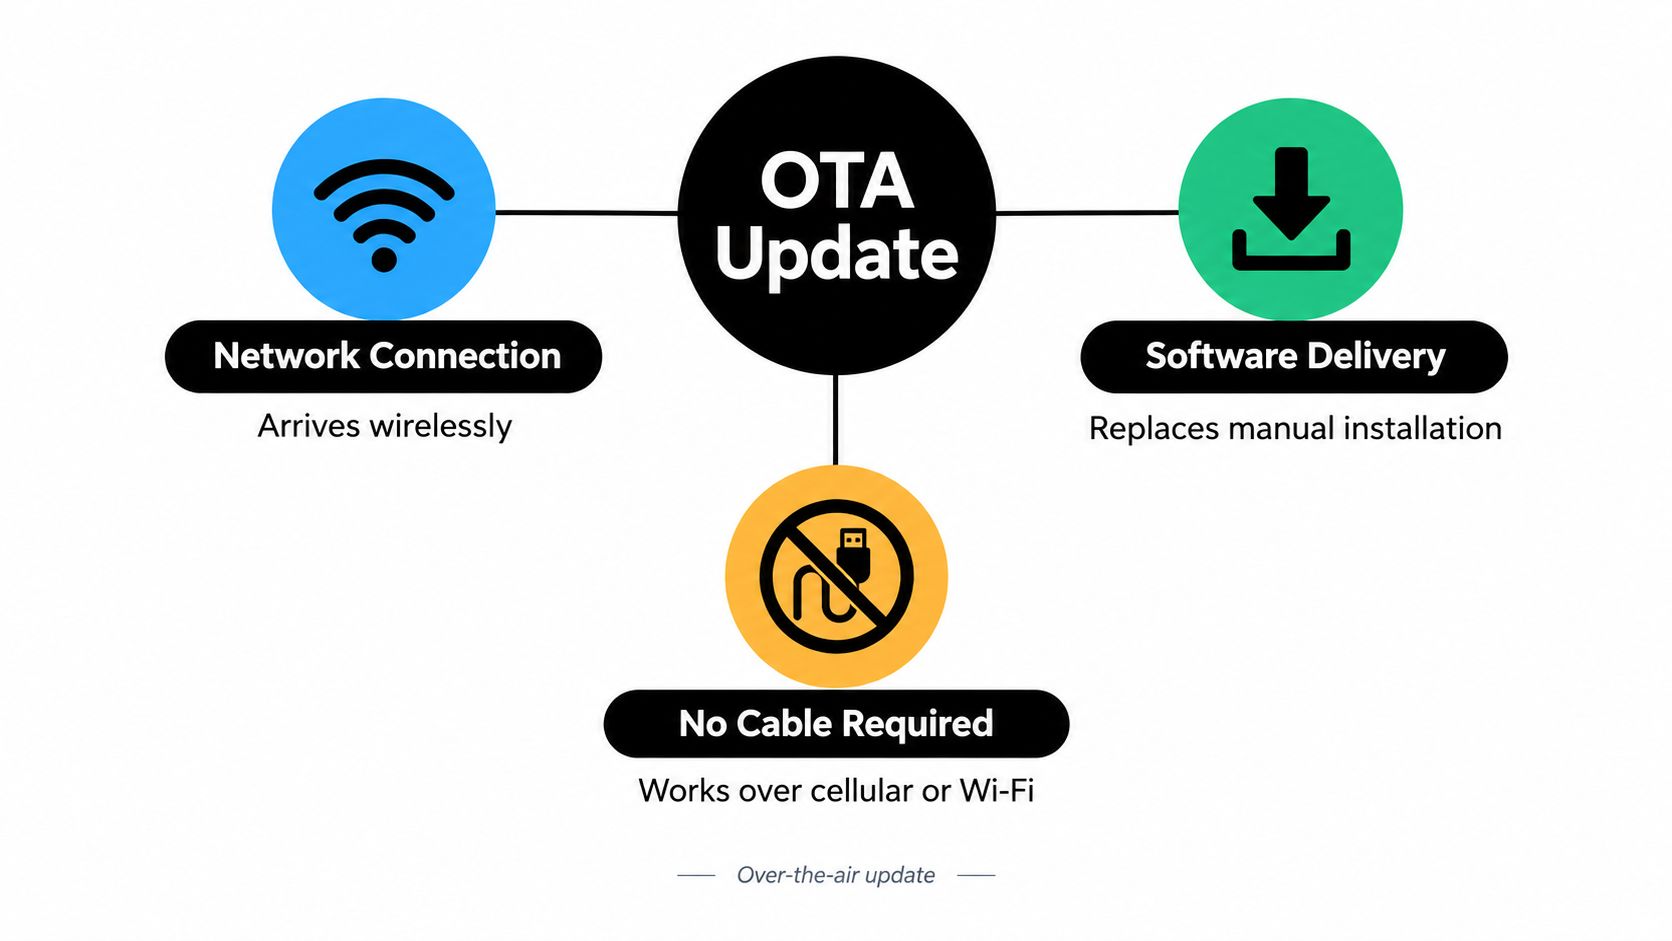
Piensa en una actualización OTA como software que llega a través de la red en lugar de llegar por cable, sideload o visita a un centro de servicio. El dispositivo busca un paquete, lo descarga, lo verifica y luego activa la nueva versión. Nadie necesita conectar el teléfono a una laptop o entregarlo a un técnico.
Una analogía útil es la entrega a domicilio que reemplaza un viaje a un almacén. El paquete aún necesita la dirección correcta, una caja sellada y alguien que verifique que es realmente para ti. OTA cambia la ruta de transporte, no elimina las verificaciones. Por eso OTA es un patrón de entrega, no una tecnología única.
Tres versiones que ya conoces
Verás el mismo patrón en distintos niveles de la pila, y confundir esos niveles es donde empiezan la mayoría de los malentendidos.
- Lanzamientos del sistema operativo: Llega una actualización de iOS o una versión de Android, se instala y el dispositivo se reinicia con el nuevo sistema.
- Parches de seguridad: El fabricante de la plataforma entrega un paquete de corrección sin que el usuario deba reinstalar todo.
- Web bundles a nivel de app: En una app híbrida, el JavaScript, CSS, textos, configuración o assets dentro de un binario instalado pueden actualizarse mientras el shell nativo permanece igual.
Las cifras de iOS 7 son útiles porque demuestran alcance real, no solo teoría. AppleInsider publicó las cifras de Apple que mostraban un 87% de adopción, mientras Android 4.4 KitKat se quedaba atrás en ese momento.. Una vez que un release está disponible vía red, una gran base instalada puede actualizarse sin intervención física, siempre que el dispositivo sea compatible, esté conectado y tenga soporte.
La escala no ha dejado de crecer. El informe de Apple de 2024 sobre el ecosistema en EE. UU. sitúa la entrega de la App Store en un promedio de más de 66 mil millones de actualizaciones de apps por semana en todo el mundo y más de 17 mil millones por semana para los usuarios en Estados Unidos.. Esas actualizaciones de la tienda no son idénticas a todas las formas de OTA, pero muestran lo rutinaria que se ha vuelto la entrega basada en red.
Si puedes repetir una sola frase a un compañero, que sea esta. Una actualización OTA entrega software a través de una red, luego lo verifica y lo activa en el dispositivo, para que los usuarios no necesiten un cable, una visita técnica o una reinstalación manual.
Esa definición también revela el límite de las explicaciones simples. Descargar un archivo es solo un paso. Un sistema de producción aún debe decidir qué dispositivos deben recibir qué versión, cuándo es segura la activación y qué ocurre si la nueva versión falla al iniciar.
Cómo llega realmente una actualización OTA a un dispositivo
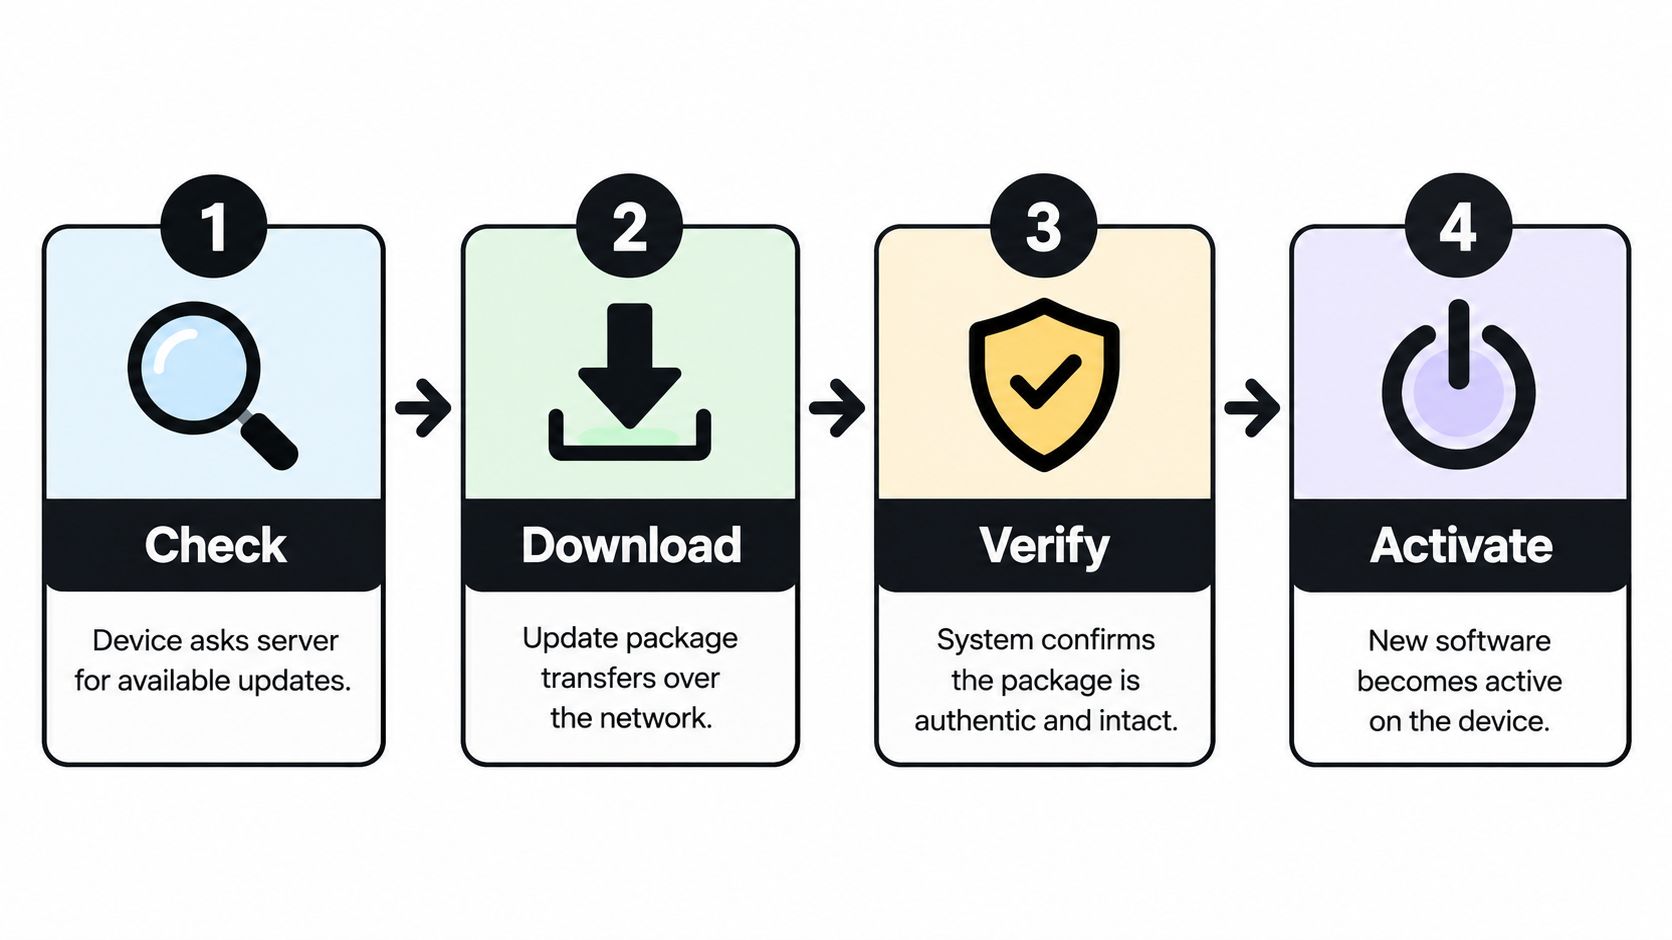
Supongamos que tu equipo publica un fix a las 9 a.m. El dispositivo de un usuario no lo sabe por arte de magia. El actualizador debe preguntar a un servidor si existe una nueva versión, descargar el paquete, comprobar que está intacto y es de confianza, y solo entonces cambiar la app o el sistema a esa versión.
Imagina un paquete sellado entregado al portero de un edificio. El portero revisa la etiqueta, confirma el remitente y guarda el paquete en un lugar seguro. No entra a destrozar tu apartamento mientras aún vives en él. La activación ocurre en un momento controlado, tras superar las comprobaciones de entrega.
Las cuatro etapas
- Comprobación: El dispositivo se comunica con un servidor de actualizaciones y pregunta si hay una versión disponible para su build, modelo o canal actual.
- Descarga: El paquete se transfiere por la red, a menudo en segundo plano. Aquí el tamaño del payload es clave, por eso los equipos se preocupan por cómo las delta updates reducen el tamaño del payload en lugar de reenviar archivos sin cambios.
- Verificación: El dispositivo comprueba la integridad e identidad antes de ejecutar nada. Es un control de seguridad, no un trámite.
- Activación: El nuevo software se activa al reiniciar o en un punto de ciclo de vida controlado, y luego los health checks confirman que arrancó correctamente.
El actualizador de Android muestra por qué la descarga y la activación no deben fusionarse en un único paso arriesgado. En la arquitectura de actualizaciones A/B de Android, el actualizador escribe en un slot inactivo mientras el slot en ejecución sigue operativo, y el boot control cambia de slot al reiniciar. Si el nuevo sistema falla al arrancar, el dispositivo puede mantener o volver al slot que funcionaba anteriormente.
Los modernos dispositivos con Android 11 y posteriores usan Virtual A/B con snapshots comprimidos, donde las particiones críticas para el arranque mantienen una redundancia similar a la de los slots y las particiones dinámicas más grandes usan snapshots para reducir la sobrecarga de almacenamiento. Android también recomienda programar en segundo plano durante los periodos de inactividad y, preferiblemente, con Wi-Fi. Esto reduce las interrupciones y el coste de red, lo que importa cuando tus usuarios no están todos sentados en un escritorio con el Wi-Fi rápido de la oficina.
Una app híbrida no necesita copiar las particiones de Android para aprender de ellas. Toma prestado el principio: mantén el bundle actual funcionando mientras el siguiente se descarga, verifícalo antes de activarlo, realiza el cambio en un punto de inicio seguro y ten lista una versión estable por si el arranque falla. Si dibujas esas cuatro etapas en una pizarra, ya entiendes más que con una demo que solo sobrescribe archivos al llegar.
Qué puede y qué no puede cambiar una actualización OTA en una app híbrida
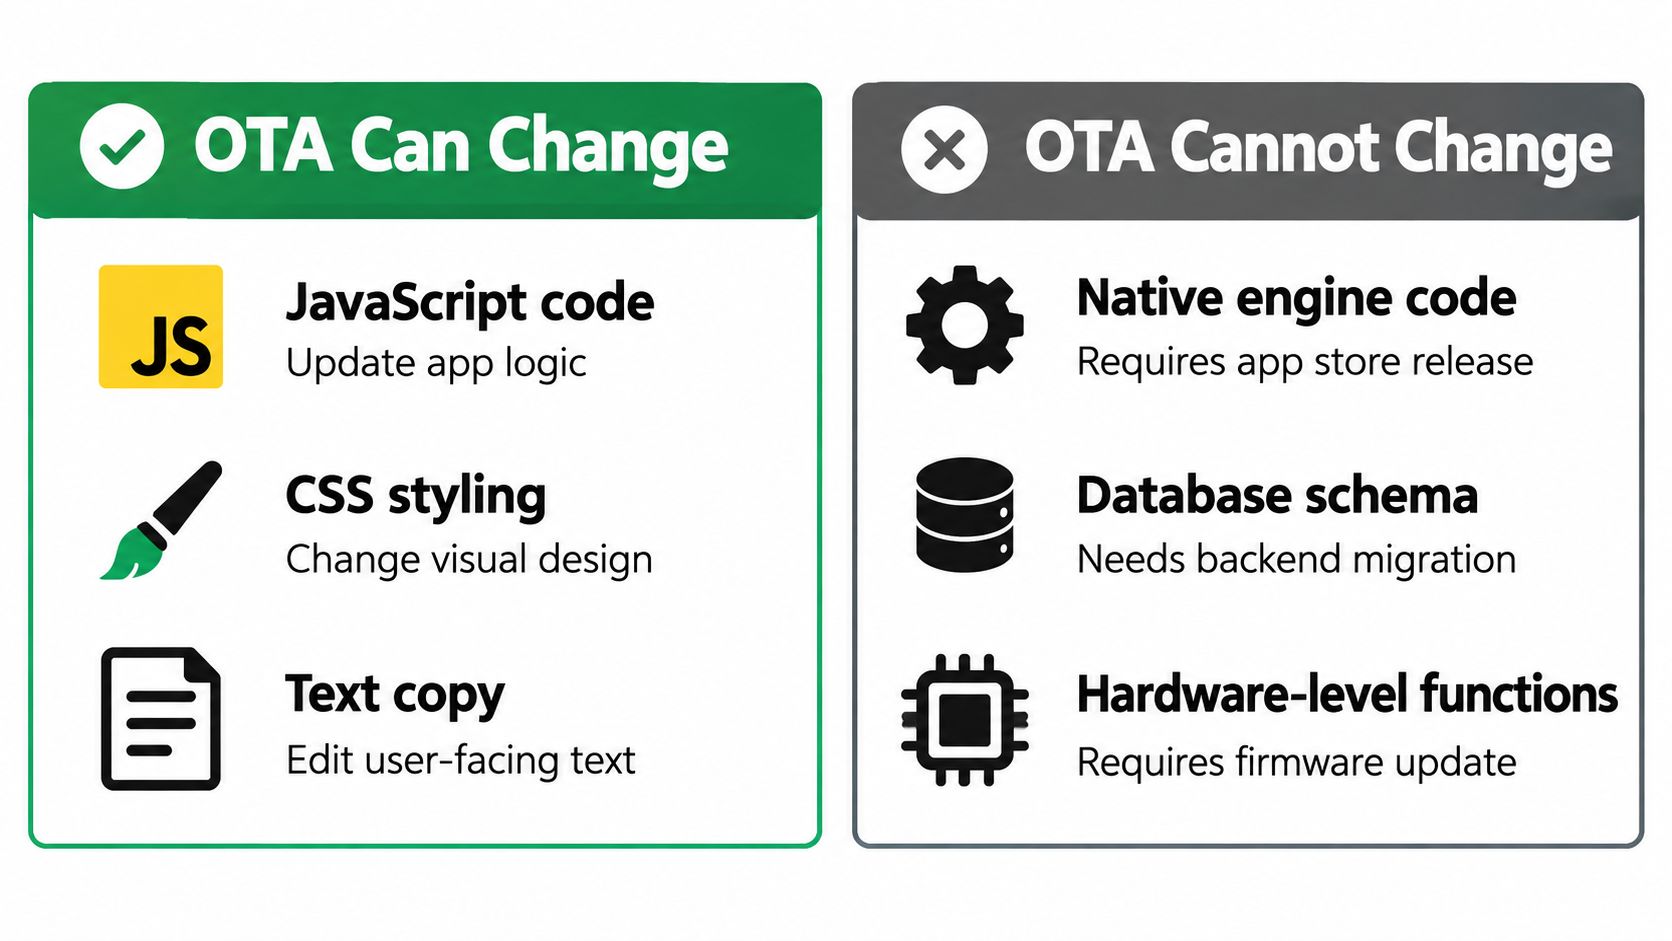
Aquí es donde los equipos suelen tener problemas. En una app estilo CapacitorJS, el binario instalado contiene un shell nativo y una capa web. Las OTA suelen poder refrescar esa capa web, pero no pueden reconstruir el shell que la rodea.
Hazte una pregunta en cada ticket. ¿Es un cambio de contenido y lógica, o es un cambio de capacidad nativa? Un bug fix de JavaScript, texto revisado, una corrección de CSS, un valor de configuración o un asset reemplazado apuntan a OTA. Un nuevo plugin nativo, una librería nativa cambiada, un nuevo permiso, una actualización de SDK o un cambio en el propósito fundamental de la app apuntan a un nuevo binario en App Store o Google Play.
Por qué las reglas de la plataforma marcan ese límite
Apple restringe que el code interpretado descargado introduzca o cambie las funciones o la funcionalidad de la app. Google prohíbe el code ejecutable descargado como DEX, JAR o librerías nativas compartidas, con una excepción basada en intérprete para code como JavaScript. La explicación de Expo sobre actualizaciones over the air enmarca este límite entre la entrega de JavaScript y los cambios nativos, y es una forma útil de clasificar el trabajo antes de que alguien prometa una corrección el mismo día.
Por eso las decisiones de arquitectura tomadas al inicio tienen un impacto a largo plazo. Si aún estás definiendo tu stack, leer sobre nativo o híbrido para empresas australianas es un recordatorio útil de que el modelo de entrega sigue la estructura de la app. Híbrido te da una capa web reemplazable, pero esa conveniencia solo existe porque el límite nativo se mantiene estable.
Comprender cómo Capacitor conecta el mundo web con el code nativo hace tangible el límite. Tu JavaScript invoca capacidades que la capa nativa revisada ya expone. OTA puede cambiar al llamador. No puede inventar una nueva capacidad nativa debajo de él.
Regla práctica: Si la corrección requiere algo para lo que el binario instalado nunca fue construido, no es un candidato para OTA, por urgente que parezca.
Los equipos regulados deben documentar esta regla, no depender de la memoria en un canal de incidentes. Pagos, permisos, comportamiento de privacidad y propósito central merecen un escrutinio especial. Un mecanismo de OTA no elimina la gobernanza de lanzamientos, y un canal rápido usado para el tipo equivocado de cambio crea riesgo de cumplimiento más rápido que alivio.
Actualizaciones OTA vs. actualizaciones de tienda: de un vistazo
No tienes que elegir un solo método para siempre. La mayoría de los equipos en producción usan ambos: OTA se encarga de las correcciones pequeñas frecuentes y las releases en tienda cubren los cambios de funcionalidad más grandes. La elección se hace por release, según lo que cambió.
| Dimensión | Actualización OTA | Actualización en tienda |
|---|---|---|
| Velocidad | Rápido en cuanto tu pipeline, firma y canales estén listos | Más lento porque el envío y la revisión están de por medio |
| Alcance del cambio | JavaScript, CSS, textos, config y assets | Native code, plugins, permisos, SDKs y funcionalidad principal |
| Carga de gobernanza | Tu equipo controla el targeting, la auditoría y el rollback | La tienda ofrece revisión, pero tú sigues a cargo de las pruebas y el rollout |
| Requisito de revisión | Sin nueva revisión de binario para cambios elegibles en la capa web | Un nuevo binario requiere envío a App Store o Google Play |
| Revertir | Puedes revertir a un bundle anterior si tu updater lo soporta | Normalmente requiere otro binario aprobado o detener una release gradual |
| Uso ideal | Correcciones urgentes y ajustes de contenido | Cambios de capacidades y actualizaciones de plataforma |
Las notas de versión transparentes generan confianza en ambas rutas, y changelog de Formbricks es un buen ejemplo de cómo un equipo de producto puede narrar públicamente los cambios lanzados con el tiempo. Tu registro de auditoría interna es igual de importante, especialmente cuando soporte pregunta qué usuarios recibieron qué bundle.
If you need the deeper trade off, app store frente a actualizaciones directas para desarrolladores cubre la decisión desde la perspectiva del release manager. En una frase: elige OTA para la velocidad de la capa web, elige la store para el alcance nativo, y no fuerces a un canal a hacer el trabajo del otro.
El stack de seguridad que hace segura una actualización OTA
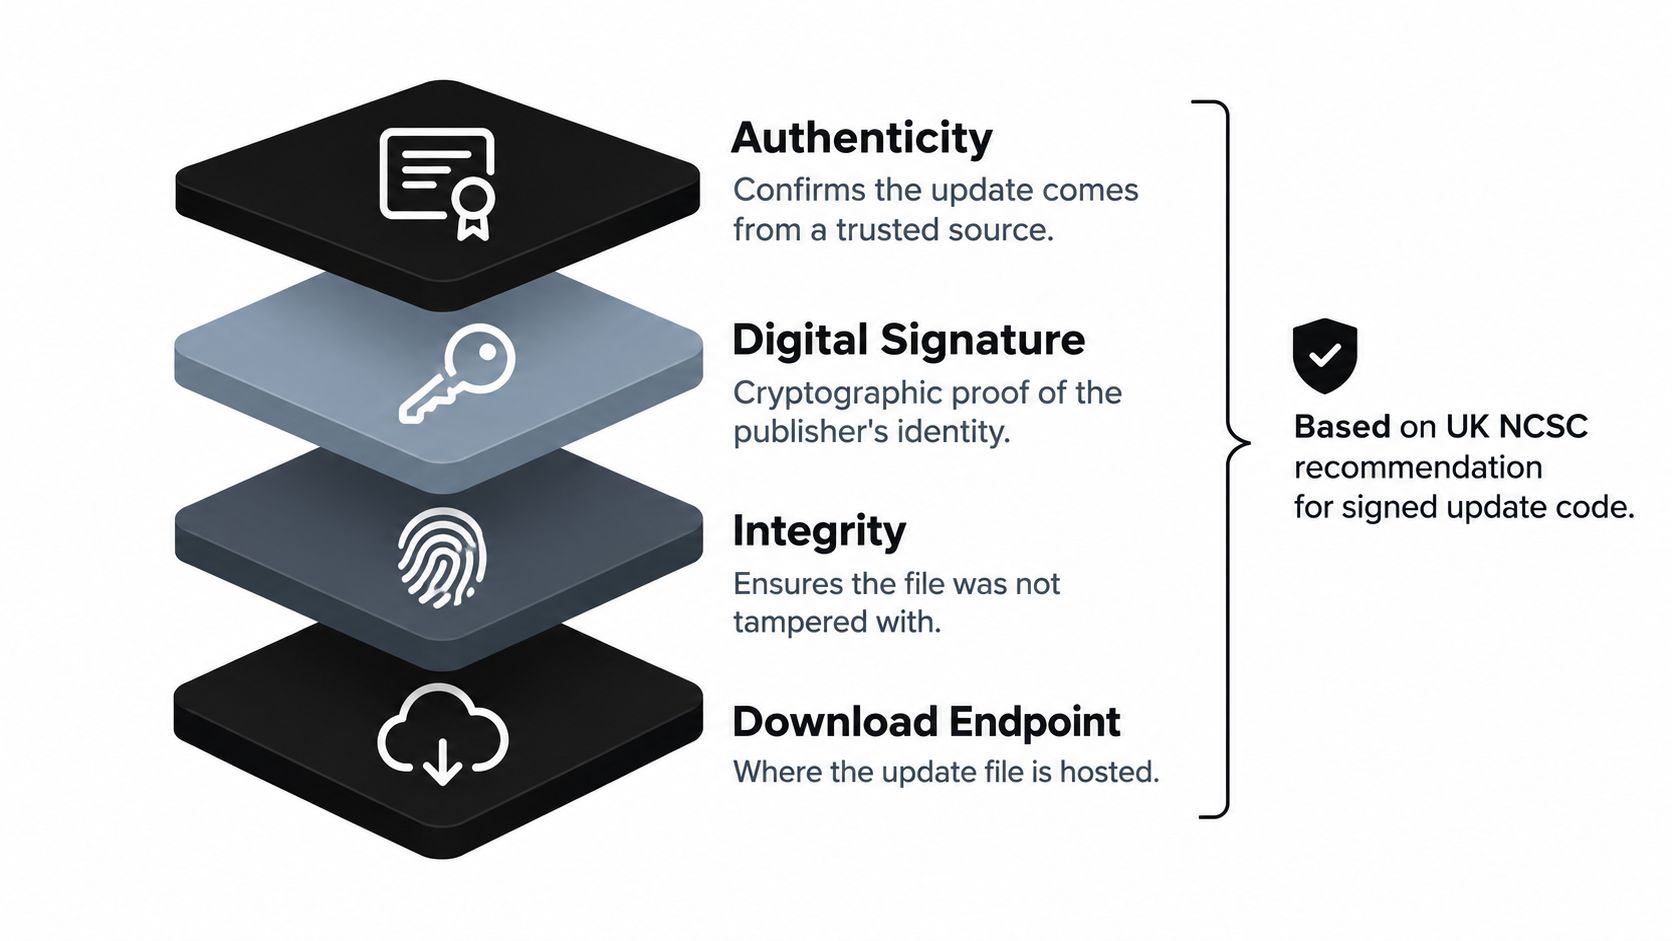
«Solo subimos un archivo a los teléfonos» debería ponerte nervioso. Una OTA segura no es un endpoint de descarga. Es un protocolo de autenticidad e integridad que demuestra quién publicó un bundle, que no fue modificado y que está permitido ejecutarse en ese dispositivo.
El Centro Nacional de Ciberseguridad del Reino Unido recomienda firmar digitalmente las actualizaciones code con la clave privada del desarrollador para que el dispositivo receptor pueda verificar al emisor de confianza y detectar manipulaciones. Esa recomendación implica trabajo operativo real. Necesitas infraestructura de clave pública, gestión del ciclo de vida de certificados y protección seria de las credenciales de firma. Si un atacante obtiene tu clave de firma, tu updater se convierte en su canal de distribución.
Los controles que se conectan entre sí
Para una app de CapacitorJS, comienza con estos controles y trátalos como un sistema único, no como un menú.
- Bundles firmados y verificación antes de la activación: El dispositivo rechaza un paquete cuya firma no coincide, lo que previene la sustitución no autorizada. Ayuda a entender la verificación de firma para live updates antes de integrarlo en CI.
- Metadatos del manifiesto e identificadores de versión inmutables: Cada bundle indica qué es, qué contiene y qué versiones de runtime nativo soporta.
- Transporte cifrado: Los paquetes viajan por conexiones protegidas, normalmente HTTPS para la entrega de actualizaciones del sistema.
- Política de compatibilidad: Un code web creado para un plugin nativo más nuevo nunca debe cargarse dentro de un binario antiguo que no pueda soportarlo.
- Canales escalonados y rollback: Un despliegue limitado reduce el radio de impacto, y si fallan el inicio o los health checks, se puede revertir automáticamente al bundle anterior.
Observa la cadena causal. La firma evita la suplantación. Las restricciones de compatibilidad impiden que un code no soportado se cargue. El despliegue escalonado limita cuántos usuarios ven un defecto. La telemetría te da la evidencia para detener o revertir el release. Quita un eslabón y los demás se debilitan.
La política de la plataforma se asienta sobre ese stack técnico. Apple establece que las apps y actualizaciones enviadas pasan por la revisión de App Store, y sus directrices restringen los mecanismos de actualización alternativos para apps de Mac App StorePor tanto, el diseño de seguridad y la revisión de políticas deben tratarse en una misma conversación, antes de lanzar el primer bundle a producción.
Por qué gestionar fallos es el verdadero problema de las OTA
Publicar es la parte fácil de demostrar. Demostrar una adopción segura en dispositivos que no controlas es el trabajo de verdad. Los usuarios se quedan sin conexión, las descargas se interrumpen, los bundles se topan con binarios incompatibles y algunos usuarios nunca vuelven a abrir la app.
La fragmentación de Android lo hace tangible. Un estudio de 2026 analizó 567.000 registros de actualizaciones de seguridad de 2014 a 2024, cubriendo 904 dispositivos de ocho fabricantes principales en 98 países, con un dataset subyacente de 542.000 registros de actualización únicos en 97 países y 109 operadores. Se identificaron 122 dispositivos o rutas de actualización con soporte mensual, 294 con soporte trimestral y 125 con soporte semestral. No es una flota uniforme. Es un mosaico en constante cambio.
La propia documentación de OTA de Android separa las actualizaciones del sistema operativo de las apps de Google Play instaladas por el usuario, lo que refuerza que OTA no es un mecanismo universal con cobertura garantizada. Tu app vive en esa heterogeneidad. Fabricantes, operadores, versiones de OS, conectividad y hábitos de usuario determinan si un release llega.
Qué significa realmente el éxito
No definas el éxito como “el archivo se entregó”. Rastrea toda la cadena por dispositivo.
- Tasa de descarga: ¿Qué dispositivos objetivo descargaron el bundle y cuáles siguen pendientes?
- Tasa de instalación y arranque: ¿Se activó el bundle y la app arrancó con él?
- Señales de crash y salud: ¿Falló el arranque o las tasas de error cambiaron tras la activación?
- Frecuencia de rollback: ¿Con qué frecuencia los dispositivos volvieron a la versión anterior y por qué?
Esa última métrica es la razón de lo que significa el rollback en un sistema live update merece la atención de los product managers, no solo de los ingenieros. El rollback no es una admisión de que el OTA falló. Es el mecanismo de seguridad que te permite usar la velocidad sin apostar toda la base de usuarios a un solo bundle.
También hay un matiz humano. La investigación sobre actualizaciones en Android encontró que retrasarlas puede reducir significativamente las descargas y valoraciones de la app, mientras que el mantenimiento frecuente solo compensa parcialmente esas caídas, y las apps con publicidad y permisos excesivos tenían más probabilidades de sufrir retrasos. La confianza, los permisos, las condiciones de red y el riesgo percibido influyen en la adopción. Forzar a todos a la última versión de inmediato no siempre es una victoria de producto.
El targeting te ayuda a responder de forma inteligente. Segmenta por versión de la app, dispositivo, región, canal o cliente. Observa una pequeña cohorte, compara su salud con el bundle anterior y luego promueve o retira. También gestiona el ancho de banda de datos móviles, porque una corrección que sorprende a los usuarios en conexiones con límite de datos puede dañar la confianza incluso cuando el code es correcto.
Checklist práctico de rollout de OTA para equipos de desarrollo
Usa esta secuencia el lunes por la mañana y luego adapta los pasos de aprobación a tu perfil de riesgo.
- Clasifica el cambio: Confirma que sea contenido o lógica de la capa web, no capacidad nativa, permiso, SDK ni trabajo del propósito principal.
- Haz el build y firma el bundle: Adjunta metadatos del manifest, un identificador de versión inmutable y un rango de versiones nativas compatibles.
- Publica primero en un canal limitado: Empieza con un stream interno, beta o específico para un cliente en lugar de producción total.
- Vigila los indicadores de salud definidos: La adopción, el éxito del lanzamiento, los crashes y los fallos deciden la promoción, no el optimismo.
- Promociona por etapas: Expande solo después de que la cohorte inicial se mantenga sana durante el periodo acordado.
- Mantén el bundle anterior listo: No asumas que el rollback automático tras un fallo en el arranque o en los health checks funcionará; pruébalo.
- Resuelve las dudas de gobernanza cuanto antes: Equipos de fintech, salud y e-commerce deben definir el audit logging, la residencia regional de datos, la aprobación de cambios y la respuesta a incidentes antes de habilitar OTA para clientes de pago.
Herramientas como Capgo cubren parte de esta capa operativa para apps de Capacitor, incluyendo bundles firmados, rollouts basados en canales, logs por dispositivo y rollback. Adoptes lo que adoptes, verifica que soporte los controles anteriores y encaje con tu proceso de revisión.
Si tu app de Capacitor necesita corregir JavaScript, CSS, textos, configuración o assets sin esperar a un nuevo binario de la tienda, Capgo te ofrece bundles firmados, canales segmentados, observabilidad por dispositivo y protección con rollback automático. Visita Capgo para configurar tu primer canal por etapas, probar un rollback en un grupo seguro y convertir tu próximo fix urgente en un release controlado en lugar de una apuesta.





