

Acabas de publicar. Entonces alguien abre la app en el móvil, toca pagar y el botón queda medio fuera de la pantalla por una regla CSS rota. La corrección te lleva dos minutos. Lo difícil es hacer llegar esa corrección a los usuarios, porque el camino normal implica un nuevo build, un nuevo envío y otra espera de revisión. Ese hueco entre una corrección lista y una app corregida es donde actualizaciones OTA se ganan su lugar.
Tabla de contenidos
- Por qué importan las actualizaciones OTA
- Cómo funcionan las actualizaciones OTA
- Beneficios probados y riesgos reales
- Reglas de la plataforma y consideraciones de la App Store
- Enfoques técnicos para apps de JavaScript y Capacitor
- Mejores prácticas de observabilidad y seguridad
- Cómo Capgo agiliza la entrega OTA
- Cómo construir tu estrategia de releases OTA
Por qué importan las actualizaciones OTA
Ese bug de checkout es familiar porque rara vez es el code el que va lento. Detectas el desbordamiento, cambias una línea y lo pruebas localmente en minutos. Luego, la corrección se queda en la cola de la tienda mientras los usuarios siguen encontrando la misma pantalla rota, el soporte sigue respondiendo los mismos tickets y tu equipo discute si enviar una solicitud urgente o agruparla con otros cambios.
Actualizaciones over the air, generalmente abreviado como OTA, elimina esa cola para una clase específica de cambios. En una Capacitor, Ionic u otra app basada en web, puedes publicar actualizaciones JavaScript, CSS, HTML y assets directamente a los dispositivos instalados. La app descarga el nuevo bundle web, lo verifica y lo ejecuta dentro del contenedor nativo que ya publicaste en la tienda.
Piensa con claridad en el equilibrio antes de construir cualquier proceso alrededor de esto.
- Lo que OTA acelera: Copia correcciones, reparaciones de layout, cambios de imágenes, estilos y lógica JavaScript que se ejecuta dentro del contenedor nativo existente.
- Lo que el OTA no reemplaza: Nuevos plugins nativos, cambios de permisos, actualizaciones de SDK nativo, cambios de iconos o entitlements, y cualquier cosa compilada en el binario.
- Lo que cambia para tu equipo: El riesgo del lanzamiento pasa de depender de la tienda a depender de tu disciplina en testing, segmentación y rollback.
Ese último punto importa más de lo que admiten la mayoría de las explicaciones. Cuando te saltas la demora de la submission para cambios elegibles, también te saltas una pausa forzada que a veces atrapaba releases descuidados. Tu seguridad tiene que venir de los channels, la exposición por etapas y el monitoreo.
Regla práctica: El OTA acorta la distancia entre encontrar un bug en la capa web y corregirlo para los usuarios. No acorta el trabajo de decidir si el fix es seguro.
Por eso los equipos tratan el OTA como una estrategia de release, no como una simple conveniencia. Si intentas aumentar la velocidad de release sin que cada fix sea un evento en la store, la ventaja no es solo la velocidad. Es el control sobre qué cambios merecen un release nativo completo y cuáles pueden pasar por la vía web, más rápida y acotada.
Cómo funcionan las actualizaciones OTA
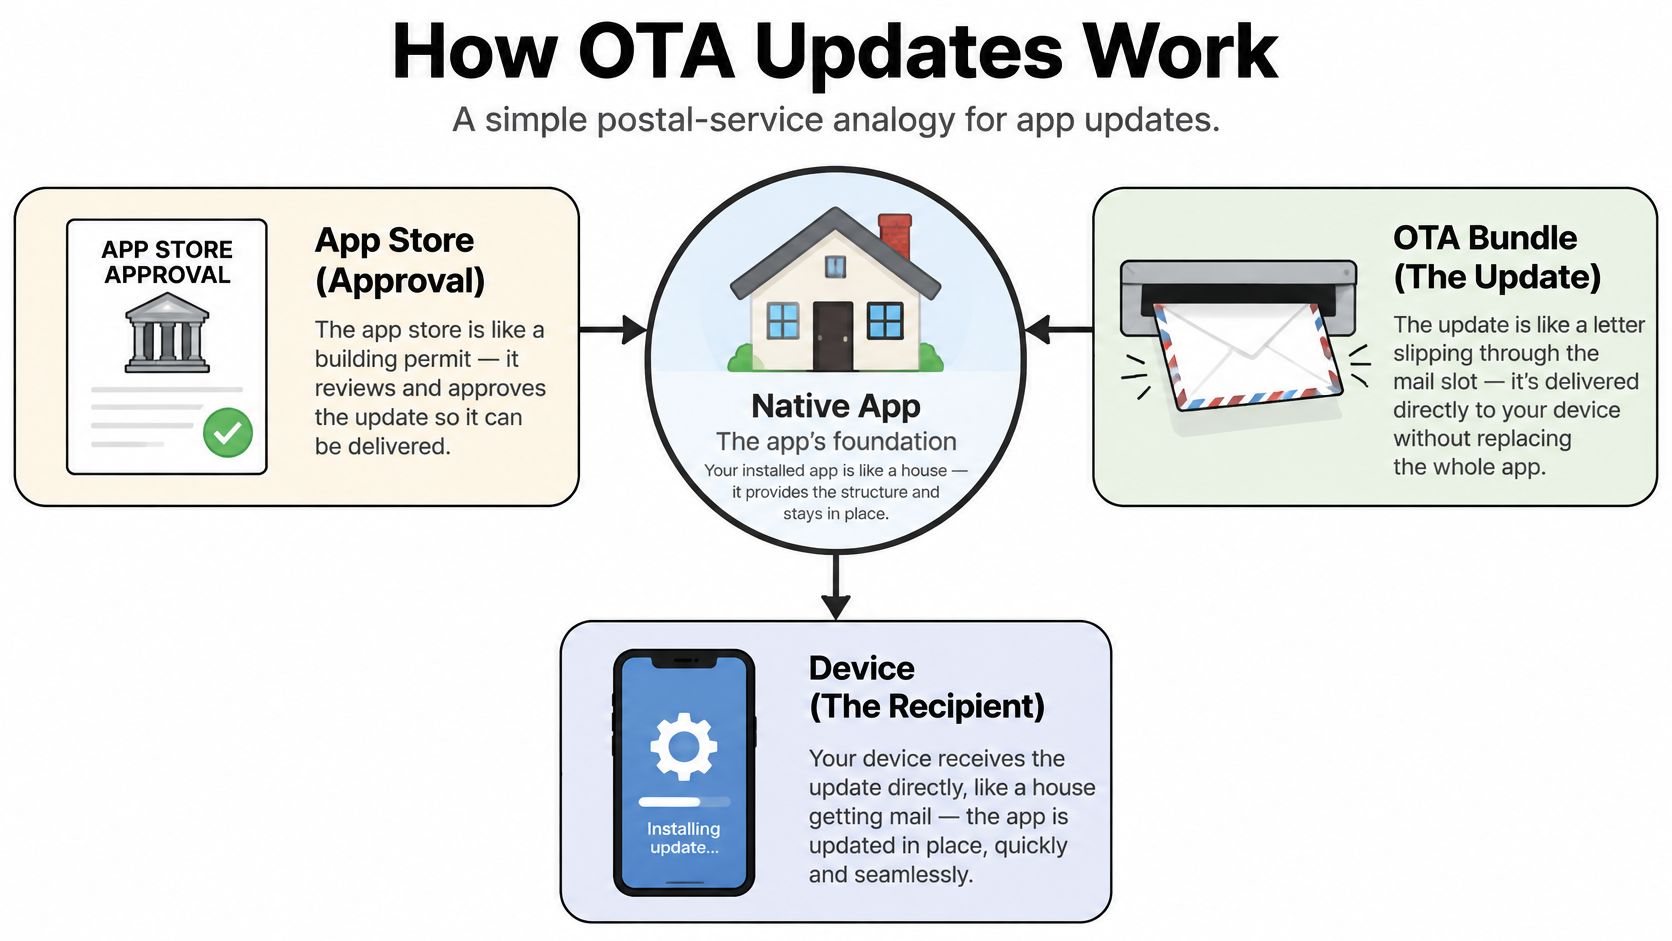
Una analogía postal hace que la arquitectura sea más fácil de entender. El la app nativa es la casa. El la tienda de apps es el permiso de obra que te permite construir o modificar esa casa. Un bundle OTA es una carta que deslizas por la ranura del buzón cuando la casa ya está aprobada y ocupada.
No puedes añadir una habitación por correo. Puedes enviar nuevas instrucciones, documentación revisada y fotos de reemplazo para las paredes, siempre que la casa siga siendo estructuralmente la misma.
Los componentes en el dispositivo y en tu servidor
Primero, tu app compilada contiene un binario nativo más un web bundle embebido. El binario incluye el runtime, plugins nativos, permisos y metadatos de la tienda. El web bundle contiene los archivos que renderiza tu interfaz.
Segundo, un pequeño cliente SDK o plugin dentro de la app consulta al servicio de actualizaciones si existe un bundle compatible más reciente para ese dispositivo. Verifica detalles como la versión de la app, el canal y la versión del bundle antes de descargar nada.
Tercero, el servicio de actualizaciones devuelve un manifiesto que identifica el bundle de destino. El dispositivo descarga los archivos, verifica la integridad, los almacena por separado del bundle integrado y los aplica en un reinicio o en otro momento seguro que configures. Si el nuevo bundle falla al inicio, la app debería volver al último bundle conocido como estable en lugar de atrapar al usuario en un bucle de errores.
Por qué las apps estilo Capacitor encajan con este modelo
Capacitor y las apps de Electron renderizan gran parte de su interfaz desde assets web dentro de un contenedor nativo. Esa separación es exactamente en lo que se basa el OTA. No estás reemplazando el contenedor. Estás reemplazando el contenido web que el contenedor ya sabe cómo cargar.
La confusión suele empezar cuando JavaScript llama a una capacidad nativa. Cambiar el JavaScript que solicita una foto es un cambio web. Añadir acceso a la cámara o cambiar el plugin de cámara es un cambio nativo, y eso pertenece a una release en la store. Los equipos que exploran stacks adyacentes pueden comparar este modelo mental con correcciones rápidas para apps de React Native, donde el mismo límite entre JavaScript y code nativo decide qué es elegible.
Beneficios probados y riesgos reales
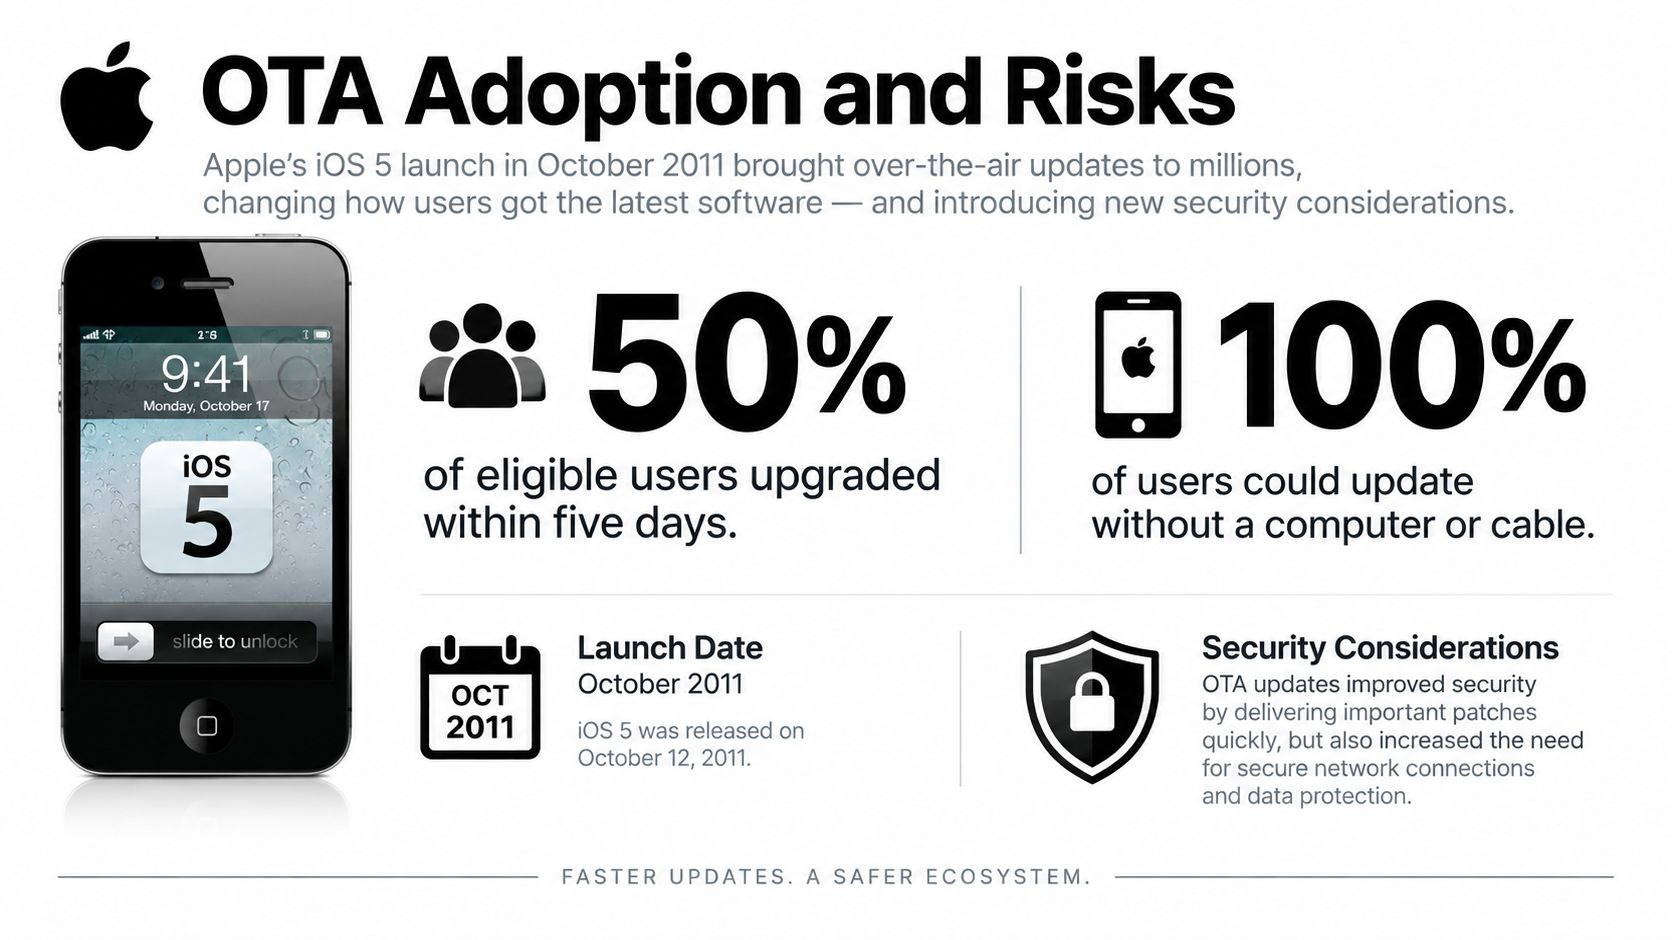
El OTA no es una idea nueva de distribución. Apple introdujo las actualizaciones OTA de iOS con iOS 5 en octubre de 2011, permitiendo a los usuarios actualizar directamente en el dispositivo sin necesidad de una computadora o iTunes. Tras el lanzamiento de iOS 5.1 el 7 de marzo de 2012, El 50% de los usuarios elegibles para OTA seguidos por el desarrollador David Smith se actualizó en cinco días, y el 77% lo hizo tras 15 días, according to MacRumors informa sobre el seguimiento de adopción de iOS 5.1 de David Smith.
Léelo con atención. El denominador eran usuarios elegibles para OTA, no todos los iPhone del mundo. Cuando se incluían dispositivos antiguos e incompatibles, la adopción a los 15 días era menor. Esa es la primera lección operativa. Tu gráfico de adopción solo tiene sentido si sabes qué dispositivos podían recibir la actualización en primer lugar.
La historia temprana de Android muestra el fallo opuesto. En febrero de 2011, solo El 0,8% de los usuarios de Android usaban Android 2.3 Gingerbread, mientras que el 57,6% seguía en Android 2.2 Froyo, como se documenta en la comparativa de Ben Dodson sobre la distribución de actualizaciones de Android e iOS. Los usuarios podían recibir actualizaciones de forma inalámbrica, pero fabricantes y operadoras filtraban los lanzamientos a distintas velocidades. La entrega inalámbrica eliminó el cable, pero no a los intermediarios.
Dónde termina el beneficio y empieza tu responsabilidad
Para un equipo de apps moderno, los beneficios son concretos. Puedes arreglar una pantalla rota antes, probar un cambio de copy sin reconstruir binarios y detener un release web defectuoso redirigiendo los dispositivos a un bundle anterior. El ciclo de release para los cambios elegibles se acorta porque hay menos intermediarios entre tu equipo y el dispositivo.
Los riesgos también se comprimen. Un bundle defectuoso puede llegar a toda tu audiencia antes de que alguien lea un crash report. Un cambio en JavaScript también puede alterar precios, consentimientos, autenticación o la lógica de elegibilidad de formas que van mucho más allá del layout. Técnicamente sigue siendo code web. Operativa y legalmente, puede ser un cambio de producto con consecuencias regulatorias.
También existe un riesgo de dependencia. Si tu fuente de actualizaciones, la configuración del channel o la ruta de firma fallan, los dispositivos no podrán descargar el siguiente bundle de forma segura. La velocidad sin una ruta de distribución recuperable solo te da una forma más rápida de dejar a los usuarios atrapados en una versión antigua.
Reglas de la plataforma y consideraciones de la App Store
La mayoría de las explicaciones breves se quedan en un eslogan. Los cambios web están bien, los nativos no. Ese eslogan es un buen punto de partida, pero no te ayudará a decidir un caso difícil en el momento del lanzamiento.
La postura de Apple es más matizada para el code interpretado descargado. Solo puede usarse si no cambia el propósito principal, crear un marketplace de apps o eludir los controles de seguridad del sistema operativo, un límite resumido en el desglose de Otakit sobre las políticas OTA para App Store y Google Play. Así que la pregunta no es solo en qué lenguaje está escrito el cambio. También es qué hace el cambio.
El color de un botón es fácil. Un nuevo flujo de pago, una pantalla de consentimiento distinta, una lógica de precios modificada o reglas de elegibilidad de cuenta revisadas son más difíciles, incluso si cada línea es JavaScript. Esos cambios pueden afectar las divulgaciones al usuario, las expectativas de revisión de la tienda y las obligaciones en regiones específicas.
La urgencia de las actualizaciones en Android como comparación útil
Las actualizaciones en la app de Google Play no son el mismo mecanismo que una actualización de bundle web de Capacitor, pero el modelo de urgencia es instructivo. El flujo de actualización flexible de Google Play descarga e instala en segundo plano mientras el usuario continúa usando la app, mientras que el flujo inmediato bloquea la interacción hasta que la actualización se instala y la app se reinicia. Google también expone un valor de prioridad de actualización desde 0 a 5 a través de la API de Play Developer.
Aprovecha esa lógica. Los cambios rutinarios de interfaz no deberían interrumpir una sesión. Una corrección de seguridad que hace que el uso continuado sea inseguro merece un camino más contundente, y en muchos casos una publicación nativa en la tienda con un gestión de revisiones de la app store claro, en lugar de un parche web silencioso.
Matriz de decisión: OTA vs Publicación en tienda
| Tipo de cambio | Ruta de entrega | Pruebas requeridas | Consecuencia del rollback |
|---|---|---|---|
| Corrección de copy o CSS | OTA | Verificación visual en dispositivos objetivo | El bundle anterior restaura la interfaz previa |
| Corrección de bug en JavaScript | OTA | Prueba de regresión en flujos afectados | Revisar datos locales escritos por code defectuoso |
| Comportamiento de pago o consentimiento | Revisar primero, a menudo en la tienda | Pruebas legales, de producto y end-to-end | Revertir code puede no deshacer el impacto en el usuario |
| Plugin nativo o permiso | Lanzamiento en la tienda | Native Build completo y pruebas en dispositivo | Los usuarios necesitan otra actualización en la tienda |
| Cambio de propósito principal | Lanzamiento en la tienda | Preparación para la revisión completa | El rollback OTA no resuelve el riesgo de políticas |
Cuando un cambio quede en las filas intermedias, documenta por qué elegiste ese camino. Esa nota será evidencia para soporte, cumplimiento y tu yo del futuro.
Enfoques técnicos para apps de JavaScript y Capacitor
Un pipeline de OTA parece simple desde el botón de publicar. Por debajo, varios controles deben coincidir antes de que un dispositivo confíe y ejecute un nuevo bundle.
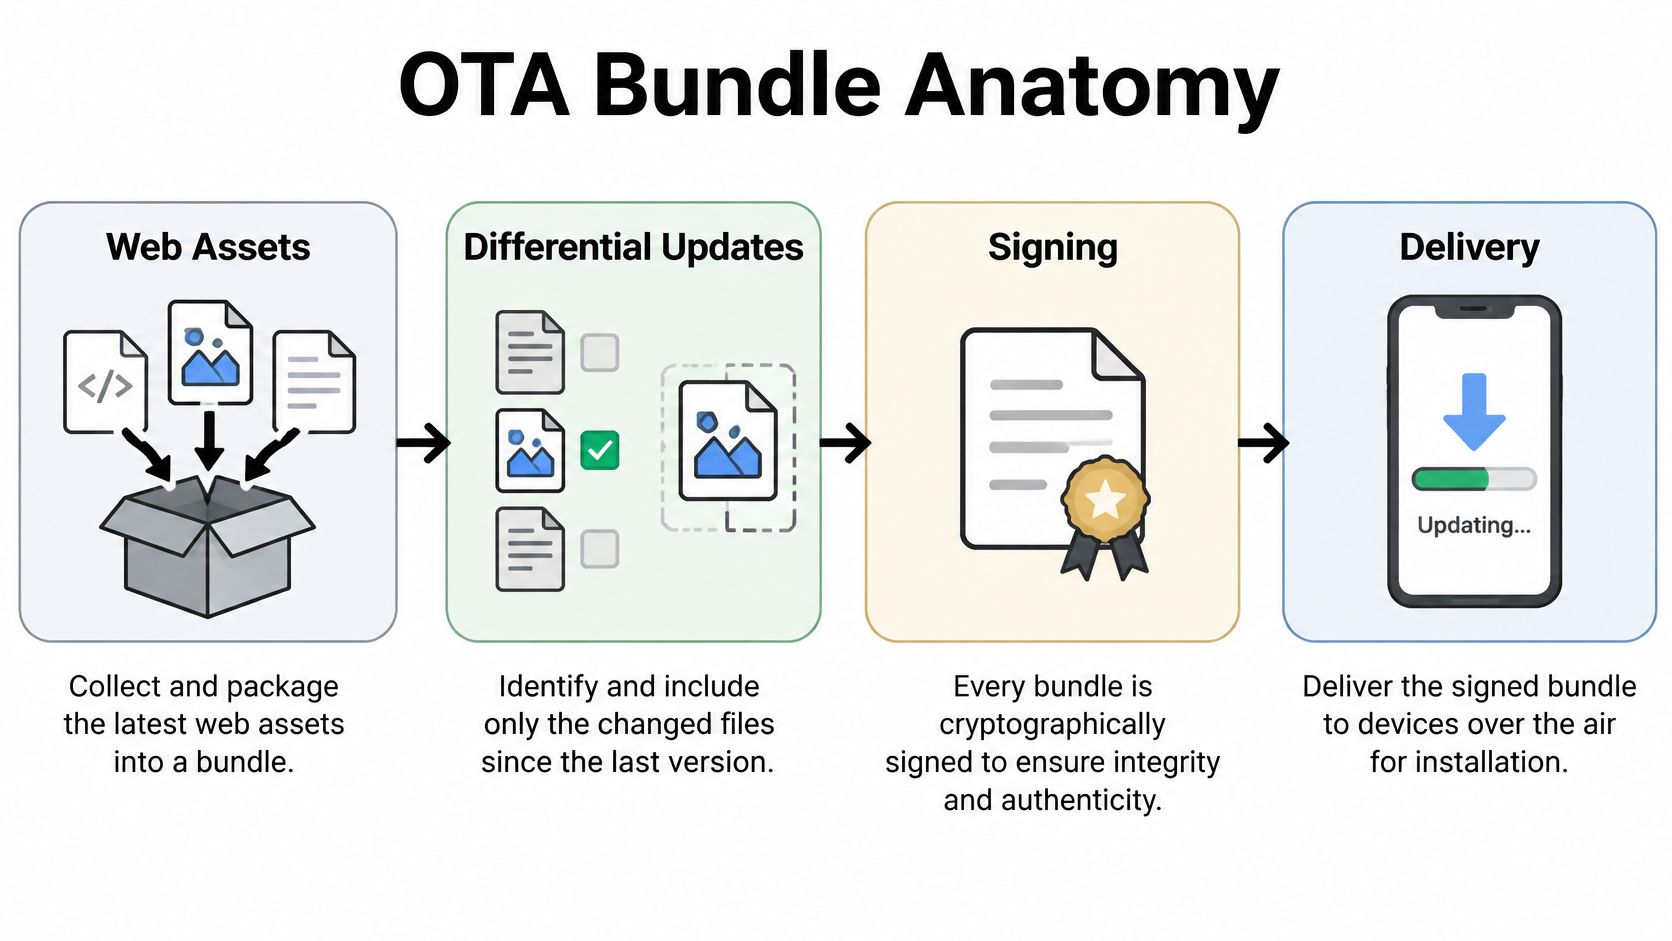
Comienza con empaquetado. Tu build genera assets web, normalmente HTML, JavaScript, CSS, imágenes y fuentes. El sistema de actualizaciones empaqueta esos archivos con un manifest y un identificador de versión inmutable. La inmutabilidad importa porque el debugging se vuelve un juego de adivinanzas si el mismo nombre de versión puede apuntar a archivos distintos en momentos diferentes.
A continuación entrega diferencial donde tu sistema lo soporte. En lugar de enviar cada asset de nuevo, el servicio envía solo los archivos modificados o un patch contra lo que el dispositivo ya tiene. Esto reduce el tamaño de la descarga y la exposición a fallos, especialmente en conexiones deficientes. También crea una obligación de testing, porque necesitas confianza de que un dispositivo que pasa de un bundle anterior ensambla el mismo estado final que una instalación nueva.
Segmentación, staging y despliegue
Firma se sitúa entre el empaquetado y la entrega. El dispositivo debe rechazar un bundle que no coincida con la firma o hash esperado, incluso si llega de una ruta de red que parece familiar. La firma demuestra que el artifact pasó por tu proceso de release y no fue alterado en tránsito.
Segmentación de versiones y luego decide qué shells nativos pueden recibir el bundle. Esta es tu firewall de compatibilidad. Si el nuevo JavaScript espera un método de plugin que los binarios antiguos no tienen, esos binarios deben excluirse mediante una regla de versión nativa mínima, no por esperanza. Un guía de desarrollo multiplataforma es un contexto útil aquí, porque el code web compartido sigue funcionando en distintas capacidades nativas y versiones del sistema operativo.
Canales audiencias separadas, como probadores internos, usuarios beta y producción. Rollouts escalonados exponer un bundle gradualmente mientras observas los resultados de la instalación y el comportamiento de la app. Mantén el bundle anterior disponible como un fallback estable y asegúrate de que tu equipo sepa cómo pausar la exposición sin publicar una nueva corrección bajo presión.
El rollback suena como el final del pipeline, pero debes diseñarlo antes del primer release. Sabes qué bundle es conocido como bueno, si los code antiguos pueden leer datos locales más nuevos y cómo manejarás los dispositivos que ya migraron el almacenamiento. Para las preguntas prácticas a nivel de archivo detrás de estos intercambios, cómo actualizar archivos de forma segura en una app en vivo cubre la mecánica que tu checklist de release debería reflejar.
No trates el rollback como un botón de deshacer para datos. Restaura code. Puede que no restaure el estado que el code defectuoso creó.
Mejores prácticas de observabilidad y seguridad
La seguridad y la observabilidad pertenecen al mismo runbook porque un incidente planteará ambas preguntas a la vez. ¿Qué llegó al dispositivo, quién lo autorizó y cómo lo sabes?
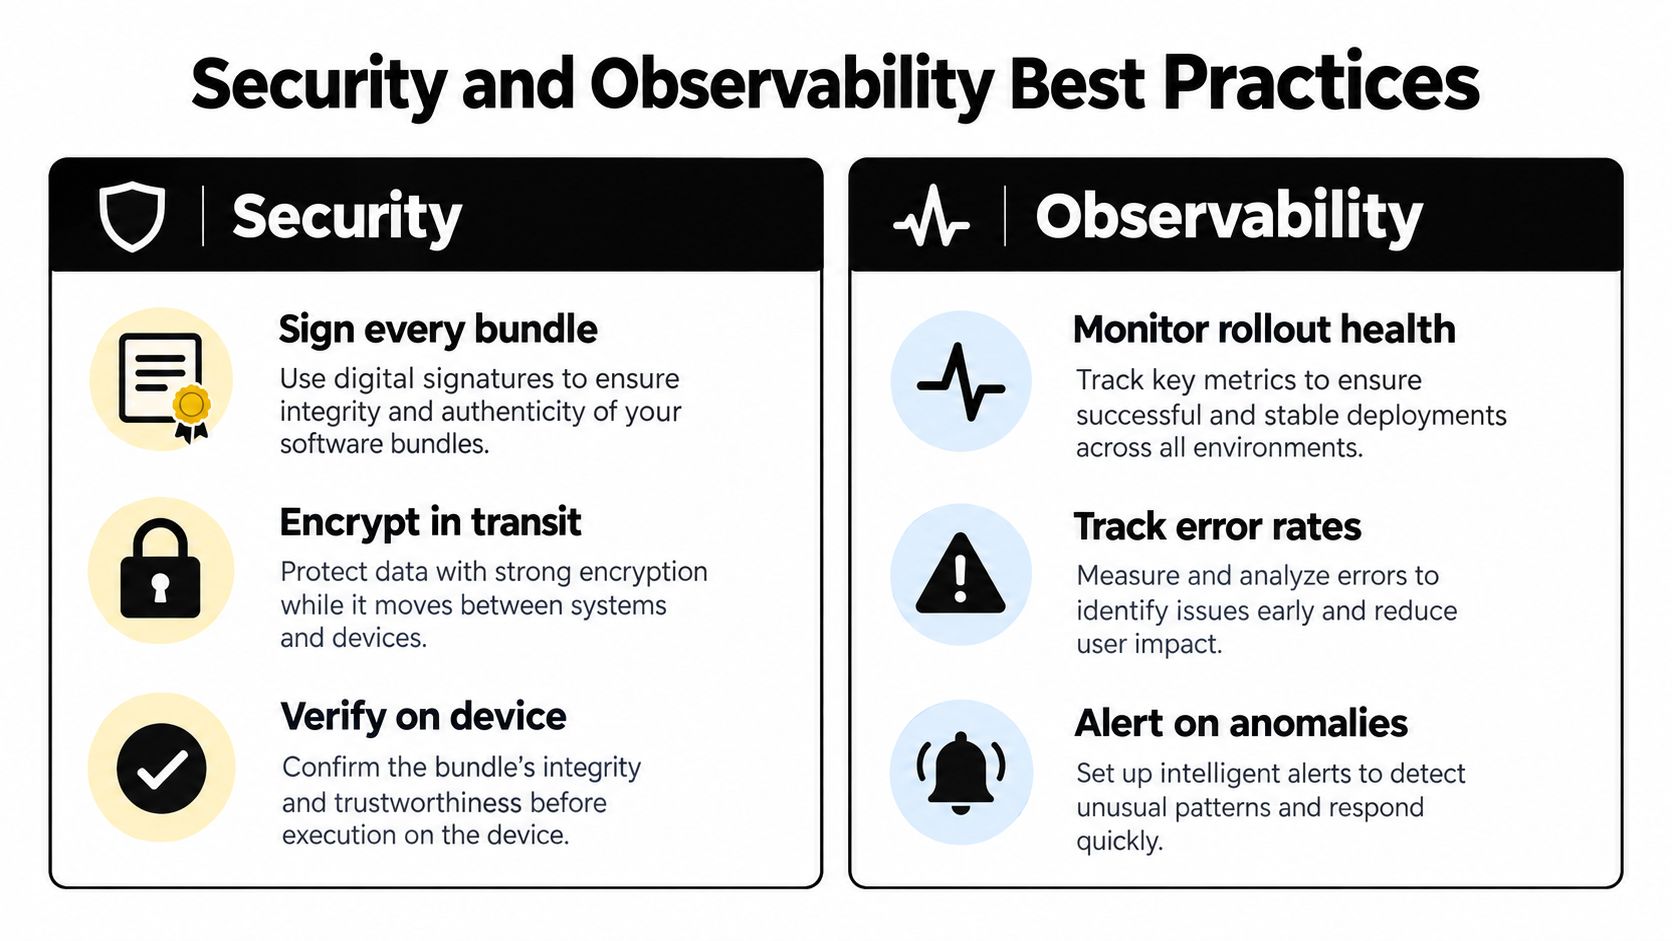
Empieza con la confianza en los artefactos. Los bundles de actualización deben estar firmados, cifrados cuando corresponda y verificados con hashes o firmas antes de la instalación; los despliegues deben registrarse y los usuarios deben ser informados cuando los cambios afecten datos, permisos o la experiencia de usuario. No es papeleo. Es cómo un dispositivo distingue tu release de una sustitución corrupta o maliciosa, y cómo tu equipo reconstruye los eventos después.
Un runbook basado en modelos de amenazas
- Permisos separados: La persona o pipeline que construye un bundle no debería poder promoverlo automáticamente a producción.
- Protege las credenciales de firma: Trata el acceso a las claves como el acceso a una base de datos de producción, con portadores limitados y uso auditable.
- Registra el origen: Registra el commit, el bundle identifier, el canal, el aprobador y los cambios de rollout de cada despliegue.
- Comprueba la elegibilidad en el dispositivo: Valida la compatibilidad nativa antes de instalar, no después de un crash.
- Mantén un kill switch: Pausa un canal o fuerza el fallback cuando los fallos superen un umbral acordado de antemano.
- Define límites de rollback: Indica cuándo es más seguro avanzar porque los datos locales o los contratos del servidor han evolucionado.
La gobernanza de la plataforma añade otra dependencia. Apple señala que las apps instaladas a través de un marketplace alternativo o un distribuidor web dependen de ese distribuidor para futuras actualizaciones, y si ese marketplace se elimina o deja de operar, esas apps ya no reciben actualizaciones, como se explica en Guía de Apple Support sobre la distribución alternativa de aplicaciones. Por lo tanto, tu monitoreo debe rastrear la disponibilidad de la fuente de actualización y los dispositivos varados en versiones obsoletas, no solo las descargas exitosas.
La observabilidad convierte esos controles en decisiones. Observa la adopción por canal y versión nativa, los fallos de instalación por motivo, los fallos de firma, las señales de crash tras la activación y el porcentaje de dispositivos que siguen en el bundle de fallback. Prácticas sólidas de verificación de firmas para bundles de actualización solo ayuda si los fallos de verificación son visibles y generan alertas.
Para equipos de fintech, salud y agencias que gestionan muchas apps de clientes, decir que la actualización se revirtió no es una respuesta completa al incidente. También necesitas evidencia de exposición, dispositivos afectados y si el estado local sensible cambió antes de la retirada.
Cómo Capgo agiliza la entrega OTA
Una plataforma no elimina las decisiones cubiertas anteriormente. En su lugar, ofrece controles consistentes para esas decisiones, en vez de pedirle a cada equipo que arme la infraestructura desde almacenamiento, firma, segmentación de dispositivos y dashboards.
de Capgo Live Updates distribuir web bundles a través de canales de release con staged rollouts, targeting por versión y controles de rollback. Un equipo puede mantener separadas las audiencias internas, beta y de producción, y luego promover un bundle con el mismo modelo de canales que usa durante un incidente. El progressive delivery asigna un bundle a una parte persistente de los dispositivos y mantiene un fallback estable, y los rollouts pueden pausarse automáticamente cuando se supera un umbral de fallos configurado.
El punto clave de diseño es que las live updates conviven con la entrega nativa en lugar de pretender reemplazarla. Capgo también ofrece cloud native builds y soporte para el envío a las tiendas, así que un cambio de plugin sigue la ruta del binario mientras que un fix web sigue la ruta del bundle. Esa separación coincide con la matriz de decisión que tu equipo ya debería estar usando.
En el lado operativo, Observe rastrea adopción de versiones, fallos de instalación, tasas de éxito y logs de dispositivos. El reporte de fallos distingue los problemas de red o de dispositivo de los problemas de bundle y los rollbacks, lo que te ayuda a responder una pregunta más útil que si un release se ve en rojo. ¿El bundle era defectuoso o un grupo de dispositivos nunca lo recibió correctamente?
El monitoreo de releases en intervalos cortos conecta la decisión de rollout con el comportamiento observado en los dispositivos mientras la exposición aún es limitada. Para un desarrollador individual, significa menos infraestructura que mantener. Para una agencia o un equipo enterprise, significa que la misma disciplina de canales y la misma evidencia se pueden aplicar en todas las apps sin inventar un proceso nuevo para cada cliente.
Cómo construir tu estrategia de releases OTA
Tu estrategia puede caber en una página, pero deberías escribirla antes de que un fix urgente la ponga a prueba. Empieza clasificando el cambio, no abriendo la pantalla de publicación.
Hazte cinco preguntas en orden. ¿Se trata solo de un code de la capa web o de un asset? ¿Altera el propósito principal de la app, el comportamiento de pagos, el consentimiento, la autenticación, los precios o la lógica de elegibilidad? ¿Qué versión nativa mínima puede ejecutarlo de forma segura? ¿Qué channel y audiencia deberían verlo primero? Si falla, ¿hacemos rollback, roll forward o necesitamos un release en la store?
Luego, asigna la urgencia de forma justa.
- Prioridad baja: Cambios rutinarios de copy, estilos y contenido que pueden llegar en segundo plano.
- Prioridad media: Fixes de performance o workflow que deben desplegarse por etapas con un seguimiento cercano de la adopción.
- Prioridad alta: Problemas de seguridad o de funcionalidad core en los que el uso continuado genera un riesgo material y puede justificar bloquear la entrega o un release nativo.
Define el ritmo operativo en torno a esa clasificación. Prueba en un canal interno usando límites de datos similares a los de producción. Expande solo cuando los resultados de instalación y las señales de la app se mantengan aceptables. Registra el bundle conocido como estable, el umbral de fallo que pausa la exposición y la persona autorizada para tomar esa decisión.
Una OTA tranquila se decide antes de publicar. El canal, el umbral, el responsable y la ruta de salida ya deben estar definidos.
Revisa los dispositivos huérfanos como parte del mismo ritmo. Un despliegue elegante que deja atrás a una población nativa antigua sin un plan de migración crea dos productos que soportar. Vincula la política de versión mínima, las liberaciones de la tienda y los canales de bundle a través de automatización de releases de apps así las comprobaciones rutinarias se realizan en tu pipeline y no en la memoria de alguien.
Eso te da una prueba repetible para el próximo caso difícil. ¿Se puede entregar este cambio en vivo sin crear un incidente de política de tienda, compatibilidad o cumplimiento? Si no puedes responder con evidencia, ralentiza y toma la ruta de la tienda.
Capgo ayuda a los equipos de Capacitor e Ionic a publicar correcciones elegibles de JavaScript, CSS y assets a través de canales controlados con despliegues escalonados, rollback y monitoreo de liberaciones, manteniendo los cambios nativos en la ruta adecuada de la tienda. Si estás listo para convertir ese marco de decisión en un proceso de liberación funcional, visita Capgo para configurar tu primer canal de live update.





