

Vous venez de livrer. Puis quelqu’un ouvre l’app sur son téléphone, appuie sur le bouton de paiement, et le bouton est à moitié hors de l’écran à cause d’une seule règle CSS cassée. Le correctif vous prend deux minutes. Le plus dur, c’est de faire parvenir ce correctif aux utilisateurs, car le parcours habituel impose un nouveau build, une nouvelle soumission et une nouvelle attente de validation. C’est dans cet écart entre un correctif prêt et une app corrigée que mises à jour over the air elles gagnent leur place.
Table des matières
- Pourquoi les live updates sont essentiels
- Comprendre le fonctionnement des mises à jour OTA
- Les avantages prouvés et les risques réels
- Règles des plateformes et points d’attention App Store
- Approches techniques pour les apps JavaScript et Capacitor
- Bonnes pratiques d'observabilité et de sécurité
- Comment Capgo simplifie la livraison OTA
- Construire votre stratégie de release OTA
Pourquoi les live updates sont essentiels
Ce bug de paiement vous est familier, car ce n'est rarement le code qui est lent. Vous repérez l'overflow, vous modifiez une ligne et vous testez en local en quelques minutes. Puis le correctif reste bloqué dans la file d'attente d'un store pendant que les utilisateurs tombent toujours sur le même écran cassé, que le support répond aux mêmes tickets et que votre équipe débat pour savoir s'il faut précipiter une soumission accélérée ou la regrouper avec d'autres changements.
Mises à jour OTA, souvent abrégés en l'OTA, supprimez cette file d'attente pour une classe de changement spécifique. Dans une Capacitor, Ionic ou toute autre application web, vous pouvez publier des mises à jour JavaScript, CSS, HTML et assets directement sur les appareils installés. L'app télécharge le nouveau bundle web, le vérifie et l'exécute dans le shell natif que vous avez déjà publié via le store.
Pesez bien le compromis avant de bâtir un processus autour.
- Ce que l'OTA accélère : Corrections de textes, retouches de mise en page, remplacements d'images, changements de style et logique JavaScript qui s'exécute dans le conteneur natif existant.
- Ce que l'OTA ne remplace pas : Nouveaux plugins natifs, changements de permissions, mises à jour SDK natives, modifications d'icônes ou d'entitlements, et tout ce qui est compilé dans le binaire.
- Ce qui change pour votre équipe : Le risque lié à la release passe du timing des stores à votre propre discipline de test, de ciblage et de rollback.
Ce dernier point compte plus que ne l'admettent la plupart des explications. En contournant le délai de soumission pour les changements éligibles, vous contournez aussi une pause forcée qui permettait parfois de stopper des releases bâclées. Votre sécurité doit donc reposer sur les canaux, l'exposition progressive et le monitoring.
Règle pratique : L'OTA réduit l'écart entre la découverte d'un bug dans la couche web et sa correction pour les utilisateurs. Elle ne raccourcit pas le travail consistant à décider si le correctif est sûr.
C'est pourquoi les équipes considèrent l'OTA comme une stratégie de release, pas comme une simple fonctionnalité de confort. Si vous cherchez à augmenter la vélocité des releases sans transformer chaque correctif en événement store, le gain ne se limite pas à la vitesse. C'est le contrôle sur les changements qui méritent une release native complète et sur ceux qui peuvent passer par le chemin web, plus rapide et plus ciblé.
Comprendre le fonctionnement des mises à jour OTA
Une analogie postale rend l'architecture plus facile à appréhender. Le l'app native est la maison. Le le store est le permis de construire qui vous permet de construire ou de modifier cette maison. Un Un bundle OTA est une lettre que vous glissez dans la boîte aux lettres une fois la maison déjà approuvée et occupée.
Vous ne pouvez pas ajouter de pièce par courrier. Vous pouvez envoyer de nouvelles instructions, des documents révisés et des photos de remplacement pour les murs, tant que la maison reste structurellement identique.
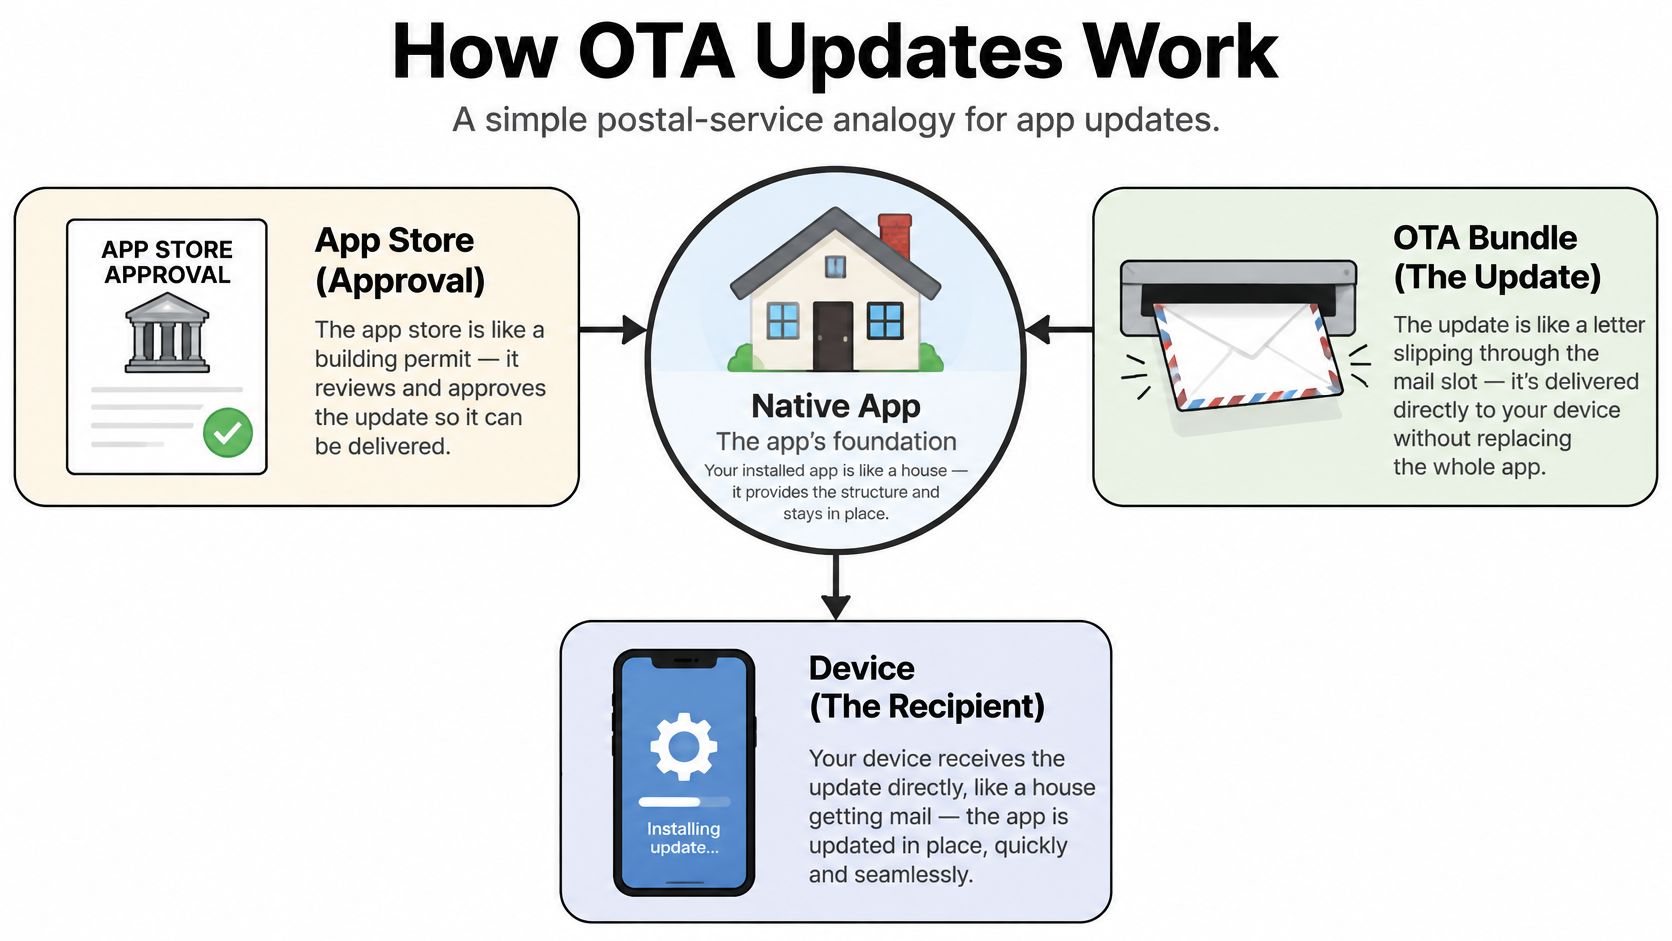
Les éléments sur l'appareil et sur votre serveur
D'abord, votre app compilée contient un binaire natif ainsi qu'un bundle web embarqué. Le binaire inclut le runtime, les plugins natifs, les permissions et les métadonnées du store. Le bundle web contient les fichiers que votre interface affiche.
Deuxièmement, un petit client SDK ou plugin dans l’app interroge un service de mise à jour pour savoir s’il existe un bundle compatible plus récent pour cet appareil. Il vérifie des éléments comme la version de l’app, le canal et la version du bundle avant de télécharger quoi que ce soit.
Troisièmement, la service de mise à jour renvoie un manifeste qui identifie le bundle cible. L’appareil télécharge les fichiers, vérifie leur intégrité, les stocke séparément du bundle embarqué et les applique au redémarrage ou à un autre moment sûr que vous configurez. Si le nouveau bundle échoue tôt, l’application doit revenir au dernier bundle connu bon plutôt que de piéger l’utilisateur dans une boucle de crash.
Pourquoi les apps de type Capacitor s’adaptent à ce modèle
Capacitor et les applications Electron rendent une grande partie de leur interface à partir d’actifs web dans un conteneur natif. Cette séparation est exactement ce dont dépend l’OTA. Vous ne remplacez pas le conteneur. Vous remplacez le contenu web que le conteneur sait déjà charger.
La confusion commence souvent quand JavaScript appelle une capacité native. Modifier le JavaScript qui demande une photo est un changement web. Ajouter l’accès à la caméra ou remplacer le plugin caméra est un changement natif, et cela relève d’une release sur le store. Les équipes explorant des stacks adjacentes peuvent comparer ce modèle mental avec des correctifs rapides pour les apps React Native, où la même frontière entre JavaScript et natif code détermine ce qui est éligible.
Les avantages prouvés et les risques réels
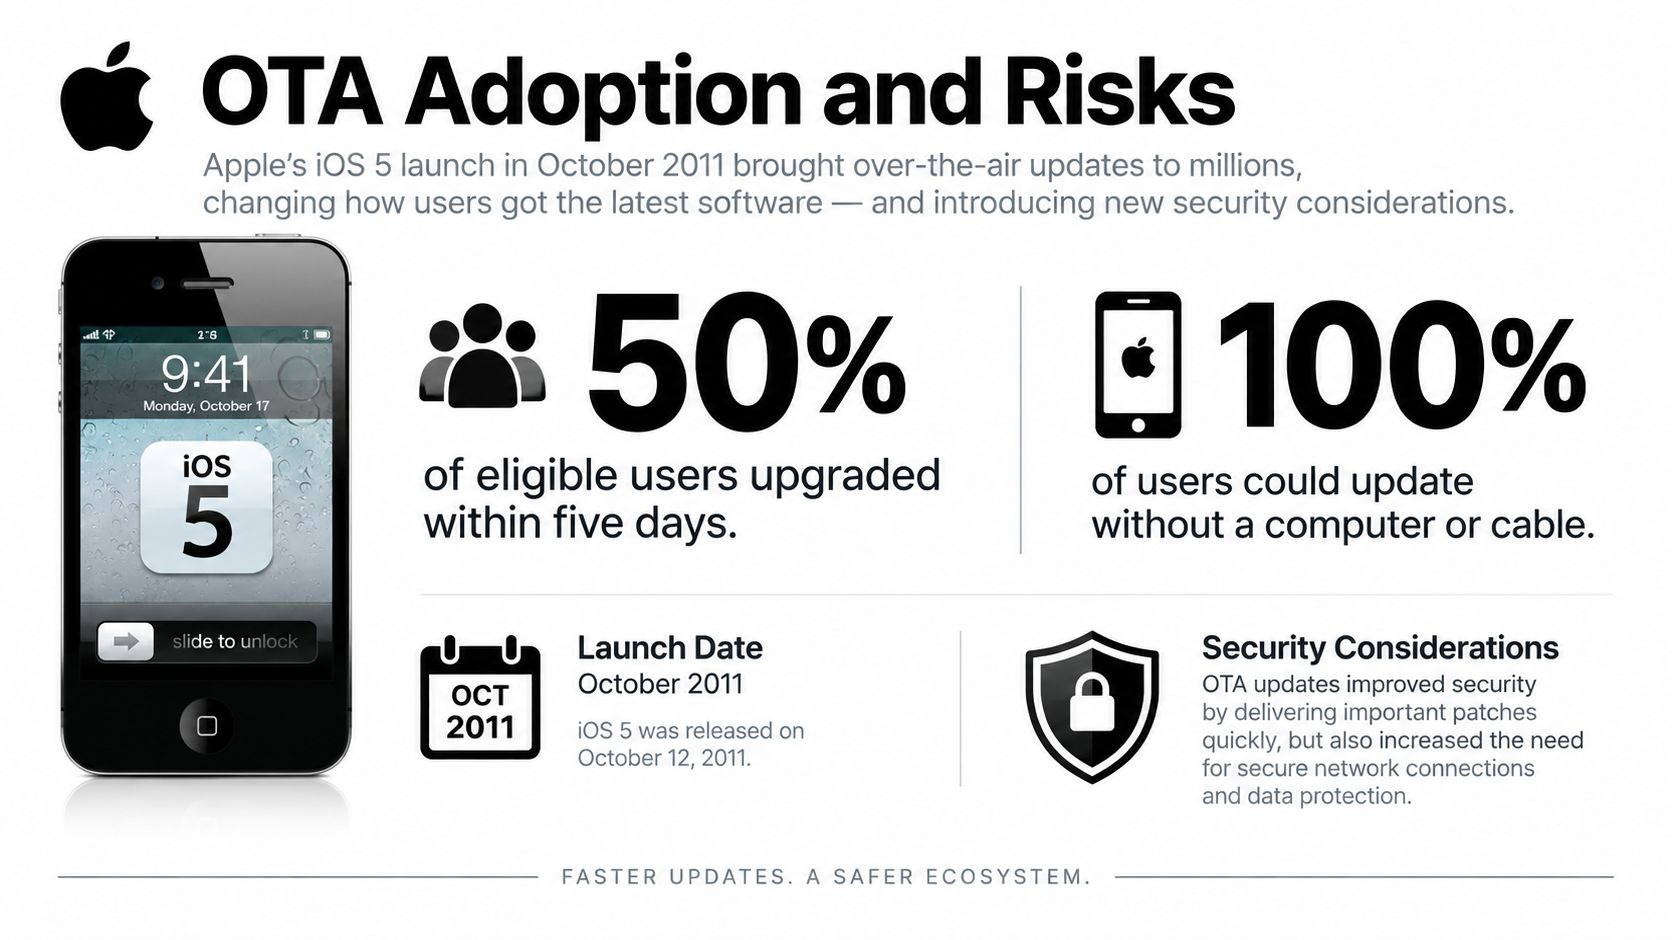
L’OTA n’est pas une idée de distribution nouvelle. Apple a introduit les mises à jour OTA iOS avec iOS 5 en octobre 2011, permettant aux utilisateurs de mettre à jour directement sur l’appareil, sans ordinateur ni iTunes. Après le lancement d’iOS 5.1 le 7 mars 2012, 50 % des utilisateurs éligibles à l’OTA suivis par le développeur David Smith avaient mis à jour leur application en cinq jours, et 77 % après 15 jours, selon les MacRumors rapporte le suivi de l’adoption d’iOS 5,1 par David Smith.
Lisez bien cela. Le dénominateur était les utilisateurs éligibles à l’OTA, pas tous les iPhone du monde. Lorsque les appareils plus anciens et incompatibles étaient inclus, l’adoption après 15 jours était plus faible. C’est la première leçon opérationnelle. Votre graphique d’adoption n’a de sens que si vous savez quels appareils pouvaient recevoir la mise à jour en premier lieu.
Les débuts d’Android illustrent le problème inverse. En février 2011, seulement 0,8 % des utilisateurs Android utilisaient Android 2.3 Gingerbread, tandis que 57,6 % restaient sur Android 2.2 Froyo, comme documenté dans la comparaison de Ben Dodson sur la distribution des mises à jour Android et iOS. Les utilisateurs pouvaient recevoir des mises à jour sans fil, mais les fabricants et les opérateurs filtraient les releases à des rythmes différents. La livraison sans fil a supprimé le câble, mais pas les intermédiaires.
Où s’arrête l’avantage et où commence votre responsabilité
Pour une équipe d’app moderne, les avantages sont concrets. Vous pouvez corriger un écran cassé plus tôt, tester une modification de texte sans recompiler les binaires, et arrêter une release web défaillante en redirigeant les appareils vers un bundle précédent. Le cycle de release des modifications éligibles se raccourcit, car moins d’acteurs se trouvent entre votre équipe et l’appareil.
Les risques se resserrent aussi. Un bundle défectueux peut atteindre toute votre audience avant que quiconque ait lu un rapport de crash. Une modification JavaScript peut aussi altérer la tarification, le consentement, l’authentification ou le comportement d’éligibilité d’une manière qui va bien au-delà de la mise en page. Techniquement, il s’agit toujours de web code. Opérationnellement et juridiquement, cela peut constituer une modification de produit avec des conséquences réglementaires.
Il y a aussi un risque de dépendance. Si votre source de mise à jour, votre configuration de canal ou votre chaîne de signature casse, les appareils ne peuvent plus récupérer le prochain bundle en toute sécurité. La vitesse sans chemin de distribution récupérable ne fait qu’accélérer le blocage des utilisateurs sur une ancienne version.
Règles des plateformes et points d’attention App Store
La plupart des explications rapides s’arrêtent à un slogan. Les modifications web sont acceptables, les modifications natives non. Ce slogan est un bon point de départ, mais il ne vous aidera pas à trancher un cas difficile au moment de la release.
La position d’Apple est plus nuancée pour le code interprété téléchargé. Il ne peut être utilisé que s’il ne modifie pas le but principal de l’application, créer un marketplace d’applications ou contourner les contrôles de sécurité du système d’exploitation, une limite résumée par l’analyse d’Otakit des politiques OTA pour l’App Store et Google Play. La question n’est donc pas seulement de savoir dans quelle langue la modification est écrite. C’est aussi ce qu’elle fait.
Changer la couleur d’un bouton est simple. Un nouveau flux de paiement, un écran de consentement différent, une logique de tarification modifiée ou des règles d’éligibilité des comptes révisées sont plus complexes, même si chaque ligne est en JavaScript. Ces modifications peuvent affecter les informations destinées aux utilisateurs, les attentes de la revue du store et les obligations dans certaines régions.
L’urgence des mises à jour Android, une comparaison utile
Les mises à jour in-app de Google Play ne relèvent pas du même mécanisme qu’une mise à jour de bundle web Capacitor, mais le modèle d’urgence est instructif. Le flux de mise à jour flexible de Google Play télécharge et installe en arrière-plan pendant que l’utilisateur continue d’utiliser l’application, tandis que le flux immédiat bloque l’interaction jusqu’à ce que la mise à jour soit installée et que l’application redémarre. Google expose également une valeur de priorité de mise à jour à partir 0 à 5 via le Play Developer API.
Adoptez cette logique. Les modifications d’interface courantes ne doivent pas interrompre une session. Un correctif de sécurité qui rend l’usage continu risqué mérite une approche plus ferme, et dans de nombreux cas, une release native sur le store avec des gestion de la revue sur les stores plutôt qu’un patch web silencieux.
Matrice de décision OTA vs release sur les stores
| Type de changement | Chemin de livraison | Tests requis | Conséquence d'un rollback |
|---|---|---|---|
| Correction de code ou CSS | l'OTA | Vérification visuelle sur les appareils cibles | Le bundle précédent restaure l’ancienne interface |
| Correction d'un bug JavaScript | l'OTA | Tests de régression sur les flux impactés | Vérifier les données locales écrites par code défectueux |
| Comportement de paiement ou de consentement | À examiner d'abord, souvent côté store | Tests juridiques, produit et de bout en bout | Reverting code may not undo user impact |
| Plugin natif ou permission | Release sur les stores | Build natif complet et tests sur appareil | Nouvelle mise à jour du store nécessaire |
| Changement d'objectif principal | Release sur les stores | Préparation à la revue complète | Le rollback OTA ne résout pas le risque conformité |
Lorsqu'un changement se situe dans les lignes intermédiaires, documentez pourquoi vous avez choisi cette voie. Cette note servira de preuve pour le support, la conformité et pour vous-même à l'avenir.
Approches techniques pour les apps JavaScript et Capacitor
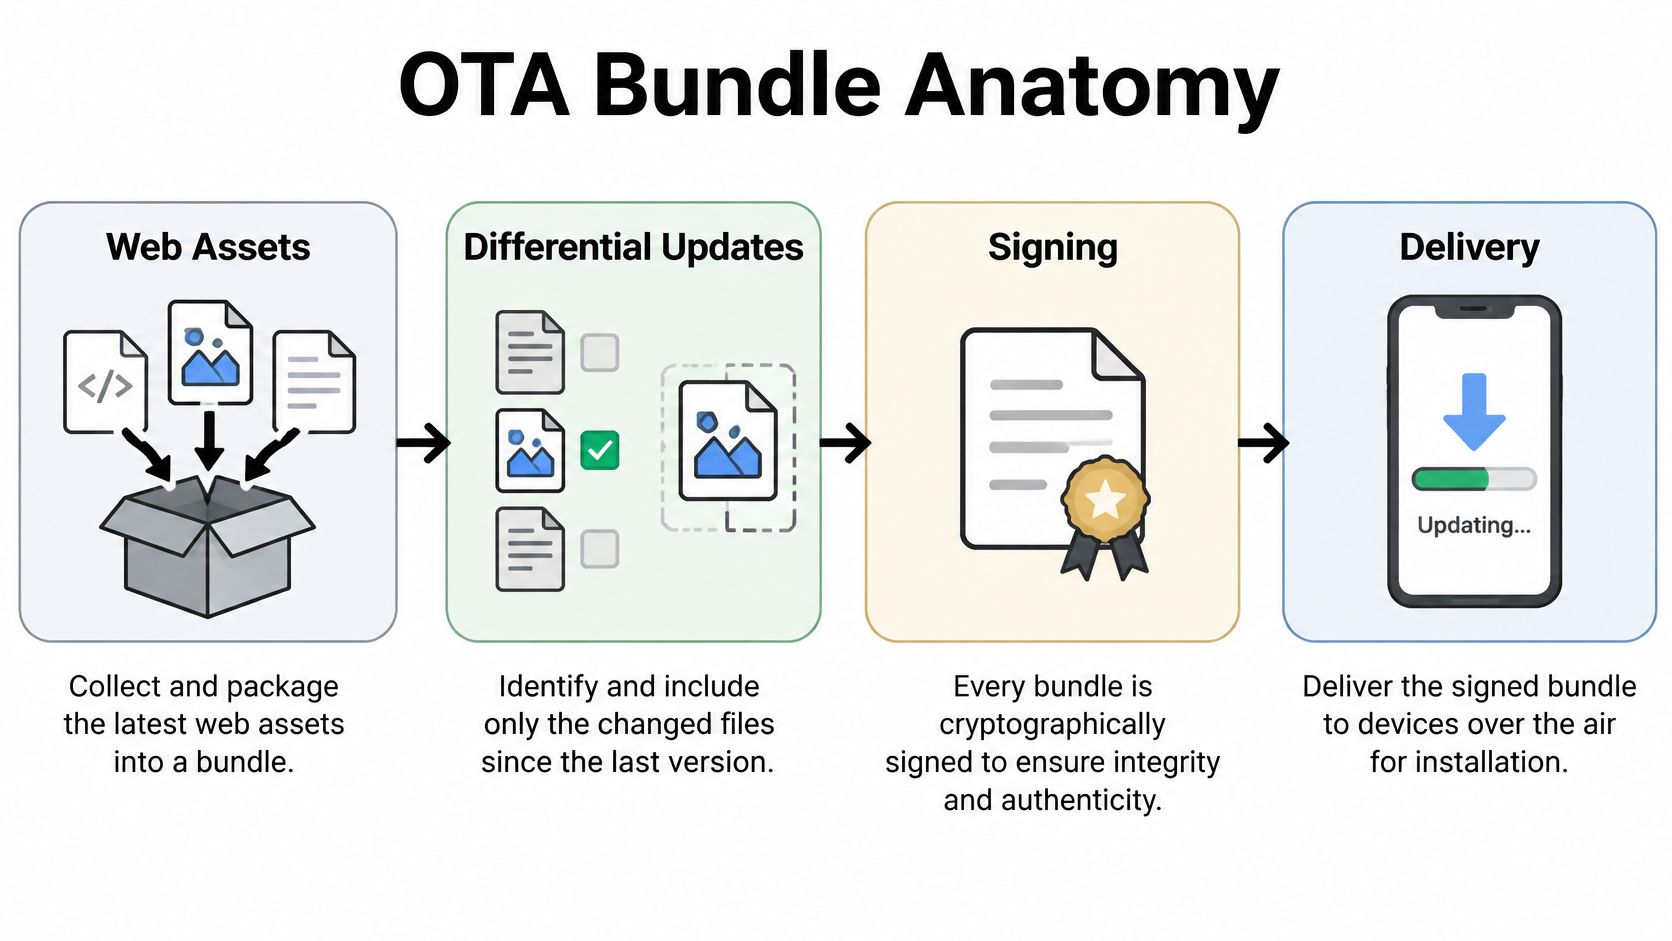
Un pipeline OTA semble simple depuis le bouton de publication. En coulisses, plusieurs contrôles doivent être validés avant qu'un appareil ne puisse faire confiance et exécuter un nouveau bundle.
Commencez par packaging. Votre build produit des assets web, généralement du HTML, JavaScript, CSS, des images et des polices. Le système de mise à jour empaquette ces fichiers avec un manifeste et un identifiant de version immuable. L'immuabilité est essentielle, car le débogage devient hasardeux si un même nom de version peut pointer vers des fichiers différents à des moments différents.
Étape suivante livraison différentielle lorsque votre système le permet. Au lieu de renvoyer chaque ressource, le service n’envoie que les fichiers modifiés ou un patch par rapport à ce que l’appareil possède déjà. Cela réduit la taille du téléchargement et le risque d’échec, surtout sur des connexions instables. Cela crée aussi une obligation de test : vous devez avoir la certitude qu’un appareil qui passe d’un ancien bundle aboutit au même état final qu’une installation neuve.
Ciblage, staging et retour en arrière
Signature se situe entre le packaging et la livraison. L’appareil doit rejeter un bundle qui ne correspond pas à la signature ou au hash attendu, même s’il provient d’un chemin réseau qui semble familier. La signature prouve que l’artefact est passé par votre processus de release et n’a pas été altéré pendant le transit.
Ciblage par version détermine ensuite quels shells natifs peuvent recevoir le bundle. C’est votre pare-feu de compatibilité. Si le nouveau JavaScript attend une méthode de plugin absente des binaires plus anciens, ceux-ci doivent être exclus par une règle de version native minimale, et non en espérant que ça passe. Un périmètre plus large guide de développement cross-platform est un contexte utile ici, car le code web partagé fonctionne toujours sur différentes capacités natives et versions de systèmes d’exploitation.
Canaux des publics distincts, comme les testeurs internes, les utilisateurs bêta et la production. Déploiements progressifs exposez un bundle progressivement tout en surveillant les résultats d'installation et le comportement de l'application. Gardez le bundle précédent disponible en tant que repli stable, et assurez-vous que votre équipe sait comment mettre l'exposition en pause sans publier un correctif sous pression.
Le rollback semble être la fin du pipeline, mais vous devez le concevoir avant la première release. Sachez quel bundle est fiable, si les anciennes code peuvent lire les nouvelles données locales, et comment vous gérerez les appareils ayant déjà migré leur stockage. Pour les questions pratiques au niveau des fichiers derrière ces échanges, how to update files safely in a live app couvre les mécanismes que votre checklist de release doit refléter.
Ne considérez pas le rollback comme un bouton annuler pour les données. Il restaure code. Il ne restaure pas nécessairement l'état créé par le mauvais code.
Bonnes pratiques d'observabilité et de sécurité
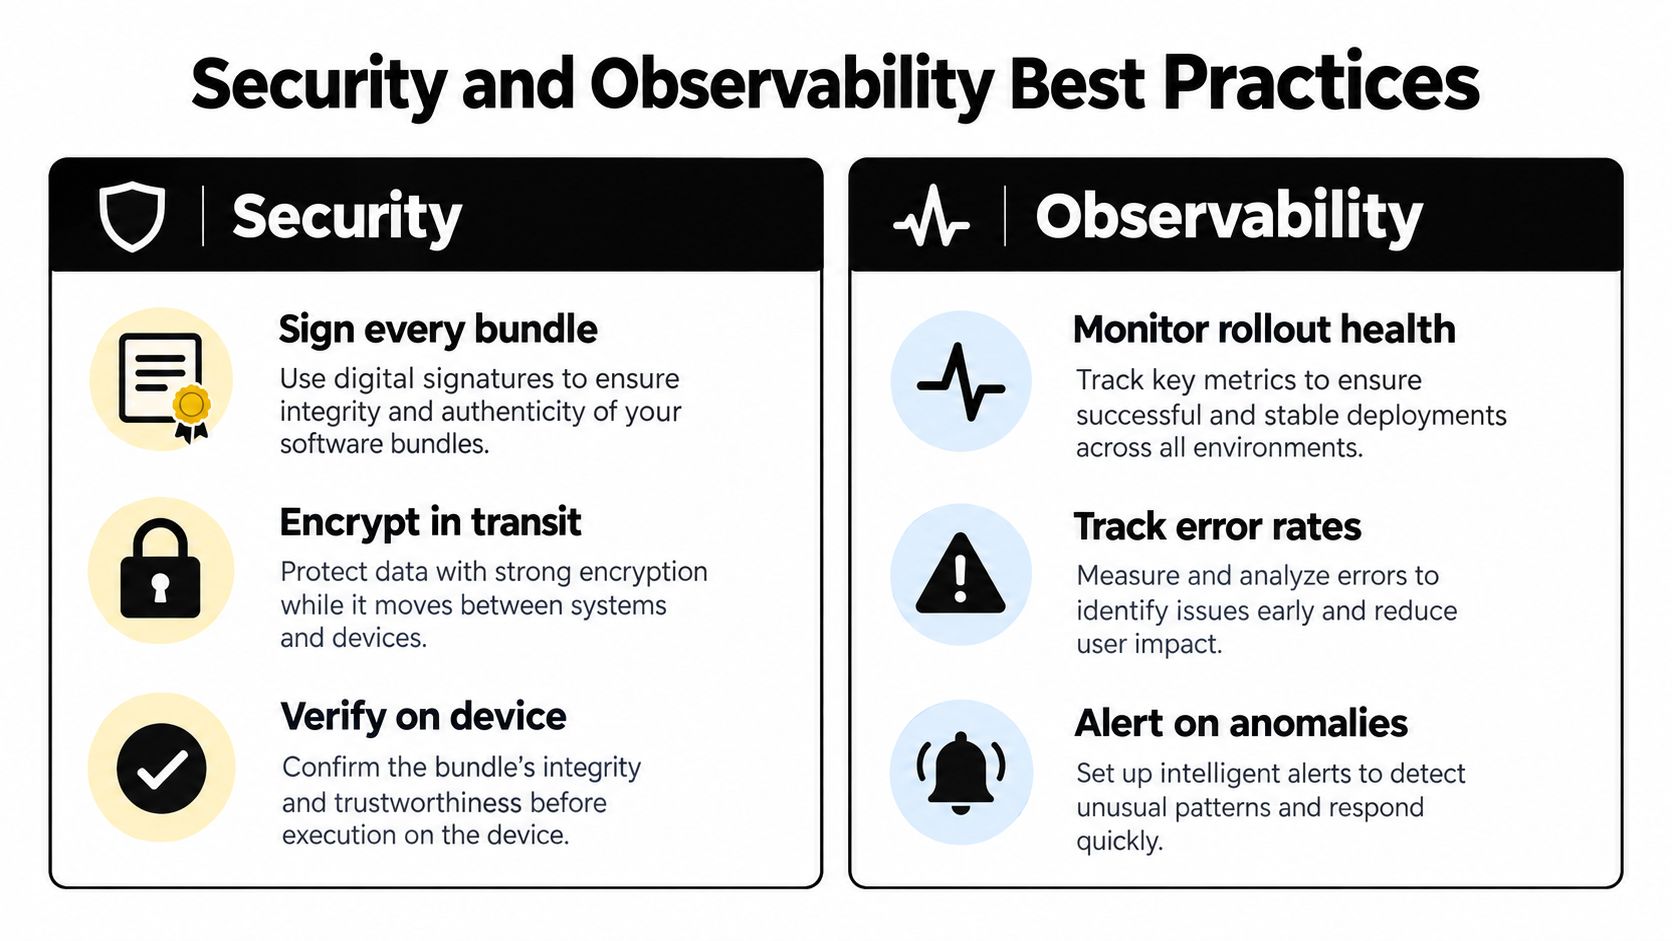
La sécurité et l’observabilité appartiennent au même runbook, car un incident posera les deux questions en même temps. Qu’a atteint l’appareil, qui l’a autorisé, et comment le savez-vous ?
Commencez par la confiance dans les artefacts. Les bundles de mise à jour doivent être signés, chiffrés le cas échéant, et vérifiés par checksum ou signature avant installation ; les déploiements doivent être journalisés et les utilisateurs informés lorsque les modifications affectent les données, les autorisations ou l’expérience utilisateur.Ce n’est pas de la paperasse. C’est ainsi qu’un appareil distingue votre release d’un substitut corrompu ou malveillant, et comment votre équipe reconstitue les événements plus tard.
Un runbook basé sur le threat model
- Séparer les autorisations : La personne ou le pipeline qui compile un bundle ne devrait pas pouvoir automatiquement le promouvoir en production.
- Protéger les identifiants de signature : Gérez l’accès aux clés comme celui d’une base de données en production : nombre limité de détenteurs et usage auditable.
- Enregistrer la provenance : Log the commit, bundle identifier, channel, approver, and rollout changes for every deployment.
- Vérifiez l’éligibilité sur l’appareil : Validez la compatibilité native avant l’installation, pas après un crash.
- Gardez un interrupteur d’urgence : Mettez en pause un canal ou forcez le repli lorsque les échecs dépassent un seuil convenu à l’avance.
- Définissez les limites de rollback : Indiquez quand un roll forward est plus sûr, car les données locales ou les contrats serveur ont évolué.
La gouvernance de la plateforme ajoute une autre dépendance. Apple précise que les applications installées via un marché alternatif ou un distributeur web dépendent de ce distributeur pour les mises à jour futures, et si ce marché est supprimé ou cesse d’opérer, ces applications ne reçoivent plus de mises à jour, comme expliqué dans Recommandations d’Apple Support sur la distribution alternative d’applications. Votre surveillance doit donc suivre la disponibilité de la source de mise à jour et les appareils bloqués sur des versions obsolètes, pas seulement les téléchargements réussis.
L’observabilité transforme ces contrôles en décisions. Surveillez l’adoption par canal et version native, les échecs d’installation par raison, les échecs de signature, les signaux de crash après activation et la part d’appareils toujours sur le bundle de repli. Des pratiques de vérification de signature pour les bundles de mise à jour n’aide que si les échecs de vérification sont visibles et alertables.
Pour les équipes fintech, santé ou agences gérant de nombreuses applications clients, dire que la mise à jour a été annulée ne constitue pas une réponse complète à l’incident. Il faut aussi des preuves d’exposition, des appareils affectés et savoir si l’état local sensible a changé avant le retrait.
Comment Capgo simplifie la livraison OTA
Une plateforme ne supprime pas les décisions décrites plus haut. Elle leur offre des contrôles cohérents, au lieu d’obliger chaque équipe à assembler elle-même la plomberie : stockage, signature, ciblage des appareils et dashboards.
de Capgo Live Update(s) distribuer des bundles web via canaux de release avec des déploiements progressifs, du ciblage par version et des contrôles de rollback. Une équipe peut garder les audiences interne, bêta et production séparées, puis promouvoir un bundle via le même modèle de canaux qu'elle utilise pendant un incident. La livraison progressive assigne un bundle à une portion persistante d'appareils tout en conservant un repli stable, et les déploiements peuvent se mettre en pause automatiquement lorsqu'un seuil d'échec configuré est dépassé.
Le point de conception essentiel est que les live updates coexistent avec la livraison native plutôt que de prétendre la remplacer. Capgo propose aussi des builds natifs cloud et la prise en charge de la publication sur les stores, de sorte qu'un changement de plugin suit le chemin binaire tandis qu'un correctif web suit le chemin du bundle. Cette séparation correspond à la matrice de décision que votre équipe devrait déjà utiliser.
Côté opérations, Observe suit adoption des releases, échecs d'installation, taux de réussite et logs des appareils. Le rapport d'échec distingue les problèmes réseau ou d'appareil des problèmes de bundle et des rollbacks, ce qui vous aide à répondre à une question plus utile que de savoir si une release apparaît en rouge. Le bundle était-il défectueux, ou un groupe d'appareils ne l'a-t-il jamais reçu correctement ?
La surveillance des releases à intervalles courts relie la décision de déploiement au comportement observé sur les appareils, tant que l’exposition reste limitée. Pour un développeur solo, cela signifie moins d’infrastructure à maintenir. Pour une agence ou une équipe entreprise, cela signifie que la même discipline de canal et les mêmes preuves peuvent s’appliquer à toutes les applications, sans inventer un nouveau processus pour chaque client.
Construire votre stratégie de release OTA
Votre stratégie tient sur une page, mais elle doit être écrite avant qu’une correction urgente ne la mette à l’épreuve. Commencez par classifier le changement, pas par ouvrir l’écran de publication.
Posez cinq questions dans l’ordre. Est-ce purement de la couche web code ou un asset ? Modifie-t-elle le but principal de l’app, le comportement de paiement, le consentement, l’authentification, la tarification ou la logique d’éligibilité ? Quelle est la version native minimale qui peut l’exécuter en toute sécurité ? Quel canal et quel public doivent la voir en premier ? En cas de dysfonctionnement, faisons-nous un rollback, un roll forward, ou exigeons-nous une release store ?
Puis attribuez une équité dans l’urgence.
- Priorité basse : Modifications courantes de texte, de style et de contenu qui peuvent arriver en arrière-plan.
- Priorité moyenne : Corrections de performance ou de workflow à déployer progressivement, avec un suivi attentif de l’adoption.
- Priorité haute : Problèmes de sécurité ou de fonctionnalités critiques où l’usage continu crée un risque important et peut justifier de bloquer la livraison ou une release native.
Définissez le rythme opérationnel autour de cette classification. Testez sur un canal interne en utilisant des limites de données proches de la production. N’élargissez l’exposition que si les résultats d’installation et les signaux de l’application restent acceptables. Enregistrez le bundle connu bon, le seuil d’échec qui met en pause l’exposition, et la personne autorisée à prendre cette décision.
Une release OTA sereine se décide avant la publication. Le canal, le seuil, le responsable et le plan de repli doivent déjà être définis.
Examinez les appareils isolés dans le cadre du même rythme. Un déploiement progressif élégant qui laisse une population native obsolète sans plan de migration crée deux produits à supporter. Associez la politique de version minimale, les releases store et les canaux de bundle via l'automatisation des releases d'app afin que les vérifications de routine s’effectuent dans votre pipeline plutôt que dans la mémoire de quelqu’un.
Cela vous donne un test répétable pour le prochain cas difficile. Cette modification peut-elle être livrée en live sans créer d’incident de politique store, de compatibilité ou de conformité ? Si vous ne pouvez pas répondre avec des preuves, ralentissez et prenez le chemin du store.
Capgo aide les équipes Capacitor et Ionic à déployer les correctifs JavaScript, CSS et d’actifs éligibles via des canaux contrôlés avec déploiements progressifs, rollback et monitoring de release, tout en gardant les modifications natives sur le bon chemin store. Si vous êtes prêt à transformer ce cadre décisionnel en un processus de release opérationnel, visitez Capgo pour configurer votre premier canal live update.





