

リリースしたばかり。すると誰かがスマホでアプリを開き、チェックアウトをタップすると、CSSルールが1つ壊れているせいでボタンが画面から半分はみ出している。修正は2分で終わる。難しいのはその修正をユーザーに届けることだ。通常の方法では、新しいビルド、新しい申請、そしてレビュー待ちがもう一度必要になるからだ。修正ができてからアプリが直るまでのこのギャップこそが、 OTAアップデートを 真価を発揮する場面です。
目次
- なぜOTAアップデートが重要なのか
- OTAアップデートの仕組みを理解する
- 実証済みのメリットと現実のリスク
- プラットフォームのルールとApp Storeの考慮事項
- JavaScriptおよびCapacitorアプリ向けの技術的アプローチ
- オブザーバビリティとセキュリティのベストプラクティス
- Capgo によるOTA配信の効率化
- OTAリリース戦略の構築
なぜOTAアップデートが重要なのか
その決済画面のバグには見覚えがあるでしょう。遅いのは code であることはほとんどないからです。オーバーフローを見つけ、1行書き換え、数分でローカルテストを完了させる。しかし、修正版はストアの審査待ちとなり、その間ユーザーは壊れた画面に直面し続け、サポートには同じ問い合わせが届き、チーム内では急ぎで申請すべきか、他の変更と一緒にまとめてリリースすべきかで議論が紛糾します。
Over the Airアップデート(通常は OTAと略されます)。特定の種類の変更では、その審査待ちの列を排除します。Capacitor、Ionic、またはその他のWebベースのアプリでは、更新された JavaScript、CSS、HTML、アセット をインストール済みのデバイスに直接配信できます。アプリは新しいWebバンドルをダウンロードして検証し、すでにストア経由で配信済みのネイティブシェル内で実行します。
そのトレードオフを明確に理解してから、プロセスを構築しましょう。
- OTAで高速化できること: 文言の修正、レイアウトの修正、画像の差し替え、スタイルの変更、および既存のネイティブコンテナ内で動作するJavaScriptロジック。
- OTAでは代替できないもの: 新しいネイティブプラグイン、権限の変更、ネイティブ SDK のアップグレード、アイコンやエントitlementの変更、バイナリにコンパイルされるものなど。
- チームにとっての変化: リリースリスクはストアのタイミングから、テスト、ターゲティング、ロールバックの規律に移ります。
最後の点は、多くの解説が認める以上に重要です。対象となる変更で提出遅延を回避すると、粗末なリリースを偶然キャッチしていた強制停止も回避することになります。安全性は、チャネル、段階的な公開、モニタリングから得る必要があります。
実践的なルール: OTAは、Webレイヤーのバグ発見からユーザーへの修正反映までの距離を短縮します。ただし、修正が安全かどうかを判断する作業の短縮にはなりません。
そのため、チームはOTAを利便性機能ではなくリリース戦略として位置づけています。もしあなたが すべての修正をストアイベントにせずリリース速度を上げようとしているなら、その利点はスピードだけではありません。どの変更がフルネイティブリリースに値し、どの変更がより速く狭いWebパスで配信できるかを制御できることです。
OTAアップデートの仕組みを理解する
郵便の比喩を使うと、アーキテクチャをより直感的に理解しやすくなります。 ネイティブアプリは「家」です。 App Storeは「建築許可」です。 その家を建てたり改築したりすることを許可するものです。 OTA bundleは「手紙」のようなものです。 家がすでに承認され、入居済みになってから、郵便受けからそっと差し込むものです。
郵便で部屋を増やすことはできません。ただし、家の構造自体が変わらない限り、新しい指示書や修正書類、壁の差し替え画像を送ることはできます。
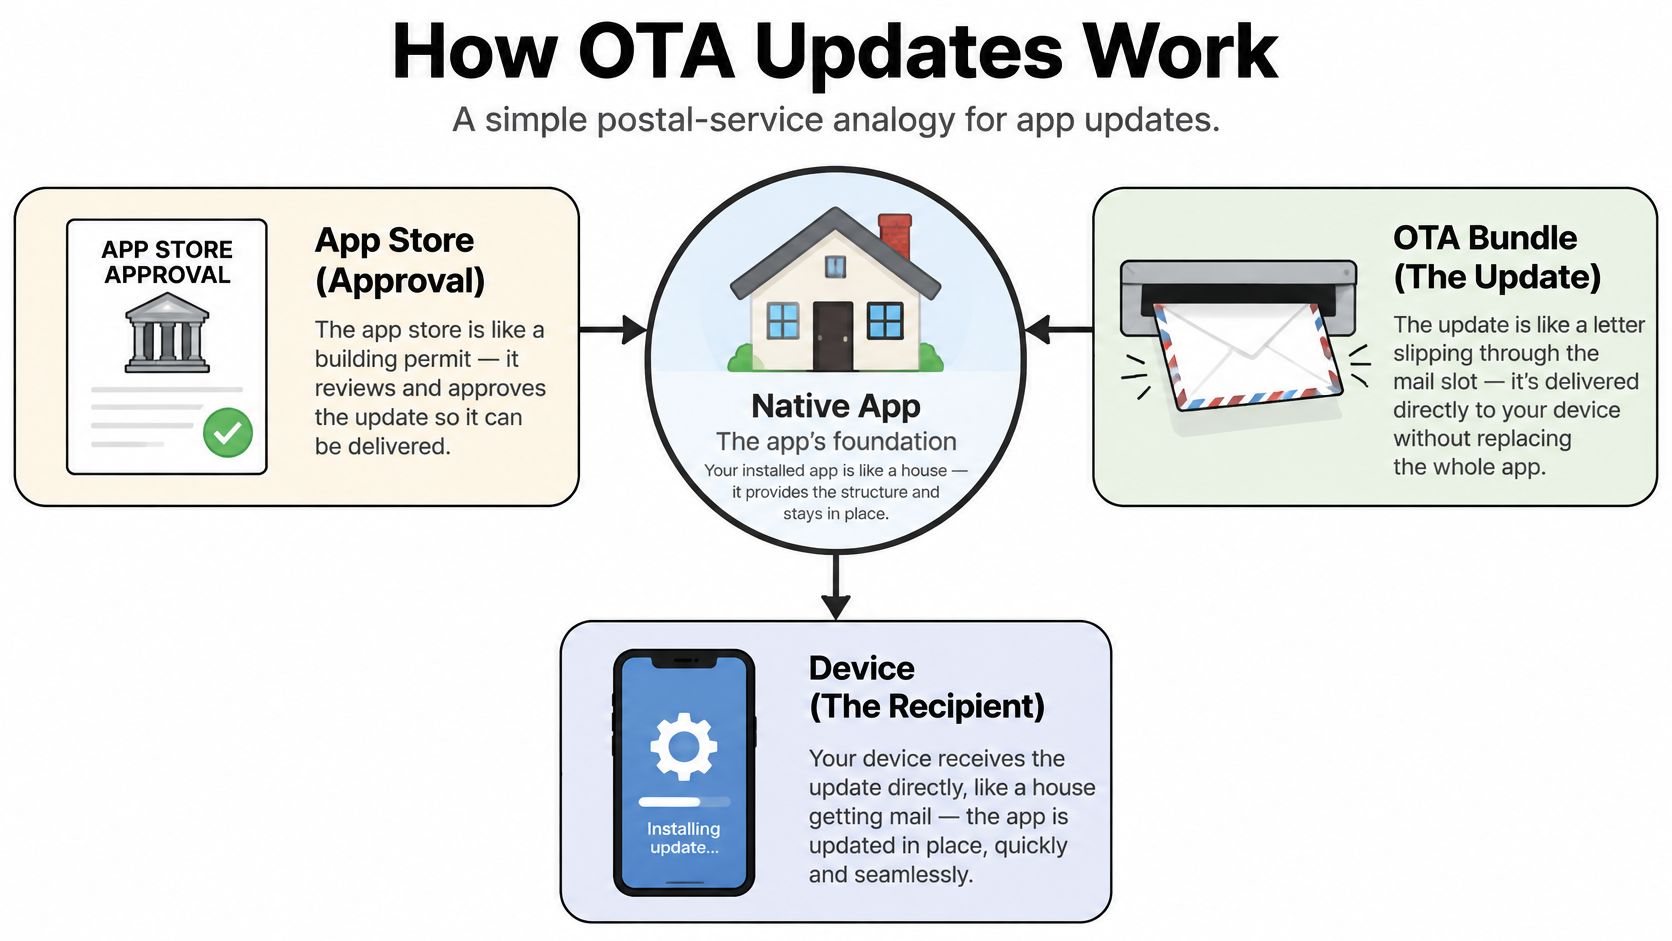
デバイス側とサーバー側の構成要素
まず、ビルド済みのアプリには、 ネイティブバイナリ と、組み込まれたweb bundleが含まれています。バイナリにはランタイム、ネイティブプラグイン、権限、ストアのメタデータが含まれます。web bundleには、UIの描画に使うファイルが入っています。
次に、アプリ内の小さな SDK クライアントまたはプラグインが アップデートサービスに対し、そのデバイスに適合する新しい bundle が存在するかを確認します。ダウンロードを開始する前に、アプリのバージョン、channel、bundle のバージョンなどをチェックします。
第三に、 アップデートサービスが 対象の bundle を特定する manifest を返します。デバイスはファイルをダウンロードして整合性を検証し、組み込み済みの bundle とは別に保存します。その後、再起動時や設定した安全なタイミングで適用されます。新しい bundle が早期に失敗した場合は、ユーザーをクラッシュループに陥らせるのではなく、最後に正常動作が確認された bundle にフォールバックする必要があります。
Capacitor スタイルのアプリがこのモデルに適している理由
Capacitor や Electron アプリは、ネイティブコンテナ内の Web アセットから UI の多くを描画します。OTA が依存しているのは、まさにこの分離です。コンテナ自体を置き換えるのではなく、コンテナがすでに読み込める Web コンテンツを置き換えるのです。
混乱が生じるのは、通常 JavaScript がネイティブ機能を呼び出すときです。写真を要求する JavaScript を変更するのは Web の変更です。一方で、カメラへのアクセス権を追加したり、カメラプラグインを入れ替えたりするのはネイティブの変更であり、ストアでのリリースが必要です。周辺技術を検討しているチームは、このメンタルモデルを以下のものと比較できます。 React Native アプリ向けの迅速な修正方法そこでは、JavaScript とネイティブ code の同じ境界線が、何が対象になるかを決めます。
実証済みのメリットと現実のリスク
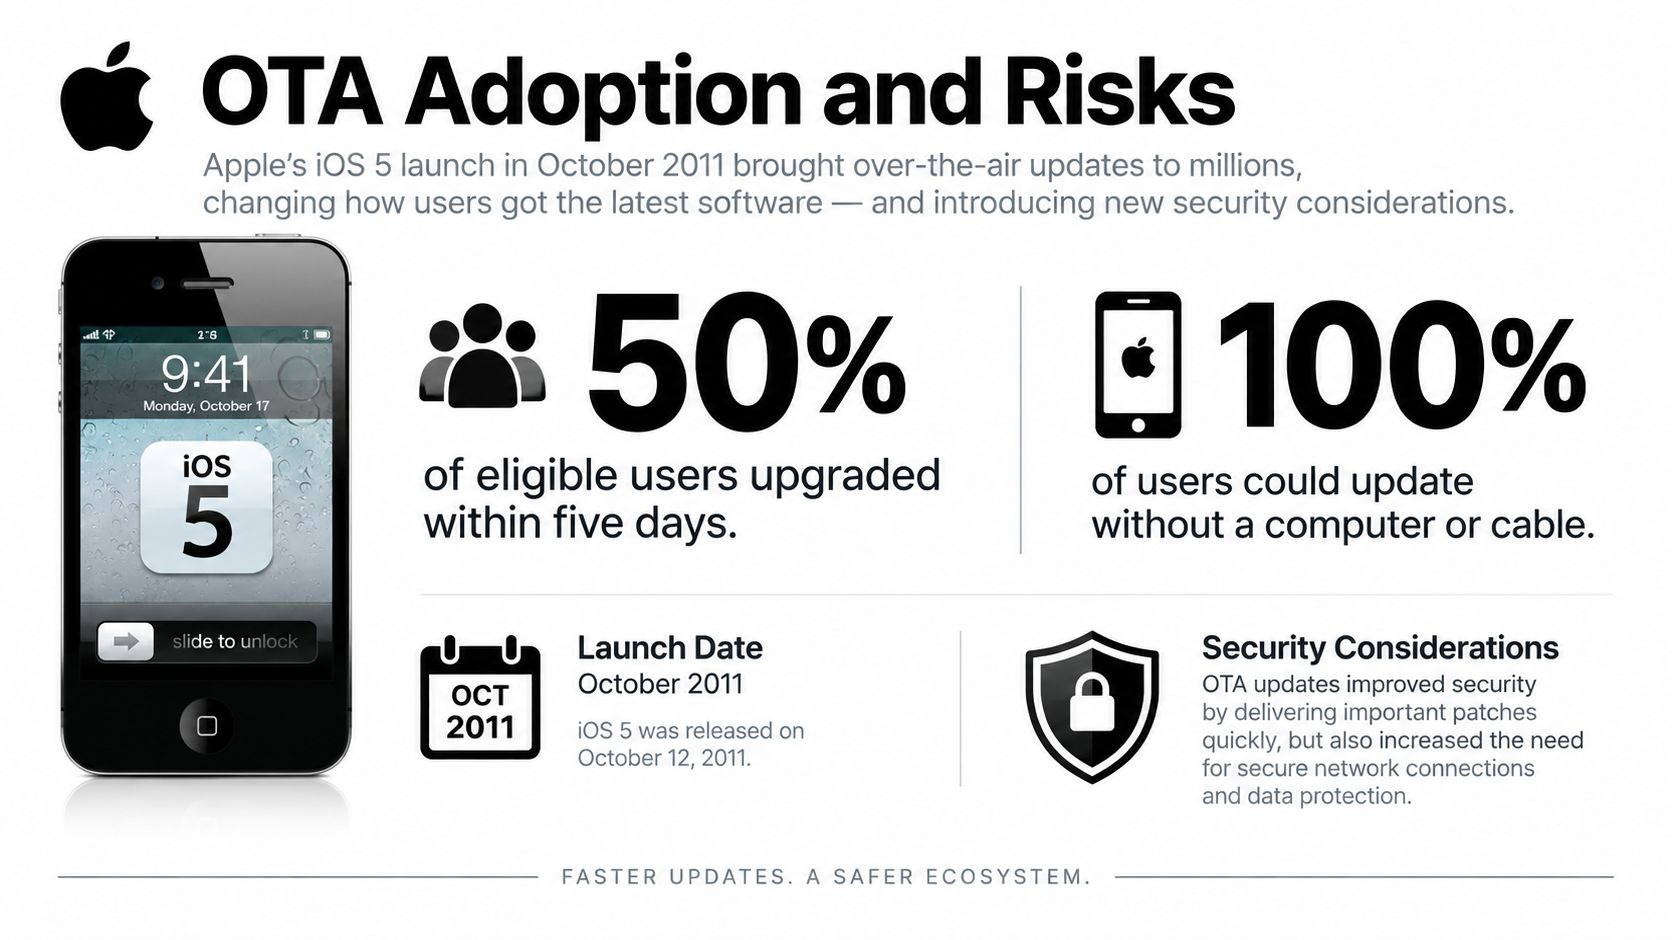
OTAは新しい配信手法ではありません。AppleがOTAによるiOSアップデートを導入したのは 2011年10月のiOS 5です。ユーザーはコンピュータやiTunesを使わずにデバイス上で直接アップグレードできました。2012年3月7日にiOS 5.1がリリースされた後、 開発者David Smith氏が追跡したOTA対象ユーザーのうち、50%が5日以内に、77%が15日後にはアップグレードしていました。、出典: David Smith氏のiOS 5.1普及率追跡を報じるMacRumorsのレポート.
ここは注意深く読んでください。分母はOTA対象ユーザーであり、世界中のすべてのiPhoneではありません。互換性のない古いデバイスを含めると、15日後の普及率はもっと低くなります。これが最初の運用上の教訓です。普及率のチャートは、そもそもどのデバイスがアップデートを受け取れるのかを把握して初めて意味を持ちます。
Androidの初期の歴史は、正反対の失敗パターンを示しています。2011年2月時点で、 Androidユーザーのうち、Android 2.3 Gingerbreadを利用していたのはわずか0.8%で、57.6%がAndroid 2.2 Froyoのまま留まっていました。これは Ben Dodson氏によるAndroidとiOSのアップデート配信の比較で記録されています。ユーザーは無線でアップデートを受け取れるようになったが、メーカーやキャリアはそれぞれ異なる速度でリリースをフィルタリングしていた。無線配信はケーブルをなくしたが、ゲートキーパーをなくしたわけではない。
メリットの終わりと、あなたの責任の始まり
モダンなアプリチームにとって、メリットは具体的だ。壊れた画面をより早く修正でき、バイナリの再ビルドなしでコピー変更をテストでき、デバイスを以前の bundle に戻すことで不良な Web リリースを停止できる。チームとデバイス間の関与者が減るため、対象となる変更のリリースサイクルは圧縮される。
リスクも圧縮されます。欠陥のあるバンドルは、誰かがクラッシュレポートを読む前に、全ユーザーに届いてしまう可能性があります。JavaScript の変更は、レイアウト以上に重要な価格設定、同意、認証、または資格要件の動作を変更する可能性があります。技術的にはまだ Web code ですが、運用上・法的には、規制上の結果を伴う製品変更になり得ます。
依存関係のリスクもあります。更新ソース、チャネル設定、または署名パスが壊れると、デバイスは次のバンドルを安全に取得できません。回復可能な配布パスのないスピードは、ユーザーを古いバージョンに置き去りにするだけの、より速い方法を提供するだけです。
プラットフォームルールと App Store に関する考慮事項
多くの短い解説はスローガンで終わります。「Web 変更は OK、ネイティブ変更は NG」。このスローガンは良い出発点ですが、リリース時の難しいケースの判断には役立ちません。
Apple の立場は、ダウンロードされた解釈型 code についてよりニュアンスがあります。アプリの 主な目的を変更しない場合、アプリマーケットプレイスを作成しない場合、または OS のセキュリティ制御をバイパスしない場合にのみ使用できます。この境界は Otakit による App Store と Google Play の OTA ポリシーの解説に要約されています。したがって、問題は変更がどの言語で書かれているかだけではありません。変更が何をするかでもあります。
ボタンの色を変えるのは簡単です。しかし、新しい決済フロー、同意画面の変更、価格ロジックの修正、アカウント資格ルールの見直しなどは、すべて JavaScript で実装されていても難しい場合があります。これらの変更は、ユーザーへの開示内容、ストア審査の基準、特定の地域での法的義務に影響を与える可能性があります。
Android の更新緊急性を比較の参考として
Google Play のアプリ内更新は Capacitor の Web バンドル更新とは異なる仕組みですが、その緊急性モデルは参考になります。 Google Play の柔軟な更新フローでは、ユーザーがアプリを使い続けながらバックグラウンドでダウンロードとインストールが行われます。一方、即時フローでは、更新のインストールとアプリの再起動が完了するまで操作がブロックされます。。また、Google は 0 から 5 の更新優先度値を Play Developer API 経由で公開しています。
その考え方を取り入れましょう。日常的なUI変更でセッションを中断すべきではありません。継続利用が安全でなくなるセキュリティ修正には、より強力な対応が必要です。多くの場合、明確な App Storeの審査管理 サイレントなWebパッチではなく。
OTA vs ストアリリースの判断マトリックス
| 変更タイプ | 配信パス | 必要なテスト | ロールバックの影響 |
|---|---|---|---|
| コピーまたはCSSの修正 | OTA | 対象デバイスでのビジュアル確認 | 前のbundleで以前のUIに戻る |
| JavaScriptのバグ修正 | OTA | 影響を受けるフローの回帰テスト | 不具合のある code が書き込んだローカルデータの確認 |
| 決済または同意の挙動 | まず審査、多くの場合はストアリリース | 法務、プロダクト、およびE2Eテスト | code をロールバックしても、ユーザーへの影響は解消されない場合があります |
| ネイティブプラグインまたは権限 | ストアリリース | フルネイティブビルドと実機テスト | ユーザーはストアから再度アップデートが必要 |
| 主な目的の変更 | ストアリリース | フルレビューの準備 | OTAロールバックはポリシーリスクを解消しない |
変更が中間の行に該当する場合は、なぜその道を選んだのかを記録してください。そのメモは、サポート、コンプライアンス、そして将来の自分のための証拠になります。
JavaScriptおよびCapacitorアプリ向けの技術的アプローチ
OTAパイプラインは、publishボタンから見ると単純に見えます。しかしその裏では、デバイスが新しいbundleを信頼して実行する前に、複数の制御が足並みを揃えている必要があります。
まずは パッケージング. ビルドによって、通常はHTML、JavaScript、CSS、画像、フォントなどのWebアセットが生成されます。アップデートシステムは、これらのファイルをマニフェストと不変のバージョン識別子と共にパッケージ化します。同じバージョン名が時と場合によって異なるファイルを指すと、デバッグが推測の域を出なくなるため、不変性が重要です。
次へ 差分配信 システムが対応している場合です。すべてのアセットを再送信するのではなく、サービスはデバイスが既に保持しているものに対して変更されたファイルやパッチのみを送信します。これにより、ダウンロードサイズと失敗リスクが削減され、特に接続が不安定な環境で効果的です。また、テストの義務も生じます。古いバンドルから移行したデバイスが、新規インストールと最終状態が一致することを確信できる必要があるためです。
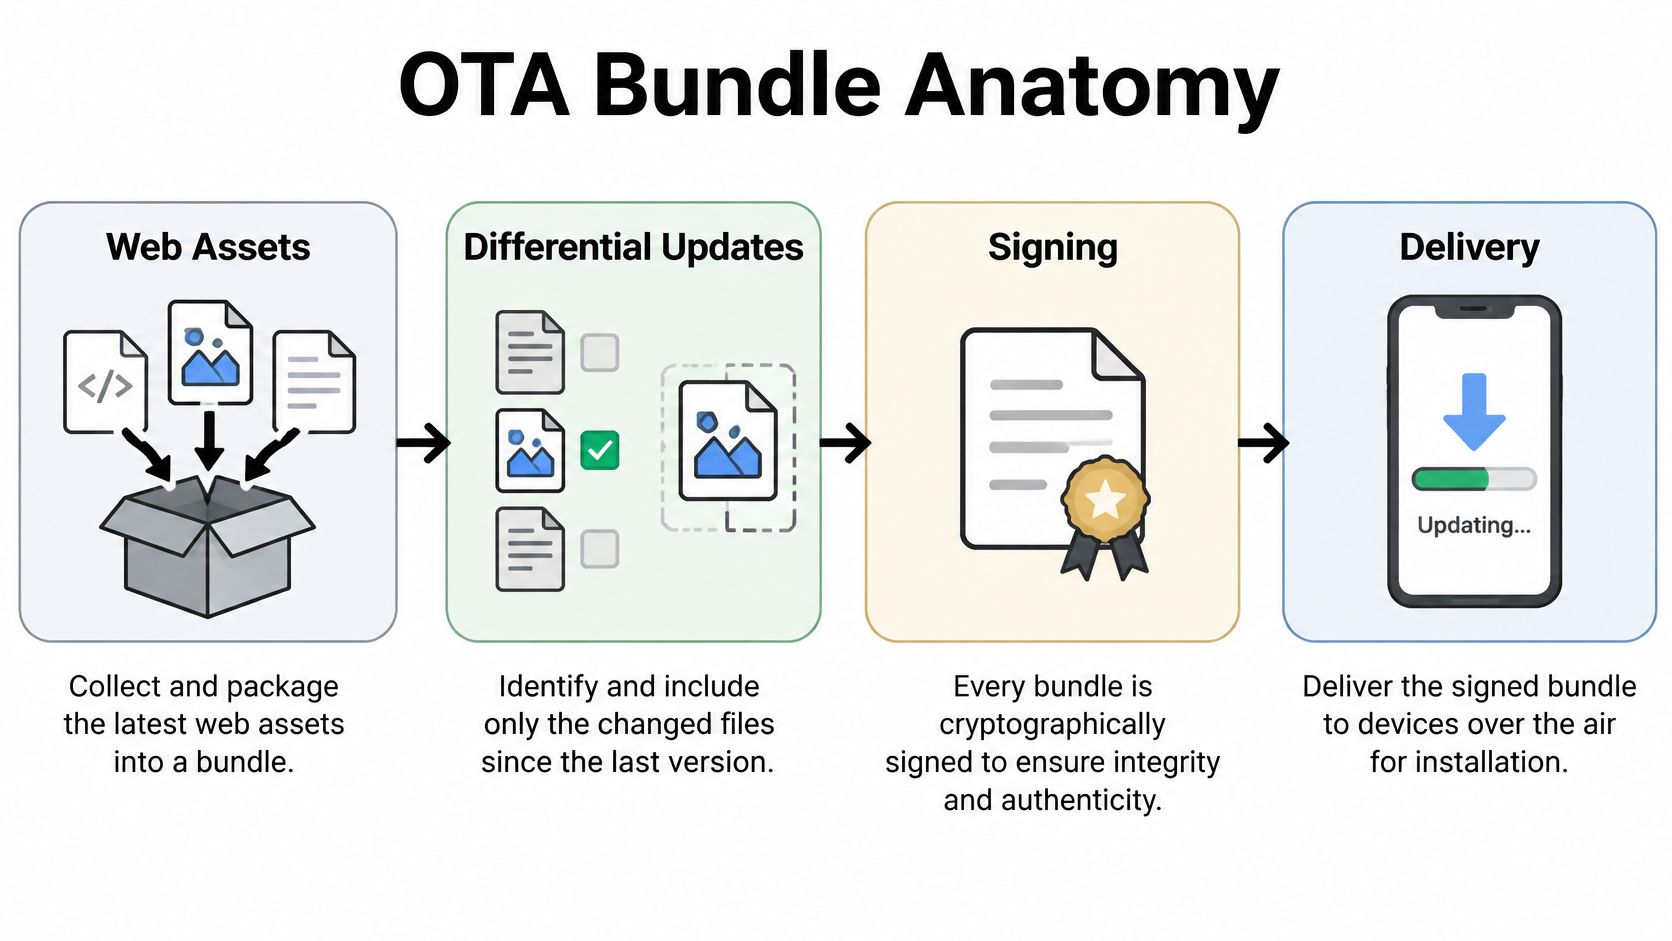
ターゲティング、ステージング、そしてロールバック
署名 パッケージングと配信の間に位置します。デバイスでは、期待される署名やハッシュと一致しないバンドルは、見慣れたネットワークパスから届いたとしても拒否されるべきです。署名は、成果物がリリースプロセスを経ており、転送中に改ざんされていないことを証明します。
バージョンターゲティング その後、どのネイティブシェルにバンドルを配信するかを決定します。これが互換性ファイアウォールです。新しいJavaScriptが古いバイナリに存在しないプラグインメソッドを期待している場合、それらのバイナリは希望ではなく、最小ネイティブバージョンルールによって除外されなければなりません。より広い クロスプラットフォーム開発ガイド はここで有用な文脈です。共有Web code は、異なるネイティブ機能やOSバージョン間で実行されるためです。
チャンネル 内部テスター、ベータユーザー、本番環境などの別々のオーディエンス。 段階的ロールアウト インストール結果やアプリの挙動を監視しながら、bundleを段階的に公開しましょう。以前のbundleを安定したフォールバックとして残しておき、チームがプレッシャーの中で新しい修正を公開することなく、公開を一時停止する方法を把握しておくことが重要です。
ロールバックはパイプラインの終着点のように思えますが、最初のリリース前に設計しておくべきです。どのbundleが正常と確認済みか、古いcodeが新しいローカルデータを読み取れるか、ストレージを移行済みのデバイスをどう扱うかを把握しておきましょう。これらの切り替えに関する実用的なファイルレベルの疑問、 ライブアプリでファイルを安全にアップデートする方法 については、リリースチェックリストに反映すべき仕組みを解説しています。
ロールバックをデータの「元に戻す」ボタンとして扱わないでください。ロールバックはcodeを復元しますが、問題のあるcodeが作成した状態までは復元できない可能性があります。
オブザーバビリティとセキュリティのベストプラクティス
セキュリティとオブザーバビリティは同じランブックに含めるべきです。インシデントでは両方の問いが同時に突きつけられるからです。何がデバイスに届いたのか、誰が承認したのか、どうやって確認するのか、という問いです。
まずはアーティファクトの信頼性から始めましょう。 アップデート用bundleは署名され、必要に応じて暗号化され、インストール前にハッシュや署名で検証されるべきです。また、デプロイはログに記録し、変更がデータ、権限、ユーザー体験に影響する場合はユーザーに通知すべきです。これは単なる事務作業ではありません。デバイスがあなたのリリースを破損したものや悪意のある代替物と区別し、チームが後から出来事を再現するための仕組みです。
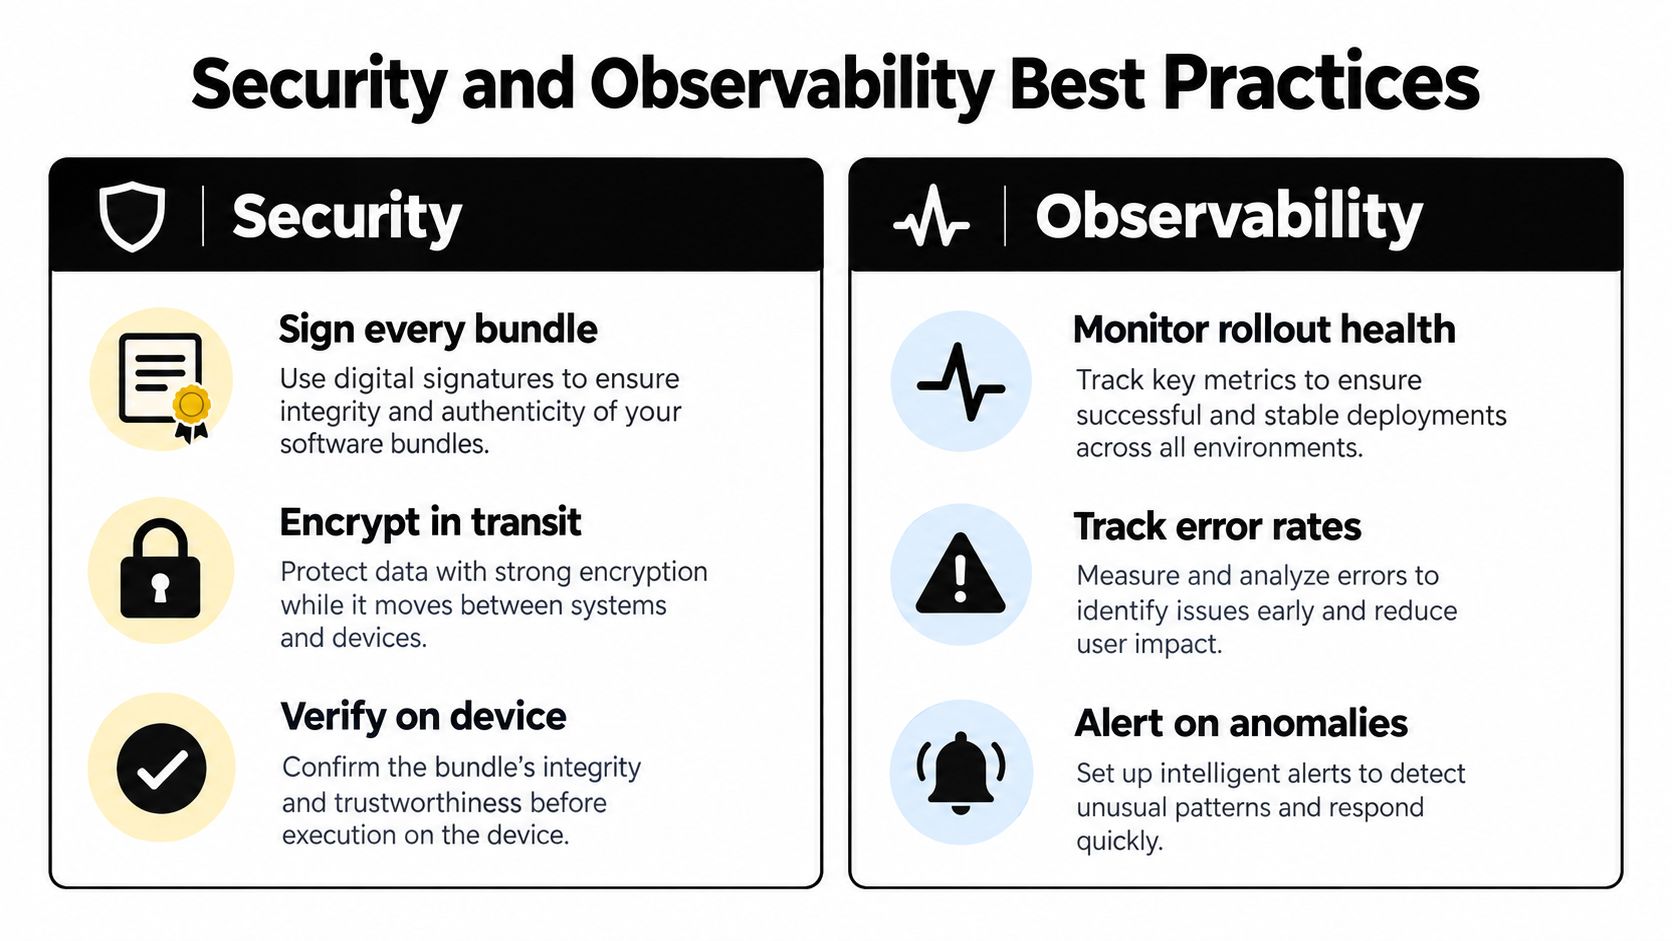
脅威モデルに基づいたランブック
- 権限の分離: bundle をビルドする担当者や pipeline が、そのまま本番環境へプロモートできるべきではありません。
- 署名資格情報の保護: キーへのアクセスは本番用データベースと同様に扱い、権限者を限定し、利用履歴を監査可能にします。
- 来歴の記録: デプロイごとに、commit、bundle identifier、channel、承認者、ロールアウトの変更をログに記録します。
- デバイス上での適用可否チェック: クラッシュが発生してからではなく、インストール前にネイティブの互換性を検証します。
- キルスイッチを用意: 失敗が事前に合意した閾値を超えたら、channel を一時停止するか、強制的にフォールバックさせます。
- ロールバック制限の定義: ローカルデータやサーバー側のcontractが先に進んでいるため、ロールフォワードの方が安全なケースを明示する。
プラットフォームのガバナンスも新たな依存関係を生みます。Appleは、代替マーケットプレイスやWebディストリビューター経由でインストールされたアプリは、今後のアップデートをそのディストリビューターに依存すると指摘しています。そのマーケットプレイスが削除されたり運営を停止したりすると、それらのアプリは更新を受け取れなくなります。詳しくはこちら: Apple Supportの代替アプリ配信ガイダンスしたがって、モニタリングではダウンロード成功だけでなく、アップデート元の可用性や、古いバージョンに取り残されたデバイスも追跡すべきです。
オブザーバビリティは、これらの制御を意思決定に変えます。チャネル別・ネイティブバージョン別の採用率、理由別のインストール失敗、署名失敗、アクティベーション後のクラッシュシグナル、フォールバックbundleに残っているデバイスの割合を監視しましょう。強力な アップデートbundle向け署名検証プラクティスは 検証失敗が可視化され、アラート通知できる場合にのみ役立ちます。
Fintech、ヘルスケア、そして多数のクライアントアプリを管理するエージェンシーチームにとって、「アップデートをリバートした」と言うだけではインシデント対応の完全な答えにはなりません。影響範囲の証拠、影響を受けたデバイス、撤回前に機密性の高いローカル状態が変わったかどうかも必要です。
Capgo によるOTA配信の効率化
プラットフォームは、上述の意思決定を排除するものではありません。各チームにストレージ、署名、デバイスターゲティング、ダッシュボードから仕組みを組み立てさせる代わりに、それらの意思決定に一貫した制御を提供します。
Capgo の Live Update ウェブバンドルを配信するには リリースチャネル を通じて、段階的なロールアウト、バージョン指定、ロールバック制御を利用できます。チームは内部、ベータ、本番のオーディエンスを分離して管理し、インシデント時と同じチャネルモデルでバンドルをプロモートできます。プログレッシブデリバリーでは、安定したフォールバックを維持しながら、デバイスの一定割合にバンドルを割り当てます。また、設定した失敗しきい値を超えると、ロールアウトを自動で一時停止できます。
重要な設計上のポイントは、ライブアップデートがネイティブ配信を置き換えるのではなく、ネイティブ配信と並行して存在する点です。Capgo はクラウドでのネイティブビルドとストア申請のサポートも提供しているため、プラグインの変更はバイナリの経路を、ウェブの修正はバンドルの経路をたどります。この分離は、チームがすでに使っているはずの意思決定マトリクスと一致します。
運用面では、Observe が リリースの採用状況、インストール失敗、成功率、デバイスログを追跡します失敗レポートでは、ネットワークやデバイスの問題と、バンドルの問題やロールバックを区別できるため、「リリースが赤く見えるか」よりも有益な問いに答えられます。バンドルに欠陥があったのか、それとも一部のデバイスが正常に受信できなかったのか?
短い間隔でのリリースモニタリングにより、影響範囲が限られているうちに、ロールアウトの判断を実際に観測されたデバイス挙動に結びつけられます。個人開発者にとっては、メンテナンスするインフラが減るということです。エージェンシーやエンタープライズチームにとっては、クライアントごとに新しいプロセスを作らずに、同じチャネル運用の規律とエビデンスを複数のアプリに適用できるということです。
OTAリリース戦略の構築
戦略は1ページに収められますが、緊急修正で試される前に書いておくべきです。まず公開画面を開くのではなく、変更内容を分類することから始めましょう。
以下の5つの質問を順番に確認してください。これは純粋にWebレイヤーの code なのか、それともアセットなのか? アプリの主目的、決済の挙動、同意、認証、価格設定、対象条件ロジックを変更するか? それを安全に動かせるネイティブの最小バージョンはどれか? 最初にどのチャネルとオーディエンスに公開すべきか? 不具合が出た場合、ロールバックするか、ロールフォワードするか、それともストアリリースが必要か?
次に、緊急度に応じて公平に優先度を割り当てます。
- 低優先度: バックグラウンドで配信できる、定型的な文言・スタイル・コンテンツの変更。
- 中優先度: 導入状況を注意深くモニタリングしながら、段階的にロールアウトすべきパフォーマンスやワークフローの修正。
- 高優先度: 継続利用が重大なリスクを生む可能性があり、配信のブロックやネイティブリリースが必要と判断されうる、セキュリティやコア機能の問題。
その分類に合わせて運用サイクルを設定します。本番同様のデータ境界を使って内部チャネルでテストし、インストール結果とアプリのシグナルが許容範囲に留まる場合にのみ展開を広げます。正常動作が確認済みのbundle、展開を一時停止する失敗しきい値、その判断を下す権限を持つ担当者を記録してください。
OTAリリースを落ち着いて進められるかは、ほとんどが公開前に決まります。チャネル、しきい値、オーナー、撤退経路は、すでに決まっているべきです。
同じサイクルの一環として、取り残されたデバイスも確認します。移行計画なしに古いネイティブ版のユーザー層を置き去りにするロールアウトは、どれほど洗練されていても、サポートすべき製品を2つ生み出します。最小バージョンポリシー、ストアリリース、bundleチャネルを、次の仕組みを通じて連携させましょう: アプリリリース自動化 これにより、誰かの記憶に頼るのではなく、pipeline内でルーチンチェックが行われるようになります。
これにより、次の難しいケースにも再利用できるテストが得られます。この変更は、ストアポリシー、互換性、コンプライアンスに関するインシデントを起こさずにライブ配信できますか?エビデンスを持って答えられないなら、一旦立ち止まり、ストア経由の道を選びましょう。
Capgo は、Capacitor と Ionic のチームが、ネイティブ変更は適切なストア経路に維持しつつ、対象となる JavaScript、CSS、アセットの修正を、段階的ロールアウト、ロールバック、リリース監視を備えた制御されたチャネル経由で配信できるよう支援します。この意思決定フレームワークを実運用できるリリースプロセスに落とし込む準備ができたら、こちらへ: Capgo 最初の live update チャネルをセットアップする。





