

Sie haben gerade geshipt. Dann öffnet jemand die App auf einem Handy, tippt auf Checkout, und der Button ist wegen einer kaputten CSS-Regel halb vom Bildschirm abgeschnitten. Der Fix dauert zwei Minuten. Den Fix zu den Nutzern zu bringen, ist der schwierige Teil, denn der normale Weg bedeutet einen neuen Build, eine neue Einreichung und wieder Warten auf die Review. In genau dieser Lücke zwischen einem fertigen Fix und einer gefixten App Over-the-Air-Updates bewähren sie sich.
Inhaltsverzeichnis
- Warum Over-the-Air-Updates wichtig sind
- So funktionieren OTA-Updates
- Bewährte Vorteile und echte Risiken
- Plattformregeln und App-Store-Überlegungen
- Technische Ansätze für JavaScript- und Capacitor Apps
- Observability und Security Best Practices
- Wie Capgo die OTA-Auslieferung vereinfacht
- Deine OTA-Release-Strategie entwickeln
Warum Over-the-Air-Updates wichtig sind
Dieser Checkout-Bug kommt dir bekannt vor, weil selten der code langsam ist. Du findest den Overflow, änderst eine Zeile und testest es lokal in Minuten. Doch der Fix hängt in der Store-Warteschlange, während Nutzer weiter auf den kaputten Screen stoßen, der Support dieselben Tickets beantwortet und dein Team darüber streitet, ob man eine beschleunigte Einreichung durchziehen oder sie mit anderen Änderungen bündeln soll.
Over-the-Air-Updates, meist abgekürzt als OTA, machen diese Warteschlange für eine bestimmte Art von Änderungen überflüssig. In einer Capacitor, Ionic oder einer anderen webbasierten App kannst du Updates direkt JavaScript, CSS, HTML und Assets auf installierte Geräte ausrollen. Die App lädt das neue Web-Bundle herunter, verifiziert es und führt es in der nativen Shell aus, die du bereits über den Store ausgeliefert hast.
Überlege dir den Trade-off genau, bevor du Prozesse darum herum aufbaust.
- Was OTA beschleunigt: Textkorrekturen, Layout-Korrekturen, Bildwechsel, Style-Änderungen und JavaScript-Logik, die im bestehenden nativen Container läuft.
- Was OTA nicht ersetzt: Neue native Plugins, Berechtigungsänderungen, native SDK-Upgrades, Icon- oder Entitlement-Änderungen und alles, was in die Binärdatei kompiliert wird.
- Was sich für euer Team ändert: Das Release-Risiko verschiebt sich vom Store-Timing zu eurem eigenen Testing, Targeting und Rollback-Disziplin.
Dieser letzte Punkt ist wichtiger, als die meisten Erklärungen zugeben. Wenn ihr die Einreichungsverzögerung für geeignete Änderungen umgeht, umgeht ihr auch eine erzwungene Pause, die manchmal schlampige Releases auffing. Eure Sicherheit muss stattdessen aus Channels, gestaffelter Auslieferung und Monitoring kommen.
Praktische Regel: OTA verkürzt den Abstand zwischen dem Finden eines Web-Layer-Bugs und dem Beheben für Nutzer. Es verkürzt nicht die Arbeit, zu entscheiden, ob der Fix sicher ist.
Deshalb behandeln Teams OTA als Release-Strategie, nicht als Komfortfeature. Wenn du versuchst, Release-Geschwindigkeit zu erhöhen, ohne jeden Fix zu einem Store-Event zu machen, der Gewinn liegt nicht nur in der Geschwindigkeit. Es geht um die Kontrolle darüber, welche Änderungen eine vollständige native Release-Version verdienen und welche über den schnelleren, schmaleren Web-Pfad laufen können.
So funktionieren OTA-Updates
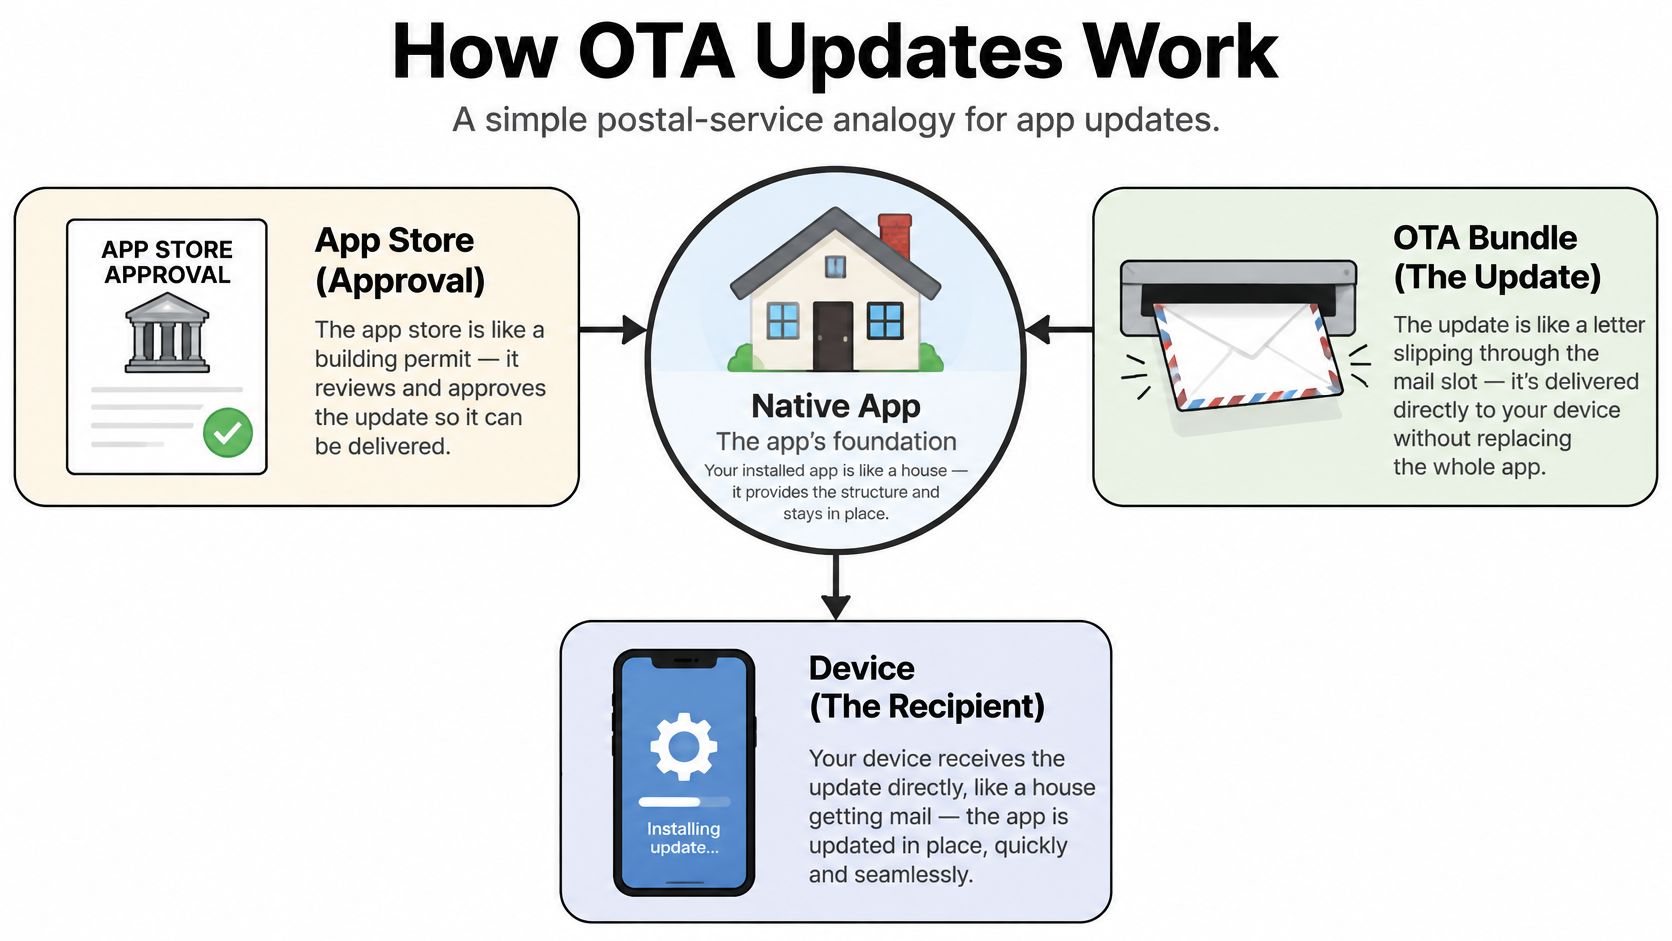
Eine Post-Analogie macht die Architektur leichter nachvollziehbar. Die native App ist das Haus. Die der App Store ist die Baugenehmigung that lets you build or alter that house. An OTA-Bundle ist ein Brief , den du durch den Briefschlitz schiebst, nachdem das Haus bereits genehmigt und bezogen ist.
Du kannst per Post keinen Raum anbauen. Du kannst neue Anweisungen, überarbeitete Unterlagen und Ersatzbilder für die Wände senden, solange das Haus selbst strukturell gleich bleibt.
Die Komponenten auf dem Gerät und auf deinem Server
Zunächst enthält deine gebaute App eine native Binary sowie ein eingebettetes Web-Bundle. Die Binärdatei umfasst die Runtime, native Plugins, Berechtigungen und Store-Metadaten. Das Web-Bundle enthält die Dateien, die deine Oberfläche rendert.
Zweitens fragt ein kleiner SDK-Client oder ein Plugin innerhalb der App einen Update-Service, ob ein neueres, kompatibles Bundle für dieses Gerät verfügbar ist. Dabei werden Dinge wie App-Version, Channel und Bundle-Version geprüft, bevor etwas heruntergeladen wird.
Drittens die Update-Service Der Service liefert ein Manifest zurück, das das Ziel-Bundle identifiziert. Das Gerät lädt die Dateien herunter, prüft die Integrität, speichert sie getrennt vom eingebetteten Bundle und wendet sie beim Neustart oder zu einem anderen von dir konfigurierten sicheren Zeitpunkt an. Schlägt das neue Bundle frühzeitig fehl, sollte die App auf das letzte funktionierende Bundle zurückgreifen, anstatt den User in einer Crash-Schleife festzuhalten.
Warum Capacitor-Style-Apps zu diesem Modell passen
Capacitor und Electron-Apps rendern einen Großteil ihrer Oberfläche aus Web-Assets innerhalb eines nativen Containers. Genau diese Trennung ist die Basis für OTA. Du ersetzt nicht den Container, sondern nur den Web-Content, den der Container bereits laden kann.
Die Verwirrung beginnt meist dann, wenn JavaScript eine native Funktion aufruft. Das Ändern des JavaScripts, das ein Foto anfordert, ist eine Web-Änderung. Das Hinzufügen von Kamerazugriff oder der Austausch des Kamera-Plugins ist eine native Änderung und gehört in ein Store-Release. Teams, die angrenzende Stacks untersuchen, können dieses mentale Modell mit schnellen Fixes für React-Native-Appsvergleichen, wo dieselbe Grenze zwischen JavaScript und nativem code darüber entscheidet, was möglich ist.
Bewährte Vorteile und echte Risiken
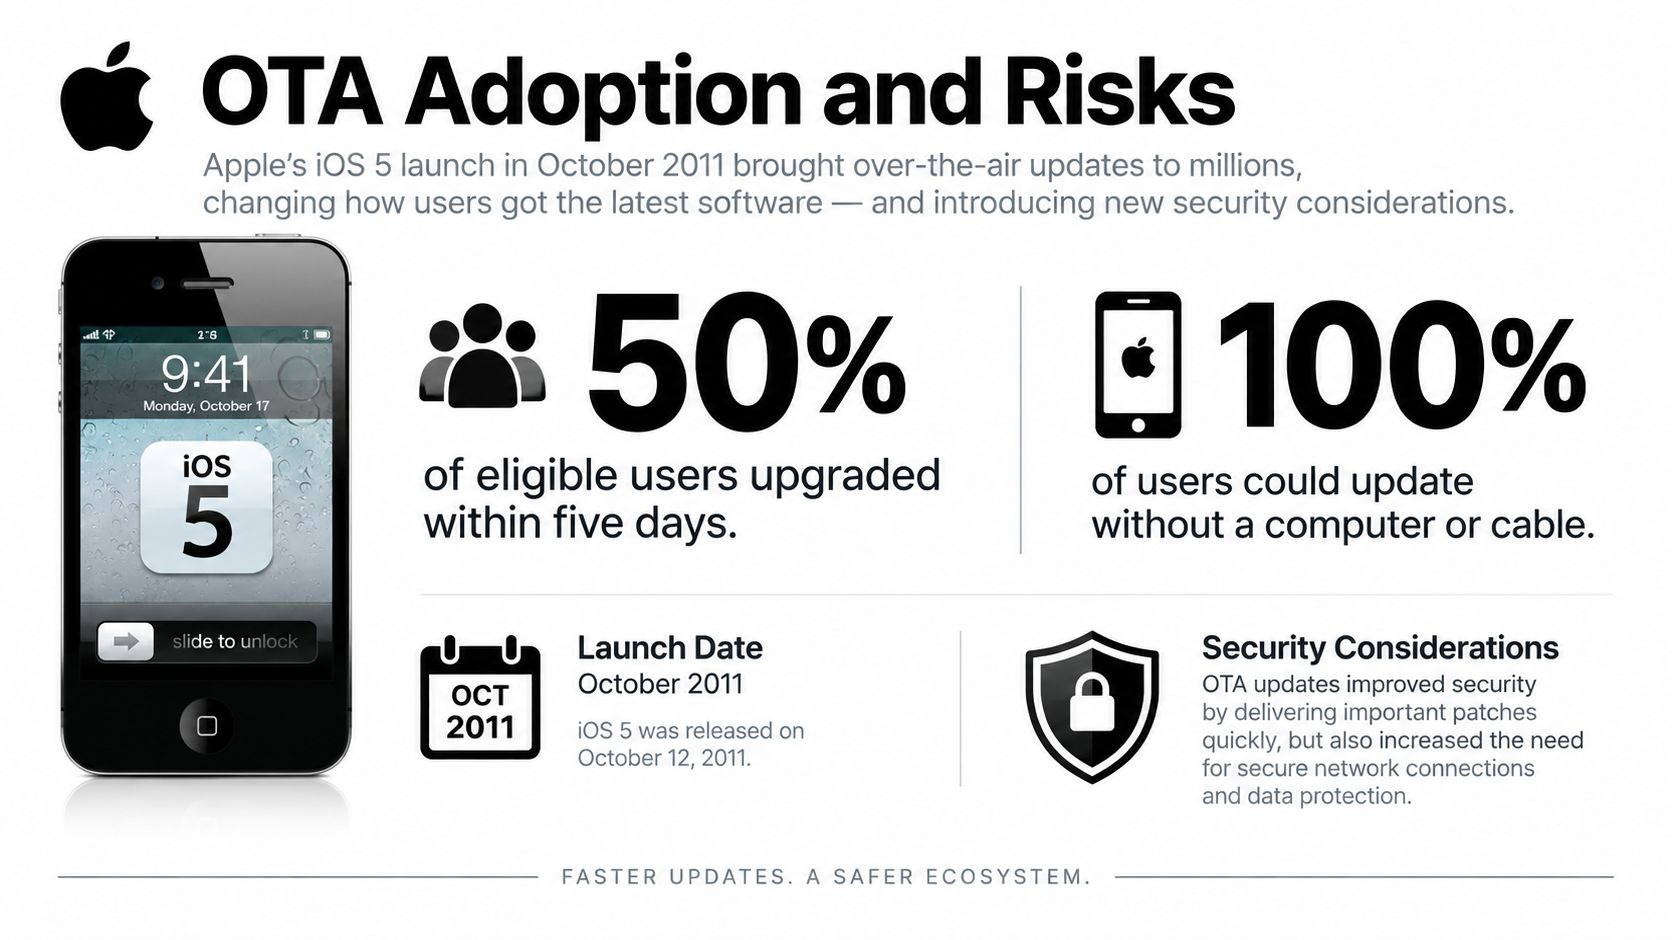
OTA ist keine neue Idee für die Distribution. Apple führte iOS-Updates über das Luft mit iOS 5 im Oktober 2011, sodass Nutzer direkt auf dem Gerät aktualisieren können, ohne einen Computer oder iTunes zu benötigen. Nach dem Start von iOS 5.1 am 7. März 2012 hatten 50 % der für OTA qualifizierten Nutzer, die von Entwickler David Smith verfolgt wurden, innerhalb von fünf Tagen aktualisiert, und 77 % nach 15 Tagenkomprimieren können, laut Berichterstattung von MacRumors zur Verfolgung der iOS-5.1-Adoption durch David Smith.
Lesen Sie das genau. Der Nenner waren OTA-fähige Nutzer, nicht jedes iPhone der Welt. Wenn ältere, inkompatible Geräte einbezogen wurden, war die Adoption nach 15 Tagen niedriger. Das ist die erste operative Lektion. Ihr Adoptionsdiagramm bedeutet nur etwas, wenn Sie wissen, welche Geräte das Update überhaupt empfangen konnten.
Die frühe Geschichte von Android zeigt das genaue Gegenteil. Im Februar 2011, nur 0,8 % der Android-Nutzer hatten noch Android 2.3 Gingerbread installiert, während 57,6 % bei Android 2.2 Froyo blieben, as documented in Ben Dodsons Vergleich der Update-Verteilung auf Android und iOSdokumentiert. Nutzer konnten Updates drahtlos empfangen, doch Hersteller und Carrier filterten Releases mit unterschiedlicher Geschwindigkeit. Die drahtlose Übertragung ersetzte das Kabel, aber nicht die Gatekeeper.
Wo der Nutzen endet und deine Verantwortung beginnt
Für moderne App-Teams sind die Vorteile konkret. Man kann einen kaputten Screen schneller reparieren, Copy-Änderungen testen, ohne Binaries neu zu bauen, und ein fehlerhaftes Web-Release stoppen, indem man Geräte auf ein vorheriges Bundle zurückweist. Der Release-Zyklus für geeignete Änderungen wird kürzer, weil weniger Parteien zwischen Team und Gerät stehen.
Auch die Risiken werden komprimiert. Ein fehlerhaftes Bundle kann das gesamte Publikum erreichen, bevor jemand einen Crash-Report liest. Eine JavaScript-Änderung kann zudem Preisgestaltung, Consent, Authentifizierung oder Eligibility-Verhalten verändern – mit Auswirkungen weit über das Layout hinaus. Technisch ist es immer noch Web code. Operativ und rechtlich kann es sich um eine Produktänderung mit regulatorischen Konsequenzen handeln.
Dazu kommt ein Abhängigkeitsrisiko. Wenn die Update-Quelle, die Channel-Konfiguration oder der Signing-Pfad ausfällt, können Geräte das nächste Bundle nicht sicher abrufen. Geschwindigkeit ohne einen wiederherstellbaren Verteilungsweg bietet nur einen schnelleren Weg, Nutzer auf einer alten Version zu stranden.
Plattformregeln und App-Store-Überlegungen
Die meisten kurzen Erklärungen enden bei einem Slogan. Web-Änderungen sind in Ordnung, native Änderungen nicht. Dieser Slogan ist ein nützlicher Ausgangspunkt, aber er hilft dir nicht, schwierige Fälle zum Release-Zeitpunkt zu entscheiden.
Apples Position ist für heruntergeladene, interpretierte code-Code-Dateien differenzierter. Sie dürfen nur verwendet werden, wenn sie den primären Zweck der App nicht verändern, primären Zweck, einen App-Store erstellen oder die Sicherheitskontrollen des Betriebssystems umgehen – eine Grenze, die zusammengefasst wird in Otakits Aufschlüsselung der OTA-Richtlinien für den App Store und Google Play. Die Frage ist also nicht nur, in welcher Sprache die Änderung geschrieben ist. Sondern auch, was die Änderung bewirkt.
Eine Button-Farbe ist einfach. Ein neuer Zahlungsfluss, ein anderes Zustimmungsfenster, geänderte Preislogik oder überarbeitete Kontoberechtigungsvorschriften sind schwieriger, selbst wenn jede Zeile JavaScript ist. Diese Änderungen können Benutzernachweise, Store-Prüferwartungen und Pflichten in bestimmten Regionen beeinflussen.
Android-Update-Dringlichkeit als hilfreicher Vergleich
In-App-Updates im Google Play Store nutzen nicht denselben Mechanismus wie ein Capacitor Web-Bundle-Update, aber das Dringlichkeitsmodell ist lehrreich. Der flexible Update-Flow von Google Play lädt und installiert im Hintergrund, während der Nutzer die App weiterbenutzt, während der sofortige Flow die Interaktion blockiert, bis das Update installiert ist und die App neu startet. Google stellt auch einen Update-Prioritätswert von 0 bis 5 über den Play Developer API.
Übernehmt dieses Denken. Routine-Änderungen an der Oberfläche sollten eine Sitzung nicht unterbrechen. Ein Sicherheitsfix, der die weitere Nutzung unsicher macht, verdient einen entschiedeneren Weg – in vielen Fällen ein Native-Store-Release mit klaren App-Store-Review-Verwaltung statt einem stillen Web-Patch.
Entscheidungsmatrix: OTA vs. Store Release
| Änderungstyp | Distributionsweg | Erforderliche Tests | Folgen eines Rollbacks |
|---|---|---|---|
| Copy- oder CSS-Fix | OTA | Visuelle Prüfung auf Zielgeräten | Vorheriges Bundle stellt frühere Oberfläche wieder her |
| JavaScript-Fehlerbehebung | OTA | Betroffene Flows im Regressionstest prüfen | Lokale Daten des fehlerhaften code prüfen |
| Zahlungs- oder Einwilligungsverhalten | Erst prüfen, oft Store | Rechtliches, Produkt und End-to-End-Tests | Rückgängig machen von code hebt Nutzerwirkung nicht auf |
| Native Plugin oder Berechtigung | Store-Release | Vollständiger Native Build und Gerätetests | Benötigt einen weiteren Store-Update |
| Änderung des Hauptzwecks | Store-Release | Vorbereitung des vollständigen Reviews | OTA-Rollback löst kein Policy-Risiko |
Wenn eine Änderung in den mittleren Zeilen steht, dokumentiere, warum du diesen Weg gewählt hast. Diese Notiz dient als Beleg für Support, Compliance und dein zukünftiges Ich.
Technische Ansätze für JavaScript- und Capacitor Apps
Eine OTA-Pipeline wirkt vom Publish-Button aus simpel. Darunter müssen mehrere Kontrollen zusammenpassen, bevor ein Gerät einem neuen Bundle vertraut und es ausführt.
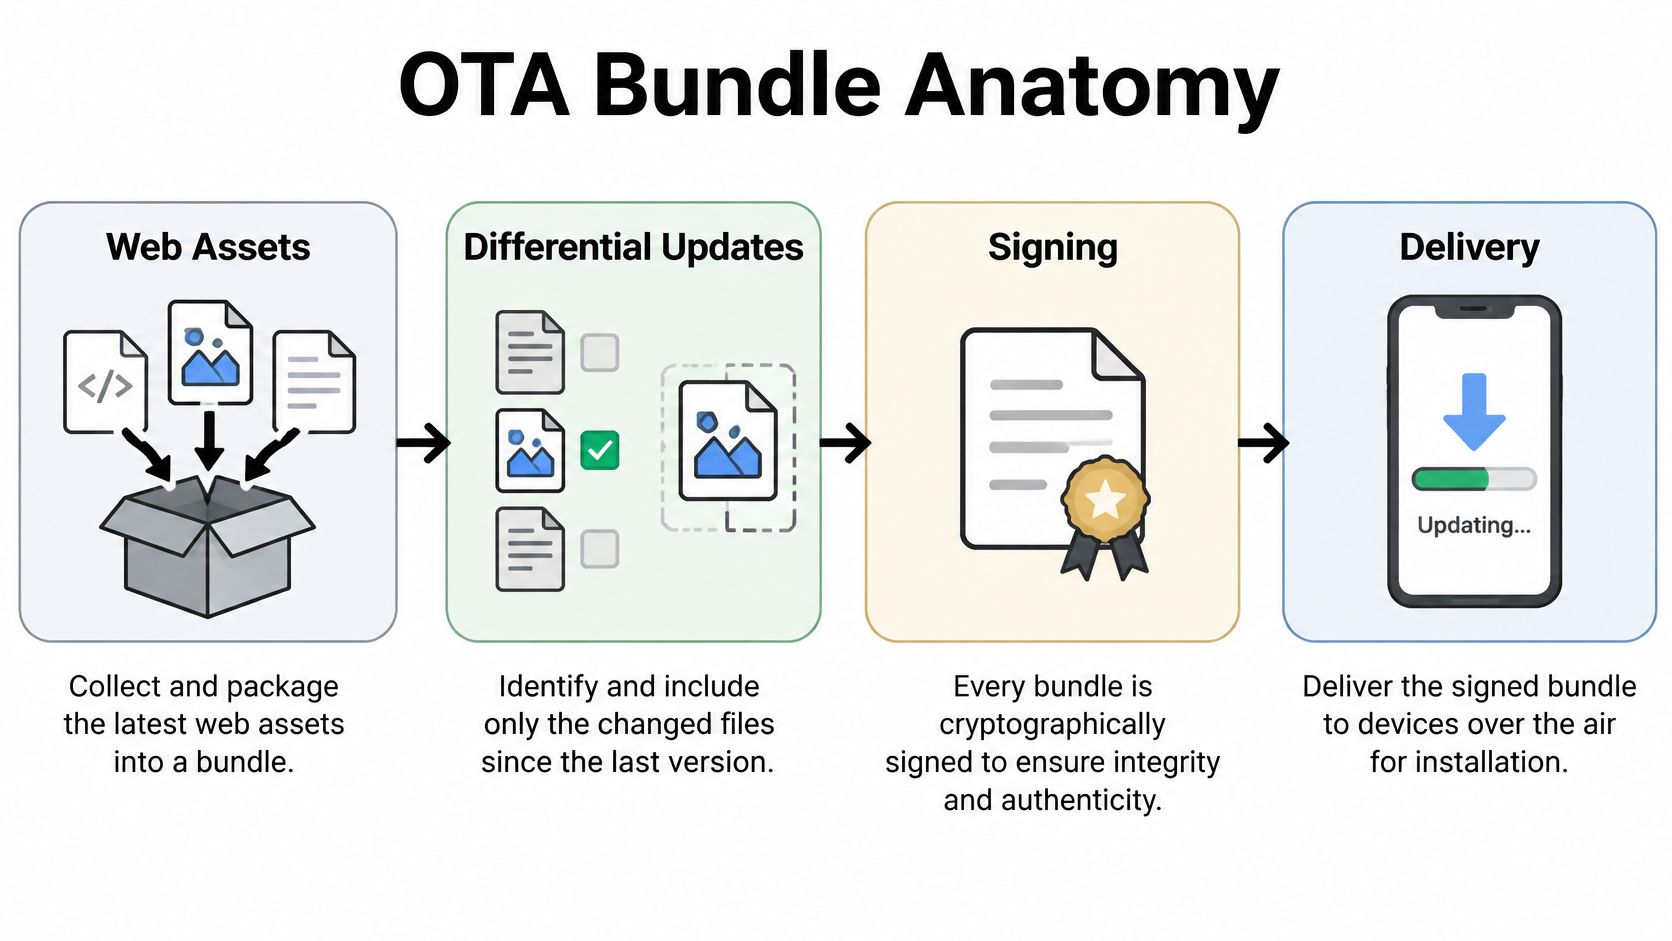
Starte mit Packaging. Dein Build erzeugt Web-Assets, meist HTML, JavaScript, CSS, Bilder und Fonts. Das Update-System verpackt diese Dateien mit einem Manifest und einer unveränderlichen Versions-ID. Unveränderlichkeit ist wichtig, denn Debugging wird zum Ratespiel, wenn derselbe Versionsname zu unterschiedlichen Zeiten auf verschiedene Dateien zeigen kann.
Als Nächstes kommt Differenzielle Auslieferung wo es Ihr System unterstützt. Statt jedes Asset erneut zu senden, überträgt der Service nur geänderte Dateien oder ein Patch gegenüber dem, was das Gerät bereits hat. Das reduziert die Download-Größe und das Fehlschlagsrisiko, besonders bei schlechter Verbindung. Es erzeugt auch eine Testpflicht, denn Sie müssen sicherstellen, dass ein Gerät, das von einem älteren Bundle wechselt, denselben Endzustand wie eine Neuinstallation erreicht.
Targeting, Staging und der Weg zurück
Signing liegt zwischen Packaging und Delivery. Das Gerät sollte ein Bundle ablehnen, das nicht mit der erwarteten Signatur oder dem Hash übereinstimmt, selbst wenn es von einem vertrauten Netzwerkpfad kommt. Signing beweist, dass das Artefakt Ihren Release-Prozess durchlaufen hat und nicht während der Übertragung verändert wurde.
Version Targeting entscheidet dann, welche nativen Shells das Bundle erhalten dürfen. Das ist Ihre Kompatibilitäts-Firewall. Wenn neues JavaScript eine Plugin-Methode erwartet, die ältere Binaries nicht haben, müssen diese Binaries durch eine Mindest-Native-Version-Regel ausgeschlossen werden, nicht durch Hoffnung. Ein breiteres Guide zu Cross-Platform-Development ist hier nützlicher Kontext, da geteilter Web-code weiterhin über verschiedene native Fähigkeiten und Betriebssystemversionen hinweg läuft.
Kanäle getrennte Zielgruppen wie interne Tester, Beta-Nutzer und Produktion. Staged Rollouts Stellen Sie ein Bundle schrittweise bereit, während Sie Installationsergebnisse und App-Verhalten beobachten. Halten Sie das vorherige Bundle als stabilen Fallback bereit und stellen Sie sicher, dass Ihr Team weiß, wie es die Freigabe pausiert, ohne unter Druck einen neuen Fix zu veröffentlichen.
Rollback klingt nach dem Ende der Pipeline, aber Sie sollten es vor dem ersten Release einplanen. Wissen Sie, welches Bundle als bewährt gilt, ob ältere code neuere lokale Daten lesen können und wie Sie mit Geräten umgehen, deren Speicher bereits migriert wurde. Für die praktischen Fragen auf Dateiebene hinter diesen Wechseln, wie Sie Dateien in einer Live-App sicher aktualisieren deckt die Mechanismen ab, die Ihre Release-Checkliste widerspiegeln sollte.
Behandeln Sie Rollback nicht als Undo-Button für Daten. Er stellt code wieder her. Möglicherweise stellt er nicht den Zustand wieder her, den ein fehlerhaftes code erzeugt hat.
Observability und Security Best Practices
Sicherheit und Observability gehören in dasselbe Runbook, weil ein Incident beide Fragen gleichzeitig aufwirft. Was ist auf dem Gerät angekommen, wer hat es autorisiert, und woher wissen Sie das?
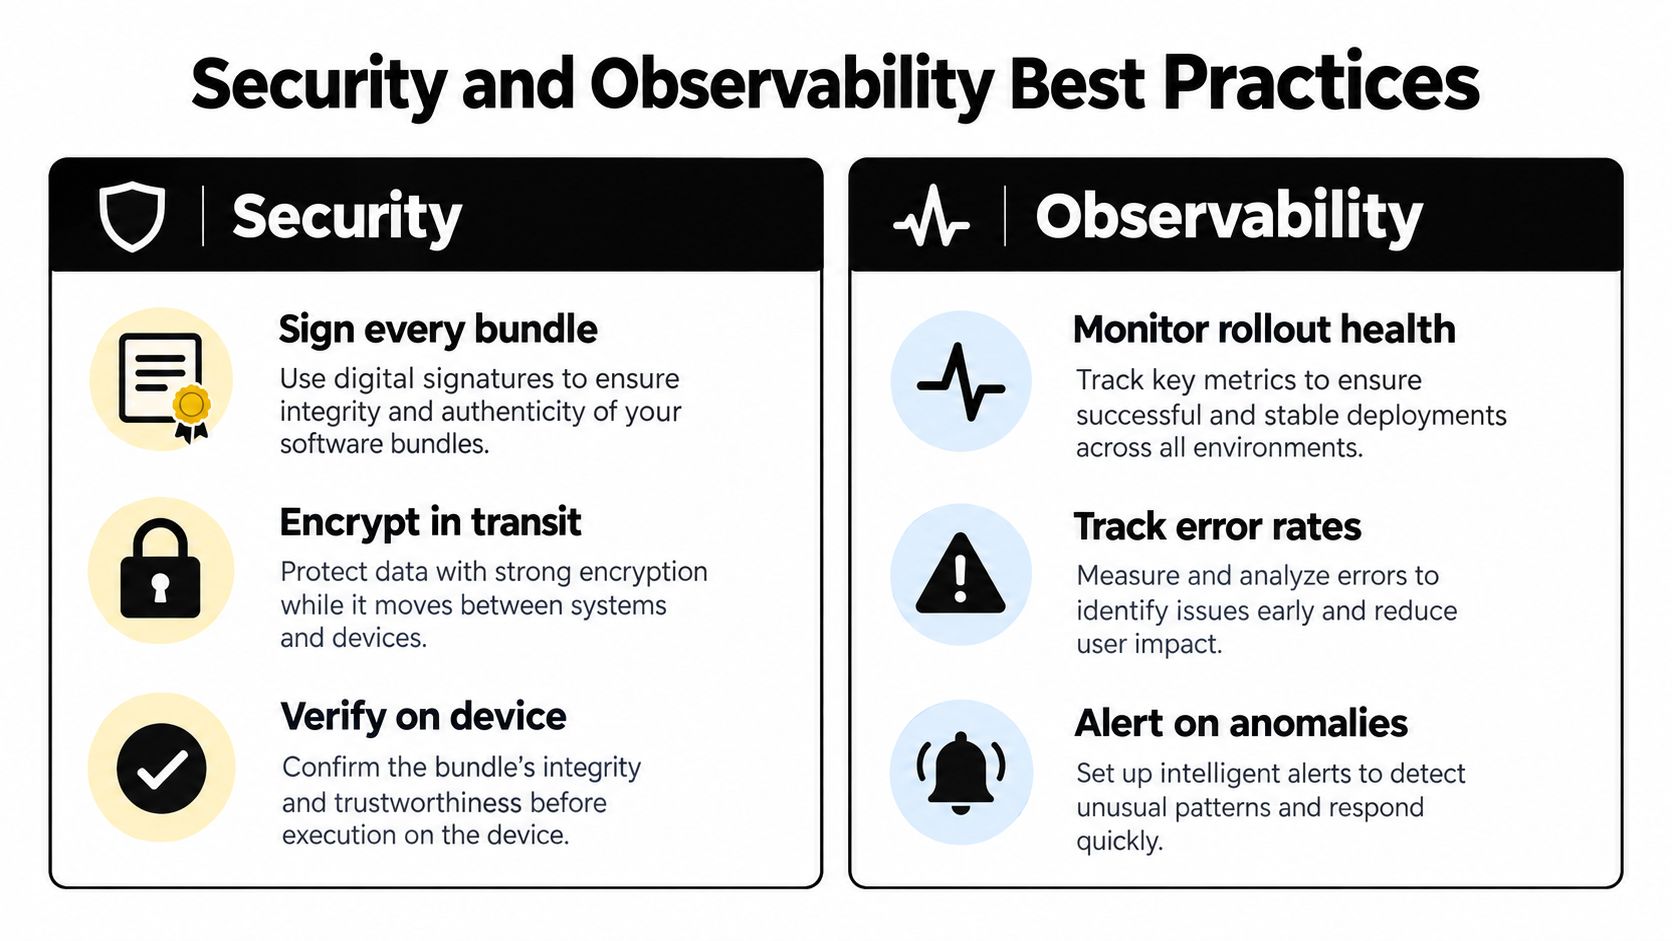
Beginnen Sie mit dem Vertrauen in Artefakte. Update-Bundles sollten signiert, bei Bedarf verschlüsselt und vor der Installation anhand von Hashes oder Signaturen verifiziert werden; Deployments sollten protokolliert und Benutzer informiert werden, wenn Änderungen Daten, Berechtigungen oder die User Experience betreffen. Das ist kein Papierkram. So unterscheidet ein Gerät Ihren Release von einem beschädigten oder bösartigen Ersatz – und so rekonstruiert Ihr Team später die Ereignisse.
Ein Threat-Model-basiertes Runbook
- Berechtigungen trennen: Die Person oder Pipeline, die ein Bundle baut, sollte es nicht automatisch in die Produktion promoten können.
- Signing-Credentials schützen: Behandle den Zugriff auf Keys wie den Zugriff auf Produktionsdatenbanken: mit wenigen Berechtigten und auditierbarer Nutzung.
- Provenienz dokumentieren: Logge für jedes Deployment Commit, Bundle Identifier, Channel, Approver und Rollout-Änderungen.
- Kompatibilität auf dem Device prüfen: Native Kompatibilität vor der Installation prüfen, nicht erst nach einem Crash.
- Kill Switch bereithalten: Pausiere einen Channel oder erzwinge einen Fallback, sobald Fehler einen Schwellenwert überschreiten, den ihr vorher festgelegt habt.
- Rollback-Limits definieren: Gib an, wann ein Rollforward sicherer ist, weil lokale Daten oder Server-Verträge sich weiterentwickelt haben.
Platform-Governance schafft eine weitere Abhängigkeit. Apple weist darauf hin, dass Apps, die über einen alternativen Marktplatz oder Web-Distributor installiert wurden, für zukünftige Updates von diesem Distributor abhängen. Wird dieser Marktplatz gelöscht oder stellt er den Betrieb ein, erhalten diese Apps keine Updates mehr, wie in der Apple-Support-Anleitung zur alternativen App-Distributionerklärt wird. Dein Monitoring sollte daher die Verfügbarkeit der Update-Quelle und Geräte auf veralteten Versionen tracken, nicht nur erfolgreiche Downloads.
Observability macht aus diesen Kontrollen fundierte Entscheidungen. Überwache die Adoption nach Channel und Native-Version, Installationsfehler nach Ursache, Signaturfehler, Crash-Signale nach Aktivierung und den Anteil der Geräte, die noch auf dem Fallback-Bundle laufen. Starke Verfahren zur Signaturprüfung für Update-Bundles helfen nur, wenn Verifizierungsfehler sichtbar und alarmierbar sind.
Für Fintech-, Healthcare- und Agentur-Teams, die viele Client-Apps verwalten, reicht die Antwort „das Update wurde zurückgerollt“ nicht aus. Du brauchst außerdem Nachweise zur Exposition, zu betroffenen Geräten und dazu, ob sich sensibler lokaler State vor dem Zurückziehen geändert hat.
Wie Capgo die OTA-Auslieferung vereinfacht
Eine Plattform nimmt dir die oben beschriebenen Entscheidungen nicht ab. Sie gibt ihnen konsistente Controls, statt jedes Team die Infrastruktur aus Storage, Signing, Device Targeting und Dashboards selbst zusammenbauen zu lassen.
Capgos Capgo Live Updates Web-Bundles verteilen über Release-Channels mit Staged Rollouts, Version-Targeting und Rollback-Kontrollen. Teams können interne, Beta- und Production-Zielgruppen getrennt halten und ein Bundle über dasselbe Channel-Modell ausrollen, das sie auch bei Incidents nutzen. Progressive Delivery weist ein Bundle einem dauerhaften Anteil an Geräten zu, behält aber einen stabilen Fallback bei; Rollouts können automatisch pausieren, wenn ein konfigurierter Fehlerschwellenwert überschritten wird.
Der entscheidende Design-Aspekt ist, dass Live Updates die native Auslieferung ergänzen, statt sie zu ersetzen. Capgo bietet zudem Cloud-native Builds und Unterstützung bei der Store-Submission, sodass Plugin-Änderungen den Binary-Pfad nutzen, während Web-Fixes über den Bundle-Pfad laufen. Diese Trennung entspricht genau der Entscheidungsmatrix, die dein Team ohnehin bereits verwenden sollte.
Im Bereich Operations trackt Observe Release-Adoption, Installationsfehler, Erfolgsraten und Device-Logs. Das Failure-Reporting unterscheidet zwischen Netzwerk- oder Device-Problemen und Bundle-Fehlern oder Rollbacks. Das hilft dir, eine nützlichere Frage zu beantworten, als nur zu wissen, ob ein Release „rot“ ist: War das Bundle fehlerhaft oder hat eine Gruppe von Geräten es nie sauber empfangen?
Release-Monitoring in kurzen Intervallen verknüpft die Rollout-Entscheidung mit dem beobachteten Geräteverhalten, während die Exposition noch begrenzt ist. Für einen Solo-Developer bedeutet das weniger Infrastruktur, die gewartet werden muss. Für Agenturen oder Enterprise-Teams bedeutet es, dass dieselbe Channel-Disziplin und Evidenz über Anwendungen hinweg angewendet werden kann, ohne für jeden Kunden einen neuen Prozess zu erfinden.
Deine OTA-Release-Strategie entwickeln
Ihre Strategie kann auf einer Seite Platz finden, sollte aber geschrieben werden, bevor ein dringender Fix sie auf die Probe stellt. Beginnen Sie damit, die Änderung zu klassifizieren, nicht damit, den Publish-Screen zu öffnen.
Stellen Sie fünf Fragen in dieser Reihenfolge. Ist dies rein Web-Layer code oder ein Asset? Ändert es den Hauptzweck der App, das Zahlungsverhalten, die Einwilligung, die Authentifizierung, die Preise oder die Berechtigungslogik? Welche minimale Native-Version kann es sicher ausführen? Welcher Channel und welches Publikum sollten es zuerst sehen? Wenn es sich falsch verhält, rollen wir zurück, rollen wir vor oder ist ein Store-Release erforderlich?
Dann weisen Sie die Dringlichkeit fair zu.
- Niedrige Priorität: Routine-Texte, Styling und Inhaltsänderungen, die im Hintergrund ankommen können.
- Mittlere Priorität: Performance- oder Workflow-Fixes, die gestaffelt ausgerollt werden sollten, mit engem Monitoring der Adoption.
- Hohe Priorität: Sicherheits- oder Kernfunktionsprobleme, bei denen die weitere Nutzung ein erhebliches Risiko birgt und die eine Blockierung der Lieferung oder ein Native-Release rechtfertigen können.
Legen Sie den Betriebsrhythmus basierend auf dieser Klassifizierung fest. Testen Sie auf einem internen Channel mit produktionsähnlichen Daten-Grenzen. Skalieren Sie nur, wenn Installationsauswirkungen und App-Signale akzeptabel bleiben. Dokumentieren Sie das bekannte gute Bundle, den Fehlerschwellenwert, der die Aussetzung pausiert, und die Person, die diese Entscheidung trifft.
Ein ruhiger OTA-Release wird größtenteils vor der Veröffentlichung entschieden. Channel, Schwellenwert, Verantwortlicher und Exit-Path sollten bereits benannt sein.
Prüfen Sie verwaiste Geräte als Teil desselben Rhythmus. Ein eleganter Rollout, der eine alte Native-Bevölkerung ohne Migrationsplan zurücklässt, erzeugt zwei Produkte, die unterstützt werden müssen. Verknüpfen Sie Mindestversionsrichtlinie, Store-Releases und Bundle-Channels über App-Release-Automatisierung damit routinemäßige Checks in Ihrer Pipeline statt im Gedächtnis jemandes stattfinden.
Das gibt Ihnen einen wiederholbaren Test für den nächsten schwierigen Fall. Kann diese Änderung live ausgeliefert werden, ohne einen Store-Richtlinien-, Kompatibilitäts- oder Compliance-Vorfall zu verursachen? Wenn Sie nicht mit Belegen antworten können, verlangsamen Sie sich und nutzen Sie den Store-Pfad.
Capgo hilft Capacitor- und Ionic-Teams, berechtigte JavaScript-, CSS- und Asset-Fixes über kontrollierte Channels mit gestaffelten Rollouts, Rollback und Release-Monitoring auszuliefern, während native Änderungen auf dem richtigen Store-Pfad bleiben. Wenn Sie bereit sind, dieses Entscheidungsframework in einen funktionierenden Release-Prozess zu verwandeln, besuchen Sie Capgo um Ihren ersten live update-Channel einzurichten.





